
#bitcoincoredisclosestortrafficvulnerability
bitcoincoredisclosestortrafficvulnerability
80,042 Aufrufe
991 Kommentare
Hot
Zuletzt
FALLEN SIE NICHT AUF DIE PANIKMACHE ZUM ANGEBLICHEN BITCOIN-BUG HEREIN
જ⁀➴
Das Internet ist in Aufruhr, nachdem eine Schwachstelle im Tor-Netzwerk von Bitcoin Core bekannt wurde. Die Nodes behandelten externen Datenverkehr so, als wäre er intern, und öffneten damit Spam Tür und Tor.
Klingt das beunruhigend? Ja. Besteht aktuell ein Risiko? Nein. Die Schwachstelle wurde letzten Oktober behoben, und es wurde nie ein Angriff gemeldet. Die Offenlegung soll lediglich für Transparenz sorgen, nachdem der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bestimmt, und Verkäufer lieben technische Neuigkeiten, die leicht verunsicherte Anleger erschrecken. Erfahrene Trader wissen, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Man sollte sich nicht auf einen Fehler aus der Vergangenheit konzentrieren, sondern vielmehr auf die makroökonomische Lage und die Kapitalflüsse. Ignorieren Sie das Rauschen und bleiben Sie Ihrer Strategie treu.
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer das nächste Update bringt, ich veröffentliche es zuerst hier.
#bitcoincoredisclosestortrafficvulnerability
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
$BTC
{future}(BTCUSDT)
FALLEN SIE NICHT AUF DIE PANIKMACHE ZUM ANGEBLICHEN BITCOIN-BUG HEREIN
જ⁀➴
Das Internet ist in Aufruhr, nachdem eine Schwachstelle im Tor-Netzwerk von Bitcoin Core bekannt wurde. Die Nodes behandelten externen Datenverkehr so, als wäre er intern, und öffneten damit Spam Tür und Tor.
Klingt das beunruhigend? Ja. Besteht aktuell ein Risiko? Nein. Die Schwachstelle wurde letzten Oktober behoben, und es wurde nie ein Angriff gemeldet. Die Offenlegung soll lediglich für Transparenz sorgen, nachdem der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bestimmt, und Verkäufer lieben technische Neuigkeiten, die leicht verunsicherte Anleger erschrecken. Erfahrene Trader wissen, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Man sollte sich nicht auf einen Fehler aus der Vergangenheit konzentrieren, sondern vielmehr auf die makroökonomische Lage und die Kapitalflüsse. Ignorieren Sie das Rauschen und bleiben Sie Ihrer Strategie treu.
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer das nächste Update bringt, ich veröffentliche es zuerst hier.
#bitcoincoredisclosestortrafficvulnerability
$AKE
$SHELL
$BTC
જ⁀➴
Das Internet ist in Aufruhr, nachdem eine Schwachstelle im Tor-Netzwerk von Bitcoin Core bekannt wurde. Die Nodes behandelten externen Datenverkehr so, als wäre er intern, und öffneten damit Spam Tür und Tor.
Klingt das beunruhigend? Ja. Besteht aktuell ein Risiko? Nein. Die Schwachstelle wurde letzten Oktober behoben, und es wurde nie ein Angriff gemeldet. Die Offenlegung soll lediglich für Transparenz sorgen, nachdem der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bestimmt, und Verkäufer lieben technische Neuigkeiten, die leicht verunsicherte Anleger erschrecken. Erfahrene Trader wissen, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Man sollte sich nicht auf einen Fehler aus der Vergangenheit konzentrieren, sondern vielmehr auf die makroökonomische Lage und die Kapitalflüsse. Ignorieren Sie das Rauschen und bleiben Sie Ihrer Strategie treu.
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer das nächste Update bringt, ich veröffentliche es zuerst hier.
#bitcoincoredisclosestortrafficvulnerability
$AKE
$SHELL
$BTC
Ardith Pesantes SohA:
Mercado cripto colapsando sem dó ; quem já saiu há mais de 30 dias salvou parte do capital ; agora é terra arrasada; sabe-se lá qdo vai devolver alguma migalha para nós , pobres mortais. Vamos de volta aos investimentos tradicionais e deixar essas baleias e as corretoras , suas cúmplices , sorverem o último suspiro de um mercado de mentira.
2
2
12.6k
FALLEN SIE NICHT AUF DIE PANIKMACHE WEGEN DES ANGEBLICHEN BITCOIN-BUGS HEREIN
જ⁀➴
Im Internet herrscht Aufregung wegen der Offenlegung einer Schwachstelle im Tor-Netzwerk von Bitcoin Core. Die Nodes behandelten externen Datenverkehr wie internen und öffneten so Spam Tür und Tor.
Klingt beängstigend? Ja. Besteht aktuell ein Risiko? Nein. Der Fehler wurde im Oktober letzten Jahres behoben, und es gab nie einen einzigen dokumentierten Angriff. Die Offenlegung dient lediglich der Transparenz, jetzt, da der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bewegt, und Verkäufer lieben technische Nachrichten, mit denen sie die Schwächeren verunsichern können. Ein kluger Trader weiß, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Im Fokus sollten nicht Fehler aus der Vergangenheit stehen, sondern das makroökonomische Umfeld und die Kapitalflüsse. Ignorieren Sie das Rauschen und halten Sie an Ihrer Strategie fest.
$AKE
$SHELL
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer als Nächstes kommt, ich werde es zuerst hier veröffentlichen.
#bitcoincoredisclosestortrafficvulnerability
{future}(AKEUSDT)
{spot}(SHELLUSDT)
FALLEN SIE NICHT AUF DIE PANIKMACHE WEGEN DES ANGEBLICHEN BITCOIN-BUGS HEREIN
જ⁀➴
Im Internet herrscht Aufregung wegen der Offenlegung einer Schwachstelle im Tor-Netzwerk von Bitcoin Core. Die Nodes behandelten externen Datenverkehr wie internen und öffneten so Spam Tür und Tor.
Klingt beängstigend? Ja. Besteht aktuell ein Risiko? Nein. Der Fehler wurde im Oktober letzten Jahres behoben, und es gab nie einen einzigen dokumentierten Angriff. Die Offenlegung dient lediglich der Transparenz, jetzt, da der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bewegt, und Verkäufer lieben technische Nachrichten, mit denen sie die Schwächeren verunsichern können. Ein kluger Trader weiß, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Im Fokus sollten nicht Fehler aus der Vergangenheit stehen, sondern das makroökonomische Umfeld und die Kapitalflüsse. Ignorieren Sie das Rauschen und halten Sie an Ihrer Strategie fest.
$AKE
$SHELL
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer als Nächstes kommt, ich werde es zuerst hier veröffentlichen.
#bitcoincoredisclosestortrafficvulnerability
જ⁀➴
Im Internet herrscht Aufregung wegen der Offenlegung einer Schwachstelle im Tor-Netzwerk von Bitcoin Core. Die Nodes behandelten externen Datenverkehr wie internen und öffneten so Spam Tür und Tor.
Klingt beängstigend? Ja. Besteht aktuell ein Risiko? Nein. Der Fehler wurde im Oktober letzten Jahres behoben, und es gab nie einen einzigen dokumentierten Angriff. Die Offenlegung dient lediglich der Transparenz, jetzt, da der Support für die alte Version eingestellt wurde.
Der Kryptomarkt wird von Emotionen bewegt, und Verkäufer lieben technische Nachrichten, mit denen sie die Schwächeren verunsichern können. Ein kluger Trader weiß, dass die Sicherheit des aktuellen Netzwerks unversehrt ist.
Im Fokus sollten nicht Fehler aus der Vergangenheit stehen, sondern das makroökonomische Umfeld und die Kapitalflüsse. Ignorieren Sie das Rauschen und halten Sie an Ihrer Strategie fest.
$AKE
$SHELL
Folgen Sie der Seite und aktivieren Sie die Benachrichtigungen. Verpassen Sie nichts. Was auch immer als Nächstes kommt, ich werde es zuerst hier veröffentlichen.
#bitcoincoredisclosestortrafficvulnerability
2
4.2k
#bitcoincoredisclosestortrafficvulnerability
🕵️ Bitcoin hatte eine geheime Hintertür! Fremde wurden wie Familienmitglieder behandelt!
Das Maison du Bitcoin hat gerade ein schockierendes Geheimnis enthüllt! Bitcoin Core hat eine Schwachstelle im Tor-Netzwerk offengelegt, durch die Tausende von Knoten Fremde für Familienmitglieder hielten!
Knoten, die Service-Gruppierung nutzten, hielten externen Datenverkehr für internen, stuften ihn automatisch als vertrauenswürdig ein und lockerten ihre Spam-Abwehr! Das ist, als würde man die Haustür offen stehen lassen, weil man glaubt, alle draußen gehörten zur Familie!
Doch hier ist die gute Nachricht! Dieser Fehler sowie ein weiterer, der Miner auf einem Block hätte festsetzen können, waren bereits im Oktober 2025 behoben worden, und es wurden keine Angriffe gemeldet! Die Ankündigung dient lediglich der Transparenz, nachdem der Support für Version 29.x eingestellt wurde; sie beeinträchtigt nicht die aktuelle Sicherheit des Netzwerks!
💡 Was sollten Trader tun? Verkauft nicht panisch aufgrund alter technischer Informationen, deren Probleme bereits behoben wurden! Bleibt ruhig und konzentriert euch auf die Entwicklung der makroökonomischen Lage, nicht auf alte Fehler!
⚠️ Dies ist keine Finanzberatung.
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
#bitcoincoredisclosestortrafficvulnerability
🕵️ Bitcoin hatte eine geheime Hintertür! Fremde wurden wie Familienmitglieder behandelt!
Das Maison du Bitcoin hat gerade ein schockierendes Geheimnis enthüllt! Bitcoin Core hat eine Schwachstelle im Tor-Netzwerk offengelegt, durch die Tausende von Knoten Fremde für Familienmitglieder hielten!
Knoten, die Service-Gruppierung nutzten, hielten externen Datenverkehr für internen, stuften ihn automatisch als vertrauenswürdig ein und lockerten ihre Spam-Abwehr! Das ist, als würde man die Haustür offen stehen lassen, weil man glaubt, alle draußen gehörten zur Familie!
Doch hier ist die gute Nachricht! Dieser Fehler sowie ein weiterer, der Miner auf einem Block hätte festsetzen können, waren bereits im Oktober 2025 behoben worden, und es wurden keine Angriffe gemeldet! Die Ankündigung dient lediglich der Transparenz, nachdem der Support für Version 29.x eingestellt wurde; sie beeinträchtigt nicht die aktuelle Sicherheit des Netzwerks!
💡 Was sollten Trader tun? Verkauft nicht panisch aufgrund alter technischer Informationen, deren Probleme bereits behoben wurden! Bleibt ruhig und konzentriert euch auf die Entwicklung der makroökonomischen Lage, nicht auf alte Fehler!
⚠️ Dies ist keine Finanzberatung.
$AKE
$SHELL
🕵️ Bitcoin hatte eine geheime Hintertür! Fremde wurden wie Familienmitglieder behandelt!
Das Maison du Bitcoin hat gerade ein schockierendes Geheimnis enthüllt! Bitcoin Core hat eine Schwachstelle im Tor-Netzwerk offengelegt, durch die Tausende von Knoten Fremde für Familienmitglieder hielten!
Knoten, die Service-Gruppierung nutzten, hielten externen Datenverkehr für internen, stuften ihn automatisch als vertrauenswürdig ein und lockerten ihre Spam-Abwehr! Das ist, als würde man die Haustür offen stehen lassen, weil man glaubt, alle draußen gehörten zur Familie!
Doch hier ist die gute Nachricht! Dieser Fehler sowie ein weiterer, der Miner auf einem Block hätte festsetzen können, waren bereits im Oktober 2025 behoben worden, und es wurden keine Angriffe gemeldet! Die Ankündigung dient lediglich der Transparenz, nachdem der Support für Version 29.x eingestellt wurde; sie beeinträchtigt nicht die aktuelle Sicherheit des Netzwerks!
💡 Was sollten Trader tun? Verkauft nicht panisch aufgrund alter technischer Informationen, deren Probleme bereits behoben wurden! Bleibt ruhig und konzentriert euch auf die Entwicklung der makroökonomischen Lage, nicht auf alte Fehler!
⚠️ Dies ist keine Finanzberatung.
$AKE
$SHELL
Abu Fahadأ:
💛
1
5
8.7k
·
--
🚨 BITCOIN CORE ENTHÜLLT EINE SICHERHEITSLÜCKE IM TOR-DATENVERKEHR!
Eine bedeutende Sicherheitsmitteilung hat Fragen zum Datenschutz und zum Schutz Tausender Bitcoin-Knoten aufgeworfen.
Bitcoin Core gab bekannt, dass ein Konfigurationsfehler eingehenden Tor-Verbindungen die Rechte vertrauenswürdiger Peers einräumte. Dadurch konnten bestimmte Schutzmaßnahmen gegen Denial-of-Service-Angriffe und Datenschutzvorkehrungen möglicherweise umgangen werden.
Die als CVE-2025-62860 identifizierte Schwachstelle betraf Tausende erreichbare Bitcoin-Knoten mit bestimmten Whitelist-Konfigurationen.
Doch es gibt ein wichtiges Detail: DER FEHLER WURDE BEREITS IM OKTOBER 2025 BEHOBEN.
Die Bitcoin-Core-Versionen 30.0, 29.2 und 28.3 enthielten die Fehlerbehebung. Knoten ohne die betroffene, nicht standardmäßige Whitelist-Konfiguration waren nicht gefährdet.
Diese Mitteilung unterstreicht, warum regelmäßige Software-Updates und Netzwerksicherheit für die dezentrale Infrastruktur von Bitcoin unverzichtbar bleiben.
Liegt Bitcoins größte Stärke im dezentralen Aufbau oder in der Sicherheit der Software, die das Netzwerk schützt?
#bitcoincoredisclosestortrafficvulnerability $BTC
{spot}(BTCUSDT)
🚨 BITCOIN CORE ENTHÜLLT EINE SICHERHEITSLÜCKE IM TOR-DATENVERKEHR!
Eine bedeutende Sicherheitsmitteilung hat Fragen zum Datenschutz und zum Schutz Tausender Bitcoin-Knoten aufgeworfen.
Bitcoin Core gab bekannt, dass ein Konfigurationsfehler eingehenden Tor-Verbindungen die Rechte vertrauenswürdiger Peers einräumte. Dadurch konnten bestimmte Schutzmaßnahmen gegen Denial-of-Service-Angriffe und Datenschutzvorkehrungen möglicherweise umgangen werden.
Die als CVE-2025-62860 identifizierte Schwachstelle betraf Tausende erreichbare Bitcoin-Knoten mit bestimmten Whitelist-Konfigurationen.
Doch es gibt ein wichtiges Detail: DER FEHLER WURDE BEREITS IM OKTOBER 2025 BEHOBEN.
Die Bitcoin-Core-Versionen 30.0, 29.2 und 28.3 enthielten die Fehlerbehebung. Knoten ohne die betroffene, nicht standardmäßige Whitelist-Konfiguration waren nicht gefährdet.
Diese Mitteilung unterstreicht, warum regelmäßige Software-Updates und Netzwerksicherheit für die dezentrale Infrastruktur von Bitcoin unverzichtbar bleiben.
Liegt Bitcoins größte Stärke im dezentralen Aufbau oder in der Sicherheit der Software, die das Netzwerk schützt?
#bitcoincoredisclosestortrafficvulnerability $BTC
Eine bedeutende Sicherheitsmitteilung hat Fragen zum Datenschutz und zum Schutz Tausender Bitcoin-Knoten aufgeworfen.
Bitcoin Core gab bekannt, dass ein Konfigurationsfehler eingehenden Tor-Verbindungen die Rechte vertrauenswürdiger Peers einräumte. Dadurch konnten bestimmte Schutzmaßnahmen gegen Denial-of-Service-Angriffe und Datenschutzvorkehrungen möglicherweise umgangen werden.
Die als CVE-2025-62860 identifizierte Schwachstelle betraf Tausende erreichbare Bitcoin-Knoten mit bestimmten Whitelist-Konfigurationen.
Doch es gibt ein wichtiges Detail: DER FEHLER WURDE BEREITS IM OKTOBER 2025 BEHOBEN.
Die Bitcoin-Core-Versionen 30.0, 29.2 und 28.3 enthielten die Fehlerbehebung. Knoten ohne die betroffene, nicht standardmäßige Whitelist-Konfiguration waren nicht gefährdet.
Diese Mitteilung unterstreicht, warum regelmäßige Software-Updates und Netzwerksicherheit für die dezentrale Infrastruktur von Bitcoin unverzichtbar bleiben.
Liegt Bitcoins größte Stärke im dezentralen Aufbau oder in der Sicherheit der Software, die das Netzwerk schützt?
#bitcoincoredisclosestortrafficvulnerability $BTC
SHERAZ FAHEEM 01:
Bitcoin Core's transparency around Tor-related issues is important for maintaining trust in the Bitcoin ecosystem.
1
1
389

·
--
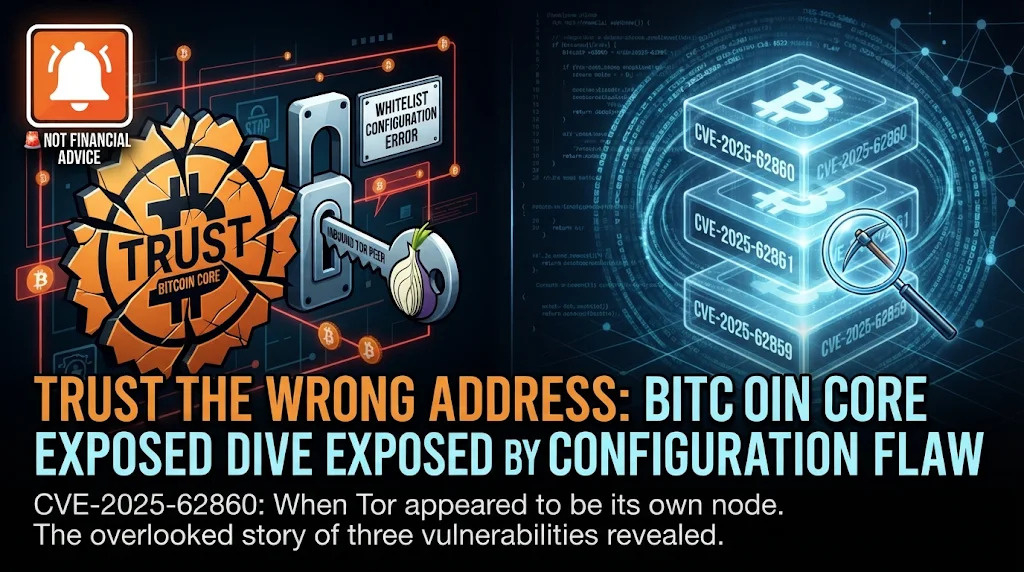
🚨Tor wurde nicht kompromittiert. Bitcoin Core vertraute der falschen Adresse.
#bitcoincoredisclosestortrafficvulnerability
Am 10. November veröffentlichte Bitcoin Core Informationen zur mittelschweren Sicherheitslücke CVE-2025-62860. Bei bestimmten Konfigurationen erschien ein eingehender Tor-Peer dem Node als dessen lokaler Tor-Daemon. Wenn dessen IP-Adresse mit einem nicht standardmäßigen -whitelist-Bereich übereinstimmte, konnten eingehende Onion-Peers Berechtigungen vertrauenswürdiger Peers erhalten. Dadurch wurden DoS-Limits und einige Datenschutzmaßnahmen gelockert.
Bitcoin Core zufolge waren Tausende erreichbare Mainnet-Nodes betroffen, wenn sie gebündelte Anbieter-Versionen oder gängige Tor-Konfigurationen verwendeten. Nodes ohne die optionale Whitelist-Einstellung waren jedoch nie betroffen.
Dabei handelte es sich weder um einen Bruch der Tor-Verschlüsselung noch um einen Fehler im Bitcoin-Konsens oder einen Beleg dafür, dass die echten IP-Adressen der Nutzer offengelegt wurden.
Weniger beachtet wurde, dass die Tor-Sicherheitslücke zusammen mit zwei weiteren Schwachstellen veröffentlicht wurde. CVE-2025-62861, als schwerwiegend eingestuft, konnte dazu führen, dass ein betroffener Mining-Node nach einer Reorganisation der Blockchain bis zu einem Neustart keine Blockvorlagen mehr erstellen konnte. CVE-2025-62859 konnte unter bestimmten Bedingungen mit Peers die Blockverarbeitung zum Stillstand bringen.
Die Fehlerbehebungen wurden 2025 veröffentlicht. Die detaillierte Offenlegung erfolgte am 10. November, zwei Wochen nachdem der letzte betroffene 29.x-Zweig am 27. Oktober das Support-Ende erreicht hatte – gemäß der veröffentlichten Sicherheitsrichtlinie von Bitcoin Core.
Die Lehre daraus: Netzwerksicherheit kann an Konfigurationsannahmen scheitern, nicht nur an kryptografischen Schwächen.
Keine Anlageberatung.
$BTC
{future}(BTCUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
🚨Tor wurde nicht kompromittiert. Bitcoin Core vertraute der falschen Adresse.
#bitcoincoredisclosestortrafficvulnerability
Am 10. November veröffentlichte Bitcoin Core Informationen zur mittelschweren Sicherheitslücke CVE-2025-62860. Bei bestimmten Konfigurationen erschien ein eingehender Tor-Peer dem Node als dessen lokaler Tor-Daemon. Wenn dessen IP-Adresse mit einem nicht standardmäßigen -whitelist-Bereich übereinstimmte, konnten eingehende Onion-Peers Berechtigungen vertrauenswürdiger Peers erhalten. Dadurch wurden DoS-Limits und einige Datenschutzmaßnahmen gelockert.
Bitcoin Core zufolge waren Tausende erreichbare Mainnet-Nodes betroffen, wenn sie gebündelte Anbieter-Versionen oder gängige Tor-Konfigurationen verwendeten. Nodes ohne die optionale Whitelist-Einstellung waren jedoch nie betroffen.
Dabei handelte es sich weder um einen Bruch der Tor-Verschlüsselung noch um einen Fehler im Bitcoin-Konsens oder einen Beleg dafür, dass die echten IP-Adressen der Nutzer offengelegt wurden.
Weniger beachtet wurde, dass die Tor-Sicherheitslücke zusammen mit zwei weiteren Schwachstellen veröffentlicht wurde. CVE-2025-62861, als schwerwiegend eingestuft, konnte dazu führen, dass ein betroffener Mining-Node nach einer Reorganisation der Blockchain bis zu einem Neustart keine Blockvorlagen mehr erstellen konnte. CVE-2025-62859 konnte unter bestimmten Bedingungen mit Peers die Blockverarbeitung zum Stillstand bringen.
Die Fehlerbehebungen wurden 2025 veröffentlicht. Die detaillierte Offenlegung erfolgte am 10. November, zwei Wochen nachdem der letzte betroffene 29.x-Zweig am 27. Oktober das Support-Ende erreicht hatte – gemäß der veröffentlichten Sicherheitsrichtlinie von Bitcoin Core.
Die Lehre daraus: Netzwerksicherheit kann an Konfigurationsannahmen scheitern, nicht nur an kryptografischen Schwächen.
Keine Anlageberatung.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
#bitcoincoredisclosestortrafficvulnerability
Am 10. November veröffentlichte Bitcoin Core Informationen zur mittelschweren Sicherheitslücke CVE-2025-62860. Bei bestimmten Konfigurationen erschien ein eingehender Tor-Peer dem Node als dessen lokaler Tor-Daemon. Wenn dessen IP-Adresse mit einem nicht standardmäßigen -whitelist-Bereich übereinstimmte, konnten eingehende Onion-Peers Berechtigungen vertrauenswürdiger Peers erhalten. Dadurch wurden DoS-Limits und einige Datenschutzmaßnahmen gelockert.
Bitcoin Core zufolge waren Tausende erreichbare Mainnet-Nodes betroffen, wenn sie gebündelte Anbieter-Versionen oder gängige Tor-Konfigurationen verwendeten. Nodes ohne die optionale Whitelist-Einstellung waren jedoch nie betroffen.
Dabei handelte es sich weder um einen Bruch der Tor-Verschlüsselung noch um einen Fehler im Bitcoin-Konsens oder einen Beleg dafür, dass die echten IP-Adressen der Nutzer offengelegt wurden.
Weniger beachtet wurde, dass die Tor-Sicherheitslücke zusammen mit zwei weiteren Schwachstellen veröffentlicht wurde. CVE-2025-62861, als schwerwiegend eingestuft, konnte dazu führen, dass ein betroffener Mining-Node nach einer Reorganisation der Blockchain bis zu einem Neustart keine Blockvorlagen mehr erstellen konnte. CVE-2025-62859 konnte unter bestimmten Bedingungen mit Peers die Blockverarbeitung zum Stillstand bringen.
Die Fehlerbehebungen wurden 2025 veröffentlicht. Die detaillierte Offenlegung erfolgte am 10. November, zwei Wochen nachdem der letzte betroffene 29.x-Zweig am 27. Oktober das Support-Ende erreicht hatte – gemäß der veröffentlichten Sicherheitsrichtlinie von Bitcoin Core.
Die Lehre daraus: Netzwerksicherheit kann an Konfigurationsannahmen scheitern, nicht nur an kryptografischen Schwächen.
Keine Anlageberatung.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
SHERAZ FAHEEM 01:
Open-source transparency helps build confidence, even when technical challenges are discovered.
2
1
321

·
--
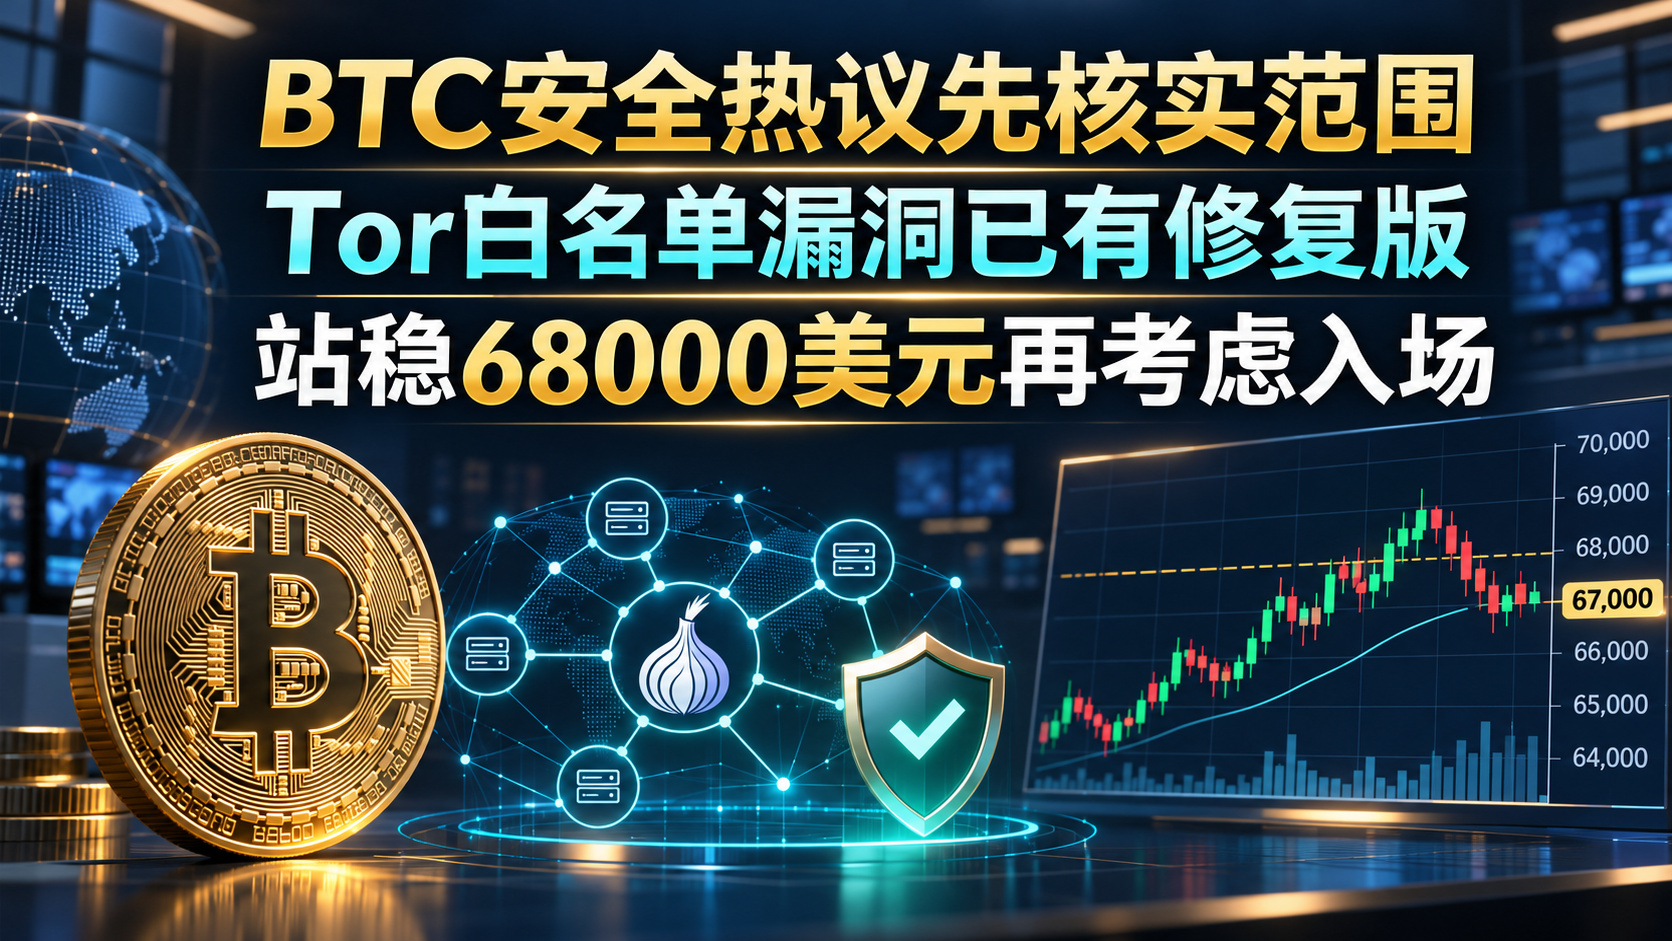
BTC-Sicherheitsdebatte: den Geltungsbereich klar abgrenzen|Tor-Whitelist-Schwachstelle bereits behoben|Preiserholung muss sich noch bestätigen
Meine Haltung: Zuerst den Umfang der Auswirkungen überprüfen und dann über einen Trade entscheiden. Ich werde nicht aus Panik verkaufen, nur weil von einer „Schwachstelle“ die Rede ist. Auf Binance Square wird über eine Schwachstelle im Tor-Datenverkehr von Bitcoin Core diskutiert. Die am 10. November von Bitcoin Core veröffentlichte CVE-2025-62860 steckt den Geltungsbereich genauer ab: Bei älteren Nodes könnten unbekannte Tor-Peers fälschlicherweise als vertrauenswürdig behandelt werden, wenn der Node gleichzeitig eingehende Tor-Verbindungen annimmt und der IP-Bereich des Tor-Proxys als nicht standardmäßige `-whitelist` festgelegt ist. Dadurch könnten einige Beschränkungen gegen Denial-of-Service-Angriffe und Maßnahmen zum Schutz der Privatsphäre gelockert werden. Die offizielle Einstufung lautet „mittlerer Schweregrad“. Zudem wird ausdrücklich klargestellt, dass Nodes ohne diese nicht standardmäßige Whitelist-Option nicht betroffen sind. Es handelt sich um ein Problem der Konfiguration von Netzwerkberechtigungen für Nodes. Daraus darf man weder einen Ausfall des Bitcoin-Konsenses noch den Diebstahl von On-Chain-Vermögenswerten oder ein Risiko für alle Wallets machen.
Auch der Zeitpunkt der Behebung ist wichtig. In der offiziellen Mitteilung heißt es, dass die Versionen 28.3, 29.2, 30.0 und die jeweils folgenden Versionen den Fehler bereits beheben. In den Versionshinweisen zu 29.2 wird ebenfalls ausdrücklich aufgeführt, dass eingehende Onion-Verbindungen keine Whitelist-Berechtigungen mehr erhalten. Die öffentliche Offenlegung erfolgte nach der Veröffentlichung der korrigierten Versionen. Betreiber, die eigene Nodes ausführen – insbesondere diejenigen, die Bitcoin Core zusammen mit einem Tor-Proxy betreiben –, sollten die tatsächlich verwendete Version, die `-whitelist`-Konfiguration und die Netzwerkanbindung überprüfen und gemäß den offiziellen Upgrade-Anweisungen vorgehen. Besitzer von Bitcoin sollten zunächst prüfen, ob der von ihnen genutzte Dienst eine entsprechende Konfiguration verwendet. Diese Einschätzung stützt sich sowohl auf die Beschreibung der Schwachstelle als auch auf die Versionshinweise. Das Ausmaß der Auswirkungen sollte nicht durch reißerische Überschriften in sozialen Medien aufgebauscht werden.
Warum könnte sich das dennoch auf den Markt auswirken? Sicherheitsthemen können kurzfristig die Risikoaversion erhöhen. Ein nachhaltiger fundamentaler Schock wäre jedoch erst dann denkbar, wenn es tatsächlich zu großflächigen Node-Ausfällen, Problemen bei der Transaktionsbestätigung oder Betriebsunterbrechungen bei Dienstleistern käme. Die offiziellen Unterlagen nennen derzeit vor allem die Konfigurationsbedingungen und den Weg zur Behebung. Die Kursschwankungen lassen sich nicht einfach dieser bereits behobenen Schwachstelle zuschreiben. Als Beispiel für die in dieser Runde veröffentlichten Kurse: BTC/USDT notiert bei etwa 67184 US-Dollar. Vom Tageshoch bei 70214 US-Dollar innerhalb der vergangenen 24 Stunden ist der Kurs zurückgefallen; das Tief lag bei 66456 US-Dollar. Im Tagesverlauf liegt er weiterhin rund 3.3% im Minus. Eine Erholung hat zwar vom Tief aus eingesetzt, doch der vorherige Handelsbereich wurde noch nicht zurückerobert. Die Behauptung „Sobald das Sicherheitsrisiko beseitigt ist, muss der Kurs steigen“ wird weder durch den Kursverlauf noch durch die Kapitalströme gemeinsam bestätigt.
Ich betrachte 66450 US-Dollar als kurzfristige Unterstützungsmarke, den Bereich von 67000 bis 67200 US-Dollar als Beobachtungszone für eine Rückeroberung und etwa 68000 US-Dollar als ersten Widerstand. Erst oberhalb von 69000 US-Dollar wäre eine umfassendere Erholung erkennbar. Fällt der Kurs unter 66450 US-Dollar und kann er diese Marke beim anschließenden Rücklauf nicht zurückerobern, ist die kurzfristige Erholungsthese widerlegt. Sollten neue offizielle Angaben einen größeren Kreis Betroffener erkennen lassen, muss ich das Risiko ebenfalls umgehend neu bewerten, statt am alten Plan festzuhalten.
Wenn ich selbst handeln würde, würde ich vorerst keinem Kursanstieg hinterherlaufen. Als Richtung käme nur ein kleiner Long-Einstieg am Spotmarkt infrage. Erst wenn sich der Kurs wieder über 68000 US-Dollar hält, bei einem Rücksetzer im Bereich um 67200 US-Dollar nicht darunter fällt und das Spot-Handelsvolumen anzieht, würde ich mit höchstens 2% des Gesamtkapitals einsteigen. Das erste Ziel läge bei 69000 US-Dollar; dort würde ich die Position halbieren und den Rest auf 70000 US-Dollar ausrichten. Der Stop-Loss läge unter 66450 US-Dollar; bei Erreichen würde ich die Position schließen. Kann sich der Kurs innerhalb von 24 Stunden nach dem Einstieg nicht stabil über 68000 US-Dollar halten oder treten neue, überprüfbare Störungen bei Node-Diensten auf, würde ich ebenfalls aussteigen. Solange keine dieser Bedingungen eintritt, bleibe ich liquide und warte ab. Einen bedingten Plan stelle ich nicht als tatsächlich ausgeführten Trade dar.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
BTC-Sicherheitsdebatte: den Geltungsbereich klar abgrenzen|Tor-Whitelist-Schwachstelle bereits behoben|Preiserholung muss sich noch bestätigen
Meine Haltung: Zuerst den Umfang der Auswirkungen überprüfen und dann über einen Trade entscheiden. Ich werde nicht aus Panik verkaufen, nur weil von einer „Schwachstelle“ die Rede ist. Auf Binance Square wird über eine Schwachstelle im Tor-Datenverkehr von Bitcoin Core diskutiert. Die am 10. November von Bitcoin Core veröffentlichte CVE-2025-62860 steckt den Geltungsbereich genauer ab: Bei älteren Nodes könnten unbekannte Tor-Peers fälschlicherweise als vertrauenswürdig behandelt werden, wenn der Node gleichzeitig eingehende Tor-Verbindungen annimmt und der IP-Bereich des Tor-Proxys als nicht standardmäßige `-whitelist` festgelegt ist. Dadurch könnten einige Beschränkungen gegen Denial-of-Service-Angriffe und Maßnahmen zum Schutz der Privatsphäre gelockert werden. Die offizielle Einstufung lautet „mittlerer Schweregrad“. Zudem wird ausdrücklich klargestellt, dass Nodes ohne diese nicht standardmäßige Whitelist-Option nicht betroffen sind. Es handelt sich um ein Problem der Konfiguration von Netzwerkberechtigungen für Nodes. Daraus darf man weder einen Ausfall des Bitcoin-Konsenses noch den Diebstahl von On-Chain-Vermögenswerten oder ein Risiko für alle Wallets machen.
Auch der Zeitpunkt der Behebung ist wichtig. In der offiziellen Mitteilung heißt es, dass die Versionen 28.3, 29.2, 30.0 und die jeweils folgenden Versionen den Fehler bereits beheben. In den Versionshinweisen zu 29.2 wird ebenfalls ausdrücklich aufgeführt, dass eingehende Onion-Verbindungen keine Whitelist-Berechtigungen mehr erhalten. Die öffentliche Offenlegung erfolgte nach der Veröffentlichung der korrigierten Versionen. Betreiber, die eigene Nodes ausführen – insbesondere diejenigen, die Bitcoin Core zusammen mit einem Tor-Proxy betreiben –, sollten die tatsächlich verwendete Version, die `-whitelist`-Konfiguration und die Netzwerkanbindung überprüfen und gemäß den offiziellen Upgrade-Anweisungen vorgehen. Besitzer von Bitcoin sollten zunächst prüfen, ob der von ihnen genutzte Dienst eine entsprechende Konfiguration verwendet. Diese Einschätzung stützt sich sowohl auf die Beschreibung der Schwachstelle als auch auf die Versionshinweise. Das Ausmaß der Auswirkungen sollte nicht durch reißerische Überschriften in sozialen Medien aufgebauscht werden.
Warum könnte sich das dennoch auf den Markt auswirken? Sicherheitsthemen können kurzfristig die Risikoaversion erhöhen. Ein nachhaltiger fundamentaler Schock wäre jedoch erst dann denkbar, wenn es tatsächlich zu großflächigen Node-Ausfällen, Problemen bei der Transaktionsbestätigung oder Betriebsunterbrechungen bei Dienstleistern käme. Die offiziellen Unterlagen nennen derzeit vor allem die Konfigurationsbedingungen und den Weg zur Behebung. Die Kursschwankungen lassen sich nicht einfach dieser bereits behobenen Schwachstelle zuschreiben. Als Beispiel für die in dieser Runde veröffentlichten Kurse: BTC/USDT notiert bei etwa 67184 US-Dollar. Vom Tageshoch bei 70214 US-Dollar innerhalb der vergangenen 24 Stunden ist der Kurs zurückgefallen; das Tief lag bei 66456 US-Dollar. Im Tagesverlauf liegt er weiterhin rund 3.3% im Minus. Eine Erholung hat zwar vom Tief aus eingesetzt, doch der vorherige Handelsbereich wurde noch nicht zurückerobert. Die Behauptung „Sobald das Sicherheitsrisiko beseitigt ist, muss der Kurs steigen“ wird weder durch den Kursverlauf noch durch die Kapitalströme gemeinsam bestätigt.
Ich betrachte 66450 US-Dollar als kurzfristige Unterstützungsmarke, den Bereich von 67000 bis 67200 US-Dollar als Beobachtungszone für eine Rückeroberung und etwa 68000 US-Dollar als ersten Widerstand. Erst oberhalb von 69000 US-Dollar wäre eine umfassendere Erholung erkennbar. Fällt der Kurs unter 66450 US-Dollar und kann er diese Marke beim anschließenden Rücklauf nicht zurückerobern, ist die kurzfristige Erholungsthese widerlegt. Sollten neue offizielle Angaben einen größeren Kreis Betroffener erkennen lassen, muss ich das Risiko ebenfalls umgehend neu bewerten, statt am alten Plan festzuhalten.
Wenn ich selbst handeln würde, würde ich vorerst keinem Kursanstieg hinterherlaufen. Als Richtung käme nur ein kleiner Long-Einstieg am Spotmarkt infrage. Erst wenn sich der Kurs wieder über 68000 US-Dollar hält, bei einem Rücksetzer im Bereich um 67200 US-Dollar nicht darunter fällt und das Spot-Handelsvolumen anzieht, würde ich mit höchstens 2% des Gesamtkapitals einsteigen. Das erste Ziel läge bei 69000 US-Dollar; dort würde ich die Position halbieren und den Rest auf 70000 US-Dollar ausrichten. Der Stop-Loss läge unter 66450 US-Dollar; bei Erreichen würde ich die Position schließen. Kann sich der Kurs innerhalb von 24 Stunden nach dem Einstieg nicht stabil über 68000 US-Dollar halten oder treten neue, überprüfbare Störungen bei Node-Diensten auf, würde ich ebenfalls aussteigen. Solange keine dieser Bedingungen eintritt, bleibe ich liquide und warte ab. Einen bedingten Plan stelle ich nicht als tatsächlich ausgeführten Trade dar.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
Meine Haltung: Zuerst den Umfang der Auswirkungen überprüfen und dann über einen Trade entscheiden. Ich werde nicht aus Panik verkaufen, nur weil von einer „Schwachstelle“ die Rede ist. Auf Binance Square wird über eine Schwachstelle im Tor-Datenverkehr von Bitcoin Core diskutiert. Die am 10. November von Bitcoin Core veröffentlichte CVE-2025-62860 steckt den Geltungsbereich genauer ab: Bei älteren Nodes könnten unbekannte Tor-Peers fälschlicherweise als vertrauenswürdig behandelt werden, wenn der Node gleichzeitig eingehende Tor-Verbindungen annimmt und der IP-Bereich des Tor-Proxys als nicht standardmäßige `-whitelist` festgelegt ist. Dadurch könnten einige Beschränkungen gegen Denial-of-Service-Angriffe und Maßnahmen zum Schutz der Privatsphäre gelockert werden. Die offizielle Einstufung lautet „mittlerer Schweregrad“. Zudem wird ausdrücklich klargestellt, dass Nodes ohne diese nicht standardmäßige Whitelist-Option nicht betroffen sind. Es handelt sich um ein Problem der Konfiguration von Netzwerkberechtigungen für Nodes. Daraus darf man weder einen Ausfall des Bitcoin-Konsenses noch den Diebstahl von On-Chain-Vermögenswerten oder ein Risiko für alle Wallets machen.
Auch der Zeitpunkt der Behebung ist wichtig. In der offiziellen Mitteilung heißt es, dass die Versionen 28.3, 29.2, 30.0 und die jeweils folgenden Versionen den Fehler bereits beheben. In den Versionshinweisen zu 29.2 wird ebenfalls ausdrücklich aufgeführt, dass eingehende Onion-Verbindungen keine Whitelist-Berechtigungen mehr erhalten. Die öffentliche Offenlegung erfolgte nach der Veröffentlichung der korrigierten Versionen. Betreiber, die eigene Nodes ausführen – insbesondere diejenigen, die Bitcoin Core zusammen mit einem Tor-Proxy betreiben –, sollten die tatsächlich verwendete Version, die `-whitelist`-Konfiguration und die Netzwerkanbindung überprüfen und gemäß den offiziellen Upgrade-Anweisungen vorgehen. Besitzer von Bitcoin sollten zunächst prüfen, ob der von ihnen genutzte Dienst eine entsprechende Konfiguration verwendet. Diese Einschätzung stützt sich sowohl auf die Beschreibung der Schwachstelle als auch auf die Versionshinweise. Das Ausmaß der Auswirkungen sollte nicht durch reißerische Überschriften in sozialen Medien aufgebauscht werden.
Warum könnte sich das dennoch auf den Markt auswirken? Sicherheitsthemen können kurzfristig die Risikoaversion erhöhen. Ein nachhaltiger fundamentaler Schock wäre jedoch erst dann denkbar, wenn es tatsächlich zu großflächigen Node-Ausfällen, Problemen bei der Transaktionsbestätigung oder Betriebsunterbrechungen bei Dienstleistern käme. Die offiziellen Unterlagen nennen derzeit vor allem die Konfigurationsbedingungen und den Weg zur Behebung. Die Kursschwankungen lassen sich nicht einfach dieser bereits behobenen Schwachstelle zuschreiben. Als Beispiel für die in dieser Runde veröffentlichten Kurse: BTC/USDT notiert bei etwa 67184 US-Dollar. Vom Tageshoch bei 70214 US-Dollar innerhalb der vergangenen 24 Stunden ist der Kurs zurückgefallen; das Tief lag bei 66456 US-Dollar. Im Tagesverlauf liegt er weiterhin rund 3.3% im Minus. Eine Erholung hat zwar vom Tief aus eingesetzt, doch der vorherige Handelsbereich wurde noch nicht zurückerobert. Die Behauptung „Sobald das Sicherheitsrisiko beseitigt ist, muss der Kurs steigen“ wird weder durch den Kursverlauf noch durch die Kapitalströme gemeinsam bestätigt.
Ich betrachte 66450 US-Dollar als kurzfristige Unterstützungsmarke, den Bereich von 67000 bis 67200 US-Dollar als Beobachtungszone für eine Rückeroberung und etwa 68000 US-Dollar als ersten Widerstand. Erst oberhalb von 69000 US-Dollar wäre eine umfassendere Erholung erkennbar. Fällt der Kurs unter 66450 US-Dollar und kann er diese Marke beim anschließenden Rücklauf nicht zurückerobern, ist die kurzfristige Erholungsthese widerlegt. Sollten neue offizielle Angaben einen größeren Kreis Betroffener erkennen lassen, muss ich das Risiko ebenfalls umgehend neu bewerten, statt am alten Plan festzuhalten.
Wenn ich selbst handeln würde, würde ich vorerst keinem Kursanstieg hinterherlaufen. Als Richtung käme nur ein kleiner Long-Einstieg am Spotmarkt infrage. Erst wenn sich der Kurs wieder über 68000 US-Dollar hält, bei einem Rücksetzer im Bereich um 67200 US-Dollar nicht darunter fällt und das Spot-Handelsvolumen anzieht, würde ich mit höchstens 2% des Gesamtkapitals einsteigen. Das erste Ziel läge bei 69000 US-Dollar; dort würde ich die Position halbieren und den Rest auf 70000 US-Dollar ausrichten. Der Stop-Loss läge unter 66450 US-Dollar; bei Erreichen würde ich die Position schließen. Kann sich der Kurs innerhalb von 24 Stunden nach dem Einstieg nicht stabil über 68000 US-Dollar halten oder treten neue, überprüfbare Störungen bei Node-Diensten auf, würde ich ebenfalls aussteigen. Solange keine dieser Bedingungen eintritt, bleibe ich liquide und warte ab. Einen bedingten Plan stelle ich nicht als tatsächlich ausgeführten Trade dar.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
10
🔐 Bitcoin Core enthüllt ein verborgenes Tor-Sicherheitsrisiko!
Bitcoin Core hat eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden von Nodes vertrauenswürdige Berechtigungen erhalten konnten. Das Problem könnte den Spamschutz schwächen und interne Node-Informationen preisgeben. Sicherheit bleibt für die Bitcoin-Infrastruktur unverzichtbar.
$BTC $BTC#bitcoincoredisclosestortrafficvulnerability
🔐 Bitcoin Core enthüllt ein verborgenes Tor-Sicherheitsrisiko!
Bitcoin Core hat eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden von Nodes vertrauenswürdige Berechtigungen erhalten konnten. Das Problem könnte den Spamschutz schwächen und interne Node-Informationen preisgeben. Sicherheit bleibt für die Bitcoin-Infrastruktur unverzichtbar.
$BTC $BTC #bitcoincoredisclosestortrafficvulnerability
Bitcoin Core hat eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden von Nodes vertrauenswürdige Berechtigungen erhalten konnten. Das Problem könnte den Spamschutz schwächen und interne Node-Informationen preisgeben. Sicherheit bleibt für die Bitcoin-Infrastruktur unverzichtbar.
$BTC $BTC #bitcoincoredisclosestortrafficvulnerability
24
🚨 Tausende Bitcoin-Knoten waren einem Konfigurationsrisiko ausgesetzt!
Ein Fehler in der optionalen Whitelist-Einstellung von Bitcoin Core ermöglichte es einigen eingehenden Tor-Nutzern, Berechtigungen zu erhalten, die vertrauenswürdigen Verbindungen vorbehalten waren. Knoten ohne diese spezifische Konfiguration waren nicht betroffen.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
🚨 Tausende Bitcoin-Knoten waren einem Konfigurationsrisiko ausgesetzt!
Ein Fehler in der optionalen Whitelist-Einstellung von Bitcoin Core ermöglichte es einigen eingehenden Tor-Nutzern, Berechtigungen zu erhalten, die vertrauenswürdigen Verbindungen vorbehalten waren. Knoten ohne diese spezifische Konfiguration waren nicht betroffen.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
Ein Fehler in der optionalen Whitelist-Einstellung von Bitcoin Core ermöglichte es einigen eingehenden Tor-Nutzern, Berechtigungen zu erhalten, die vertrauenswürdigen Verbindungen vorbehalten waren. Knoten ohne diese spezifische Konfiguration waren nicht betroffen.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
31
📊 Drei Sicherheitslücken, eine wichtige Erkenntnis!
Bitcoin Core hat drei zuvor behobene Schwachstellen offengelegt, die Tor-Berechtigungen, die Blockverarbeitung und Mining-Abläufe betrafen. Die Erkenntnisse zeigen, warum kontinuierliche Code-Reviews, verantwortungsvolle Offenlegung und zeitnahe Updates wichtig sind.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
📊 Drei Sicherheitslücken, eine wichtige Erkenntnis!
Bitcoin Core hat drei zuvor behobene Schwachstellen offengelegt, die Tor-Berechtigungen, die Blockverarbeitung und Mining-Abläufe betrafen. Die Erkenntnisse zeigen, warum kontinuierliche Code-Reviews, verantwortungsvolle Offenlegung und zeitnahe Updates wichtig sind.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
Bitcoin Core hat drei zuvor behobene Schwachstellen offengelegt, die Tor-Berechtigungen, die Blockverarbeitung und Mining-Abläufe betrafen. Die Erkenntnisse zeigen, warum kontinuierliche Code-Reviews, verantwortungsvolle Offenlegung und zeitnahe Updates wichtig sind.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
11
🛡️ Die Bitcoin-Core-Entwickler hatten die Tor-Sicherheitslücke bereits behoben!
Das Sicherheitsproblem, das als CVE-2025-62860 geführt wird, wurde im Oktober 2025 gepatcht, aber erst am 10. November 2026 öffentlich bekannt gegeben. Die verzögerte Bekanntgabe gab den Betreibern Zeit, ihre Software zu aktualisieren.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
🛡️ Die Bitcoin-Core-Entwickler hatten die Tor-Sicherheitslücke bereits behoben!
Das Sicherheitsproblem, das als CVE-2025-62860 geführt wird, wurde im Oktober 2025 gepatcht, aber erst am 10. November 2026 öffentlich bekannt gegeben. Die verzögerte Bekanntgabe gab den Betreibern Zeit, ihre Software zu aktualisieren.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
Das Sicherheitsproblem, das als CVE-2025-62860 geführt wird, wurde im Oktober 2025 gepatcht, aber erst am 10. November 2026 öffentlich bekannt gegeben. Die verzögerte Bekanntgabe gab den Betreibern Zeit, ihre Software zu aktualisieren.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
14
·
--
🚨 Eine Sicherheitslücke betraf Tausende Bitcoin-Knoten! Waren Ihre Gelder in Gefahr?
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren!
🔍 Was bedeutet das?
Einfach gesagt: Einige Knoten behandelten externe Verbindungen so, als wären sie vertrauenswürdig. Dadurch konnten bestimmte Schutzmaßnahmen gegen Angriffe umgangen und interne Informationen offengelegt werden.
⚠️ Wurde Bitcoin gehackt?
Nein! Die Sicherheitslücke lag nicht im Bitcoin-System selbst, und es gibt keine Hinweise darauf, dass dadurch Wallet-Schlüssel gestohlen wurden.
Noch wichtiger: Das Problem wurde bereits im Oktober 2025 behoben. Die Einzelheiten wurden jedoch erst am 10. November 2026 offiziell bekannt gegeben.
💡 Die Lehre daraus: Auch Open-Source-Software braucht regelmäßige Sicherheitsupdates. Wenn Sie einen Bitcoin-Core-Knoten betreiben, achten Sie darauf, eine unterstützte und aktuelle Version zu verwenden.
👇 Was meinen Sie: Stärkt die Veröffentlichung von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin oder weckt sie eher Bedenken?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Aufklärender und informativer Inhalt.
🚨 Eine Sicherheitslücke betraf Tausende Bitcoin-Knoten! Waren Ihre Gelder in Gefahr?
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren!
🔍 Was bedeutet das?
Einfach gesagt: Einige Knoten behandelten externe Verbindungen so, als wären sie vertrauenswürdig. Dadurch konnten bestimmte Schutzmaßnahmen gegen Angriffe umgangen und interne Informationen offengelegt werden.
⚠️ Wurde Bitcoin gehackt?
Nein! Die Sicherheitslücke lag nicht im Bitcoin-System selbst, und es gibt keine Hinweise darauf, dass dadurch Wallet-Schlüssel gestohlen wurden.
Noch wichtiger: Das Problem wurde bereits im Oktober 2025 behoben. Die Einzelheiten wurden jedoch erst am 10. November 2026 offiziell bekannt gegeben.
💡 Die Lehre daraus: Auch Open-Source-Software braucht regelmäßige Sicherheitsupdates. Wenn Sie einen Bitcoin-Core-Knoten betreiben, achten Sie darauf, eine unterstützte und aktuelle Version zu verwenden.
👇 Was meinen Sie: Stärkt die Veröffentlichung von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin oder weckt sie eher Bedenken?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Aufklärender und informativer Inhalt.
Bitcoin-Core-Entwickler haben eine Sicherheitslücke aufgedeckt, durch die einige Verbindungen über das Tor-Netzwerk Berechtigungen erhalten konnten, die eigentlich vertrauenswürdigen Geräten vorbehalten waren!
🔍 Was bedeutet das?
Einfach gesagt: Einige Knoten behandelten externe Verbindungen so, als wären sie vertrauenswürdig. Dadurch konnten bestimmte Schutzmaßnahmen gegen Angriffe umgangen und interne Informationen offengelegt werden.
⚠️ Wurde Bitcoin gehackt?
Nein! Die Sicherheitslücke lag nicht im Bitcoin-System selbst, und es gibt keine Hinweise darauf, dass dadurch Wallet-Schlüssel gestohlen wurden.
Noch wichtiger: Das Problem wurde bereits im Oktober 2025 behoben. Die Einzelheiten wurden jedoch erst am 10. November 2026 offiziell bekannt gegeben.
💡 Die Lehre daraus: Auch Open-Source-Software braucht regelmäßige Sicherheitsupdates. Wenn Sie einen Bitcoin-Core-Knoten betreiben, achten Sie darauf, eine unterstützte und aktuelle Version zu verwenden.
👇 Was meinen Sie: Stärkt die Veröffentlichung von Sicherheitslücken nach ihrer Behebung das Vertrauen in Bitcoin oder weckt sie eher Bedenken?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Aufklärender und informativer Inhalt.
4
243
·
--
Alter Bitcoin-Core-Fehler sorgt für Schlagzeilen|Patch für Tor-Whitelist-Problem verfügbar|Bei BTC warte ich auf Bestätigung, bevor ich long gehe
Ich betrachte Sicherheitsmeldungen als Hinweis für Nodes, ein Upgrade durchzuführen – nicht als Anlass, zu schreiben: „Das Bitcoin-Netzwerk wurde heute gehackt.“ Auf der Binance Plaza steht #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Ich habe die ursprüngliche Sicherheitsmitteilung von Bitcoin Core vom 10. November geprüft: CVE-2025-62860, Schweregrad mittel. Wenn bestimmte Nodes den nicht standardmäßigen -whitelist-Bereich auf eine Tor-Proxy-Adresse setzen, können eingehende Tor-Verbindungen fälschlicherweise vertrauenswürdige Berechtigungen erben und so einige DoS-Beschränkungen und Datenschutzmaßnahmen umgehen. Nodes, bei denen dieser nicht standardmäßige Parameter nicht gesetzt ist, sind von dem Problem nicht betroffen. Laut den Entwicklern waren Tausende öffentlich erreichbare Mainnet-Nodes von dieser Konfiguration betroffen. In der Mitteilung steht jedoch weder, dass BTC dadurch gestohlen werden konnten, noch, dass die Konsensregeln geändert wurden.
Die entscheidende Chronologie kann im Nachrichtenrummel leicht untergehen: Das Problem wurde im September 2025 gemeldet. Die Korrekturen wurden im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht. Die Details wurden erst am 10. November 2026 öffentlich gemacht. Die Offenlegung erfolgte mehr als ein Jahr nach der Veröffentlichung des Patches; das Veröffentlichungsdatum darf nicht mit dem Zeitpunkt verwechselt werden, zu dem die Schwachstelle erstmals auftrat. Nodes mit älteren Versionen, die die betreffende Konfiguration verwenden, sollten die Softwareversion, die Einstellungen des Distributors und die Whitelist-Berechtigungen überprüfen. Nutzer, die einfach nur BTC halten, sollten sich an den offiziellen Sicherheitshinweisen ihrer Wallets und Verwahrdienste orientieren und sich nicht durch Schlagzeilen wie „Das gesamte Netzwerk ist kompromittiert“ zu Überweisungen oder überhasteten Anschlusskäufen verleiten lassen.
Warum sollten sich Trader trotzdem dafür interessieren? Die Widerstandsfähigkeit von Nodes gegen Missbrauch und die Zuverlässigkeit der Verbreitung beeinflussen das Vertrauen in die Infrastruktur. Sicherheitsmeldungen können zudem in volatilen Märkten kurzfristige Flucht in Sicherheit verstärken. Andererseits ist der Patch bereits verfügbar; aus dem Vorfall allein lässt sich kein zusätzliches Verkaufsvolumen ableiten. Auf Binance sehe ich BTC/USDT bei etwa 67281.75 US-Dollar, mit einer 24-Stunden-Spanne von 66456 bis 70214.31 US-Dollar und einem Rückgang von etwa 2.18% gegenüber vor 24 Stunden. Das ist lediglich eine zeitgleiche Marktbeobachtung und reicht nicht aus, um den Rückgang der Tor-Mitteilung zuzuschreiben. Im selben Zeitraum könnten auch die Erwartungen an die Makrozinsen, ETF-Zuflüsse und die allgemeine Risikobereitschaft den Preis beeinflusst haben. Der vom BLS gemeldete PPI für Oktober – 0.3% im Monatsvergleich und 6.5% im Jahresvergleich – rechtfertigt ebenfalls nicht die Behauptung, die Geldpolitik werde sich allein aufgrund der Worte „nachlassende Inflation“ bald ändern.
Wenn ich selbst handeln würde, würde ich aktuell nicht hinterher shorten. Meine Richtung wäre, auf erfüllte Bedingungen zu warten und dann mit einer kleinen Position long zu gehen. Die aktuelle Positionsgröße beträgt 0%. Erst wenn BTC wieder über 68000 US-Dollar steigt, anschließend den Bereich um 67500 hält und es keine neue wesentliche Verschärfung bei den Node-Sicherheitsmeldungen gibt, würde ich höchstens 3% meines Gesamtkapitals für einen Long-Versuch einsetzen. Beim ersten Ziel von 68500 US-Dollar würde ich die Position halbieren, beim zweiten Ziel von 70000 US-Dollar den Rest weiter reduzieren. Fällt der Kurs nach dem Einstieg unter 66456 US-Dollar, setze ich einen Stop-Loss und schließe die gesamte Position. Sollte eine neue, noch nicht behobene Schwachstelle offiziell bekannt gegeben werden oder der Kurs wiederholt daran scheitern, sich über 68000 US-Dollar zu halten, würde ich den Plan ebenfalls aufgeben. Fällt der Kurs direkt unter 66456 US-Dollar, steige ich nicht ein, sondern warte auf die nächste Bestätigung durch neue Informationen. Solange dieser Plan nicht ausgelöst wurde, gilt er nicht als ausgeführter Trade – von einem Gewinn ganz zu schweigen.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist lediglich meine persönliche Marktbeobachtung und keine Anlageberatung.
Alter Bitcoin-Core-Fehler sorgt für Schlagzeilen|Patch für Tor-Whitelist-Problem verfügbar|Bei BTC warte ich auf Bestätigung, bevor ich long gehe
Ich betrachte Sicherheitsmeldungen als Hinweis für Nodes, ein Upgrade durchzuführen – nicht als Anlass, zu schreiben: „Das Bitcoin-Netzwerk wurde heute gehackt.“ Auf der Binance Plaza steht #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Ich habe die ursprüngliche Sicherheitsmitteilung von Bitcoin Core vom 10. November geprüft: CVE-2025-62860, Schweregrad mittel. Wenn bestimmte Nodes den nicht standardmäßigen -whitelist-Bereich auf eine Tor-Proxy-Adresse setzen, können eingehende Tor-Verbindungen fälschlicherweise vertrauenswürdige Berechtigungen erben und so einige DoS-Beschränkungen und Datenschutzmaßnahmen umgehen. Nodes, bei denen dieser nicht standardmäßige Parameter nicht gesetzt ist, sind von dem Problem nicht betroffen. Laut den Entwicklern waren Tausende öffentlich erreichbare Mainnet-Nodes von dieser Konfiguration betroffen. In der Mitteilung steht jedoch weder, dass BTC dadurch gestohlen werden konnten, noch, dass die Konsensregeln geändert wurden.
Die entscheidende Chronologie kann im Nachrichtenrummel leicht untergehen: Das Problem wurde im September 2025 gemeldet. Die Korrekturen wurden im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht. Die Details wurden erst am 10. November 2026 öffentlich gemacht. Die Offenlegung erfolgte mehr als ein Jahr nach der Veröffentlichung des Patches; das Veröffentlichungsdatum darf nicht mit dem Zeitpunkt verwechselt werden, zu dem die Schwachstelle erstmals auftrat. Nodes mit älteren Versionen, die die betreffende Konfiguration verwenden, sollten die Softwareversion, die Einstellungen des Distributors und die Whitelist-Berechtigungen überprüfen. Nutzer, die einfach nur BTC halten, sollten sich an den offiziellen Sicherheitshinweisen ihrer Wallets und Verwahrdienste orientieren und sich nicht durch Schlagzeilen wie „Das gesamte Netzwerk ist kompromittiert“ zu Überweisungen oder überhasteten Anschlusskäufen verleiten lassen.
Warum sollten sich Trader trotzdem dafür interessieren? Die Widerstandsfähigkeit von Nodes gegen Missbrauch und die Zuverlässigkeit der Verbreitung beeinflussen das Vertrauen in die Infrastruktur. Sicherheitsmeldungen können zudem in volatilen Märkten kurzfristige Flucht in Sicherheit verstärken. Andererseits ist der Patch bereits verfügbar; aus dem Vorfall allein lässt sich kein zusätzliches Verkaufsvolumen ableiten. Auf Binance sehe ich BTC/USDT bei etwa 67281.75 US-Dollar, mit einer 24-Stunden-Spanne von 66456 bis 70214.31 US-Dollar und einem Rückgang von etwa 2.18% gegenüber vor 24 Stunden. Das ist lediglich eine zeitgleiche Marktbeobachtung und reicht nicht aus, um den Rückgang der Tor-Mitteilung zuzuschreiben. Im selben Zeitraum könnten auch die Erwartungen an die Makrozinsen, ETF-Zuflüsse und die allgemeine Risikobereitschaft den Preis beeinflusst haben. Der vom BLS gemeldete PPI für Oktober – 0.3% im Monatsvergleich und 6.5% im Jahresvergleich – rechtfertigt ebenfalls nicht die Behauptung, die Geldpolitik werde sich allein aufgrund der Worte „nachlassende Inflation“ bald ändern.
Wenn ich selbst handeln würde, würde ich aktuell nicht hinterher shorten. Meine Richtung wäre, auf erfüllte Bedingungen zu warten und dann mit einer kleinen Position long zu gehen. Die aktuelle Positionsgröße beträgt 0%. Erst wenn BTC wieder über 68000 US-Dollar steigt, anschließend den Bereich um 67500 hält und es keine neue wesentliche Verschärfung bei den Node-Sicherheitsmeldungen gibt, würde ich höchstens 3% meines Gesamtkapitals für einen Long-Versuch einsetzen. Beim ersten Ziel von 68500 US-Dollar würde ich die Position halbieren, beim zweiten Ziel von 70000 US-Dollar den Rest weiter reduzieren. Fällt der Kurs nach dem Einstieg unter 66456 US-Dollar, setze ich einen Stop-Loss und schließe die gesamte Position. Sollte eine neue, noch nicht behobene Schwachstelle offiziell bekannt gegeben werden oder der Kurs wiederholt daran scheitern, sich über 68000 US-Dollar zu halten, würde ich den Plan ebenfalls aufgeben. Fällt der Kurs direkt unter 66456 US-Dollar, steige ich nicht ein, sondern warte auf die nächste Bestätigung durch neue Informationen. Solange dieser Plan nicht ausgelöst wurde, gilt er nicht als ausgeführter Trade – von einem Gewinn ganz zu schweigen.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist lediglich meine persönliche Marktbeobachtung und keine Anlageberatung.
Ich betrachte Sicherheitsmeldungen als Hinweis für Nodes, ein Upgrade durchzuführen – nicht als Anlass, zu schreiben: „Das Bitcoin-Netzwerk wurde heute gehackt.“ Auf der Binance Plaza steht #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Ich habe die ursprüngliche Sicherheitsmitteilung von Bitcoin Core vom 10. November geprüft: CVE-2025-62860, Schweregrad mittel. Wenn bestimmte Nodes den nicht standardmäßigen -whitelist-Bereich auf eine Tor-Proxy-Adresse setzen, können eingehende Tor-Verbindungen fälschlicherweise vertrauenswürdige Berechtigungen erben und so einige DoS-Beschränkungen und Datenschutzmaßnahmen umgehen. Nodes, bei denen dieser nicht standardmäßige Parameter nicht gesetzt ist, sind von dem Problem nicht betroffen. Laut den Entwicklern waren Tausende öffentlich erreichbare Mainnet-Nodes von dieser Konfiguration betroffen. In der Mitteilung steht jedoch weder, dass BTC dadurch gestohlen werden konnten, noch, dass die Konsensregeln geändert wurden.
Die entscheidende Chronologie kann im Nachrichtenrummel leicht untergehen: Das Problem wurde im September 2025 gemeldet. Die Korrekturen wurden im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht. Die Details wurden erst am 10. November 2026 öffentlich gemacht. Die Offenlegung erfolgte mehr als ein Jahr nach der Veröffentlichung des Patches; das Veröffentlichungsdatum darf nicht mit dem Zeitpunkt verwechselt werden, zu dem die Schwachstelle erstmals auftrat. Nodes mit älteren Versionen, die die betreffende Konfiguration verwenden, sollten die Softwareversion, die Einstellungen des Distributors und die Whitelist-Berechtigungen überprüfen. Nutzer, die einfach nur BTC halten, sollten sich an den offiziellen Sicherheitshinweisen ihrer Wallets und Verwahrdienste orientieren und sich nicht durch Schlagzeilen wie „Das gesamte Netzwerk ist kompromittiert“ zu Überweisungen oder überhasteten Anschlusskäufen verleiten lassen.
Warum sollten sich Trader trotzdem dafür interessieren? Die Widerstandsfähigkeit von Nodes gegen Missbrauch und die Zuverlässigkeit der Verbreitung beeinflussen das Vertrauen in die Infrastruktur. Sicherheitsmeldungen können zudem in volatilen Märkten kurzfristige Flucht in Sicherheit verstärken. Andererseits ist der Patch bereits verfügbar; aus dem Vorfall allein lässt sich kein zusätzliches Verkaufsvolumen ableiten. Auf Binance sehe ich BTC/USDT bei etwa 67281.75 US-Dollar, mit einer 24-Stunden-Spanne von 66456 bis 70214.31 US-Dollar und einem Rückgang von etwa 2.18% gegenüber vor 24 Stunden. Das ist lediglich eine zeitgleiche Marktbeobachtung und reicht nicht aus, um den Rückgang der Tor-Mitteilung zuzuschreiben. Im selben Zeitraum könnten auch die Erwartungen an die Makrozinsen, ETF-Zuflüsse und die allgemeine Risikobereitschaft den Preis beeinflusst haben. Der vom BLS gemeldete PPI für Oktober – 0.3% im Monatsvergleich und 6.5% im Jahresvergleich – rechtfertigt ebenfalls nicht die Behauptung, die Geldpolitik werde sich allein aufgrund der Worte „nachlassende Inflation“ bald ändern.
Wenn ich selbst handeln würde, würde ich aktuell nicht hinterher shorten. Meine Richtung wäre, auf erfüllte Bedingungen zu warten und dann mit einer kleinen Position long zu gehen. Die aktuelle Positionsgröße beträgt 0%. Erst wenn BTC wieder über 68000 US-Dollar steigt, anschließend den Bereich um 67500 hält und es keine neue wesentliche Verschärfung bei den Node-Sicherheitsmeldungen gibt, würde ich höchstens 3% meines Gesamtkapitals für einen Long-Versuch einsetzen. Beim ersten Ziel von 68500 US-Dollar würde ich die Position halbieren, beim zweiten Ziel von 70000 US-Dollar den Rest weiter reduzieren. Fällt der Kurs nach dem Einstieg unter 66456 US-Dollar, setze ich einen Stop-Loss und schließe die gesamte Position. Sollte eine neue, noch nicht behobene Schwachstelle offiziell bekannt gegeben werden oder der Kurs wiederholt daran scheitern, sich über 68000 US-Dollar zu halten, würde ich den Plan ebenfalls aufgeben. Fällt der Kurs direkt unter 66456 US-Dollar, steige ich nicht ein, sondern warte auf die nächste Bestätigung durch neue Informationen. Solange dieser Plan nicht ausgelöst wurde, gilt er nicht als ausgeführter Trade – von einem Gewinn ganz zu schweigen.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist lediglich meine persönliche Marktbeobachtung und keine Anlageberatung.
13

·
--
#BitcoinCoreEnthülltTorDatenverkehrsSchwachstelle
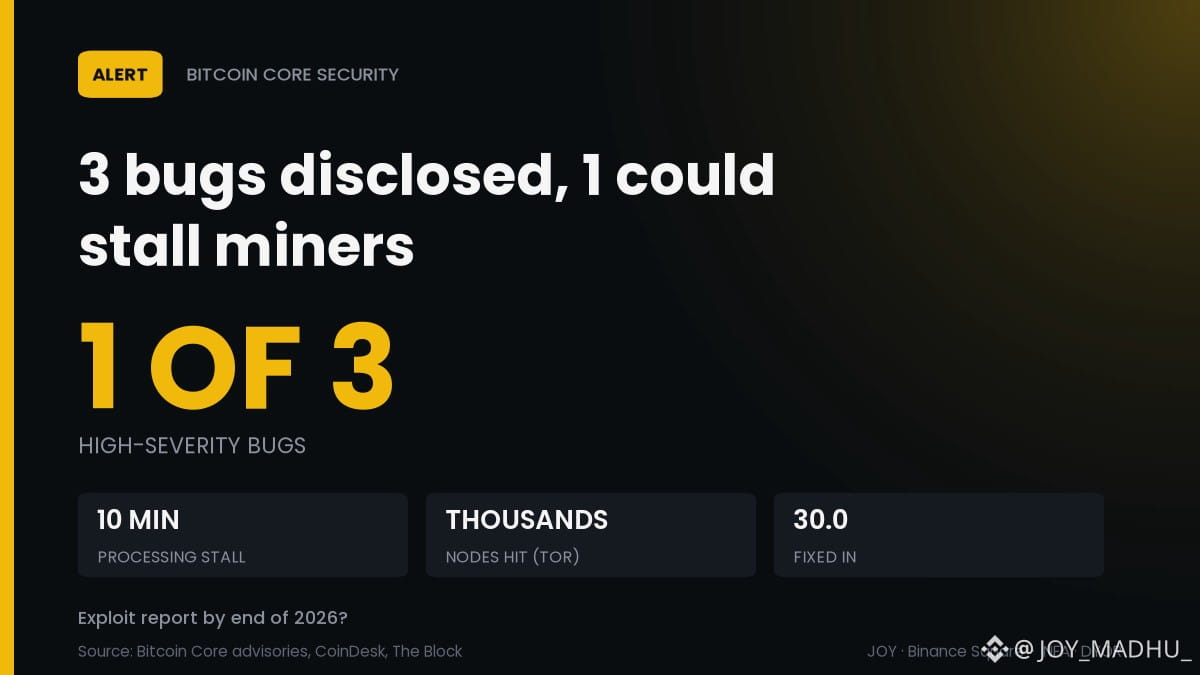
⛏️ Nicht nur Tor: 3 Core-Fehler, einer könnte Miner ausbremsen
Die Tor-Schwachstelle war einer von drei Fehlern, die Core am 10. November offengelegt hat. Am schwersten traf es Miner.
⚠️ Hoch: Miner konnten nach einer Reorg möglicherweise keine Blöcke mehr erstellen
📉 Mittel: Die Blockverarbeitung kam wiederholt bis zu 10 Minuten lang zum Stillstand
📊 Mittel: Tor-Peers erhielten auf „Tausenden“ von Nodes einen vertrauenswürdigen Status
📅 Alle in Version 30.0 behoben (Oktober 2025); 29.x erreicht am 27. Oktober das Supportende
Meine Einschätzung: Es wurden keine Angriffe gemeldet, aber Nodes mit 28.x/29.x sollten aktualisiert werden.
Wird vor 2027 ein Exploit für einen der drei Fehler bestätigt: ja oder nein? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
#BitcoinCoreEnthülltTorDatenverkehrsSchwachstelle
⛏️ Nicht nur Tor: 3 Core-Fehler, einer könnte Miner ausbremsen
Die Tor-Schwachstelle war einer von drei Fehlern, die Core am 10. November offengelegt hat. Am schwersten traf es Miner.
⚠️ Hoch: Miner konnten nach einer Reorg möglicherweise keine Blöcke mehr erstellen
📉 Mittel: Die Blockverarbeitung kam wiederholt bis zu 10 Minuten lang zum Stillstand
📊 Mittel: Tor-Peers erhielten auf „Tausenden“ von Nodes einen vertrauenswürdigen Status
📅 Alle in Version 30.0 behoben (Oktober 2025); 29.x erreicht am 27. Oktober das Supportende
Meine Einschätzung: Es wurden keine Angriffe gemeldet, aber Nodes mit 28.x/29.x sollten aktualisiert werden.
Wird vor 2027 ein Exploit für einen der drei Fehler bestätigt: ja oder nein? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
⛏️ Nicht nur Tor: 3 Core-Fehler, einer könnte Miner ausbremsen
Die Tor-Schwachstelle war einer von drei Fehlern, die Core am 10. November offengelegt hat. Am schwersten traf es Miner.
⚠️ Hoch: Miner konnten nach einer Reorg möglicherweise keine Blöcke mehr erstellen
📉 Mittel: Die Blockverarbeitung kam wiederholt bis zu 10 Minuten lang zum Stillstand
📊 Mittel: Tor-Peers erhielten auf „Tausenden“ von Nodes einen vertrauenswürdigen Status
📅 Alle in Version 30.0 behoben (Oktober 2025); 29.x erreicht am 27. Oktober das Supportende
Meine Einschätzung: Es wurden keine Angriffe gemeldet, aber Nodes mit 28.x/29.x sollten aktualisiert werden.
Wird vor 2027 ein Exploit für einen der drei Fehler bestätigt: ja oder nein? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
SHERAZ FAHEEM 01:
Responsible disclosure allows developers to identify weaknesses and improve the resilience of the ecosystem.
1
32
·
--
Bullisch
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core legt Tor-Sicherheitslücke offen: Was Node-Betreiber wissen sollten
Bitcoin Core hat öffentlich eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen unter bestimmten Konfigurationen auf Tausenden erreichbaren Bitcoin-Nodes Berechtigungen für vertrauenswürdige Peers erhalten konnten. Das als CVE-2025-62860 identifizierte Problem wirft wichtige Fragen zur Netzwerksicherheit und zur Verwaltung von Vertrauenseinstellungen in dezentralen Infrastrukturen auf.
Die Sicherheitslücke trat auf, wenn Bitcoin Core eingehende Tor-Verbindungen als vertrauenswürdig einstufte, weil die Adresse des lokalen Tor-Proxys mit einem IP-Adressbereich übereinstimmte, der über die optionale Whitelist-Einstellung konfiguriert war. Diese Verbindungen konnten dadurch bestimmte Denial-of-Service-Beschränkungen und Datenschutzmaßnahmen umgehen, die normalerweise für nicht vertrauenswürdige Peers gelten.
Die Gefahr hing jedoch von der Konfiguration ab. Nodes, auf denen die nicht standardmäßig aktivierte Whitelist-Einstellung nie eingeschaltet wurde, waren von diesem speziellen Problem nicht betroffen. Wichtig ist, dass die Sicherheitslücke bereits durch im Oktober 2025 veröffentlichte Bitcoin-Core-Updates behoben worden war – noch vor der ausführlichen öffentlichen Offenlegung am 10. November 2026.
Aus Marktperspektive betrifft diese Entwicklung eher die technische Infrastruktur von Bitcoin als dessen unmittelbare Kursentwicklung. Transparenz bei Sicherheitsfragen und rechtzeitige Softwarewartung sind weiterhin entscheidend, um das Vertrauen in dezentrale Netzwerke zu erhalten.
Für Händler besteht die wichtigste Erkenntnis darin, zwischen einer historischen Software-Sicherheitslücke und einer aktiven, das gesamte Netzwerk betreffenden Bedrohung zu unterscheiden. Die Beobachtung von Entwickler-Mitteilungen, Node-Updates und der Widerstandsfähigkeit des Netzwerks bietet eine ausgewogenere Perspektive, als lediglich auf Schlagzeilen zu Sicherheitsfragen zu reagieren.
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
$TAC
{future}(TACUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core legt Tor-Sicherheitslücke offen: Was Node-Betreiber wissen sollten
Bitcoin Core hat öffentlich eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen unter bestimmten Konfigurationen auf Tausenden erreichbaren Bitcoin-Nodes Berechtigungen für vertrauenswürdige Peers erhalten konnten. Das als CVE-2025-62860 identifizierte Problem wirft wichtige Fragen zur Netzwerksicherheit und zur Verwaltung von Vertrauenseinstellungen in dezentralen Infrastrukturen auf.
Die Sicherheitslücke trat auf, wenn Bitcoin Core eingehende Tor-Verbindungen als vertrauenswürdig einstufte, weil die Adresse des lokalen Tor-Proxys mit einem IP-Adressbereich übereinstimmte, der über die optionale Whitelist-Einstellung konfiguriert war. Diese Verbindungen konnten dadurch bestimmte Denial-of-Service-Beschränkungen und Datenschutzmaßnahmen umgehen, die normalerweise für nicht vertrauenswürdige Peers gelten.
Die Gefahr hing jedoch von der Konfiguration ab. Nodes, auf denen die nicht standardmäßig aktivierte Whitelist-Einstellung nie eingeschaltet wurde, waren von diesem speziellen Problem nicht betroffen. Wichtig ist, dass die Sicherheitslücke bereits durch im Oktober 2025 veröffentlichte Bitcoin-Core-Updates behoben worden war – noch vor der ausführlichen öffentlichen Offenlegung am 10. November 2026.
Aus Marktperspektive betrifft diese Entwicklung eher die technische Infrastruktur von Bitcoin als dessen unmittelbare Kursentwicklung. Transparenz bei Sicherheitsfragen und rechtzeitige Softwarewartung sind weiterhin entscheidend, um das Vertrauen in dezentrale Netzwerke zu erhalten.
Für Händler besteht die wichtigste Erkenntnis darin, zwischen einer historischen Software-Sicherheitslücke und einer aktiven, das gesamte Netzwerk betreffenden Bedrohung zu unterscheiden. Die Beobachtung von Entwickler-Mitteilungen, Node-Updates und der Widerstandsfähigkeit des Netzwerks bietet eine ausgewogenere Perspektive, als lediglich auf Schlagzeilen zu Sicherheitsfragen zu reagieren.
$AKE
$SHELL
$TAC
Bitcoin Core hat öffentlich eine Sicherheitslücke offengelegt, durch die eingehende Tor-Verbindungen unter bestimmten Konfigurationen auf Tausenden erreichbaren Bitcoin-Nodes Berechtigungen für vertrauenswürdige Peers erhalten konnten. Das als CVE-2025-62860 identifizierte Problem wirft wichtige Fragen zur Netzwerksicherheit und zur Verwaltung von Vertrauenseinstellungen in dezentralen Infrastrukturen auf.
Die Sicherheitslücke trat auf, wenn Bitcoin Core eingehende Tor-Verbindungen als vertrauenswürdig einstufte, weil die Adresse des lokalen Tor-Proxys mit einem IP-Adressbereich übereinstimmte, der über die optionale Whitelist-Einstellung konfiguriert war. Diese Verbindungen konnten dadurch bestimmte Denial-of-Service-Beschränkungen und Datenschutzmaßnahmen umgehen, die normalerweise für nicht vertrauenswürdige Peers gelten.
Die Gefahr hing jedoch von der Konfiguration ab. Nodes, auf denen die nicht standardmäßig aktivierte Whitelist-Einstellung nie eingeschaltet wurde, waren von diesem speziellen Problem nicht betroffen. Wichtig ist, dass die Sicherheitslücke bereits durch im Oktober 2025 veröffentlichte Bitcoin-Core-Updates behoben worden war – noch vor der ausführlichen öffentlichen Offenlegung am 10. November 2026.
Aus Marktperspektive betrifft diese Entwicklung eher die technische Infrastruktur von Bitcoin als dessen unmittelbare Kursentwicklung. Transparenz bei Sicherheitsfragen und rechtzeitige Softwarewartung sind weiterhin entscheidend, um das Vertrauen in dezentrale Netzwerke zu erhalten.
Für Händler besteht die wichtigste Erkenntnis darin, zwischen einer historischen Software-Sicherheitslücke und einer aktiven, das gesamte Netzwerk betreffenden Bedrohung zu unterscheiden. Die Beobachtung von Entwickler-Mitteilungen, Node-Updates und der Widerstandsfähigkeit des Netzwerks bietet eine ausgewogenere Perspektive, als lediglich auf Schlagzeilen zu Sicherheitsfragen zu reagieren.
$AKE
$SHELL
$TAC
80

·
--
#bitcoincoredisclosestortrafficvulnerability
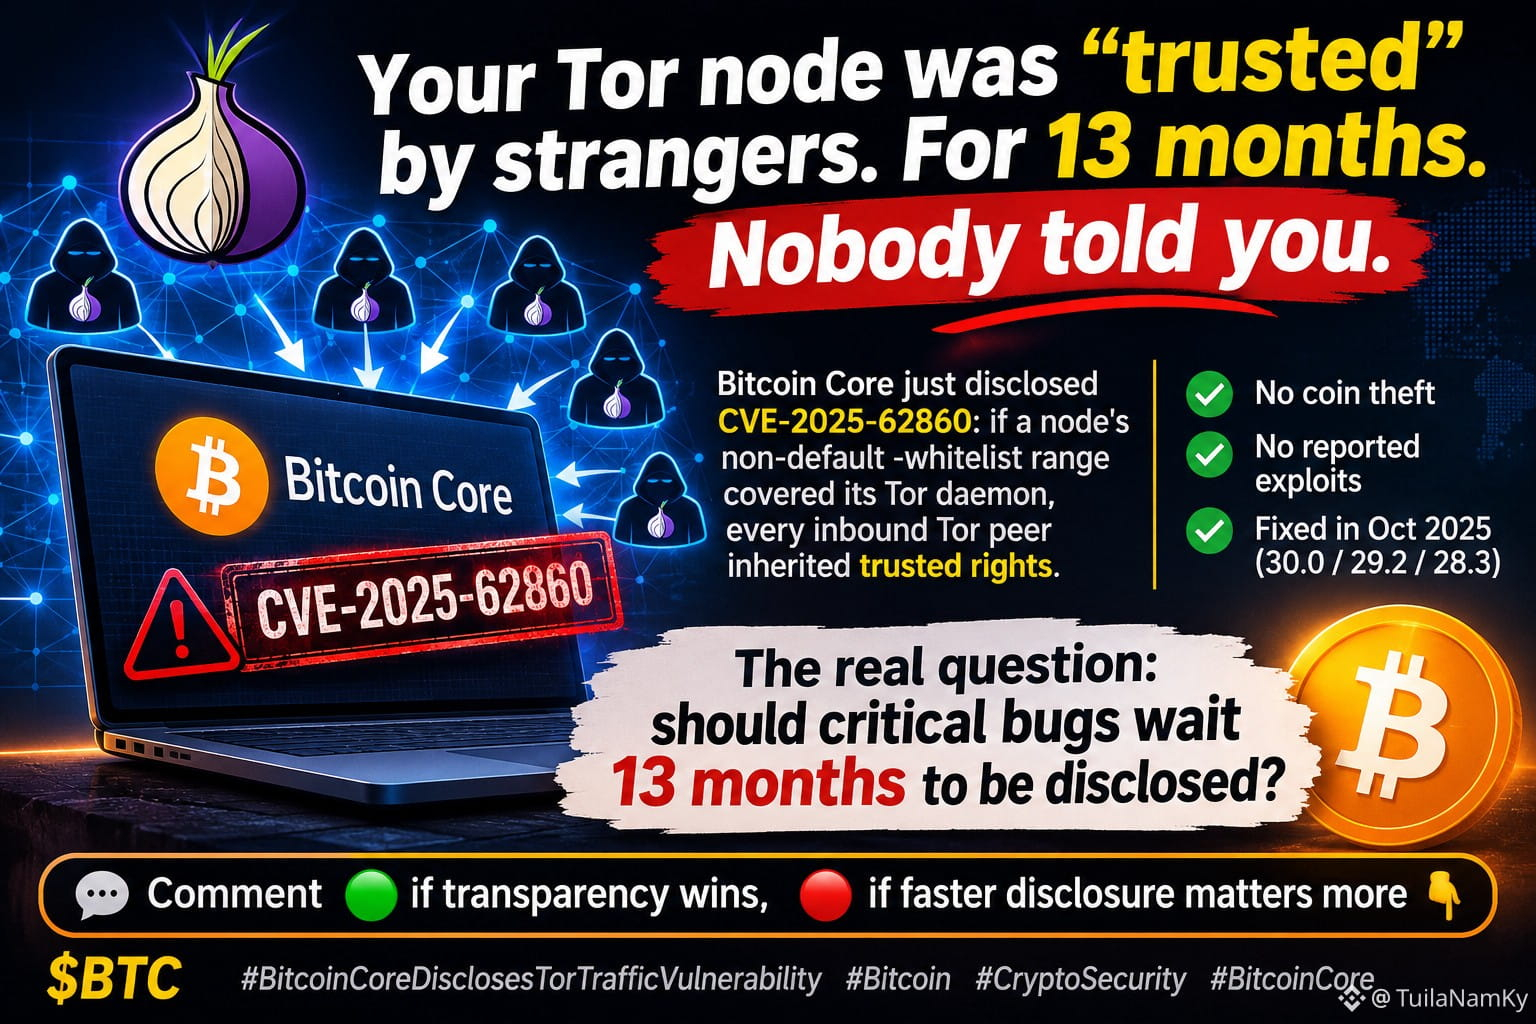
🧅 Fremde haben deinen Tor-Knoten 13 Monate lang als „vertrauenswürdig“ eingestuft. Niemand hat es dir gesagt.
Bitcoin Core hat gerade CVE-2025-62860 offengelegt: Wenn der nicht standardmäßige -whitelist-Bereich eines Knotens dessen Tor-Daemon umfasste, erhielten alle eingehenden Tor-Peers vertrauenswürdige Rechte.
✅ Kein Diebstahl von Coins
✅ Keine gemeldeten Exploits
✅ Im Okt. 2025 behoben (30.0 / 29.2 / 28.3)
Die eigentliche Frage: Sollten kritische Fehler erst nach 13 Monaten offengelegt werden?
Kommentiere mit 🟢, wenn Transparenz wichtiger ist, oder mit 🔴, wenn eine schnellere Offenlegung wichtiger ist 👇
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoredisclosestortrafficvulnerability
🧅 Fremde haben deinen Tor-Knoten 13 Monate lang als „vertrauenswürdig“ eingestuft. Niemand hat es dir gesagt.
Bitcoin Core hat gerade CVE-2025-62860 offengelegt: Wenn der nicht standardmäßige -whitelist-Bereich eines Knotens dessen Tor-Daemon umfasste, erhielten alle eingehenden Tor-Peers vertrauenswürdige Rechte.
✅ Kein Diebstahl von Coins
✅ Keine gemeldeten Exploits
✅ Im Okt. 2025 behoben (30.0 / 29.2 / 28.3)
Die eigentliche Frage: Sollten kritische Fehler erst nach 13 Monaten offengelegt werden?
Kommentiere mit 🟢, wenn Transparenz wichtiger ist, oder mit 🔴, wenn eine schnellere Offenlegung wichtiger ist 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
🧅 Fremde haben deinen Tor-Knoten 13 Monate lang als „vertrauenswürdig“ eingestuft. Niemand hat es dir gesagt.
Bitcoin Core hat gerade CVE-2025-62860 offengelegt: Wenn der nicht standardmäßige -whitelist-Bereich eines Knotens dessen Tor-Daemon umfasste, erhielten alle eingehenden Tor-Peers vertrauenswürdige Rechte.
✅ Kein Diebstahl von Coins
✅ Keine gemeldeten Exploits
✅ Im Okt. 2025 behoben (30.0 / 29.2 / 28.3)
Die eigentliche Frage: Sollten kritische Fehler erst nach 13 Monaten offengelegt werden?
Kommentiere mit 🟢, wenn Transparenz wichtiger ist, oder mit 🔴, wenn eine schnellere Offenlegung wichtiger ist 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
SHERAZ FAHEEM 01:
Open communication from Bitcoin Core helps developers and users better understand potential network vulnerabilities.
2
165
·
--
Bitcoin Core legt Tor-Datenverkehrsschwachstelle offen, die Tausende von Nodes betrifft
Bitcoin Core hat öffentlich eine Sicherheitslücke (CVE-2025-62860) offengelegt, bei der eingehender Tor-Datenverkehr, der mit nicht standardmäßigen -whitelist-Konfigurationen gebündelt war, auf Tausenden erreichbarer Nodes den Status eines „vertrauenswürdigen“ lokalen Peers erhielt – wodurch DoS- und Datenschutzmaßnahmen geschwächt wurden.
Die Schwachstelle wurde zusammen mit zwei weiteren Fehlern offengelegt – darunter eine schwerwiegende Schwachstelle, die zum Stillstand von Blockvorlagen führen kann (CVE-2025-62861) –, nachdem der Support für die 29.x-Reihe eingestellt worden war. Obwohl alle drei Fehler bereits in Bitcoin Core 30.0 behoben (und auf 29.2 und 28.3 zurückportiert) wurden und keine aktiven Exploits gemeldet sind, laufen rund 9 % der erreichbaren Nodes noch mit veralteten Versionen und sollten umgehend aktualisiert werden.
Hier ist der kurze taktische Handelsplan für die drei wichtigsten beobachteten Coins:
$BTC
Einstieg: Bei Rücksetzern im Nachfragebereich von 66.000–66.700 $ kaufen oder bei einem Ausbruch über 68.500 $.
Kursziele: 71.000–73.500 $ | Stop-Loss: 64.500 $
$ZEC
Einstieg: Nahe der Nachfragezone von 850–900 $ akkumulieren oder bei einer Rückeroberung der Marke von 960 $.
Kursziele: 1.050–1.150 $ | Stop-Loss: 790 $
$ETH
Einstieg: Bei einem Abprallen an der Unterstützung bei 1.850–1.900 $ kaufen oder nach einem 4-Stunden-Schlusskurs über 1.960 $.
Kursziele: 2.080–2.180 $ | Stop-Loss: 1.780 $
Haftungsausschluss: Nur Marktanalyse, keine Finanzberatung. Managen Sie stets Ihr Risiko und betreiben Sie Ihre eigene Recherche (DYOR).
{spot}(BTCUSDT)
{spot}(ZECUSDT)
{spot}(ETHUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
Bitcoin Core legt Tor-Datenverkehrsschwachstelle offen, die Tausende von Nodes betrifft
Bitcoin Core hat öffentlich eine Sicherheitslücke (CVE-2025-62860) offengelegt, bei der eingehender Tor-Datenverkehr, der mit nicht standardmäßigen -whitelist-Konfigurationen gebündelt war, auf Tausenden erreichbarer Nodes den Status eines „vertrauenswürdigen“ lokalen Peers erhielt – wodurch DoS- und Datenschutzmaßnahmen geschwächt wurden.
Die Schwachstelle wurde zusammen mit zwei weiteren Fehlern offengelegt – darunter eine schwerwiegende Schwachstelle, die zum Stillstand von Blockvorlagen führen kann (CVE-2025-62861) –, nachdem der Support für die 29.x-Reihe eingestellt worden war. Obwohl alle drei Fehler bereits in Bitcoin Core 30.0 behoben (und auf 29.2 und 28.3 zurückportiert) wurden und keine aktiven Exploits gemeldet sind, laufen rund 9 % der erreichbaren Nodes noch mit veralteten Versionen und sollten umgehend aktualisiert werden.
Hier ist der kurze taktische Handelsplan für die drei wichtigsten beobachteten Coins:
$BTC
Einstieg: Bei Rücksetzern im Nachfragebereich von 66.000–66.700 $ kaufen oder bei einem Ausbruch über 68.500 $.
Kursziele: 71.000–73.500 $ | Stop-Loss: 64.500 $
$ZEC
Einstieg: Nahe der Nachfragezone von 850–900 $ akkumulieren oder bei einer Rückeroberung der Marke von 960 $.
Kursziele: 1.050–1.150 $ | Stop-Loss: 790 $
$ETH
Einstieg: Bei einem Abprallen an der Unterstützung bei 1.850–1.900 $ kaufen oder nach einem 4-Stunden-Schlusskurs über 1.960 $.
Kursziele: 2.080–2.180 $ | Stop-Loss: 1.780 $
Haftungsausschluss: Nur Marktanalyse, keine Finanzberatung. Managen Sie stets Ihr Risiko und betreiben Sie Ihre eigene Recherche (DYOR).
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
Bitcoin Core hat öffentlich eine Sicherheitslücke (CVE-2025-62860) offengelegt, bei der eingehender Tor-Datenverkehr, der mit nicht standardmäßigen -whitelist-Konfigurationen gebündelt war, auf Tausenden erreichbarer Nodes den Status eines „vertrauenswürdigen“ lokalen Peers erhielt – wodurch DoS- und Datenschutzmaßnahmen geschwächt wurden.
Die Schwachstelle wurde zusammen mit zwei weiteren Fehlern offengelegt – darunter eine schwerwiegende Schwachstelle, die zum Stillstand von Blockvorlagen führen kann (CVE-2025-62861) –, nachdem der Support für die 29.x-Reihe eingestellt worden war. Obwohl alle drei Fehler bereits in Bitcoin Core 30.0 behoben (und auf 29.2 und 28.3 zurückportiert) wurden und keine aktiven Exploits gemeldet sind, laufen rund 9 % der erreichbaren Nodes noch mit veralteten Versionen und sollten umgehend aktualisiert werden.
Hier ist der kurze taktische Handelsplan für die drei wichtigsten beobachteten Coins:
$BTC
Einstieg: Bei Rücksetzern im Nachfragebereich von 66.000–66.700 $ kaufen oder bei einem Ausbruch über 68.500 $.
Kursziele: 71.000–73.500 $ | Stop-Loss: 64.500 $
$ZEC
Einstieg: Nahe der Nachfragezone von 850–900 $ akkumulieren oder bei einer Rückeroberung der Marke von 960 $.
Kursziele: 1.050–1.150 $ | Stop-Loss: 790 $
$ETH
Einstieg: Bei einem Abprallen an der Unterstützung bei 1.850–1.900 $ kaufen oder nach einem 4-Stunden-Schlusskurs über 1.960 $.
Kursziele: 2.080–2.180 $ | Stop-Loss: 1.780 $
Haftungsausschluss: Nur Marktanalyse, keine Finanzberatung. Managen Sie stets Ihr Risiko und betreiben Sie Ihre eigene Recherche (DYOR).
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
SHERAZ FAHEEM 01:
Clear communication about potential risks gives users and developers an opportunity to respond responsibly.
1
1
76
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 EILMELDUNG: Bitcoin Core legt Tor-Sicherheitslücke offen
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 EILMELDUNG: Bitcoin Core legt Tor-Sicherheitslücke offen
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100

#BitcoinCoreDisclosesTorTrafficVulnerability BitcoinCorelegtTor-Verkehrsschwachstelleoffen...
Eine Schwachstelle mittleren Schweregrads ermöglichte es anonymen Tor-Verbindungen, auf Tausenden von Bitcoin-Knoten vertrauenswürdige Berechtigungen zu übernehmen, wodurch ... möglicherweise geschwächt wurde
#BitcoinCoreDisclosesTorTrafficVulnerability BitcoinCorelegtTor-Verkehrsschwachstelleoffen...
Eine Schwachstelle mittleren Schweregrads ermöglichte es anonymen Tor-Verbindungen, auf Tausenden von Bitcoin-Knoten vertrauenswürdige Berechtigungen zu übernehmen, wodurch ... möglicherweise geschwächt wurde
Eine Schwachstelle mittleren Schweregrads ermöglichte es anonymen Tor-Verbindungen, auf Tausenden von Bitcoin-Knoten vertrauenswürdige Berechtigungen zu übernehmen, wodurch ... möglicherweise geschwächt wurde
SHERAZ FAHEEM 01:
Technical disclosures should encourage informed discussion rather than unnecessary panic.
1
109
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
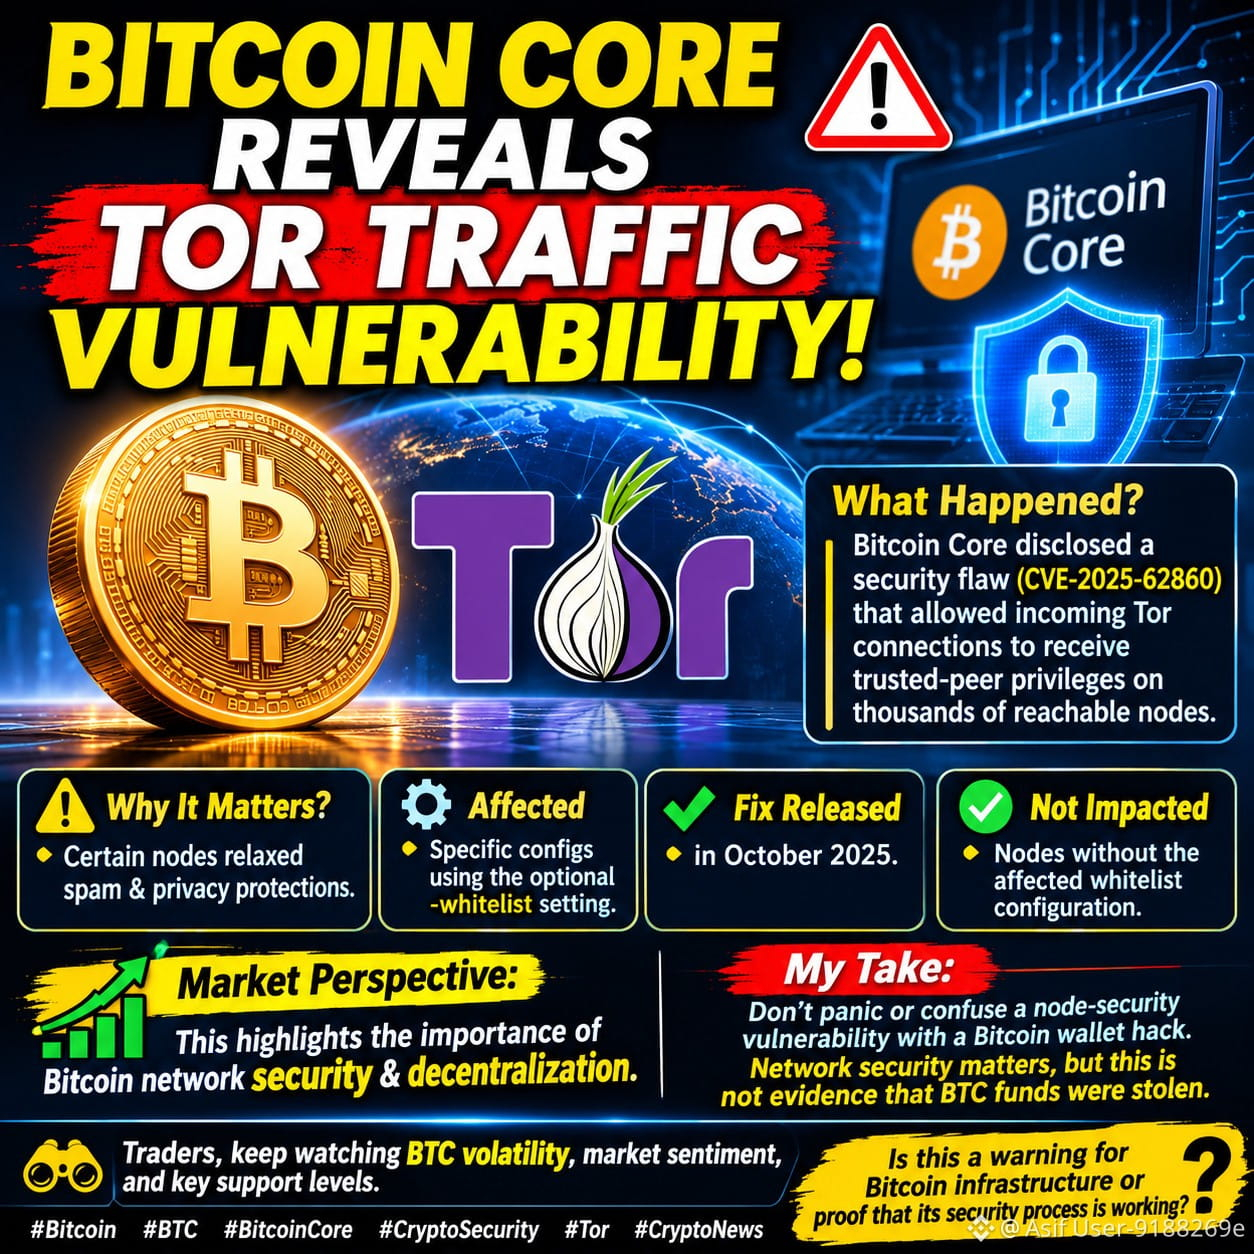
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
Bitcoin-Core-Sicherheitslücke bei Tor-Berechtigungen sorgt für Diskussionen|Längst behoben und an bestimmte Konfigurationen gebunden|Ich lasse mich nicht von Panik treiben
Meine Haltung: Die Sicherheit von Nodes muss ernst genommen werden. Die öffentliche Bekanntgabe einer alten Sicherheitslücke sollte jedoch nicht so dargestellt werden, als würde heute das gesamte Netzwerk angegriffen. Auf der Binance Plaza stand #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Laut der offiziellen Sicherheitserklärung von Bitcoin Core vom 10. November lautet die Kennung CVE-2025-62860; die Lücke wurde als mittelschwer eingestuft: Bei Nodes mit älteren Versionen konnten eingehende Tor-Peers möglicherweise fälschlich die Whitelist-Berechtigungen übernehmen, wenn der IP-Bereich des Tor-Daemons auf der Whitelist stand. Dadurch konnten bestimmte Beschränkungen zum Schutz vor Denial-of-Service-Angriffen sowie Maßnahmen zur Minderung von Datenschutzrisiken umgangen werden. Laut Bitcoin Core verwendeten mehrere Tausend erreichbare Nodes im Mainnet diese Konfiguration. Nodes, bei denen die nicht standardmäßige Whitelist-Option nicht aktiviert war, waren nicht betroffen. Die Korrektur wurde bereits im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht; die Details wurden erst 2026 bekannt gegeben, nachdem der Lebenszyklus der älteren Versionen beendet war.
Der Vorfall zeigt, dass sich die Risiken von Node-Software nicht allein daran ablesen lassen, ob „die Blockchain weiter Blöcke produziert“. Whitelist- und Tor-Konfigurationen wirken sich auf den Schutz vor Missbrauch und auf die Privatsphäre von Nodes aus; Betreiber sollten ihre Version überprüfen. Der Vorfall belegt weder, dass die Bitcoin-Konsensregeln versagt haben, noch gibt es Hinweise darauf, dass BTC-Privatschlüssel durch diese Schwachstelle offengelegt wurden. Der Sicherheitshinweis von Bitcoin Core führt zugleich weitere, unabhängige Schwachstellen auf, die nicht zu einem einzigen Angriff zusammengefasst werden dürfen. Die Bekanntgabe einer alten Schwachstelle kann die Risikoaversion verstärken; für die Preisbildung sind jedoch bestätigte neue Angriffe, der Umfang der Node-Upgrades und Kapitalflüsse entscheidend.
Als ich BTC/USDT auf Binance überprüfte, lag der Kurs bei etwa 67.548 US-Dollar, rund 4,0 % niedriger als 24 Stunden zuvor. Das Tagestief lag bei etwa 66.915 US-Dollar, das Tageshoch bei etwa 70.393 US-Dollar. Der Kurs hat den Bereich um 70.000 US-Dollar bereits verlassen, doch daraus lässt sich nicht schließen, dass der Rückgang durch die Tor-Sicherheitsmeldung verursacht wurde. In der Farside-Tabelle zu Spot-Bitcoin-Fonds vom 13. November werden vorläufig Nettoabflüsse von etwa 41,9 Millionen US-Dollar ausgewiesen. Für IBIT fehlen Angaben; die Zahlen können sich noch ändern. Dieser Tag sollte daher nicht als vollständiges, endgültiges Ergebnis der Kapitalflüsse betrachtet werden. Auch die Themen PPI und ETF-Abflüsse sind auf der Plaza im Aufwind. Der Markt wird derzeit von einer Mischung aus Makroökonomie, Kapitalflüssen und Sicherheitsnarrativen geprägt; eine monokausale Erklärung ist riskant. Ich sehe 66.900 US-Dollar als kurzfristige Verteidigungslinie. Eine Erholung wäre erst überzeugend, wenn der Kurs den Bereich von 68.000 bis 68.500 US-Dollar zurückerobert.
Wenn ich selbst handeln würde, würde ich jetzt nicht versuchen, den fallenden Kurs aufzufangen. Als Richtung käme für mich nur eine kleine Long-Position am Spotmarkt infrage, ohne Hebel. Der Einstiegstrigger wäre ein Vier-Stunden-Schlusskurs über 68.500 US-Dollar, gefolgt von einem Rücksetzer in den Bereich von 68.000 bis 68.500 US-Dollar, der hält, und keiner neuen offiziellen Sicherheitswarnung. Die anfängliche Position dürfte höchstens 3 % des Kontoguthabens ausmachen. Das erste Ziel läge bei 70.000 US-Dollar; dort würde ich die Hälfte der Position reduzieren und den Stop-Loss für den Rest auf den Einstandskurs anheben. Das zweite Ziel läge bei 71.500 US-Dollar; bei Erreichen würde ich die Position vollständig schließen. Fällt der Vier-Stunden-Schlusskurs nach dem Einstieg wieder unter 67.500 US-Dollar, würde ich mit Stop-Loss aussteigen. Fällt der Kurs vor dem Einstieg unter 66.900 US-Dollar, würde ich den Long-Plan verwerfen. Sollte offiziell bestätigt werden, dass die Schwachstelle ausgenutzt wurde und es zu weitreichenderen Störungen bei Node-Diensten kam, oder sollten die vervollständigten Fondsdaten deutlich höhere Abflüsse zeigen, würde ich meine aktuelle Einschätzung ebenfalls verwerfen, zunächst die Position schließen und die Lage neu bewerten. Solange kein Trigger ausgelöst wurde, ist das nur ein Plan und kein bereits erzielter Gewinn.
Quellen: Offizielle Mitteilung von Bitcoin Core zu CVE-2025-62860, Farside-Tabelle zu BTC-Fonds, BTC/USDT-Kursdaten von Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
Bitcoin-Core-Sicherheitslücke bei Tor-Berechtigungen sorgt für Diskussionen|Längst behoben und an bestimmte Konfigurationen gebunden|Ich lasse mich nicht von Panik treiben
Meine Haltung: Die Sicherheit von Nodes muss ernst genommen werden. Die öffentliche Bekanntgabe einer alten Sicherheitslücke sollte jedoch nicht so dargestellt werden, als würde heute das gesamte Netzwerk angegriffen. Auf der Binance Plaza stand #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Laut der offiziellen Sicherheitserklärung von Bitcoin Core vom 10. November lautet die Kennung CVE-2025-62860; die Lücke wurde als mittelschwer eingestuft: Bei Nodes mit älteren Versionen konnten eingehende Tor-Peers möglicherweise fälschlich die Whitelist-Berechtigungen übernehmen, wenn der IP-Bereich des Tor-Daemons auf der Whitelist stand. Dadurch konnten bestimmte Beschränkungen zum Schutz vor Denial-of-Service-Angriffen sowie Maßnahmen zur Minderung von Datenschutzrisiken umgangen werden. Laut Bitcoin Core verwendeten mehrere Tausend erreichbare Nodes im Mainnet diese Konfiguration. Nodes, bei denen die nicht standardmäßige Whitelist-Option nicht aktiviert war, waren nicht betroffen. Die Korrektur wurde bereits im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht; die Details wurden erst 2026 bekannt gegeben, nachdem der Lebenszyklus der älteren Versionen beendet war.
Der Vorfall zeigt, dass sich die Risiken von Node-Software nicht allein daran ablesen lassen, ob „die Blockchain weiter Blöcke produziert“. Whitelist- und Tor-Konfigurationen wirken sich auf den Schutz vor Missbrauch und auf die Privatsphäre von Nodes aus; Betreiber sollten ihre Version überprüfen. Der Vorfall belegt weder, dass die Bitcoin-Konsensregeln versagt haben, noch gibt es Hinweise darauf, dass BTC-Privatschlüssel durch diese Schwachstelle offengelegt wurden. Der Sicherheitshinweis von Bitcoin Core führt zugleich weitere, unabhängige Schwachstellen auf, die nicht zu einem einzigen Angriff zusammengefasst werden dürfen. Die Bekanntgabe einer alten Schwachstelle kann die Risikoaversion verstärken; für die Preisbildung sind jedoch bestätigte neue Angriffe, der Umfang der Node-Upgrades und Kapitalflüsse entscheidend.
Als ich BTC/USDT auf Binance überprüfte, lag der Kurs bei etwa 67.548 US-Dollar, rund 4,0 % niedriger als 24 Stunden zuvor. Das Tagestief lag bei etwa 66.915 US-Dollar, das Tageshoch bei etwa 70.393 US-Dollar. Der Kurs hat den Bereich um 70.000 US-Dollar bereits verlassen, doch daraus lässt sich nicht schließen, dass der Rückgang durch die Tor-Sicherheitsmeldung verursacht wurde. In der Farside-Tabelle zu Spot-Bitcoin-Fonds vom 13. November werden vorläufig Nettoabflüsse von etwa 41,9 Millionen US-Dollar ausgewiesen. Für IBIT fehlen Angaben; die Zahlen können sich noch ändern. Dieser Tag sollte daher nicht als vollständiges, endgültiges Ergebnis der Kapitalflüsse betrachtet werden. Auch die Themen PPI und ETF-Abflüsse sind auf der Plaza im Aufwind. Der Markt wird derzeit von einer Mischung aus Makroökonomie, Kapitalflüssen und Sicherheitsnarrativen geprägt; eine monokausale Erklärung ist riskant. Ich sehe 66.900 US-Dollar als kurzfristige Verteidigungslinie. Eine Erholung wäre erst überzeugend, wenn der Kurs den Bereich von 68.000 bis 68.500 US-Dollar zurückerobert.
Wenn ich selbst handeln würde, würde ich jetzt nicht versuchen, den fallenden Kurs aufzufangen. Als Richtung käme für mich nur eine kleine Long-Position am Spotmarkt infrage, ohne Hebel. Der Einstiegstrigger wäre ein Vier-Stunden-Schlusskurs über 68.500 US-Dollar, gefolgt von einem Rücksetzer in den Bereich von 68.000 bis 68.500 US-Dollar, der hält, und keiner neuen offiziellen Sicherheitswarnung. Die anfängliche Position dürfte höchstens 3 % des Kontoguthabens ausmachen. Das erste Ziel läge bei 70.000 US-Dollar; dort würde ich die Hälfte der Position reduzieren und den Stop-Loss für den Rest auf den Einstandskurs anheben. Das zweite Ziel läge bei 71.500 US-Dollar; bei Erreichen würde ich die Position vollständig schließen. Fällt der Vier-Stunden-Schlusskurs nach dem Einstieg wieder unter 67.500 US-Dollar, würde ich mit Stop-Loss aussteigen. Fällt der Kurs vor dem Einstieg unter 66.900 US-Dollar, würde ich den Long-Plan verwerfen. Sollte offiziell bestätigt werden, dass die Schwachstelle ausgenutzt wurde und es zu weitreichenderen Störungen bei Node-Diensten kam, oder sollten die vervollständigten Fondsdaten deutlich höhere Abflüsse zeigen, würde ich meine aktuelle Einschätzung ebenfalls verwerfen, zunächst die Position schließen und die Lage neu bewerten. Solange kein Trigger ausgelöst wurde, ist das nur ein Plan und kein bereits erzielter Gewinn.
Quellen: Offizielle Mitteilung von Bitcoin Core zu CVE-2025-62860, Farside-Tabelle zu BTC-Fonds, BTC/USDT-Kursdaten von Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
Meine Haltung: Die Sicherheit von Nodes muss ernst genommen werden. Die öffentliche Bekanntgabe einer alten Sicherheitslücke sollte jedoch nicht so dargestellt werden, als würde heute das gesamte Netzwerk angegriffen. Auf der Binance Plaza stand #BitcoinCoreDisclosesTorTrafficVulnerability auf der Trendliste. Laut der offiziellen Sicherheitserklärung von Bitcoin Core vom 10. November lautet die Kennung CVE-2025-62860; die Lücke wurde als mittelschwer eingestuft: Bei Nodes mit älteren Versionen konnten eingehende Tor-Peers möglicherweise fälschlich die Whitelist-Berechtigungen übernehmen, wenn der IP-Bereich des Tor-Daemons auf der Whitelist stand. Dadurch konnten bestimmte Beschränkungen zum Schutz vor Denial-of-Service-Angriffen sowie Maßnahmen zur Minderung von Datenschutzrisiken umgangen werden. Laut Bitcoin Core verwendeten mehrere Tausend erreichbare Nodes im Mainnet diese Konfiguration. Nodes, bei denen die nicht standardmäßige Whitelist-Option nicht aktiviert war, waren nicht betroffen. Die Korrektur wurde bereits im Oktober 2025 mit Bitcoin Core 30.0, 29.2 und 28.3 veröffentlicht; die Details wurden erst 2026 bekannt gegeben, nachdem der Lebenszyklus der älteren Versionen beendet war.
Der Vorfall zeigt, dass sich die Risiken von Node-Software nicht allein daran ablesen lassen, ob „die Blockchain weiter Blöcke produziert“. Whitelist- und Tor-Konfigurationen wirken sich auf den Schutz vor Missbrauch und auf die Privatsphäre von Nodes aus; Betreiber sollten ihre Version überprüfen. Der Vorfall belegt weder, dass die Bitcoin-Konsensregeln versagt haben, noch gibt es Hinweise darauf, dass BTC-Privatschlüssel durch diese Schwachstelle offengelegt wurden. Der Sicherheitshinweis von Bitcoin Core führt zugleich weitere, unabhängige Schwachstellen auf, die nicht zu einem einzigen Angriff zusammengefasst werden dürfen. Die Bekanntgabe einer alten Schwachstelle kann die Risikoaversion verstärken; für die Preisbildung sind jedoch bestätigte neue Angriffe, der Umfang der Node-Upgrades und Kapitalflüsse entscheidend.
Als ich BTC/USDT auf Binance überprüfte, lag der Kurs bei etwa 67.548 US-Dollar, rund 4,0 % niedriger als 24 Stunden zuvor. Das Tagestief lag bei etwa 66.915 US-Dollar, das Tageshoch bei etwa 70.393 US-Dollar. Der Kurs hat den Bereich um 70.000 US-Dollar bereits verlassen, doch daraus lässt sich nicht schließen, dass der Rückgang durch die Tor-Sicherheitsmeldung verursacht wurde. In der Farside-Tabelle zu Spot-Bitcoin-Fonds vom 13. November werden vorläufig Nettoabflüsse von etwa 41,9 Millionen US-Dollar ausgewiesen. Für IBIT fehlen Angaben; die Zahlen können sich noch ändern. Dieser Tag sollte daher nicht als vollständiges, endgültiges Ergebnis der Kapitalflüsse betrachtet werden. Auch die Themen PPI und ETF-Abflüsse sind auf der Plaza im Aufwind. Der Markt wird derzeit von einer Mischung aus Makroökonomie, Kapitalflüssen und Sicherheitsnarrativen geprägt; eine monokausale Erklärung ist riskant. Ich sehe 66.900 US-Dollar als kurzfristige Verteidigungslinie. Eine Erholung wäre erst überzeugend, wenn der Kurs den Bereich von 68.000 bis 68.500 US-Dollar zurückerobert.
Wenn ich selbst handeln würde, würde ich jetzt nicht versuchen, den fallenden Kurs aufzufangen. Als Richtung käme für mich nur eine kleine Long-Position am Spotmarkt infrage, ohne Hebel. Der Einstiegstrigger wäre ein Vier-Stunden-Schlusskurs über 68.500 US-Dollar, gefolgt von einem Rücksetzer in den Bereich von 68.000 bis 68.500 US-Dollar, der hält, und keiner neuen offiziellen Sicherheitswarnung. Die anfängliche Position dürfte höchstens 3 % des Kontoguthabens ausmachen. Das erste Ziel läge bei 70.000 US-Dollar; dort würde ich die Hälfte der Position reduzieren und den Stop-Loss für den Rest auf den Einstandskurs anheben. Das zweite Ziel läge bei 71.500 US-Dollar; bei Erreichen würde ich die Position vollständig schließen. Fällt der Vier-Stunden-Schlusskurs nach dem Einstieg wieder unter 67.500 US-Dollar, würde ich mit Stop-Loss aussteigen. Fällt der Kurs vor dem Einstieg unter 66.900 US-Dollar, würde ich den Long-Plan verwerfen. Sollte offiziell bestätigt werden, dass die Schwachstelle ausgenutzt wurde und es zu weitreichenderen Störungen bei Node-Diensten kam, oder sollten die vervollständigten Fondsdaten deutlich höhere Abflüsse zeigen, würde ich meine aktuelle Einschätzung ebenfalls verwerfen, zunächst die Position schließen und die Lage neu bewerten. Solange kein Trigger ausgelöst wurde, ist das nur ein Plan und kein bereits erzielter Gewinn.
Quellen: Offizielle Mitteilung von Bitcoin Core zu CVE-2025-62860, Farside-Tabelle zu BTC-Fonds, BTC/USDT-Kursdaten von Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Dies ist ausschließlich meine persönliche Marktbeobachtung und keine Anlageberatung.
8
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhoWillSucceedJensenHuangatNvidia?
79,444 Aufrufe
1,092 Kommentare
2
#WhatWillDriveCryptoandStocks’NextRebound?
428,041 Aufrufe
2,989 Kommentare
3
#BitcoinActiveSupplyInProfitDropsBelow45%
20,379 Aufrufe
313 Kommentare
4
#KavaSaysAbnormalActivityLimitedToKavaLend
7,792 Aufrufe
161 Kommentare
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
7,088 Aufrufe
152 Kommentare
6
#USPPIMissMayEaseBTCPressure
204,605 Aufrufe
2,029 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
2,472 Aufrufe
45 Kommentare
8
#TONStrategyReports$23.97MQ3NetLoss
3,078 Aufrufe
40 Kommentare
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
18,332 Aufrufe
240 Kommentare
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
11,112 Aufrufe
192 Kommentare