
#tor
tor
10,612 Aufrufe
21 Kommentare
Hot
Zuletzt

·
--
Bitcoin Core legt Tor-Datenschutzlücke offen! Tausende Nodes vertrauten versehentlich unbekannten Verbindungen
Das Bitcoin-Netzwerk ist für seine Dezentralisierung und Sicherheit bekannt, doch auch die zugrunde liegende Software ist nicht frei von Schwachstellen.
Am 10. November legte Bitcoin Core eine Sicherheitslücke bei Verbindungen über das Tor-Netzwerk offen. Sie trägt die Kennung CVE-2025-62860.
Einfach gesagt: Einige Nodes waren ursprünglich mit einer Whitelist konfiguriert, die nur bestimmten vertrauenswürdigen Verbindungen höhere Berechtigungen einräumte. Aufgrund eines Fehlers in der Prüfungslogik der Software konnten über Tor verbundene unbekannte Nutzer jedoch fälschlicherweise als vertrauenswürdige Verbindungen eingestuft werden.
Bitcoin Core zufolge standen aufgrund bestimmter Konfigurationen zeitweise Tausende öffentlich erreichbare Nodes im Mainnet auf einer Whitelist, die alle eingehenden Tor-Verbindungen zuließ. Dadurch konnten einige Beschränkungen gegen Spam-Traffic und Datenschutzmechanismen umgangen werden.
Erstens waren nicht alle Bitcoin-Nodes betroffen. Gefährdet waren nur Nodes, bei denen eine bestimmte, nicht standardmäßige Whitelist-Konfiguration aktiviert war und deren Tor-Proxy-Adresse in den entsprechenden Bereich fiel.
Zweitens wurde die Schwachstelle bereits behoben. Bitcoin Core hat das Problem in den im Oktober 2025 veröffentlichten Versionen 30.0, 29.2 und 28.3 behoben. Diesmal wurden lediglich die technischen Einzelheiten offiziell bekannt gegeben.
Die Offenlegung ging mit zwei weiteren Sicherheitslücken einher. Eine davon konnte unter bestimmten Umständen verhindern, dass Miner-Nodes ordnungsgemäß Blockvorlagen erstellen. Die andere konnte dazu führen, dass eine bösartige Verbindung die Verarbeitung neuer Blöcke durch einen Node verzögerte.
Bemerkenswert ist, dass die bislang veröffentlichten Informationen keinen Nachweis dafür liefern, dass diese Schwachstellen tatsächlich ausgenutzt wurden.
Meiner Meinung nach sollte es bei diesem Vorfall nicht darum gehen, Panik zu schüren. Vielmehr erinnert er uns daran, dass die Sicherheit des Bitcoin-Netzwerks nicht nur vom Konsensmechanismus abhängt, sondern auch von der Softwarewartung und Konfigurationsverwaltung jedes einzelnen Nodes.
Dezentralisierung bedeutet nicht, dass es niemals Schwachstellen gibt. Zeitnahe Updates und öffentliche Überprüfungen sind entscheidend für die langfristige Sicherheit des Netzwerks.
#BTC #Tor #比特币core披露tor流量漏洞
Bitcoin Core legt Tor-Datenschutzlücke offen! Tausende Nodes vertrauten versehentlich unbekannten Verbindungen
Das Bitcoin-Netzwerk ist für seine Dezentralisierung und Sicherheit bekannt, doch auch die zugrunde liegende Software ist nicht frei von Schwachstellen.
Am 10. November legte Bitcoin Core eine Sicherheitslücke bei Verbindungen über das Tor-Netzwerk offen. Sie trägt die Kennung CVE-2025-62860.
Einfach gesagt: Einige Nodes waren ursprünglich mit einer Whitelist konfiguriert, die nur bestimmten vertrauenswürdigen Verbindungen höhere Berechtigungen einräumte. Aufgrund eines Fehlers in der Prüfungslogik der Software konnten über Tor verbundene unbekannte Nutzer jedoch fälschlicherweise als vertrauenswürdige Verbindungen eingestuft werden.
Bitcoin Core zufolge standen aufgrund bestimmter Konfigurationen zeitweise Tausende öffentlich erreichbare Nodes im Mainnet auf einer Whitelist, die alle eingehenden Tor-Verbindungen zuließ. Dadurch konnten einige Beschränkungen gegen Spam-Traffic und Datenschutzmechanismen umgangen werden.
Erstens waren nicht alle Bitcoin-Nodes betroffen. Gefährdet waren nur Nodes, bei denen eine bestimmte, nicht standardmäßige Whitelist-Konfiguration aktiviert war und deren Tor-Proxy-Adresse in den entsprechenden Bereich fiel.
Zweitens wurde die Schwachstelle bereits behoben. Bitcoin Core hat das Problem in den im Oktober 2025 veröffentlichten Versionen 30.0, 29.2 und 28.3 behoben. Diesmal wurden lediglich die technischen Einzelheiten offiziell bekannt gegeben.
Die Offenlegung ging mit zwei weiteren Sicherheitslücken einher. Eine davon konnte unter bestimmten Umständen verhindern, dass Miner-Nodes ordnungsgemäß Blockvorlagen erstellen. Die andere konnte dazu führen, dass eine bösartige Verbindung die Verarbeitung neuer Blöcke durch einen Node verzögerte.
Bemerkenswert ist, dass die bislang veröffentlichten Informationen keinen Nachweis dafür liefern, dass diese Schwachstellen tatsächlich ausgenutzt wurden.
Meiner Meinung nach sollte es bei diesem Vorfall nicht darum gehen, Panik zu schüren. Vielmehr erinnert er uns daran, dass die Sicherheit des Bitcoin-Netzwerks nicht nur vom Konsensmechanismus abhängt, sondern auch von der Softwarewartung und Konfigurationsverwaltung jedes einzelnen Nodes.
Dezentralisierung bedeutet nicht, dass es niemals Schwachstellen gibt. Zeitnahe Updates und öffentliche Überprüfungen sind entscheidend für die langfristige Sicherheit des Netzwerks.
#BTC #Tor #比特币core披露tor流量漏洞
Das Bitcoin-Netzwerk ist für seine Dezentralisierung und Sicherheit bekannt, doch auch die zugrunde liegende Software ist nicht frei von Schwachstellen.
Am 10. November legte Bitcoin Core eine Sicherheitslücke bei Verbindungen über das Tor-Netzwerk offen. Sie trägt die Kennung CVE-2025-62860.
Einfach gesagt: Einige Nodes waren ursprünglich mit einer Whitelist konfiguriert, die nur bestimmten vertrauenswürdigen Verbindungen höhere Berechtigungen einräumte. Aufgrund eines Fehlers in der Prüfungslogik der Software konnten über Tor verbundene unbekannte Nutzer jedoch fälschlicherweise als vertrauenswürdige Verbindungen eingestuft werden.
Bitcoin Core zufolge standen aufgrund bestimmter Konfigurationen zeitweise Tausende öffentlich erreichbare Nodes im Mainnet auf einer Whitelist, die alle eingehenden Tor-Verbindungen zuließ. Dadurch konnten einige Beschränkungen gegen Spam-Traffic und Datenschutzmechanismen umgangen werden.
Erstens waren nicht alle Bitcoin-Nodes betroffen. Gefährdet waren nur Nodes, bei denen eine bestimmte, nicht standardmäßige Whitelist-Konfiguration aktiviert war und deren Tor-Proxy-Adresse in den entsprechenden Bereich fiel.
Zweitens wurde die Schwachstelle bereits behoben. Bitcoin Core hat das Problem in den im Oktober 2025 veröffentlichten Versionen 30.0, 29.2 und 28.3 behoben. Diesmal wurden lediglich die technischen Einzelheiten offiziell bekannt gegeben.
Die Offenlegung ging mit zwei weiteren Sicherheitslücken einher. Eine davon konnte unter bestimmten Umständen verhindern, dass Miner-Nodes ordnungsgemäß Blockvorlagen erstellen. Die andere konnte dazu führen, dass eine bösartige Verbindung die Verarbeitung neuer Blöcke durch einen Node verzögerte.
Bemerkenswert ist, dass die bislang veröffentlichten Informationen keinen Nachweis dafür liefern, dass diese Schwachstellen tatsächlich ausgenutzt wurden.
Meiner Meinung nach sollte es bei diesem Vorfall nicht darum gehen, Panik zu schüren. Vielmehr erinnert er uns daran, dass die Sicherheit des Bitcoin-Netzwerks nicht nur vom Konsensmechanismus abhängt, sondern auch von der Softwarewartung und Konfigurationsverwaltung jedes einzelnen Nodes.
Dezentralisierung bedeutet nicht, dass es niemals Schwachstellen gibt. Zeitnahe Updates und öffentliche Überprüfungen sind entscheidend für die langfristige Sicherheit des Netzwerks.
#BTC #Tor #比特币core披露tor流量漏洞
1
1.5k
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Keine Panik wegen der Meldung zum Tor-Bug. Die eigentliche Geschichte ist „Verzögerung“, nicht „Gefahr“. 🧅
Bitcoin Core hat 3 gepatchte Schwachstellen offengelegt. „Tausende“ erreichbare Mainnet-Nodes hatten eingehende Tor-Verbindungen auf der Whitelist, wodurch einige DoS-Limits und Datenschutzmaßnahmen außer Kraft gesetzt wurden. Nodes, auf denen diese nicht standardmäßige Einstellung nicht aktiviert war, waren nicht betroffen. (theblock)
Was die Zeitleiste tatsächlich zeigt:
✅ Der Fix war bereits in Bitcoin Core 30.0 (10. Okt. 2025) und 29.2 (14. Okt. 2025) enthalten. Die letzte verwundbare Version erreichte am 27. Okt. 2026 ihr Support-Ende.
✅ Das Projekt veröffentlicht zuerst den Fix und legt die Details zur Schwachstelle erst später offen.
⚠️ Es handelt sich nicht um ein Problem mit den Konsensregeln. Das Risiko betraf die Privatsphäre und Zuverlässigkeit der Nodes, nicht die Coins oder das Bitcoin-Protokoll. (theblock) (cryptovalleyjournal)
Meine Einschätzung: Das ist ein Lehrbuchbeispiel für „verantwortungsvolle Offenlegung“. Zuerst der Patch, dann Zeit für die Nutzer zum Upgrade und erst danach die öffentliche Warnung. Genau darin liegt die Stärke von Open Source: Ein Bug wird gefunden, behoben und später wird alles öffentlich dokumentiert. Es gibt aber auch eine Lehre: Betreiber, die alte Node-Versionen nutzen, sollten jetzt upgraden.
(Keine Finanzberatung, DYOR.)
Betreibst du deinen eigenen Node oder vertraust du einer Börse/einem Verwahrer? Warum? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability BTC Keine Panik wegen der Meldung zum Tor-Bug. Die eigentliche Geschichte ist „Verzögerung“, nicht „Gefahr“. 🧅
Bitcoin Core hat 3 gepatchte Schwachstellen offengelegt. „Tausende“ erreichbare Mainnet-Nodes hatten eingehende Tor-Verbindungen auf der Whitelist, wodurch einige DoS-Limits und Datenschutzmaßnahmen außer Kraft gesetzt wurden. Nodes, auf denen diese nicht standardmäßige Einstellung nicht aktiviert war, waren nicht betroffen. (theblock)
Was die Zeitleiste tatsächlich zeigt:
✅ Der Fix war bereits in Bitcoin Core 30.0 (10. Okt. 2025) und 29.2 (14. Okt. 2025) enthalten. Die letzte verwundbare Version erreichte am 27. Okt. 2026 ihr Support-Ende.
✅ Das Projekt veröffentlicht zuerst den Fix und legt die Details zur Schwachstelle erst später offen.
⚠️ Es handelt sich nicht um ein Problem mit den Konsensregeln. Das Risiko betraf die Privatsphäre und Zuverlässigkeit der Nodes, nicht die Coins oder das Bitcoin-Protokoll. (theblock) (cryptovalleyjournal)
Meine Einschätzung: Das ist ein Lehrbuchbeispiel für „verantwortungsvolle Offenlegung“. Zuerst der Patch, dann Zeit für die Nutzer zum Upgrade und erst danach die öffentliche Warnung. Genau darin liegt die Stärke von Open Source: Ein Bug wird gefunden, behoben und später wird alles öffentlich dokumentiert. Es gibt aber auch eine Lehre: Betreiber, die alte Node-Versionen nutzen, sollten jetzt upgraden.
(Keine Finanzberatung, DYOR.)
Betreibst du deinen eigenen Node oder vertraust du einer Börse/einem Verwahrer? Warum? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core hat 3 gepatchte Schwachstellen offengelegt. „Tausende“ erreichbare Mainnet-Nodes hatten eingehende Tor-Verbindungen auf der Whitelist, wodurch einige DoS-Limits und Datenschutzmaßnahmen außer Kraft gesetzt wurden. Nodes, auf denen diese nicht standardmäßige Einstellung nicht aktiviert war, waren nicht betroffen. (theblock)
Was die Zeitleiste tatsächlich zeigt:
✅ Der Fix war bereits in Bitcoin Core 30.0 (10. Okt. 2025) und 29.2 (14. Okt. 2025) enthalten. Die letzte verwundbare Version erreichte am 27. Okt. 2026 ihr Support-Ende.
✅ Das Projekt veröffentlicht zuerst den Fix und legt die Details zur Schwachstelle erst später offen.
⚠️ Es handelt sich nicht um ein Problem mit den Konsensregeln. Das Risiko betraf die Privatsphäre und Zuverlässigkeit der Nodes, nicht die Coins oder das Bitcoin-Protokoll. (theblock) (cryptovalleyjournal)
Meine Einschätzung: Das ist ein Lehrbuchbeispiel für „verantwortungsvolle Offenlegung“. Zuerst der Patch, dann Zeit für die Nutzer zum Upgrade und erst danach die öffentliche Warnung. Genau darin liegt die Stärke von Open Source: Ein Bug wird gefunden, behoben und später wird alles öffentlich dokumentiert. Es gibt aber auch eine Lehre: Betreiber, die alte Node-Versionen nutzen, sollten jetzt upgraden.
(Keine Finanzberatung, DYOR.)
Betreibst du deinen eigenen Node oder vertraust du einer Börse/einem Verwahrer? Warum? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9

·
--
In den letzten Tagen habe ich einige Onion-Web-Marktplätze besucht, weil ich neugierig auf die Münzen war, die dort für Kauf und Verkauf verwendet werden. Dabei bin ich auf legendäre Münzen gestoßen, die auf diesen Onion-Marktplätzen verwendet werden: $BTC , $LTC , $XMR . Wie sich herausstellte, werden dort nicht nur Privacy-Coins verwendet, sondern auch transparente Kryptowährungen wie BTC sind sehr beliebt. Natürlich habe ich mich im Onion-Web nur umgesehen, um zu sehen, was dort verkauft wird. Ich empfehle auch nicht, solche Seiten zu besuchen. Mein Rat: Tätigt keine Transaktionen auf solchen Marktplätzen, denn es könnte sein, dass diese Websites Fallen von Interpol oder dem FBI sind. Das war’s, vielen Dank.
#onion
#Privacy
#DarkWebRisk
#Tor
In den letzten Tagen habe ich einige Onion-Web-Marktplätze besucht, weil ich neugierig auf die Münzen war, die dort für Kauf und Verkauf verwendet werden. Dabei bin ich auf legendäre Münzen gestoßen, die auf diesen Onion-Marktplätzen verwendet werden: $BTC , $LTC , $XMR . Wie sich herausstellte, werden dort nicht nur Privacy-Coins verwendet, sondern auch transparente Kryptowährungen wie BTC sind sehr beliebt. Natürlich habe ich mich im Onion-Web nur umgesehen, um zu sehen, was dort verkauft wird. Ich empfehle auch nicht, solche Seiten zu besuchen. Mein Rat: Tätigt keine Transaktionen auf solchen Marktplätzen, denn es könnte sein, dass diese Websites Fallen von Interpol oder dem FBI sind. Das war’s, vielen Dank.
#onion
#Privacy
#DarkWebRisk
#Tor
#onion
#Privacy
#DarkWebRisk
#Tor
197

·
--
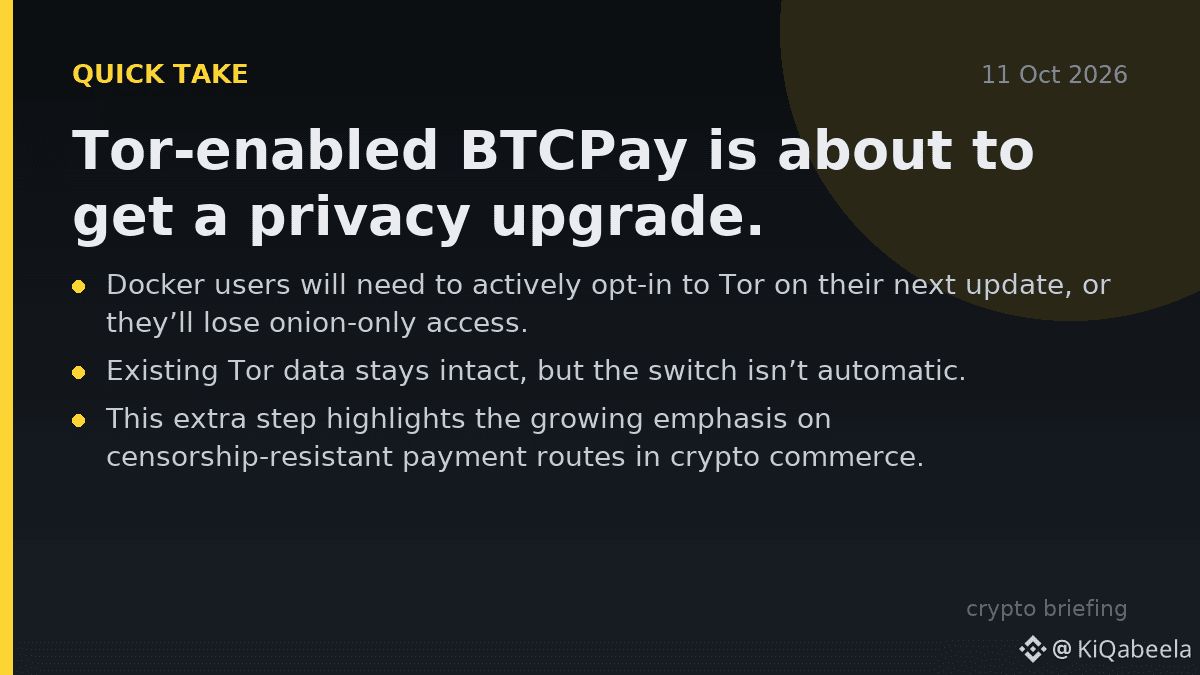
Tor-fähiges BTCPay steht kurz vor einem Datenschutz-Upgrade.
Docker-Nutzer müssen Tor beim nächsten Update aktiv aktivieren, sonst verlieren sie den Zugriff ausschließlich über Onion-Adressen. Vorhandene Tor-Daten bleiben erhalten, aber die Umstellung erfolgt nicht automatisch.
Dieser zusätzliche Schritt unterstreicht die wachsende Bedeutung zensurresistenter Zahlungswege im Krypto-Handel. Er erinnert Betreiber auch daran, dass Datenschutz keine einmalige Einstellung ist – er erfordert kontinuierliche Aufmerksamkeit.
💬 Wie werdet ihr den Opt-in-Prozess für eure BTCPay-Bereitstellung handhaben? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
Tor-fähiges BTCPay steht kurz vor einem Datenschutz-Upgrade.
Docker-Nutzer müssen Tor beim nächsten Update aktiv aktivieren, sonst verlieren sie den Zugriff ausschließlich über Onion-Adressen. Vorhandene Tor-Daten bleiben erhalten, aber die Umstellung erfolgt nicht automatisch.
Dieser zusätzliche Schritt unterstreicht die wachsende Bedeutung zensurresistenter Zahlungswege im Krypto-Handel. Er erinnert Betreiber auch daran, dass Datenschutz keine einmalige Einstellung ist – er erfordert kontinuierliche Aufmerksamkeit.
💬 Wie werdet ihr den Opt-in-Prozess für eure BTCPay-Bereitstellung handhaben? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
Docker-Nutzer müssen Tor beim nächsten Update aktiv aktivieren, sonst verlieren sie den Zugriff ausschließlich über Onion-Adressen. Vorhandene Tor-Daten bleiben erhalten, aber die Umstellung erfolgt nicht automatisch.
Dieser zusätzliche Schritt unterstreicht die wachsende Bedeutung zensurresistenter Zahlungswege im Krypto-Handel. Er erinnert Betreiber auch daran, dass Datenschutz keine einmalige Einstellung ist – er erfordert kontinuierliche Aufmerksamkeit.
💬 Wie werdet ihr den Opt-in-Prozess für eure BTCPay-Bereitstellung handhaben? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
26
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 EILMELDUNG: Bitcoin Core legt Tor-Sicherheitslücke offen
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 EILMELDUNG: Bitcoin Core legt Tor-Sicherheitslücke offen
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
Das ist RIESIG für alle, die einen Node betreiben oder Wert auf Datenschutz legen! 👇
Was ist passiert?
Bitcoin Core hat CVE-2025-62860 bekannt gegeben – eine Tor-Schwachstelle, durch die jeder Fremde im Tor-Netzwerk bei Tausenden Nodes VERTRAUENSWÜRDIGE Berechtigungen erhalten konnte! 😱
Wie?
➡️ Tor-Datenverkehr wurde wie LOKALER Datenverkehr behandelt
➡️ Wenn bei einem Node -whitelist aktiviert war, konnten Fremde im Tor-Netzwerk Spam- und Datenschutzmaßnahmen umgehen
➡️ Bei Tausenden erreichbaren Mainnet-Nodes waren ALLE eingehenden Tor-Verbindungen auf der Whitelist
Gute Nachrichten:
✅ KEINE Coins verloren, KEINE Wallets gehackt
✅ Im Oktober 2025 in v30.0, v29.2 und v28.3 behoben
✅ Nodes OHNE Whitelist = NICHT betroffen
✅ Am 10. November bekannt gegeben, nachdem der Support für 29.x eingestellt wurde
Ebenfalls bekannt gegeben:
⚠️ CVE-2025-62861 HOCH – Könnte Mining-Nodes daran hindern, gültige Blöcke zu erstellen
⚠️ CVE-2025-62859 MITTEL – Könnte die Blockverarbeitung 10 Minuten lang aufhalten
Was solltest du JETZT tun?
1. Aktualisiere Bitcoin Core SO SCHNELL WIE MÖGLICH auf die neueste Version
2. Überprüfe deine -whitelist-Einstellungen
3. Wenn du einen Tor-Node betreibst, ÜBERPRÜFE deine Konfiguration
Bitcoin ist weiterhin sicher – verantwortungsvolle Offenlegung funktioniert!
Betreibst du einen Node? 👇
🟢 = Bereits aktualisiert
🟡 = Aktualisierung läuft
🔴 = Wusste ich nicht
Teile den Beitrag, um alle Node-Betreiber zu warnen!
#Bitcoin #BTC #Tor #BitcoinCore #KryptoSicherheit #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
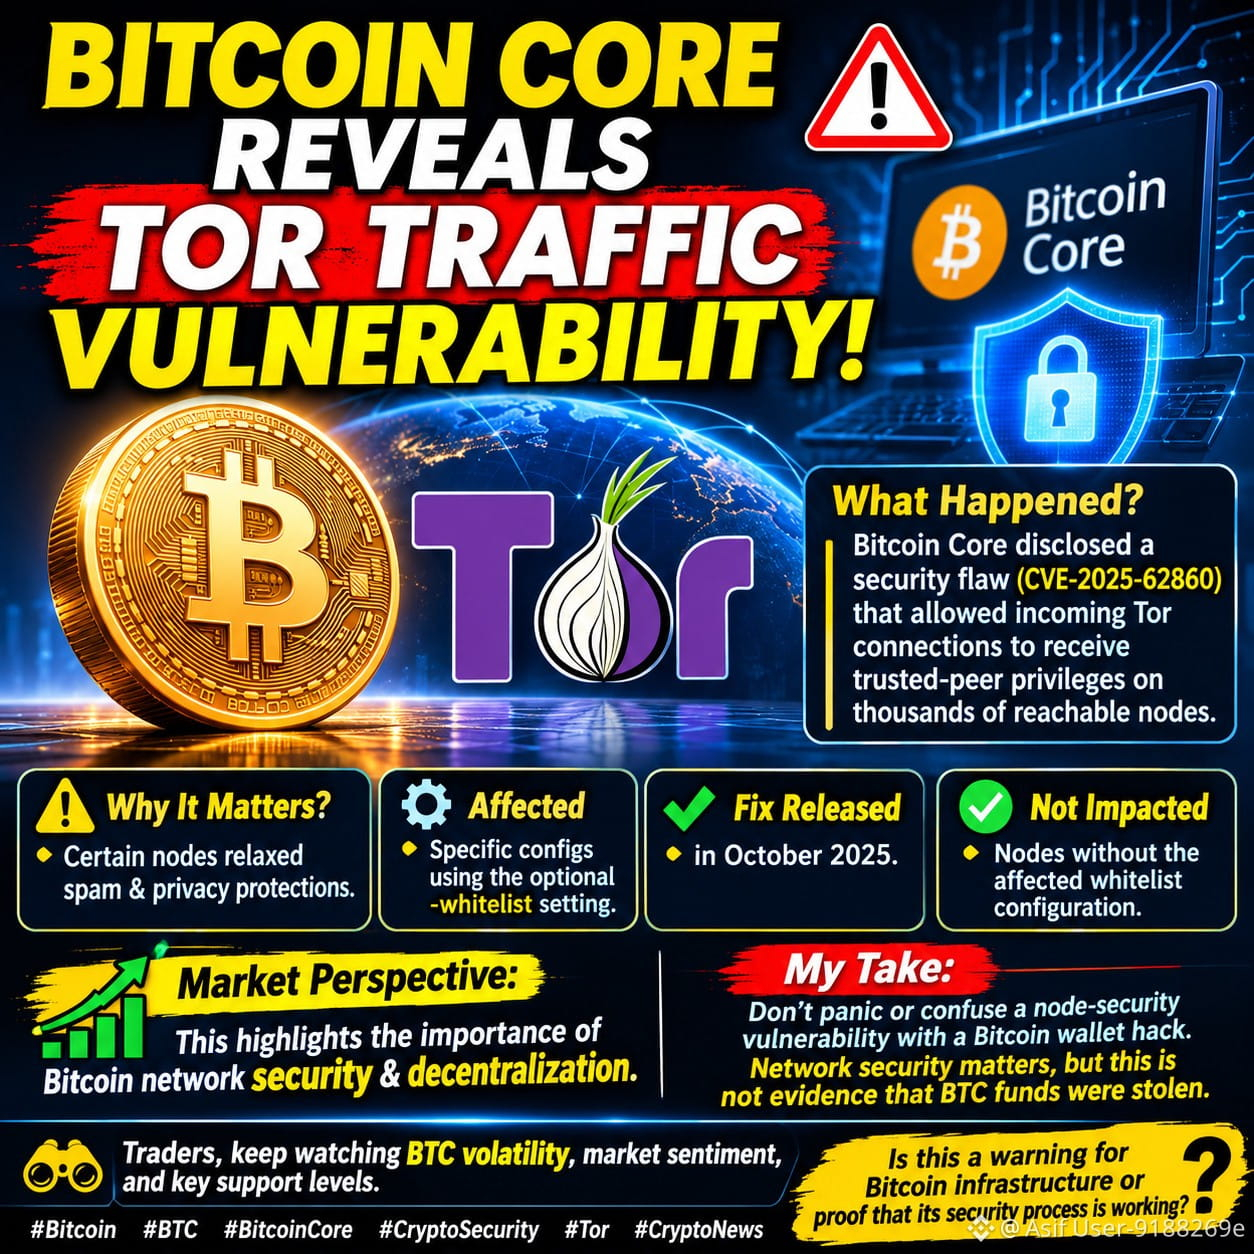
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 BITCOIN CORE ENTHÜLLT SCHWACHSTELLE IM TOR-DATENVERKEHR! 🔥
Bitcoin Core hat eine Sicherheitslücke (CVE-2025-62860) offengelegt, durch die eingehende Tor-Verbindungen auf Tausenden erreichbaren Bitcoin-Knoten die Rechte vertrauenswürdiger Peers erhalten konnten.
⚠️ Warum ist das wichtig?
Bestimmte Knoten lockerten unbeabsichtigt den Schutz vor Spam und für die Privatsphäre.
Das Problem betraf bestimmte Konfigurationen, bei denen die optionale Einstellung -whitelist verwendet wurde.
Die Entwickler veröffentlichten im Oktober 2025 Fehlerbehebungen.
Knoten ohne die betroffene Whitelist-Konfiguration waren nicht betroffen.
📊 Marktperspektive: Diese Offenlegung unterstreicht die Bedeutung der Sicherheit des Bitcoin-Netzwerks, der Dezentralisierung und kontinuierlicher Aktualisierungen.
Meine Einschätzung: Keine Panik und eine Sicherheitslücke bei einem Knoten nicht mit einem Bitcoin-Wallet-Hack verwechseln. Netzwerksicherheit ist wichtig, aber dies ist kein Beleg dafür, dass BTC-Guthaben gestohlen wurden.
👀 Trader: Behaltet die Volatilität, die Marktstimmung und wichtige Unterstützungsniveaus von $BTC im Blick.
Ist dies eine Warnung für die Bitcoin-Infrastruktur oder ein Beweis dafür, dass ihr Sicherheitsprozess funktioniert?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE HAT EINE TOR-SCHWACHSTELLE OFFENGELEGT. 🛡️⚠️
Deine Datenschicht hatte einen Riss.
Nicht deine Coins. Nicht deine Schlüssel.
Sondern deinen Netzwerkverkehr.
Bitcoin Core hat die Schwachstelle entdeckt – und offengelegt.
So sieht echte Dezentralisierung aus:
Nichts verbergen. Nichts vertuschen. Einfach Transparenz.
Betreibst du deinen Node immer noch über Tor?
Kommentar: SICHER 🟢 oder BESORGT 🔴
#bitcoin #Tor #Privacy #BinanceSquare
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE HAT EINE TOR-SCHWACHSTELLE OFFENGELEGT. 🛡️⚠️
Deine Datenschicht hatte einen Riss.
Nicht deine Coins. Nicht deine Schlüssel.
Sondern deinen Netzwerkverkehr.
Bitcoin Core hat die Schwachstelle entdeckt – und offengelegt.
So sieht echte Dezentralisierung aus:
Nichts verbergen. Nichts vertuschen. Einfach Transparenz.
Betreibst du deinen Node immer noch über Tor?
Kommentar: SICHER 🟢 oder BESORGT 🔴
#bitcoin #Tor #Privacy #BinanceSquare
BITCOIN CORE HAT EINE TOR-SCHWACHSTELLE OFFENGELEGT. 🛡️⚠️
Deine Datenschicht hatte einen Riss.
Nicht deine Coins. Nicht deine Schlüssel.
Sondern deinen Netzwerkverkehr.
Bitcoin Core hat die Schwachstelle entdeckt – und offengelegt.
So sieht echte Dezentralisierung aus:
Nichts verbergen. Nichts vertuschen. Einfach Transparenz.
Betreibst du deinen Node immer noch über Tor?
Kommentar: SICHER 🟢 oder BESORGT 🔴
#bitcoin #Tor #Privacy #BinanceSquare
1
211
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core hat gerade 3 Fehler offengelegt, und alle waren bereits behoben
Die Sicherheitshinweise wurden am 10. Nov. veröffentlicht, die Fehlerbehebungen aber schon im Oktober 2025 ausgeliefert. Hier die Details: (theblock)
🔓 CVE-2025-62860 (mittel): Tor-Peers konnten auf Nodes, die die optionale Einstellung -whitelist verwendeten, Whitelist-Berechtigungen erhalten. Bitcoin Core zufolge waren „Tausende“ erreichbare Nodes betroffen, wodurch einige DoS-Beschränkungen und Datenschutzmaßnahmen außer Kraft gesetzt wurden.
⛏️ CVE-2025-62861 (hoch): Miner, die davon betroffen waren, mussten ihre Nodes neu starten, um wieder gültige Blockvorlagen zu erstellen.
📦 CVE-2025-62859 (mittel): ein Problem mit der Blockweiterleitung (Compact Blocks). (theblock) (theblock)
Warum die Verzögerung? Bitcoin Core liefert zuerst die Fehlerbehebung aus und beschreibt den Fehler erst später. Die letzte anfällige Version erreichte am 27. Okt. ihr Supportende. (theblock)
Was zu tun ist: Version 30.0 behebt alle drei Fehler. Version 29.2 enthält die Fehlerbehebungen ebenfalls. Wenn du ein Plug-and-Play-Node-Bundle mit Tor verwendest, prüfe, ob es -whitelist setzt. (theblock)
Für Trader: Das sind Probleme mit Node-Software, die außerhalb der Konsensregeln von Bitcoin liegen. Es geht um die Infrastruktur, nicht um einen Protokollfehler. (theunhashed)
🗣️ Betreibst du einen eigenen Node oder verlässt du dich auf eine Börse? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Keine Finanzberatung.
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core hat gerade 3 Fehler offengelegt, und alle waren bereits behoben
Die Sicherheitshinweise wurden am 10. Nov. veröffentlicht, die Fehlerbehebungen aber schon im Oktober 2025 ausgeliefert. Hier die Details: (theblock)
🔓 CVE-2025-62860 (mittel): Tor-Peers konnten auf Nodes, die die optionale Einstellung -whitelist verwendeten, Whitelist-Berechtigungen erhalten. Bitcoin Core zufolge waren „Tausende“ erreichbare Nodes betroffen, wodurch einige DoS-Beschränkungen und Datenschutzmaßnahmen außer Kraft gesetzt wurden.
⛏️ CVE-2025-62861 (hoch): Miner, die davon betroffen waren, mussten ihre Nodes neu starten, um wieder gültige Blockvorlagen zu erstellen.
📦 CVE-2025-62859 (mittel): ein Problem mit der Blockweiterleitung (Compact Blocks). (theblock) (theblock)
Warum die Verzögerung? Bitcoin Core liefert zuerst die Fehlerbehebung aus und beschreibt den Fehler erst später. Die letzte anfällige Version erreichte am 27. Okt. ihr Supportende. (theblock)
Was zu tun ist: Version 30.0 behebt alle drei Fehler. Version 29.2 enthält die Fehlerbehebungen ebenfalls. Wenn du ein Plug-and-Play-Node-Bundle mit Tor verwendest, prüfe, ob es -whitelist setzt. (theblock)
Für Trader: Das sind Probleme mit Node-Software, die außerhalb der Konsensregeln von Bitcoin liegen. Es geht um die Infrastruktur, nicht um einen Protokollfehler. (theunhashed)
🗣️ Betreibst du einen eigenen Node oder verlässt du dich auf eine Börse? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Keine Finanzberatung.
🚨 Bitcoin Core hat gerade 3 Fehler offengelegt, und alle waren bereits behoben
Die Sicherheitshinweise wurden am 10. Nov. veröffentlicht, die Fehlerbehebungen aber schon im Oktober 2025 ausgeliefert. Hier die Details: (theblock)
🔓 CVE-2025-62860 (mittel): Tor-Peers konnten auf Nodes, die die optionale Einstellung -whitelist verwendeten, Whitelist-Berechtigungen erhalten. Bitcoin Core zufolge waren „Tausende“ erreichbare Nodes betroffen, wodurch einige DoS-Beschränkungen und Datenschutzmaßnahmen außer Kraft gesetzt wurden.
⛏️ CVE-2025-62861 (hoch): Miner, die davon betroffen waren, mussten ihre Nodes neu starten, um wieder gültige Blockvorlagen zu erstellen.
📦 CVE-2025-62859 (mittel): ein Problem mit der Blockweiterleitung (Compact Blocks). (theblock) (theblock)
Warum die Verzögerung? Bitcoin Core liefert zuerst die Fehlerbehebung aus und beschreibt den Fehler erst später. Die letzte anfällige Version erreichte am 27. Okt. ihr Supportende. (theblock)
Was zu tun ist: Version 30.0 behebt alle drei Fehler. Version 29.2 enthält die Fehlerbehebungen ebenfalls. Wenn du ein Plug-and-Play-Node-Bundle mit Tor verwendest, prüfe, ob es -whitelist setzt. (theblock)
Für Trader: Das sind Probleme mit Node-Software, die außerhalb der Konsensregeln von Bitcoin liegen. Es geht um die Infrastruktur, nicht um einen Protokollfehler. (theunhashed)
🗣️ Betreibst du einen eigenen Node oder verlässt du dich auf eine Börse? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Keine Finanzberatung.
1
43
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhoWillSucceedJensenHuangatNvidia?
81,433 Aufrufe
1,115 Kommentare
2
#WhatWillDriveCryptoandStocks’NextRebound?
431,655 Aufrufe
3,022 Kommentare
3
#BitcoinActiveSupplyInProfitDropsBelow45%
21,738 Aufrufe
336 Kommentare
4
#KavaSaysAbnormalActivityLimitedToKavaLend
8,507 Aufrufe
170 Kommentare
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
7,720 Aufrufe
161 Kommentare
6
#USPPIMissMayEaseBTCPressure
206,752 Aufrufe
2,048 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
2,550 Aufrufe
50 Kommentare
8
#TONStrategyReports$23.97MQ3NetLoss
3,193 Aufrufe
41 Kommentare
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
18,626 Aufrufe
244 Kommentare
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
11,380 Aufrufe
197 Kommentare