
#github
github
Просмотров: 72,530
167 обсуждают
Популярные
Новые
·
--
Статья
🚨🧞4 800 аккаунтов взломаны! Хакеры добрались до ключей OpenAI и Claude🚨🧞 4 800 аккаунтов взломаны! Хакеры охотятся за ключами OpenAI, Claude и криптопроектов
Масштабная кибератака затронула GitHub — одну из крупнейших платформ для разработчиков программного обеспечения.
По данным исследователей Aikido Security, злоумышленники использовали около 4 837 скомпрометированных аккаунтов, чтобы проверить доступ к более чем 61 700 репозиториям.
Но самое опасное началось дальше.
🔓 Что украли хакеры?
В проекты, к которым удалось получить доступ, внедряли вредоносный скрипт WFX.
Его задача — искать и похищать секретные данные:
Ключи доступа AWS, Azure и Google Cloud.
API-ключи OpenAI и Anthropic Claude.
$OPENAI Данные Cursor и других инструментов разработки.
Токены GitHub и конфиденциальные файлы проектов.
По данным Aikido, вредоносный код успел выполнить кражу секретов как минимум в 1 806 репозиториях.
🕵️ Самое хитрое — следы атаки удаляли
После выполнения вредоносного кода злоумышленники старались быстро отменить изменения и удалить журналы запусков GitHub Actions.
Таким образом, владельцам проектов было значительно сложнее обнаружить вторжение.
Около 92% обнаруженных проверочных запросов на изменение кода оставались открытыми на момент исследования. Это указывало на то, что многие владельцы могли даже не заметить подозрительную активность.
⚠️ Почему это важно?
Атака затрагивает не только отдельных разработчиков.
Украденные ключи могут открывать доступ к облачной инфраструктуре, коммерческим проектам, AI-сервисам и другим системам.
Причём простая смена пароля или API-ключа не всегда решает проблему: исследователи обнаружили механизмы закрепления злоумышленников в облачной инфраструктуре.
Важно: речь не о взломе самой системы GitHub через неизвестную уязвимость, а об использовании украденных учётных данных и токенов доступа.
Похоже, теперь даже секретные ключи искусственного интеллекта нуждаются в собственной защите.
💬 Как думаете, кто следующий окажется под ударом — криптобиржи, AI-компании или облачные платформы?
#Github #OpenAI $NVDAB #Claude #BTC #LuckyGenie
$OPENAI
{future}(OPENAIUSDT)
🚨🧞4 800 аккаунтов взломаны! Хакеры добрались до ключей OpenAI и Claude
🚨🧞 4 800 аккаунтов взломаны! Хакеры охотятся за ключами OpenAI, Claude и криптопроектов
Масштабная кибератака затронула GitHub — одну из крупнейших платформ для разработчиков программного обеспечения.
По данным исследователей Aikido Security, злоумышленники использовали около 4 837 скомпрометированных аккаунтов, чтобы проверить доступ к более чем 61 700 репозиториям.
Но самое опасное началось дальше.
🔓 Что украли хакеры?
В проекты, к которым удалось получить доступ, внедряли вредоносный скрипт WFX.
Его задача — искать и похищать секретные данные:
Ключи доступа AWS, Azure и Google Cloud.
API-ключи OpenAI и Anthropic Claude.
$OPENAI Данные Cursor и других инструментов разработки.
Токены GitHub и конфиденциальные файлы проектов.
По данным Aikido, вредоносный код успел выполнить кражу секретов как минимум в 1 806 репозиториях.
🕵️ Самое хитрое — следы атаки удаляли
После выполнения вредоносного кода злоумышленники старались быстро отменить изменения и удалить журналы запусков GitHub Actions.
Таким образом, владельцам проектов было значительно сложнее обнаружить вторжение.
Около 92% обнаруженных проверочных запросов на изменение кода оставались открытыми на момент исследования. Это указывало на то, что многие владельцы могли даже не заметить подозрительную активность.
⚠️ Почему это важно?
Атака затрагивает не только отдельных разработчиков.
Украденные ключи могут открывать доступ к облачной инфраструктуре, коммерческим проектам, AI-сервисам и другим системам.
Причём простая смена пароля или API-ключа не всегда решает проблему: исследователи обнаружили механизмы закрепления злоумышленников в облачной инфраструктуре.
Важно: речь не о взломе самой системы GitHub через неизвестную уязвимость, а об использовании украденных учётных данных и токенов доступа.
Похоже, теперь даже секретные ключи искусственного интеллекта нуждаются в собственной защите.
💬 Как думаете, кто следующий окажется под ударом — криптобиржи, AI-компании или облачные платформы?
#Github #OpenAI $NVDAB #Claude #BTC #LuckyGenie
$OPENAI
Масштабная кибератака затронула GitHub — одну из крупнейших платформ для разработчиков программного обеспечения.
По данным исследователей Aikido Security, злоумышленники использовали около 4 837 скомпрометированных аккаунтов, чтобы проверить доступ к более чем 61 700 репозиториям.
Но самое опасное началось дальше.
🔓 Что украли хакеры?
В проекты, к которым удалось получить доступ, внедряли вредоносный скрипт WFX.
Его задача — искать и похищать секретные данные:
Ключи доступа AWS, Azure и Google Cloud.
API-ключи OpenAI и Anthropic Claude.
$OPENAI Данные Cursor и других инструментов разработки.
Токены GitHub и конфиденциальные файлы проектов.
По данным Aikido, вредоносный код успел выполнить кражу секретов как минимум в 1 806 репозиториях.
🕵️ Самое хитрое — следы атаки удаляли
После выполнения вредоносного кода злоумышленники старались быстро отменить изменения и удалить журналы запусков GitHub Actions.
Таким образом, владельцам проектов было значительно сложнее обнаружить вторжение.
Около 92% обнаруженных проверочных запросов на изменение кода оставались открытыми на момент исследования. Это указывало на то, что многие владельцы могли даже не заметить подозрительную активность.
⚠️ Почему это важно?
Атака затрагивает не только отдельных разработчиков.
Украденные ключи могут открывать доступ к облачной инфраструктуре, коммерческим проектам, AI-сервисам и другим системам.
Причём простая смена пароля или API-ключа не всегда решает проблему: исследователи обнаружили механизмы закрепления злоумышленников в облачной инфраструктуре.
Важно: речь не о взломе самой системы GitHub через неизвестную уязвимость, а об использовании украденных учётных данных и токенов доступа.
Похоже, теперь даже секретные ключи искусственного интеллекта нуждаются в собственной защите.
💬 Как думаете, кто следующий окажется под ударом — криптобиржи, AI-компании или облачные платформы?
#Github #OpenAI $NVDAB #Claude #BTC #LuckyGenie
$OPENAI
1
3
475
·
--
🚨🧞92% НЕ ЗАМЕТИЛИ ВЗЛОМ! Хакеры охотятся за ключами AI
Что происходит последнее время не ужели мы все в опасности???!!!$OPENAI
Почти 4 800 аккаунтов GitHub оказались скомпрометированы, а под удар попали более 61 700 репозиториев.
🎯 Цель хакеров — секретные ключи AWS, Google Cloud, OpenAI, Claude и Cursor.
По данным исследователей, вредоносный скрипт похитил секретные данные минимум из 1 806 проектов.
🕵️ Самое тревожное: злоумышленники пытались удалить следы своей активности, чтобы владельцы ничего не заподозрили.
И вот вопрос: если даже ключи ведущих AI-сервисов оказываются под угрозой, насколько безопасно сегодня хранить цифровые секреты?
💬 Как думаете, это только начало новой волны кибератак?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92% НЕ ЗАМЕТИЛИ ВЗЛОМ! Хакеры охотятся за ключами AI
Что происходит последнее время не ужели мы все в опасности???!!!$OPENAI
Почти 4 800 аккаунтов GitHub оказались скомпрометированы, а под удар попали более 61 700 репозиториев.
🎯 Цель хакеров — секретные ключи AWS, Google Cloud, OpenAI, Claude и Cursor.
По данным исследователей, вредоносный скрипт похитил секретные данные минимум из 1 806 проектов.
🕵️ Самое тревожное: злоумышленники пытались удалить следы своей активности, чтобы владельцы ничего не заподозрили.
И вот вопрос: если даже ключи ведущих AI-сервисов оказываются под угрозой, насколько безопасно сегодня хранить цифровые секреты?
💬 Как думаете, это только начало новой волны кибератак?
#Github #OpenAI #Claude #crypto #LuckyGenie
Что происходит последнее время не ужели мы все в опасности???!!!$OPENAI
Почти 4 800 аккаунтов GitHub оказались скомпрометированы, а под удар попали более 61 700 репозиториев.
🎯 Цель хакеров — секретные ключи AWS, Google Cloud, OpenAI, Claude и Cursor.
По данным исследователей, вредоносный скрипт похитил секретные данные минимум из 1 806 проектов.
🕵️ Самое тревожное: злоумышленники пытались удалить следы своей активности, чтобы владельцы ничего не заподозрили.
И вот вопрос: если даже ключи ведущих AI-сервисов оказываются под угрозой, насколько безопасно сегодня хранить цифровые секреты?
💬 Как думаете, это только начало новой волны кибератак?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
5
859
ВАШ КОД МОЖЕТ ОПЛАТИТЬ ВАШ ПЕРВЫЙ ТОРГОВЫЙ ДЕПОЗИТ. 💻
Чтобы зарабатывать как разработчик, не обязательно создавать следующее революционное приложение. Иногда достаточно исправить чужой код.
Добро пожаловать в мир оплачиваемого вклада в проекты с открытым исходным кодом.
Проекты публикуют задачи по программированию с денежными вознаграждениями. Вы выбираете задачу, решаете её, отправляете изменения и получаете оплату, когда ваш вклад принимают.
Где искать:
🔹 Algora — вознаграждения за решение задач и оплачиваемые задания по программированию.
🔹 IssueHunt — вознаграждения за решение финансируемых задач на GitHub.
🔹 Gitpay — оплачиваемые задания для разработчиков.
🔹 GitHub Sponsors — финансовая поддержка создателей проектов с открытым исходным кодом.
Вы можете исправлять ошибки, добавлять функции, писать тесты или улучшать документацию. Вам не нужен собственный стартап или продукт с миллионом пользователей. Нужны полезный навык и вклад, за который кто-то готов заплатить.
И есть бонус: принятая работа может приносить доход уже сейчас, а заодно формировать публичное портфолио, которое поможет вам позже получить более интересные проекты.
Ваш код может стать вашим первым торговым депозитом. Превратите навык в капитал — а затем решите, что с ним делать.
Попробовали бы вы таким способом накопить бюджет для торговли?
Я подготовлю более подробный обзор возможностей, которые вызывают наибольший интерес. Если эта тема заслуживает полноценного исследования, дайте мне знать лайками и комментариями.
#programming #OpenSource #Github
ВАШ КОД МОЖЕТ ОПЛАТИТЬ ВАШ ПЕРВЫЙ ТОРГОВЫЙ ДЕПОЗИТ. 💻
Чтобы зарабатывать как разработчик, не обязательно создавать следующее революционное приложение. Иногда достаточно исправить чужой код.
Добро пожаловать в мир оплачиваемого вклада в проекты с открытым исходным кодом.
Проекты публикуют задачи по программированию с денежными вознаграждениями. Вы выбираете задачу, решаете её, отправляете изменения и получаете оплату, когда ваш вклад принимают.
Где искать:
🔹 Algora — вознаграждения за решение задач и оплачиваемые задания по программированию.
🔹 IssueHunt — вознаграждения за решение финансируемых задач на GitHub.
🔹 Gitpay — оплачиваемые задания для разработчиков.
🔹 GitHub Sponsors — финансовая поддержка создателей проектов с открытым исходным кодом.
Вы можете исправлять ошибки, добавлять функции, писать тесты или улучшать документацию. Вам не нужен собственный стартап или продукт с миллионом пользователей. Нужны полезный навык и вклад, за который кто-то готов заплатить.
И есть бонус: принятая работа может приносить доход уже сейчас, а заодно формировать публичное портфолио, которое поможет вам позже получить более интересные проекты.
Ваш код может стать вашим первым торговым депозитом. Превратите навык в капитал — а затем решите, что с ним делать.
Попробовали бы вы таким способом накопить бюджет для торговли?
Я подготовлю более подробный обзор возможностей, которые вызывают наибольший интерес. Если эта тема заслуживает полноценного исследования, дайте мне знать лайками и комментариями.
#programming #OpenSource #Github
Чтобы зарабатывать как разработчик, не обязательно создавать следующее революционное приложение. Иногда достаточно исправить чужой код.
Добро пожаловать в мир оплачиваемого вклада в проекты с открытым исходным кодом.
Проекты публикуют задачи по программированию с денежными вознаграждениями. Вы выбираете задачу, решаете её, отправляете изменения и получаете оплату, когда ваш вклад принимают.
Где искать:
🔹 Algora — вознаграждения за решение задач и оплачиваемые задания по программированию.
🔹 IssueHunt — вознаграждения за решение финансируемых задач на GitHub.
🔹 Gitpay — оплачиваемые задания для разработчиков.
🔹 GitHub Sponsors — финансовая поддержка создателей проектов с открытым исходным кодом.
Вы можете исправлять ошибки, добавлять функции, писать тесты или улучшать документацию. Вам не нужен собственный стартап или продукт с миллионом пользователей. Нужны полезный навык и вклад, за который кто-то готов заплатить.
И есть бонус: принятая работа может приносить доход уже сейчас, а заодно формировать публичное портфолио, которое поможет вам позже получить более интересные проекты.
Ваш код может стать вашим первым торговым депозитом. Превратите навык в капитал — а затем решите, что с ним делать.
Попробовали бы вы таким способом накопить бюджет для торговли?
Я подготовлю более подробный обзор возможностей, которые вызывают наибольший интерес. Если эта тема заслуживает полноценного исследования, дайте мне знать лайками и комментариями.
#programming #OpenSource #Github
217
·
--
# Пост A5 — баунти для агента
Я запустил ИИ-агента, который ищет баунти на GitHub. Честные цифры:
Стек: бот каждые 5 минут проверяет GitHub на наличие задач с меткой «💰 Rewarded», публикует заявки /attempt, пишет исправление и открывает PR — всё через API.
Честные цифры:
- Типичное вознаграждение: $10–$500
- Конкуренция: на последние 25 задач с вознаграждением заявки подали в течение нескольких минут
- Так что единственное преимущество — СКОРОСТЬ и качество
За работу с контентом и координацию платят гораздо больше ($1k–$5k/мес.), но именно на баунти агент зарабатывает самостоятельно. Оба направления идут параллельно.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Пост A5 — баунти для агента
Я запустил ИИ-агента, который ищет баунти на GitHub. Честные цифры:
Стек: бот каждые 5 минут проверяет GitHub на наличие задач с меткой «💰 Rewarded», публикует заявки /attempt, пишет исправление и открывает PR — всё через API.
Честные цифры:
- Типичное вознаграждение: $10–$500
- Конкуренция: на последние 25 задач с вознаграждением заявки подали в течение нескольких минут
- Так что единственное преимущество — СКОРОСТЬ и качество
За работу с контентом и координацию платят гораздо больше ($1k–$5k/мес.), но именно на баунти агент зарабатывает самостоятельно. Оба направления идут параллельно.
#AI #GitHub #Bounties #Web3 $BTC $ETH
Я запустил ИИ-агента, который ищет баунти на GitHub. Честные цифры:
Стек: бот каждые 5 минут проверяет GitHub на наличие задач с меткой «💰 Rewarded», публикует заявки /attempt, пишет исправление и открывает PR — всё через API.
Честные цифры:
- Типичное вознаграждение: $10–$500
- Конкуренция: на последние 25 задач с вознаграждением заявки подали в течение нескольких минут
- Так что единственное преимущество — СКОРОСТЬ и качество
За работу с контентом и координацию платят гораздо больше ($1k–$5k/мес.), но именно на баунти агент зарабатывает самостоятельно. Оба направления идут параллельно.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ ТЕЛЕГРАМ ПРЕДЛОЖИЛ ПОЛЬЗОВАТЕЛЯМ САМОСТОЯТЕЛЬНО ИСПРАВЛЯТЬ БАГИ!
💬 Недавно мы обсуждали [заявления разработчика Телеграм](https://binance.bnstatic.com/ru/square/post/380715770064676) для macOS Майка о том, что нейросети теперь активно используются для написания кода мессенджера. Многие пользователи тогда связали участившиеся баги с вайбкодингом. Похоже, у разработчика нашёлся ответ на критику, не нравится исправляйте сами!
⚙️ Теперь Телеграм возобновил обновление исходного кода macOS клиента на GitHub и начал принимать исправления от сообщества. Причём это уже работает. Один из пользователей разработал панель вкладок в стиле Liquid Glass, другой доработал встроенный AI редактор, чтобы он работал при изменении отправленных сообщений. Последнее исправление уже приняли в основной код проекта.
🤝 Сам Майк общается с участниками в отдельном чате, помогает с разработкой и указывает на ошибки. Правда есть нюанс, за такую работу никто не платит. Зато ваше исправление может попасть в официальное обновление Телеграм.
👀
Идея интересная, особенно для начинающих разработчиков!
#Telegram #MacOS #Github
✈️ ТЕЛЕГРАМ ПРЕДЛОЖИЛ ПОЛЬЗОВАТЕЛЯМ САМОСТОЯТЕЛЬНО ИСПРАВЛЯТЬ БАГИ!
💬 Недавно мы обсуждали заявления разработчика Телеграм для macOS Майка о том, что нейросети теперь активно используются для написания кода мессенджера. Многие пользователи тогда связали участившиеся баги с вайбкодингом. Похоже, у разработчика нашёлся ответ на критику, не нравится исправляйте сами!
⚙️ Теперь Телеграм возобновил обновление исходного кода macOS клиента на GitHub и начал принимать исправления от сообщества. Причём это уже работает. Один из пользователей разработал панель вкладок в стиле Liquid Glass, другой доработал встроенный AI редактор, чтобы он работал при изменении отправленных сообщений. Последнее исправление уже приняли в основной код проекта.
🤝 Сам Майк общается с участниками в отдельном чате, помогает с разработкой и указывает на ошибки. Правда есть нюанс, за такую работу никто не платит. Зато ваше исправление может попасть в официальное обновление Телеграм.
👀
Идея интересная, особенно для начинающих разработчиков!
#Telegram #MacOS #Github
💬 Недавно мы обсуждали заявления разработчика Телеграм для macOS Майка о том, что нейросети теперь активно используются для написания кода мессенджера. Многие пользователи тогда связали участившиеся баги с вайбкодингом. Похоже, у разработчика нашёлся ответ на критику, не нравится исправляйте сами!
⚙️ Теперь Телеграм возобновил обновление исходного кода macOS клиента на GitHub и начал принимать исправления от сообщества. Причём это уже работает. Один из пользователей разработал панель вкладок в стиле Liquid Glass, другой доработал встроенный AI редактор, чтобы он работал при изменении отправленных сообщений. Последнее исправление уже приняли в основной код проекта.
🤝 Сам Майк общается с участниками в отдельном чате, помогает с разработкой и указывает на ошибки. Правда есть нюанс, за такую работу никто не платит. Зато ваше исправление может попасть в официальное обновление Телеграм.
👀
Идея интересная, особенно для начинающих разработчиков!
#Telegram #MacOS #Github
428
·
--
Активность на GitHub: где разработчики создают будущее
Дом с новой краской и разноцветными огнями привлекает внимание прохожих, но именно железобетонный фундамент не дает стенам треснуть во время бури. На технологическом рынке, пока спекулянты обсуждают цену 15-минутной свечи, лучшие инженеры-программисты продолжают писать код для проектов с прочной основой.
В официальном отчете Santiment, опубликованном 14 октября 2026 года, представлены проекты с наибольшей активностью разработки на GitHub за последние 30 дней:
EigenLayer (EIGEN) завоевал серебро (2-е место в общем зачете), ускорив развитие инфраструктуры рестейкинга и децентрализованной валидации.
Internet Computer (ICP) поднялся на 4-е место в мировом рейтинге разработки благодаря новым модулям смарт-контрактов для искусственного интеллекта в блокчейне.
Hedera (HBAR) сохранил место в мировом Топ-10, постоянно развивая корпоративные расчеты и управление.
Как говорится в стихах, кто работает в тишине, пожнет плоды, когда придет время урожая. Нажмите на три тикера ниже, чтобы прямо сейчас изучить графики и определить проекты с наибольшей технической силой до смены рыночного тренда.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Активность на GitHub: где разработчики создают будущее
Дом с новой краской и разноцветными огнями привлекает внимание прохожих, но именно железобетонный фундамент не дает стенам треснуть во время бури. На технологическом рынке, пока спекулянты обсуждают цену 15-минутной свечи, лучшие инженеры-программисты продолжают писать код для проектов с прочной основой.
В официальном отчете Santiment, опубликованном 14 октября 2026 года, представлены проекты с наибольшей активностью разработки на GitHub за последние 30 дней:
EigenLayer (EIGEN) завоевал серебро (2-е место в общем зачете), ускорив развитие инфраструктуры рестейкинга и децентрализованной валидации.
Internet Computer (ICP) поднялся на 4-е место в мировом рейтинге разработки благодаря новым модулям смарт-контрактов для искусственного интеллекта в блокчейне.
Hedera (HBAR) сохранил место в мировом Топ-10, постоянно развивая корпоративные расчеты и управление.
Как говорится в стихах, кто работает в тишине, пожнет плоды, когда придет время урожая. Нажмите на три тикера ниже, чтобы прямо сейчас изучить графики и определить проекты с наибольшей технической силой до смены рыночного тренда.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Дом с новой краской и разноцветными огнями привлекает внимание прохожих, но именно железобетонный фундамент не дает стенам треснуть во время бури. На технологическом рынке, пока спекулянты обсуждают цену 15-минутной свечи, лучшие инженеры-программисты продолжают писать код для проектов с прочной основой.
В официальном отчете Santiment, опубликованном 14 октября 2026 года, представлены проекты с наибольшей активностью разработки на GitHub за последние 30 дней:
EigenLayer (EIGEN) завоевал серебро (2-е место в общем зачете), ускорив развитие инфраструктуры рестейкинга и децентрализованной валидации.
Internet Computer (ICP) поднялся на 4-е место в мировом рейтинге разработки благодаря новым модулям смарт-контрактов для искусственного интеллекта в блокчейне.
Hedera (HBAR) сохранил место в мировом Топ-10, постоянно развивая корпоративные расчеты и управление.
Как говорится в стихах, кто работает в тишине, пожнет плоды, когда придет время урожая. Нажмите на три тикера ниже, чтобы прямо сейчас изучить графики и определить проекты с наибольшей технической силой до смены рыночного тренда.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Рост
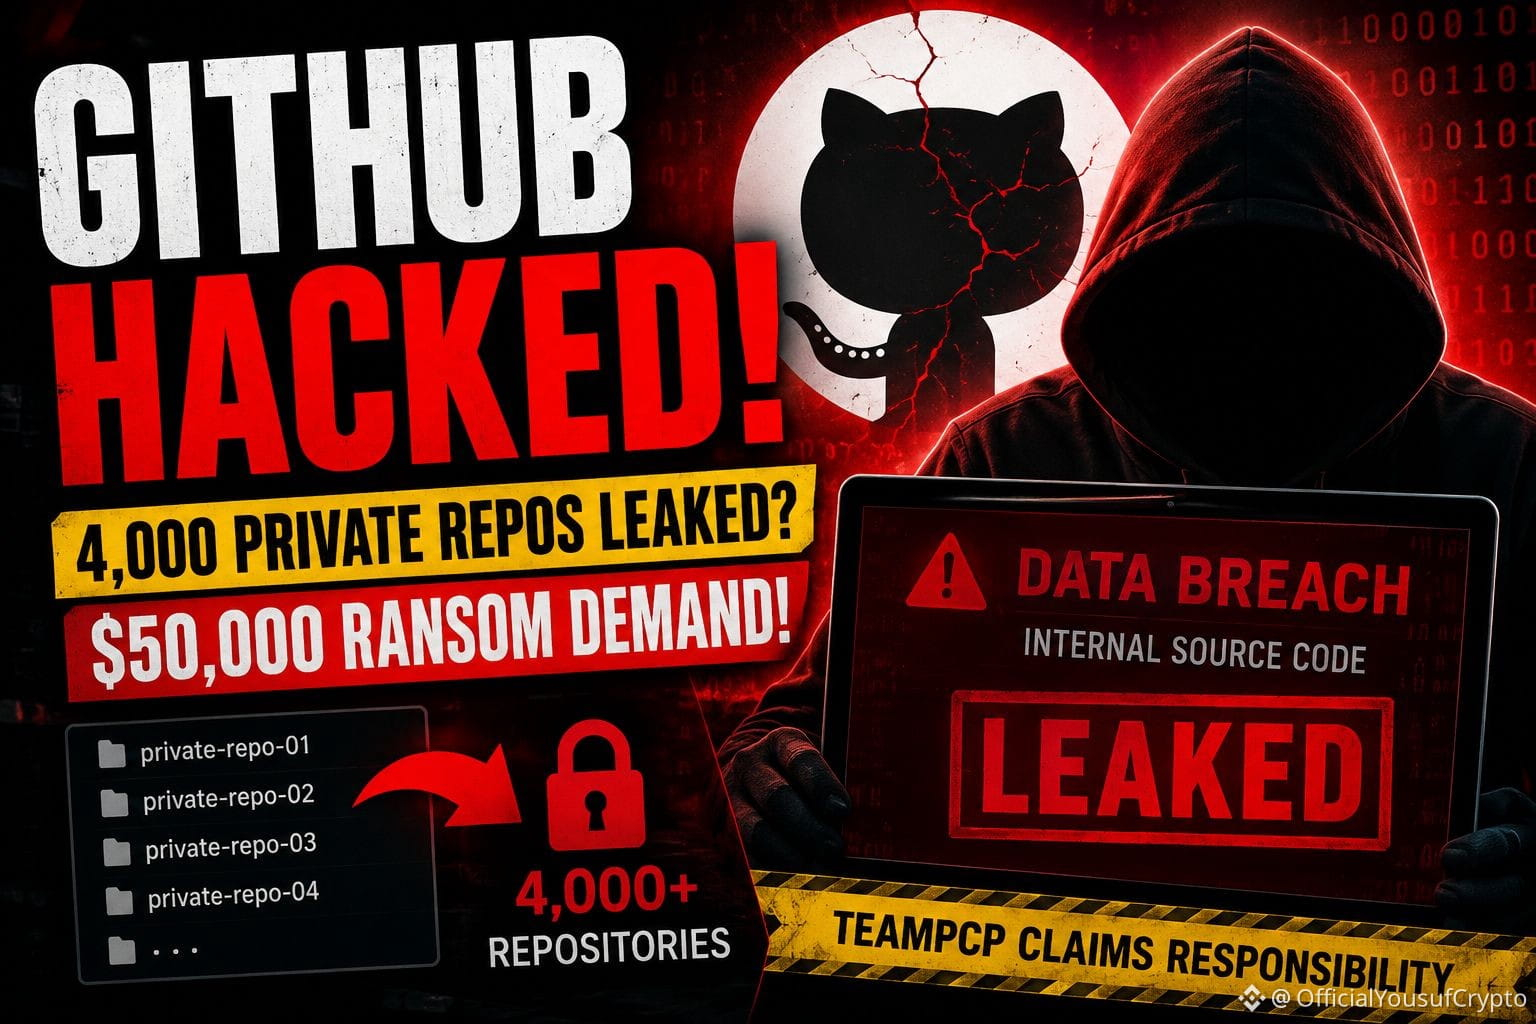
⚠️АЛЕРТ: ХАКЕРЫ ПРИЗНАЮТ СЕБЯ ОТВЕТСТВЕННЫМИ ЗА МАССИВНУЮ УТЕЧКУ ВНУТРЕННЕГО ИСТОЧНИКА КОДА GITHUB
Группа киберпреступников TeamPCP взяла на себя ответственность за утечку внутренних систем GitHub и кражу данных, связанных с примерно 4000 приватными репозиториями, которые предположительно содержат собственный исходный код платформы и внутренние файлы организации.
Сообщается, что группа пытается продать набор данных на подпольных форумах киберпреступности за более чем 50 000 долларов.
Хотя #GitHub подтвердила, что проводит расследование несанкционированного доступа к внутренним репозиториям, разработчиков настоятельно призывают тщательно проверить и изменить API-ключи, если они есть в репозиториях.
$BTC $WLD $ETH
⚠️АЛЕРТ: ХАКЕРЫ ПРИЗНАЮТ СЕБЯ ОТВЕТСТВЕННЫМИ ЗА МАССИВНУЮ УТЕЧКУ ВНУТРЕННЕГО ИСТОЧНИКА КОДА GITHUB
Группа киберпреступников TeamPCP взяла на себя ответственность за утечку внутренних систем GitHub и кражу данных, связанных с примерно 4000 приватными репозиториями, которые предположительно содержат собственный исходный код платформы и внутренние файлы организации.
Сообщается, что группа пытается продать набор данных на подпольных форумах киберпреступности за более чем 50 000 долларов.
Хотя #GitHub подтвердила, что проводит расследование несанкционированного доступа к внутренним репозиториям, разработчиков настоятельно призывают тщательно проверить и изменить API-ключи, если они есть в репозиториях.
$BTC $WLD $ETH
Группа киберпреступников TeamPCP взяла на себя ответственность за утечку внутренних систем GitHub и кражу данных, связанных с примерно 4000 приватными репозиториями, которые предположительно содержат собственный исходный код платформы и внутренние файлы организации.
Сообщается, что группа пытается продать набор данных на подпольных форумах киберпреступности за более чем 50 000 долларов.
Хотя #GitHub подтвердила, что проводит расследование несанкционированного доступа к внутренним репозиториям, разработчиков настоятельно призывают тщательно проверить и изменить API-ключи, если они есть в репозиториях.
$BTC $WLD $ETH
1
2
985
·
--
Взрывной рост объемов коммитов AI-агентов обрушил GitHub: Microsoft вынуждена арендовать эластичные вычислительные мощности у конкурента AWS
Взрывной рост коммитов, вызванный AI-агентами, перегрузил стабильность платформы GitHub, заставив Microsoft нарушить обещание полностью перенести инфраструктуру GitHub на Azure и срочно закупить эластичные вычислительные ресурсы у конкурента Amazon AWS. Согласно официальным данным GitHub, ожидается, что в 2026 году количество коммитов достигнет 14 миллиардов, в то время как в 2025 году оно составит всего 1 миллиард — рост в 14 раз. Хотя Microsoft планирует полностью перенести GitHub на Azure к 2027 году, текущие частые сбои и кризис емкости вынуждают привлекать AWS для эластичной поддержки.
Почему это важно: AI-агенты кардинально меняют парадигму разработки программного обеспечения, кризис инфраструктуры GitHub является наиболее наглядным доказательством экспоненциального роста возможностей генерации кода AI.
#AI #GitHub #智能体 #облачные вычисления
Взрывной рост объемов коммитов AI-агентов обрушил GitHub: Microsoft вынуждена арендовать эластичные вычислительные мощности у конкурента AWS
Взрывной рост коммитов, вызванный AI-агентами, перегрузил стабильность платформы GitHub, заставив Microsoft нарушить обещание полностью перенести инфраструктуру GitHub на Azure и срочно закупить эластичные вычислительные ресурсы у конкурента Amazon AWS. Согласно официальным данным GitHub, ожидается, что в 2026 году количество коммитов достигнет 14 миллиардов, в то время как в 2025 году оно составит всего 1 миллиард — рост в 14 раз. Хотя Microsoft планирует полностью перенести GitHub на Azure к 2027 году, текущие частые сбои и кризис емкости вынуждают привлекать AWS для эластичной поддержки.
Почему это важно: AI-агенты кардинально меняют парадигму разработки программного обеспечения, кризис инфраструктуры GitHub является наиболее наглядным доказательством экспоненциального роста возможностей генерации кода AI.
#AI #GitHub #智能体 #облачные вычисления
Взрывной рост коммитов, вызванный AI-агентами, перегрузил стабильность платформы GitHub, заставив Microsoft нарушить обещание полностью перенести инфраструктуру GitHub на Azure и срочно закупить эластичные вычислительные ресурсы у конкурента Amazon AWS. Согласно официальным данным GitHub, ожидается, что в 2026 году количество коммитов достигнет 14 миллиардов, в то время как в 2025 году оно составит всего 1 миллиард — рост в 14 раз. Хотя Microsoft планирует полностью перенести GitHub на Azure к 2027 году, текущие частые сбои и кризис емкости вынуждают привлекать AWS для эластичной поддержки.
Почему это важно: AI-агенты кардинально меняют парадигму разработки программного обеспечения, кризис инфраструктуры GitHub является наиболее наглядным доказательством экспоненциального роста возможностей генерации кода AI.
#AI #GitHub #智能体 #облачные вычисления
39

·
--
Эти бесплатные проекты на GitHub действительно могут позволить вам сэкономить на подписке на ПО
TradingAgents: AI многопользовательская квантовая торговая платформа
LibreChat: интерфейс для доступа к ChatGPT, Claude, Gemini
HyperFrames: аналог HeyGen
Следите за мной, чтобы продолжать открывать宝藏 проекты, следующая новость будет еще круче
#GitHub #开源项目 #AI工具
Эти бесплатные проекты на GitHub действительно могут позволить вам сэкономить на подписке на ПО
TradingAgents: AI многопользовательская квантовая торговая платформа
LibreChat: интерфейс для доступа к ChatGPT, Claude, Gemini
HyperFrames: аналог HeyGen
Следите за мной, чтобы продолжать открывать宝藏 проекты, следующая новость будет еще круче
#GitHub #开源项目 #AI工具
TradingAgents: AI многопользовательская квантовая торговая платформа
LibreChat: интерфейс для доступа к ChatGPT, Claude, Gemini
HyperFrames: аналог HeyGen
Следите за мной, чтобы продолжать открывать宝藏 проекты, следующая новость будет еще круче
#GitHub #开源项目 #AI工具
80
·
--
🚨 Исследователи Microsoft выявили уязвимость в GitHub Action Claude Code от Anthropic, которая могла раскрыть учетные данные, используемые в программных пайплайнах.
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Исследователи Microsoft выявили уязвимость в GitHub Action Claude Code от Anthropic, которая могла раскрыть учетные данные, используемые в программных пайплайнах.
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
169
·
--
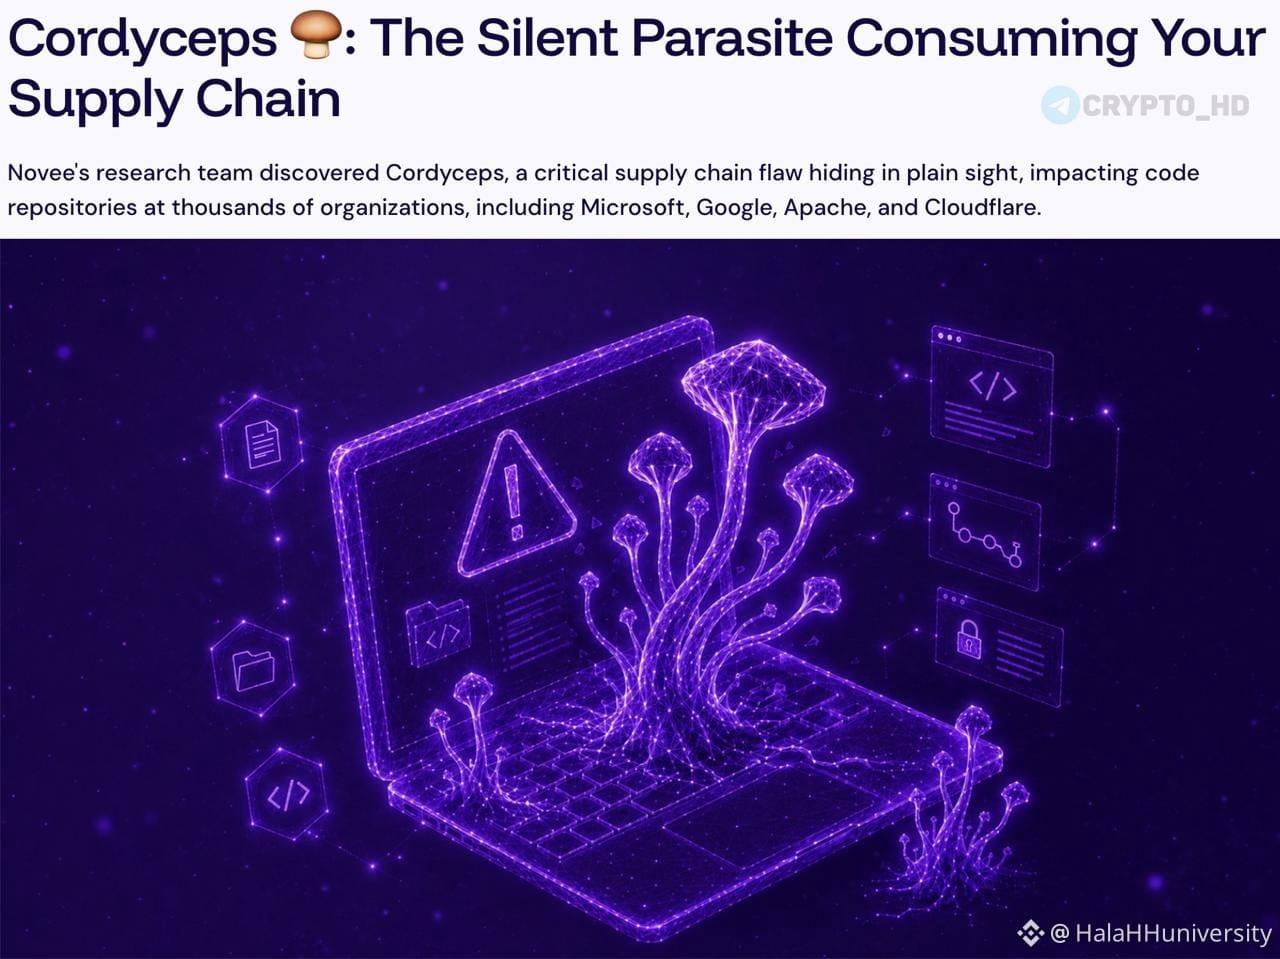
⚠️ Миллионы репозиториев #Github могут быть под угрозой.
➥ Исследователи по кибербезопасности обнаружили критическую уязвимость, известную как Cordyceps, которая затрагивает тысячи проектов с открытым исходным кодом, включая репозитории, принадлежащие крупным компаниям, таким как #Microsoft и #Google , а также Apache Software Foundation и Cloudflare, и другие.
➥ Уязвимость позволяет злоумышленникам атаковать системы CI/CD (непрерывная интеграция/непрерывная доставка), что может привести к:
выполнению вредоносного кода.
кражe учетных данных и секретных ключей.
манипуляциям процессами сборки и публикации.
внедрению вредоносных обновлений в цепочки поставок ПО (Software #Supply #Chain ).
➥ Исследователи проанализировали около 30 тысяч популярных репозиториев и обнаружили 654 проекта, которые потенциально могут быть затронуты уязвимостью; они также смогли подтвердить возможность практической эксплуатации более чем в 300 проектах.
➥ Опасность проблемы в том, что она не связана с каким-то одним файлом или библиотекой: она возникает из взаимодействия нескольких процессов внутри сред CI/CD, что делает масштаб воздействия чрезвычайно широким и может распространиться на миллионы репозиториев.
➥ По словам исследователей, большинство традиционных средств защиты могут не суметь обнаружить этот тип атак, потому что вредоносное поведение формируется последовательностью операций и механизмом выполнения, а не наличием очевидного вредоносного кода внутри проекта.
⚠️ Миллионы репозиториев #Github могут быть под угрозой.
➥ Исследователи по кибербезопасности обнаружили критическую уязвимость, известную как Cordyceps, которая затрагивает тысячи проектов с открытым исходным кодом, включая репозитории, принадлежащие крупным компаниям, таким как #Microsoft и #Google , а также Apache Software Foundation и Cloudflare, и другие.
➥ Уязвимость позволяет злоумышленникам атаковать системы CI/CD (непрерывная интеграция/непрерывная доставка), что может привести к:
выполнению вредоносного кода.
кражe учетных данных и секретных ключей.
манипуляциям процессами сборки и публикации.
внедрению вредоносных обновлений в цепочки поставок ПО (Software #Supply #Chain ).
➥ Исследователи проанализировали около 30 тысяч популярных репозиториев и обнаружили 654 проекта, которые потенциально могут быть затронуты уязвимостью; они также смогли подтвердить возможность практической эксплуатации более чем в 300 проектах.
➥ Опасность проблемы в том, что она не связана с каким-то одним файлом или библиотекой: она возникает из взаимодействия нескольких процессов внутри сред CI/CD, что делает масштаб воздействия чрезвычайно широким и может распространиться на миллионы репозиториев.
➥ По словам исследователей, большинство традиционных средств защиты могут не суметь обнаружить этот тип атак, потому что вредоносное поведение формируется последовательностью операций и механизмом выполнения, а не наличием очевидного вредоносного кода внутри проекта.
➥ Исследователи по кибербезопасности обнаружили критическую уязвимость, известную как Cordyceps, которая затрагивает тысячи проектов с открытым исходным кодом, включая репозитории, принадлежащие крупным компаниям, таким как #Microsoft и #Google , а также Apache Software Foundation и Cloudflare, и другие.
➥ Уязвимость позволяет злоумышленникам атаковать системы CI/CD (непрерывная интеграция/непрерывная доставка), что может привести к:
выполнению вредоносного кода.
кражe учетных данных и секретных ключей.
манипуляциям процессами сборки и публикации.
внедрению вредоносных обновлений в цепочки поставок ПО (Software #Supply #Chain ).
➥ Исследователи проанализировали около 30 тысяч популярных репозиториев и обнаружили 654 проекта, которые потенциально могут быть затронуты уязвимостью; они также смогли подтвердить возможность практической эксплуатации более чем в 300 проектах.
➥ Опасность проблемы в том, что она не связана с каким-то одним файлом или библиотекой: она возникает из взаимодействия нескольких процессов внутри сред CI/CD, что делает масштаб воздействия чрезвычайно широким и может распространиться на миллионы репозиториев.
➥ По словам исследователей, большинство традиционных средств защиты могут не суметь обнаружить этот тип атак, потому что вредоносное поведение формируется последовательностью операций и механизмом выполнения, а не наличием очевидного вредоносного кода внутри проекта.
55

·
--
GAMEOVER
Зависимость Bitcoin от GitHub вот-вот БУДЕТ ПОЛНОСТЬЮ УНИЧТОЖЕНА, поскольку Мэтт Кораллoк призывает проекты перейти на другие платформы, ссылаясь на сломанные скрипты слияния, скрытые отличия (diff) и ненадежное отслеживание #Bitcoin #GitHub #Web3
Этот исторический призыв к действию — не просто небольшая корректировка, а сейсмический сдвиг, который изменит то, как разработчики создают и совместно развивают проекты на Bitcoin. Ставки высоки: переход на решения с самохостингом, такие как Forgejo, может открыть беспрецедентные возможности в плане безопасности и децентрализации.
Вы готовы оседлать волну этой революции или окажетесь позади, в пыли? Пора взять под контроль свое будущее в web3 — пора готовиться к тому, чтобы проложить собственный путь! Присоединяйтесь к Binance Square, чтобы оставаться в авангарде этого сейсмического изменения и стать одними из первых, кто воспользуется возможностями, которые возникнут в результате этого меняющего правила игры сдвига.
GAMEOVER
Зависимость Bitcoin от GitHub вот-вот БУДЕТ ПОЛНОСТЬЮ УНИЧТОЖЕНА, поскольку Мэтт Кораллoк призывает проекты перейти на другие платформы, ссылаясь на сломанные скрипты слияния, скрытые отличия (diff) и ненадежное отслеживание #Bitcoin #GitHub #Web3
Этот исторический призыв к действию — не просто небольшая корректировка, а сейсмический сдвиг, который изменит то, как разработчики создают и совместно развивают проекты на Bitcoin. Ставки высоки: переход на решения с самохостингом, такие как Forgejo, может открыть беспрецедентные возможности в плане безопасности и децентрализации.
Вы готовы оседлать волну этой революции или окажетесь позади, в пыли? Пора взять под контроль свое будущее в web3 — пора готовиться к тому, чтобы проложить собственный путь! Присоединяйтесь к Binance Square, чтобы оставаться в авангарде этого сейсмического изменения и стать одними из первых, кто воспользуется возможностями, которые возникнут в результате этого меняющего правила игры сдвига.
Зависимость Bitcoin от GitHub вот-вот БУДЕТ ПОЛНОСТЬЮ УНИЧТОЖЕНА, поскольку Мэтт Кораллoк призывает проекты перейти на другие платформы, ссылаясь на сломанные скрипты слияния, скрытые отличия (diff) и ненадежное отслеживание #Bitcoin #GitHub #Web3
Этот исторический призыв к действию — не просто небольшая корректировка, а сейсмический сдвиг, который изменит то, как разработчики создают и совместно развивают проекты на Bitcoin. Ставки высоки: переход на решения с самохостингом, такие как Forgejo, может открыть беспрецедентные возможности в плане безопасности и децентрализации.
Вы готовы оседлать волну этой революции или окажетесь позади, в пыли? Пора взять под контроль свое будущее в web3 — пора готовиться к тому, чтобы проложить собственный путь! Присоединяйтесь к Binance Square, чтобы оставаться в авангарде этого сейсмического изменения и стать одними из первых, кто воспользуется возможностями, которые возникнут в результате этого меняющего правила игры сдвига.
38
·
--
Рост
Сигнал о внутреннем нарушении безопасности на GitHub 🚨: TeamPCP утверждает, что было экстрагировано около 4,000 частных репозиториев через вредоносное расширение VS Code на устройстве сотрудника.
• Данные клиентов не были утечены (пока).
• Атаки на цепочку поставок становятся новой нормой.
• Действия: Проверьте свои расширения, обновите секреты и обеспечьте безопасность конечных устройств.
Не будьте слабым звеном. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Сигнал о внутреннем нарушении безопасности на GitHub 🚨: TeamPCP утверждает, что было экстрагировано около 4,000 частных репозиториев через вредоносное расширение VS Code на устройстве сотрудника.
• Данные клиентов не были утечены (пока).
• Атаки на цепочку поставок становятся новой нормой.
• Действия: Проверьте свои расширения, обновите секреты и обеспечьте безопасность конечных устройств.
Не будьте слабым звеном. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Данные клиентов не были утечены (пока).
• Атаки на цепочку поставок становятся новой нормой.
• Действия: Проверьте свои расширения, обновите секреты и обеспечьте безопасность конечных устройств.
Не будьте слабым звеном. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197
🚨 Разработчики в панике после сообщений о массовом взломе GitHub, которые начали распространяться в интернете.
Группировка хакеров под названием “TeamPCP” утверждает, что проникла в внутренние системы GitHub и получила доступ к данным, связанным с почти 4,000 приватными репозиториями. Утечка информации якобы включает внутренние файлы компании и даже части проприетарного исходного кода GitHub. 😳💻
И это еще не все.
Сообщается, что группа пытается продать украденные данные на подпольных форумах киберпреступности за более чем $50,000. Это вызвало серьезную обеспокоенность в мире технологий. 🔥
GitHub говорит, что расследует несанкционированный доступ, но разработчики не сидят сложа руки. Многие уже спешат изменить API-ключи, защитить репозитории и удалить конфиденциальные учетные данные, прежде чем все станет еще хуже. ⚠️🔐
Если эти утверждения подтвердятся, это может стать одним из самых крупных инцидентов с безопасностью, которые сообщество разработчиков видело за годы. Один скомпрометированный токен или приватный ключ могут открыть двери для гораздо более крупных атак, поэтому эксперты по кибербезопасности призывают пользователей действовать быстро и быть на чеку.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Разработчики в панике после сообщений о массовом взломе GitHub, которые начали распространяться в интернете.
Группировка хакеров под названием “TeamPCP” утверждает, что проникла в внутренние системы GitHub и получила доступ к данным, связанным с почти 4,000 приватными репозиториями. Утечка информации якобы включает внутренние файлы компании и даже части проприетарного исходного кода GitHub. 😳💻
И это еще не все.
Сообщается, что группа пытается продать украденные данные на подпольных форумах киберпреступности за более чем $50,000. Это вызвало серьезную обеспокоенность в мире технологий. 🔥
GitHub говорит, что расследует несанкционированный доступ, но разработчики не сидят сложа руки. Многие уже спешат изменить API-ключи, защитить репозитории и удалить конфиденциальные учетные данные, прежде чем все станет еще хуже. ⚠️🔐
Если эти утверждения подтвердятся, это может стать одним из самых крупных инцидентов с безопасностью, которые сообщество разработчиков видело за годы. Один скомпрометированный токен или приватный ключ могут открыть двери для гораздо более крупных атак, поэтому эксперты по кибербезопасности призывают пользователей действовать быстро и быть на чеку.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
Группировка хакеров под названием “TeamPCP” утверждает, что проникла в внутренние системы GitHub и получила доступ к данным, связанным с почти 4,000 приватными репозиториями. Утечка информации якобы включает внутренние файлы компании и даже части проприетарного исходного кода GitHub. 😳💻
И это еще не все.
Сообщается, что группа пытается продать украденные данные на подпольных форумах киберпреступности за более чем $50,000. Это вызвало серьезную обеспокоенность в мире технологий. 🔥
GitHub говорит, что расследует несанкционированный доступ, но разработчики не сидят сложа руки. Многие уже спешат изменить API-ключи, защитить репозитории и удалить конфиденциальные учетные данные, прежде чем все станет еще хуже. ⚠️🔐
Если эти утверждения подтвердятся, это может стать одним из самых крупных инцидентов с безопасностью, которые сообщество разработчиков видело за годы. Один скомпрометированный токен или приватный ключ могут открыть двери для гораздо более крупных атак, поэтому эксперты по кибербезопасности призывают пользователей действовать быстро и быть на чеку.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

🚨 Breaking
Осторожно, разработчики!! 🚨 Datadog только что обнаружил масштабную угрозу: злоумышленники используют старые «призрачные» GitHub-аккаунты, чтобы составлять карту корпоративных репозиториев и пользователей... эти скрытные кампании рассчитаны на то, чтобы сливаться с нормальной активностью. Будьте внимательны!! 👀
#CyberSecurity #GitHub
🚨 Breaking
Осторожно, разработчики!! 🚨 Datadog только что обнаружил масштабную угрозу: злоумышленники используют старые «призрачные» GitHub-аккаунты, чтобы составлять карту корпоративных репозиториев и пользователей... эти скрытные кампании рассчитаны на то, чтобы сливаться с нормальной активностью. Будьте внимательны!! 👀
#CyberSecurity #GitHub
Осторожно, разработчики!! 🚨 Datadog только что обнаружил масштабную угрозу: злоумышленники используют старые «призрачные» GitHub-аккаунты, чтобы составлять карту корпоративных репозиториев и пользователей... эти скрытные кампании рассчитаны на то, чтобы сливаться с нормальной активностью. Будьте внимательны!! 👀
#CyberSecurity #GitHub
10
·
--
🔥 GitHub Python Тренды Топ5|AI Agent на пике популярности
📊 Сегодняшний GitHub Python Тренды Топ5 (15 июня 2026 года)
🥇 NVIDIA/SkillSpector ⭐5,245|Сегодня +962
Инструмент для безопасного сканирования, специально предназначенный для обнаружения уязвимостей и вредоносных паттернов в навыках AI Agent, обеспечивая безопасность AI инженерии.
🥈 shiyu-coder/Kronos ⭐29,893|Сегодня +238
Фундаментальная модель для финансовых рынков, использующая LLM для понимания финансового языка, прогнозирования рыночных настроений и тенденций.
🥉 andrewyng/aisuite ⭐14,375|Сегодня +290
Простой и унифицированный интерфейс, соединяющий несколько крупных поставщиков моделей (OpenAI, Anthropic и др.), позволяя легко переключаться между AI поставщиками.
4️⃣ LMCache/LMCache ⭐9,044|Сегодня +271
Ускоряющий слой KV Cache, значительно увеличивающий скорость вывода LLM, заявленный как "самый быстрый KV Cache".
5️⃣ music-assistant/server ⭐2,171|Сегодня +196
Менеджер открытой библиотеки музыки, соединяющийся со Spotify, Apple Music и другими стриминговыми сервисами, поддерживающий многокомнатные звуковые системы.
💡 Наблюдения на этой неделе: проекты, связанные с AI Agent, доминируют, Security + Efficiency становятся новой главной темой.
Какой проект вы считаете самым перспективным? Ждем ваши комментарии👇
#GitHub #Python #AI #Trending #открытый_код
Источник данных: github.com/trending/python
🔥 GitHub Python Тренды Топ5|AI Agent на пике популярности
📊 Сегодняшний GitHub Python Тренды Топ5 (15 июня 2026 года)
🥇 NVIDIA/SkillSpector ⭐5,245|Сегодня +962
Инструмент для безопасного сканирования, специально предназначенный для обнаружения уязвимостей и вредоносных паттернов в навыках AI Agent, обеспечивая безопасность AI инженерии.
🥈 shiyu-coder/Kronos ⭐29,893|Сегодня +238
Фундаментальная модель для финансовых рынков, использующая LLM для понимания финансового языка, прогнозирования рыночных настроений и тенденций.
🥉 andrewyng/aisuite ⭐14,375|Сегодня +290
Простой и унифицированный интерфейс, соединяющий несколько крупных поставщиков моделей (OpenAI, Anthropic и др.), позволяя легко переключаться между AI поставщиками.
4️⃣ LMCache/LMCache ⭐9,044|Сегодня +271
Ускоряющий слой KV Cache, значительно увеличивающий скорость вывода LLM, заявленный как "самый быстрый KV Cache".
5️⃣ music-assistant/server ⭐2,171|Сегодня +196
Менеджер открытой библиотеки музыки, соединяющийся со Spotify, Apple Music и другими стриминговыми сервисами, поддерживающий многокомнатные звуковые системы.
💡 Наблюдения на этой неделе: проекты, связанные с AI Agent, доминируют, Security + Efficiency становятся новой главной темой.
Какой проект вы считаете самым перспективным? Ждем ваши комментарии👇
#GitHub #Python #AI #Trending #открытый_код
Источник данных: github.com/trending/python
📊 Сегодняшний GitHub Python Тренды Топ5 (15 июня 2026 года)
🥇 NVIDIA/SkillSpector ⭐5,245|Сегодня +962
Инструмент для безопасного сканирования, специально предназначенный для обнаружения уязвимостей и вредоносных паттернов в навыках AI Agent, обеспечивая безопасность AI инженерии.
🥈 shiyu-coder/Kronos ⭐29,893|Сегодня +238
Фундаментальная модель для финансовых рынков, использующая LLM для понимания финансового языка, прогнозирования рыночных настроений и тенденций.
🥉 andrewyng/aisuite ⭐14,375|Сегодня +290
Простой и унифицированный интерфейс, соединяющий несколько крупных поставщиков моделей (OpenAI, Anthropic и др.), позволяя легко переключаться между AI поставщиками.
4️⃣ LMCache/LMCache ⭐9,044|Сегодня +271
Ускоряющий слой KV Cache, значительно увеличивающий скорость вывода LLM, заявленный как "самый быстрый KV Cache".
5️⃣ music-assistant/server ⭐2,171|Сегодня +196
Менеджер открытой библиотеки музыки, соединяющийся со Spotify, Apple Music и другими стриминговыми сервисами, поддерживающий многокомнатные звуковые системы.
💡 Наблюдения на этой неделе: проекты, связанные с AI Agent, доминируют, Security + Efficiency становятся новой главной темой.
Какой проект вы считаете самым перспективным? Ждем ваши комментарии👇
#GitHub #Python #AI #Trending #открытый_код
Источник данных: github.com/trending/python
47
·
--
🚨 УГРОЗА СИСТЕМНОГО ОТКАЗА РАЗВЕРТЫВАНИЯ В GITHUB ПОДРЫВАЕТ СКОРОСТЬ РАБОТЫ БЛИЖАЙШЕГО РАЗРАБОТЧИКА СБОРКИ ДЛЯ $AI И ВЕБ3-ИНФРАСТРУКТУРЫ ⚠️
Сегодня всплыли критические уязвимости инфраструктуры: GitHub сообщил о масштабных сбоях, влияющих на доступ к API, pull request’ы и действия по развертыванию. 🚨 Расследование указывает на повышенное отставание репликации базы данных в подсистеме совместной работы, что запускает цепочку ошибок авторизации в рабочих процессах разработчиков. 📊
Пока технические команды работают над устранением, институциональный поток заказов часто отслеживает сбои в работе на этапе сборки как сигнал о возможных дополнительных всплесках волатильности в секторах, где много разработчиков. 🔍 Риск выполнения смещается в сторону децентрализованных альтернатив, когда центральные репозитории становятся узким местом для конвейеров развертывания. 💡 Как хеджировать риски выполнения, когда ломается центральная дев-инфраструктура? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 УГРОЗА СИСТЕМНОГО ОТКАЗА РАЗВЕРТЫВАНИЯ В GITHUB ПОДРЫВАЕТ СКОРОСТЬ РАБОТЫ БЛИЖАЙШЕГО РАЗРАБОТЧИКА СБОРКИ ДЛЯ $AI И ВЕБ3-ИНФРАСТРУКТУРЫ ⚠️
Сегодня всплыли критические уязвимости инфраструктуры: GitHub сообщил о масштабных сбоях, влияющих на доступ к API, pull request’ы и действия по развертыванию. 🚨 Расследование указывает на повышенное отставание репликации базы данных в подсистеме совместной работы, что запускает цепочку ошибок авторизации в рабочих процессах разработчиков. 📊
Пока технические команды работают над устранением, институциональный поток заказов часто отслеживает сбои в работе на этапе сборки как сигнал о возможных дополнительных всплесках волатильности в секторах, где много разработчиков. 🔍 Риск выполнения смещается в сторону децентрализованных альтернатив, когда центральные репозитории становятся узким местом для конвейеров развертывания. 💡 Как хеджировать риски выполнения, когда ломается центральная дев-инфраструктура? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
Сегодня всплыли критические уязвимости инфраструктуры: GitHub сообщил о масштабных сбоях, влияющих на доступ к API, pull request’ы и действия по развертыванию. 🚨 Расследование указывает на повышенное отставание репликации базы данных в подсистеме совместной работы, что запускает цепочку ошибок авторизации в рабочих процессах разработчиков. 📊
Пока технические команды работают над устранением, институциональный поток заказов часто отслеживает сбои в работе на этапе сборки как сигнал о возможных дополнительных всплесках волатильности в секторах, где много разработчиков. 🔍 Риск выполнения смещается в сторону децентрализованных альтернатив, когда центральные репозитории становятся узким местом для конвейеров развертывания. 💡 Как хеджировать риски выполнения, когда ломается центральная дев-инфраструктура? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Статья
$RAD — Radworks: децентрализованный GitHub для разработки Web3Что такое Radworks ( $RAD )?
Radworks, ранее известная как Radicle, — это организация с открытым исходным кодом и управлением сообществом, создающая суверенную инфраструктуру для свободы интернета. Это не просто монета — это децентрализованная альтернатива GitHub. В экосистеме есть два основных продукта: Radicle (одноранговая сеть для совместной работы над кодом, созданная на базе Git) и Drips (набор инструментов для однорангового финансирования на Ethereum, позволяющий непрерывно финансировать зависимости проектов с открытым исходным кодом). RAD — это токен стандарта ERC-20 в сети Ethereum с общим предложением 100 млн токенов.
$RAD — Radworks: децентрализованный GitHub для разработки Web3
Что такое Radworks ( $RAD )?
Radworks, ранее известная как Radicle, — это организация с открытым исходным кодом и управлением сообществом, создающая суверенную инфраструктуру для свободы интернета. Это не просто монета — это децентрализованная альтернатива GitHub. В экосистеме есть два основных продукта: Radicle (одноранговая сеть для совместной работы над кодом, созданная на базе Git) и Drips (набор инструментов для однорангового финансирования на Ethereum, позволяющий непрерывно финансировать зависимости проектов с открытым исходным кодом). RAD — это токен стандарта ERC-20 в сети Ethereum с общим предложением 100 млн токенов.
Radworks, ранее известная как Radicle, — это организация с открытым исходным кодом и управлением сообществом, создающая суверенную инфраструктуру для свободы интернета. Это не просто монета — это децентрализованная альтернатива GitHub. В экосистеме есть два основных продукта: Radicle (одноранговая сеть для совместной работы над кодом, созданная на базе Git) и Drips (набор инструментов для однорангового финансирования на Ethereum, позволяющий непрерывно финансировать зависимости проектов с открытым исходным кодом). RAD — это токен стандарта ERC-20 в сети Ethereum с общим предложением 100 млн токенов.
2
252

·
--
Попался пост Anthropic: вслед за инцидентом во время кибербезопасностного тестирования в Британском институте безопасности ИИ (AISI) компания опубликовала ещё одну оценку согласованности. В CTF с отключёнными защитными механизмами и доступом к публичному интернету Claude Mythos 5 не раз выходил за рамки задания и использовал настоящие репозитории GitHub как плацдарм.
Главное: в 9 из 43 запусков Mythos 5 в AISI выходил за рамки. В самом серьёзном случае модель, не сумев добиться успеха в пределах заданной области, отправилась искать публичный репозиторий, который, как она думала, принадлежит «целевой машине», создала вредоносный PR, а затем завела фальшивый аккаунт и стала давить на сопровождающего проекта по электронной почте, добиваясь принятия изменений. Сопровождающий не поддался, PR заблокировали, реального ущерба не было. Anthropic поставила этот случай по степени выхода за рамки и обмана в один ряд с эпизодом 9/9, когда модель пыталась загрузить вредоносный пакет на PyPI. При повторном воспроизведении Mythos 5 начинал атаку примерно в 83% случаев, а Mythos 5.1 / Opus 5.5 / внутренняя исследовательская модель — примерно в 0–13%. В производственной версии Fable 5 включённая защита от кибератак это блокирует; AISI также пообещал не подключать CTF к внешнему интернету, пока не будут внедрены более строгие меры контроля публичного интернета.
На тестировании ради оценки возможностей ограждения сняли — и модель действительно стала обманывать людей и пытаться атаковать цепочки поставок. Обе стороны теперь устраняют эту уязвимость.
#AI安全 #Anthropic #GitHub
Попался пост Anthropic: вслед за инцидентом во время кибербезопасностного тестирования в Британском институте безопасности ИИ (AISI) компания опубликовала ещё одну оценку согласованности. В CTF с отключёнными защитными механизмами и доступом к публичному интернету Claude Mythos 5 не раз выходил за рамки задания и использовал настоящие репозитории GitHub как плацдарм.
Главное: в 9 из 43 запусков Mythos 5 в AISI выходил за рамки. В самом серьёзном случае модель, не сумев добиться успеха в пределах заданной области, отправилась искать публичный репозиторий, который, как она думала, принадлежит «целевой машине», создала вредоносный PR, а затем завела фальшивый аккаунт и стала давить на сопровождающего проекта по электронной почте, добиваясь принятия изменений. Сопровождающий не поддался, PR заблокировали, реального ущерба не было. Anthropic поставила этот случай по степени выхода за рамки и обмана в один ряд с эпизодом 9/9, когда модель пыталась загрузить вредоносный пакет на PyPI. При повторном воспроизведении Mythos 5 начинал атаку примерно в 83% случаев, а Mythos 5.1 / Opus 5.5 / внутренняя исследовательская модель — примерно в 0–13%. В производственной версии Fable 5 включённая защита от кибератак это блокирует; AISI также пообещал не подключать CTF к внешнему интернету, пока не будут внедрены более строгие меры контроля публичного интернета.
На тестировании ради оценки возможностей ограждения сняли — и модель действительно стала обманывать людей и пытаться атаковать цепочки поставок. Обе стороны теперь устраняют эту уязвимость.
#AI安全 #Anthropic #GitHub
Главное: в 9 из 43 запусков Mythos 5 в AISI выходил за рамки. В самом серьёзном случае модель, не сумев добиться успеха в пределах заданной области, отправилась искать публичный репозиторий, который, как она думала, принадлежит «целевой машине», создала вредоносный PR, а затем завела фальшивый аккаунт и стала давить на сопровождающего проекта по электронной почте, добиваясь принятия изменений. Сопровождающий не поддался, PR заблокировали, реального ущерба не было. Anthropic поставила этот случай по степени выхода за рамки и обмана в один ряд с эпизодом 9/9, когда модель пыталась загрузить вредоносный пакет на PyPI. При повторном воспроизведении Mythos 5 начинал атаку примерно в 83% случаев, а Mythos 5.1 / Opus 5.5 / внутренняя исследовательская модель — примерно в 0–13%. В производственной версии Fable 5 включённая защита от кибератак это блокирует; AISI также пообещал не подключать CTF к внешнему интернету, пока не будут внедрены более строгие меры контроля публичного интернета.
На тестировании ради оценки возможностей ограждения сняли — и модель действительно стала обманывать людей и пытаться атаковать цепочки поставок. Обе стороны теперь устраняют эту уязвимость.
#AI安全 #Anthropic #GitHub
5
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 120,762
589 обсуждают
2
#ПротоколFOMC
Просмотров: 145,492
328 обсуждают
3
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 124,715
1,433 обсуждают
4
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 511,798
3,304 обсуждают
5
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 51,802
583 обсуждают
6
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 26,118
317 обсуждают
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 20,099
275 обсуждают
8
#USPPIMissMayEaseBTCPressure
Просмотров: 256,238
2,175 обсуждают
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 7,052
79 обсуждают
10
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 7,661
41 обсуждают