
#linux
linux
8,091 vues
37 mentions
Populaire
Récents

OpenAI vient d’inquiéter tout le monde de la tech : une IA recherche, prouve et exploite automatiquement des milliers de failles Linux ! Ce système d’IA a analysé le noyau Linux, détecté 2,308 problèmes potentiels et reproduit 1,724 vulnérabilités.
Plus inquiétant encore, il a créé lui-même 948 exploits d’élévation de privilèges locaux et 291 exploits de fuite d’informations. Autrement dit, un attaquant pourrait facilement obtenir les droits root sur une machine Linux ! L’IA a même découvert 10 méthodes d’exploitation jusque-là inconnues.
Pour seulement 1,2 million de dollars de frais d’API, ce système a généré des centaines d’exploits. C’est un coût dérisoire pour une équipe de cybersécurité, mais aussi un prix bien faible pour créer une arme informatique extrêmement dangereuse.
L’IA change à jamais les règles du jeu en matière de cybersécurité. Elle peut nous aider à nous protéger, mais aussi devenir un outil de destruction si elle tombe entre de mauvaises mains.
Sommes-nous prêts à entrer dans l’ère où l’IA maîtrise la guerre cybernétique ?
#Crypto #AI #Linux
$AI
OpenAI vient d’inquiéter tout le monde de la tech : une IA recherche, prouve et exploite automatiquement des milliers de failles Linux ! Ce système d’IA a analysé le noyau Linux, détecté 2,308 problèmes potentiels et reproduit 1,724 vulnérabilités.
Plus inquiétant encore, il a créé lui-même 948 exploits d’élévation de privilèges locaux et 291 exploits de fuite d’informations. Autrement dit, un attaquant pourrait facilement obtenir les droits root sur une machine Linux ! L’IA a même découvert 10 méthodes d’exploitation jusque-là inconnues.
Pour seulement 1,2 million de dollars de frais d’API, ce système a généré des centaines d’exploits. C’est un coût dérisoire pour une équipe de cybersécurité, mais aussi un prix bien faible pour créer une arme informatique extrêmement dangereuse.
L’IA change à jamais les règles du jeu en matière de cybersécurité. Elle peut nous aider à nous protéger, mais aussi devenir un outil de destruction si elle tombe entre de mauvaises mains.
Sommes-nous prêts à entrer dans l’ère où l’IA maîtrise la guerre cybernétique ?
#Crypto #AI #Linux
$AI
Plus inquiétant encore, il a créé lui-même 948 exploits d’élévation de privilèges locaux et 291 exploits de fuite d’informations. Autrement dit, un attaquant pourrait facilement obtenir les droits root sur une machine Linux ! L’IA a même découvert 10 méthodes d’exploitation jusque-là inconnues.
Pour seulement 1,2 million de dollars de frais d’API, ce système a généré des centaines d’exploits. C’est un coût dérisoire pour une équipe de cybersécurité, mais aussi un prix bien faible pour créer une arme informatique extrêmement dangereuse.
L’IA change à jamais les règles du jeu en matière de cybersécurité. Elle peut nous aider à nous protéger, mais aussi devenir un outil de destruction si elle tombe entre de mauvaises mains.
Sommes-nous prêts à entrer dans l’ère où l’IA maîtrise la guerre cybernétique ?
#Crypto #AI #Linux
$AI
12
L’IA d’OpenAI a découvert 948 vulnérabilités dans le noyau Linux, pour un coût de seulement 1 279 dollars par vulnérabilité — et environ deux tiers des nœuds Ethereum utilisent Linux : la décentralisation ne protège pas les infrastructures partagées, tout dépend de la capacité des opérateurs à appliquer rapidement les correctifs, tous en même temps.
L’IA d’OpenAI vient de découvrir 948 failles dans le noyau Linux — et a écrit un exploit fonctionnel pour chacune d’elles.
Coût : 1 279 dollars par faille.
~2/3 des $ETH nodes utilisent Linux.
La décentralisation était censée protéger les cryptomonnaies contre ce genre de situation. Ce n’est pas le cas.
La phrase rassurante, c’est : « la décentralisation apporte de la diversité ».
Ce n’est pas vrai — pas là où ça compte. Des milliers d’opérateurs indépendants, un seul noyau partagé. Une seule faille suffit à révéler qui met le plus de temps à appliquer les correctifs.
La diversité des opérateurs n’est pas la diversité des infrastructures.
La course ne porte plus sur la découverte. L’IA a rendu la recherche de failles peu coûteuse — 1,2 million de dollars pour des bugs dont les primes peuvent atteindre 66 millions de dollars.
L’avantage des cryptomonnaies n’a jamais été leur immunité. C’est qu’aucune machine à elle seule ne décide du réseau.
Mais cela ne tient que si les opérateurs appliquent les correctifs — vite, et tous en même temps.
#Linux #AI #Ethereum
L’IA d’OpenAI a découvert 948 vulnérabilités dans le noyau Linux, pour un coût de seulement 1 279 dollars par vulnérabilité — et environ deux tiers des nœuds Ethereum utilisent Linux : la décentralisation ne protège pas les infrastructures partagées, tout dépend de la capacité des opérateurs à appliquer rapidement les correctifs, tous en même temps.
L’IA d’OpenAI vient de découvrir 948 failles dans le noyau Linux — et a écrit un exploit fonctionnel pour chacune d’elles.
Coût : 1 279 dollars par faille.
~2/3 des $ETH nodes utilisent Linux.
La décentralisation était censée protéger les cryptomonnaies contre ce genre de situation. Ce n’est pas le cas.
La phrase rassurante, c’est : « la décentralisation apporte de la diversité ».
Ce n’est pas vrai — pas là où ça compte. Des milliers d’opérateurs indépendants, un seul noyau partagé. Une seule faille suffit à révéler qui met le plus de temps à appliquer les correctifs.
La diversité des opérateurs n’est pas la diversité des infrastructures.
La course ne porte plus sur la découverte. L’IA a rendu la recherche de failles peu coûteuse — 1,2 million de dollars pour des bugs dont les primes peuvent atteindre 66 millions de dollars.
L’avantage des cryptomonnaies n’a jamais été leur immunité. C’est qu’aucune machine à elle seule ne décide du réseau.
Mais cela ne tient que si les opérateurs appliquent les correctifs — vite, et tous en même temps.
#Linux #AI #Ethereum
L’IA d’OpenAI vient de découvrir 948 failles dans le noyau Linux — et a écrit un exploit fonctionnel pour chacune d’elles.
Coût : 1 279 dollars par faille.
~2/3 des $ETH nodes utilisent Linux.
La décentralisation était censée protéger les cryptomonnaies contre ce genre de situation. Ce n’est pas le cas.
La phrase rassurante, c’est : « la décentralisation apporte de la diversité ».
Ce n’est pas vrai — pas là où ça compte. Des milliers d’opérateurs indépendants, un seul noyau partagé. Une seule faille suffit à révéler qui met le plus de temps à appliquer les correctifs.
La diversité des opérateurs n’est pas la diversité des infrastructures.
La course ne porte plus sur la découverte. L’IA a rendu la recherche de failles peu coûteuse — 1,2 million de dollars pour des bugs dont les primes peuvent atteindre 66 millions de dollars.
L’avantage des cryptomonnaies n’a jamais été leur immunité. C’est qu’aucune machine à elle seule ne décide du réseau.
Mais cela ne tient que si les opérateurs appliquent les correctifs — vite, et tous en même temps.
#Linux #AI #Ethereum
89
·
--
Un accès root coûte désormais 1 279 dollars.
OpenAI a utilisé un modèle de cybersécurité non publié pour analyser automatiquement le noyau Linux. En 30 heures, il a reproduit 1 724 vulnérabilités et produit 948 exploits utilisables d’élévation locale de privilèges, pour un coût total de 1,2134 million de dollars.
Trois mois plus tôt, le même test n’en avait découvert que 166, pour un coût unitaire de 3 094 dollars. Aujourd’hui, le coût unitaire est de 1 279 dollars : il est tombé à 40 % de son niveau précédent.
Les plateformes d’échange, les nœuds, les validateurs et les machines de signature hébergées tournent tous sous Linux. La décentralisation protège le réseau, pas votre machine qui n’a pas reçu de correctif depuis deux ans.
Le correctif a été soumis à la communauté du noyau. Rien n’indique pour l’instant que ces failles aient été exploitées. Mais la recherche de vulnérabilités est passée d’un savoir-faire artisanal à une chaîne de production.
Lancez uname -r et dites-nous ce qu’il affiche : voyons combien d’entre vous devraient faire une mise à jour 🐧
#OpenAI #linux #节点
Un accès root coûte désormais 1 279 dollars.
OpenAI a utilisé un modèle de cybersécurité non publié pour analyser automatiquement le noyau Linux. En 30 heures, il a reproduit 1 724 vulnérabilités et produit 948 exploits utilisables d’élévation locale de privilèges, pour un coût total de 1,2134 million de dollars.
Trois mois plus tôt, le même test n’en avait découvert que 166, pour un coût unitaire de 3 094 dollars. Aujourd’hui, le coût unitaire est de 1 279 dollars : il est tombé à 40 % de son niveau précédent.
Les plateformes d’échange, les nœuds, les validateurs et les machines de signature hébergées tournent tous sous Linux. La décentralisation protège le réseau, pas votre machine qui n’a pas reçu de correctif depuis deux ans.
Le correctif a été soumis à la communauté du noyau. Rien n’indique pour l’instant que ces failles aient été exploitées. Mais la recherche de vulnérabilités est passée d’un savoir-faire artisanal à une chaîne de production.
Lancez uname -r et dites-nous ce qu’il affiche : voyons combien d’entre vous devraient faire une mise à jour 🐧
#OpenAI #linux #节点
OpenAI a utilisé un modèle de cybersécurité non publié pour analyser automatiquement le noyau Linux. En 30 heures, il a reproduit 1 724 vulnérabilités et produit 948 exploits utilisables d’élévation locale de privilèges, pour un coût total de 1,2134 million de dollars.
Trois mois plus tôt, le même test n’en avait découvert que 166, pour un coût unitaire de 3 094 dollars. Aujourd’hui, le coût unitaire est de 1 279 dollars : il est tombé à 40 % de son niveau précédent.
Les plateformes d’échange, les nœuds, les validateurs et les machines de signature hébergées tournent tous sous Linux. La décentralisation protège le réseau, pas votre machine qui n’a pas reçu de correctif depuis deux ans.
Le correctif a été soumis à la communauté du noyau. Rien n’indique pour l’instant que ces failles aient été exploitées. Mais la recherche de vulnérabilités est passée d’un savoir-faire artisanal à une chaîne de production.
Lancez uname -r et dites-nous ce qu’il affiche : voyons combien d’entre vous devraient faire une mise à jour 🐧
#OpenAI #linux #节点
35

·
--
Je suis tombé sur une étude de sécurité assez poussée d’OpenAI : ils ont automatisé tout le pipeline « recherche de failles → vérification → évaluation de l’exploitation → correctif » et l’ont exécuté sur le noyau Linux.
D’après le blog officiel, lors du scan de la mi-octobre, ils ont retenu environ 2 308 candidats, reproduit dynamiquement 1 724 vulnérabilités et créé 948 exploits d’élévation de privilèges locaux (LPE) — permettant à un utilisateur local ordinaire d’obtenir les droits root. La facture totale de l’API s’est élevée à environ 1,21 million de dollars, soit en moyenne quelque 1 279 dollars par LPE. En faisant une estimation à partir des primes historiques de Pwn2Own / TyphoonPWN, ces 948 exploits vaudraient environ 18,9 à 66,3 millions de dollars.
Le processus prévoit une vérification humaine. Ils affirment avoir utilisé au moins 10 techniques d’exploitation qui étaient également nouvelles pour des experts externes du noyau, et transmettent actuellement leurs rapports et correctifs aux mainteneurs. À noter : il s’agit d’une élévation de privilèges locale, pas d’une compromission à distance, et les failles ne sont signalées qu’après examen humain.
L’IA accélère tellement la découverte et la correction des failles qu’elle commence à entrer en concurrence avec les mainteneurs pour gagner du temps. #OpenAI #Linux #AI
Je suis tombé sur une étude de sécurité assez poussée d’OpenAI : ils ont automatisé tout le pipeline « recherche de failles → vérification → évaluation de l’exploitation → correctif » et l’ont exécuté sur le noyau Linux.
D’après le blog officiel, lors du scan de la mi-octobre, ils ont retenu environ 2 308 candidats, reproduit dynamiquement 1 724 vulnérabilités et créé 948 exploits d’élévation de privilèges locaux (LPE) — permettant à un utilisateur local ordinaire d’obtenir les droits root. La facture totale de l’API s’est élevée à environ 1,21 million de dollars, soit en moyenne quelque 1 279 dollars par LPE. En faisant une estimation à partir des primes historiques de Pwn2Own / TyphoonPWN, ces 948 exploits vaudraient environ 18,9 à 66,3 millions de dollars.
Le processus prévoit une vérification humaine. Ils affirment avoir utilisé au moins 10 techniques d’exploitation qui étaient également nouvelles pour des experts externes du noyau, et transmettent actuellement leurs rapports et correctifs aux mainteneurs. À noter : il s’agit d’une élévation de privilèges locale, pas d’une compromission à distance, et les failles ne sont signalées qu’après examen humain.
L’IA accélère tellement la découverte et la correction des failles qu’elle commence à entrer en concurrence avec les mainteneurs pour gagner du temps. #OpenAI #Linux #AI
D’après le blog officiel, lors du scan de la mi-octobre, ils ont retenu environ 2 308 candidats, reproduit dynamiquement 1 724 vulnérabilités et créé 948 exploits d’élévation de privilèges locaux (LPE) — permettant à un utilisateur local ordinaire d’obtenir les droits root. La facture totale de l’API s’est élevée à environ 1,21 million de dollars, soit en moyenne quelque 1 279 dollars par LPE. En faisant une estimation à partir des primes historiques de Pwn2Own / TyphoonPWN, ces 948 exploits vaudraient environ 18,9 à 66,3 millions de dollars.
Le processus prévoit une vérification humaine. Ils affirment avoir utilisé au moins 10 techniques d’exploitation qui étaient également nouvelles pour des experts externes du noyau, et transmettent actuellement leurs rapports et correctifs aux mainteneurs. À noter : il s’agit d’une élévation de privilèges locale, pas d’une compromission à distance, et les failles ne sont signalées qu’après examen humain.
L’IA accélère tellement la découverte et la correction des failles qu’elle commence à entrer en concurrence avec les mainteneurs pour gagner du temps. #OpenAI #Linux #AI
8
·
--
OpenAI développe un pipeline automatisé pour corriger les vulnérabilités du noyau Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
OpenAI développe un pipeline automatisé pour corriger les vulnérabilités du noyau Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
Dernière avancée d’OpenAI : un pipeline automatisé permet de corriger 948 vulnérabilités d’élévation de privilèges locales dans le noyau Linux. Innovation technologique, sécurité renforcée !#AI #Linux
4

🤖🔓 Selon certaines informations, le code généré par Claude aurait réussi à prendre le contrôle d’un serveur Linux sans saisir de mot de passe. Red Hat a déjà déployé un correctif dimanche, tandis qu’Ubuntu attend encore. Ce que nous avons vu n’est que le résultat d’une expérience technique ; il manque encore des vérifications indépendantes pour déterminer l’ampleur réelle du risque et savoir si cette faille pourrait être exploitée à des fins malveillantes. Membres de la communauté, que pensez-vous de ce type de faille de sécurité générée par l’IA ? Avez-vous déjà vérifié que vos nœuds disposent des dernières mises à jour de sécurité ? 👀
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 Selon certaines informations, le code généré par Claude aurait réussi à prendre le contrôle d’un serveur Linux sans saisir de mot de passe. Red Hat a déjà déployé un correctif dimanche, tandis qu’Ubuntu attend encore. Ce que nous avons vu n’est que le résultat d’une expérience technique ; il manque encore des vérifications indépendantes pour déterminer l’ampleur réelle du risque et savoir si cette faille pourrait être exploitée à des fins malveillantes. Membres de la communauté, que pensez-vous de ce type de faille de sécurité générée par l’IA ? Avez-vous déjà vérifié que vos nœuds disposent des dernières mises à jour de sécurité ? 👀
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
Ceci ne constitue pas un conseil en investissement.
#AI安全 #Linux #开源社区 #Write2Earn
13

·
--
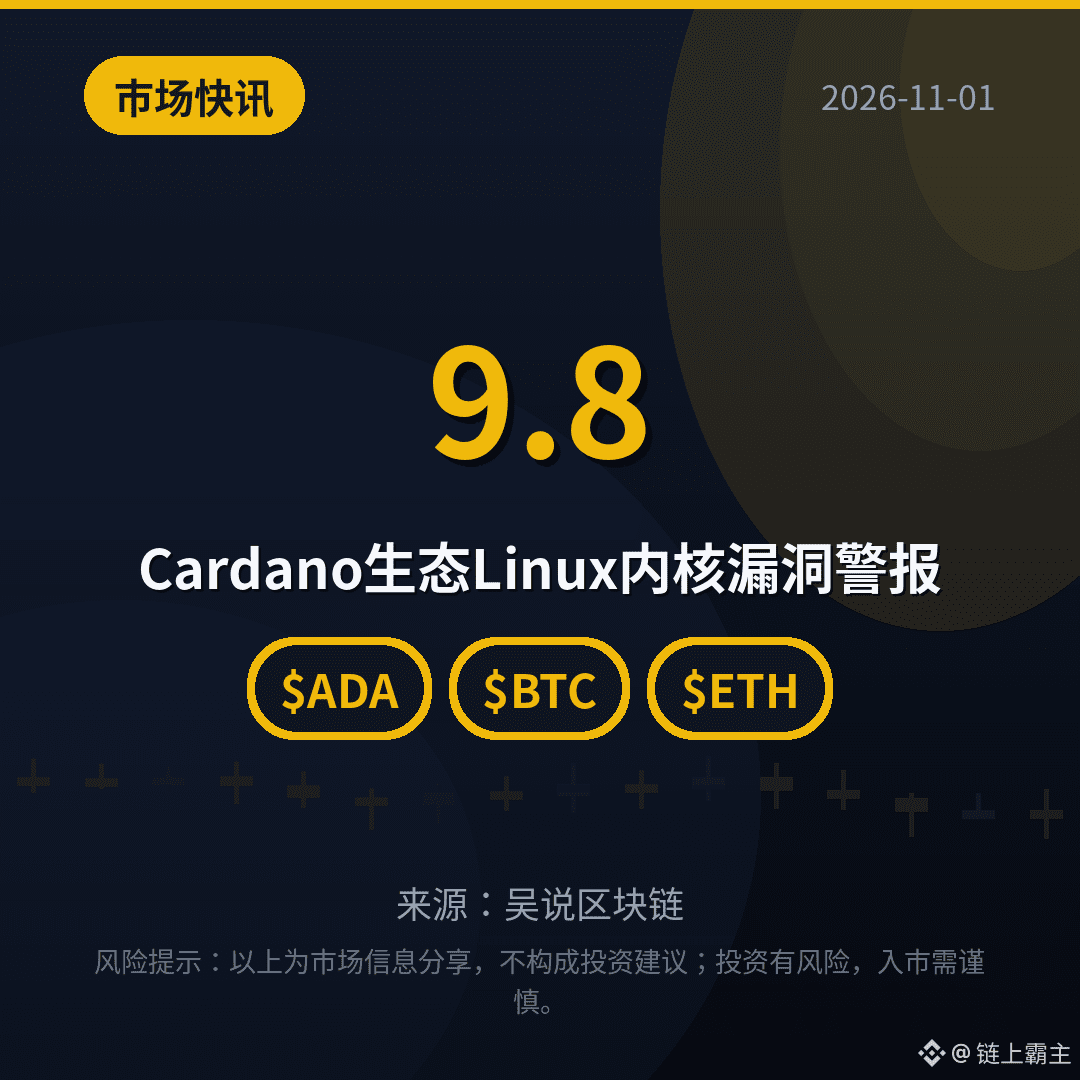
【Flash marché】Alerte à la vulnérabilité du noyau Linux dans l’écosystème Cardano
Le 30 octobre, Intersect a signalé une vulnérabilité du noyau Linux (CVE-2026-98432), notée 9,8. Il s’agit d’un problème de sécurité mémoire lié à TCP/IPv4 qui, dans certaines conditions, peut permettre l’exécution de code à distance sans authentification. Plusieurs distributions sont concernées. Les opérateurs devraient vérifier les noyaux de leurs nœuds et serveurs relais, installer les correctifs disponibles, puis redémarrer. À ce moment-là, le correctif Ubuntu était encore en préparation. Avez-vous appliqué le correctif ?
$ADA $BTC $ETH
#ADA #Linux #SécuritéBlockchain
(Source : Wu Shuo Blockchain)
Avertissement sur les risques : cet article ne constitue pas un conseil en investissement. Veuillez prendre connaissance des risques.
【Flash marché】Alerte à la vulnérabilité du noyau Linux dans l’écosystème Cardano
Le 30 octobre, Intersect a signalé une vulnérabilité du noyau Linux (CVE-2026-98432), notée 9,8. Il s’agit d’un problème de sécurité mémoire lié à TCP/IPv4 qui, dans certaines conditions, peut permettre l’exécution de code à distance sans authentification. Plusieurs distributions sont concernées. Les opérateurs devraient vérifier les noyaux de leurs nœuds et serveurs relais, installer les correctifs disponibles, puis redémarrer. À ce moment-là, le correctif Ubuntu était encore en préparation. Avez-vous appliqué le correctif ?
$ADA $BTC $ETH
#ADA #Linux #SécuritéBlockchain
(Source : Wu Shuo Blockchain)
Avertissement sur les risques : cet article ne constitue pas un conseil en investissement. Veuillez prendre connaissance des risques.
Le 30 octobre, Intersect a signalé une vulnérabilité du noyau Linux (CVE-2026-98432), notée 9,8. Il s’agit d’un problème de sécurité mémoire lié à TCP/IPv4 qui, dans certaines conditions, peut permettre l’exécution de code à distance sans authentification. Plusieurs distributions sont concernées. Les opérateurs devraient vérifier les noyaux de leurs nœuds et serveurs relais, installer les correctifs disponibles, puis redémarrer. À ce moment-là, le correctif Ubuntu était encore en préparation. Avez-vous appliqué le correctif ?
$ADA $BTC $ETH
#ADA #Linux #SécuritéBlockchain
(Source : Wu Shuo Blockchain)
Avertissement sur les risques : cet article ne constitue pas un conseil en investissement. Veuillez prendre connaissance des risques.
21

·
--
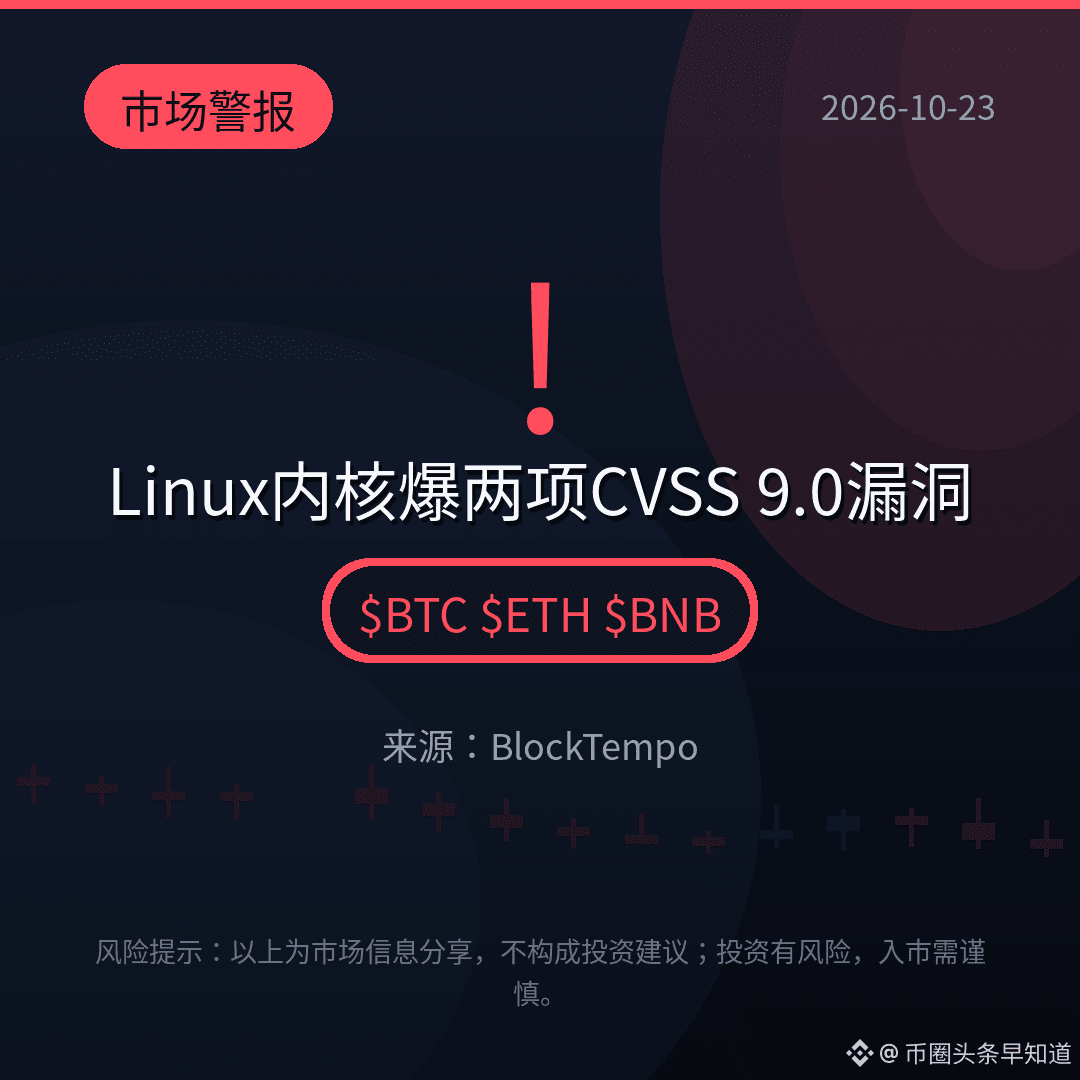
Deux vulnérabilités d’exécution de code à distance, notées CVSS 9.0, ont été découvertes dans le noyau Linux, dont une exploitable sans authentification ! Le correctif n’a pas encore été intégré à la branche mainline, mais les détails ont été rendus publics.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Deux vulnérabilités d’exécution de code à distance, notées CVSS 9.0, ont été découvertes dans le noyau Linux, dont une exploitable sans authentification ! Le correctif n’a pas encore été intégré à la branche mainline, mais les détails ont été rendus publics.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Les machines concernées sont celles où le partage de fichiers KSMBD est activé. Celles où il est désactivé par défaut ne sont pas touchées. RHEL n’est pas concerné.
Après PHP et Node.js, c’est au tour de Linux. Si vous exploitez des nœuds, vérifiez-les sans attendre.
Coïncidence ou « test de résistance » systémique ? Parlons-en dans les commentaires.
$BTC $ETH $BNB
#安全 #Linux #vulnérabilité
(Source : BlockTempo)
⚠️ Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
11

Une nouvelle faille Linux appelée « Bad Epoll » vient d’être signalée... 🚨
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
Une nouvelle faille Linux appelée « Bad Epoll » vient d’être signalée... 🚨
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
Elle permet à n’importe qui d’obtenir les droits d’administrateur (root) sur les appareils Linux et Android !! Même l’IA l’a manquée… assurez-vous que vos systèmes sont corrigés au plus vite ASAP !! 🛡️
#CyberSecurity #Linux
30
Vous pourriez partager vos réflexions sur la finance numérique : l’avenir de la finance numérique est là, et les transactions transfrontalières n’ont jamais été aussi fluides grâce à des plateformes comme RedotPay et Binance. #CryptoTransaction actions.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
Vous pourriez partager vos réflexions sur la finance numérique : l’avenir de la finance numérique est là, et les transactions transfrontalières n’ont jamais été aussi fluides grâce à des plateformes comme RedotPay et Binance. #CryptoTransaction actions.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
Autre sujet autour de la configuration technologique : installer ma couche de compatibilité Android sous Linux a été une excellente décision. Exécuter des applications mobiles dans un environnement de bureau maximise la productivité. #linux #TechSetup en hausse.
40
·
--
Les nouvelles mises à jour de sécurité de Bitcoin Core comptent davantage pour les opérateurs de nœuds que pour le graphique $BTC .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
{future}(BTCUSDT)
Les nouvelles mises à jour de sécurité de Bitcoin Core comptent davantage pour les opérateurs de nœuds que pour le graphique $BTC .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
Deux failles de gravité modérée pourraient épuiser la mémoire. L'une permettait à un pair malveillant connecté de faire planter facilement les nœuds #Windows , #MacOS ou #BSD ; l'autre pouvait augmenter la consommation de mémoire jusqu'à 2 Mo par heure pour chaque pair entrant et 5 Mo par heure pour chaque pair sortant. #linux n'est pas affecté par la première faille.
Les correctifs sont disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. Un problème distinct, de faible gravité, lié aux fichiers d'annulation subsiste sur les systèmes 32 bits et les supports de stockage FAT32, bien que son exploitation soit jugée irréaliste.
À retenir : vérifiez le système d'exploitation, le format de stockage et la version de Core. Il s'agit d'une mise à jour corrective pour les opérateurs, pas d'une panique du réseau #bitcoin .
65
·
--
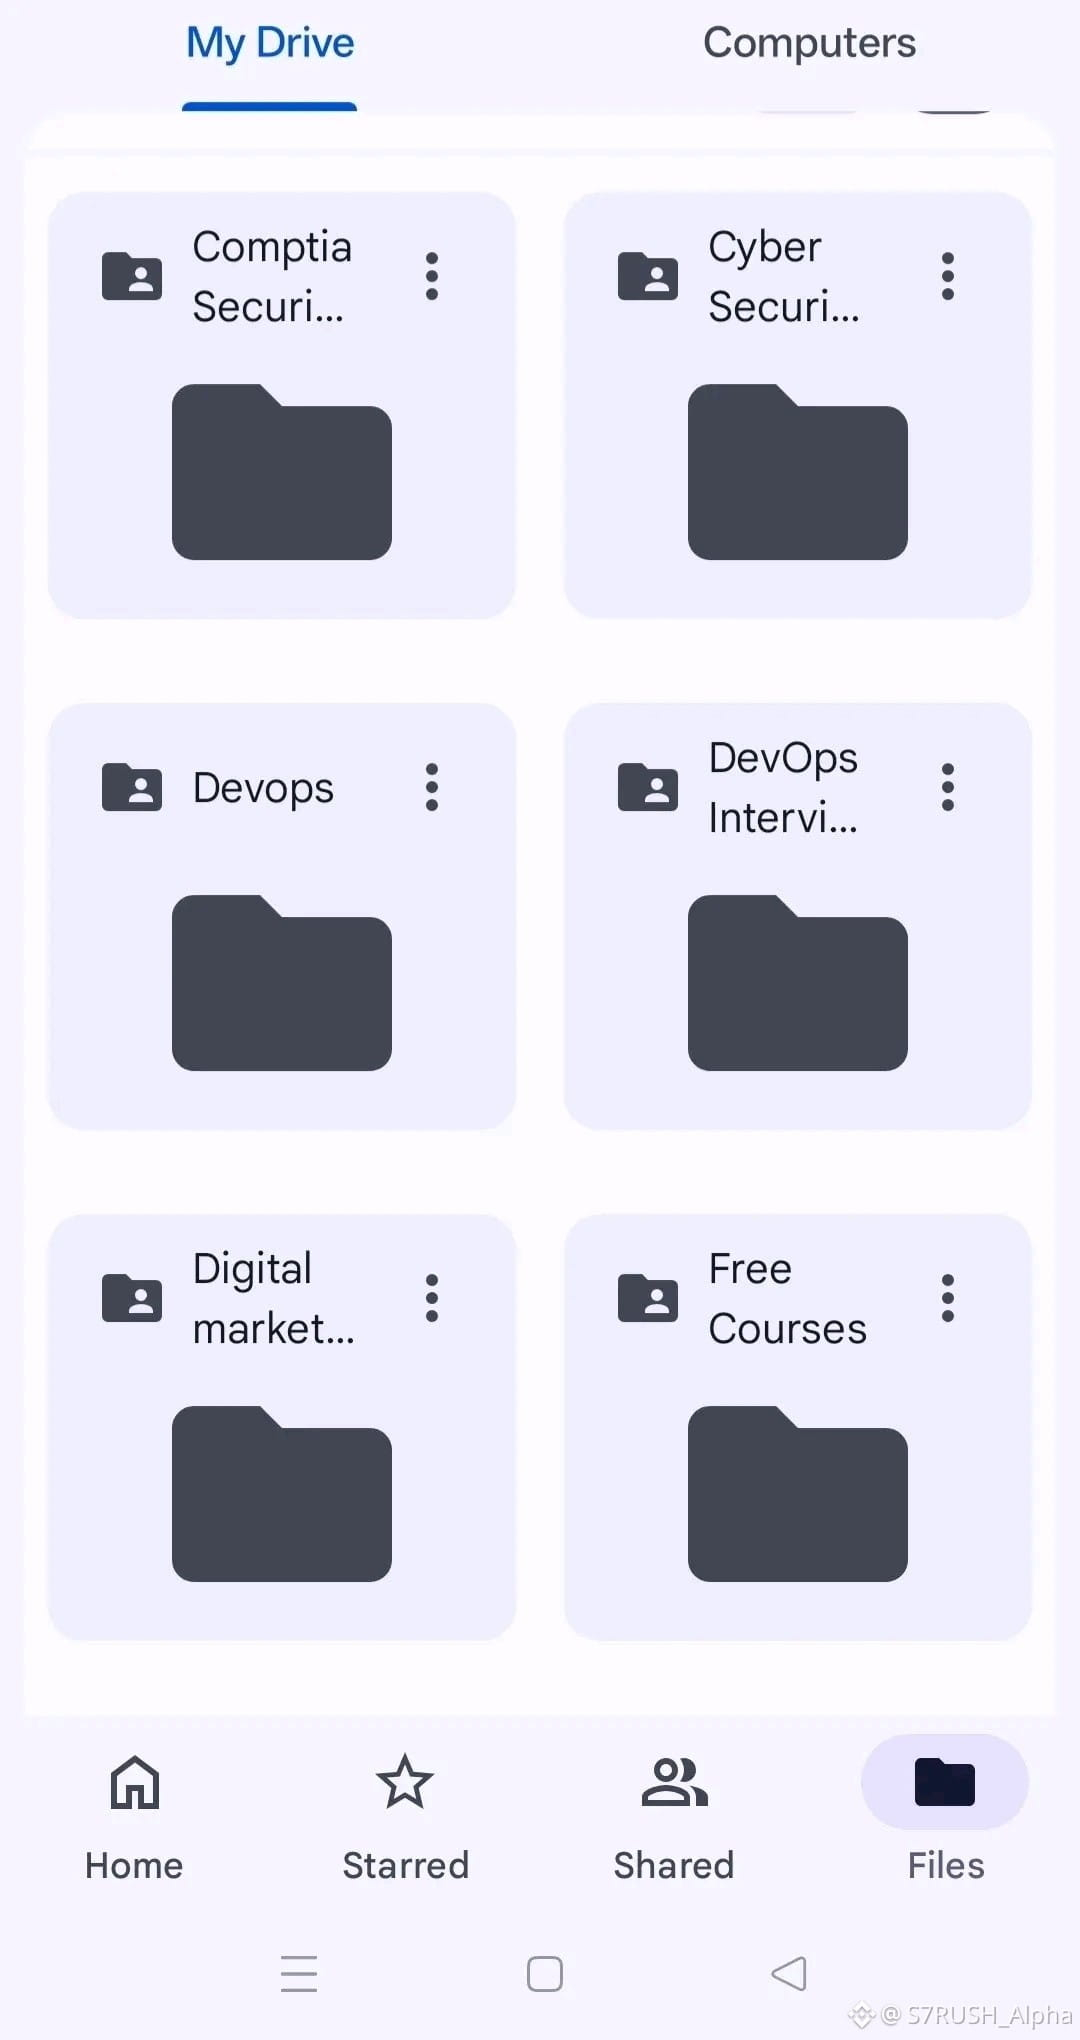
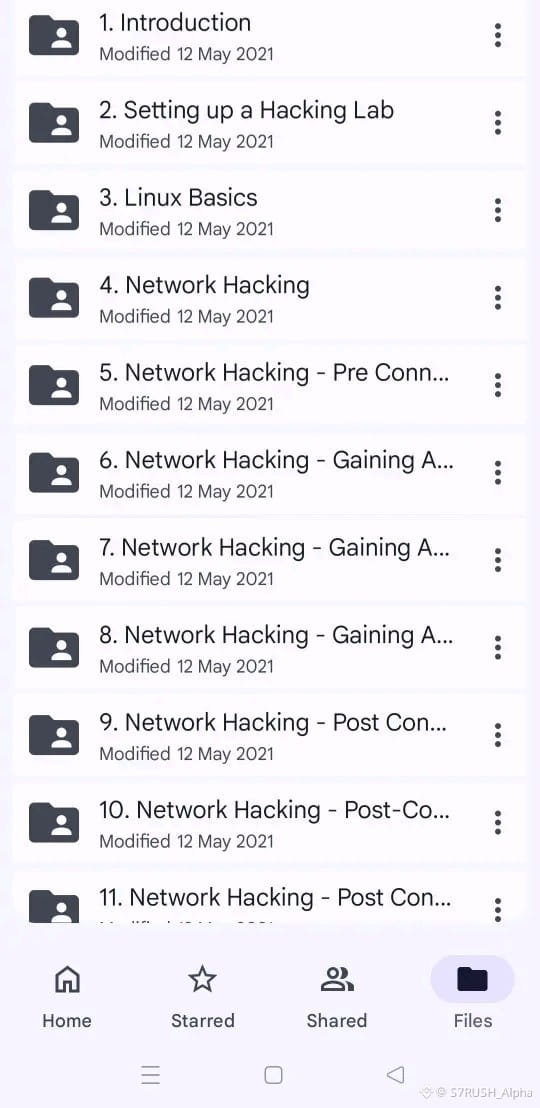
50+ Go de Bundle d'Apprentissage en Cybersécurité 🚀
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ Go de Bundle d'Apprentissage en Cybersécurité 🚀
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Une énorme collection de ressources couvrant le réseautage, Linux, la sécurité web, l'OSINT et les workflows de sécurité défensive.
Parfait pour quiconque sérieux à l'idée de développer de vraies compétences en cybersécurité, du débutant à l'avancé.
Partagez et commentez "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48

👾Des chercheurs ont détecté une vulnérabilité dans le noyau de Linux, le système d'exploitation utilisé par 63% des nœuds de Bitcoin. Le bug, détecté avec de l'IA, est corrigible avec un patch déjà distribué.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾Des chercheurs ont détecté une vulnérabilité dans le noyau de Linux, le système d'exploitation utilisé par 63% des nœuds de Bitcoin. Le bug, détecté avec de l'IA, est corrigible avec un patch déjà distribué.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
101
·
--
Le coup de fouet de 2,1 milliards de dollars : La faille sournoise du Web3 que la plupart des gens ignorentImagine te réveiller, attraper ton téléphone pour vérifier ton protocole DeFi préféré, et voir que l'ensemble de la liquidité est à zéro absolu. Personne n'a volé ta phrase secrète. Tu n'as pas cliqué sur un lien de phishing louche. Un hacker a juste trouvé une petite faille dans le code du contrat intelligent et a vidé le coffre en plein jour.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
Le coup de fouet de 2,1 milliards de dollars : La faille sournoise du Web3 que la plupart des gens ignorent
Imagine te réveiller, attraper ton téléphone pour vérifier ton protocole DeFi préféré, et voir que l'ensemble de la liquidité est à zéro absolu. Personne n'a volé ta phrase secrète. Tu n'as pas cliqué sur un lien de phishing louche. Un hacker a juste trouvé une petite faille dans le code du contrat intelligent et a vidé le coffre en plein jour.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
Alors que le Web3 prend de l'ampleur, les enjeux deviennent vraiment fous. Si tu veux protéger ton capital et survivre dans cet univers, tu dois commencer à penser plus profondément et plus intelligemment. Analysons comment la sécurité de la blockchain fonctionne réellement, et pourquoi ton premier pas dans ce monde devrait toujours commencer par Linux.
157

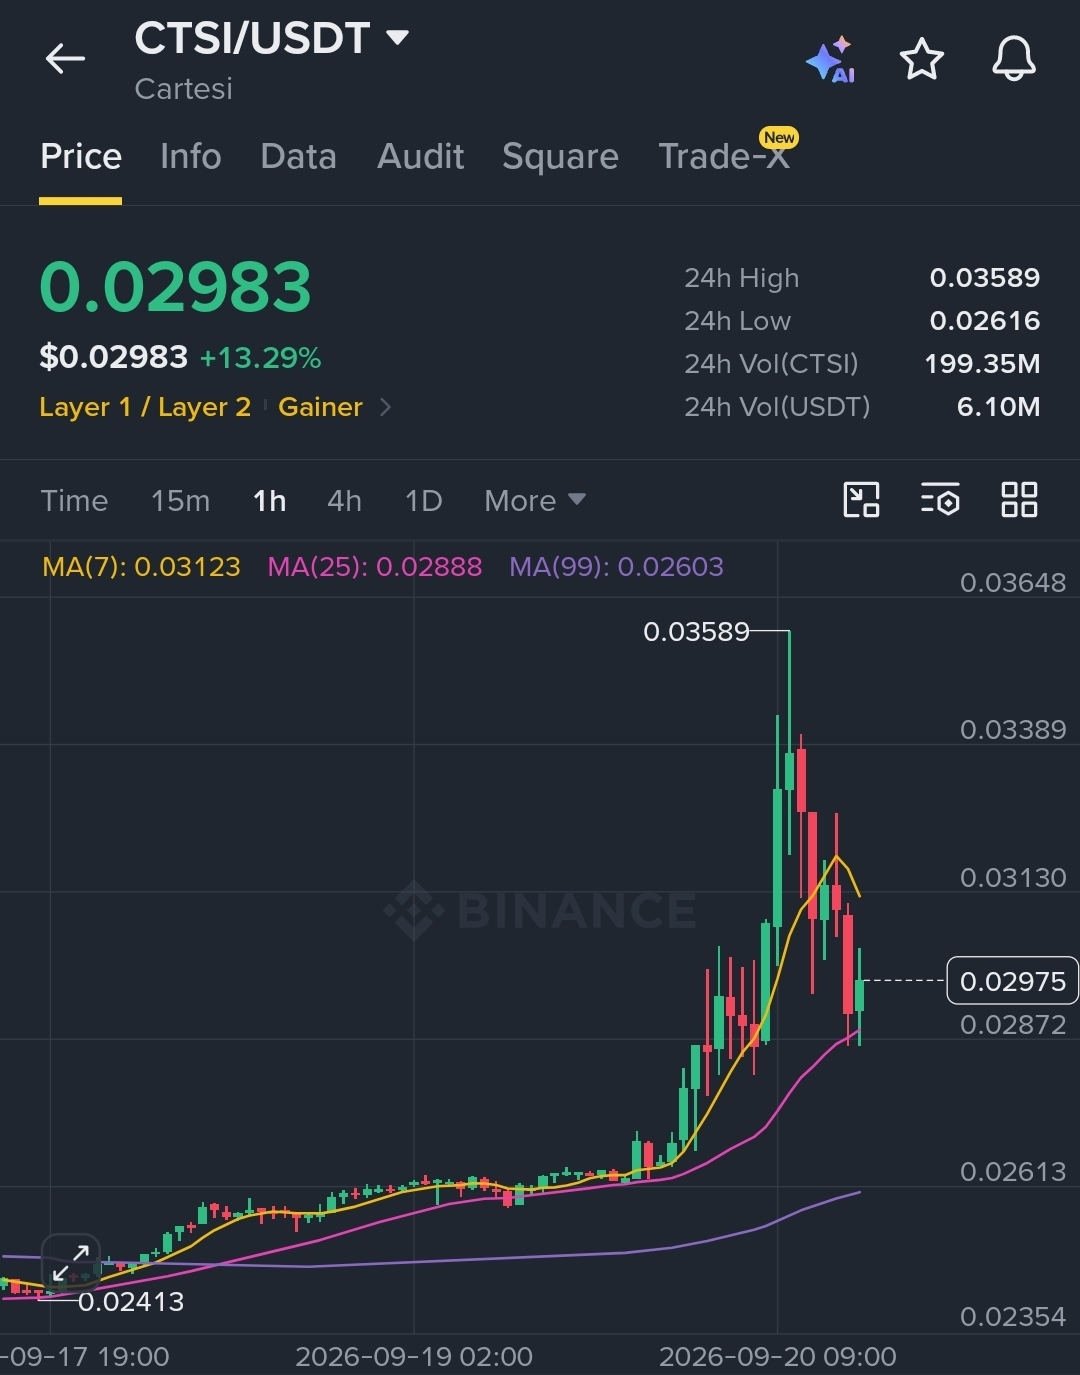
$CTSI /USDT — 🔴 SHORT · Confiance 69%
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 SHORT · Confiance 69%
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 Entrée : 0.0297 – 0.0299
🛑 SL : 0.0389
🎯 TP1 : 0.0283
✅ TP2 : 0.0271
🏆 TP3 : 0.0254
Piqué à 0.03589 puis retournement brutal — MA7 (0.03123) en train de se replier déjà, avec un prix qui échoue à la reprendre lors de plusieurs tentatives sur 1H, indiquant que la pompe perd de la vitesse.
$CTSI : Cartesi est une solution Layer 2 permettant le calcul basé sur Linux pour des smart contracts via son architecture de rollup Cartesi Machine — le mécanisme clé est que les développeurs peuvent construire des dApps en utilisant des piles logicielles traditionnelles sans Solidity ; le risque est que l’approche par VM Linux n’ait pas généré de déploiements significatifs de dApps malgré des années sur le marché.
Si la proposition de valeur centrale de Cartesi est de permettre aux développeurs d’utiliser des outils Linux familiers pour des applications blockchain, pourquoi l’écosystème n’a-t-il pas réussi à attirer des développeurs Web2 grand public qui tireraient théoriquement le plus profit de cette approche ?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

Après avoir dépassé 10 ans de #Linux , je suis extrêmement triste de ne pas avoir connu ce monde Dev avant !💪🙏🤓
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
Après avoir dépassé 10 ans de #Linux , je suis extrêmement triste de ne pas avoir connu ce monde Dev avant !💪🙏🤓
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
Une anthologie organique ! 😅
#softwaee #Dapps #sistemasoperacionais
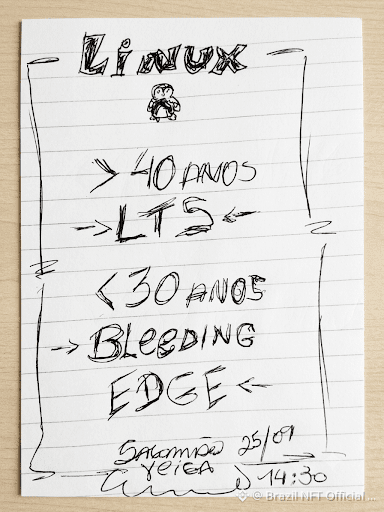
2
117
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhoWillSucceedJensenHuangatNvidia?
141,210 vues
1,535 mentions
2
#WhatWillDriveCryptoandStocks’NextRebound?
534,330 vues
3,378 mentions
3
#BitcoinActiveSupplyInProfitDropsBelow45%
60,745 vues
643 mentions
4
#KavaSaysAbnormalActivityLimitedToKavaLend
32,711 vues
358 mentions
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
24,851 vues
314 mentions
6
#USPPIMissMayEaseBTCPressure
273,284 vues
2,209 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
8,979 vues
86 mentions
8
#TONStrategyReports$23.97MQ3NetLoss
9,511 vues
42 mentions
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
25,652 vues
285 mentions
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
22,671 vues
242 mentions