

#php2shell
php2shell
2,168 次瀏覽
28 討論中
熱門
最新

·
--
【市場快訊】Wiz技術長Schwartz:沒有AI,就找不到PHP2Shell。頂尖研究員單幹或需12個月,未必找到。CVSS 9.2漏洞免密即可遠程執行代碼,PHP撐起約70%網站;Atlas把單人產出放大100到1000倍。多數負載未修補,須升級PHP並重啓。你升PHP了嗎?評論區聊聊
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI安全
(來源:BlockTempo)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【市場快訊】Wiz技術長Schwartz:沒有AI,就找不到PHP2Shell。頂尖研究員單幹或需12個月,未必找到。CVSS 9.2漏洞免密即可遠程執行代碼,PHP撐起約70%網站;Atlas把單人產出放大100到1000倍。多數負載未修補,須升級PHP並重啓。你升PHP了嗎?評論區聊聊
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI安全
(來源:BlockTempo)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AI安全
(來源:BlockTempo)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
25
·
--
【市場快訊】19.28小時,約2021美元BTC獎金被拿走:KillaBoi攻破未打補丁的PHP 8.4.26服務器,奪得0.02511679枚BTC,10月25日獲勝。
挑戰直指PHP2Shell:兩漏洞9.2分,可遠程執行代碼,官方10月21日已修復。
打補丁了嗎?評論區聊聊。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #比特幣
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【市場快訊】19.28小時,約2021美元BTC獎金被拿走:KillaBoi攻破未打補丁的PHP 8.4.26服務器,奪得0.02511679枚BTC,10月25日獲勝。
挑戰直指PHP2Shell:兩漏洞9.2分,可遠程執行代碼,官方10月21日已修復。
打補丁了嗎?評論區聊聊。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #比特幣
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
挑戰直指PHP2Shell:兩漏洞9.2分,可遠程執行代碼,官方10月21日已修復。
打補丁了嗎?評論區聊聊。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #比特幣
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
315
文章
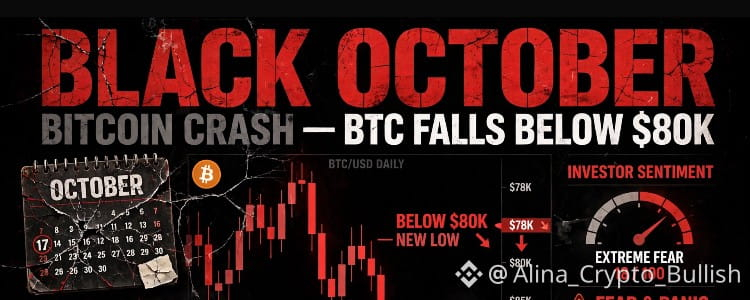
🚨突發新聞:l 🔴 2026年黑色十月五大黑客攻擊:👀⚠️🚨 黑色十月:比特幣跌破8萬美元——這是1929年曆史重演嗎?
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
🚨突發新聞:l 🔴 2026年黑色十月五大黑客攻擊:👀⚠️
🚨 黑色十月:比特幣跌破8萬美元——這是1929年曆史重演嗎?
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
2
385
·
--
#ArtificialInteligence
🚨 AI 剛剛攻克了一項存在 10 年的互聯網安全威脅!🚨:
你知道嗎?超過 70% 的網絡依賴 PHP。
十多年來(大約從 2012 年起),PHP 核心引擎深處一直潛藏着一個嚴重的安全漏洞。多年來,人類開發者和代碼審計人員都未能發現它。但最近,先進的 AI 安全智能體揭露了這一關鍵漏洞!🤖🔒
發生了什麼?
漏洞:該漏洞編號爲 #PHP2Shell ,可能允許未經授權的遠程代碼執行,讓黑客有機會在無需密碼驗證的情況下訪問服務器數據庫。
AI 的突破:AI 並沒有取代人類,而是證明了它作爲助手的強大能力——掃描複雜的代碼邏輯,並揭露那些隱藏了 10 多年的安全漏洞。
爲何重要:#Cybersecurityagense
全球範圍內的相關方面高度戒備併發布補丁,保護數百萬個網站和在線平臺免受嚴重安全入侵。
🔥 更宏大的圖景
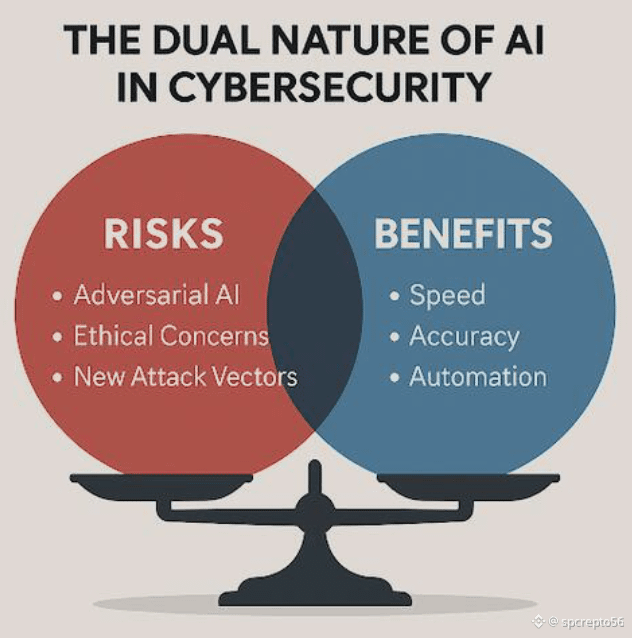
這是人工智能如何塑造網絡安全、Web3 基礎設施和技術韌性未來的典型例子。只要善加利用,AI 不僅能自動執行任務,還能積極守護數字世界的安全!
你如何看待 AI 在網絡安全領域發揮主導作用?歡迎在下方討論!👇
#AIAgents
#ArtificialInteligence
🚨 AI 剛剛攻克了一項存在 10 年的互聯網安全威脅!🚨:
你知道嗎?超過 70% 的網絡依賴 PHP。
十多年來(大約從 2012 年起),PHP 核心引擎深處一直潛藏着一個嚴重的安全漏洞。多年來,人類開發者和代碼審計人員都未能發現它。但最近,先進的 AI 安全智能體揭露了這一關鍵漏洞!🤖🔒
發生了什麼?
漏洞:該漏洞編號爲 #PHP2Shell ,可能允許未經授權的遠程代碼執行,讓黑客有機會在無需密碼驗證的情況下訪問服務器數據庫。
AI 的突破:AI 並沒有取代人類,而是證明了它作爲助手的強大能力——掃描複雜的代碼邏輯,並揭露那些隱藏了 10 多年的安全漏洞。
爲何重要:#Cybersecurityagense
全球範圍內的相關方面高度戒備併發布補丁,保護數百萬個網站和在線平臺免受嚴重安全入侵。
🔥 更宏大的圖景
這是人工智能如何塑造網絡安全、Web3 基礎設施和技術韌性未來的典型例子。只要善加利用,AI 不僅能自動執行任務,還能積極守護數字世界的安全!
你如何看待 AI 在網絡安全領域發揮主導作用?歡迎在下方討論!👇
#AIAgents
🚨 AI 剛剛攻克了一項存在 10 年的互聯網安全威脅!🚨:
你知道嗎?超過 70% 的網絡依賴 PHP。
十多年來(大約從 2012 年起),PHP 核心引擎深處一直潛藏着一個嚴重的安全漏洞。多年來,人類開發者和代碼審計人員都未能發現它。但最近,先進的 AI 安全智能體揭露了這一關鍵漏洞!🤖🔒
發生了什麼?
漏洞:該漏洞編號爲 #PHP2Shell ,可能允許未經授權的遠程代碼執行,讓黑客有機會在無需密碼驗證的情況下訪問服務器數據庫。
AI 的突破:AI 並沒有取代人類,而是證明了它作爲助手的強大能力——掃描複雜的代碼邏輯,並揭露那些隱藏了 10 多年的安全漏洞。
爲何重要:#Cybersecurityagense
全球範圍內的相關方面高度戒備併發布補丁,保護數百萬個網站和在線平臺免受嚴重安全入侵。
🔥 更宏大的圖景
這是人工智能如何塑造網絡安全、Web3 基礎設施和技術韌性未來的典型例子。只要善加利用,AI 不僅能自動執行任務,還能積極守護數字世界的安全!
你如何看待 AI 在網絡安全領域發揮主導作用?歡迎在下方討論!👇
#AIAgents
1
241

數小時內,攻擊次數從數千次激增至數百萬次:PHP2Shell 漏洞引發了全球範圍的大規模警報。面對這種攻擊途徑,比特幣平臺、錢包和交易所的脆弱程度如何?本視頻將評估其對基礎設施的影響。
💡 PHP 漏洞:你無法判斷某個網站是否已受影響,但可以限制損失。更改重複使用的密碼(郵箱、交易所和銀行賬戶),退出已登錄的會話,啓用兩步驗證,並刪除不再使用的 API 密鑰。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
數小時內,攻擊次數從數千次激增至數百萬次:PHP2Shell 漏洞引發了全球範圍的大規模警報。面對這種攻擊途徑,比特幣平臺、錢包和交易所的脆弱程度如何?本視頻將評估其對基礎設施的影響。
💡 PHP 漏洞:你無法判斷某個網站是否已受影響,但可以限制損失。更改重複使用的密碼(郵箱、交易所和銀行賬戶),退出已登錄的會話,啓用兩步驗證,並刪除不再使用的 API 密鑰。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
💡 PHP 漏洞:你無法判斷某個網站是否已受影響,但可以限制損失。更改重複使用的密碼(郵箱、交易所和銀行賬戶),退出已登錄的會話,啓用兩步驗證,並刪除不再使用的 API 密鑰。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
24
·
--
標題:PHP2Shell反轉:官方說“沒人用”,亞馬遜說“4天前就動手了”
昨天帖子裏我寫過,PHP團隊的官方口徑是“披露時未發現功能性利用”。這句話,昨晚到今晨被亞馬遜威脅情報直接推翻了。
事實線(均爲北京時間口徑換算):
- 亞馬遜MadPot蜜罐記錄:最早的利用嘗試出現在10月17日(週六)——那時漏洞還在禁運期,補丁連影子都沒有。
- 10月21日禁運解除前約12小時,多個PoC已經上線,而且payload和匿名化基礎設施各不相同,說明動手的不是同一撥人。
- 補丁發佈後幾小時內,新的利用代碼就冒出來了。亞馬遜現在的定性是:正在被廣泛利用。
- 規模:Cloudflare口徑的利用嘗試已達數百萬次;Palo Alto掃出全球超2260萬個暴露實例;Wiz估計這個漏洞影響約70%的互聯網,而且已經存在了十多年;VirusTotal跟蹤到510萬+PHP主機暴露在外。
- 最壞的消息:NCC Group警告,部分存在漏洞的系統可能已經被植入後門。
對衝一句(也是事實):Dataminr今晨更新說,目前觀察到的仍限於掃描、指紋識別和無效利用,尚未確認成功入侵——但他們原話是,這“只是時間問題”。
我的觀點:這波最可怕的不是漏洞本身,是時間線徹底變了。亞馬遜說得直白:7天/30天的修復窗口已經失效,補丁時間線得按小時算。AI把“補丁diff轉成可用exploit”的成本打下來之後,連禁運期都不再安全。這對所有還在用PHP跑前端/後臺的小所、小橋、小錢包都是警鐘——攻擊者不再等你發補丁。
回到幣圈:CZ週三已經警告過,Coinbase說自己沒暴露面。錢放主流所問題不大,但這幾天別在小平臺留大額資金,重要賬戶2FA開好,別亂點來路不明的鏈接。
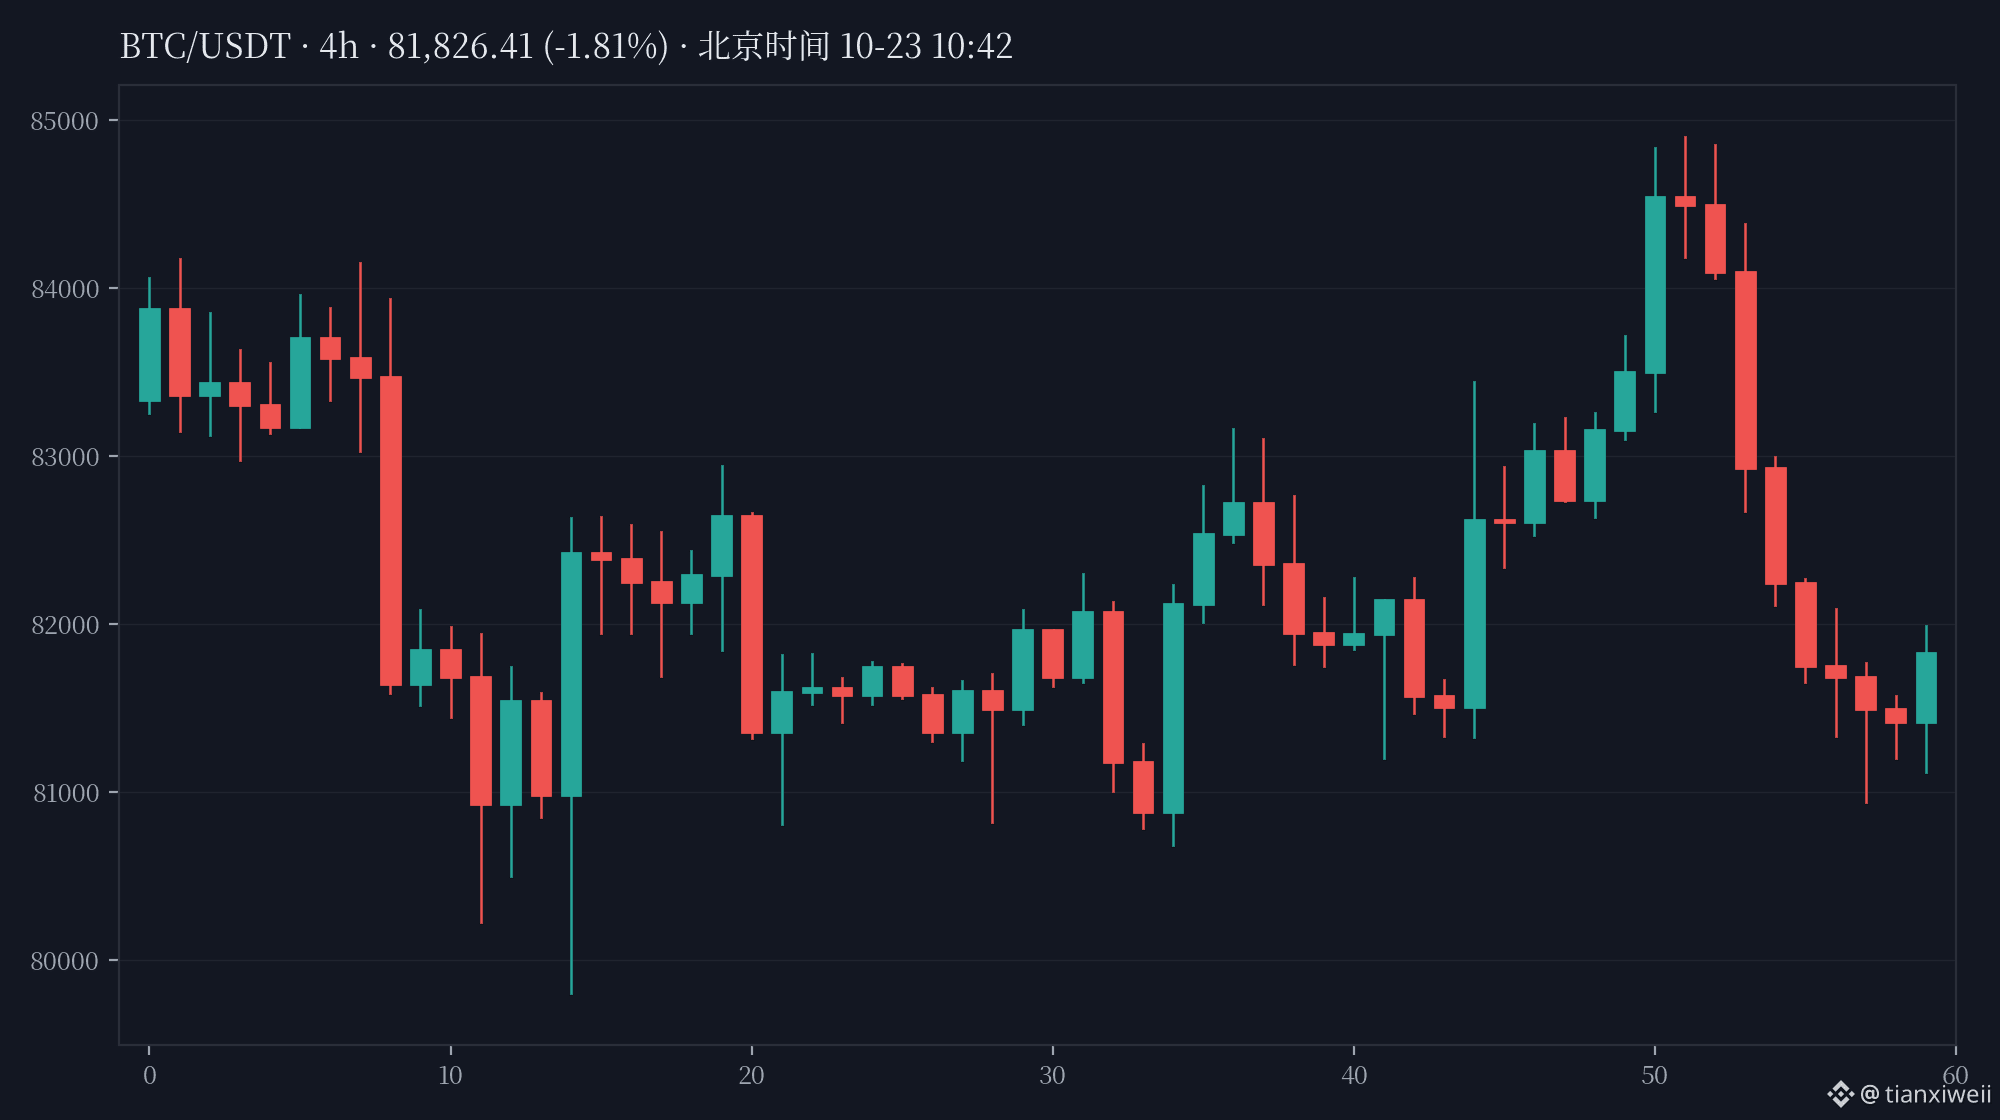
發稿時 $BTC 約81,870(幣安現貨/OKX永續雙信源偏差0.034%,10:41覈對),盤面暫未受該事件直接衝擊。
互動:這波你是站“雷聲大雨點小、補上就沒事”,還是站“更大的雷還在路上”?評論區見。
#PHP2Shell #安全提醒 #幣圈安全
標題:PHP2Shell反轉:官方說“沒人用”,亞馬遜說“4天前就動手了”
昨天帖子裏我寫過,PHP團隊的官方口徑是“披露時未發現功能性利用”。這句話,昨晚到今晨被亞馬遜威脅情報直接推翻了。
事實線(均爲北京時間口徑換算):
- 亞馬遜MadPot蜜罐記錄:最早的利用嘗試出現在10月17日(週六)——那時漏洞還在禁運期,補丁連影子都沒有。
- 10月21日禁運解除前約12小時,多個PoC已經上線,而且payload和匿名化基礎設施各不相同,說明動手的不是同一撥人。
- 補丁發佈後幾小時內,新的利用代碼就冒出來了。亞馬遜現在的定性是:正在被廣泛利用。
- 規模:Cloudflare口徑的利用嘗試已達數百萬次;Palo Alto掃出全球超2260萬個暴露實例;Wiz估計這個漏洞影響約70%的互聯網,而且已經存在了十多年;VirusTotal跟蹤到510萬+PHP主機暴露在外。
- 最壞的消息:NCC Group警告,部分存在漏洞的系統可能已經被植入後門。
對衝一句(也是事實):Dataminr今晨更新說,目前觀察到的仍限於掃描、指紋識別和無效利用,尚未確認成功入侵——但他們原話是,這“只是時間問題”。
我的觀點:這波最可怕的不是漏洞本身,是時間線徹底變了。亞馬遜說得直白:7天/30天的修復窗口已經失效,補丁時間線得按小時算。AI把“補丁diff轉成可用exploit”的成本打下來之後,連禁運期都不再安全。這對所有還在用PHP跑前端/後臺的小所、小橋、小錢包都是警鐘——攻擊者不再等你發補丁。
回到幣圈:CZ週三已經警告過,Coinbase說自己沒暴露面。錢放主流所問題不大,但這幾天別在小平臺留大額資金,重要賬戶2FA開好,別亂點來路不明的鏈接。
發稿時 $BTC 約81,870(幣安現貨/OKX永續雙信源偏差0.034%,10:41覈對),盤面暫未受該事件直接衝擊。
互動:這波你是站“雷聲大雨點小、補上就沒事”,還是站“更大的雷還在路上”?評論區見。
#PHP2Shell #安全提醒 #幣圈安全
昨天帖子裏我寫過,PHP團隊的官方口徑是“披露時未發現功能性利用”。這句話,昨晚到今晨被亞馬遜威脅情報直接推翻了。
事實線(均爲北京時間口徑換算):
- 亞馬遜MadPot蜜罐記錄:最早的利用嘗試出現在10月17日(週六)——那時漏洞還在禁運期,補丁連影子都沒有。
- 10月21日禁運解除前約12小時,多個PoC已經上線,而且payload和匿名化基礎設施各不相同,說明動手的不是同一撥人。
- 補丁發佈後幾小時內,新的利用代碼就冒出來了。亞馬遜現在的定性是:正在被廣泛利用。
- 規模:Cloudflare口徑的利用嘗試已達數百萬次;Palo Alto掃出全球超2260萬個暴露實例;Wiz估計這個漏洞影響約70%的互聯網,而且已經存在了十多年;VirusTotal跟蹤到510萬+PHP主機暴露在外。
- 最壞的消息:NCC Group警告,部分存在漏洞的系統可能已經被植入後門。
對衝一句(也是事實):Dataminr今晨更新說,目前觀察到的仍限於掃描、指紋識別和無效利用,尚未確認成功入侵——但他們原話是,這“只是時間問題”。
我的觀點:這波最可怕的不是漏洞本身,是時間線徹底變了。亞馬遜說得直白:7天/30天的修復窗口已經失效,補丁時間線得按小時算。AI把“補丁diff轉成可用exploit”的成本打下來之後,連禁運期都不再安全。這對所有還在用PHP跑前端/後臺的小所、小橋、小錢包都是警鐘——攻擊者不再等你發補丁。
回到幣圈:CZ週三已經警告過,Coinbase說自己沒暴露面。錢放主流所問題不大,但這幾天別在小平臺留大額資金,重要賬戶2FA開好,別亂點來路不明的鏈接。
發稿時 $BTC 約81,870(幣安現貨/OKX永續雙信源偏差0.034%,10:41覈對),盤面暫未受該事件直接衝擊。
互動:這波你是站“雷聲大雨點小、補上就沒事”,還是站“更大的雷還在路上”?評論區見。
#PHP2Shell #安全提醒 #幣圈安全
51
昨天凌晨還在笑Coldcard種子詞漏洞的人先別笑了,這次輪到你自己的瀏覽器。
CZ 10月21號在X上發了句挺離譜的話:"Call me paranoid, but be extra careful visiting ANY web site in the next few days." 翻譯:最近幾天,任何網站都別亂點。
背景是PHP爆了倆洞,代號PHP2Shell(CVE-2026-109618/109619),嚴重9.2/10,不用登錄就能遠程執行代碼。PHP驅動着全網70.5%的網站,Palo Alto測出全球2260萬個實例暴露在外,WordPress、Magento全中招。更魔幻的是細節在10月21號補丁發佈前就泄漏了——黑客比站長先知道,野生利用已經確認,FBI網絡部門直接建議:補丁打不上的,先斷網。
幣圈好玩的地方在於:Coinbase、BitGo趕緊出來自證清白說自己沒事。但你天天登錄的交易所、錢包網頁、空投領獎頁面,哪個不是網站?黑客都不用攻交易所,攻一個你常用的PHP站點,把登錄頁一換,你的賬號密碼全進他口袋。
評論區開盤報數:A這幾天除了交易所哪都不點,B照樣全網衝浪賭自己命硬。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
昨天凌晨還在笑Coldcard種子詞漏洞的人先別笑了,這次輪到你自己的瀏覽器。
CZ 10月21號在X上發了句挺離譜的話:"Call me paranoid, but be extra careful visiting ANY web site in the next few days." 翻譯:最近幾天,任何網站都別亂點。
背景是PHP爆了倆洞,代號PHP2Shell(CVE-2026-109618/109619),嚴重9.2/10,不用登錄就能遠程執行代碼。PHP驅動着全網70.5%的網站,Palo Alto測出全球2260萬個實例暴露在外,WordPress、Magento全中招。更魔幻的是細節在10月21號補丁發佈前就泄漏了——黑客比站長先知道,野生利用已經確認,FBI網絡部門直接建議:補丁打不上的,先斷網。
幣圈好玩的地方在於:Coinbase、BitGo趕緊出來自證清白說自己沒事。但你天天登錄的交易所、錢包網頁、空投領獎頁面,哪個不是網站?黑客都不用攻交易所,攻一個你常用的PHP站點,把登錄頁一換,你的賬號密碼全進他口袋。
評論區開盤報數:A這幾天除了交易所哪都不點,B照樣全網衝浪賭自己命硬。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
CZ 10月21號在X上發了句挺離譜的話:"Call me paranoid, but be extra careful visiting ANY web site in the next few days." 翻譯:最近幾天,任何網站都別亂點。
背景是PHP爆了倆洞,代號PHP2Shell(CVE-2026-109618/109619),嚴重9.2/10,不用登錄就能遠程執行代碼。PHP驅動着全網70.5%的網站,Palo Alto測出全球2260萬個實例暴露在外,WordPress、Magento全中招。更魔幻的是細節在10月21號補丁發佈前就泄漏了——黑客比站長先知道,野生利用已經確認,FBI網絡部門直接建議:補丁打不上的,先斷網。
幣圈好玩的地方在於:Coinbase、BitGo趕緊出來自證清白說自己沒事。但你天天登錄的交易所、錢包網頁、空投領獎頁面,哪個不是網站?黑客都不用攻交易所,攻一個你常用的PHP站點,把登錄頁一換,你的賬號密碼全進他口袋。
評論區開盤報數:A這幾天除了交易所哪都不點,B照樣全網衝浪賭自己命硬。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
185

·
--
【市場快訊】CZ喊話:這幾天逛任何網站都要格外小心!PHP爆出兩個9.2分高危漏洞PHP2Shell,不用登錄就能接管服務器,而PHP撐着約70.5%的網站,FBI警告不能更新的機構先下線。站方沒打補丁,你點進去就可能撞上假連接錢包。別亂點鏈接——你還敢隨便點新網站嗎?
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【市場快訊】CZ喊話:這幾天逛任何網站都要格外小心!PHP爆出兩個9.2分高危漏洞PHP2Shell,不用登錄就能接管服務器,而PHP撐着約70.5%的網站,FBI警告不能更新的機構先下線。站方沒打補丁,你點進去就可能撞上假連接錢包。別亂點鏈接——你還敢隨便點新網站嗎?
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
16
·
--
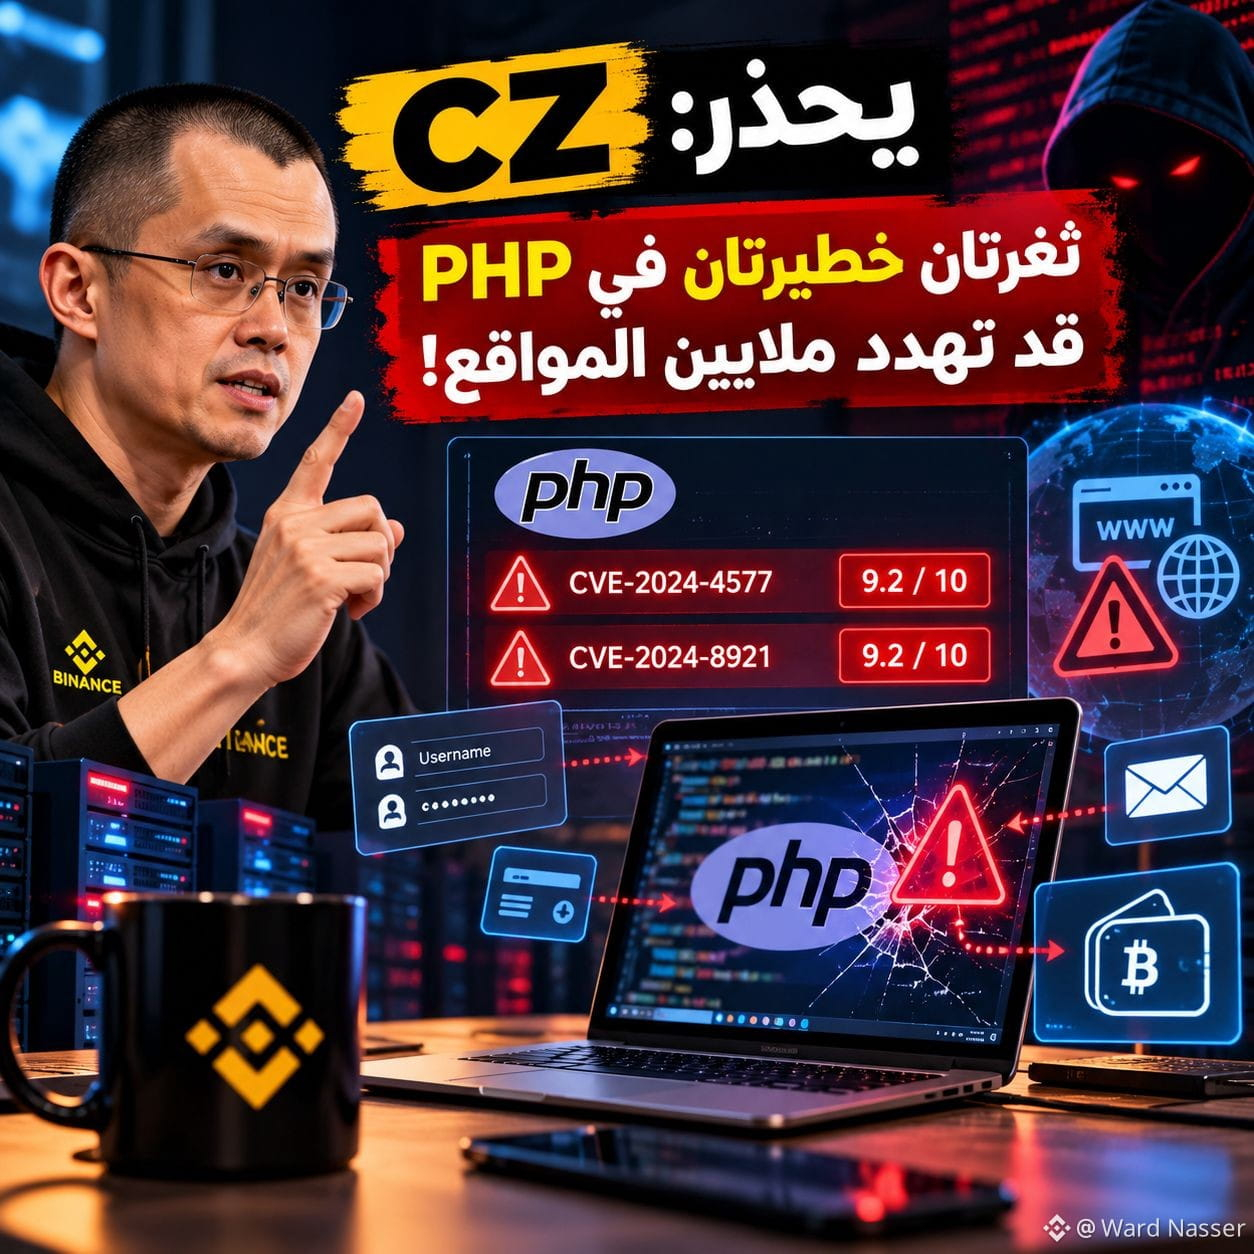
🚨 CZ警告:有時,僅僅是網站遭到入侵,你的數據就會面臨風險!
想象一下,你訪問一個熟悉且信任的網站,卻不知道幕後存在一個漏洞,黑客可以藉此控制網站服務器!
這正是幣安創始人CZ對PHP語言中兩個嚴重漏洞發出警告的原因。PHP被用於運行數百萬個網站。
⚠️ 這兩個漏洞的安全評級高達9.2/10,攻擊者可能無需登錄,就能在未更新的服務器上執行命令。
對加密貨幣用戶來說,更令人擔憂的是:
遭到入侵的網站可能變成陷阱,竊取你的登錄信息,或誘騙你連接錢包。
🛡️ 如何保護自己?
✅ 避開可疑鏈接,即使它們看起來很熟悉。
✅ 不要將錢包連接到不可信的網站。
✅ 不要向任何網站透露助記詞。
✅ 如果你管理的網站使用PHP,請立即安裝安全更新。
好消息是,安全更新已於10月21日發佈。
請記住:有時,最危險的漏洞不在你的錢包裏,而在你信任的網站上!
#CZ #PHP2Shell #CyberSecurity #Binance
🚨 CZ警告:有時,僅僅是網站遭到入侵,你的數據就會面臨風險!
想象一下,你訪問一個熟悉且信任的網站,卻不知道幕後存在一個漏洞,黑客可以藉此控制網站服務器!
這正是幣安創始人CZ對PHP語言中兩個嚴重漏洞發出警告的原因。PHP被用於運行數百萬個網站。
⚠️ 這兩個漏洞的安全評級高達9.2/10,攻擊者可能無需登錄,就能在未更新的服務器上執行命令。
對加密貨幣用戶來說,更令人擔憂的是:
遭到入侵的網站可能變成陷阱,竊取你的登錄信息,或誘騙你連接錢包。
🛡️ 如何保護自己?
✅ 避開可疑鏈接,即使它們看起來很熟悉。
✅ 不要將錢包連接到不可信的網站。
✅ 不要向任何網站透露助記詞。
✅ 如果你管理的網站使用PHP,請立即安裝安全更新。
好消息是,安全更新已於10月21日發佈。
請記住:有時,最危險的漏洞不在你的錢包裏,而在你信任的網站上!
#CZ #PHP2Shell #CyberSecurity #Binance
想象一下,你訪問一個熟悉且信任的網站,卻不知道幕後存在一個漏洞,黑客可以藉此控制網站服務器!
這正是幣安創始人CZ對PHP語言中兩個嚴重漏洞發出警告的原因。PHP被用於運行數百萬個網站。
⚠️ 這兩個漏洞的安全評級高達9.2/10,攻擊者可能無需登錄,就能在未更新的服務器上執行命令。
對加密貨幣用戶來說,更令人擔憂的是:
遭到入侵的網站可能變成陷阱,竊取你的登錄信息,或誘騙你連接錢包。
🛡️ 如何保護自己?
✅ 避開可疑鏈接,即使它們看起來很熟悉。
✅ 不要將錢包連接到不可信的網站。
✅ 不要向任何網站透露助記詞。
✅ 如果你管理的網站使用PHP,請立即安裝安全更新。
好消息是,安全更新已於10月21日發佈。
請記住:有時,最危險的漏洞不在你的錢包裏,而在你信任的網站上!
#CZ #PHP2Shell #CyberSecurity #Binance
3
409
·
--
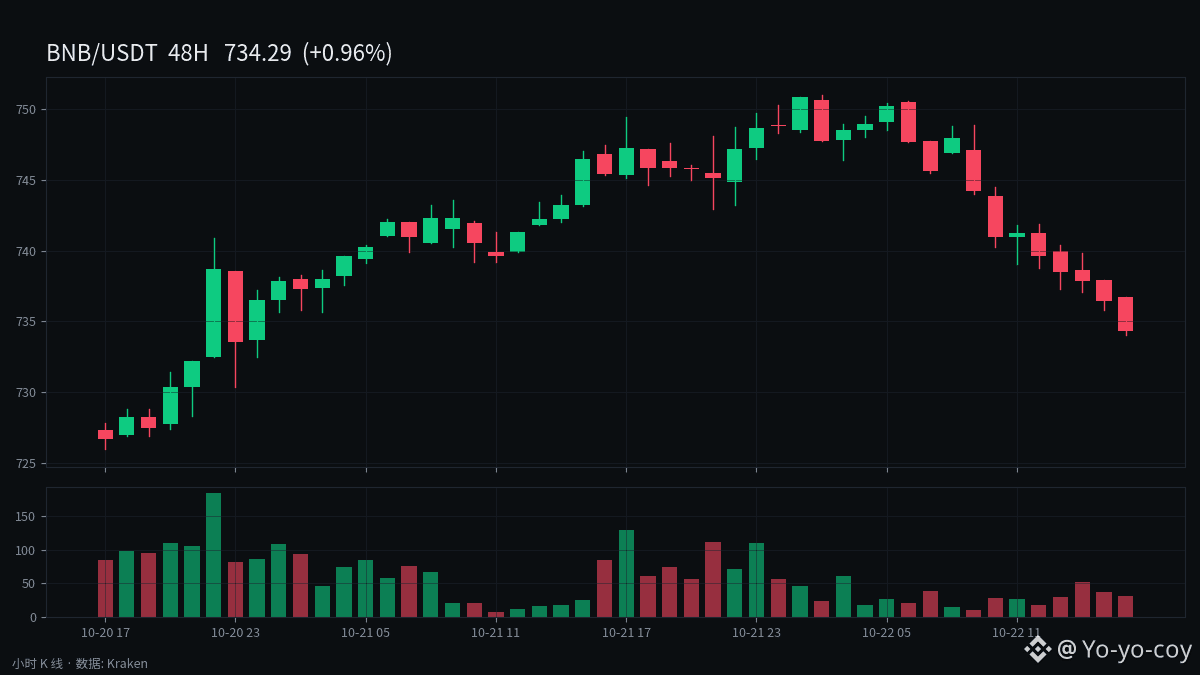
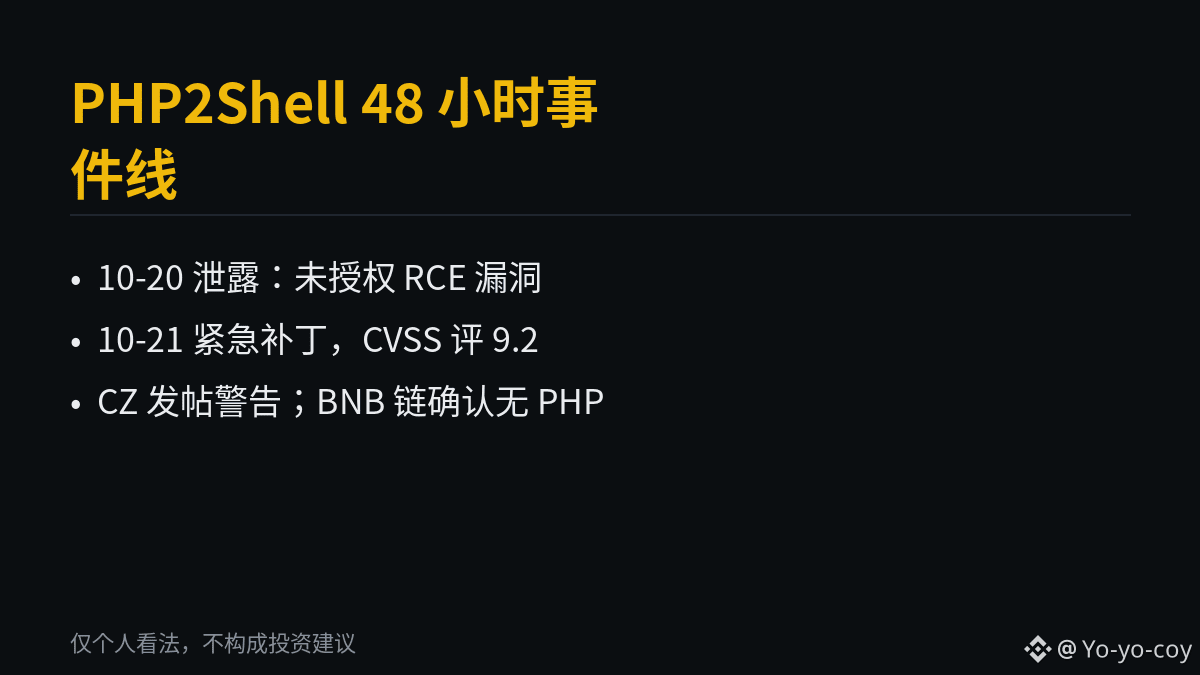
PHP2Shell 48 小時:CVSS 9.2 的未授權 RCE,CZ 10-21 警告加密用戶小心釣魚網站
這次事件對鏈上資產本身沒有直接威脅,風險集中在長尾的加密相關網站上——被攻陷的 PHP 服務器可以被改成一模一樣的釣魚頁面,騙的就是錢包連接和助記詞。
數據顯示幾點:
1. 漏洞與修復時間線。10 月 20 日(週二)細節提前泄露,隨後出現演示視頻和錯誤的 10.0 評分說法;10 月 21 日 14:00 UTC,PHP 緊急發佈 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,修復 CVE-2026-109618 與 CVE-2026-109619(CVSS 4.0 9.2,未授權遠程代碼執行)。值得注意的是,PHP 8.1 及更早版本沒有官方修復版。
2. 波及面。Unit42 統計約 2260 萬個暴露的 PHP 實例(Cortex Xpanse 數據),Tenable 估計 130–190 萬臺互聯網暴露主機可能受影響。Cloudflare 10 月 21 日就觀測到早期攻擊並推送緊急 WAF 規則;Wordfence 自家網站 10 月 21 日停擺做緩解;BreachForums、DarkForums、PwnForums 三個黑客論壇主動下線等補丁;芬蘭與荷蘭議會網站下線。
3. 加密圈的動作。CZ 10 月 21 日發帖提醒"接下來幾天訪問任何網站都要格外小心",稱已確認的野外利用會讓被訪問的網站變成盜取憑證的媒介;BNB Chain 增長負責人 Nina Rong 確認技術棧不使用 PHP;PancakeSwap 發帖確認基礎設施無 PHP、用戶資金安全,CZ 轉發並評論"Most projects should at least post a confirmation like this"。截至 10 月 22 日,沒有已確認的報告稱加密交易所或用戶錢包直接因 PHP2Shell 被盜。
可以觀察到的是:補丁已經發布 24 小時以上,基礎設施打補丁是他們的事;但接下來幾天打開任何涉加密的網站,先覈對一遍域名,守住助記詞是自己的事。
僅個人看法,不構成投資建議。
#PHP2Shell #网络安全 $BNB $CAKE
PHP2Shell 48 小時:CVSS 9.2 的未授權 RCE,CZ 10-21 警告加密用戶小心釣魚網站
這次事件對鏈上資產本身沒有直接威脅,風險集中在長尾的加密相關網站上——被攻陷的 PHP 服務器可以被改成一模一樣的釣魚頁面,騙的就是錢包連接和助記詞。
數據顯示幾點:
1. 漏洞與修復時間線。10 月 20 日(週二)細節提前泄露,隨後出現演示視頻和錯誤的 10.0 評分說法;10 月 21 日 14:00 UTC,PHP 緊急發佈 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,修復 CVE-2026-109618 與 CVE-2026-109619(CVSS 4.0 9.2,未授權遠程代碼執行)。值得注意的是,PHP 8.1 及更早版本沒有官方修復版。
2. 波及面。Unit42 統計約 2260 萬個暴露的 PHP 實例(Cortex Xpanse 數據),Tenable 估計 130–190 萬臺互聯網暴露主機可能受影響。Cloudflare 10 月 21 日就觀測到早期攻擊並推送緊急 WAF 規則;Wordfence 自家網站 10 月 21 日停擺做緩解;BreachForums、DarkForums、PwnForums 三個黑客論壇主動下線等補丁;芬蘭與荷蘭議會網站下線。
3. 加密圈的動作。CZ 10 月 21 日發帖提醒"接下來幾天訪問任何網站都要格外小心",稱已確認的野外利用會讓被訪問的網站變成盜取憑證的媒介;BNB Chain 增長負責人 Nina Rong 確認技術棧不使用 PHP;PancakeSwap 發帖確認基礎設施無 PHP、用戶資金安全,CZ 轉發並評論"Most projects should at least post a confirmation like this"。截至 10 月 22 日,沒有已確認的報告稱加密交易所或用戶錢包直接因 PHP2Shell 被盜。
可以觀察到的是:補丁已經發布 24 小時以上,基礎設施打補丁是他們的事;但接下來幾天打開任何涉加密的網站,先覈對一遍域名,守住助記詞是自己的事。
僅個人看法,不構成投資建議。
#PHP2Shell #网络安全 $BNB $CAKE
這次事件對鏈上資產本身沒有直接威脅,風險集中在長尾的加密相關網站上——被攻陷的 PHP 服務器可以被改成一模一樣的釣魚頁面,騙的就是錢包連接和助記詞。
數據顯示幾點:
1. 漏洞與修復時間線。10 月 20 日(週二)細節提前泄露,隨後出現演示視頻和錯誤的 10.0 評分說法;10 月 21 日 14:00 UTC,PHP 緊急發佈 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,修復 CVE-2026-109618 與 CVE-2026-109619(CVSS 4.0 9.2,未授權遠程代碼執行)。值得注意的是,PHP 8.1 及更早版本沒有官方修復版。
2. 波及面。Unit42 統計約 2260 萬個暴露的 PHP 實例(Cortex Xpanse 數據),Tenable 估計 130–190 萬臺互聯網暴露主機可能受影響。Cloudflare 10 月 21 日就觀測到早期攻擊並推送緊急 WAF 規則;Wordfence 自家網站 10 月 21 日停擺做緩解;BreachForums、DarkForums、PwnForums 三個黑客論壇主動下線等補丁;芬蘭與荷蘭議會網站下線。
3. 加密圈的動作。CZ 10 月 21 日發帖提醒"接下來幾天訪問任何網站都要格外小心",稱已確認的野外利用會讓被訪問的網站變成盜取憑證的媒介;BNB Chain 增長負責人 Nina Rong 確認技術棧不使用 PHP;PancakeSwap 發帖確認基礎設施無 PHP、用戶資金安全,CZ 轉發並評論"Most projects should at least post a confirmation like this"。截至 10 月 22 日,沒有已確認的報告稱加密交易所或用戶錢包直接因 PHP2Shell 被盜。
可以觀察到的是:補丁已經發布 24 小時以上,基礎設施打補丁是他們的事;但接下來幾天打開任何涉加密的網站,先覈對一遍域名,守住助記詞是自己的事。
僅個人看法,不構成投資建議。
#PHP2Shell #网络安全 $BNB $CAKE
12
·
--
今晨最該看的不是K線,是這個9.2分的洞
PHP剛爆出兩個嚴重漏洞(CVE-2026-109618、CVE-2026-109619),CVSS評分9.2/10,攻擊者不用登錄就能遠程執行代碼,研究者給它起了名叫PHP2Shell。麻煩在於:漏洞細節在補丁發佈前就泄露了,利用嘗試已經出現(Cloudflare口徑),緊急補丁10月21日才發佈,很多站還沒來得及打。
爲什麼幣圈要當回事(事實):慢霧掃描了幣圈1,488個域名,793個帶PHP指紋;Cardano生態的Intersect已把會員區下線自查;Coinbase說自查沒發現暴露面,BitGo說平臺未受影響;CZ週三就提醒過,這幾天訪問任何網站都要格外小心。範圍也不止幣圈:荷蘭、芬蘭、法國、德國、澳大利亞多國政府網站週三一度預防性下線,維基媒體部分服務也停了。
今晨的新進展:PHP基金會發文認賬——漏洞線索2024年就有了,修復拖了約兩年,官方原話是“結構性失敗”;北京時間今晨08:44,Cointelegraph把全景拼齊。我的看法:這不是某個項目被黑,是底層管道裂了,大所表態快不代表生態安全,小交易所和PHP支付網關的風險最高(BeInCrypto分析口徑),真正危險的是你隨手點開的小站、空投頁和支付頁。
這幾天就三件事:別在陌生網站連錢包、輸驗證碼;交易所只走官方App和書籤;碰到“緊急升級錢包”類彈窗,先關掉再說。
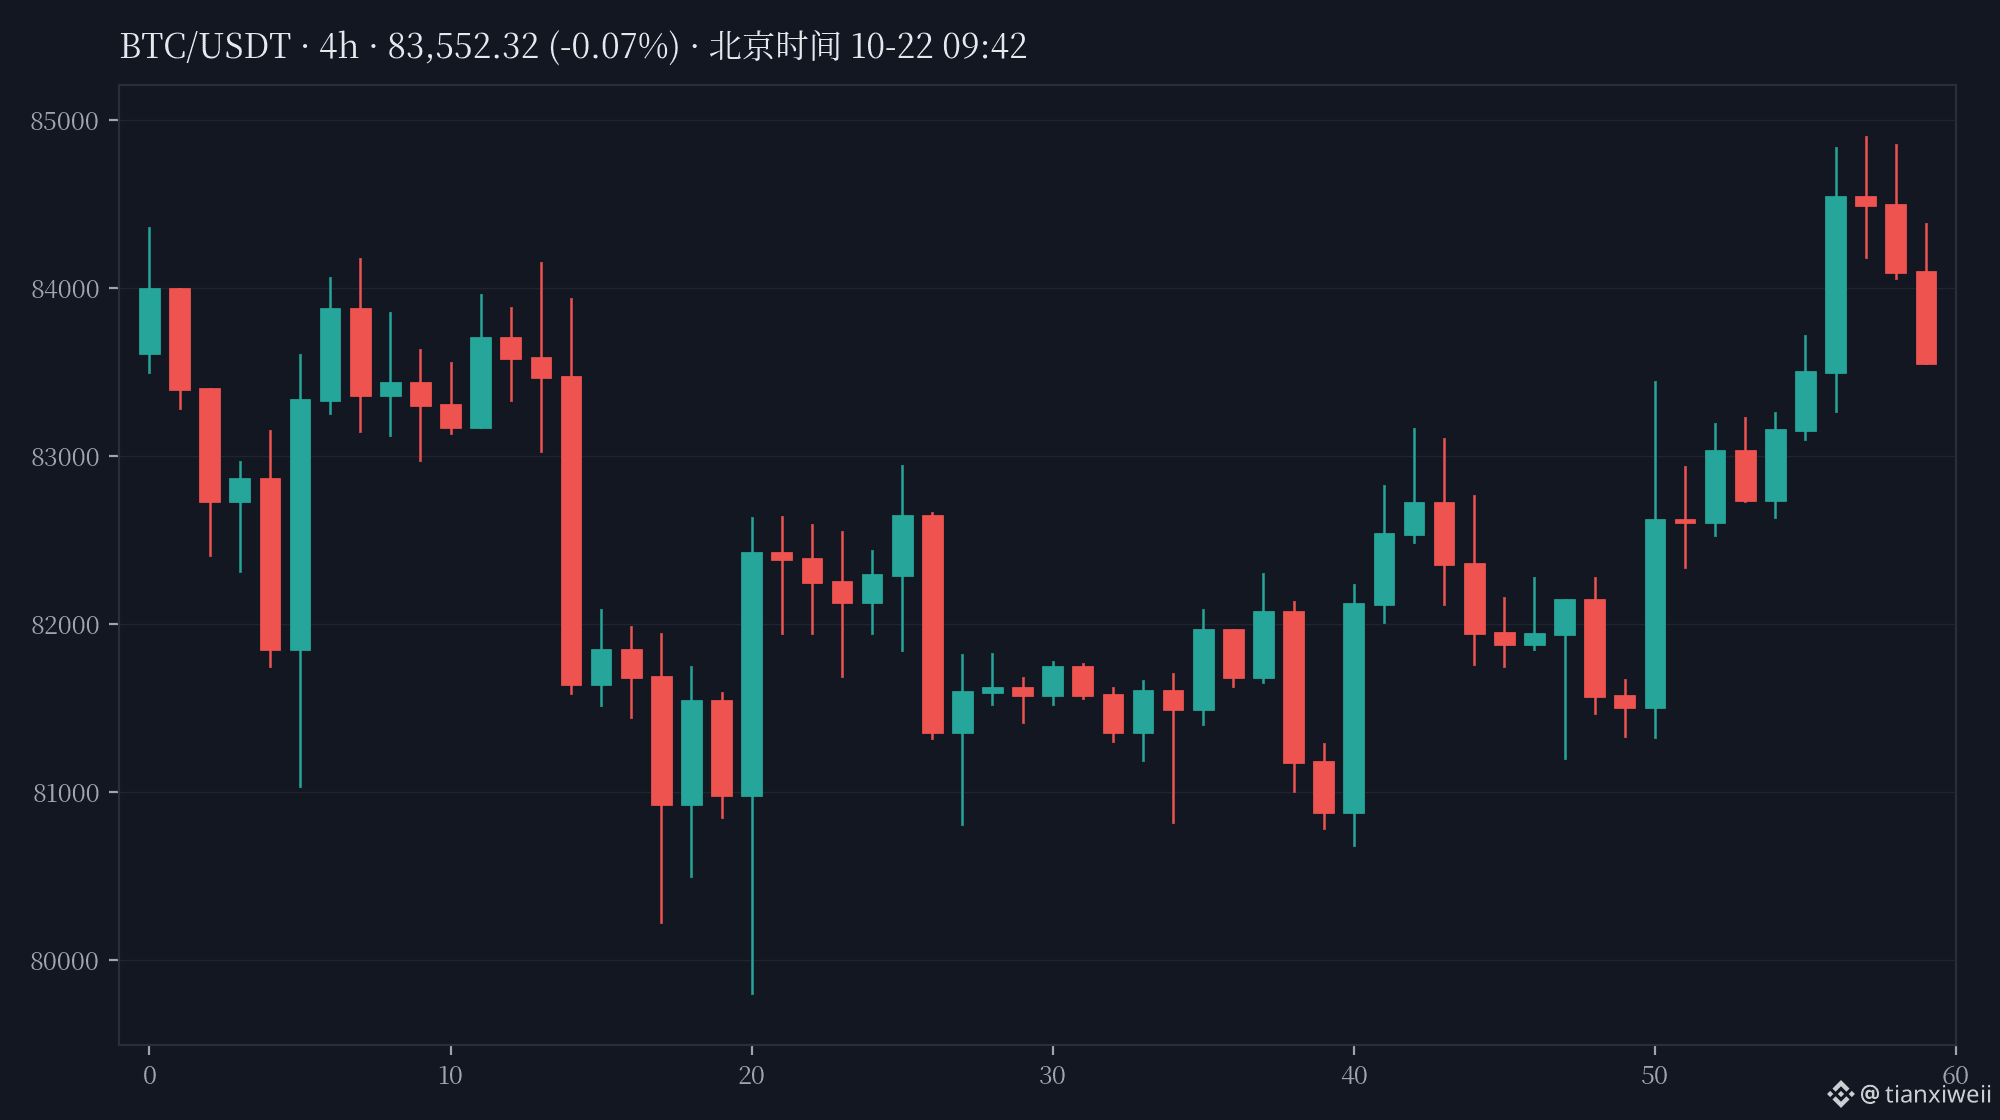
$BTC 今晨衝84,898後回落,09:41雙信源約83,697(24h約+0.97%),盤面反而平靜——但這種洞的賬,往往不在當天的K線上結。
風險提示:漏洞影響範圍仍在排查,各平臺暴露情況以官方公告爲準;本文不構成投資建議。
你這幾天會先把陌生鏈接都停了嗎,還是覺得離幣圈還遠?
#安全提醒 #PHP2Shell #幣圈安全
今晨最該看的不是K線,是這個9.2分的洞
PHP剛爆出兩個嚴重漏洞(CVE-2026-109618、CVE-2026-109619),CVSS評分9.2/10,攻擊者不用登錄就能遠程執行代碼,研究者給它起了名叫PHP2Shell。麻煩在於:漏洞細節在補丁發佈前就泄露了,利用嘗試已經出現(Cloudflare口徑),緊急補丁10月21日才發佈,很多站還沒來得及打。
爲什麼幣圈要當回事(事實):慢霧掃描了幣圈1,488個域名,793個帶PHP指紋;Cardano生態的Intersect已把會員區下線自查;Coinbase說自查沒發現暴露面,BitGo說平臺未受影響;CZ週三就提醒過,這幾天訪問任何網站都要格外小心。範圍也不止幣圈:荷蘭、芬蘭、法國、德國、澳大利亞多國政府網站週三一度預防性下線,維基媒體部分服務也停了。
今晨的新進展:PHP基金會發文認賬——漏洞線索2024年就有了,修復拖了約兩年,官方原話是“結構性失敗”;北京時間今晨08:44,Cointelegraph把全景拼齊。我的看法:這不是某個項目被黑,是底層管道裂了,大所表態快不代表生態安全,小交易所和PHP支付網關的風險最高(BeInCrypto分析口徑),真正危險的是你隨手點開的小站、空投頁和支付頁。
這幾天就三件事:別在陌生網站連錢包、輸驗證碼;交易所只走官方App和書籤;碰到“緊急升級錢包”類彈窗,先關掉再說。
$BTC 今晨衝84,898後回落,09:41雙信源約83,697(24h約+0.97%),盤面反而平靜——但這種洞的賬,往往不在當天的K線上結。
風險提示:漏洞影響範圍仍在排查,各平臺暴露情況以官方公告爲準;本文不構成投資建議。
你這幾天會先把陌生鏈接都停了嗎,還是覺得離幣圈還遠?
#安全提醒 #PHP2Shell #幣圈安全
PHP剛爆出兩個嚴重漏洞(CVE-2026-109618、CVE-2026-109619),CVSS評分9.2/10,攻擊者不用登錄就能遠程執行代碼,研究者給它起了名叫PHP2Shell。麻煩在於:漏洞細節在補丁發佈前就泄露了,利用嘗試已經出現(Cloudflare口徑),緊急補丁10月21日才發佈,很多站還沒來得及打。
爲什麼幣圈要當回事(事實):慢霧掃描了幣圈1,488個域名,793個帶PHP指紋;Cardano生態的Intersect已把會員區下線自查;Coinbase說自查沒發現暴露面,BitGo說平臺未受影響;CZ週三就提醒過,這幾天訪問任何網站都要格外小心。範圍也不止幣圈:荷蘭、芬蘭、法國、德國、澳大利亞多國政府網站週三一度預防性下線,維基媒體部分服務也停了。
今晨的新進展:PHP基金會發文認賬——漏洞線索2024年就有了,修復拖了約兩年,官方原話是“結構性失敗”;北京時間今晨08:44,Cointelegraph把全景拼齊。我的看法:這不是某個項目被黑,是底層管道裂了,大所表態快不代表生態安全,小交易所和PHP支付網關的風險最高(BeInCrypto分析口徑),真正危險的是你隨手點開的小站、空投頁和支付頁。
這幾天就三件事:別在陌生網站連錢包、輸驗證碼;交易所只走官方App和書籤;碰到“緊急升級錢包”類彈窗,先關掉再說。
$BTC 今晨衝84,898後回落,09:41雙信源約83,697(24h約+0.97%),盤面反而平靜——但這種洞的賬,往往不在當天的K線上結。
風險提示:漏洞影響範圍仍在排查,各平臺暴露情況以官方公告爲準;本文不構成投資建議。
你這幾天會先把陌生鏈接都停了嗎,還是覺得離幣圈還遠?
#安全提醒 #PHP2Shell #幣圈安全
63
·
--
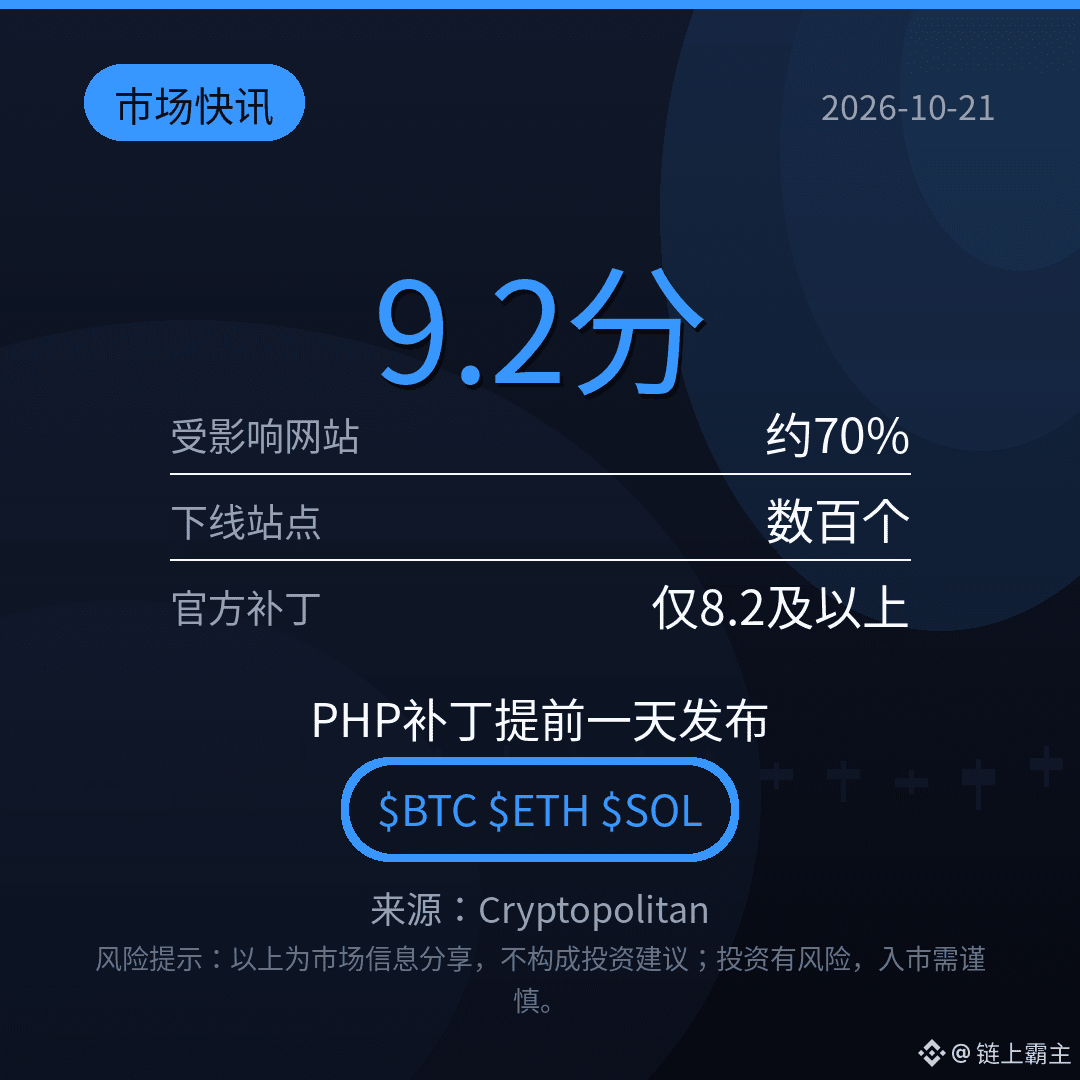
【市場快訊】PHP緊急補丁提前一天發佈:兩個評分9.2的漏洞細節遭泄露,原定10月22日的披露被迫改到10月21日上線。PHP支撐約70%已知服務端語言網站,已有數百站點下線避險,芬蘭、荷蘭、法國政府網站預防性關停,Cloudflare稱已出現攻擊嘗試。約半數PHP站點仍用舊版本,而官方補丁只覆蓋8.2及以上。交易所後端多跑PHP,你覺得還有多少平臺沒排查完?評論區聊聊
$BTC $ETH $SOL
#PHP2Shell #网络安全 #交易所安全
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【市場快訊】PHP緊急補丁提前一天發佈:兩個評分9.2的漏洞細節遭泄露,原定10月22日的披露被迫改到10月21日上線。PHP支撐約70%已知服務端語言網站,已有數百站點下線避險,芬蘭、荷蘭、法國政府網站預防性關停,Cloudflare稱已出現攻擊嘗試。約半數PHP站點仍用舊版本,而官方補丁只覆蓋8.2及以上。交易所後端多跑PHP,你覺得還有多少平臺沒排查完?評論區聊聊
$BTC $ETH $SOL
#PHP2Shell #网络安全 #交易所安全
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
$BTC $ETH $SOL
#PHP2Shell #网络安全 #交易所安全
(來源:Cryptopolitan)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
433
一個嚴重的服務器漏洞剛剛獲得緊急補丁——連 CZ 也提醒加密貨幣用戶保持警惕。
PHP 於 10 月 21 日發佈緊急修復,修補了兩個被稱爲 PHP2Shell 的遠程代碼執行漏洞(CVE-2026-109618 和 CVE-2026-109619),兩者在 CVSS 嚴重性評分中均爲 9.2 分。這些漏洞由 Wiz、Calif 和 OpenAI 的 Codex 團隊研究人員發現,存在於 PHP 運行時本身——即使服務器上的軟件本身沒有問題,只要運行的是舊版 PHP,也會面臨風險。Cloudflare 已經發現針對其客戶的漏洞利用嘗試,研究人員表示,AI 工具將攻擊方案的構建時間從數月縮短到大約一週。
這對加密行業爲何重要:面臨風險的類別包括規模較小的交易所、支付網關和錢包網頁界面——前端一旦遭到入侵,攻擊者就可能替換存款地址或泄露 API 密鑰。CZ 和 SlowMist 均已敦促平臺安裝補丁。需要注意的是:目前沒有證據表明任何交易所確實遭到入侵;區塊鏈、智能合約和冷錢包不受影響。
你看到自己的交易所發佈補丁確認了嗎?這是本週唯一值得等待的信號。這不是交易建議,而是安全衛生提醒。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
一個嚴重的服務器漏洞剛剛獲得緊急補丁——連 CZ 也提醒加密貨幣用戶保持警惕。
PHP 於 10 月 21 日發佈緊急修復,修補了兩個被稱爲 PHP2Shell 的遠程代碼執行漏洞(CVE-2026-109618 和 CVE-2026-109619),兩者在 CVSS 嚴重性評分中均爲 9.2 分。這些漏洞由 Wiz、Calif 和 OpenAI 的 Codex 團隊研究人員發現,存在於 PHP 運行時本身——即使服務器上的軟件本身沒有問題,只要運行的是舊版 PHP,也會面臨風險。Cloudflare 已經發現針對其客戶的漏洞利用嘗試,研究人員表示,AI 工具將攻擊方案的構建時間從數月縮短到大約一週。
這對加密行業爲何重要:面臨風險的類別包括規模較小的交易所、支付網關和錢包網頁界面——前端一旦遭到入侵,攻擊者就可能替換存款地址或泄露 API 密鑰。CZ 和 SlowMist 均已敦促平臺安裝補丁。需要注意的是:目前沒有證據表明任何交易所確實遭到入侵;區塊鏈、智能合約和冷錢包不受影響。
你看到自己的交易所發佈補丁確認了嗎?這是本週唯一值得等待的信號。這不是交易建議,而是安全衛生提醒。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
PHP 於 10 月 21 日發佈緊急修復,修補了兩個被稱爲 PHP2Shell 的遠程代碼執行漏洞(CVE-2026-109618 和 CVE-2026-109619),兩者在 CVSS 嚴重性評分中均爲 9.2 分。這些漏洞由 Wiz、Calif 和 OpenAI 的 Codex 團隊研究人員發現,存在於 PHP 運行時本身——即使服務器上的軟件本身沒有問題,只要運行的是舊版 PHP,也會面臨風險。Cloudflare 已經發現針對其客戶的漏洞利用嘗試,研究人員表示,AI 工具將攻擊方案的構建時間從數月縮短到大約一週。
這對加密行業爲何重要:面臨風險的類別包括規模較小的交易所、支付網關和錢包網頁界面——前端一旦遭到入侵,攻擊者就可能替換存款地址或泄露 API 密鑰。CZ 和 SlowMist 均已敦促平臺安裝補丁。需要注意的是:目前沒有證據表明任何交易所確實遭到入侵;區塊鏈、智能合約和冷錢包不受影響。
你看到自己的交易所發佈補丁確認了嗎?這是本週唯一值得等待的信號。這不是交易建議,而是安全衛生提醒。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
74
·
--
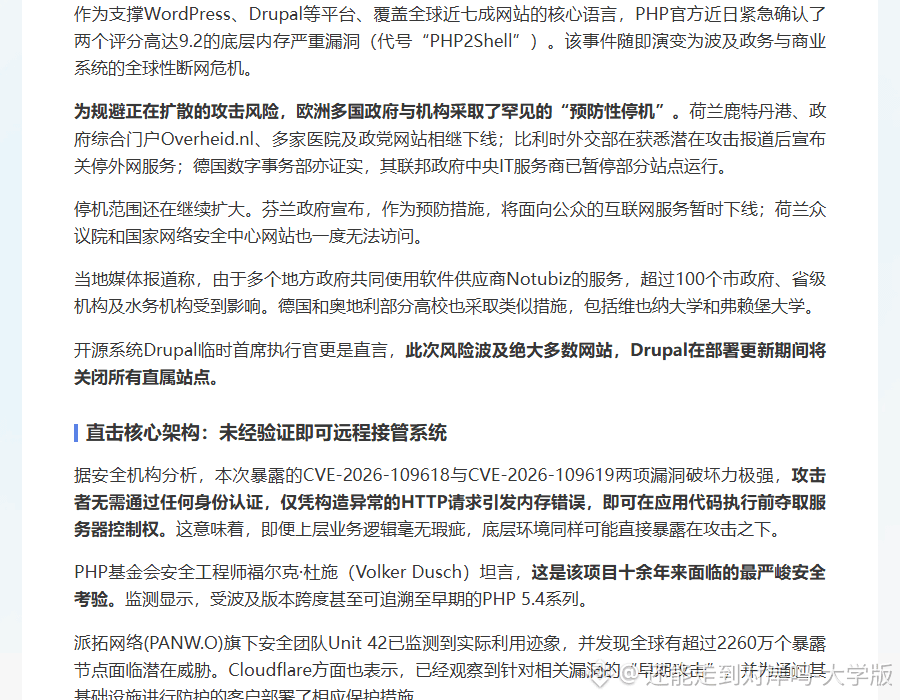
PHP高危漏洞“PHP2Shell”引爆全球斷網危機,歐洲多國政務與商業系統預防性停機。底層語言安全警鐘再響,官方緊急修復並強烈建議立即升級。 #PHP2Shell #网络安全 #PHP漏洞
PHP高危漏洞“PHP2Shell”引爆全球斷網危機,歐洲多國政務與商業系統預防性停機。底層語言安全警鐘再響,官方緊急修復並強烈建議立即升級。 #PHP2Shell #网络安全 #PHP漏洞
72
📉 比特幣價格在 ETF 自 6 月以來最大資金流出之際跌至 8.1 萬美元區間。儘管如此,交易員 Willy Woo 仍保持樂觀,並解釋了他的理由。
🇭🇰 匯豐銀行在香港爲 300 萬用戶推出了穩定幣 RedCoin。其首次亮相面臨先前冒用銀行名稱進行詐騙的假代幣風險。
⚠️ 攻擊者入侵了 Railway 平臺,用戶密鑰遭到泄露。網絡安全正在經歷一個“黑色十月”。
⚠️ 繼 PHP2Shell 修補兩天後,又檢測到 PHP 中的另一個漏洞。該缺陷影響一些不常見的配置,且暫無官方解決方案。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
📉 比特幣價格在 ETF 自 6 月以來最大資金流出之際跌至 8.1 萬美元區間。儘管如此,交易員 Willy Woo 仍保持樂觀,並解釋了他的理由。
🇭🇰 匯豐銀行在香港爲 300 萬用戶推出了穩定幣 RedCoin。其首次亮相面臨先前冒用銀行名稱進行詐騙的假代幣風險。
⚠️ 攻擊者入侵了 Railway 平臺,用戶密鑰遭到泄露。網絡安全正在經歷一個“黑色十月”。
⚠️ 繼 PHP2Shell 修補兩天後,又檢測到 PHP 中的另一個漏洞。該缺陷影響一些不常見的配置,且暫無官方解決方案。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
🇭🇰 匯豐銀行在香港爲 300 萬用戶推出了穩定幣 RedCoin。其首次亮相面臨先前冒用銀行名稱進行詐騙的假代幣風險。
⚠️ 攻擊者入侵了 Railway 平臺,用戶密鑰遭到泄露。網絡安全正在經歷一個“黑色十月”。
⚠️ 繼 PHP2Shell 修補兩天後,又檢測到 PHP 中的另一個漏洞。該缺陷影響一些不常見的配置,且暫無官方解決方案。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
53
·
--
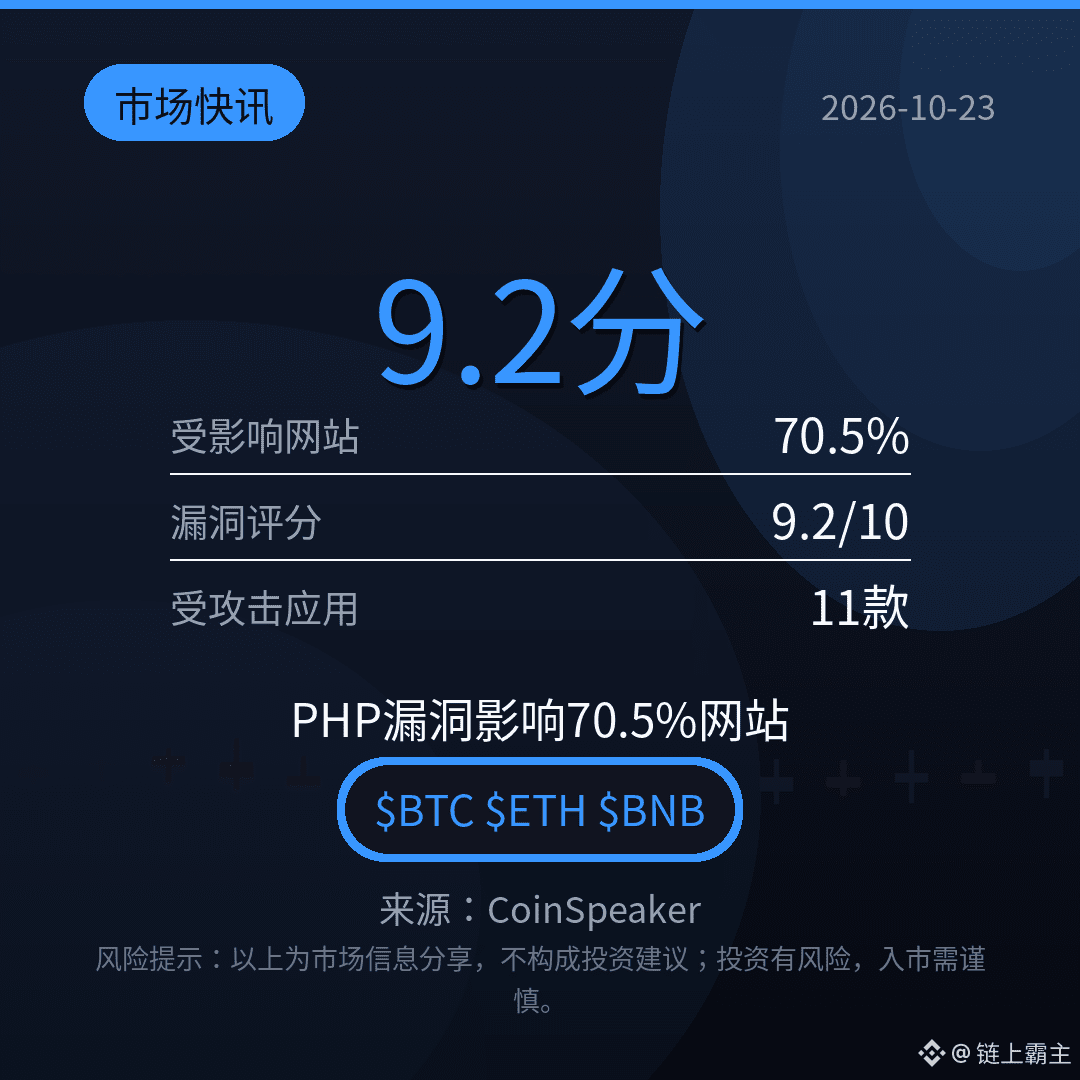
【市場快訊】先看影響面:PHP 支撐約70.5%的網站,兩個漏洞CVE-2026-109618與109619嚴重度均達9.2/10,已確認受攻擊應用11款(含WordPress、phpMyAdmin);10月17日已有利用嘗試被記錄,8.1及更舊版本無官方修復。BNB Chain與Trust Wallet已聲明不用PHP,尚無交易所或錢包報告受損。風險不在幣價,在未打補丁的網頁——你常訪問的站點升級了嗎?
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【市場快訊】先看影響面:PHP 支撐約70.5%的網站,兩個漏洞CVE-2026-109618與109619嚴重度均達9.2/10,已確認受攻擊應用11款(含WordPress、phpMyAdmin);10月17日已有利用嘗試被記錄,8.1及更舊版本無官方修復。BNB Chain與Trust Wallet已聲明不用PHP,尚無交易所或錢包報告受損。風險不在幣價,在未打補丁的網頁——你常訪問的站點升級了嗎?
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
$BTC $ETH $BNB
#CZ #PHP2Shell #網絡安全
(來源:CoinSpeaker)
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
294
✅⚠️注意⚠️
“互聯網暫時關閉”一說正變得越來越常見
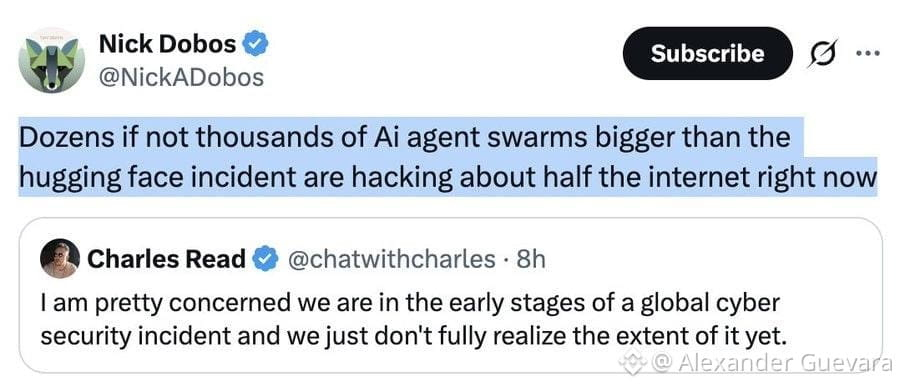
👀 爲什麼專家、政府和科技巨頭都在警惕?我們是否正面臨克勞斯·施瓦布在2020年預言的那場重大網絡攻擊?
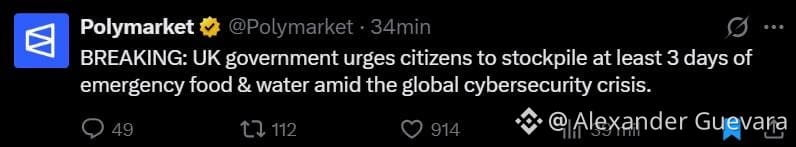
👉 英國發起了一項倡議,建議每個家庭儲備足夠維持3天的食物、水和現金,並將網絡攻擊列爲風險之一。
🗣 OpenAI前研究員Joshua Achiam:“這感覺就像2020年3月1日,只不過是在網絡安全領域。有什麼事正在發生。幾個月後會不會出現互聯網隔離?”
🗣 Anthropic副首席安全官Jason Clinton:“無論情況現在有多糟,在好轉之前都會惡化很多。我們得撐過大約18個月。”
🗣 日本首相高市早苗在X上呼籲“儘快”安裝PHP補丁……結果她自己的網站卻宕機了。
🗣 澳大利亞情報機構就Fortinet存在的嚴重漏洞發出警告。Fortinet是全球最大的網絡安全供應商之一。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
✅⚠️注意⚠️
“互聯網暫時關閉”一說正變得越來越常見
👀 爲什麼專家、政府和科技巨頭都在警惕?我們是否正面臨克勞斯·施瓦布在2020年預言的那場重大網絡攻擊?
👉 英國發起了一項倡議,建議每個家庭儲備足夠維持3天的食物、水和現金,並將網絡攻擊列爲風險之一。
🗣 OpenAI前研究員Joshua Achiam:“這感覺就像2020年3月1日,只不過是在網絡安全領域。有什麼事正在發生。幾個月後會不會出現互聯網隔離?”
🗣 Anthropic副首席安全官Jason Clinton:“無論情況現在有多糟,在好轉之前都會惡化很多。我們得撐過大約18個月。”
🗣 日本首相高市早苗在X上呼籲“儘快”安裝PHP補丁……結果她自己的網站卻宕機了。
🗣 澳大利亞情報機構就Fortinet存在的嚴重漏洞發出警告。Fortinet是全球最大的網絡安全供應商之一。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
“互聯網暫時關閉”一說正變得越來越常見
👀 爲什麼專家、政府和科技巨頭都在警惕?我們是否正面臨克勞斯·施瓦布在2020年預言的那場重大網絡攻擊?
👉 英國發起了一項倡議,建議每個家庭儲備足夠維持3天的食物、水和現金,並將網絡攻擊列爲風險之一。
🗣 OpenAI前研究員Joshua Achiam:“這感覺就像2020年3月1日,只不過是在網絡安全領域。有什麼事正在發生。幾個月後會不會出現互聯網隔離?”
🗣 Anthropic副首席安全官Jason Clinton:“無論情況現在有多糟,在好轉之前都會惡化很多。我們得撐過大約18個月。”
🗣 日本首相高市早苗在X上呼籲“儘快”安裝PHP補丁……結果她自己的網站卻宕機了。
🗣 澳大利亞情報機構就Fortinet存在的嚴重漏洞發出警告。Fortinet是全球最大的網絡安全供應商之一。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
93
·
--
看跌
1. 全球網站下線或收到警報的國家
出於安全原因,國際組織尚未披露具體銀行的名稱,但以下國家的政府和商業服務受到的影響最爲嚴重:
• 歐洲國家:法國、荷蘭、比利時、芬蘭、德國和愛爾蘭。芬蘭已暫時關閉所有公共政府網絡服務。愛爾蘭主要新聞門戶之一《The Journal》也關閉了其網站。
• 英國:英國約有32項政府服務以及愛丁堡市議會網站已下線。甚至連BBC的部分內容也無法訪問。
• 美國和日本:美國國家安全局(NSA)和日本政府已向各自國家的所有銀行、金融機構和大型企業發佈警報。無法立即完成緊急更新的機構已被要求暫時關閉其網站。
#PHP2Shell
1. 全球網站下線或收到警報的國家
出於安全原因,國際組織尚未披露具體銀行的名稱,但以下國家的政府和商業服務受到的影響最爲嚴重:
• 歐洲國家:法國、荷蘭、比利時、芬蘭、德國和愛爾蘭。芬蘭已暫時關閉所有公共政府網絡服務。愛爾蘭主要新聞門戶之一《The Journal》也關閉了其網站。
• 英國:英國約有32項政府服務以及愛丁堡市議會網站已下線。甚至連BBC的部分內容也無法訪問。
• 美國和日本:美國國家安全局(NSA)和日本政府已向各自國家的所有銀行、金融機構和大型企業發佈警報。無法立即完成緊急更新的機構已被要求暫時關閉其網站。
#PHP2Shell
出於安全原因,國際組織尚未披露具體銀行的名稱,但以下國家的政府和商業服務受到的影響最爲嚴重:
• 歐洲國家:法國、荷蘭、比利時、芬蘭、德國和愛爾蘭。芬蘭已暫時關閉所有公共政府網絡服務。愛爾蘭主要新聞門戶之一《The Journal》也關閉了其網站。
• 英國:英國約有32項政府服務以及愛丁堡市議會網站已下線。甚至連BBC的部分內容也無法訪問。
• 美國和日本:美國國家安全局(NSA)和日本政府已向各自國家的所有銀行、金融機構和大型企業發佈警報。無法立即完成緊急更新的機構已被要求暫時關閉其網站。
#PHP2Shell
1
115
·
--
⚠️ 加密貨幣遭遇“黑色十月”:PHP 嚴重漏洞引發各大交易所與 DeFi 安全警報
10 月中下旬,一波高危網絡安全問題被稱爲“黑色十月”——加密平臺已進入高度戒備狀態。
核心問題是兩個嚴重的 PHP 漏洞(稱爲 PHP2Shell,CVSS 評分約爲 9.2),可允許未經身份驗證的攻擊者遠程執行代碼。PHP 爲網絡上很大一部分網站提供支持,其中包括許多交易所前端、錢包網站和 DeFi 儀表板。緊急補丁已發佈,但目前已檢測到數百萬次主動利用嘗試。
加密行業爲何關心
• 包括 SlowMist、Kraken 和 Ledger 在內的安全公司已向交易所、DeFi 協議和錢包服務商發出警告。
• 網站一旦遭到入侵,就可能顯示僞造的“連接錢包”頁面——這是用戶損失資金最常見的方式之一。
• 同一時期還出現了 AI 供應鏈問題和 API 密鑰泄露事件,增加了在開發和交易中使用 AI 工具的團隊所面臨的風險。
截至目前,還沒有大型交易所公開確認發生了與這些漏洞有關的安全事件。但對於任何尚未修補漏洞的系統來說,風險窗口仍未關閉。
加密貨幣用戶的實用建議
• 連接錢包前,仔細覈對網址
• 條件允許時,優先使用硬件錢包和官方應用,而非瀏覽器擴展程序
• 未來幾天,對任何要求你進行授權的網站都要格外謹慎
• 各團隊應立即輪換 API 密鑰並修補 PHP 漏洞
這類安全事件很少會在一夜之間撼動市場,但會增加網絡釣魚浪潮和趁機發動攻擊的可能性。
本週你會加強安全措施,還是把這當作又一次無關緊要的風波?歡迎在下方分享你的看法 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
⚠️ 加密貨幣遭遇“黑色十月”:PHP 嚴重漏洞引發各大交易所與 DeFi 安全警報
10 月中下旬,一波高危網絡安全問題被稱爲“黑色十月”——加密平臺已進入高度戒備狀態。
核心問題是兩個嚴重的 PHP 漏洞(稱爲 PHP2Shell,CVSS 評分約爲 9.2),可允許未經身份驗證的攻擊者遠程執行代碼。PHP 爲網絡上很大一部分網站提供支持,其中包括許多交易所前端、錢包網站和 DeFi 儀表板。緊急補丁已發佈,但目前已檢測到數百萬次主動利用嘗試。
加密行業爲何關心
• 包括 SlowMist、Kraken 和 Ledger 在內的安全公司已向交易所、DeFi 協議和錢包服務商發出警告。
• 網站一旦遭到入侵,就可能顯示僞造的“連接錢包”頁面——這是用戶損失資金最常見的方式之一。
• 同一時期還出現了 AI 供應鏈問題和 API 密鑰泄露事件,增加了在開發和交易中使用 AI 工具的團隊所面臨的風險。
截至目前,還沒有大型交易所公開確認發生了與這些漏洞有關的安全事件。但對於任何尚未修補漏洞的系統來說,風險窗口仍未關閉。
加密貨幣用戶的實用建議
• 連接錢包前,仔細覈對網址
• 條件允許時,優先使用硬件錢包和官方應用,而非瀏覽器擴展程序
• 未來幾天,對任何要求你進行授權的網站都要格外謹慎
• 各團隊應立即輪換 API 密鑰並修補 PHP 漏洞
這類安全事件很少會在一夜之間撼動市場,但會增加網絡釣魚浪潮和趁機發動攻擊的可能性。
本週你會加強安全措施,還是把這當作又一次無關緊要的風波?歡迎在下方分享你的看法 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
10 月中下旬,一波高危網絡安全問題被稱爲“黑色十月”——加密平臺已進入高度戒備狀態。
核心問題是兩個嚴重的 PHP 漏洞(稱爲 PHP2Shell,CVSS 評分約爲 9.2),可允許未經身份驗證的攻擊者遠程執行代碼。PHP 爲網絡上很大一部分網站提供支持,其中包括許多交易所前端、錢包網站和 DeFi 儀表板。緊急補丁已發佈,但目前已檢測到數百萬次主動利用嘗試。
加密行業爲何關心
• 包括 SlowMist、Kraken 和 Ledger 在內的安全公司已向交易所、DeFi 協議和錢包服務商發出警告。
• 網站一旦遭到入侵,就可能顯示僞造的“連接錢包”頁面——這是用戶損失資金最常見的方式之一。
• 同一時期還出現了 AI 供應鏈問題和 API 密鑰泄露事件,增加了在開發和交易中使用 AI 工具的團隊所面臨的風險。
截至目前,還沒有大型交易所公開確認發生了與這些漏洞有關的安全事件。但對於任何尚未修補漏洞的系統來說,風險窗口仍未關閉。
加密貨幣用戶的實用建議
• 連接錢包前,仔細覈對網址
• 條件允許時,優先使用硬件錢包和官方應用,而非瀏覽器擴展程序
• 未來幾天,對任何要求你進行授權的網站都要格外謹慎
• 各團隊應立即輪換 API 密鑰並修補 PHP 漏洞
這類安全事件很少會在一夜之間撼動市場,但會增加網絡釣魚浪潮和趁機發動攻擊的可能性。
本週你會加強安全措施,還是把這當作又一次無關緊要的風波?歡迎在下方分享你的看法 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
65
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英伟达正物色新CEO,谁会接替黄仁勋?
558,247 次瀏覽
752 討論中
2
#加密美股齐跌,下轮反弹的驱动力在哪?
1.3M 次瀏覽
2,393 討論中
3
#新人宝典:从零了解TradFi
2M 次瀏覽
1,296 討論中
4
#比特币活跃供应盈利占比跌破45%
335,209 次瀏覽
274 討論中
5
#Kava称异常跨链活动仅限KavaLend
53,980 次瀏覽
205 討論中
6
#美国现货XRPETF周流出创8个月新高
80,600 次瀏覽
234 討論中
7
#泰国推出WORPT支持游客加密货币兑泰铢消费
139,488 次瀏覽
246 討論中
8
#TONStrategy第三季度净亏损2397万美元
47,951 次瀏覽
116 討論中
9
#美国PPI年率6.5%,低于预期或缓解BTC压力
462,848 次瀏覽
806 討論中
10
#波卡社区以97%票数通过新战略
98,412 次瀏覽
59 討論中