
#php2shell
php2shell
2,168 lượt xem
28 đang thảo luận
Phổ biến
Mới nhất

·
--
【Tin nhanh thị trường】Giám đốc công nghệ của Wiz, Schwartz: Nếu không có AI, sẽ không thể tìm ra PHP2Shell. Một nhà nghiên cứu hàng đầu làm việc độc lập có thể cần 12 tháng mà vẫn chưa chắc tìm ra. Lỗ hổng CVSS 9.2 cho phép thực thi mã từ xa mà không cần mật khẩu; PHP vận hành khoảng 70% website. Atlas giúp nâng năng suất cá nhân lên gấp 100 đến 1000 lần. Phần lớn hệ thống vẫn chưa được vá, cần nâng cấp PHP và khởi động lại. Bạn đã nâng cấp PHP chưa? Hãy cùng thảo luận trong phần bình luận
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Bảo mật AI
(Nguồn: BlockTempo)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Tin nhanh thị trường】Giám đốc công nghệ của Wiz, Schwartz: Nếu không có AI, sẽ không thể tìm ra PHP2Shell. Một nhà nghiên cứu hàng đầu làm việc độc lập có thể cần 12 tháng mà vẫn chưa chắc tìm ra. Lỗ hổng CVSS 9.2 cho phép thực thi mã từ xa mà không cần mật khẩu; PHP vận hành khoảng 70% website. Atlas giúp nâng năng suất cá nhân lên gấp 100 đến 1000 lần. Phần lớn hệ thống vẫn chưa được vá, cần nâng cấp PHP và khởi động lại. Bạn đã nâng cấp PHP chưa? Hãy cùng thảo luận trong phần bình luận
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Bảo mật AI
(Nguồn: BlockTempo)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #Bảo mật AI
(Nguồn: BlockTempo)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
25
·
--
【Tin nhanh thị trường】Sau 19,28 giờ, giải thưởng BTC trị giá khoảng 2.021 USD đã có chủ: KillaBoi xâm nhập máy chủ PHP 8.4.26 chưa được vá, giành được 0.02511679 BTC và chiến thắng vào ngày 25 tháng 10.
Thử thách nhắm thẳng vào PHP2Shell: hai lỗ hổng có điểm số 9,2, cho phép thực thi mã từ xa; nhà phát triển đã vá lỗi vào ngày 21 tháng 10.
Bạn đã cài bản vá chưa? Cùng thảo luận ở phần bình luận nhé.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Nguồn: Cryptopolitan)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư tiềm ẩn rủi ro, hãy thận trọng khi tham gia.
【Tin nhanh thị trường】Sau 19,28 giờ, giải thưởng BTC trị giá khoảng 2.021 USD đã có chủ: KillaBoi xâm nhập máy chủ PHP 8.4.26 chưa được vá, giành được 0.02511679 BTC và chiến thắng vào ngày 25 tháng 10.
Thử thách nhắm thẳng vào PHP2Shell: hai lỗ hổng có điểm số 9,2, cho phép thực thi mã từ xa; nhà phát triển đã vá lỗi vào ngày 21 tháng 10.
Bạn đã cài bản vá chưa? Cùng thảo luận ở phần bình luận nhé.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Nguồn: Cryptopolitan)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư tiềm ẩn rủi ro, hãy thận trọng khi tham gia.
Thử thách nhắm thẳng vào PHP2Shell: hai lỗ hổng có điểm số 9,2, cho phép thực thi mã từ xa; nhà phát triển đã vá lỗi vào ngày 21 tháng 10.
Bạn đã cài bản vá chưa? Cùng thảo luận ở phần bình luận nhé.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Nguồn: Cryptopolitan)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư tiềm ẩn rủi ro, hãy thận trọng khi tham gia.
315
Bài viết
🚨Tin nóng: 🔴 5 VỤ TẤN CÔNG LỚN NHẤT CỦA THÁNG 10 ĐEN 2026: 👀⚠️🚨 THÁNG 10 ĐEN: Bitcoin rơi xuống dưới 80.000 USD — Lịch sử năm 1929 có đang lặp lại?
Tháng 10 luôn là tháng tốt nhất của tiền mã hóa. Mức lợi nhuận trung bình: +18,3%. Còn năm nay? Tháng này đang hóa ĐEN.
Đây là Tháng 10 Đen — phiên bản TẤN CÔNG DỮ LIỆU. Đây là lý do tháng 10 năm 2026 được gọi là Tháng 10 Đen trong lĩnh vực an ninh mạng, chứ không chỉ vì cú sụp đổ của tiền mã hóa:
Đây KHÔNG phải một vụ tấn công lớn duy nhất — mà là hơn 20 vụ tấn công lớn trong 2 tuần, tất cả đều dùng AI để tìm lỗi nhanh hơn tốc độ chúng ta có thể vá.
🔴 5 VỤ TẤN CÔNG LỚN NHẤT CỦA THÁNG 10 ĐEN 2026:
1. PHP2Shell — 70% Internet đang gặp rủi ro
🚨Tin nóng: 🔴 5 VỤ TẤN CÔNG LỚN NHẤT CỦA THÁNG 10 ĐEN 2026: 👀⚠️
🚨 THÁNG 10 ĐEN: Bitcoin rơi xuống dưới 80.000 USD — Lịch sử năm 1929 có đang lặp lại?
Tháng 10 luôn là tháng tốt nhất của tiền mã hóa. Mức lợi nhuận trung bình: +18,3%. Còn năm nay? Tháng này đang hóa ĐEN.
Đây là Tháng 10 Đen — phiên bản TẤN CÔNG DỮ LIỆU. Đây là lý do tháng 10 năm 2026 được gọi là Tháng 10 Đen trong lĩnh vực an ninh mạng, chứ không chỉ vì cú sụp đổ của tiền mã hóa:
Đây KHÔNG phải một vụ tấn công lớn duy nhất — mà là hơn 20 vụ tấn công lớn trong 2 tuần, tất cả đều dùng AI để tìm lỗi nhanh hơn tốc độ chúng ta có thể vá.
🔴 5 VỤ TẤN CÔNG LỚN NHẤT CỦA THÁNG 10 ĐEN 2026:
1. PHP2Shell — 70% Internet đang gặp rủi ro
Tháng 10 luôn là tháng tốt nhất của tiền mã hóa. Mức lợi nhuận trung bình: +18,3%. Còn năm nay? Tháng này đang hóa ĐEN.
Đây là Tháng 10 Đen — phiên bản TẤN CÔNG DỮ LIỆU. Đây là lý do tháng 10 năm 2026 được gọi là Tháng 10 Đen trong lĩnh vực an ninh mạng, chứ không chỉ vì cú sụp đổ của tiền mã hóa:
Đây KHÔNG phải một vụ tấn công lớn duy nhất — mà là hơn 20 vụ tấn công lớn trong 2 tuần, tất cả đều dùng AI để tìm lỗi nhanh hơn tốc độ chúng ta có thể vá.
🔴 5 VỤ TẤN CÔNG LỚN NHẤT CỦA THÁNG 10 ĐEN 2026:
1. PHP2Shell — 70% Internet đang gặp rủi ro
2
385
·
--
#ArtificialInteligence
🚨 AI vừa giải quyết một mối đe dọa an ninh Internet tồn tại suốt 10 năm! 🚨:
Bạn có biết hơn 70% web dựa vào PHP không?
Trong hơn một thập kỷ (từ khoảng năm 2012), một lỗ hổng bảo mật nghiêm trọng vẫn ẩn sâu bên trong lõi PHP. Các nhà phát triển và kiểm toán viên mã nguồn đã bỏ sót nó trong nhiều năm. Nhưng gần đây, các tác nhân AI bảo mật tiên tiến đã phát hiện ra lỗ hổng nghiêm trọng này! 🤖🔒
Điều gì đã xảy ra?
Lỗi: Được biết đến với mã #PHP2Shell , lỗ hổng này có thể cho phép thực thi mã từ xa trái phép, tạo cơ hội để tin tặc truy cập vào cơ sở dữ liệu máy chủ mà không cần xác minh mật khẩu.
Bước đột phá của AI: Thay vì thay thế con người, AI đã chứng minh khả năng hỗ trợ mạnh mẽ của mình—quét logic mã phức tạp và phát hiện những lỗ hổng bảo mật vẫn bị che giấu suốt hơn 10 năm.
Vì sao điều này quan trọng: #Cybersecurityagense
trên toàn thế giới đã ở trong tình trạng cảnh giác cao độ để phát hành các bản vá, bảo vệ hàng triệu trang web và nền tảng trực tuyến khỏi những vụ xâm nhập nghiêm trọng.
🔥 Bức tranh toàn cảnh
Đây là ví dụ điển hình về cách trí tuệ nhân tạo đang định hình tương lai của bảo mật web, cơ sở hạ tầng Web3 và khả năng chống chịu của công nghệ. Khi được sử dụng tích cực, AI không chỉ tự động hóa các tác vụ—mà còn chủ động giữ cho thế giới số an toàn!
Bạn nghĩ sao về việc AI dẫn đầu trong lĩnh vực an ninh mạng? Hãy cùng thảo luận bên dưới! 👇
#AIAgents
#ArtificialInteligence
🚨 AI vừa giải quyết một mối đe dọa an ninh Internet tồn tại suốt 10 năm! 🚨:
Bạn có biết hơn 70% web dựa vào PHP không?
Trong hơn một thập kỷ (từ khoảng năm 2012), một lỗ hổng bảo mật nghiêm trọng vẫn ẩn sâu bên trong lõi PHP. Các nhà phát triển và kiểm toán viên mã nguồn đã bỏ sót nó trong nhiều năm. Nhưng gần đây, các tác nhân AI bảo mật tiên tiến đã phát hiện ra lỗ hổng nghiêm trọng này! 🤖🔒
Điều gì đã xảy ra?
Lỗi: Được biết đến với mã #PHP2Shell , lỗ hổng này có thể cho phép thực thi mã từ xa trái phép, tạo cơ hội để tin tặc truy cập vào cơ sở dữ liệu máy chủ mà không cần xác minh mật khẩu.
Bước đột phá của AI: Thay vì thay thế con người, AI đã chứng minh khả năng hỗ trợ mạnh mẽ của mình—quét logic mã phức tạp và phát hiện những lỗ hổng bảo mật vẫn bị che giấu suốt hơn 10 năm.
Vì sao điều này quan trọng: #Cybersecurityagense
trên toàn thế giới đã ở trong tình trạng cảnh giác cao độ để phát hành các bản vá, bảo vệ hàng triệu trang web và nền tảng trực tuyến khỏi những vụ xâm nhập nghiêm trọng.
🔥 Bức tranh toàn cảnh
Đây là ví dụ điển hình về cách trí tuệ nhân tạo đang định hình tương lai của bảo mật web, cơ sở hạ tầng Web3 và khả năng chống chịu của công nghệ. Khi được sử dụng tích cực, AI không chỉ tự động hóa các tác vụ—mà còn chủ động giữ cho thế giới số an toàn!
Bạn nghĩ sao về việc AI dẫn đầu trong lĩnh vực an ninh mạng? Hãy cùng thảo luận bên dưới! 👇
#AIAgents
🚨 AI vừa giải quyết một mối đe dọa an ninh Internet tồn tại suốt 10 năm! 🚨:
Bạn có biết hơn 70% web dựa vào PHP không?
Trong hơn một thập kỷ (từ khoảng năm 2012), một lỗ hổng bảo mật nghiêm trọng vẫn ẩn sâu bên trong lõi PHP. Các nhà phát triển và kiểm toán viên mã nguồn đã bỏ sót nó trong nhiều năm. Nhưng gần đây, các tác nhân AI bảo mật tiên tiến đã phát hiện ra lỗ hổng nghiêm trọng này! 🤖🔒
Điều gì đã xảy ra?
Lỗi: Được biết đến với mã #PHP2Shell , lỗ hổng này có thể cho phép thực thi mã từ xa trái phép, tạo cơ hội để tin tặc truy cập vào cơ sở dữ liệu máy chủ mà không cần xác minh mật khẩu.
Bước đột phá của AI: Thay vì thay thế con người, AI đã chứng minh khả năng hỗ trợ mạnh mẽ của mình—quét logic mã phức tạp và phát hiện những lỗ hổng bảo mật vẫn bị che giấu suốt hơn 10 năm.
Vì sao điều này quan trọng: #Cybersecurityagense
trên toàn thế giới đã ở trong tình trạng cảnh giác cao độ để phát hành các bản vá, bảo vệ hàng triệu trang web và nền tảng trực tuyến khỏi những vụ xâm nhập nghiêm trọng.
🔥 Bức tranh toàn cảnh
Đây là ví dụ điển hình về cách trí tuệ nhân tạo đang định hình tương lai của bảo mật web, cơ sở hạ tầng Web3 và khả năng chống chịu của công nghệ. Khi được sử dụng tích cực, AI không chỉ tự động hóa các tác vụ—mà còn chủ động giữ cho thế giới số an toàn!
Bạn nghĩ sao về việc AI dẫn đầu trong lĩnh vực an ninh mạng? Hãy cùng thảo luận bên dưới! 👇
#AIAgents
1
241

Từ hàng nghìn đến hàng triệu cuộc tấn công chỉ trong vài giờ: lỗ hổng PHP2Shell đã kích hoạt cảnh báo toàn cầu trên quy mô lớn. Các nền tảng Bitcoin, ví tiền điện tử và sàn giao dịch dễ bị tổn thương đến mức nào trước phương thức tấn công này? Trong video này, chúng tôi đánh giá tác động đến cơ sở hạ tầng.
💡 Lỗ hổng PHP: bạn không thể biết một trang web có bị ảnh hưởng hay không, nhưng có thể hạn chế thiệt hại. Hãy đổi các mật khẩu bị dùng lại (email, sàn giao dịch và ngân hàng), đăng xuất khỏi các phiên đang mở, bật xác minh hai bước và xóa các khóa API không sử dụng.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
Từ hàng nghìn đến hàng triệu cuộc tấn công chỉ trong vài giờ: lỗ hổng PHP2Shell đã kích hoạt cảnh báo toàn cầu trên quy mô lớn. Các nền tảng Bitcoin, ví tiền điện tử và sàn giao dịch dễ bị tổn thương đến mức nào trước phương thức tấn công này? Trong video này, chúng tôi đánh giá tác động đến cơ sở hạ tầng.
💡 Lỗ hổng PHP: bạn không thể biết một trang web có bị ảnh hưởng hay không, nhưng có thể hạn chế thiệt hại. Hãy đổi các mật khẩu bị dùng lại (email, sàn giao dịch và ngân hàng), đăng xuất khỏi các phiên đang mở, bật xác minh hai bước và xóa các khóa API không sử dụng.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
💡 Lỗ hổng PHP: bạn không thể biết một trang web có bị ảnh hưởng hay không, nhưng có thể hạn chế thiệt hại. Hãy đổi các mật khẩu bị dùng lại (email, sàn giao dịch và ngân hàng), đăng xuất khỏi các phiên đang mở, bật xác minh hai bước và xóa các khóa API không sử dụng.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
24
·
--
Tiêu đề: PHP2Shell đảo chiều: phía chính thức nói “chưa ai dùng”, Amazon nói “đã ra tay từ 4 ngày trước”
Trong bài đăng hôm qua, tôi đã viết rằng thông tin chính thức từ nhóm PHP là “không phát hiện khai thác thực tế tại thời điểm công bố”. Câu này đã bị tình báo mối đe dọa của Amazon bác bỏ thẳng thừng từ đêm qua đến sáng nay.
Dòng thời gian sự việc (đều đã quy đổi theo giờ Bắc Kinh):
- Ghi nhận từ honeypot MadPot của Amazon: nỗ lực khai thác đầu tiên xuất hiện vào ngày 17 tháng 10 (thứ Bảy) — khi lỗ hổng vẫn còn trong thời gian cấm vận, thậm chí chưa thấy bóng dáng bản vá.
- Khoảng 12 giờ trước khi lệnh cấm vận được dỡ bỏ vào ngày 21 tháng 10, nhiều PoC đã được đăng tải; payload và cơ sở hạ tầng ẩn danh cũng khác nhau, cho thấy những kẻ ra tay không thuộc cùng một nhóm.
- Chỉ vài giờ sau khi bản vá được phát hành, mã khai thác mới đã xuất hiện. Amazon hiện đánh giá rằng lỗ hổng đang bị khai thác rộng rãi.
- Quy mô: theo Cloudflare, số lượt thử khai thác đã lên tới hàng triệu; Palo Alto phát hiện hơn 22,6 triệu hệ thống lộ diện trên toàn cầu; Wiz ước tính lỗ hổng này ảnh hưởng đến khoảng 70% Internet và đã tồn tại hơn mười năm; VirusTotal ghi nhận hơn 5,1 triệu máy chủ PHP đang bị phơi lộ.
- Tin xấu nhất: NCC Group cảnh báo một số hệ thống có lỗ hổng có thể đã bị cài cửa hậu.
Một ý kiến cân bằng (cũng là sự thật): Dataminr cập nhật sáng nay rằng những gì họ quan sát được hiện vẫn chỉ giới hạn ở hoạt động quét, nhận dạng dấu vân tay và khai thác không thành công; chưa xác nhận có vụ xâm nhập thành công nào — nhưng nguyên văn họ nói, đây “chỉ còn là vấn đề thời gian”.
Quan điểm của tôi: Điều đáng sợ nhất trong đợt này không phải bản thân lỗ hổng, mà là dòng thời gian đã hoàn toàn thay đổi. Amazon nói thẳng: khoảng thời gian 7/30 ngày để khắc phục không còn hiệu lực; giờ phải tính thời gian vá bằng giờ. Khi AI hạ thấp chi phí chuyển “bản diff của bản vá thành exploit dùng được”, ngay cả thời gian cấm vận cũng không còn an toàn. Đây là hồi chuông cảnh tỉnh cho tất cả các công ty nhỏ, cầu nối nhỏ, ví nhỏ vẫn dùng PHP để chạy giao diện người dùng/phần quản trị — kẻ tấn công sẽ không chờ bạn phát hành bản vá nữa.
Quay lại chuyện tiền mã hóa: CZ đã cảnh báo hôm thứ Tư, còn Coinbase nói họ không có bề mặt tấn công dễ bị ảnh hưởng. Để tiền ở các sàn lớn thì không có vấn đề gì đáng kể, nhưng trong vài ngày tới đừng để số tiền lớn trên các nền tảng nhỏ; hãy bật 2FA cho những tài khoản quan trọng và đừng nhấp bừa vào các liên kết không rõ nguồn gốc.
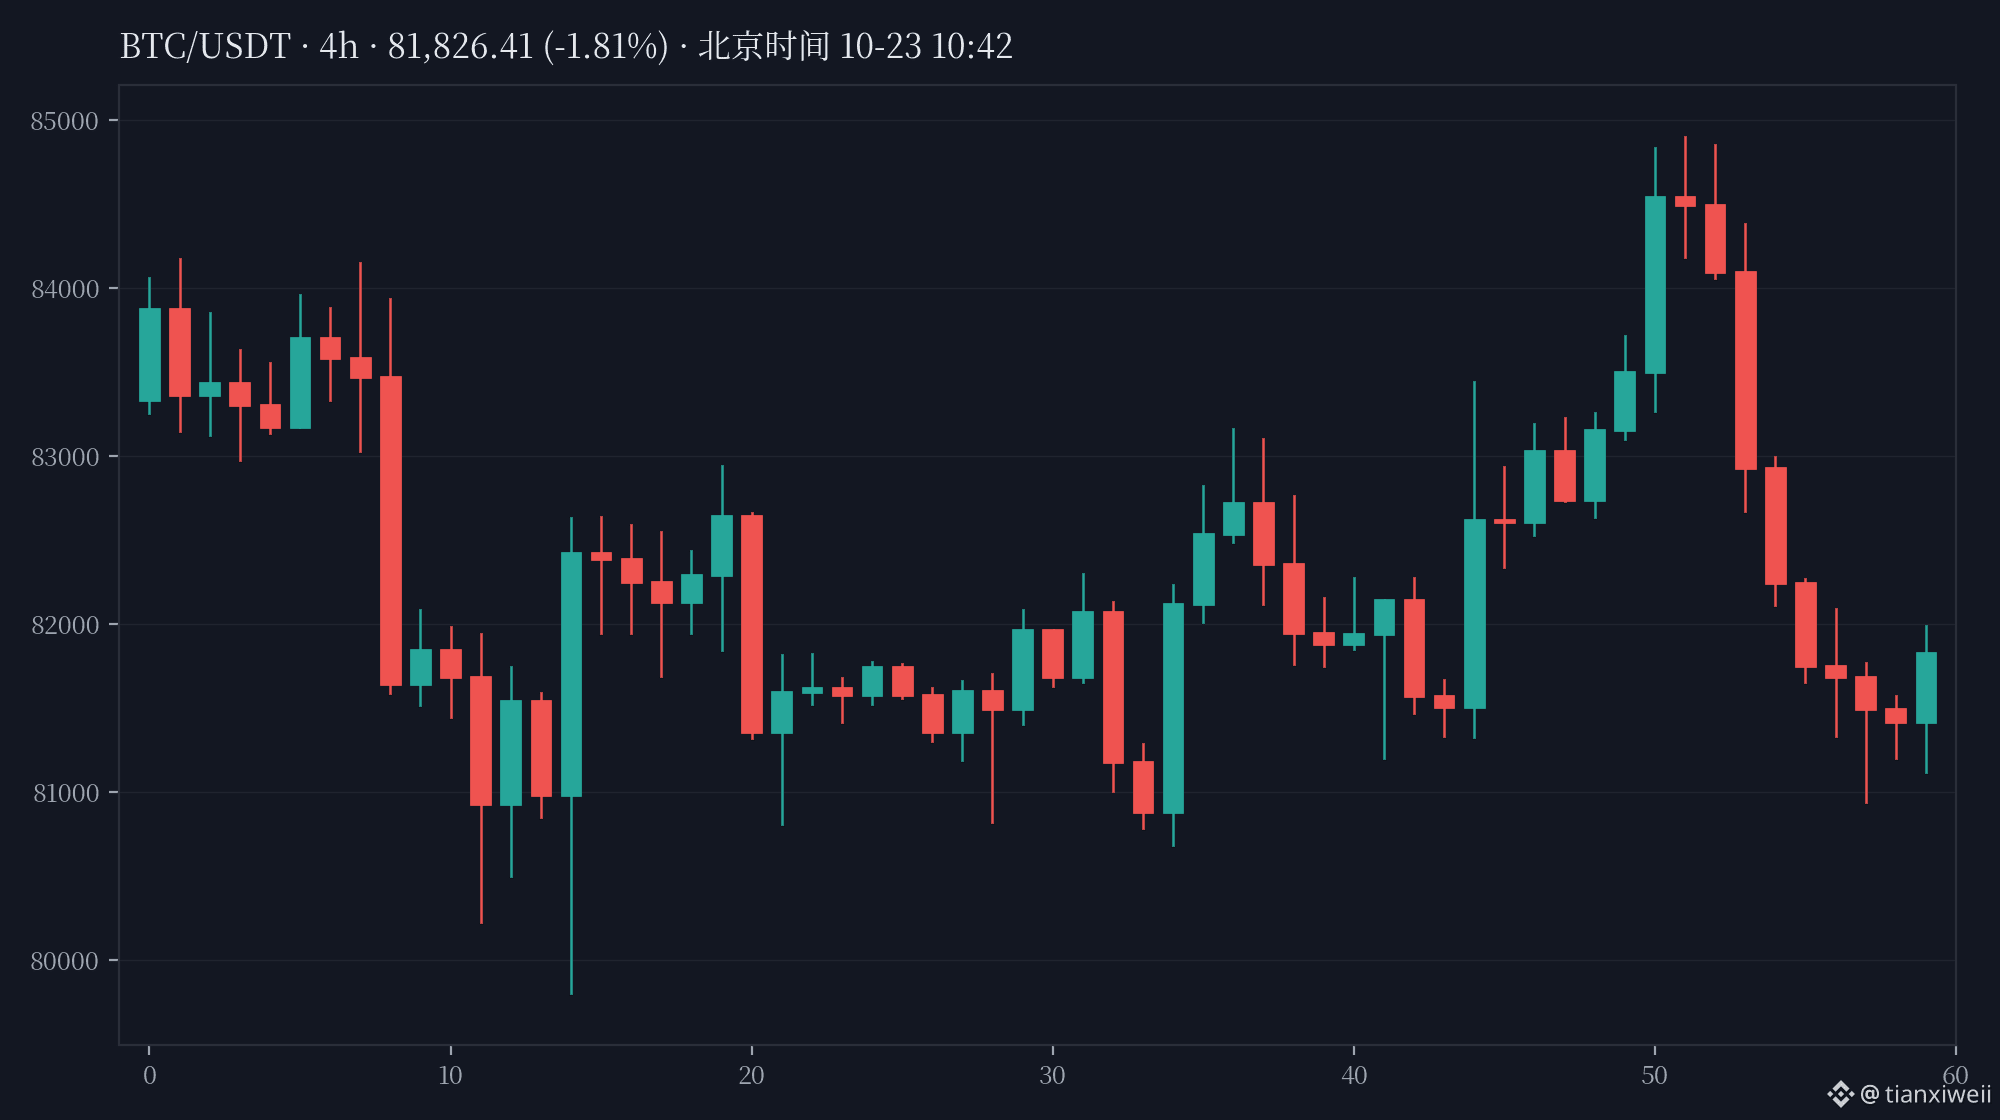
Tại thời điểm đăng bài, $BTC khoảng 81,870 (đối chiếu hai nguồn Binance Spot/OKX Perpetual, chênh lệch 0,034%, kiểm tra lúc 10:41); thị trường hiện chưa chịu tác động trực tiếp từ sự kiện này.
Thảo luận: Đợt này bạn đứng về phía “sấm to mưa nhỏ, vá xong là ổn” hay “cơn bão lớn hơn vẫn còn ở phía trước”? Hẹn gặp ở phần bình luận.
#PHP2Shell #安全提醒 #AnToànTiềnMãHóa
Tiêu đề: PHP2Shell đảo chiều: phía chính thức nói “chưa ai dùng”, Amazon nói “đã ra tay từ 4 ngày trước”
Trong bài đăng hôm qua, tôi đã viết rằng thông tin chính thức từ nhóm PHP là “không phát hiện khai thác thực tế tại thời điểm công bố”. Câu này đã bị tình báo mối đe dọa của Amazon bác bỏ thẳng thừng từ đêm qua đến sáng nay.
Dòng thời gian sự việc (đều đã quy đổi theo giờ Bắc Kinh):
- Ghi nhận từ honeypot MadPot của Amazon: nỗ lực khai thác đầu tiên xuất hiện vào ngày 17 tháng 10 (thứ Bảy) — khi lỗ hổng vẫn còn trong thời gian cấm vận, thậm chí chưa thấy bóng dáng bản vá.
- Khoảng 12 giờ trước khi lệnh cấm vận được dỡ bỏ vào ngày 21 tháng 10, nhiều PoC đã được đăng tải; payload và cơ sở hạ tầng ẩn danh cũng khác nhau, cho thấy những kẻ ra tay không thuộc cùng một nhóm.
- Chỉ vài giờ sau khi bản vá được phát hành, mã khai thác mới đã xuất hiện. Amazon hiện đánh giá rằng lỗ hổng đang bị khai thác rộng rãi.
- Quy mô: theo Cloudflare, số lượt thử khai thác đã lên tới hàng triệu; Palo Alto phát hiện hơn 22,6 triệu hệ thống lộ diện trên toàn cầu; Wiz ước tính lỗ hổng này ảnh hưởng đến khoảng 70% Internet và đã tồn tại hơn mười năm; VirusTotal ghi nhận hơn 5,1 triệu máy chủ PHP đang bị phơi lộ.
- Tin xấu nhất: NCC Group cảnh báo một số hệ thống có lỗ hổng có thể đã bị cài cửa hậu.
Một ý kiến cân bằng (cũng là sự thật): Dataminr cập nhật sáng nay rằng những gì họ quan sát được hiện vẫn chỉ giới hạn ở hoạt động quét, nhận dạng dấu vân tay và khai thác không thành công; chưa xác nhận có vụ xâm nhập thành công nào — nhưng nguyên văn họ nói, đây “chỉ còn là vấn đề thời gian”.
Quan điểm của tôi: Điều đáng sợ nhất trong đợt này không phải bản thân lỗ hổng, mà là dòng thời gian đã hoàn toàn thay đổi. Amazon nói thẳng: khoảng thời gian 7/30 ngày để khắc phục không còn hiệu lực; giờ phải tính thời gian vá bằng giờ. Khi AI hạ thấp chi phí chuyển “bản diff của bản vá thành exploit dùng được”, ngay cả thời gian cấm vận cũng không còn an toàn. Đây là hồi chuông cảnh tỉnh cho tất cả các công ty nhỏ, cầu nối nhỏ, ví nhỏ vẫn dùng PHP để chạy giao diện người dùng/phần quản trị — kẻ tấn công sẽ không chờ bạn phát hành bản vá nữa.
Quay lại chuyện tiền mã hóa: CZ đã cảnh báo hôm thứ Tư, còn Coinbase nói họ không có bề mặt tấn công dễ bị ảnh hưởng. Để tiền ở các sàn lớn thì không có vấn đề gì đáng kể, nhưng trong vài ngày tới đừng để số tiền lớn trên các nền tảng nhỏ; hãy bật 2FA cho những tài khoản quan trọng và đừng nhấp bừa vào các liên kết không rõ nguồn gốc.
Tại thời điểm đăng bài, $BTC khoảng 81,870 (đối chiếu hai nguồn Binance Spot/OKX Perpetual, chênh lệch 0,034%, kiểm tra lúc 10:41); thị trường hiện chưa chịu tác động trực tiếp từ sự kiện này.
Thảo luận: Đợt này bạn đứng về phía “sấm to mưa nhỏ, vá xong là ổn” hay “cơn bão lớn hơn vẫn còn ở phía trước”? Hẹn gặp ở phần bình luận.
#PHP2Shell #安全提醒 #AnToànTiềnMãHóa
Trong bài đăng hôm qua, tôi đã viết rằng thông tin chính thức từ nhóm PHP là “không phát hiện khai thác thực tế tại thời điểm công bố”. Câu này đã bị tình báo mối đe dọa của Amazon bác bỏ thẳng thừng từ đêm qua đến sáng nay.
Dòng thời gian sự việc (đều đã quy đổi theo giờ Bắc Kinh):
- Ghi nhận từ honeypot MadPot của Amazon: nỗ lực khai thác đầu tiên xuất hiện vào ngày 17 tháng 10 (thứ Bảy) — khi lỗ hổng vẫn còn trong thời gian cấm vận, thậm chí chưa thấy bóng dáng bản vá.
- Khoảng 12 giờ trước khi lệnh cấm vận được dỡ bỏ vào ngày 21 tháng 10, nhiều PoC đã được đăng tải; payload và cơ sở hạ tầng ẩn danh cũng khác nhau, cho thấy những kẻ ra tay không thuộc cùng một nhóm.
- Chỉ vài giờ sau khi bản vá được phát hành, mã khai thác mới đã xuất hiện. Amazon hiện đánh giá rằng lỗ hổng đang bị khai thác rộng rãi.
- Quy mô: theo Cloudflare, số lượt thử khai thác đã lên tới hàng triệu; Palo Alto phát hiện hơn 22,6 triệu hệ thống lộ diện trên toàn cầu; Wiz ước tính lỗ hổng này ảnh hưởng đến khoảng 70% Internet và đã tồn tại hơn mười năm; VirusTotal ghi nhận hơn 5,1 triệu máy chủ PHP đang bị phơi lộ.
- Tin xấu nhất: NCC Group cảnh báo một số hệ thống có lỗ hổng có thể đã bị cài cửa hậu.
Một ý kiến cân bằng (cũng là sự thật): Dataminr cập nhật sáng nay rằng những gì họ quan sát được hiện vẫn chỉ giới hạn ở hoạt động quét, nhận dạng dấu vân tay và khai thác không thành công; chưa xác nhận có vụ xâm nhập thành công nào — nhưng nguyên văn họ nói, đây “chỉ còn là vấn đề thời gian”.
Quan điểm của tôi: Điều đáng sợ nhất trong đợt này không phải bản thân lỗ hổng, mà là dòng thời gian đã hoàn toàn thay đổi. Amazon nói thẳng: khoảng thời gian 7/30 ngày để khắc phục không còn hiệu lực; giờ phải tính thời gian vá bằng giờ. Khi AI hạ thấp chi phí chuyển “bản diff của bản vá thành exploit dùng được”, ngay cả thời gian cấm vận cũng không còn an toàn. Đây là hồi chuông cảnh tỉnh cho tất cả các công ty nhỏ, cầu nối nhỏ, ví nhỏ vẫn dùng PHP để chạy giao diện người dùng/phần quản trị — kẻ tấn công sẽ không chờ bạn phát hành bản vá nữa.
Quay lại chuyện tiền mã hóa: CZ đã cảnh báo hôm thứ Tư, còn Coinbase nói họ không có bề mặt tấn công dễ bị ảnh hưởng. Để tiền ở các sàn lớn thì không có vấn đề gì đáng kể, nhưng trong vài ngày tới đừng để số tiền lớn trên các nền tảng nhỏ; hãy bật 2FA cho những tài khoản quan trọng và đừng nhấp bừa vào các liên kết không rõ nguồn gốc.
Tại thời điểm đăng bài, $BTC khoảng 81,870 (đối chiếu hai nguồn Binance Spot/OKX Perpetual, chênh lệch 0,034%, kiểm tra lúc 10:41); thị trường hiện chưa chịu tác động trực tiếp từ sự kiện này.
Thảo luận: Đợt này bạn đứng về phía “sấm to mưa nhỏ, vá xong là ổn” hay “cơn bão lớn hơn vẫn còn ở phía trước”? Hẹn gặp ở phần bình luận.
#PHP2Shell #安全提醒 #AnToànTiềnMãHóa
51
Những người rạng sáng hôm qua còn cười nhạo lỗ hổng cụm từ hạt giống của Coldcard, khoan cười đã — lần này đến lượt trình duyệt của chính bạn.
CZ đăng một câu khá khó tin trên X ngày 21 tháng 10: "Cứ gọi tôi là đa nghi, nhưng hãy đặc biệt cẩn thận khi truy cập BẤT KỲ trang web nào trong vài ngày tới." Nói đơn giản: mấy ngày tới đừng tùy tiện nhấp vào bất kỳ trang web nào.
Bối cảnh là PHP vừa lộ hai lỗ hổng, có tên mã PHP2Shell (CVE-2026-109618/109619), mức độ nghiêm trọng 9,2/10, cho phép thực thi mã từ xa mà không cần đăng nhập. PHP vận hành 70,5% số trang web trên toàn cầu; Palo Alto phát hiện 22,6 triệu máy chủ trên thế giới đang bị phơi lộ, ảnh hưởng cả WordPress lẫn Magento. Điều khó tin hơn là thông tin chi tiết đã bị rò rỉ trước khi bản vá được phát hành ngày 21 tháng 10 — tin tặc biết trước cả quản trị viên trang web, hoạt động khai thác ngoài thực tế đã được xác nhận, và bộ phận an ninh mạng của FBI khuyến nghị thẳng: nếu chưa thể cài bản vá, hãy ngắt kết nối mạng trước.
Điều thú vị trong giới tiền mã hóa là: Coinbase, BitGo vội lên tiếng tự chứng minh mình an toàn. Nhưng sàn giao dịch, trang ví, trang nhận airdrop mà bạn đăng nhập mỗi ngày, chẳng phải đều là trang web sao? Tin tặc thậm chí chẳng cần tấn công sàn giao dịch — chỉ cần tấn công một trang PHP bạn thường dùng, thay trang đăng nhập là mật khẩu và tài khoản của bạn sẽ lọt vào tay chúng.
Mở kèo điểm danh ở phần bình luận: A, mấy ngày tới chỉ vào sàn giao dịch, không vào đâu khác; B, vẫn lướt web khắp nơi, cược rằng mình mạng lớn.
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
Những người rạng sáng hôm qua còn cười nhạo lỗ hổng cụm từ hạt giống của Coldcard, khoan cười đã — lần này đến lượt trình duyệt của chính bạn.
CZ đăng một câu khá khó tin trên X ngày 21 tháng 10: "Cứ gọi tôi là đa nghi, nhưng hãy đặc biệt cẩn thận khi truy cập BẤT KỲ trang web nào trong vài ngày tới." Nói đơn giản: mấy ngày tới đừng tùy tiện nhấp vào bất kỳ trang web nào.
Bối cảnh là PHP vừa lộ hai lỗ hổng, có tên mã PHP2Shell (CVE-2026-109618/109619), mức độ nghiêm trọng 9,2/10, cho phép thực thi mã từ xa mà không cần đăng nhập. PHP vận hành 70,5% số trang web trên toàn cầu; Palo Alto phát hiện 22,6 triệu máy chủ trên thế giới đang bị phơi lộ, ảnh hưởng cả WordPress lẫn Magento. Điều khó tin hơn là thông tin chi tiết đã bị rò rỉ trước khi bản vá được phát hành ngày 21 tháng 10 — tin tặc biết trước cả quản trị viên trang web, hoạt động khai thác ngoài thực tế đã được xác nhận, và bộ phận an ninh mạng của FBI khuyến nghị thẳng: nếu chưa thể cài bản vá, hãy ngắt kết nối mạng trước.
Điều thú vị trong giới tiền mã hóa là: Coinbase, BitGo vội lên tiếng tự chứng minh mình an toàn. Nhưng sàn giao dịch, trang ví, trang nhận airdrop mà bạn đăng nhập mỗi ngày, chẳng phải đều là trang web sao? Tin tặc thậm chí chẳng cần tấn công sàn giao dịch — chỉ cần tấn công một trang PHP bạn thường dùng, thay trang đăng nhập là mật khẩu và tài khoản của bạn sẽ lọt vào tay chúng.
Mở kèo điểm danh ở phần bình luận: A, mấy ngày tới chỉ vào sàn giao dịch, không vào đâu khác; B, vẫn lướt web khắp nơi, cược rằng mình mạng lớn.
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
CZ đăng một câu khá khó tin trên X ngày 21 tháng 10: "Cứ gọi tôi là đa nghi, nhưng hãy đặc biệt cẩn thận khi truy cập BẤT KỲ trang web nào trong vài ngày tới." Nói đơn giản: mấy ngày tới đừng tùy tiện nhấp vào bất kỳ trang web nào.
Bối cảnh là PHP vừa lộ hai lỗ hổng, có tên mã PHP2Shell (CVE-2026-109618/109619), mức độ nghiêm trọng 9,2/10, cho phép thực thi mã từ xa mà không cần đăng nhập. PHP vận hành 70,5% số trang web trên toàn cầu; Palo Alto phát hiện 22,6 triệu máy chủ trên thế giới đang bị phơi lộ, ảnh hưởng cả WordPress lẫn Magento. Điều khó tin hơn là thông tin chi tiết đã bị rò rỉ trước khi bản vá được phát hành ngày 21 tháng 10 — tin tặc biết trước cả quản trị viên trang web, hoạt động khai thác ngoài thực tế đã được xác nhận, và bộ phận an ninh mạng của FBI khuyến nghị thẳng: nếu chưa thể cài bản vá, hãy ngắt kết nối mạng trước.
Điều thú vị trong giới tiền mã hóa là: Coinbase, BitGo vội lên tiếng tự chứng minh mình an toàn. Nhưng sàn giao dịch, trang ví, trang nhận airdrop mà bạn đăng nhập mỗi ngày, chẳng phải đều là trang web sao? Tin tặc thậm chí chẳng cần tấn công sàn giao dịch — chỉ cần tấn công một trang PHP bạn thường dùng, thay trang đăng nhập là mật khẩu và tài khoản của bạn sẽ lọt vào tay chúng.
Mở kèo điểm danh ở phần bình luận: A, mấy ngày tới chỉ vào sàn giao dịch, không vào đâu khác; B, vẫn lướt web khắp nơi, cược rằng mình mạng lớn.
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
185

·
--
【Tin nhanh thị trường】CZ cảnh báo: Những ngày này, hãy đặc biệt cẩn trọng khi truy cập bất kỳ trang web nào! PHP vừa phát hiện hai lỗ hổng nghiêm trọng PHP2Shell, cùng được chấm 9,2 điểm. Kẻ tấn công có thể chiếm quyền kiểm soát máy chủ mà không cần đăng nhập. Trong khi đó, PHP đang vận hành khoảng 70,5% số trang web. FBI cảnh báo các tổ chức chưa thể cập nhật nên tạm thời ngắt kết nối. Nếu trang web chưa vá lỗ hổng, bạn có thể gặp phải kết nối ví giả khi nhấp vào. Đừng tùy tiện nhấp vào liên kết—bạn còn dám truy cập bừa một trang web mới không?
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Tin nhanh thị trường】CZ cảnh báo: Những ngày này, hãy đặc biệt cẩn trọng khi truy cập bất kỳ trang web nào! PHP vừa phát hiện hai lỗ hổng nghiêm trọng PHP2Shell, cùng được chấm 9,2 điểm. Kẻ tấn công có thể chiếm quyền kiểm soát máy chủ mà không cần đăng nhập. Trong khi đó, PHP đang vận hành khoảng 70,5% số trang web. FBI cảnh báo các tổ chức chưa thể cập nhật nên tạm thời ngắt kết nối. Nếu trang web chưa vá lỗ hổng, bạn có thể gặp phải kết nối ví giả khi nhấp vào. Đừng tùy tiện nhấp vào liên kết—bạn còn dám truy cập bừa một trang web mới không?
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
16
·
--
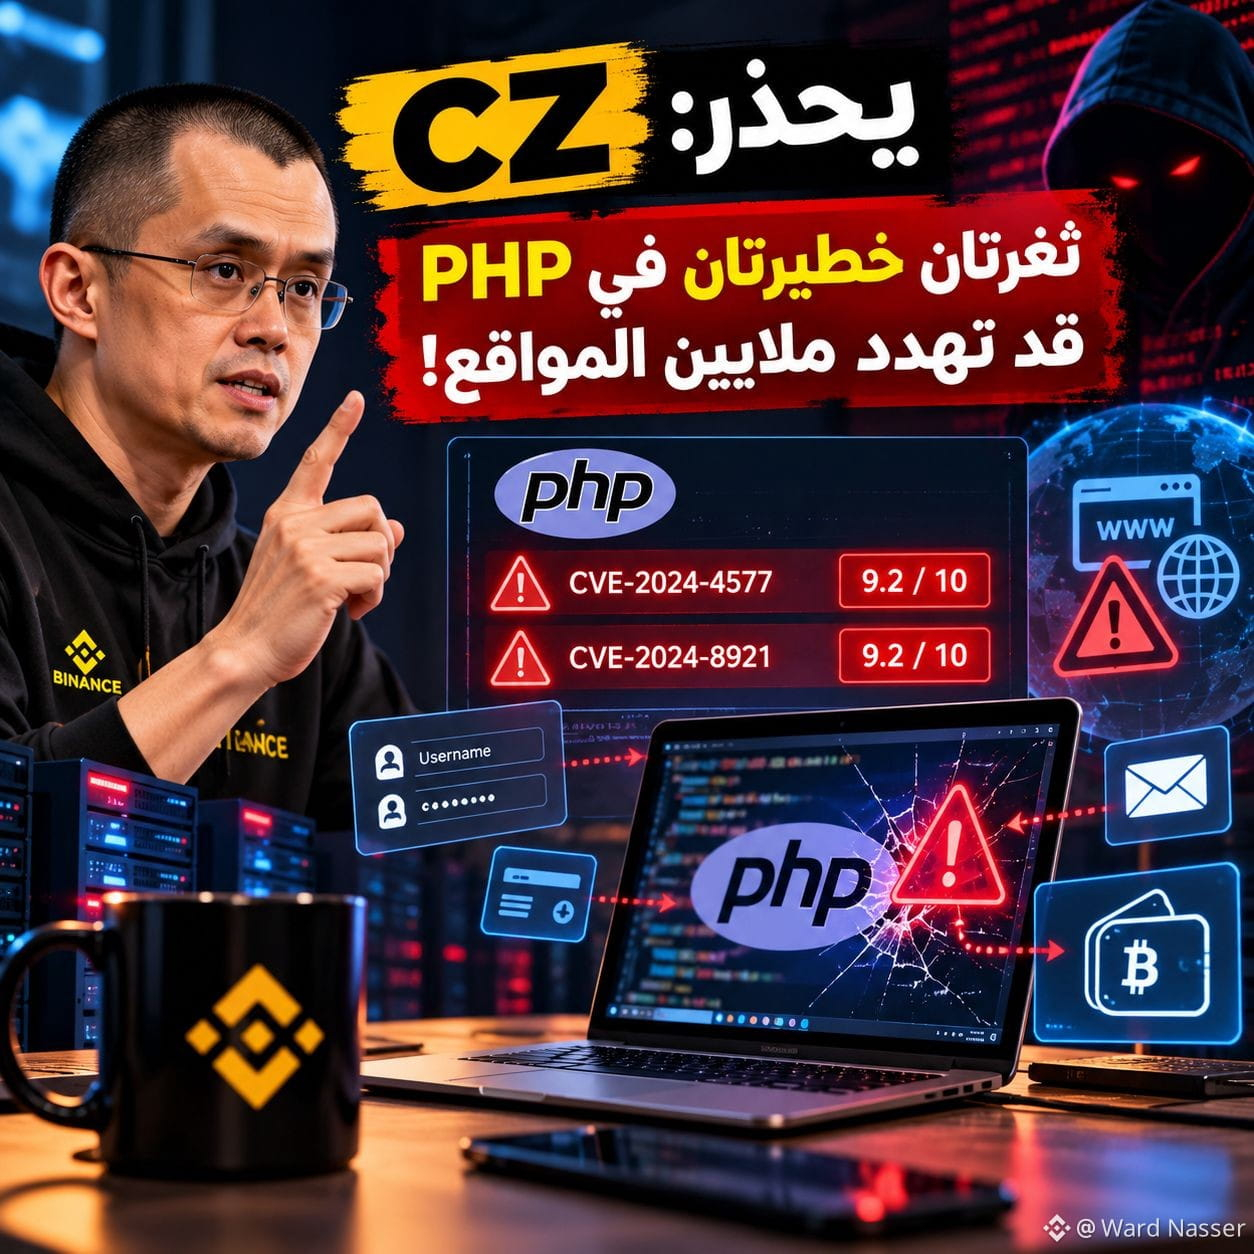
🚨 CZ cảnh báo: Đôi khi chỉ cần trang web bị xâm nhập là dữ liệu của bạn đã gặp nguy hiểm!
Hãy tưởng tượng bạn truy cập một trang web quen thuộc và đáng tin cậy, nhưng phía sau hậu trường có một lỗ hổng cho phép tin tặc kiểm soát máy chủ của trang web!
Đó là lý do nhà sáng lập Binance CZ cảnh báo về hai lỗ hổng nghiêm trọng trong PHP, ngôn ngữ được sử dụng để vận hành hàng triệu trang web.
⚠️ Hai lỗ hổng này được chấm 9,2 trên 10 về mức độ nghiêm trọng và có thể cho phép kẻ tấn công thực thi lệnh trên các máy chủ chưa được cập nhật mà không cần đăng nhập.
Điều đáng lo ngại nhất đối với người dùng tiền mã hóa?
Một trang web bị xâm nhập có thể trở thành cái bẫy để đánh cắp thông tin đăng nhập hoặc lừa bạn kết nối ví.
🛡️ Làm thế nào để tự bảo vệ mình?
✅ Tránh các liên kết đáng ngờ, ngay cả khi chúng có vẻ quen thuộc.
✅ Đừng kết nối ví với các trang web không đáng tin cậy.
✅ Không chia sẻ cụm từ khôi phục với bất kỳ trang web nào.
✅ Nếu bạn quản lý một trang web sử dụng PHP, hãy cài đặt các bản cập nhật bảo mật ngay lập tức.
Tin tốt là các bản cập nhật bảo mật đã được phát hành vào ngày 21 tháng 10.
Hãy nhớ: đôi khi, lỗ hổng nguy hiểm nhất không nằm trong ví của bạn, mà ở trang web bạn tin tưởng!
#CZ #PHP2Shell #CyberSecurity #Binance
🚨 CZ cảnh báo: Đôi khi chỉ cần trang web bị xâm nhập là dữ liệu của bạn đã gặp nguy hiểm!
Hãy tưởng tượng bạn truy cập một trang web quen thuộc và đáng tin cậy, nhưng phía sau hậu trường có một lỗ hổng cho phép tin tặc kiểm soát máy chủ của trang web!
Đó là lý do nhà sáng lập Binance CZ cảnh báo về hai lỗ hổng nghiêm trọng trong PHP, ngôn ngữ được sử dụng để vận hành hàng triệu trang web.
⚠️ Hai lỗ hổng này được chấm 9,2 trên 10 về mức độ nghiêm trọng và có thể cho phép kẻ tấn công thực thi lệnh trên các máy chủ chưa được cập nhật mà không cần đăng nhập.
Điều đáng lo ngại nhất đối với người dùng tiền mã hóa?
Một trang web bị xâm nhập có thể trở thành cái bẫy để đánh cắp thông tin đăng nhập hoặc lừa bạn kết nối ví.
🛡️ Làm thế nào để tự bảo vệ mình?
✅ Tránh các liên kết đáng ngờ, ngay cả khi chúng có vẻ quen thuộc.
✅ Đừng kết nối ví với các trang web không đáng tin cậy.
✅ Không chia sẻ cụm từ khôi phục với bất kỳ trang web nào.
✅ Nếu bạn quản lý một trang web sử dụng PHP, hãy cài đặt các bản cập nhật bảo mật ngay lập tức.
Tin tốt là các bản cập nhật bảo mật đã được phát hành vào ngày 21 tháng 10.
Hãy nhớ: đôi khi, lỗ hổng nguy hiểm nhất không nằm trong ví của bạn, mà ở trang web bạn tin tưởng!
#CZ #PHP2Shell #CyberSecurity #Binance
Hãy tưởng tượng bạn truy cập một trang web quen thuộc và đáng tin cậy, nhưng phía sau hậu trường có một lỗ hổng cho phép tin tặc kiểm soát máy chủ của trang web!
Đó là lý do nhà sáng lập Binance CZ cảnh báo về hai lỗ hổng nghiêm trọng trong PHP, ngôn ngữ được sử dụng để vận hành hàng triệu trang web.
⚠️ Hai lỗ hổng này được chấm 9,2 trên 10 về mức độ nghiêm trọng và có thể cho phép kẻ tấn công thực thi lệnh trên các máy chủ chưa được cập nhật mà không cần đăng nhập.
Điều đáng lo ngại nhất đối với người dùng tiền mã hóa?
Một trang web bị xâm nhập có thể trở thành cái bẫy để đánh cắp thông tin đăng nhập hoặc lừa bạn kết nối ví.
🛡️ Làm thế nào để tự bảo vệ mình?
✅ Tránh các liên kết đáng ngờ, ngay cả khi chúng có vẻ quen thuộc.
✅ Đừng kết nối ví với các trang web không đáng tin cậy.
✅ Không chia sẻ cụm từ khôi phục với bất kỳ trang web nào.
✅ Nếu bạn quản lý một trang web sử dụng PHP, hãy cài đặt các bản cập nhật bảo mật ngay lập tức.
Tin tốt là các bản cập nhật bảo mật đã được phát hành vào ngày 21 tháng 10.
Hãy nhớ: đôi khi, lỗ hổng nguy hiểm nhất không nằm trong ví của bạn, mà ở trang web bạn tin tưởng!
#CZ #PHP2Shell #CyberSecurity #Binance
3
409
·
--
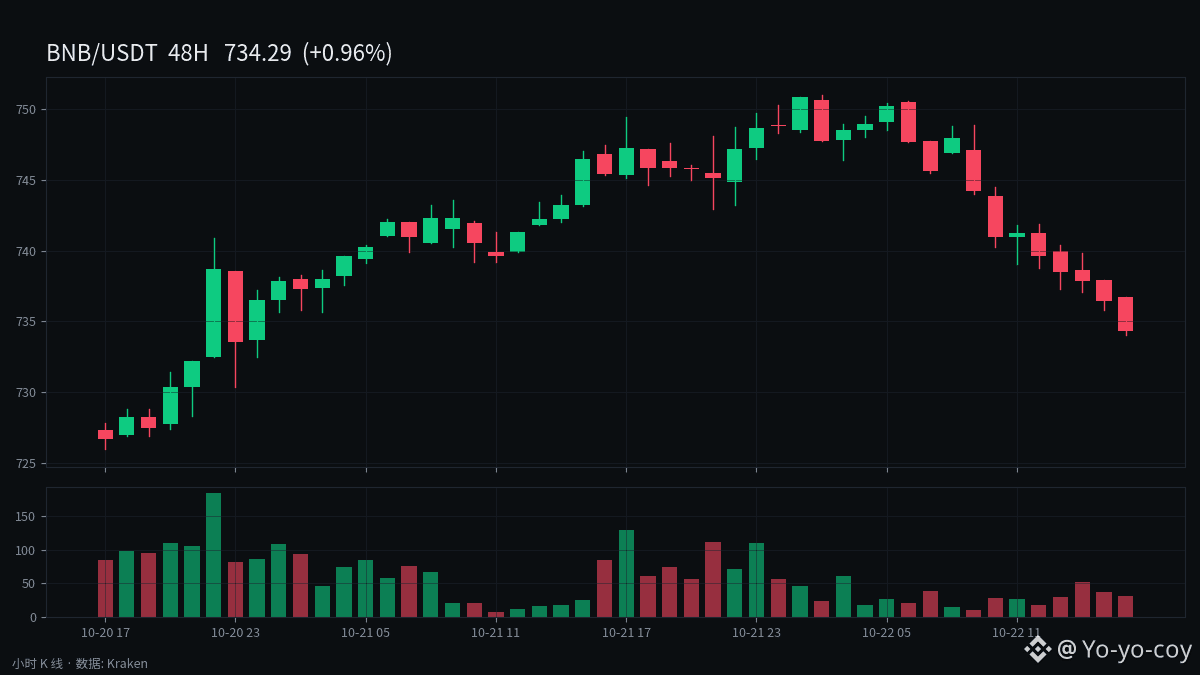
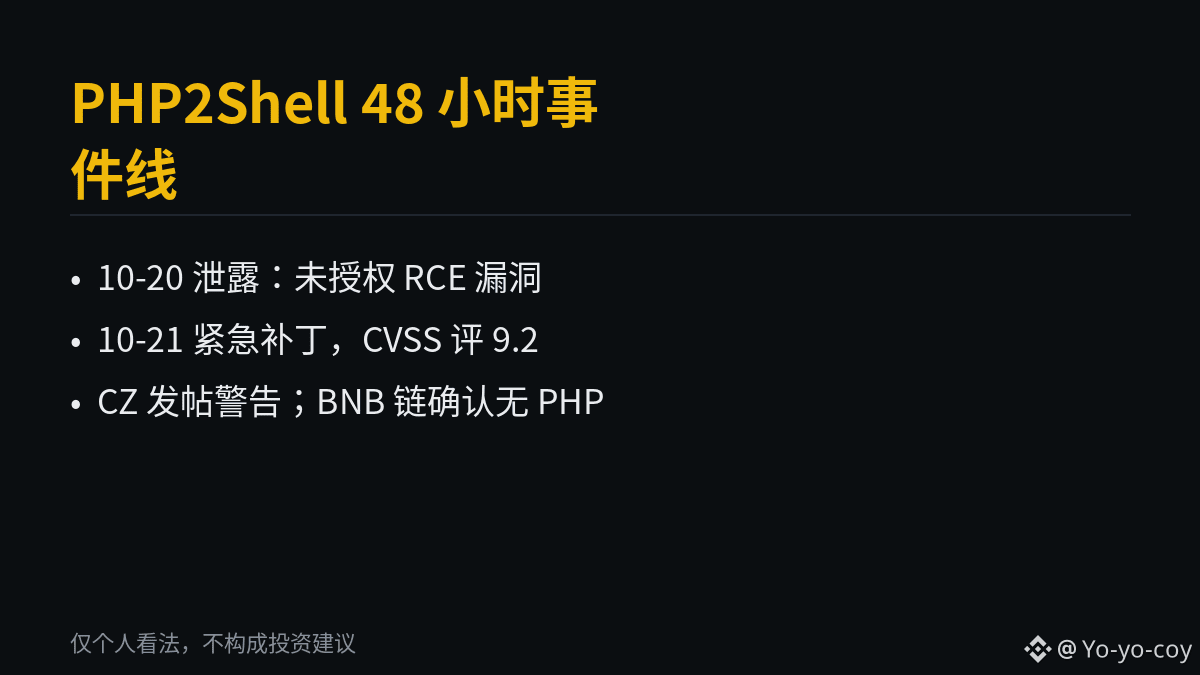
48 giờ với PHP2Shell: RCE không cần xác thực, CVSS 9.2; CZ cảnh báo người dùng tiền mã hóa đề phòng trang web lừa đảo ngày 21/10
Sự cố này không đe dọa trực tiếp đến tài sản trên chuỗi; rủi ro tập trung ở những website liên quan đến tiền mã hóa ít được chú ý hơn. Máy chủ PHP bị xâm nhập có thể bị biến thành trang lừa đảo giống hệt trang thật, nhằm dụ người dùng kết nối ví và tiết lộ cụm từ khôi phục.
Dữ liệu cho thấy một số điểm:
1. Diễn biến lỗ hổng và bản vá. Chi tiết bị rò rỉ sớm vào ngày 20/10 (thứ Ba), sau đó xuất hiện video trình diễn và tuyên bố sai lệch rằng điểm số là 10.0; đến 14:00 UTC ngày 21/10, PHP khẩn cấp phát hành các phiên bản 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35, khắc phục CVE-2026-109618 và CVE-2026-109619 (CVSS 4.0: 9.2, thực thi mã từ xa không cần xác thực). Đáng chú ý, PHP 8.1 trở về trước không có bản vá chính thức.
2. Phạm vi ảnh hưởng. Unit42 thống kê khoảng 22,6 triệu phiên bản PHP bị lộ ra Internet (dữ liệu Cortex Xpanse); Tenable ước tính có thể có 1,3–1,9 triệu máy chủ lộ ra Internet bị ảnh hưởng. Cloudflare đã quan sát thấy các cuộc tấn công ban đầu vào ngày 21/10 và triển khai quy tắc WAF khẩn cấp; website của Wordfence ngừng hoạt động ngày 21/10 để khắc phục; ba diễn đàn hacker BreachForums, DarkForums và PwnForums chủ động ngừng hoạt động để vá lỗi; các website của quốc hội Phần Lan và Hà Lan cũng ngừng hoạt động.
3. Động thái trong cộng đồng tiền mã hóa. Ngày 21/10, CZ đăng bài nhắc nhở rằng “trong vài ngày tới, hãy hết sức cẩn thận khi truy cập bất kỳ website nào”, đồng thời cho biết các vụ khai thác ngoài thực tế đã được xác nhận có thể biến website mà người dùng truy cập thành phương tiện đánh cắp thông tin đăng nhập; Nina Rong, người đứng đầu bộ phận tăng trưởng của BNB Chain, xác nhận hệ thống công nghệ của họ không sử dụng PHP; PancakeSwap đăng bài xác nhận cơ sở hạ tầng không dùng PHP và tiền của người dùng an toàn. CZ chia sẻ lại bài đăng và bình luận: “Ít nhất thì hầu hết các dự án nên đăng thông báo xác nhận như thế này”. Tính đến ngày 22/10, chưa có báo cáo nào được xác nhận về việc sàn giao dịch tiền mã hóa hoặc ví người dùng bị đánh cắp trực tiếp do PHP2Shell.
Điều có thể thấy là bản vá đã được phát hành hơn 24 giờ; việc vá hạ tầng là trách nhiệm của họ. Nhưng trong vài ngày tới, trước khi mở bất kỳ website nào liên quan đến tiền mã hóa, hãy kiểm tra kỹ tên miền — còn bảo vệ cụm từ khôi phục là việc của chính bạn.
Chỉ là ý kiến cá nhân, không phải lời khuyên đầu tư.
#PHP2Shell #网络安全 $BNB $CAKE
48 giờ với PHP2Shell: RCE không cần xác thực, CVSS 9.2; CZ cảnh báo người dùng tiền mã hóa đề phòng trang web lừa đảo ngày 21/10
Sự cố này không đe dọa trực tiếp đến tài sản trên chuỗi; rủi ro tập trung ở những website liên quan đến tiền mã hóa ít được chú ý hơn. Máy chủ PHP bị xâm nhập có thể bị biến thành trang lừa đảo giống hệt trang thật, nhằm dụ người dùng kết nối ví và tiết lộ cụm từ khôi phục.
Dữ liệu cho thấy một số điểm:
1. Diễn biến lỗ hổng và bản vá. Chi tiết bị rò rỉ sớm vào ngày 20/10 (thứ Ba), sau đó xuất hiện video trình diễn và tuyên bố sai lệch rằng điểm số là 10.0; đến 14:00 UTC ngày 21/10, PHP khẩn cấp phát hành các phiên bản 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35, khắc phục CVE-2026-109618 và CVE-2026-109619 (CVSS 4.0: 9.2, thực thi mã từ xa không cần xác thực). Đáng chú ý, PHP 8.1 trở về trước không có bản vá chính thức.
2. Phạm vi ảnh hưởng. Unit42 thống kê khoảng 22,6 triệu phiên bản PHP bị lộ ra Internet (dữ liệu Cortex Xpanse); Tenable ước tính có thể có 1,3–1,9 triệu máy chủ lộ ra Internet bị ảnh hưởng. Cloudflare đã quan sát thấy các cuộc tấn công ban đầu vào ngày 21/10 và triển khai quy tắc WAF khẩn cấp; website của Wordfence ngừng hoạt động ngày 21/10 để khắc phục; ba diễn đàn hacker BreachForums, DarkForums và PwnForums chủ động ngừng hoạt động để vá lỗi; các website của quốc hội Phần Lan và Hà Lan cũng ngừng hoạt động.
3. Động thái trong cộng đồng tiền mã hóa. Ngày 21/10, CZ đăng bài nhắc nhở rằng “trong vài ngày tới, hãy hết sức cẩn thận khi truy cập bất kỳ website nào”, đồng thời cho biết các vụ khai thác ngoài thực tế đã được xác nhận có thể biến website mà người dùng truy cập thành phương tiện đánh cắp thông tin đăng nhập; Nina Rong, người đứng đầu bộ phận tăng trưởng của BNB Chain, xác nhận hệ thống công nghệ của họ không sử dụng PHP; PancakeSwap đăng bài xác nhận cơ sở hạ tầng không dùng PHP và tiền của người dùng an toàn. CZ chia sẻ lại bài đăng và bình luận: “Ít nhất thì hầu hết các dự án nên đăng thông báo xác nhận như thế này”. Tính đến ngày 22/10, chưa có báo cáo nào được xác nhận về việc sàn giao dịch tiền mã hóa hoặc ví người dùng bị đánh cắp trực tiếp do PHP2Shell.
Điều có thể thấy là bản vá đã được phát hành hơn 24 giờ; việc vá hạ tầng là trách nhiệm của họ. Nhưng trong vài ngày tới, trước khi mở bất kỳ website nào liên quan đến tiền mã hóa, hãy kiểm tra kỹ tên miền — còn bảo vệ cụm từ khôi phục là việc của chính bạn.
Chỉ là ý kiến cá nhân, không phải lời khuyên đầu tư.
#PHP2Shell #网络安全 $BNB $CAKE
Sự cố này không đe dọa trực tiếp đến tài sản trên chuỗi; rủi ro tập trung ở những website liên quan đến tiền mã hóa ít được chú ý hơn. Máy chủ PHP bị xâm nhập có thể bị biến thành trang lừa đảo giống hệt trang thật, nhằm dụ người dùng kết nối ví và tiết lộ cụm từ khôi phục.
Dữ liệu cho thấy một số điểm:
1. Diễn biến lỗ hổng và bản vá. Chi tiết bị rò rỉ sớm vào ngày 20/10 (thứ Ba), sau đó xuất hiện video trình diễn và tuyên bố sai lệch rằng điểm số là 10.0; đến 14:00 UTC ngày 21/10, PHP khẩn cấp phát hành các phiên bản 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35, khắc phục CVE-2026-109618 và CVE-2026-109619 (CVSS 4.0: 9.2, thực thi mã từ xa không cần xác thực). Đáng chú ý, PHP 8.1 trở về trước không có bản vá chính thức.
2. Phạm vi ảnh hưởng. Unit42 thống kê khoảng 22,6 triệu phiên bản PHP bị lộ ra Internet (dữ liệu Cortex Xpanse); Tenable ước tính có thể có 1,3–1,9 triệu máy chủ lộ ra Internet bị ảnh hưởng. Cloudflare đã quan sát thấy các cuộc tấn công ban đầu vào ngày 21/10 và triển khai quy tắc WAF khẩn cấp; website của Wordfence ngừng hoạt động ngày 21/10 để khắc phục; ba diễn đàn hacker BreachForums, DarkForums và PwnForums chủ động ngừng hoạt động để vá lỗi; các website của quốc hội Phần Lan và Hà Lan cũng ngừng hoạt động.
3. Động thái trong cộng đồng tiền mã hóa. Ngày 21/10, CZ đăng bài nhắc nhở rằng “trong vài ngày tới, hãy hết sức cẩn thận khi truy cập bất kỳ website nào”, đồng thời cho biết các vụ khai thác ngoài thực tế đã được xác nhận có thể biến website mà người dùng truy cập thành phương tiện đánh cắp thông tin đăng nhập; Nina Rong, người đứng đầu bộ phận tăng trưởng của BNB Chain, xác nhận hệ thống công nghệ của họ không sử dụng PHP; PancakeSwap đăng bài xác nhận cơ sở hạ tầng không dùng PHP và tiền của người dùng an toàn. CZ chia sẻ lại bài đăng và bình luận: “Ít nhất thì hầu hết các dự án nên đăng thông báo xác nhận như thế này”. Tính đến ngày 22/10, chưa có báo cáo nào được xác nhận về việc sàn giao dịch tiền mã hóa hoặc ví người dùng bị đánh cắp trực tiếp do PHP2Shell.
Điều có thể thấy là bản vá đã được phát hành hơn 24 giờ; việc vá hạ tầng là trách nhiệm của họ. Nhưng trong vài ngày tới, trước khi mở bất kỳ website nào liên quan đến tiền mã hóa, hãy kiểm tra kỹ tên miền — còn bảo vệ cụm từ khôi phục là việc của chính bạn.
Chỉ là ý kiến cá nhân, không phải lời khuyên đầu tư.
#PHP2Shell #网络安全 $BNB $CAKE
12
·
--
Điều đáng xem nhất sáng nay không phải biểu đồ nến, mà là lỗ hổng nghiêm trọng 9.2 điểm này
PHP vừa lộ hai lỗ hổng nghiêm trọng (CVE-2026-109618, CVE-2026-109619), điểm CVSS 9.2/10. Kẻ tấn công có thể thực thi mã từ xa mà không cần đăng nhập. Các nhà nghiên cứu đặt tên cho chúng là PHP2Shell. Vấn đề là chi tiết lỗ hổng đã bị rò rỉ trước khi bản vá được phát hành, và các nỗ lực khai thác đã xuất hiện (theo Cloudflare). Bản vá khẩn cấp mãi đến ngày 21 tháng 10 mới được phát hành, nên nhiều trang web chưa kịp cập nhật.
Vì sao giới tiền mã hóa cần quan tâm (dữ kiện): SlowMist đã quét 1.488 tên miền trong giới tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP; Intersect thuộc hệ sinh thái Cardano đã tạm ngừng khu vực thành viên để tự kiểm tra; Coinbase cho biết tự kiểm tra không phát hiện hệ thống bị lộ, còn BitGo nói nền tảng không bị ảnh hưởng; CZ đã cảnh báo từ thứ Tư rằng trong vài ngày tới, cần đặc biệt cẩn trọng khi truy cập bất kỳ trang web nào. Phạm vi ảnh hưởng cũng không chỉ giới hạn trong giới tiền mã hóa: các trang web chính phủ ở nhiều nước như Hà Lan, Phần Lan, Pháp, Đức và Úc từng tạm ngừng hoạt động để phòng ngừa vào thứ Tư; một số dịch vụ của Wikimedia cũng ngừng hoạt động.
Diễn biến mới sáng nay: Quỹ PHP lên tiếng thừa nhận — manh mối về lỗ hổng đã có từ năm 2024, nhưng việc khắc phục bị trì hoãn khoảng hai năm. Nguyên văn phía chính thức gọi đây là “thất bại mang tính cơ cấu”; lúc 08:44 sáng nay theo giờ Bắc Kinh, Cointelegraph đã tổng hợp toàn cảnh. Quan điểm của tôi: đây không phải là một dự án nào đó bị tấn công, mà là đường ống nền tảng đã nứt. Việc các sàn lớn nhanh chóng lên tiếng không có nghĩa là toàn hệ sinh thái an toàn; các sàn nhỏ và cổng thanh toán PHP có rủi ro cao nhất (theo phân tích của BeInCrypto). Điều thực sự nguy hiểm là những trang web nhỏ, trang airdrop và trang thanh toán mà bạn tiện tay mở ra.
Trong vài ngày tới, chỉ cần làm ba việc: đừng kết nối ví hay nhập mã xác minh trên các trang web lạ; chỉ truy cập sàn qua ứng dụng chính thức và dấu trang; nếu gặp cửa sổ bật lên kiểu “nâng cấp ví khẩn cấp”, hãy đóng lại trước đã.
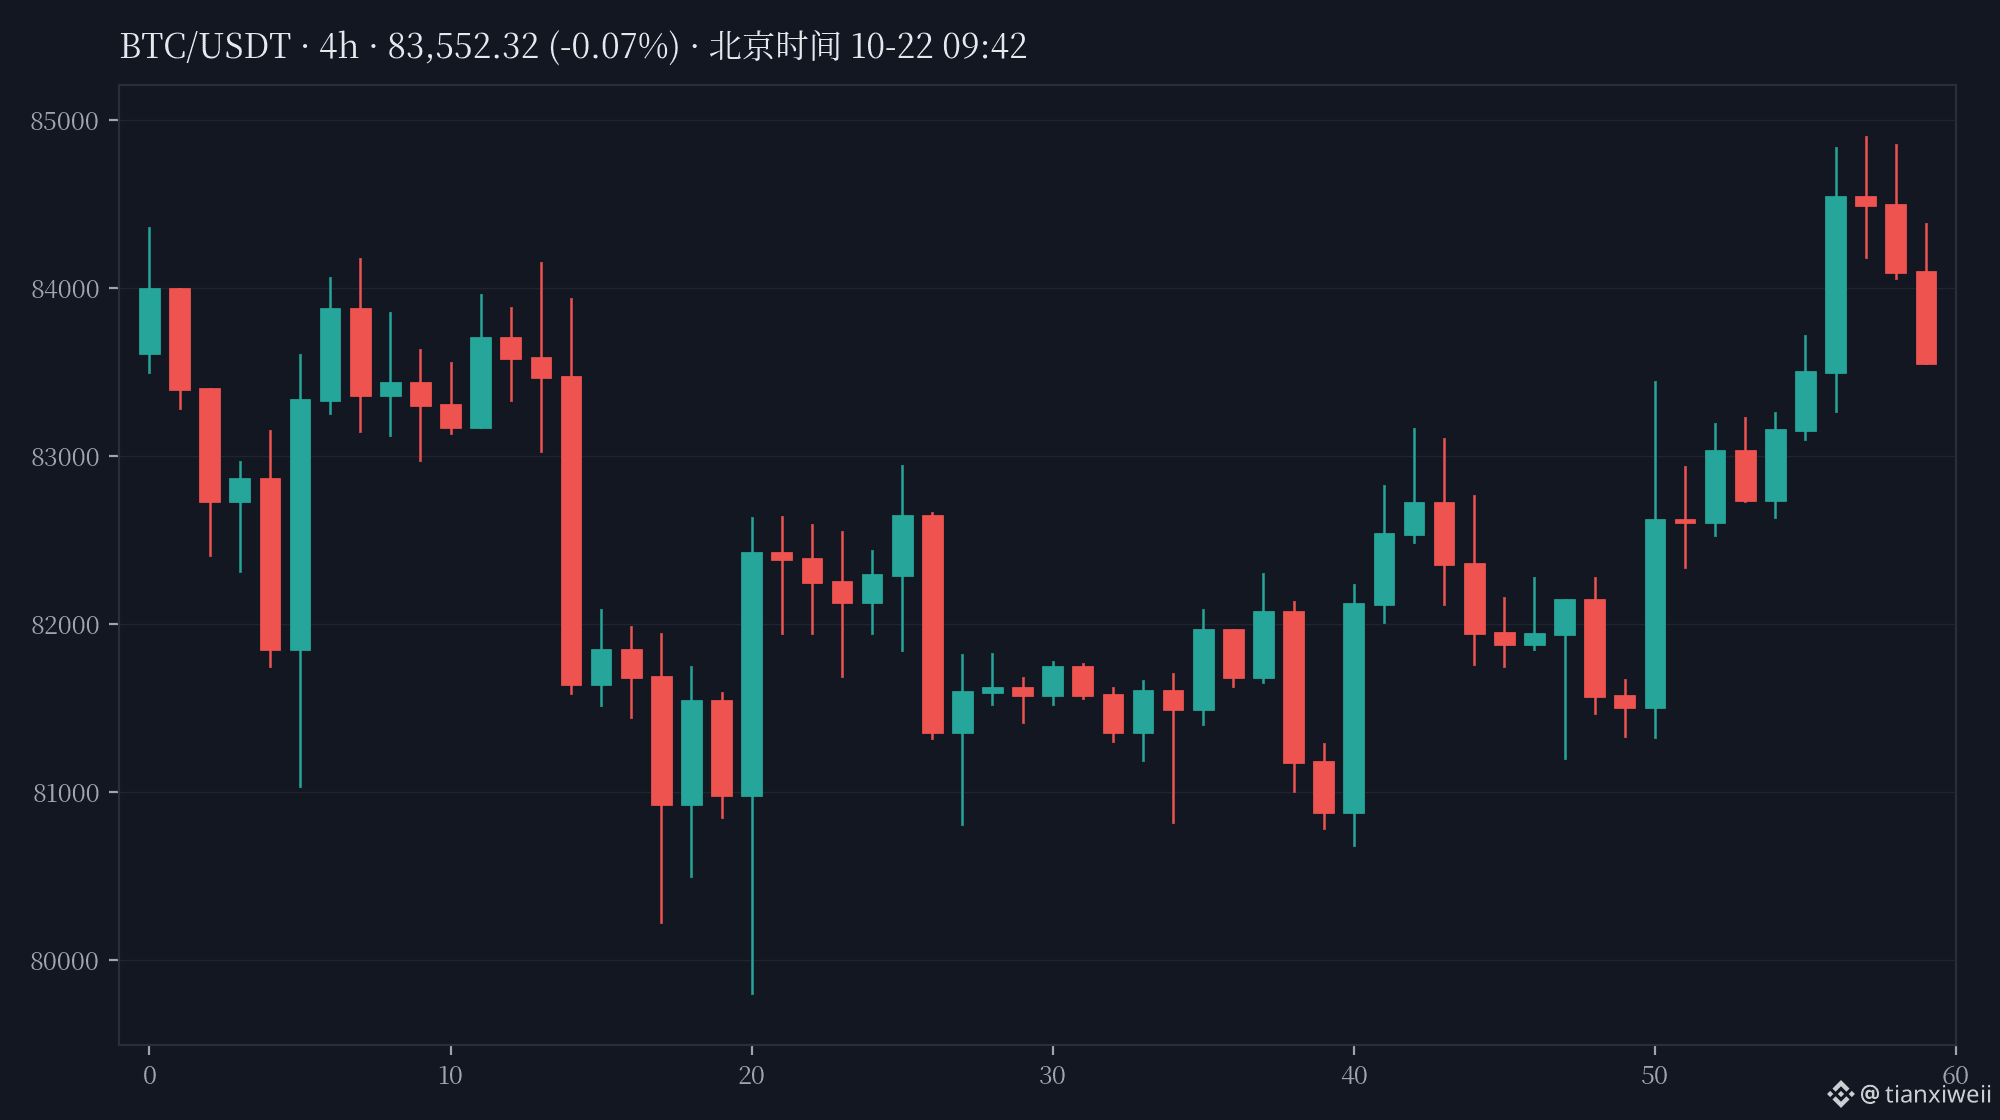
$BTC sáng nay tăng lên 84.898 rồi giảm trở lại; lúc 09:41, hai nguồn cùng ghi nhận mức khoảng 83.697 (24 giờ khoảng +0,97%). Thị trường lại khá bình lặng — nhưng cái giá của loại lỗ hổng này thường không thể hiện trên biểu đồ nến ngay trong ngày.
Cảnh báo rủi ro: Phạm vi ảnh hưởng của lỗ hổng vẫn đang được rà soát; tình trạng bị lộ của từng nền tảng sẽ căn cứ theo thông báo chính thức. Bài viết này không cấu thành lời khuyên đầu tư.
Mấy ngày tới bạn sẽ ngừng mở mọi liên kết lạ trước, hay vẫn nghĩ chuyện này còn xa giới tiền mã hóa?
#安全提醒 #PHP2Shell #AnToànTiềnMãHóa
Điều đáng xem nhất sáng nay không phải biểu đồ nến, mà là lỗ hổng nghiêm trọng 9.2 điểm này
PHP vừa lộ hai lỗ hổng nghiêm trọng (CVE-2026-109618, CVE-2026-109619), điểm CVSS 9.2/10. Kẻ tấn công có thể thực thi mã từ xa mà không cần đăng nhập. Các nhà nghiên cứu đặt tên cho chúng là PHP2Shell. Vấn đề là chi tiết lỗ hổng đã bị rò rỉ trước khi bản vá được phát hành, và các nỗ lực khai thác đã xuất hiện (theo Cloudflare). Bản vá khẩn cấp mãi đến ngày 21 tháng 10 mới được phát hành, nên nhiều trang web chưa kịp cập nhật.
Vì sao giới tiền mã hóa cần quan tâm (dữ kiện): SlowMist đã quét 1.488 tên miền trong giới tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP; Intersect thuộc hệ sinh thái Cardano đã tạm ngừng khu vực thành viên để tự kiểm tra; Coinbase cho biết tự kiểm tra không phát hiện hệ thống bị lộ, còn BitGo nói nền tảng không bị ảnh hưởng; CZ đã cảnh báo từ thứ Tư rằng trong vài ngày tới, cần đặc biệt cẩn trọng khi truy cập bất kỳ trang web nào. Phạm vi ảnh hưởng cũng không chỉ giới hạn trong giới tiền mã hóa: các trang web chính phủ ở nhiều nước như Hà Lan, Phần Lan, Pháp, Đức và Úc từng tạm ngừng hoạt động để phòng ngừa vào thứ Tư; một số dịch vụ của Wikimedia cũng ngừng hoạt động.
Diễn biến mới sáng nay: Quỹ PHP lên tiếng thừa nhận — manh mối về lỗ hổng đã có từ năm 2024, nhưng việc khắc phục bị trì hoãn khoảng hai năm. Nguyên văn phía chính thức gọi đây là “thất bại mang tính cơ cấu”; lúc 08:44 sáng nay theo giờ Bắc Kinh, Cointelegraph đã tổng hợp toàn cảnh. Quan điểm của tôi: đây không phải là một dự án nào đó bị tấn công, mà là đường ống nền tảng đã nứt. Việc các sàn lớn nhanh chóng lên tiếng không có nghĩa là toàn hệ sinh thái an toàn; các sàn nhỏ và cổng thanh toán PHP có rủi ro cao nhất (theo phân tích của BeInCrypto). Điều thực sự nguy hiểm là những trang web nhỏ, trang airdrop và trang thanh toán mà bạn tiện tay mở ra.
Trong vài ngày tới, chỉ cần làm ba việc: đừng kết nối ví hay nhập mã xác minh trên các trang web lạ; chỉ truy cập sàn qua ứng dụng chính thức và dấu trang; nếu gặp cửa sổ bật lên kiểu “nâng cấp ví khẩn cấp”, hãy đóng lại trước đã.
$BTC sáng nay tăng lên 84.898 rồi giảm trở lại; lúc 09:41, hai nguồn cùng ghi nhận mức khoảng 83.697 (24 giờ khoảng +0,97%). Thị trường lại khá bình lặng — nhưng cái giá của loại lỗ hổng này thường không thể hiện trên biểu đồ nến ngay trong ngày.
Cảnh báo rủi ro: Phạm vi ảnh hưởng của lỗ hổng vẫn đang được rà soát; tình trạng bị lộ của từng nền tảng sẽ căn cứ theo thông báo chính thức. Bài viết này không cấu thành lời khuyên đầu tư.
Mấy ngày tới bạn sẽ ngừng mở mọi liên kết lạ trước, hay vẫn nghĩ chuyện này còn xa giới tiền mã hóa?
#安全提醒 #PHP2Shell #AnToànTiềnMãHóa
PHP vừa lộ hai lỗ hổng nghiêm trọng (CVE-2026-109618, CVE-2026-109619), điểm CVSS 9.2/10. Kẻ tấn công có thể thực thi mã từ xa mà không cần đăng nhập. Các nhà nghiên cứu đặt tên cho chúng là PHP2Shell. Vấn đề là chi tiết lỗ hổng đã bị rò rỉ trước khi bản vá được phát hành, và các nỗ lực khai thác đã xuất hiện (theo Cloudflare). Bản vá khẩn cấp mãi đến ngày 21 tháng 10 mới được phát hành, nên nhiều trang web chưa kịp cập nhật.
Vì sao giới tiền mã hóa cần quan tâm (dữ kiện): SlowMist đã quét 1.488 tên miền trong giới tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP; Intersect thuộc hệ sinh thái Cardano đã tạm ngừng khu vực thành viên để tự kiểm tra; Coinbase cho biết tự kiểm tra không phát hiện hệ thống bị lộ, còn BitGo nói nền tảng không bị ảnh hưởng; CZ đã cảnh báo từ thứ Tư rằng trong vài ngày tới, cần đặc biệt cẩn trọng khi truy cập bất kỳ trang web nào. Phạm vi ảnh hưởng cũng không chỉ giới hạn trong giới tiền mã hóa: các trang web chính phủ ở nhiều nước như Hà Lan, Phần Lan, Pháp, Đức và Úc từng tạm ngừng hoạt động để phòng ngừa vào thứ Tư; một số dịch vụ của Wikimedia cũng ngừng hoạt động.
Diễn biến mới sáng nay: Quỹ PHP lên tiếng thừa nhận — manh mối về lỗ hổng đã có từ năm 2024, nhưng việc khắc phục bị trì hoãn khoảng hai năm. Nguyên văn phía chính thức gọi đây là “thất bại mang tính cơ cấu”; lúc 08:44 sáng nay theo giờ Bắc Kinh, Cointelegraph đã tổng hợp toàn cảnh. Quan điểm của tôi: đây không phải là một dự án nào đó bị tấn công, mà là đường ống nền tảng đã nứt. Việc các sàn lớn nhanh chóng lên tiếng không có nghĩa là toàn hệ sinh thái an toàn; các sàn nhỏ và cổng thanh toán PHP có rủi ro cao nhất (theo phân tích của BeInCrypto). Điều thực sự nguy hiểm là những trang web nhỏ, trang airdrop và trang thanh toán mà bạn tiện tay mở ra.
Trong vài ngày tới, chỉ cần làm ba việc: đừng kết nối ví hay nhập mã xác minh trên các trang web lạ; chỉ truy cập sàn qua ứng dụng chính thức và dấu trang; nếu gặp cửa sổ bật lên kiểu “nâng cấp ví khẩn cấp”, hãy đóng lại trước đã.
$BTC sáng nay tăng lên 84.898 rồi giảm trở lại; lúc 09:41, hai nguồn cùng ghi nhận mức khoảng 83.697 (24 giờ khoảng +0,97%). Thị trường lại khá bình lặng — nhưng cái giá của loại lỗ hổng này thường không thể hiện trên biểu đồ nến ngay trong ngày.
Cảnh báo rủi ro: Phạm vi ảnh hưởng của lỗ hổng vẫn đang được rà soát; tình trạng bị lộ của từng nền tảng sẽ căn cứ theo thông báo chính thức. Bài viết này không cấu thành lời khuyên đầu tư.
Mấy ngày tới bạn sẽ ngừng mở mọi liên kết lạ trước, hay vẫn nghĩ chuyện này còn xa giới tiền mã hóa?
#安全提醒 #PHP2Shell #AnToànTiềnMãHóa
63
Một lỗi máy chủ nghiêm trọng vừa được vá khẩn cấp — và ngay cả CZ cũng đang khuyên người dùng tiền mã hóa hãy thận trọng.
Ngày 21 tháng 10, PHP đã phát hành các bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa có tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619), cả hai đều được chấm 9,2 trên thang mức độ nghiêm trọng CVSS. Được các nhà nghiên cứu tại Wiz, Calif và nhóm Codex của OpenAI phát hiện, những lỗi này nằm ngay trong môi trường chạy PHP — máy chủ chạy phiên bản PHP cũ vẫn có nguy cơ bị tấn công, ngay cả khi phần mềm của chính nó không có lỗ hổng. Cloudflare đã ghi nhận các nỗ lực khai thác nhắm vào khách hàng, còn các nhà nghiên cứu cho biết công cụ AI đã rút ngắn thời gian xây dựng cuộc tấn công từ vài tháng xuống còn khoảng một tuần.
Vì sao điều này quan trọng với tiền mã hóa: các đối tượng có nguy cơ gồm những sàn giao dịch quy mô nhỏ, cổng thanh toán và giao diện web của ví — nếu giao diện người dùng bị xâm nhập, kẻ tấn công có thể thay đổi địa chỉ nạp tiền hoặc làm lộ khóa API. CZ và SlowMist đều đã kêu gọi các nền tảng cài đặt bản vá. Cần lưu ý: chưa có bằng chứng cho thấy bất kỳ sàn giao dịch nào thực sự bị xâm nhập, và blockchain, hợp đồng thông minh cũng như ví lạnh không bị ảnh hưởng.
Bạn có thấy sàn giao dịch của mình xác nhận đã cài bản vá chưa? Đây là tín hiệu duy nhất đáng để chờ đợi trong tuần này. Không phải lời khuyên giao dịch — hãy giữ gìn an toàn bảo mật.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
Một lỗi máy chủ nghiêm trọng vừa được vá khẩn cấp — và ngay cả CZ cũng đang khuyên người dùng tiền mã hóa hãy thận trọng.
Ngày 21 tháng 10, PHP đã phát hành các bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa có tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619), cả hai đều được chấm 9,2 trên thang mức độ nghiêm trọng CVSS. Được các nhà nghiên cứu tại Wiz, Calif và nhóm Codex của OpenAI phát hiện, những lỗi này nằm ngay trong môi trường chạy PHP — máy chủ chạy phiên bản PHP cũ vẫn có nguy cơ bị tấn công, ngay cả khi phần mềm của chính nó không có lỗ hổng. Cloudflare đã ghi nhận các nỗ lực khai thác nhắm vào khách hàng, còn các nhà nghiên cứu cho biết công cụ AI đã rút ngắn thời gian xây dựng cuộc tấn công từ vài tháng xuống còn khoảng một tuần.
Vì sao điều này quan trọng với tiền mã hóa: các đối tượng có nguy cơ gồm những sàn giao dịch quy mô nhỏ, cổng thanh toán và giao diện web của ví — nếu giao diện người dùng bị xâm nhập, kẻ tấn công có thể thay đổi địa chỉ nạp tiền hoặc làm lộ khóa API. CZ và SlowMist đều đã kêu gọi các nền tảng cài đặt bản vá. Cần lưu ý: chưa có bằng chứng cho thấy bất kỳ sàn giao dịch nào thực sự bị xâm nhập, và blockchain, hợp đồng thông minh cũng như ví lạnh không bị ảnh hưởng.
Bạn có thấy sàn giao dịch của mình xác nhận đã cài bản vá chưa? Đây là tín hiệu duy nhất đáng để chờ đợi trong tuần này. Không phải lời khuyên giao dịch — hãy giữ gìn an toàn bảo mật.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
Ngày 21 tháng 10, PHP đã phát hành các bản vá khẩn cấp cho hai lỗ hổng thực thi mã từ xa có tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619), cả hai đều được chấm 9,2 trên thang mức độ nghiêm trọng CVSS. Được các nhà nghiên cứu tại Wiz, Calif và nhóm Codex của OpenAI phát hiện, những lỗi này nằm ngay trong môi trường chạy PHP — máy chủ chạy phiên bản PHP cũ vẫn có nguy cơ bị tấn công, ngay cả khi phần mềm của chính nó không có lỗ hổng. Cloudflare đã ghi nhận các nỗ lực khai thác nhắm vào khách hàng, còn các nhà nghiên cứu cho biết công cụ AI đã rút ngắn thời gian xây dựng cuộc tấn công từ vài tháng xuống còn khoảng một tuần.
Vì sao điều này quan trọng với tiền mã hóa: các đối tượng có nguy cơ gồm những sàn giao dịch quy mô nhỏ, cổng thanh toán và giao diện web của ví — nếu giao diện người dùng bị xâm nhập, kẻ tấn công có thể thay đổi địa chỉ nạp tiền hoặc làm lộ khóa API. CZ và SlowMist đều đã kêu gọi các nền tảng cài đặt bản vá. Cần lưu ý: chưa có bằng chứng cho thấy bất kỳ sàn giao dịch nào thực sự bị xâm nhập, và blockchain, hợp đồng thông minh cũng như ví lạnh không bị ảnh hưởng.
Bạn có thấy sàn giao dịch của mình xác nhận đã cài bản vá chưa? Đây là tín hiệu duy nhất đáng để chờ đợi trong tuần này. Không phải lời khuyên giao dịch — hãy giữ gìn an toàn bảo mật.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
74
·
--
【Tin nhanh thị trường】Bản vá khẩn cấp của PHP được phát hành sớm một ngày: chi tiết về hai lỗ hổng có điểm số 9.2 bị rò rỉ, khiến thời điểm công bố dự kiến vào ngày 22 tháng 10 buộc phải chuyển sang ngày 21 tháng 10. PHP được sử dụng trên khoảng 70% số trang web đã biết dùng ngôn ngữ phía máy chủ. Hàng trăm trang web đã ngừng hoạt động để phòng tránh rủi ro; các trang web chính phủ Phần Lan, Hà Lan và Pháp cũng chủ động đóng cửa. Cloudflare cho biết đã ghi nhận các nỗ lực tấn công. Khoảng một nửa số trang web PHP vẫn dùng phiên bản cũ, trong khi bản vá chính thức chỉ áp dụng cho phiên bản 8.2 trở lên. Phần backend của các sàn giao dịch thường chạy PHP; bạn nghĩ còn bao nhiêu nền tảng chưa kiểm tra xong? Cùng thảo luận ở phần bình luận nhé
$BTC $ETH $SOL
#PHP2Shell #网络安全 #BảoMậtSànGiaoDịch
(Nguồn: Cryptopolitan)
⚠️Lưu ý rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Tin nhanh thị trường】Bản vá khẩn cấp của PHP được phát hành sớm một ngày: chi tiết về hai lỗ hổng có điểm số 9.2 bị rò rỉ, khiến thời điểm công bố dự kiến vào ngày 22 tháng 10 buộc phải chuyển sang ngày 21 tháng 10. PHP được sử dụng trên khoảng 70% số trang web đã biết dùng ngôn ngữ phía máy chủ. Hàng trăm trang web đã ngừng hoạt động để phòng tránh rủi ro; các trang web chính phủ Phần Lan, Hà Lan và Pháp cũng chủ động đóng cửa. Cloudflare cho biết đã ghi nhận các nỗ lực tấn công. Khoảng một nửa số trang web PHP vẫn dùng phiên bản cũ, trong khi bản vá chính thức chỉ áp dụng cho phiên bản 8.2 trở lên. Phần backend của các sàn giao dịch thường chạy PHP; bạn nghĩ còn bao nhiêu nền tảng chưa kiểm tra xong? Cùng thảo luận ở phần bình luận nhé
$BTC $ETH $SOL
#PHP2Shell #网络安全 #BảoMậtSànGiaoDịch
(Nguồn: Cryptopolitan)
⚠️Lưu ý rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #BảoMậtSànGiaoDịch
(Nguồn: Cryptopolitan)
⚠️Lưu ý rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
433
·
--
Lỗ hổng nghiêm trọng “PHP2Shell” châm ngòi cho khủng hoảng mất kết nối Internet toàn cầu; nhiều hệ thống chính phủ và doanh nghiệp tại châu Âu chủ động ngừng hoạt động để phòng ngừa. Hồi chuông cảnh báo an ninh của ngôn ngữ nền tảng lại vang lên: cơ quan chức năng khẩn cấp phát hành bản vá và đặc biệt khuyến nghị nâng cấp ngay. #PHP2Shell #网络安全 #Lỗ hổngPHP
Lỗ hổng nghiêm trọng “PHP2Shell” châm ngòi cho khủng hoảng mất kết nối Internet toàn cầu; nhiều hệ thống chính phủ và doanh nghiệp tại châu Âu chủ động ngừng hoạt động để phòng ngừa. Hồi chuông cảnh báo an ninh của ngôn ngữ nền tảng lại vang lên: cơ quan chức năng khẩn cấp phát hành bản vá và đặc biệt khuyến nghị nâng cấp ngay. #PHP2Shell #网络安全 #Lỗ hổngPHP
72
📉 Giá bitcoin giảm xuống vùng 81.000 USD trong bối cảnh các quỹ ETF ghi nhận dòng vốn rút ra lớn nhất kể từ tháng 6. Dù vậy, trader Willy Woo vẫn lạc quan và giải thích lý do.
🇭🇰 HSBC ra mắt stablecoin RedCoin dành cho 3 triệu người dùng ở Hồng Kông. Màn ra mắt này đối mặt với nguy cơ lừa đảo từ các token giả mạo từng lợi dụng tên ngân hàng.
⚠️ Kẻ tấn công xâm nhập nền tảng Railway, khiến khóa của người dùng bị lộ. An ninh mạng đang trải qua một “tháng 10 đen tối”.
⚠️ Phát hiện thêm một lỗ hổng trong PHP chỉ hai ngày sau khi bản vá cho PHP2Shell được phát hành. Lỗi này ảnh hưởng đến các cấu hình bất thường và hiện chưa có giải pháp chính thức.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
📉 Giá bitcoin giảm xuống vùng 81.000 USD trong bối cảnh các quỹ ETF ghi nhận dòng vốn rút ra lớn nhất kể từ tháng 6. Dù vậy, trader Willy Woo vẫn lạc quan và giải thích lý do.
🇭🇰 HSBC ra mắt stablecoin RedCoin dành cho 3 triệu người dùng ở Hồng Kông. Màn ra mắt này đối mặt với nguy cơ lừa đảo từ các token giả mạo từng lợi dụng tên ngân hàng.
⚠️ Kẻ tấn công xâm nhập nền tảng Railway, khiến khóa của người dùng bị lộ. An ninh mạng đang trải qua một “tháng 10 đen tối”.
⚠️ Phát hiện thêm một lỗ hổng trong PHP chỉ hai ngày sau khi bản vá cho PHP2Shell được phát hành. Lỗi này ảnh hưởng đến các cấu hình bất thường và hiện chưa có giải pháp chính thức.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
🇭🇰 HSBC ra mắt stablecoin RedCoin dành cho 3 triệu người dùng ở Hồng Kông. Màn ra mắt này đối mặt với nguy cơ lừa đảo từ các token giả mạo từng lợi dụng tên ngân hàng.
⚠️ Kẻ tấn công xâm nhập nền tảng Railway, khiến khóa của người dùng bị lộ. An ninh mạng đang trải qua một “tháng 10 đen tối”.
⚠️ Phát hiện thêm một lỗ hổng trong PHP chỉ hai ngày sau khi bản vá cho PHP2Shell được phát hành. Lỗi này ảnh hưởng đến các cấu hình bất thường và hiện chưa có giải pháp chính thức.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
53
·
--
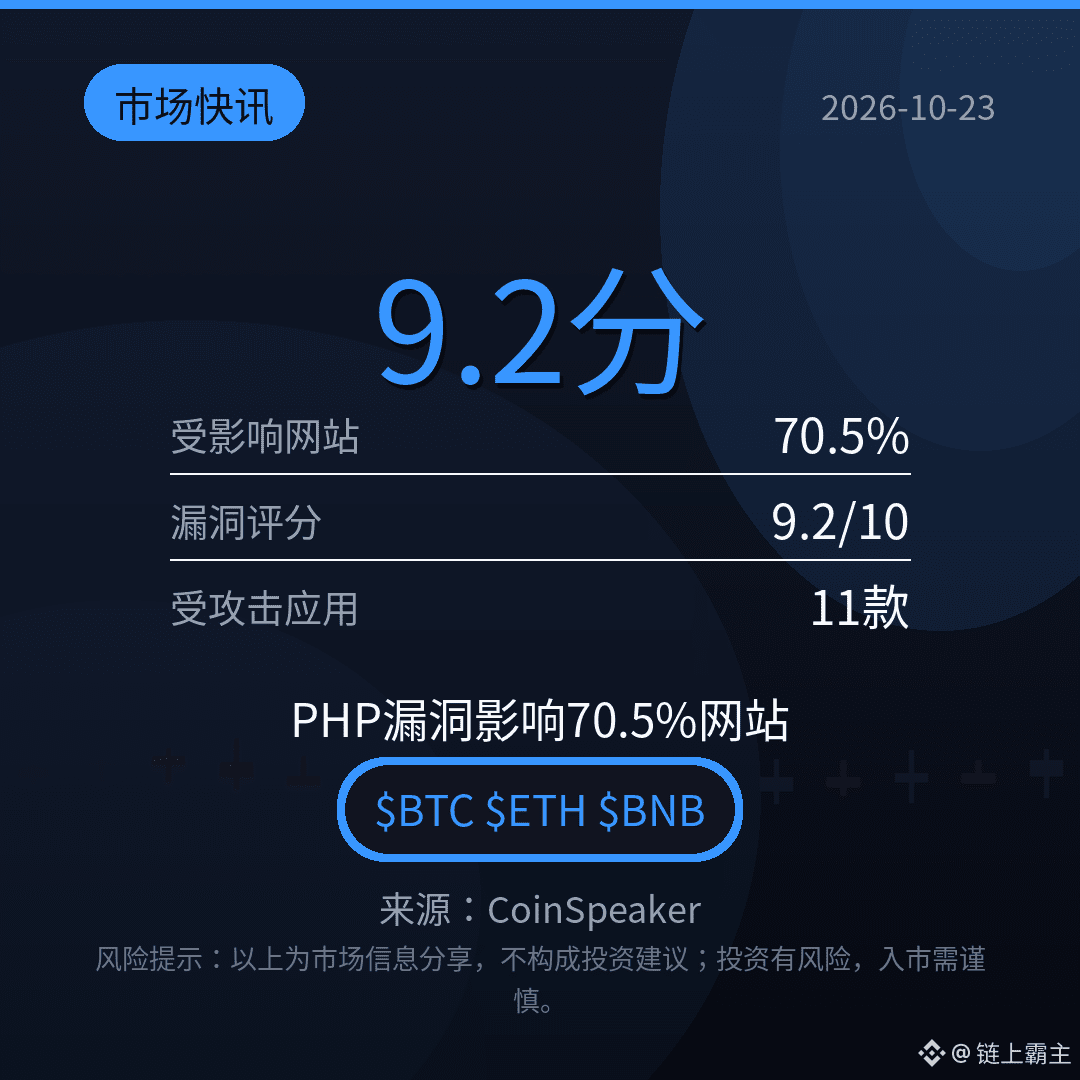
【Tin nhanh thị trường】Trước tiên, hãy xem xét phạm vi ảnh hưởng: PHP được khoảng 70,5% website sử dụng; hai lỗ hổng CVE-2026-109618 và 109619 đều có mức độ nghiêm trọng 9,2/10; đã xác nhận 11 ứng dụng bị tấn công (bao gồm WordPress và phpMyAdmin). Các nỗ lực khai thác đã được ghi nhận từ ngày 17 tháng 10; phiên bản 8.1 trở xuống chưa có bản vá chính thức. BNB Chain và Trust Wallet đã tuyên bố không sử dụng PHP; hiện chưa có sàn giao dịch hoặc ví nào báo cáo bị ảnh hưởng. Rủi ro không nằm ở giá tiền mã hóa, mà ở các trang web chưa được vá lỗi — những trang bạn thường truy cập đã nâng cấp chưa?
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia.
【Tin nhanh thị trường】Trước tiên, hãy xem xét phạm vi ảnh hưởng: PHP được khoảng 70,5% website sử dụng; hai lỗ hổng CVE-2026-109618 và 109619 đều có mức độ nghiêm trọng 9,2/10; đã xác nhận 11 ứng dụng bị tấn công (bao gồm WordPress và phpMyAdmin). Các nỗ lực khai thác đã được ghi nhận từ ngày 17 tháng 10; phiên bản 8.1 trở xuống chưa có bản vá chính thức. BNB Chain và Trust Wallet đã tuyên bố không sử dụng PHP; hiện chưa có sàn giao dịch hoặc ví nào báo cáo bị ảnh hưởng. Rủi ro không nằm ở giá tiền mã hóa, mà ở các trang web chưa được vá lỗi — những trang bạn thường truy cập đã nâng cấp chưa?
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia.
$BTC $ETH $BNB
#CZ #PHP2Shell #AnNinhMang
(Nguồn: CoinSpeaker)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia.
294
✅⚠️CHÚ Ý⚠️
NGÀY CÀNG CÓ NHIỀU NGƯỜI NÓI ĐẾN "VIỆC TẠM THỜI NGẮT INTERNET"
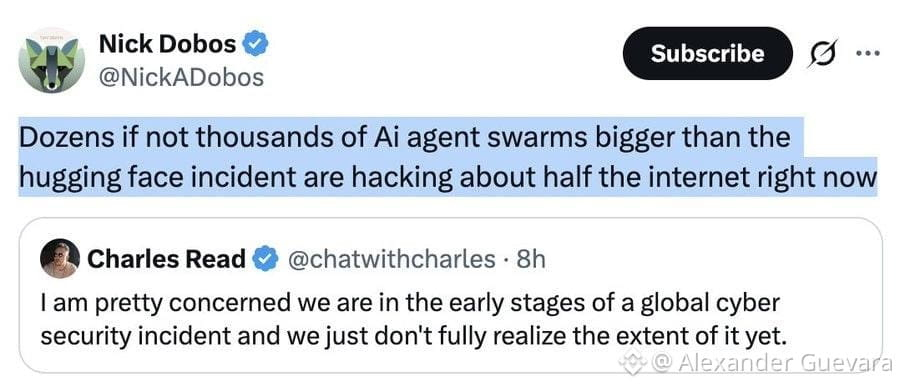
👀 Vì sao các chuyên gia, chính phủ và những gã khổng lồ công nghệ đang cảnh giác? Chúng ta có đang đứng trước CUỘC TẤN CÔNG MẠNG LỚN mà Klaus Schwab đã dự đoán vào năm 2020 không?
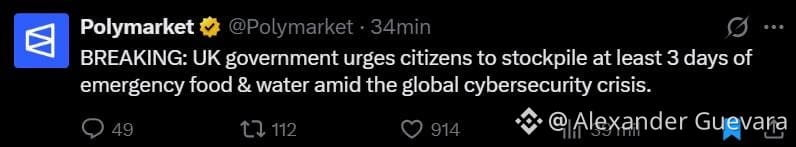
👉 Vương quốc Anh đã phát động chiến dịch kêu gọi mỗi hộ gia đình dự trữ thức ăn, nước uống và tiền mặt đủ dùng trong 3 ngày, đồng thời liệt kê các cuộc tấn công mạng là một trong những rủi ro.
🗣 Joshua Achiam, cựu nghiên cứu viên tại OpenAI: "Cảm giác như ngày 1 tháng 3 năm 2020, nhưng là trong lĩnh vực an ninh mạng. Có chuyện gì đó đang xảy ra. Liệu vài tháng nữa sẽ có những đợt phong tỏa internet không?"
🗣 Jason Clinton, phó giám đốc an ninh tại Anthropic: "Dù tình hình có tồi tệ đến đâu, mọi thứ sẽ còn tệ hơn nhiều trước khi khá lên. Chúng ta phải cố cầm cự khoảng 18 tháng."
🗣 Sanae Takaichi, Thủ tướng Nhật Bản, kêu gọi trên X áp dụng bản vá PHP "càng sớm càng tốt"... rồi trang web của chính bà bị sập.
🗣 Cơ quan tình báo Australia cảnh báo về các lỗ hổng nghiêm trọng trong Fortinet, một trong những nhà cung cấp an ninh mạng lớn nhất thế giới.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
✅⚠️CHÚ Ý⚠️
NGÀY CÀNG CÓ NHIỀU NGƯỜI NÓI ĐẾN "VIỆC TẠM THỜI NGẮT INTERNET"
👀 Vì sao các chuyên gia, chính phủ và những gã khổng lồ công nghệ đang cảnh giác? Chúng ta có đang đứng trước CUỘC TẤN CÔNG MẠNG LỚN mà Klaus Schwab đã dự đoán vào năm 2020 không?
👉 Vương quốc Anh đã phát động chiến dịch kêu gọi mỗi hộ gia đình dự trữ thức ăn, nước uống và tiền mặt đủ dùng trong 3 ngày, đồng thời liệt kê các cuộc tấn công mạng là một trong những rủi ro.
🗣 Joshua Achiam, cựu nghiên cứu viên tại OpenAI: "Cảm giác như ngày 1 tháng 3 năm 2020, nhưng là trong lĩnh vực an ninh mạng. Có chuyện gì đó đang xảy ra. Liệu vài tháng nữa sẽ có những đợt phong tỏa internet không?"
🗣 Jason Clinton, phó giám đốc an ninh tại Anthropic: "Dù tình hình có tồi tệ đến đâu, mọi thứ sẽ còn tệ hơn nhiều trước khi khá lên. Chúng ta phải cố cầm cự khoảng 18 tháng."
🗣 Sanae Takaichi, Thủ tướng Nhật Bản, kêu gọi trên X áp dụng bản vá PHP "càng sớm càng tốt"... rồi trang web của chính bà bị sập.
🗣 Cơ quan tình báo Australia cảnh báo về các lỗ hổng nghiêm trọng trong Fortinet, một trong những nhà cung cấp an ninh mạng lớn nhất thế giới.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
NGÀY CÀNG CÓ NHIỀU NGƯỜI NÓI ĐẾN "VIỆC TẠM THỜI NGẮT INTERNET"
👀 Vì sao các chuyên gia, chính phủ và những gã khổng lồ công nghệ đang cảnh giác? Chúng ta có đang đứng trước CUỘC TẤN CÔNG MẠNG LỚN mà Klaus Schwab đã dự đoán vào năm 2020 không?
👉 Vương quốc Anh đã phát động chiến dịch kêu gọi mỗi hộ gia đình dự trữ thức ăn, nước uống và tiền mặt đủ dùng trong 3 ngày, đồng thời liệt kê các cuộc tấn công mạng là một trong những rủi ro.
🗣 Joshua Achiam, cựu nghiên cứu viên tại OpenAI: "Cảm giác như ngày 1 tháng 3 năm 2020, nhưng là trong lĩnh vực an ninh mạng. Có chuyện gì đó đang xảy ra. Liệu vài tháng nữa sẽ có những đợt phong tỏa internet không?"
🗣 Jason Clinton, phó giám đốc an ninh tại Anthropic: "Dù tình hình có tồi tệ đến đâu, mọi thứ sẽ còn tệ hơn nhiều trước khi khá lên. Chúng ta phải cố cầm cự khoảng 18 tháng."
🗣 Sanae Takaichi, Thủ tướng Nhật Bản, kêu gọi trên X áp dụng bản vá PHP "càng sớm càng tốt"... rồi trang web của chính bà bị sập.
🗣 Cơ quan tình báo Australia cảnh báo về các lỗ hổng nghiêm trọng trong Fortinet, một trong những nhà cung cấp an ninh mạng lớn nhất thế giới.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
93
·
--
Giảm giá
1. Các quốc gia trên thế giới có trang web bị ngừng hoạt động hoặc được đặt trong tình trạng cảnh báo
Vì lý do an ninh, các tổ chức quốc tế chưa tiết lộ tên các ngân hàng cụ thể, nhưng dịch vụ của chính phủ và doanh nghiệp tại những quốc gia sau đây chịu ảnh hưởng nghiêm trọng nhất:
• Các quốc gia châu Âu: Pháp, Hà Lan, Bỉ, Phần Lan, Đức và Ireland. Phần Lan đã tạm thời đóng cửa toàn bộ dịch vụ web công cộng của chính phủ. “The Journal”, một trong những cổng thông tin hàng đầu Ireland, cũng đã ngừng hoạt động trang web.
• Vương quốc Anh (UK): Khoảng 32 dịch vụ của chính phủ tại UK, cùng với trang web của Hội đồng Edinburgh, đã ngừng hoạt động. Ngay cả một số phần của BBC cũng không thể truy cập.
• Hoa Kỳ (USA) và Nhật Bản: Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) và chính phủ Nhật Bản đã phát cảnh báo tới tất cả ngân hàng, tổ chức tài chính và các công ty lớn trong nước. Các đơn vị không thể thực hiện ngay các bản cập nhật khẩn cấp đã được chỉ thị tạm thời ngừng hoạt động trang web của mình.
#PHP2Shell
1. Các quốc gia trên thế giới có trang web bị ngừng hoạt động hoặc được đặt trong tình trạng cảnh báo
Vì lý do an ninh, các tổ chức quốc tế chưa tiết lộ tên các ngân hàng cụ thể, nhưng dịch vụ của chính phủ và doanh nghiệp tại những quốc gia sau đây chịu ảnh hưởng nghiêm trọng nhất:
• Các quốc gia châu Âu: Pháp, Hà Lan, Bỉ, Phần Lan, Đức và Ireland. Phần Lan đã tạm thời đóng cửa toàn bộ dịch vụ web công cộng của chính phủ. “The Journal”, một trong những cổng thông tin hàng đầu Ireland, cũng đã ngừng hoạt động trang web.
• Vương quốc Anh (UK): Khoảng 32 dịch vụ của chính phủ tại UK, cùng với trang web của Hội đồng Edinburgh, đã ngừng hoạt động. Ngay cả một số phần của BBC cũng không thể truy cập.
• Hoa Kỳ (USA) và Nhật Bản: Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) và chính phủ Nhật Bản đã phát cảnh báo tới tất cả ngân hàng, tổ chức tài chính và các công ty lớn trong nước. Các đơn vị không thể thực hiện ngay các bản cập nhật khẩn cấp đã được chỉ thị tạm thời ngừng hoạt động trang web của mình.
#PHP2Shell
Vì lý do an ninh, các tổ chức quốc tế chưa tiết lộ tên các ngân hàng cụ thể, nhưng dịch vụ của chính phủ và doanh nghiệp tại những quốc gia sau đây chịu ảnh hưởng nghiêm trọng nhất:
• Các quốc gia châu Âu: Pháp, Hà Lan, Bỉ, Phần Lan, Đức và Ireland. Phần Lan đã tạm thời đóng cửa toàn bộ dịch vụ web công cộng của chính phủ. “The Journal”, một trong những cổng thông tin hàng đầu Ireland, cũng đã ngừng hoạt động trang web.
• Vương quốc Anh (UK): Khoảng 32 dịch vụ của chính phủ tại UK, cùng với trang web của Hội đồng Edinburgh, đã ngừng hoạt động. Ngay cả một số phần của BBC cũng không thể truy cập.
• Hoa Kỳ (USA) và Nhật Bản: Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) và chính phủ Nhật Bản đã phát cảnh báo tới tất cả ngân hàng, tổ chức tài chính và các công ty lớn trong nước. Các đơn vị không thể thực hiện ngay các bản cập nhật khẩn cấp đã được chỉ thị tạm thời ngừng hoạt động trang web của mình.
#PHP2Shell
1
115
·
--
⚠️ “Tháng Mười Đen” tấn công tiền mã hóa: Lỗ hổng PHP nghiêm trọng phát đi cảnh báo bảo mật trên các sàn giao dịch và DeFi
Một làn sóng sự cố an ninh mạng nghiêm trọng vào giữa đến cuối tháng 10 được gọi là “Tháng Mười Đen” — và các nền tảng tiền mã hóa đang nâng mức cảnh giác cao nhất.
Vấn đề cốt lõi: hai lỗ hổng PHP nghiêm trọng (được đặt tên là PHP2Shell, CVSS khoảng 9,2) cho phép thực thi mã từ xa mà không cần xác thực. PHP vận hành phần lớn web, bao gồm nhiều giao diện sàn giao dịch, trang web ví và bảng điều khiển DeFi. Các bản vá khẩn cấp đã được phát hành, nhưng hàng triệu lần thử khai thác chủ động đã được phát hiện.
Vì sao ngành tiền mã hóa cần quan tâm
• Các công ty bảo mật như SlowMist, Kraken và Ledger đã đưa ra cảnh báo cho các sàn giao dịch, giao thức DeFi và nhà cung cấp ví.
• Một trang web bị xâm nhập có thể hiển thị các trang “Kết nối ví” giả mạo — một trong những cách phổ biến nhất khiến người dùng mất tiền.
• Trong cùng giai đoạn, còn có các vấn đề về chuỗi cung ứng AI và lộ khóa API, làm tăng rủi ro cho các nhóm sử dụng công cụ AI trong phát triển và giao dịch.
Cho đến nay, chưa có sàn giao dịch lớn nào công khai xác nhận bị xâm phạm liên quan đến những lỗ hổng này. Tuy nhiên, hệ thống chưa được vá vẫn có nguy cơ bị tấn công.
Lời khuyên thiết thực dành cho người dùng tiền mã hóa
• Kiểm tra kỹ URL trước khi kết nối ví
• Khi có thể, hãy ưu tiên ví phần cứng và ứng dụng chính thức thay vì tiện ích mở rộng trình duyệt
• Hãy đặc biệt thận trọng với mọi trang web yêu cầu phê duyệt trong những ngày tới
• Các nhóm nên luân phiên khóa API và vá PHP ngay lập tức
Những sự kiện bảo mật như thế này hiếm khi khiến thị trường biến động chỉ sau một đêm, nhưng chúng làm tăng khả năng xảy ra các đợt lừa đảo giả mạo và tấn công cơ hội.
Tuần này bạn có đang siết chặt các biện pháp bảo mật, hay xem đây chỉ là một sự kiện ồn ào nữa? Hãy chia sẻ suy nghĩ bên dưới 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
⚠️ “Tháng Mười Đen” tấn công tiền mã hóa: Lỗ hổng PHP nghiêm trọng phát đi cảnh báo bảo mật trên các sàn giao dịch và DeFi
Một làn sóng sự cố an ninh mạng nghiêm trọng vào giữa đến cuối tháng 10 được gọi là “Tháng Mười Đen” — và các nền tảng tiền mã hóa đang nâng mức cảnh giác cao nhất.
Vấn đề cốt lõi: hai lỗ hổng PHP nghiêm trọng (được đặt tên là PHP2Shell, CVSS khoảng 9,2) cho phép thực thi mã từ xa mà không cần xác thực. PHP vận hành phần lớn web, bao gồm nhiều giao diện sàn giao dịch, trang web ví và bảng điều khiển DeFi. Các bản vá khẩn cấp đã được phát hành, nhưng hàng triệu lần thử khai thác chủ động đã được phát hiện.
Vì sao ngành tiền mã hóa cần quan tâm
• Các công ty bảo mật như SlowMist, Kraken và Ledger đã đưa ra cảnh báo cho các sàn giao dịch, giao thức DeFi và nhà cung cấp ví.
• Một trang web bị xâm nhập có thể hiển thị các trang “Kết nối ví” giả mạo — một trong những cách phổ biến nhất khiến người dùng mất tiền.
• Trong cùng giai đoạn, còn có các vấn đề về chuỗi cung ứng AI và lộ khóa API, làm tăng rủi ro cho các nhóm sử dụng công cụ AI trong phát triển và giao dịch.
Cho đến nay, chưa có sàn giao dịch lớn nào công khai xác nhận bị xâm phạm liên quan đến những lỗ hổng này. Tuy nhiên, hệ thống chưa được vá vẫn có nguy cơ bị tấn công.
Lời khuyên thiết thực dành cho người dùng tiền mã hóa
• Kiểm tra kỹ URL trước khi kết nối ví
• Khi có thể, hãy ưu tiên ví phần cứng và ứng dụng chính thức thay vì tiện ích mở rộng trình duyệt
• Hãy đặc biệt thận trọng với mọi trang web yêu cầu phê duyệt trong những ngày tới
• Các nhóm nên luân phiên khóa API và vá PHP ngay lập tức
Những sự kiện bảo mật như thế này hiếm khi khiến thị trường biến động chỉ sau một đêm, nhưng chúng làm tăng khả năng xảy ra các đợt lừa đảo giả mạo và tấn công cơ hội.
Tuần này bạn có đang siết chặt các biện pháp bảo mật, hay xem đây chỉ là một sự kiện ồn ào nữa? Hãy chia sẻ suy nghĩ bên dưới 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
Một làn sóng sự cố an ninh mạng nghiêm trọng vào giữa đến cuối tháng 10 được gọi là “Tháng Mười Đen” — và các nền tảng tiền mã hóa đang nâng mức cảnh giác cao nhất.
Vấn đề cốt lõi: hai lỗ hổng PHP nghiêm trọng (được đặt tên là PHP2Shell, CVSS khoảng 9,2) cho phép thực thi mã từ xa mà không cần xác thực. PHP vận hành phần lớn web, bao gồm nhiều giao diện sàn giao dịch, trang web ví và bảng điều khiển DeFi. Các bản vá khẩn cấp đã được phát hành, nhưng hàng triệu lần thử khai thác chủ động đã được phát hiện.
Vì sao ngành tiền mã hóa cần quan tâm
• Các công ty bảo mật như SlowMist, Kraken và Ledger đã đưa ra cảnh báo cho các sàn giao dịch, giao thức DeFi và nhà cung cấp ví.
• Một trang web bị xâm nhập có thể hiển thị các trang “Kết nối ví” giả mạo — một trong những cách phổ biến nhất khiến người dùng mất tiền.
• Trong cùng giai đoạn, còn có các vấn đề về chuỗi cung ứng AI và lộ khóa API, làm tăng rủi ro cho các nhóm sử dụng công cụ AI trong phát triển và giao dịch.
Cho đến nay, chưa có sàn giao dịch lớn nào công khai xác nhận bị xâm phạm liên quan đến những lỗ hổng này. Tuy nhiên, hệ thống chưa được vá vẫn có nguy cơ bị tấn công.
Lời khuyên thiết thực dành cho người dùng tiền mã hóa
• Kiểm tra kỹ URL trước khi kết nối ví
• Khi có thể, hãy ưu tiên ví phần cứng và ứng dụng chính thức thay vì tiện ích mở rộng trình duyệt
• Hãy đặc biệt thận trọng với mọi trang web yêu cầu phê duyệt trong những ngày tới
• Các nhóm nên luân phiên khóa API và vá PHP ngay lập tức
Những sự kiện bảo mật như thế này hiếm khi khiến thị trường biến động chỉ sau một đêm, nhưng chúng làm tăng khả năng xảy ra các đợt lừa đảo giả mạo và tấn công cơ hội.
Tuần này bạn có đang siết chặt các biện pháp bảo mật, hay xem đây chỉ là một sự kiện ồn ào nữa? Hãy chia sẻ suy nghĩ bên dưới 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
65
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
416,699 lượt xem
1,255 đang thảo luận
2
#TheoDõiFOMC
355,464 lượt xem
1,520 đang thảo luận
3
#WhoWillSucceedJensenHuangatNvidia?
192,714 lượt xem
1,759 đang thảo luận
4
#WhatWillDriveCryptoandStocks’NextRebound?
609,508 lượt xem
3,590 đang thảo luận
5
#TradFiForBeginners
745,437 lượt xem
4,565 đang thảo luận
6
#BitcoinActiveSupplyInProfitDropsBelow45%
86,864 lượt xem
787 đang thảo luận
7
#KavaSaysAbnormalActivityLimitedToKavaLend
51,504 lượt xem
445 đang thảo luận
8
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
36,684 lượt xem
386 đang thảo luận
9
#USPPIMissMayEaseBTCPressure
321,748 lượt xem
2,311 đang thảo luận
10
#WORPTLetsTouristsConvertCryptoToThaiBaht
11,451 lượt xem
110 đang thảo luận