
#nodejs
nodejs
574 lượt xem
5 đang thảo luận
Phổ biến
Mới nhất
·
--
Node.js khẩn cấp vá lỗ hổng nghiêm trọng, một số máy chủ có thể đối mặt với nguy cơ thực thi mã từ xa!
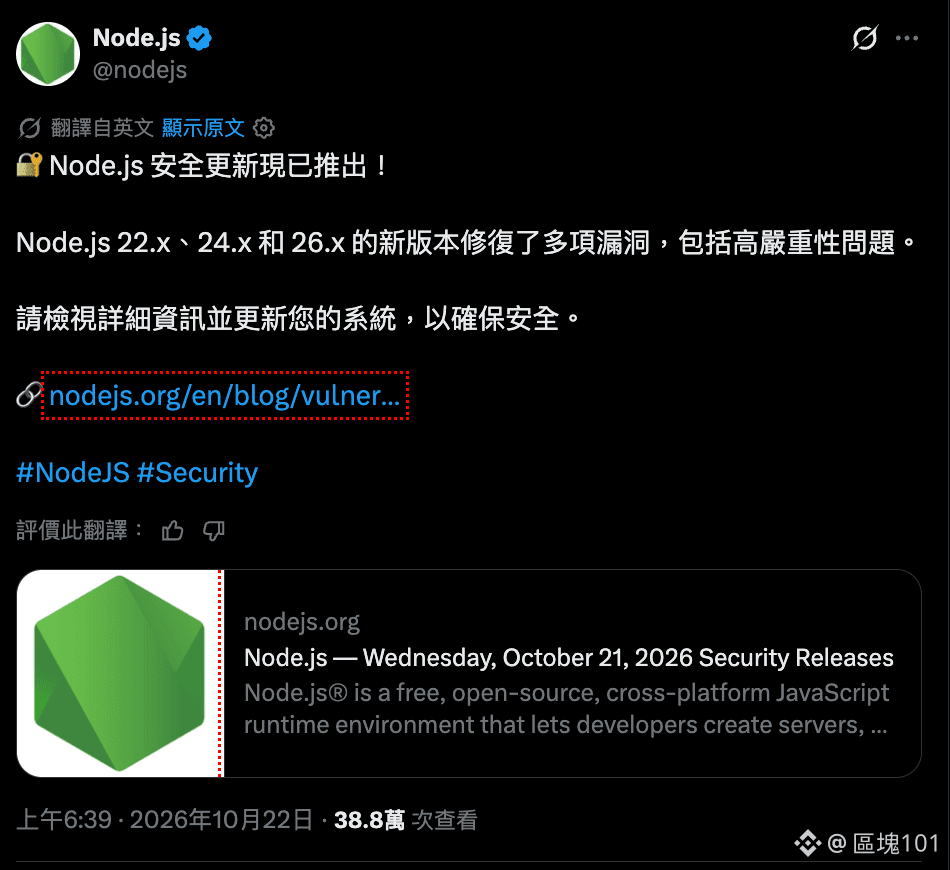
Ngày 21 tháng 10, Node.js chính thức phát hành bản cập nhật bảo mật, ảnh hưởng đến ba nhánh phiên bản 22.x, 24.x và 26.x.
Bản cập nhật lần này có năm điểm quan trọng:
1. Thành phần giải nén Brotli có lỗ hổng ghi bộ nhớ, mã số CVE-2026-111497.
2. Nhà phát triển đánh giá lỗ hổng này ở mức High (nghiêm trọng cao).
3. Lỗ hổng có thể bị kích hoạt nếu một ứng dụng cụ thể xử lý dữ liệu nén do kẻ tấn công cung cấp.
4. Đợt cập nhật này cũng khắc phục các vấn đề về TLS, DNS, số ngẫu nhiên trong mật mã và kiểm soát quyền truy cập.
5. Các phiên bản vá lỗi 22.23.4, 24.22.1 và 26.12.1 đã được phát hành.
Trong ngành tiền mã hóa, các nền tảng giao dịch, dịch vụ ví, công cụ on-chain và hệ thống backend API đều có thể sử dụng Node.js.
Tuy nhiên, việc có bị ảnh hưởng hay không còn tùy thuộc vào phiên bản thực tế và kiến trúc chương trình; không thể mặc định rằng mọi dịch vụ liên quan đều có lỗ hổng.
Các nhóm phát triển sử dụng Node.js nên ưu tiên kiểm tra phiên bản và lên kế hoạch cập nhật.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.js khẩn cấp vá lỗ hổng nghiêm trọng, một số máy chủ có thể đối mặt với nguy cơ thực thi mã từ xa!
Ngày 21 tháng 10, Node.js chính thức phát hành bản cập nhật bảo mật, ảnh hưởng đến ba nhánh phiên bản 22.x, 24.x và 26.x.
Bản cập nhật lần này có năm điểm quan trọng:
1. Thành phần giải nén Brotli có lỗ hổng ghi bộ nhớ, mã số CVE-2026-111497.
2. Nhà phát triển đánh giá lỗ hổng này ở mức High (nghiêm trọng cao).
3. Lỗ hổng có thể bị kích hoạt nếu một ứng dụng cụ thể xử lý dữ liệu nén do kẻ tấn công cung cấp.
4. Đợt cập nhật này cũng khắc phục các vấn đề về TLS, DNS, số ngẫu nhiên trong mật mã và kiểm soát quyền truy cập.
5. Các phiên bản vá lỗi 22.23.4, 24.22.1 và 26.12.1 đã được phát hành.
Trong ngành tiền mã hóa, các nền tảng giao dịch, dịch vụ ví, công cụ on-chain và hệ thống backend API đều có thể sử dụng Node.js.
Tuy nhiên, việc có bị ảnh hưởng hay không còn tùy thuộc vào phiên bản thực tế và kiến trúc chương trình; không thể mặc định rằng mọi dịch vụ liên quan đều có lỗ hổng.
Các nhóm phát triển sử dụng Node.js nên ưu tiên kiểm tra phiên bản và lên kế hoạch cập nhật.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Ngày 21 tháng 10, Node.js chính thức phát hành bản cập nhật bảo mật, ảnh hưởng đến ba nhánh phiên bản 22.x, 24.x và 26.x.
Bản cập nhật lần này có năm điểm quan trọng:
1. Thành phần giải nén Brotli có lỗ hổng ghi bộ nhớ, mã số CVE-2026-111497.
2. Nhà phát triển đánh giá lỗ hổng này ở mức High (nghiêm trọng cao).
3. Lỗ hổng có thể bị kích hoạt nếu một ứng dụng cụ thể xử lý dữ liệu nén do kẻ tấn công cung cấp.
4. Đợt cập nhật này cũng khắc phục các vấn đề về TLS, DNS, số ngẫu nhiên trong mật mã và kiểm soát quyền truy cập.
5. Các phiên bản vá lỗi 22.23.4, 24.22.1 và 26.12.1 đã được phát hành.
Trong ngành tiền mã hóa, các nền tảng giao dịch, dịch vụ ví, công cụ on-chain và hệ thống backend API đều có thể sử dụng Node.js.
Tuy nhiên, việc có bị ảnh hưởng hay không còn tùy thuộc vào phiên bản thực tế và kiến trúc chương trình; không thể mặc định rằng mọi dịch vụ liên quan đều có lỗ hổng.
Các nhóm phát triển sử dụng Node.js nên ưu tiên kiểm tra phiên bản và lên kế hoạch cập nhật.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH CẢNH BÁO HẠ TẦNG DEV: BẢN VÁ NODE.JS CẤP BÁCH ĐỂ BẢO VỆ DAPP 💥
Nhóm nòng cốt Node.js đã phát hành bản cập nhật bảo mật quan trọng vào ngày 21 tháng 10, khắc phục mười lỗ hổng trên các nhánh 26.x, 24.x và 22.x. Lỗ hổng đáng chú ý nhất, CVE‑2026‑111497, là lỗi ghi vượt giới hạn trong bộ giải mã Brotli, có thể dẫn đến thực thi mã từ xa – một phương thức tấn công có thể xâm phạm mọi backend dApp vẫn đang chạy các phiên bản cũ. 🦈
Ba lỗi nghiêm trọng khác liên quan đến việc xử lý ký tự null trong DNS và xác minh tên máy chủ TLS, trong khi các lỗi mức độ trung bình làm lộ nguy cơ rò rỉ kết nối lâu dài và trùng lặp bộ nhớ đệm số ngẫu nhiên. 📊 Các nhà phát triển vận hành dịch vụ trên chuỗi nên nâng cấp ngay lên phiên bản 26.12.1, 24.22.1 hoặc 22.23.4, nếu không sẽ có nguy cơ trở thành mục tiêu tiếp theo của những kẻ săn tìm lỗ hổng. 💡
Các giao thức của những nhà đầu tư chuyên nghiệp đã chuyển sang các bản phát hành có bản vá; những node cũ vẫn là điểm yếu để các tác nhân đối địch khai thác. 📌 Hợp đồng hạ tầng của bạn có đang chạy trên nhánh dễ bị tấn công không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH CẢNH BÁO HẠ TẦNG DEV: BẢN VÁ NODE.JS CẤP BÁCH ĐỂ BẢO VỆ DAPP 💥
Nhóm nòng cốt Node.js đã phát hành bản cập nhật bảo mật quan trọng vào ngày 21 tháng 10, khắc phục mười lỗ hổng trên các nhánh 26.x, 24.x và 22.x. Lỗ hổng đáng chú ý nhất, CVE‑2026‑111497, là lỗi ghi vượt giới hạn trong bộ giải mã Brotli, có thể dẫn đến thực thi mã từ xa – một phương thức tấn công có thể xâm phạm mọi backend dApp vẫn đang chạy các phiên bản cũ. 🦈
Ba lỗi nghiêm trọng khác liên quan đến việc xử lý ký tự null trong DNS và xác minh tên máy chủ TLS, trong khi các lỗi mức độ trung bình làm lộ nguy cơ rò rỉ kết nối lâu dài và trùng lặp bộ nhớ đệm số ngẫu nhiên. 📊 Các nhà phát triển vận hành dịch vụ trên chuỗi nên nâng cấp ngay lên phiên bản 26.12.1, 24.22.1 hoặc 22.23.4, nếu không sẽ có nguy cơ trở thành mục tiêu tiếp theo của những kẻ săn tìm lỗ hổng. 💡
Các giao thức của những nhà đầu tư chuyên nghiệp đã chuyển sang các bản phát hành có bản vá; những node cũ vẫn là điểm yếu để các tác nhân đối địch khai thác. 📌 Hợp đồng hạ tầng của bạn có đang chạy trên nhánh dễ bị tấn công không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
Nhóm nòng cốt Node.js đã phát hành bản cập nhật bảo mật quan trọng vào ngày 21 tháng 10, khắc phục mười lỗ hổng trên các nhánh 26.x, 24.x và 22.x. Lỗ hổng đáng chú ý nhất, CVE‑2026‑111497, là lỗi ghi vượt giới hạn trong bộ giải mã Brotli, có thể dẫn đến thực thi mã từ xa – một phương thức tấn công có thể xâm phạm mọi backend dApp vẫn đang chạy các phiên bản cũ. 🦈
Ba lỗi nghiêm trọng khác liên quan đến việc xử lý ký tự null trong DNS và xác minh tên máy chủ TLS, trong khi các lỗi mức độ trung bình làm lộ nguy cơ rò rỉ kết nối lâu dài và trùng lặp bộ nhớ đệm số ngẫu nhiên. 📊 Các nhà phát triển vận hành dịch vụ trên chuỗi nên nâng cấp ngay lên phiên bản 26.12.1, 24.22.1 hoặc 22.23.4, nếu không sẽ có nguy cơ trở thành mục tiêu tiếp theo của những kẻ săn tìm lỗ hổng. 💡
Các giao thức của những nhà đầu tư chuyên nghiệp đã chuyển sang các bản phát hành có bản vá; những node cũ vẫn là điểm yếu để các tác nhân đối địch khai thác. 📌 Hợp đồng hạ tầng của bạn có đang chạy trên nhánh dễ bị tấn công không? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
Tăng giá
🤖 Tại sao Giao Dịch Thủ Công đang Hụt Hẳn vào Năm 2026: Sự Trỗi Dậy của Alpha Tự Động
Độ phức tạp của bối cảnh crypto hiện nay đã chính thức vượt qua thời gian phản ứng của con người.
⚠️ Với những biến động địa chính trị ảnh hưởng đến dòng thanh khoản chỉ trong vài giây, việc dựa vào thực hiện thủ công không còn là một chiến lược khả thi để có kết quả ổn định.
"Alpha" thực sự trong thị trường này nằm ở giao điểm của:
✅ Tự động hóa điều khiển bởi AI
✅ Tính toàn vẹn dữ liệu theo thời gian thực
Bằng cách sử dụng các khung hiệu suất cao và chuyển đổi API đa mô hình, chúng ta giờ đây có thể lọc bỏ tiếng ồn khỏi tín hiệu với độ chính xác sắc bén.
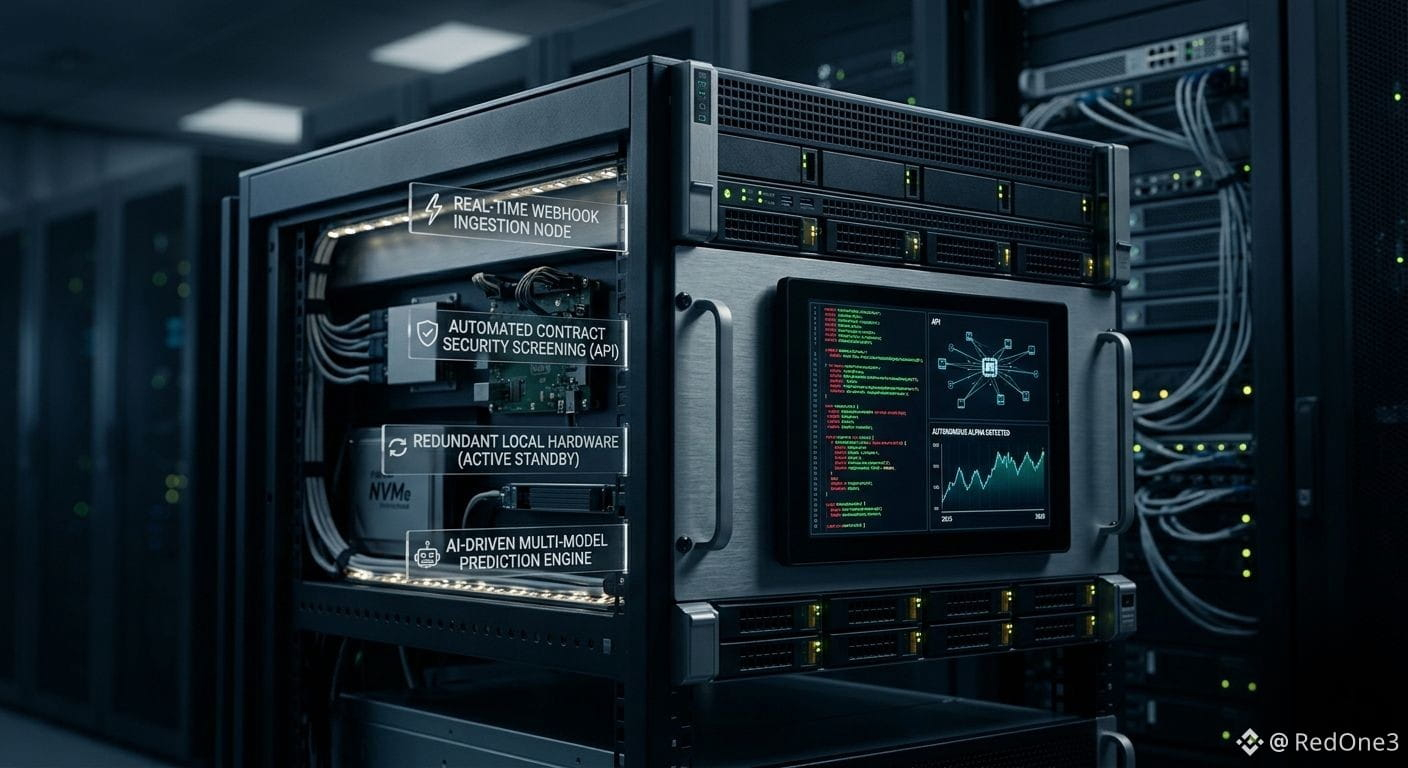
📌 Logic của Cài Đặt Hiện Đại:
⚡ Webhooks theo thời gian thực
Bắt giữ các sự kiện on-chain ngay khi chúng xảy ra.
🛡️ Kiểm tra An Ninh
Kiểm toán tự động các hợp đồng thông minh để phát hiện các cờ rủi ro ẩn trước khi triển khai.
🔄 Độ Dự Phòng
Chuyển đổi khỏi các môi trường đám mây không ổn định sang phần cứng cục bộ chuyên dụng để duy trì hoạt động 24/7.
💡 Trong một thị trường không bao giờ ngủ, công cụ của bạn cũng không nên như vậy.
Mục tiêu không chỉ là giao dịch - mà là xây dựng một hệ thống xác định cơ hội trong khi bạn rời khỏi màn hình.
Tốc độ dữ liệu là đồng tiền duy nhất quan trọng.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 Tại sao Giao Dịch Thủ Công đang Hụt Hẳn vào Năm 2026: Sự Trỗi Dậy của Alpha Tự Động
Độ phức tạp của bối cảnh crypto hiện nay đã chính thức vượt qua thời gian phản ứng của con người.
⚠️ Với những biến động địa chính trị ảnh hưởng đến dòng thanh khoản chỉ trong vài giây, việc dựa vào thực hiện thủ công không còn là một chiến lược khả thi để có kết quả ổn định.
"Alpha" thực sự trong thị trường này nằm ở giao điểm của:
✅ Tự động hóa điều khiển bởi AI
✅ Tính toàn vẹn dữ liệu theo thời gian thực
Bằng cách sử dụng các khung hiệu suất cao và chuyển đổi API đa mô hình, chúng ta giờ đây có thể lọc bỏ tiếng ồn khỏi tín hiệu với độ chính xác sắc bén.
📌 Logic của Cài Đặt Hiện Đại:
⚡ Webhooks theo thời gian thực
Bắt giữ các sự kiện on-chain ngay khi chúng xảy ra.
🛡️ Kiểm tra An Ninh
Kiểm toán tự động các hợp đồng thông minh để phát hiện các cờ rủi ro ẩn trước khi triển khai.
🔄 Độ Dự Phòng
Chuyển đổi khỏi các môi trường đám mây không ổn định sang phần cứng cục bộ chuyên dụng để duy trì hoạt động 24/7.
💡 Trong một thị trường không bao giờ ngủ, công cụ của bạn cũng không nên như vậy.
Mục tiêu không chỉ là giao dịch - mà là xây dựng một hệ thống xác định cơ hội trong khi bạn rời khỏi màn hình.
Tốc độ dữ liệu là đồng tiền duy nhất quan trọng.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
Độ phức tạp của bối cảnh crypto hiện nay đã chính thức vượt qua thời gian phản ứng của con người.
⚠️ Với những biến động địa chính trị ảnh hưởng đến dòng thanh khoản chỉ trong vài giây, việc dựa vào thực hiện thủ công không còn là một chiến lược khả thi để có kết quả ổn định.
"Alpha" thực sự trong thị trường này nằm ở giao điểm của:
✅ Tự động hóa điều khiển bởi AI
✅ Tính toàn vẹn dữ liệu theo thời gian thực
Bằng cách sử dụng các khung hiệu suất cao và chuyển đổi API đa mô hình, chúng ta giờ đây có thể lọc bỏ tiếng ồn khỏi tín hiệu với độ chính xác sắc bén.
📌 Logic của Cài Đặt Hiện Đại:
⚡ Webhooks theo thời gian thực
Bắt giữ các sự kiện on-chain ngay khi chúng xảy ra.
🛡️ Kiểm tra An Ninh
Kiểm toán tự động các hợp đồng thông minh để phát hiện các cờ rủi ro ẩn trước khi triển khai.
🔄 Độ Dự Phòng
Chuyển đổi khỏi các môi trường đám mây không ổn định sang phần cứng cục bộ chuyên dụng để duy trì hoạt động 24/7.
💡 Trong một thị trường không bao giờ ngủ, công cụ của bạn cũng không nên như vậy.
Mục tiêu không chỉ là giao dịch - mà là xây dựng một hệ thống xác định cơ hội trong khi bạn rời khỏi màn hình.
Tốc độ dữ liệu là đồng tiền duy nhất quan trọng.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
355,140 lượt xem
1,517 đang thảo luận
2
#TinFed
416,364 lượt xem
1,252 đang thảo luận
3
#WhoWillSucceedJensenHuangatNvidia?
149,873 lượt xem
1,571 đang thảo luận
4
#WhatWillDriveCryptoandStocks’NextRebound?
546,924 lượt xem
3,414 đang thảo luận
5
#BitcoinActiveSupplyInProfitDropsBelow45%
65,509 lượt xem
668 đang thảo luận
6
#KavaSaysAbnormalActivityLimitedToKavaLend
35,519 lượt xem
371 đang thảo luận
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
27,312 lượt xem
326 đang thảo luận
8
#USPPIMissMayEaseBTCPressure
282,626 lượt xem
2,227 đang thảo luận
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
9,456 lượt xem
88 đang thảo luận
10
#TONStrategyReports$23.97MQ3NetLoss
10,134 lượt xem
42 đang thảo luận