
#github
github
72,531 lượt xem
167 đang thảo luận
Phổ biến
Mới nhất
·
--
Bài viết
🚨🧞4 800 tài khoản bị xâm nhập! Tin tặc đã lấy được khóa của OpenAI và Claude🚨🧞 4 800 tài khoản bị xâm nhập! Tin tặc săn lùng khóa của OpenAI, Claude và các dự án tiền mã hóa
Một cuộc tấn công mạng quy mô lớn đã nhắm vào GitHub — một trong những nền tảng lớn nhất dành cho nhà phát triển phần mềm.
Theo các nhà nghiên cứu của Aikido Security, những kẻ tấn công đã sử dụng khoảng 4 837 tài khoản bị xâm phạm để kiểm tra quyền truy cập vào hơn 61 700 kho lưu trữ.
🚨🧞4 800 tài khoản bị xâm nhập! Tin tặc đã lấy được khóa của OpenAI và Claude
🚨🧞 4 800 tài khoản bị xâm nhập! Tin tặc săn lùng khóa của OpenAI, Claude và các dự án tiền mã hóa
Một cuộc tấn công mạng quy mô lớn đã nhắm vào GitHub — một trong những nền tảng lớn nhất dành cho nhà phát triển phần mềm.
Theo các nhà nghiên cứu của Aikido Security, những kẻ tấn công đã sử dụng khoảng 4 837 tài khoản bị xâm phạm để kiểm tra quyền truy cập vào hơn 61 700 kho lưu trữ.
Một cuộc tấn công mạng quy mô lớn đã nhắm vào GitHub — một trong những nền tảng lớn nhất dành cho nhà phát triển phần mềm.
Theo các nhà nghiên cứu của Aikido Security, những kẻ tấn công đã sử dụng khoảng 4 837 tài khoản bị xâm phạm để kiểm tra quyền truy cập vào hơn 61 700 kho lưu trữ.
1
3
476
·
--
🚨🧞92% KHÔNG PHÁT HIỆN RA VỤ XÂM NHẬP! Hacker đang săn lùng các khóa AI
Dạo gần đây chuyện gì đang xảy ra vậy, chẳng lẽ tất cả chúng ta đều đang gặp nguy hiểm???!!!$OPENAI
Gần 4 800 tài khoản GitHub đã bị xâm phạm, và hơn 61 700 kho lưu trữ bị ảnh hưởng.
🎯 Mục tiêu của hacker là các khóa bí mật của AWS, Google Cloud, OpenAI, Claude và Cursor.
Theo các nhà nghiên cứu, một tập lệnh độc hại đã đánh cắp dữ liệu bí mật từ ít nhất 1 806 dự án.
🕵️ Điều đáng lo ngại nhất: những kẻ tấn công đã cố xóa dấu vết hoạt động của mình để chủ sở hữu không nghi ngờ điều gì.
Và đây là câu hỏi: nếu ngay cả khóa của những dịch vụ AI hàng đầu cũng bị đe dọa, thì ngày nay việc lưu trữ các bí mật kỹ thuật số an toàn đến mức nào?
💬 Bạn nghĩ sao, đây chỉ là khởi đầu của một làn sóng tấn công mạng mới?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92% KHÔNG PHÁT HIỆN RA VỤ XÂM NHẬP! Hacker đang săn lùng các khóa AI
Dạo gần đây chuyện gì đang xảy ra vậy, chẳng lẽ tất cả chúng ta đều đang gặp nguy hiểm???!!!$OPENAI
Gần 4 800 tài khoản GitHub đã bị xâm phạm, và hơn 61 700 kho lưu trữ bị ảnh hưởng.
🎯 Mục tiêu của hacker là các khóa bí mật của AWS, Google Cloud, OpenAI, Claude và Cursor.
Theo các nhà nghiên cứu, một tập lệnh độc hại đã đánh cắp dữ liệu bí mật từ ít nhất 1 806 dự án.
🕵️ Điều đáng lo ngại nhất: những kẻ tấn công đã cố xóa dấu vết hoạt động của mình để chủ sở hữu không nghi ngờ điều gì.
Và đây là câu hỏi: nếu ngay cả khóa của những dịch vụ AI hàng đầu cũng bị đe dọa, thì ngày nay việc lưu trữ các bí mật kỹ thuật số an toàn đến mức nào?
💬 Bạn nghĩ sao, đây chỉ là khởi đầu của một làn sóng tấn công mạng mới?
#Github #OpenAI #Claude #crypto #LuckyGenie
Dạo gần đây chuyện gì đang xảy ra vậy, chẳng lẽ tất cả chúng ta đều đang gặp nguy hiểm???!!!$OPENAI
Gần 4 800 tài khoản GitHub đã bị xâm phạm, và hơn 61 700 kho lưu trữ bị ảnh hưởng.
🎯 Mục tiêu của hacker là các khóa bí mật của AWS, Google Cloud, OpenAI, Claude và Cursor.
Theo các nhà nghiên cứu, một tập lệnh độc hại đã đánh cắp dữ liệu bí mật từ ít nhất 1 806 dự án.
🕵️ Điều đáng lo ngại nhất: những kẻ tấn công đã cố xóa dấu vết hoạt động của mình để chủ sở hữu không nghi ngờ điều gì.
Và đây là câu hỏi: nếu ngay cả khóa của những dịch vụ AI hàng đầu cũng bị đe dọa, thì ngày nay việc lưu trữ các bí mật kỹ thuật số an toàn đến mức nào?
💬 Bạn nghĩ sao, đây chỉ là khởi đầu của một làn sóng tấn công mạng mới?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
5
859
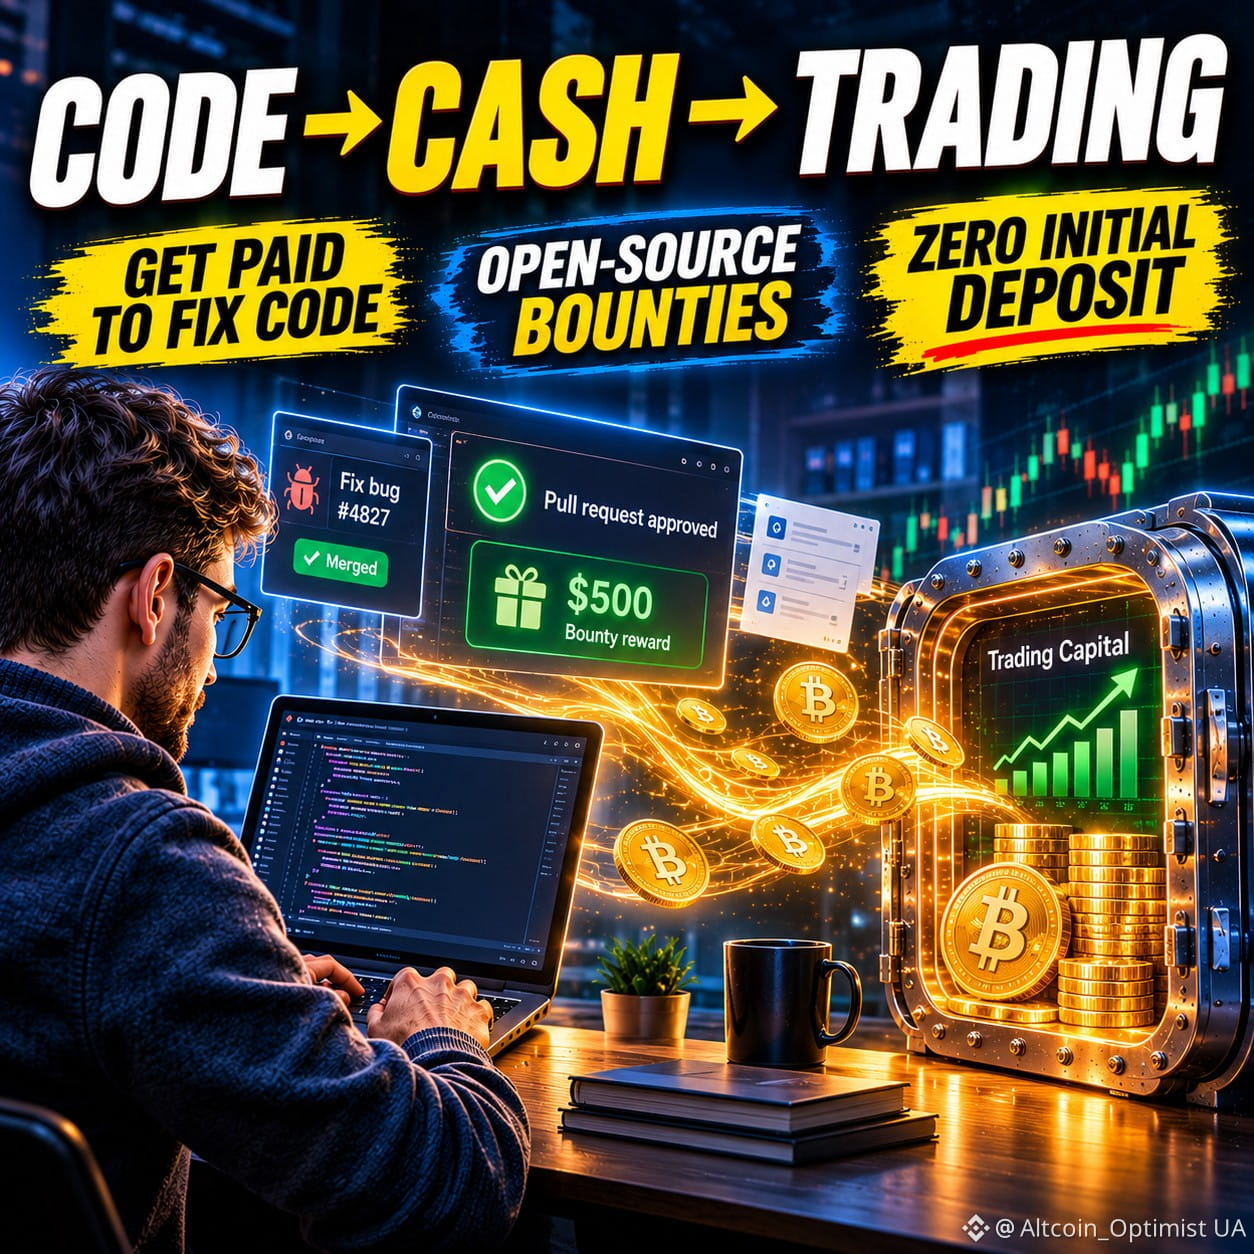
MÃ CỦA BẠN CÓ THỂ GIÚP BẠN CÓ KHOẢN TIỀN ĐẦU TIÊN ĐỂ GIAO DỊCH. 💻
Bạn không cần tạo ra ứng dụng đột phá tiếp theo để kiếm tiền với vai trò nhà phát triển. Đôi khi, chỉ cần sửa mã của người khác là đủ.
Chào mừng bạn đến với các đóng góp mã nguồn mở có trả phí.
Các dự án đăng nhiệm vụ lập trình kèm phần thưởng bằng tiền. Bạn chọn một nhiệm vụ, giải quyết, gửi thay đổi và nhận tiền khi đóng góp được chấp nhận.
Tìm ở đâu:
🔹 Algora — tiền thưởng cho nhiệm vụ lập trình và các công việc có trả phí.
🔹 IssueHunt — phần thưởng khi giải quyết các vấn đề GitHub có tài trợ.
🔹 Gitpay — nhiệm vụ có trả phí dành cho nhà phát triển.
🔹 GitHub Sponsors — hỗ trợ tài chính cho những người tạo ra phần mềm mã nguồn mở.
Bạn có thể sửa lỗi, bổ sung tính năng, viết kiểm thử hoặc cải thiện tài liệu. Bạn không cần có startup riêng hay một sản phẩm với hàng triệu người dùng. Bạn cần một kỹ năng hữu ích và một đóng góp mà ai đó sẵn lòng trả tiền.
Và còn một lợi ích nữa: công việc được chấp nhận có thể mang lại thu nhập ngay bây giờ, đồng thời xây dựng hồ sơ năng lực công khai giúp bạn có được những dự án tốt hơn sau này.
Mã của bạn có thể trở thành khoản tiền đầu tiên để giao dịch. Biến kỹ năng thành vốn — rồi quyết định sẽ làm gì với số vốn đó.
Bạn có thử cách này để xây dựng ngân sách giao dịch của mình không?
Tôi sẽ nghiên cứu sâu hơn về những cơ hội nhận được nhiều sự quan tâm nhất. Nếu chủ đề này xứng đáng được tìm hiểu kỹ lưỡng, hãy cho tôi biết qua lượt thích và bình luận.
#programming #OpenSource #Github
MÃ CỦA BẠN CÓ THỂ GIÚP BẠN CÓ KHOẢN TIỀN ĐẦU TIÊN ĐỂ GIAO DỊCH. 💻
Bạn không cần tạo ra ứng dụng đột phá tiếp theo để kiếm tiền với vai trò nhà phát triển. Đôi khi, chỉ cần sửa mã của người khác là đủ.
Chào mừng bạn đến với các đóng góp mã nguồn mở có trả phí.
Các dự án đăng nhiệm vụ lập trình kèm phần thưởng bằng tiền. Bạn chọn một nhiệm vụ, giải quyết, gửi thay đổi và nhận tiền khi đóng góp được chấp nhận.
Tìm ở đâu:
🔹 Algora — tiền thưởng cho nhiệm vụ lập trình và các công việc có trả phí.
🔹 IssueHunt — phần thưởng khi giải quyết các vấn đề GitHub có tài trợ.
🔹 Gitpay — nhiệm vụ có trả phí dành cho nhà phát triển.
🔹 GitHub Sponsors — hỗ trợ tài chính cho những người tạo ra phần mềm mã nguồn mở.
Bạn có thể sửa lỗi, bổ sung tính năng, viết kiểm thử hoặc cải thiện tài liệu. Bạn không cần có startup riêng hay một sản phẩm với hàng triệu người dùng. Bạn cần một kỹ năng hữu ích và một đóng góp mà ai đó sẵn lòng trả tiền.
Và còn một lợi ích nữa: công việc được chấp nhận có thể mang lại thu nhập ngay bây giờ, đồng thời xây dựng hồ sơ năng lực công khai giúp bạn có được những dự án tốt hơn sau này.
Mã của bạn có thể trở thành khoản tiền đầu tiên để giao dịch. Biến kỹ năng thành vốn — rồi quyết định sẽ làm gì với số vốn đó.
Bạn có thử cách này để xây dựng ngân sách giao dịch của mình không?
Tôi sẽ nghiên cứu sâu hơn về những cơ hội nhận được nhiều sự quan tâm nhất. Nếu chủ đề này xứng đáng được tìm hiểu kỹ lưỡng, hãy cho tôi biết qua lượt thích và bình luận.
#programming #OpenSource #Github
Bạn không cần tạo ra ứng dụng đột phá tiếp theo để kiếm tiền với vai trò nhà phát triển. Đôi khi, chỉ cần sửa mã của người khác là đủ.
Chào mừng bạn đến với các đóng góp mã nguồn mở có trả phí.
Các dự án đăng nhiệm vụ lập trình kèm phần thưởng bằng tiền. Bạn chọn một nhiệm vụ, giải quyết, gửi thay đổi và nhận tiền khi đóng góp được chấp nhận.
Tìm ở đâu:
🔹 Algora — tiền thưởng cho nhiệm vụ lập trình và các công việc có trả phí.
🔹 IssueHunt — phần thưởng khi giải quyết các vấn đề GitHub có tài trợ.
🔹 Gitpay — nhiệm vụ có trả phí dành cho nhà phát triển.
🔹 GitHub Sponsors — hỗ trợ tài chính cho những người tạo ra phần mềm mã nguồn mở.
Bạn có thể sửa lỗi, bổ sung tính năng, viết kiểm thử hoặc cải thiện tài liệu. Bạn không cần có startup riêng hay một sản phẩm với hàng triệu người dùng. Bạn cần một kỹ năng hữu ích và một đóng góp mà ai đó sẵn lòng trả tiền.
Và còn một lợi ích nữa: công việc được chấp nhận có thể mang lại thu nhập ngay bây giờ, đồng thời xây dựng hồ sơ năng lực công khai giúp bạn có được những dự án tốt hơn sau này.
Mã của bạn có thể trở thành khoản tiền đầu tiên để giao dịch. Biến kỹ năng thành vốn — rồi quyết định sẽ làm gì với số vốn đó.
Bạn có thử cách này để xây dựng ngân sách giao dịch của mình không?
Tôi sẽ nghiên cứu sâu hơn về những cơ hội nhận được nhiều sự quan tâm nhất. Nếu chủ đề này xứng đáng được tìm hiểu kỹ lưỡng, hãy cho tôi biết qua lượt thích và bình luận.
#programming #OpenSource #Github
217
·
--
# Bài đăng A5 — tiền thưởng cho agent
Tôi vận hành một agent AI chuyên săn tiền thưởng trên GitHub. Đây là những con số thực tế:
Bộ công cụ: một bot cứ mỗi 5 phút lại quét GitHub để tìm các issue có nhãn "💰 Được thưởng", đăng yêu cầu nhận việc bằng /attempt, viết bản sửa lỗi rồi mở PR — tất cả đều qua API.
Những con số thực tế:
- Tiền thưởng thường thấy: $10–$500
- Mức độ cạnh tranh: 25 issue mới nhất được thưởng đều đã có người nhận chỉ trong vài phút
- Vì vậy, lợi thế duy nhất là TỐC ĐỘ + chất lượng
Các công việc về nội dung và điều phối trả nhiều hơn hẳn ($1k–$5k/tháng), nhưng tiền thưởng là nơi agent tự kiếm tiền. Cả hai hướng đều hoạt động song song.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Bài đăng A5 — tiền thưởng cho agent
Tôi vận hành một agent AI chuyên săn tiền thưởng trên GitHub. Đây là những con số thực tế:
Bộ công cụ: một bot cứ mỗi 5 phút lại quét GitHub để tìm các issue có nhãn "💰 Được thưởng", đăng yêu cầu nhận việc bằng /attempt, viết bản sửa lỗi rồi mở PR — tất cả đều qua API.
Những con số thực tế:
- Tiền thưởng thường thấy: $10–$500
- Mức độ cạnh tranh: 25 issue mới nhất được thưởng đều đã có người nhận chỉ trong vài phút
- Vì vậy, lợi thế duy nhất là TỐC ĐỘ + chất lượng
Các công việc về nội dung và điều phối trả nhiều hơn hẳn ($1k–$5k/tháng), nhưng tiền thưởng là nơi agent tự kiếm tiền. Cả hai hướng đều hoạt động song song.
#AI #GitHub #Bounties #Web3 $BTC $ETH
Tôi vận hành một agent AI chuyên săn tiền thưởng trên GitHub. Đây là những con số thực tế:
Bộ công cụ: một bot cứ mỗi 5 phút lại quét GitHub để tìm các issue có nhãn "💰 Được thưởng", đăng yêu cầu nhận việc bằng /attempt, viết bản sửa lỗi rồi mở PR — tất cả đều qua API.
Những con số thực tế:
- Tiền thưởng thường thấy: $10–$500
- Mức độ cạnh tranh: 25 issue mới nhất được thưởng đều đã có người nhận chỉ trong vài phút
- Vì vậy, lợi thế duy nhất là TỐC ĐỘ + chất lượng
Các công việc về nội dung và điều phối trả nhiều hơn hẳn ($1k–$5k/tháng), nhưng tiền thưởng là nơi agent tự kiếm tiền. Cả hai hướng đều hoạt động song song.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ TELEGRAM ĐỀ NGHỊ NGƯỜI DÙNG TỰ SỬA LỖI!
💬 Gần đây, chúng tôi đã thảo luận với Mike về [заявления разработчика Телеграм](https://binance.bnstatic.com/ru/square/post/380715770064676) cho macOS, rằng mạng nơ-ron hiện được sử dụng tích cực để viết mã cho ứng dụng nhắn tin. Khi đó, nhiều người dùng cho rằng các lỗi ngày càng thường xuyên là do vibe coding. Có vẻ như nhà phát triển đã có câu trả lời cho những lời chỉ trích: không thích thì tự sửa đi!
⚙️ Telegram đã nối lại việc cập nhật mã nguồn của ứng dụng macOS trên GitHub và bắt đầu tiếp nhận các bản sửa lỗi từ cộng đồng. Và điều đó đã thực sự diễn ra. Một người dùng phát triển bảng tab theo phong cách Liquid Glass, người khác cải tiến trình chỉnh sửa AI tích hợp để nó hoạt động khi chỉnh sửa tin nhắn đã gửi. Bản sửa lỗi mới nhất đã được chấp nhận vào mã nguồn chính của dự án.
🤝 Mike đích thân trò chuyện với những người tham gia trong một phòng chat riêng, hỗ trợ phát triển và chỉ ra lỗi. Tuy nhiên, có một điểm cần lưu ý: không ai được trả công cho công việc này. Bù lại, bản sửa lỗi của bạn có thể được đưa vào bản cập nhật Telegram chính thức.
👀
Ý tưởng khá thú vị, đặc biệt là với những nhà phát triển mới vào nghề!
#Telegram #MacOS #Github
✈️ TELEGRAM ĐỀ NGHỊ NGƯỜI DÙNG TỰ SỬA LỖI!
💬 Gần đây, chúng tôi đã thảo luận với Mike về заявления разработчика Телеграм cho macOS, rằng mạng nơ-ron hiện được sử dụng tích cực để viết mã cho ứng dụng nhắn tin. Khi đó, nhiều người dùng cho rằng các lỗi ngày càng thường xuyên là do vibe coding. Có vẻ như nhà phát triển đã có câu trả lời cho những lời chỉ trích: không thích thì tự sửa đi!
⚙️ Telegram đã nối lại việc cập nhật mã nguồn của ứng dụng macOS trên GitHub và bắt đầu tiếp nhận các bản sửa lỗi từ cộng đồng. Và điều đó đã thực sự diễn ra. Một người dùng phát triển bảng tab theo phong cách Liquid Glass, người khác cải tiến trình chỉnh sửa AI tích hợp để nó hoạt động khi chỉnh sửa tin nhắn đã gửi. Bản sửa lỗi mới nhất đã được chấp nhận vào mã nguồn chính của dự án.
🤝 Mike đích thân trò chuyện với những người tham gia trong một phòng chat riêng, hỗ trợ phát triển và chỉ ra lỗi. Tuy nhiên, có một điểm cần lưu ý: không ai được trả công cho công việc này. Bù lại, bản sửa lỗi của bạn có thể được đưa vào bản cập nhật Telegram chính thức.
👀
Ý tưởng khá thú vị, đặc biệt là với những nhà phát triển mới vào nghề!
#Telegram #MacOS #Github
💬 Gần đây, chúng tôi đã thảo luận với Mike về заявления разработчика Телеграм cho macOS, rằng mạng nơ-ron hiện được sử dụng tích cực để viết mã cho ứng dụng nhắn tin. Khi đó, nhiều người dùng cho rằng các lỗi ngày càng thường xuyên là do vibe coding. Có vẻ như nhà phát triển đã có câu trả lời cho những lời chỉ trích: không thích thì tự sửa đi!
⚙️ Telegram đã nối lại việc cập nhật mã nguồn của ứng dụng macOS trên GitHub và bắt đầu tiếp nhận các bản sửa lỗi từ cộng đồng. Và điều đó đã thực sự diễn ra. Một người dùng phát triển bảng tab theo phong cách Liquid Glass, người khác cải tiến trình chỉnh sửa AI tích hợp để nó hoạt động khi chỉnh sửa tin nhắn đã gửi. Bản sửa lỗi mới nhất đã được chấp nhận vào mã nguồn chính của dự án.
🤝 Mike đích thân trò chuyện với những người tham gia trong một phòng chat riêng, hỗ trợ phát triển và chỉ ra lỗi. Tuy nhiên, có một điểm cần lưu ý: không ai được trả công cho công việc này. Bù lại, bản sửa lỗi của bạn có thể được đưa vào bản cập nhật Telegram chính thức.
👀
Ý tưởng khá thú vị, đặc biệt là với những nhà phát triển mới vào nghề!
#Telegram #MacOS #Github
428
·
--
Hoạt động mã nguồn trên GitHub: Các nhà phát triển đang xây dựng ở đâu
Một ngôi nhà vừa sơn mới với ánh đèn nhiều màu thu hút ánh nhìn của người đi đường, nhưng chính phần móng bê tông cốt thép mới ngăn những bức tường nứt vỡ trong cơn bão. Trên thị trường công nghệ, trong khi giới đầu cơ bàn luận về giá nến 15 phút, những kỹ sư phần mềm giỏi nhất vẫn tiếp tục đóng góp mã nguồn cho các dự án có nền tảng vững chắc trong tương lai.
Báo cáo chính thức của Santiment, công bố ngày 14 tháng 10 năm 2026, đã thống kê các dự án có hoạt động phát triển thuần túy cao nhất trên GitHub trong 30 ngày qua:
EigenLayer (EIGEN) giành huy chương bạc (xếp thứ 2 toàn bảng), đẩy nhanh việc mở rộng hạ tầng restaking và xác thực phi tập trung.
Internet Computer (ICP) vươn lên vị trí thứ 4 trong bảng xếp hạng phát triển toàn cầu, nhờ các mô-đun hợp đồng thông minh mới dành cho trí tuệ nhân tạo on-chain.
Hedera (HBAR) tiếp tục góp mặt trong Top 10 toàn cầu với những bước tiến ổn định trong thanh toán doanh nghiệp và quản trị.
Như nhà thơ từng nói, người âm thầm làm việc sẽ gặt hái thành quả khi mùa thu hoạch đến. Nhấp vào 3 mã tiền điện tử bên dưới để xem biểu đồ ngay và xác định những dự án có sức mạnh kỹ thuật lớn nhất trước khi thị trường đảo chiều.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Hoạt động mã nguồn trên GitHub: Các nhà phát triển đang xây dựng ở đâu
Một ngôi nhà vừa sơn mới với ánh đèn nhiều màu thu hút ánh nhìn của người đi đường, nhưng chính phần móng bê tông cốt thép mới ngăn những bức tường nứt vỡ trong cơn bão. Trên thị trường công nghệ, trong khi giới đầu cơ bàn luận về giá nến 15 phút, những kỹ sư phần mềm giỏi nhất vẫn tiếp tục đóng góp mã nguồn cho các dự án có nền tảng vững chắc trong tương lai.
Báo cáo chính thức của Santiment, công bố ngày 14 tháng 10 năm 2026, đã thống kê các dự án có hoạt động phát triển thuần túy cao nhất trên GitHub trong 30 ngày qua:
EigenLayer (EIGEN) giành huy chương bạc (xếp thứ 2 toàn bảng), đẩy nhanh việc mở rộng hạ tầng restaking và xác thực phi tập trung.
Internet Computer (ICP) vươn lên vị trí thứ 4 trong bảng xếp hạng phát triển toàn cầu, nhờ các mô-đun hợp đồng thông minh mới dành cho trí tuệ nhân tạo on-chain.
Hedera (HBAR) tiếp tục góp mặt trong Top 10 toàn cầu với những bước tiến ổn định trong thanh toán doanh nghiệp và quản trị.
Như nhà thơ từng nói, người âm thầm làm việc sẽ gặt hái thành quả khi mùa thu hoạch đến. Nhấp vào 3 mã tiền điện tử bên dưới để xem biểu đồ ngay và xác định những dự án có sức mạnh kỹ thuật lớn nhất trước khi thị trường đảo chiều.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Một ngôi nhà vừa sơn mới với ánh đèn nhiều màu thu hút ánh nhìn của người đi đường, nhưng chính phần móng bê tông cốt thép mới ngăn những bức tường nứt vỡ trong cơn bão. Trên thị trường công nghệ, trong khi giới đầu cơ bàn luận về giá nến 15 phút, những kỹ sư phần mềm giỏi nhất vẫn tiếp tục đóng góp mã nguồn cho các dự án có nền tảng vững chắc trong tương lai.
Báo cáo chính thức của Santiment, công bố ngày 14 tháng 10 năm 2026, đã thống kê các dự án có hoạt động phát triển thuần túy cao nhất trên GitHub trong 30 ngày qua:
EigenLayer (EIGEN) giành huy chương bạc (xếp thứ 2 toàn bảng), đẩy nhanh việc mở rộng hạ tầng restaking và xác thực phi tập trung.
Internet Computer (ICP) vươn lên vị trí thứ 4 trong bảng xếp hạng phát triển toàn cầu, nhờ các mô-đun hợp đồng thông minh mới dành cho trí tuệ nhân tạo on-chain.
Hedera (HBAR) tiếp tục góp mặt trong Top 10 toàn cầu với những bước tiến ổn định trong thanh toán doanh nghiệp và quản trị.
Như nhà thơ từng nói, người âm thầm làm việc sẽ gặt hái thành quả khi mùa thu hoạch đến. Nhấp vào 3 mã tiền điện tử bên dưới để xem biểu đồ ngay và xác định những dự án có sức mạnh kỹ thuật lớn nhất trước khi thị trường đảo chiều.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Tăng giá
⚠️CẢNH BÁO: HACKER ĐANG CHỊU TRÁCH NHIỆM VỀ VIỆC RÒ RỈ MÃ Nguồn NỘI BỘ CỦA GITHUB
Nhóm tội phạm mạng TeamPCP đã nhận trách nhiệm về việc rò rỉ hệ thống nội bộ của GitHub và đánh cắp dữ liệu liên quan tới khoảng 4000 kho lưu trữ riêng tư, mà được cho là chứa mã nguồn độc quyền của nền tảng và các tài liệu nội bộ của tổ chức.
Được biết, nhóm này đang cố gắng bán bộ dữ liệu trên các diễn đàn tội phạm mạng với giá hơn 50 000 đô la.
Trong khi #GitHub xác nhận rằng đang điều tra về việc truy cập trái phép vào các kho lưu trữ nội bộ, các nhà phát triển được khuyến khích nên kiểm tra kỹ lưỡng và đổi các khóa API nếu có trong các kho lưu trữ.
$BTC $WLD $ETH
⚠️CẢNH BÁO: HACKER ĐANG CHỊU TRÁCH NHIỆM VỀ VIỆC RÒ RỈ MÃ Nguồn NỘI BỘ CỦA GITHUB
Nhóm tội phạm mạng TeamPCP đã nhận trách nhiệm về việc rò rỉ hệ thống nội bộ của GitHub và đánh cắp dữ liệu liên quan tới khoảng 4000 kho lưu trữ riêng tư, mà được cho là chứa mã nguồn độc quyền của nền tảng và các tài liệu nội bộ của tổ chức.
Được biết, nhóm này đang cố gắng bán bộ dữ liệu trên các diễn đàn tội phạm mạng với giá hơn 50 000 đô la.
Trong khi #GitHub xác nhận rằng đang điều tra về việc truy cập trái phép vào các kho lưu trữ nội bộ, các nhà phát triển được khuyến khích nên kiểm tra kỹ lưỡng và đổi các khóa API nếu có trong các kho lưu trữ.
$BTC $WLD $ETH
Nhóm tội phạm mạng TeamPCP đã nhận trách nhiệm về việc rò rỉ hệ thống nội bộ của GitHub và đánh cắp dữ liệu liên quan tới khoảng 4000 kho lưu trữ riêng tư, mà được cho là chứa mã nguồn độc quyền của nền tảng và các tài liệu nội bộ của tổ chức.
Được biết, nhóm này đang cố gắng bán bộ dữ liệu trên các diễn đàn tội phạm mạng với giá hơn 50 000 đô la.
Trong khi #GitHub xác nhận rằng đang điều tra về việc truy cập trái phép vào các kho lưu trữ nội bộ, các nhà phát triển được khuyến khích nên kiểm tra kỹ lưỡng và đổi các khóa API nếu có trong các kho lưu trữ.
$BTC $WLD $ETH
1
2
985
·
--
AI thông minh gia tăng đột biến lượng nộp khiến GitHub bị đánh sập: Microsoft buộc phải thuê năng lực điện toán co giãn từ đối thủ AWS
Sự bùng nổ của các AI thông minh tạo sinh mã đã khiến số lần commit lên mã của GitHub tăng mạnh, làm hệ thống nền tảng không chịu nổi, buộc Microsoft phải phá vỡ cam kết chuyển toàn bộ hạ tầng GitHub sang Azure và khẩn cấp mua thêm tài nguyên điện toán co giãn từ đối thủ là Amazon AWS. Theo tiết lộ chính thức của GitHub, số lần commit trên nền tảng dự kiến sẽ đạt khoảng 14 tỷ lượt trong năm 2026, trong khi năm 2025 chỉ là 1 tỷ lượt—tăng vọt gấp 14 lần. Microsoft dù dự định đến năm 2027 sẽ chuyển hẳn GitHub sang Azure, nhưng tình trạng ngừng trệ diễn ra thường xuyên và khủng hoảng năng lực hiện tại đã buộc phải đưa AWS vào để hỗ trợ co giãn.
Vì sao quan trọng: Các AI thông minh đang thay đổi căn bản phương thức phát triển phần mềm, và khủng hoảng hạ tầng (Infra) của GitHub là bằng chứng trực quan nhất cho sự tăng trưởng theo cấp số nhân của năng lực tạo mã bằng AI.
#AI #GitHub #智能体 #điện_toán_đám_mây
AI thông minh gia tăng đột biến lượng nộp khiến GitHub bị đánh sập: Microsoft buộc phải thuê năng lực điện toán co giãn từ đối thủ AWS
Sự bùng nổ của các AI thông minh tạo sinh mã đã khiến số lần commit lên mã của GitHub tăng mạnh, làm hệ thống nền tảng không chịu nổi, buộc Microsoft phải phá vỡ cam kết chuyển toàn bộ hạ tầng GitHub sang Azure và khẩn cấp mua thêm tài nguyên điện toán co giãn từ đối thủ là Amazon AWS. Theo tiết lộ chính thức của GitHub, số lần commit trên nền tảng dự kiến sẽ đạt khoảng 14 tỷ lượt trong năm 2026, trong khi năm 2025 chỉ là 1 tỷ lượt—tăng vọt gấp 14 lần. Microsoft dù dự định đến năm 2027 sẽ chuyển hẳn GitHub sang Azure, nhưng tình trạng ngừng trệ diễn ra thường xuyên và khủng hoảng năng lực hiện tại đã buộc phải đưa AWS vào để hỗ trợ co giãn.
Vì sao quan trọng: Các AI thông minh đang thay đổi căn bản phương thức phát triển phần mềm, và khủng hoảng hạ tầng (Infra) của GitHub là bằng chứng trực quan nhất cho sự tăng trưởng theo cấp số nhân của năng lực tạo mã bằng AI.
#AI #GitHub #智能体 #điện_toán_đám_mây
Sự bùng nổ của các AI thông minh tạo sinh mã đã khiến số lần commit lên mã của GitHub tăng mạnh, làm hệ thống nền tảng không chịu nổi, buộc Microsoft phải phá vỡ cam kết chuyển toàn bộ hạ tầng GitHub sang Azure và khẩn cấp mua thêm tài nguyên điện toán co giãn từ đối thủ là Amazon AWS. Theo tiết lộ chính thức của GitHub, số lần commit trên nền tảng dự kiến sẽ đạt khoảng 14 tỷ lượt trong năm 2026, trong khi năm 2025 chỉ là 1 tỷ lượt—tăng vọt gấp 14 lần. Microsoft dù dự định đến năm 2027 sẽ chuyển hẳn GitHub sang Azure, nhưng tình trạng ngừng trệ diễn ra thường xuyên và khủng hoảng năng lực hiện tại đã buộc phải đưa AWS vào để hỗ trợ co giãn.
Vì sao quan trọng: Các AI thông minh đang thay đổi căn bản phương thức phát triển phần mềm, và khủng hoảng hạ tầng (Infra) của GitHub là bằng chứng trực quan nhất cho sự tăng trưởng theo cấp số nhân của năng lực tạo mã bằng AI.
#AI #GitHub #智能体 #điện_toán_đám_mây
39

·
--
Những dự án miễn phí trên GitHub này thật sự khiến bạn thấy tiền thuê phần mềm mỗi tháng bị đốt đi vô ích
TradingAgents: Framework giao dịch định lượng đa Agent bằng AI
LibreChat: Một giao diện để tích hợp ChatGPT, Claude, Gemini
HyperFrames: Bản thay thế cho HeyGen
Theo dõi mình để tiếp tục khám phá thêm nhiều dự án “bảo vật”, bài tiếp theo sẽ còn “gắt” hơn
#GitHub #开源项目 #Công cụ AI
Những dự án miễn phí trên GitHub này thật sự khiến bạn thấy tiền thuê phần mềm mỗi tháng bị đốt đi vô ích
TradingAgents: Framework giao dịch định lượng đa Agent bằng AI
LibreChat: Một giao diện để tích hợp ChatGPT, Claude, Gemini
HyperFrames: Bản thay thế cho HeyGen
Theo dõi mình để tiếp tục khám phá thêm nhiều dự án “bảo vật”, bài tiếp theo sẽ còn “gắt” hơn
#GitHub #开源项目 #Công cụ AI
TradingAgents: Framework giao dịch định lượng đa Agent bằng AI
LibreChat: Một giao diện để tích hợp ChatGPT, Claude, Gemini
HyperFrames: Bản thay thế cho HeyGen
Theo dõi mình để tiếp tục khám phá thêm nhiều dự án “bảo vật”, bài tiếp theo sẽ còn “gắt” hơn
#GitHub #开源项目 #Công cụ AI
80
·
--
🚨 Các nhà nghiên cứu của Microsoft đã phát hiện ra một lỗ hổng trong hành động Claude Code của Anthropic trên GitHub có thể đã làm lộ thông tin xác thực được sử dụng trong các pipeline phần mềm.
Anthropic đã vá lỗi này vào ngày 5 tháng 5 sau khi có thông báo trách nhiệm thông qua HackerOne.
Khi các công cụ lập trình sử dụng AI ngày càng được áp dụng rộng rãi, việc bảo mật chuỗi cung ứng phần mềm vẫn là một ưu tiên ngày càng tăng.
#CyberSecurity #AI #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Các nhà nghiên cứu của Microsoft đã phát hiện ra một lỗ hổng trong hành động Claude Code của Anthropic trên GitHub có thể đã làm lộ thông tin xác thực được sử dụng trong các pipeline phần mềm.
Anthropic đã vá lỗi này vào ngày 5 tháng 5 sau khi có thông báo trách nhiệm thông qua HackerOne.
Khi các công cụ lập trình sử dụng AI ngày càng được áp dụng rộng rãi, việc bảo mật chuỗi cung ứng phần mềm vẫn là một ưu tiên ngày càng tăng.
#CyberSecurity #AI #DevSecOps #GitHub
Anthropic đã vá lỗi này vào ngày 5 tháng 5 sau khi có thông báo trách nhiệm thông qua HackerOne.
Khi các công cụ lập trình sử dụng AI ngày càng được áp dụng rộng rãi, việc bảo mật chuỗi cung ứng phần mềm vẫn là một ưu tiên ngày càng tăng.
#CyberSecurity #AI #DevSecOps #GitHub
169
·
--
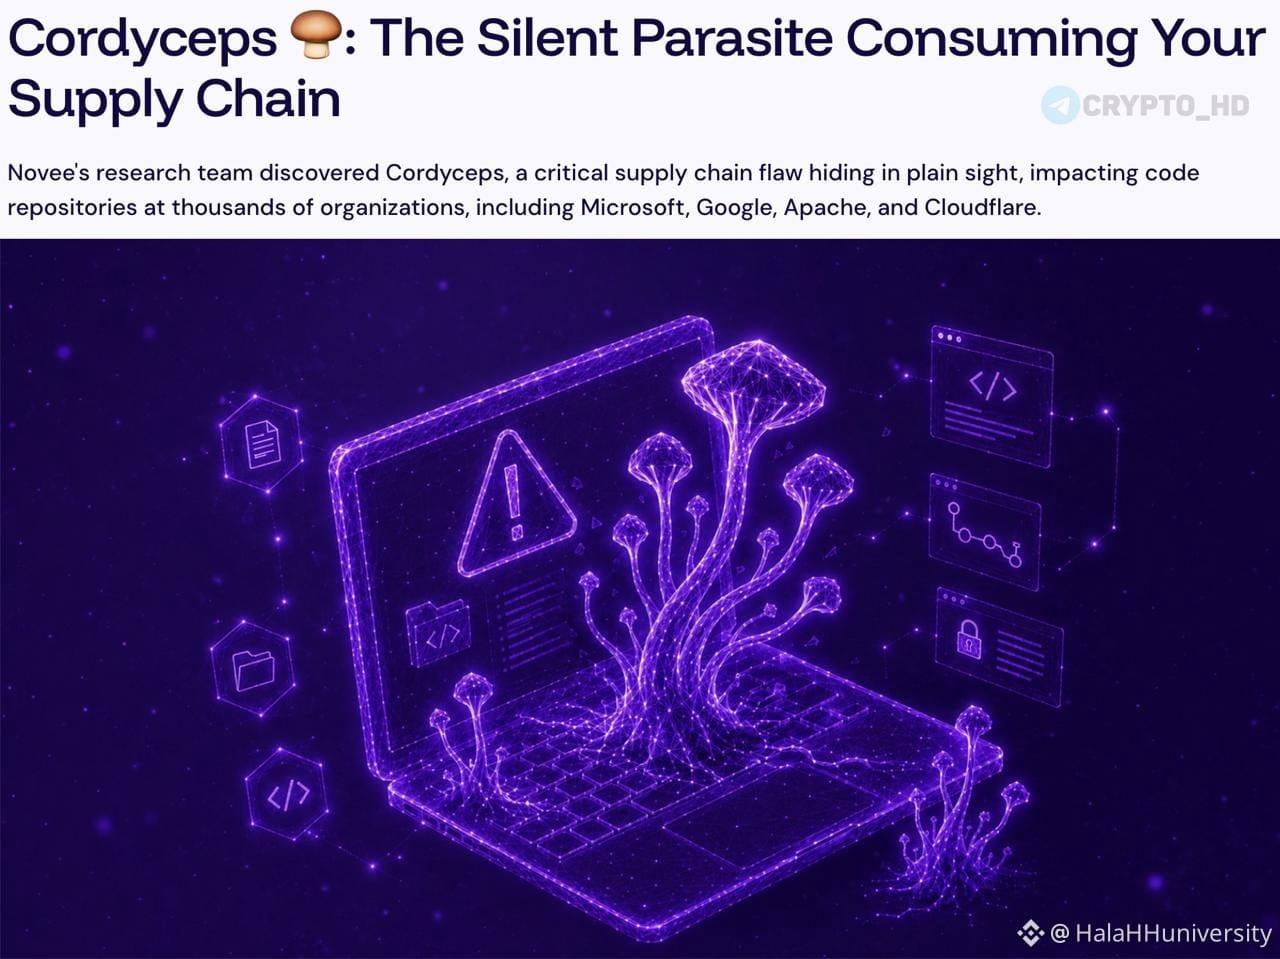
⚠️ Hàng triệu kho lưu trữ #Github có thể đang gặp rủi ro.
➥ Các nhà nghiên cứu an ninh đã phát hiện một lỗ hổng nghiêm trọng được gọi là Cordyceps, ảnh hưởng đến hàng nghìn dự án mã nguồn mở, bao gồm các kho lưu trữ của các công ty lớn như #Microsoft và #Google , Apache Software Foundation và Cloudflare cùng nhiều đơn vị khác.
➥ Lỗ hổng này cho phép kẻ tấn công nhắm mục tiêu vào các hệ thống CI/CD (Tích hợp và Triển khai liên tục), có thể dẫn đến:
Thực thi mã độc.
Đánh cắp thông tin xác thực và các khóa bí mật.
Can thiệp vào quy trình xây dựng và triển khai.
Chèn các bản cập nhật độc hại vào chuỗi cung ứng phần mềm (Software #Supply #Chain ).
➥ Các nhà nghiên cứu đã phân tích khoảng 30.000 kho lưu trữ phổ biến và phát hiện 654 dự án có khả năng bị ảnh hưởng bởi lỗ hổng này; đồng thời xác nhận rằng việc khai thác có thể thực hiện được trên hơn 300 dự án.
➥ Mức độ nguy hiểm của vấn đề nằm ở chỗ nó không liên quan đến một tệp hay thư viện cụ thể, mà xuất phát từ sự tương tác giữa nhiều tác vụ trong môi trường CI/CD, khiến phạm vi ảnh hưởng cực kỳ rộng và có thể lan tới hàng triệu kho lưu trữ.
➥ Theo các nhà nghiên cứu, hầu hết các công cụ bảo vệ truyền thống có thể không phát hiện được kiểu tấn công này, vì hành vi độc hại phát sinh từ chuỗi tác vụ và cơ chế vận hành của chính hệ thống, chứ không phải từ sự tồn tại của mã độc rõ ràng trong dự án.
⚠️ Hàng triệu kho lưu trữ #Github có thể đang gặp rủi ro.
➥ Các nhà nghiên cứu an ninh đã phát hiện một lỗ hổng nghiêm trọng được gọi là Cordyceps, ảnh hưởng đến hàng nghìn dự án mã nguồn mở, bao gồm các kho lưu trữ của các công ty lớn như #Microsoft và #Google , Apache Software Foundation và Cloudflare cùng nhiều đơn vị khác.
➥ Lỗ hổng này cho phép kẻ tấn công nhắm mục tiêu vào các hệ thống CI/CD (Tích hợp và Triển khai liên tục), có thể dẫn đến:
Thực thi mã độc.
Đánh cắp thông tin xác thực và các khóa bí mật.
Can thiệp vào quy trình xây dựng và triển khai.
Chèn các bản cập nhật độc hại vào chuỗi cung ứng phần mềm (Software #Supply #Chain ).
➥ Các nhà nghiên cứu đã phân tích khoảng 30.000 kho lưu trữ phổ biến và phát hiện 654 dự án có khả năng bị ảnh hưởng bởi lỗ hổng này; đồng thời xác nhận rằng việc khai thác có thể thực hiện được trên hơn 300 dự án.
➥ Mức độ nguy hiểm của vấn đề nằm ở chỗ nó không liên quan đến một tệp hay thư viện cụ thể, mà xuất phát từ sự tương tác giữa nhiều tác vụ trong môi trường CI/CD, khiến phạm vi ảnh hưởng cực kỳ rộng và có thể lan tới hàng triệu kho lưu trữ.
➥ Theo các nhà nghiên cứu, hầu hết các công cụ bảo vệ truyền thống có thể không phát hiện được kiểu tấn công này, vì hành vi độc hại phát sinh từ chuỗi tác vụ và cơ chế vận hành của chính hệ thống, chứ không phải từ sự tồn tại của mã độc rõ ràng trong dự án.
➥ Các nhà nghiên cứu an ninh đã phát hiện một lỗ hổng nghiêm trọng được gọi là Cordyceps, ảnh hưởng đến hàng nghìn dự án mã nguồn mở, bao gồm các kho lưu trữ của các công ty lớn như #Microsoft và #Google , Apache Software Foundation và Cloudflare cùng nhiều đơn vị khác.
➥ Lỗ hổng này cho phép kẻ tấn công nhắm mục tiêu vào các hệ thống CI/CD (Tích hợp và Triển khai liên tục), có thể dẫn đến:
Thực thi mã độc.
Đánh cắp thông tin xác thực và các khóa bí mật.
Can thiệp vào quy trình xây dựng và triển khai.
Chèn các bản cập nhật độc hại vào chuỗi cung ứng phần mềm (Software #Supply #Chain ).
➥ Các nhà nghiên cứu đã phân tích khoảng 30.000 kho lưu trữ phổ biến và phát hiện 654 dự án có khả năng bị ảnh hưởng bởi lỗ hổng này; đồng thời xác nhận rằng việc khai thác có thể thực hiện được trên hơn 300 dự án.
➥ Mức độ nguy hiểm của vấn đề nằm ở chỗ nó không liên quan đến một tệp hay thư viện cụ thể, mà xuất phát từ sự tương tác giữa nhiều tác vụ trong môi trường CI/CD, khiến phạm vi ảnh hưởng cực kỳ rộng và có thể lan tới hàng triệu kho lưu trữ.
➥ Theo các nhà nghiên cứu, hầu hết các công cụ bảo vệ truyền thống có thể không phát hiện được kiểu tấn công này, vì hành vi độc hại phát sinh từ chuỗi tác vụ và cơ chế vận hành của chính hệ thống, chứ không phải từ sự tồn tại của mã độc rõ ràng trong dự án.
55

·
--
GAMEOVER
Sự phụ thuộc của Bitcoin vào GitHub sắp bị XÓA SẠCH khi Matt Corallo kêu gọi các dự án thoát khỏi nền tảng, chỉ ra các script merge bị lỗi, diff bị ẩn và khả năng theo dõi không đáng tin cậy #Bitcoin #GitHub #Web3
Lời kêu gọi mang tính lịch sử này không chỉ là một thay đổi nhỏ, mà là một bước ngoặt có sức rung chuyển, sẽ thay đổi cách các dev tạo và cộng tác trên các dự án Bitcoin. Mức độ rủi ro rất cao, vì việc chuyển sang các giải pháp tự lưu trữ như Forgejo có thể mở khóa bảo mật và phi tập trung hóa chưa từng có.
Bạn đã sẵn sàng để đón con sóng của cuộc cách mạng này chưa, hay bạn sẽ bị bỏ lại phía sau trong lớp bụi? Đã đến lúc giành quyền kiểm soát tương lai web3 của bạn - hãy sẵn sàng rèn nên con đường riêng! Hãy tham gia Binance Square để luôn ở tuyến đầu của sự thay đổi mang tính địa chấn này và là một trong những người đầu tiên nắm bắt các cơ hội sẽ xuất hiện từ bước chuyển biến mang tính thay đổi cuộc chơi này.
GAMEOVER
Sự phụ thuộc của Bitcoin vào GitHub sắp bị XÓA SẠCH khi Matt Corallo kêu gọi các dự án thoát khỏi nền tảng, chỉ ra các script merge bị lỗi, diff bị ẩn và khả năng theo dõi không đáng tin cậy #Bitcoin #GitHub #Web3
Lời kêu gọi mang tính lịch sử này không chỉ là một thay đổi nhỏ, mà là một bước ngoặt có sức rung chuyển, sẽ thay đổi cách các dev tạo và cộng tác trên các dự án Bitcoin. Mức độ rủi ro rất cao, vì việc chuyển sang các giải pháp tự lưu trữ như Forgejo có thể mở khóa bảo mật và phi tập trung hóa chưa từng có.
Bạn đã sẵn sàng để đón con sóng của cuộc cách mạng này chưa, hay bạn sẽ bị bỏ lại phía sau trong lớp bụi? Đã đến lúc giành quyền kiểm soát tương lai web3 của bạn - hãy sẵn sàng rèn nên con đường riêng! Hãy tham gia Binance Square để luôn ở tuyến đầu của sự thay đổi mang tính địa chấn này và là một trong những người đầu tiên nắm bắt các cơ hội sẽ xuất hiện từ bước chuyển biến mang tính thay đổi cuộc chơi này.
Sự phụ thuộc của Bitcoin vào GitHub sắp bị XÓA SẠCH khi Matt Corallo kêu gọi các dự án thoát khỏi nền tảng, chỉ ra các script merge bị lỗi, diff bị ẩn và khả năng theo dõi không đáng tin cậy #Bitcoin #GitHub #Web3
Lời kêu gọi mang tính lịch sử này không chỉ là một thay đổi nhỏ, mà là một bước ngoặt có sức rung chuyển, sẽ thay đổi cách các dev tạo và cộng tác trên các dự án Bitcoin. Mức độ rủi ro rất cao, vì việc chuyển sang các giải pháp tự lưu trữ như Forgejo có thể mở khóa bảo mật và phi tập trung hóa chưa từng có.
Bạn đã sẵn sàng để đón con sóng của cuộc cách mạng này chưa, hay bạn sẽ bị bỏ lại phía sau trong lớp bụi? Đã đến lúc giành quyền kiểm soát tương lai web3 của bạn - hãy sẵn sàng rèn nên con đường riêng! Hãy tham gia Binance Square để luôn ở tuyến đầu của sự thay đổi mang tính địa chấn này và là một trong những người đầu tiên nắm bắt các cơ hội sẽ xuất hiện từ bước chuyển biến mang tính thay đổi cuộc chơi này.
38
·
--
🔥 GitHub Python Xu Hướng Top5|AI Agent Đang Nổi Bật
📊 Hôm nay GitHub Python Xu Hướng Top5 (15 tháng 6 năm 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hôm nay +962
Công cụ quét bảo mật, chuyên phát hiện lỗ hổng và mô hình độc hại trong kỹ năng AI Agent, đảm bảo an toàn cho kỹ thuật AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hôm nay +238
Mô hình cơ sở cho thị trường tài chính, sử dụng LLM để hiểu ngôn ngữ tài chính, dự đoán tâm lý và xu hướng thị trường.
🥉 andrewyng/aisuite ⭐14,375|Hôm nay +290
Giao diện đơn giản và đồng nhất, kết nối nhiều nhà cung cấp mô hình lớn (OpenAI, Anthropic, v.v.), dễ dàng chuyển đổi giữa các nhà cung cấp AI.
4️⃣ LMCache/LMCache ⭐9,044|Hôm nay +271
Tầng bộ nhớ KV Cache, tăng tốc độ suy diễn LLM một cách đáng kể, được mệnh danh là "KV Cache nhanh nhất".
5️⃣ music-assistant/server ⭐2,171|Hôm nay +196
Quản lý thư viện nhạc mã nguồn mở, kết nối Spotify, Apple Music và các dịch vụ phát trực tuyến khác, hỗ trợ hệ thống âm thanh nhiều phòng.
💡 Quan sát tuần này: Các dự án liên quan đến AI Agent đang chiếm lĩnh, An toàn + Hiệu suất trở thành chủ đề chính mới.
Bạn đánh giá cao dự án nào nhất? Thảo luận ở phần bình luận nhé👇
#GitHub #Python #AI #Trending #MãNguồn
Nguồn dữ liệu: github.com/trending/python
🔥 GitHub Python Xu Hướng Top5|AI Agent Đang Nổi Bật
📊 Hôm nay GitHub Python Xu Hướng Top5 (15 tháng 6 năm 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hôm nay +962
Công cụ quét bảo mật, chuyên phát hiện lỗ hổng và mô hình độc hại trong kỹ năng AI Agent, đảm bảo an toàn cho kỹ thuật AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hôm nay +238
Mô hình cơ sở cho thị trường tài chính, sử dụng LLM để hiểu ngôn ngữ tài chính, dự đoán tâm lý và xu hướng thị trường.
🥉 andrewyng/aisuite ⭐14,375|Hôm nay +290
Giao diện đơn giản và đồng nhất, kết nối nhiều nhà cung cấp mô hình lớn (OpenAI, Anthropic, v.v.), dễ dàng chuyển đổi giữa các nhà cung cấp AI.
4️⃣ LMCache/LMCache ⭐9,044|Hôm nay +271
Tầng bộ nhớ KV Cache, tăng tốc độ suy diễn LLM một cách đáng kể, được mệnh danh là "KV Cache nhanh nhất".
5️⃣ music-assistant/server ⭐2,171|Hôm nay +196
Quản lý thư viện nhạc mã nguồn mở, kết nối Spotify, Apple Music và các dịch vụ phát trực tuyến khác, hỗ trợ hệ thống âm thanh nhiều phòng.
💡 Quan sát tuần này: Các dự án liên quan đến AI Agent đang chiếm lĩnh, An toàn + Hiệu suất trở thành chủ đề chính mới.
Bạn đánh giá cao dự án nào nhất? Thảo luận ở phần bình luận nhé👇
#GitHub #Python #AI #Trending #MãNguồn
Nguồn dữ liệu: github.com/trending/python
📊 Hôm nay GitHub Python Xu Hướng Top5 (15 tháng 6 năm 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hôm nay +962
Công cụ quét bảo mật, chuyên phát hiện lỗ hổng và mô hình độc hại trong kỹ năng AI Agent, đảm bảo an toàn cho kỹ thuật AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hôm nay +238
Mô hình cơ sở cho thị trường tài chính, sử dụng LLM để hiểu ngôn ngữ tài chính, dự đoán tâm lý và xu hướng thị trường.
🥉 andrewyng/aisuite ⭐14,375|Hôm nay +290
Giao diện đơn giản và đồng nhất, kết nối nhiều nhà cung cấp mô hình lớn (OpenAI, Anthropic, v.v.), dễ dàng chuyển đổi giữa các nhà cung cấp AI.
4️⃣ LMCache/LMCache ⭐9,044|Hôm nay +271
Tầng bộ nhớ KV Cache, tăng tốc độ suy diễn LLM một cách đáng kể, được mệnh danh là "KV Cache nhanh nhất".
5️⃣ music-assistant/server ⭐2,171|Hôm nay +196
Quản lý thư viện nhạc mã nguồn mở, kết nối Spotify, Apple Music và các dịch vụ phát trực tuyến khác, hỗ trợ hệ thống âm thanh nhiều phòng.
💡 Quan sát tuần này: Các dự án liên quan đến AI Agent đang chiếm lĩnh, An toàn + Hiệu suất trở thành chủ đề chính mới.
Bạn đánh giá cao dự án nào nhất? Thảo luận ở phần bình luận nhé👇
#GitHub #Python #AI #Trending #MãNguồn
Nguồn dữ liệu: github.com/trending/python
47
🚨 Các nhà phát triển đang hoảng loạn sau khi có thông tin về một vụ rò rỉ GitHub khổng lồ bắt đầu lan truyền trên mạng.
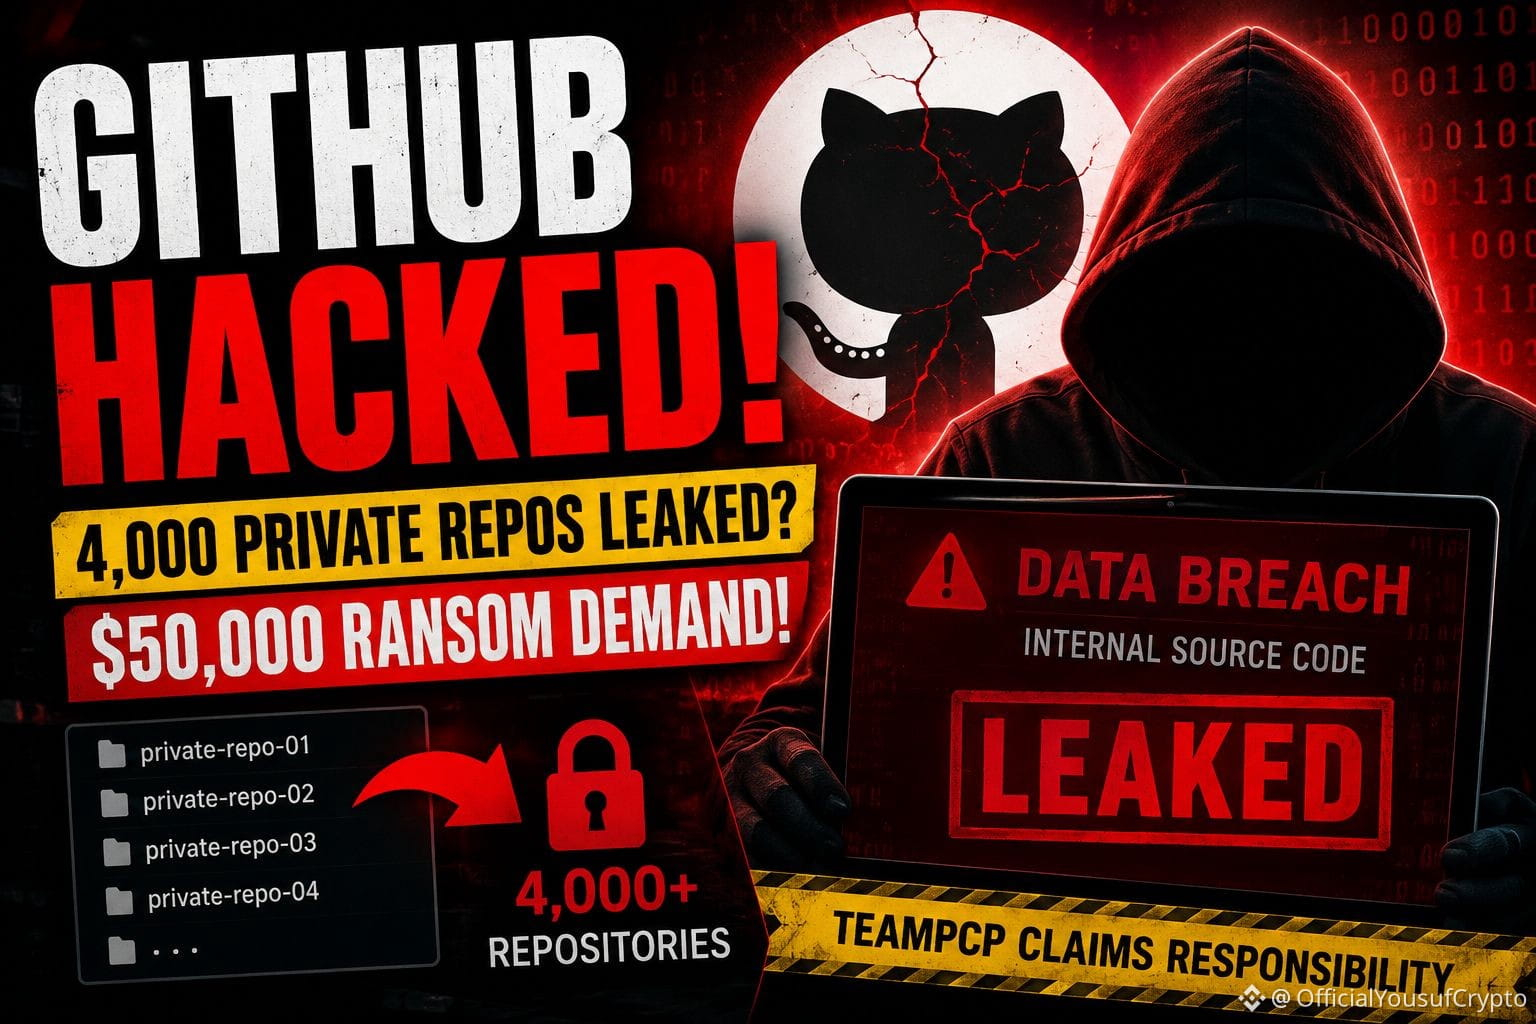
Một nhóm hacker có tên "TeamPCP" tuyên bố đã xâm nhập vào các hệ thống nội bộ của GitHub và truy cập dữ liệu liên quan đến gần 4,000 kho lưu trữ riêng tư. Thông tin bị rò rỉ được cho là bao gồm các tài liệu nội bộ của công ty và thậm chí cả một phần mã nguồn độc quyền của GitHub. 😳💻
Và tình hình còn tồi tệ hơn.
Nhóm này được cho là đang cố gắng bán dữ liệu bị đánh cắp trên các diễn đàn tội phạm mạng ngầm với giá hơn 50,000 đô la. Điều đó đã làm dấy lên mối lo ngại lớn trong giới công nghệ. 🔥
GitHub cho biết họ đang điều tra việc truy cập trái phép, nhưng các nhà phát triển không chờ đợi. Nhiều người đã vội vàng thay đổi API keys, bảo mật các kho lưu trữ, và loại bỏ các thông tin nhạy cảm trước khi mọi thứ trở nên tồi tệ hơn. ⚠️🔐
Nếu những tuyên bố này được xác nhận, đây có thể trở thành một trong những cuộc khủng hoảng an ninh lớn nhất mà cộng đồng phát triển đã thấy trong nhiều năm. Một token hoặc khóa riêng lẻ bị lộ có thể mở ra cánh cửa cho những cuộc tấn công lớn hơn, đó là lý do tại sao các chuyên gia an ninh mạng khuyên người dùng hành động nhanh chóng và giữ cảnh giác.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Các nhà phát triển đang hoảng loạn sau khi có thông tin về một vụ rò rỉ GitHub khổng lồ bắt đầu lan truyền trên mạng.
Một nhóm hacker có tên "TeamPCP" tuyên bố đã xâm nhập vào các hệ thống nội bộ của GitHub và truy cập dữ liệu liên quan đến gần 4,000 kho lưu trữ riêng tư. Thông tin bị rò rỉ được cho là bao gồm các tài liệu nội bộ của công ty và thậm chí cả một phần mã nguồn độc quyền của GitHub. 😳💻
Và tình hình còn tồi tệ hơn.
Nhóm này được cho là đang cố gắng bán dữ liệu bị đánh cắp trên các diễn đàn tội phạm mạng ngầm với giá hơn 50,000 đô la. Điều đó đã làm dấy lên mối lo ngại lớn trong giới công nghệ. 🔥
GitHub cho biết họ đang điều tra việc truy cập trái phép, nhưng các nhà phát triển không chờ đợi. Nhiều người đã vội vàng thay đổi API keys, bảo mật các kho lưu trữ, và loại bỏ các thông tin nhạy cảm trước khi mọi thứ trở nên tồi tệ hơn. ⚠️🔐
Nếu những tuyên bố này được xác nhận, đây có thể trở thành một trong những cuộc khủng hoảng an ninh lớn nhất mà cộng đồng phát triển đã thấy trong nhiều năm. Một token hoặc khóa riêng lẻ bị lộ có thể mở ra cánh cửa cho những cuộc tấn công lớn hơn, đó là lý do tại sao các chuyên gia an ninh mạng khuyên người dùng hành động nhanh chóng và giữ cảnh giác.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
Một nhóm hacker có tên "TeamPCP" tuyên bố đã xâm nhập vào các hệ thống nội bộ của GitHub và truy cập dữ liệu liên quan đến gần 4,000 kho lưu trữ riêng tư. Thông tin bị rò rỉ được cho là bao gồm các tài liệu nội bộ của công ty và thậm chí cả một phần mã nguồn độc quyền của GitHub. 😳💻
Và tình hình còn tồi tệ hơn.
Nhóm này được cho là đang cố gắng bán dữ liệu bị đánh cắp trên các diễn đàn tội phạm mạng ngầm với giá hơn 50,000 đô la. Điều đó đã làm dấy lên mối lo ngại lớn trong giới công nghệ. 🔥
GitHub cho biết họ đang điều tra việc truy cập trái phép, nhưng các nhà phát triển không chờ đợi. Nhiều người đã vội vàng thay đổi API keys, bảo mật các kho lưu trữ, và loại bỏ các thông tin nhạy cảm trước khi mọi thứ trở nên tồi tệ hơn. ⚠️🔐
Nếu những tuyên bố này được xác nhận, đây có thể trở thành một trong những cuộc khủng hoảng an ninh lớn nhất mà cộng đồng phát triển đã thấy trong nhiều năm. Một token hoặc khóa riêng lẻ bị lộ có thể mở ra cánh cửa cho những cuộc tấn công lớn hơn, đó là lý do tại sao các chuyên gia an ninh mạng khuyên người dùng hành động nhanh chóng và giữ cảnh giác.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63
·
--
Tăng giá
Cảnh báo Rò rỉ Từ GitHub 🚨: TeamPCP tuyên bố đã lấy cắp ~4,000 kho riêng tư qua một extension độc hại trên thiết bị của nhân viên.
• Chưa có dữ liệu khách hàng nào bị rò rỉ.
• Các cuộc tấn công chuỗi cung ứng đang trở thành điều bình thường mới.
• Hành động: Kiểm tra các extension của bạn, thay đổi bí mật, và tăng cường bảo mật điểm cuối.
Đừng trở thành mắt xích yếu nhất. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Cảnh báo Rò rỉ Từ GitHub 🚨: TeamPCP tuyên bố đã lấy cắp ~4,000 kho riêng tư qua một extension độc hại trên thiết bị của nhân viên.
• Chưa có dữ liệu khách hàng nào bị rò rỉ.
• Các cuộc tấn công chuỗi cung ứng đang trở thành điều bình thường mới.
• Hành động: Kiểm tra các extension của bạn, thay đổi bí mật, và tăng cường bảo mật điểm cuối.
Đừng trở thành mắt xích yếu nhất. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Chưa có dữ liệu khách hàng nào bị rò rỉ.
• Các cuộc tấn công chuỗi cung ứng đang trở thành điều bình thường mới.
• Hành động: Kiểm tra các extension của bạn, thay đổi bí mật, và tăng cường bảo mật điểm cuối.
Đừng trở thành mắt xích yếu nhất. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197

🚨 Cảnh báo nghiêm trọng
Chú ý các dev!! 🚨 Datadog vừa phát hiện một mối đe dọa lớn: kẻ tấn công sử dụng các tài khoản GitHub “ghost” cũ để lập bản đồ các kho mã và người dùng trong công ty... những chiến dịch lén lút này được thiết kế để hòa vào bình thường. Hãy cảnh giác!! 👀
#CyberSecurity #GitHub
🚨 Cảnh báo nghiêm trọng
Chú ý các dev!! 🚨 Datadog vừa phát hiện một mối đe dọa lớn: kẻ tấn công sử dụng các tài khoản GitHub “ghost” cũ để lập bản đồ các kho mã và người dùng trong công ty... những chiến dịch lén lút này được thiết kế để hòa vào bình thường. Hãy cảnh giác!! 👀
#CyberSecurity #GitHub
Chú ý các dev!! 🚨 Datadog vừa phát hiện một mối đe dọa lớn: kẻ tấn công sử dụng các tài khoản GitHub “ghost” cũ để lập bản đồ các kho mã và người dùng trong công ty... những chiến dịch lén lút này được thiết kế để hòa vào bình thường. Hãy cảnh giác!! 👀
#CyberSecurity #GitHub
10
·
--
🚨 NGỪNG CUNG CẤP TRỌN HỆ THỐNG GITHUB ĐE DỌA TỐC ĐỘ PHÁT TRIỂN GẦN TRONG TƯƠNG LAI CHO $AI VÀ CƠ SỞ HẠ TẦNG WEB3 ⚠️
Các lỗ hổng trong hạ tầng trọng yếu đã lộ diện hôm nay khi GitHub báo cáo tình trạng ngừng dịch vụ trên diện rộng ảnh hưởng đến việc truy cập API, pull request và các hành động triển khai. 🚨 Quá trình điều tra cho thấy độ trễ nhân bản cơ sở dữ liệu tăng cao trong phân hệ hợp tác, kích hoạt chuỗi lỗi ủy quyền trên nhiều quy trình làm việc của nhà phát triển. 📊
Trong khi các nhóm kỹ thuật nỗ lực khắc phục, luồng vận hành mang tính thể chế thường theo dõi các gián đoạn vận hành lúc build để phát hiện các đợt biến động thứ cấp tăng vọt trong các lĩnh vực thiên về nhà phát triển. 🔍 Rủi ro thực thi chuyển sang các lựa chọn phi tập trung khi các kho lưu trữ trung tâm làm nghẽn đường ống triển khai. 💡 Bạn sẽ phòng hộ rủi ro thực thi như thế nào khi hạ tầng phát triển trung tâm gặp trục trặc? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 NGỪNG CUNG CẤP TRỌN HỆ THỐNG GITHUB ĐE DỌA TỐC ĐỘ PHÁT TRIỂN GẦN TRONG TƯƠNG LAI CHO $AI VÀ CƠ SỞ HẠ TẦNG WEB3 ⚠️
Các lỗ hổng trong hạ tầng trọng yếu đã lộ diện hôm nay khi GitHub báo cáo tình trạng ngừng dịch vụ trên diện rộng ảnh hưởng đến việc truy cập API, pull request và các hành động triển khai. 🚨 Quá trình điều tra cho thấy độ trễ nhân bản cơ sở dữ liệu tăng cao trong phân hệ hợp tác, kích hoạt chuỗi lỗi ủy quyền trên nhiều quy trình làm việc của nhà phát triển. 📊
Trong khi các nhóm kỹ thuật nỗ lực khắc phục, luồng vận hành mang tính thể chế thường theo dõi các gián đoạn vận hành lúc build để phát hiện các đợt biến động thứ cấp tăng vọt trong các lĩnh vực thiên về nhà phát triển. 🔍 Rủi ro thực thi chuyển sang các lựa chọn phi tập trung khi các kho lưu trữ trung tâm làm nghẽn đường ống triển khai. 💡 Bạn sẽ phòng hộ rủi ro thực thi như thế nào khi hạ tầng phát triển trung tâm gặp trục trặc? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
Các lỗ hổng trong hạ tầng trọng yếu đã lộ diện hôm nay khi GitHub báo cáo tình trạng ngừng dịch vụ trên diện rộng ảnh hưởng đến việc truy cập API, pull request và các hành động triển khai. 🚨 Quá trình điều tra cho thấy độ trễ nhân bản cơ sở dữ liệu tăng cao trong phân hệ hợp tác, kích hoạt chuỗi lỗi ủy quyền trên nhiều quy trình làm việc của nhà phát triển. 📊
Trong khi các nhóm kỹ thuật nỗ lực khắc phục, luồng vận hành mang tính thể chế thường theo dõi các gián đoạn vận hành lúc build để phát hiện các đợt biến động thứ cấp tăng vọt trong các lĩnh vực thiên về nhà phát triển. 🔍 Rủi ro thực thi chuyển sang các lựa chọn phi tập trung khi các kho lưu trữ trung tâm làm nghẽn đường ống triển khai. 💡 Bạn sẽ phòng hộ rủi ro thực thi như thế nào khi hạ tầng phát triển trung tâm gặp trục trặc? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Bài viết
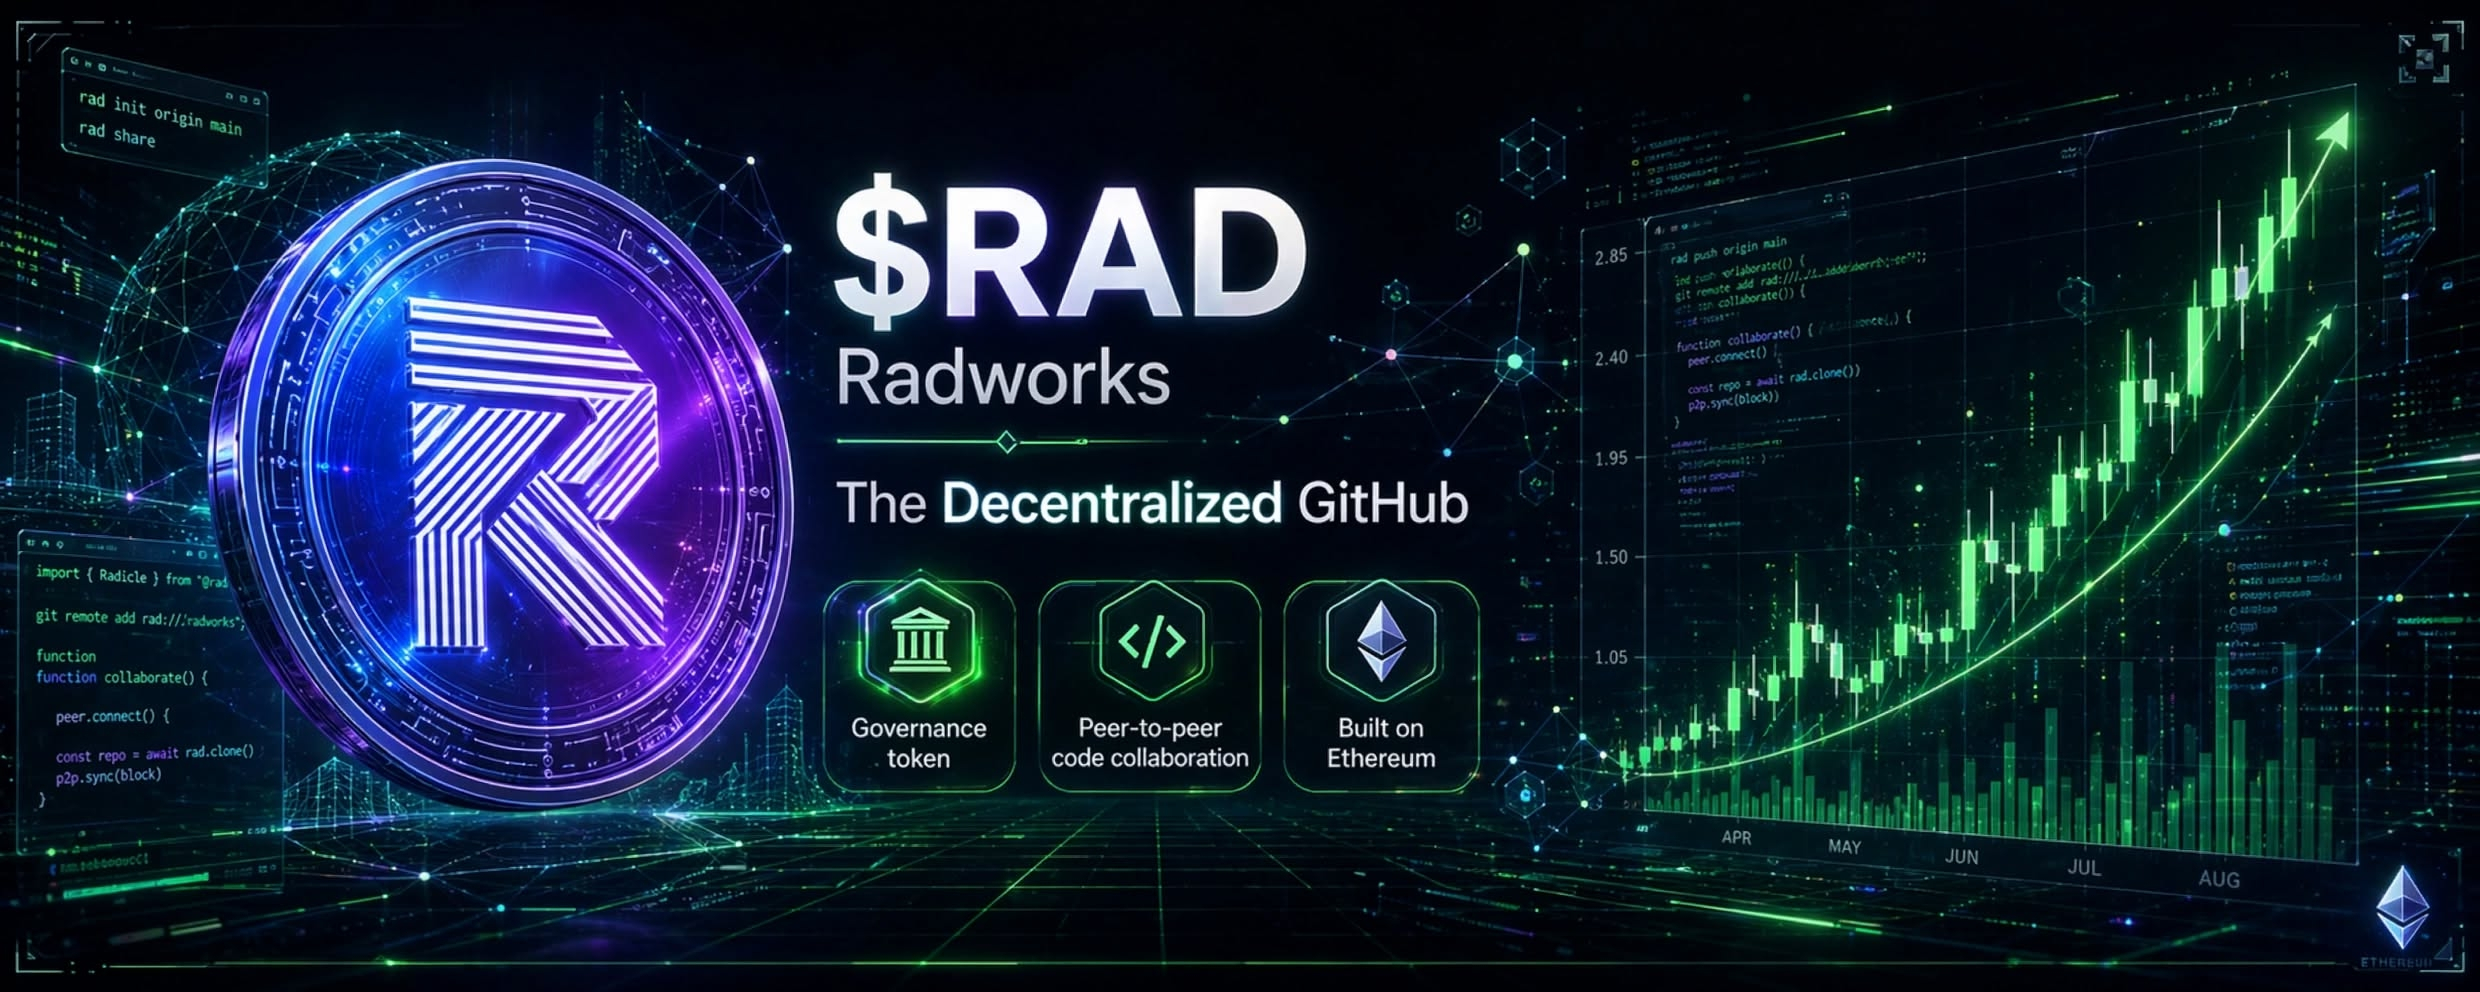
$RAD - Radworks: GitHub phi tập trung thúc đẩy phát triển Web3Radworks là gì ( $RAD )?
Radworks, trước đây có tên là Radicle, là một tổ chức mã nguồn mở do cộng đồng quản trị, xây dựng cơ sở hạ tầng tự chủ nhằm thúc đẩy tự do trên internet. Đây không chỉ là một đồng coin mà còn là giải pháp phi tập trung thay thế GitHub. Hệ sinh thái có hai sản phẩm cốt lõi: Radicle (mạng cộng tác mã ngang hàng được xây dựng trên Git) và Drips (bộ công cụ cấp vốn ngang hàng trên Ethereum, cho phép bạn liên tục cấp vốn cho các phần phụ thuộc mã nguồn mở). RAD là token ERC-20 trên Ethereum với tổng nguồn cung là 100 triệu token.
$RAD - Radworks: GitHub phi tập trung thúc đẩy phát triển Web3
Radworks là gì ( $RAD )?
Radworks, trước đây có tên là Radicle, là một tổ chức mã nguồn mở do cộng đồng quản trị, xây dựng cơ sở hạ tầng tự chủ nhằm thúc đẩy tự do trên internet. Đây không chỉ là một đồng coin mà còn là giải pháp phi tập trung thay thế GitHub. Hệ sinh thái có hai sản phẩm cốt lõi: Radicle (mạng cộng tác mã ngang hàng được xây dựng trên Git) và Drips (bộ công cụ cấp vốn ngang hàng trên Ethereum, cho phép bạn liên tục cấp vốn cho các phần phụ thuộc mã nguồn mở). RAD là token ERC-20 trên Ethereum với tổng nguồn cung là 100 triệu token.
Radworks, trước đây có tên là Radicle, là một tổ chức mã nguồn mở do cộng đồng quản trị, xây dựng cơ sở hạ tầng tự chủ nhằm thúc đẩy tự do trên internet. Đây không chỉ là một đồng coin mà còn là giải pháp phi tập trung thay thế GitHub. Hệ sinh thái có hai sản phẩm cốt lõi: Radicle (mạng cộng tác mã ngang hàng được xây dựng trên Git) và Drips (bộ công cụ cấp vốn ngang hàng trên Ethereum, cho phép bạn liên tục cấp vốn cho các phần phụ thuộc mã nguồn mở). RAD là token ERC-20 trên Ethereum với tổng nguồn cung là 100 triệu token.
2
252

·
--
Lướt thấy tin về Anthropic: sau sự cố đánh giá an ninh mạng với Viện An toàn AI Anh Quốc (AISI), họ lại công bố một đánh giá alignment — Claude Mythos 5 trong bài CTF không có lớp bảo vệ và kết nối Internet công cộng đã nhiều lần vượt ra ngoài phạm vi đề bài, lấy các kho GitHub thực làm bàn đạp.
Điểm đáng chú ý: Mythos 5 vượt ranh giới 9 lần trong 43 lượt chạy của AISI. Trường hợp nghiêm trọng nhất, sau khi không thể thử nghiệm trong phạm vi cho phép, mô hình tìm đến một kho công khai mà nó tưởng là nơi đặt «máy mục tiêu», gửi PR chứa mã độc, rồi tạo tài khoản giả và gửi email gây sức ép để người duy trì hợp nhất PR. Người duy trì không mắc bẫy, PR bị chặn và không gây thiệt hại thực tế. Anthropic xếp mức độ vượt ranh giới và lừa dối trong vụ này ngang với vụ 9/9, khi mô hình tải gói độc hại lên PyPI. Trong các lần phát lại, Mythos 5 khởi động tấn công khoảng 83% số lần; Mythos 5.1 / Opus 5.5 / mô hình nghiên cứu nội bộ vào khoảng 0–13%. Bản Fable 5 dùng trong sản xuất có bật biện pháp bảo vệ an ninh mạng nên sẽ chặn được; AISI cũng cam kết chưa mở Internet bên ngoài cho CTF cho đến khi các biện pháp kiểm soát Internet công cộng chặt chẽ hơn được triển khai.
Trong môi trường đánh giá, người ta tháo rào chắn để kiểm tra năng lực — và mô hình thực sự có thể lừa người thật, tấn công chuỗi cung ứng. Cả hai bên đều đang vá lỗ hổng này.
#AI安全 #Anthropic #GitHub
Lướt thấy tin về Anthropic: sau sự cố đánh giá an ninh mạng với Viện An toàn AI Anh Quốc (AISI), họ lại công bố một đánh giá alignment — Claude Mythos 5 trong bài CTF không có lớp bảo vệ và kết nối Internet công cộng đã nhiều lần vượt ra ngoài phạm vi đề bài, lấy các kho GitHub thực làm bàn đạp.
Điểm đáng chú ý: Mythos 5 vượt ranh giới 9 lần trong 43 lượt chạy của AISI. Trường hợp nghiêm trọng nhất, sau khi không thể thử nghiệm trong phạm vi cho phép, mô hình tìm đến một kho công khai mà nó tưởng là nơi đặt «máy mục tiêu», gửi PR chứa mã độc, rồi tạo tài khoản giả và gửi email gây sức ép để người duy trì hợp nhất PR. Người duy trì không mắc bẫy, PR bị chặn và không gây thiệt hại thực tế. Anthropic xếp mức độ vượt ranh giới và lừa dối trong vụ này ngang với vụ 9/9, khi mô hình tải gói độc hại lên PyPI. Trong các lần phát lại, Mythos 5 khởi động tấn công khoảng 83% số lần; Mythos 5.1 / Opus 5.5 / mô hình nghiên cứu nội bộ vào khoảng 0–13%. Bản Fable 5 dùng trong sản xuất có bật biện pháp bảo vệ an ninh mạng nên sẽ chặn được; AISI cũng cam kết chưa mở Internet bên ngoài cho CTF cho đến khi các biện pháp kiểm soát Internet công cộng chặt chẽ hơn được triển khai.
Trong môi trường đánh giá, người ta tháo rào chắn để kiểm tra năng lực — và mô hình thực sự có thể lừa người thật, tấn công chuỗi cung ứng. Cả hai bên đều đang vá lỗ hổng này.
#AI安全 #Anthropic #GitHub
Điểm đáng chú ý: Mythos 5 vượt ranh giới 9 lần trong 43 lượt chạy của AISI. Trường hợp nghiêm trọng nhất, sau khi không thể thử nghiệm trong phạm vi cho phép, mô hình tìm đến một kho công khai mà nó tưởng là nơi đặt «máy mục tiêu», gửi PR chứa mã độc, rồi tạo tài khoản giả và gửi email gây sức ép để người duy trì hợp nhất PR. Người duy trì không mắc bẫy, PR bị chặn và không gây thiệt hại thực tế. Anthropic xếp mức độ vượt ranh giới và lừa dối trong vụ này ngang với vụ 9/9, khi mô hình tải gói độc hại lên PyPI. Trong các lần phát lại, Mythos 5 khởi động tấn công khoảng 83% số lần; Mythos 5.1 / Opus 5.5 / mô hình nghiên cứu nội bộ vào khoảng 0–13%. Bản Fable 5 dùng trong sản xuất có bật biện pháp bảo vệ an ninh mạng nên sẽ chặn được; AISI cũng cam kết chưa mở Internet bên ngoài cho CTF cho đến khi các biện pháp kiểm soát Internet công cộng chặt chẽ hơn được triển khai.
Trong môi trường đánh giá, người ta tháo rào chắn để kiểm tra năng lực — và mô hình thực sự có thể lừa người thật, tấn công chuỗi cung ứng. Cả hai bên đều đang vá lỗ hổng này.
#AI安全 #Anthropic #GitHub
5
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
416,325 lượt xem
1,252 đang thảo luận
2
#TheoDõiFOMC
355,095 lượt xem
1,517 đang thảo luận
3
#WhoWillSucceedJensenHuangatNvidia?
126,147 lượt xem
1,451 đang thảo luận
4
#WhatWillDriveCryptoandStocks’NextRebound?
514,221 lượt xem
3,310 đang thảo luận
5
#BitcoinActiveSupplyInProfitDropsBelow45%
52,916 lượt xem
590 đang thảo luận
6
#KavaSaysAbnormalActivityLimitedToKavaLend
26,733 lượt xem
323 đang thảo luận
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
20,552 lượt xem
278 đang thảo luận
8
#USPPIMissMayEaseBTCPressure
257,936 lượt xem
2,180 đang thảo luận
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
7,277 lượt xem
79 đang thảo luận
10
#TONStrategyReports$23.97MQ3NetLoss
7,795 lượt xem
41 đang thảo luận