
#nodejs
nodejs
574 visualizações
5 a discutir
Popular
Mais recente
·
--
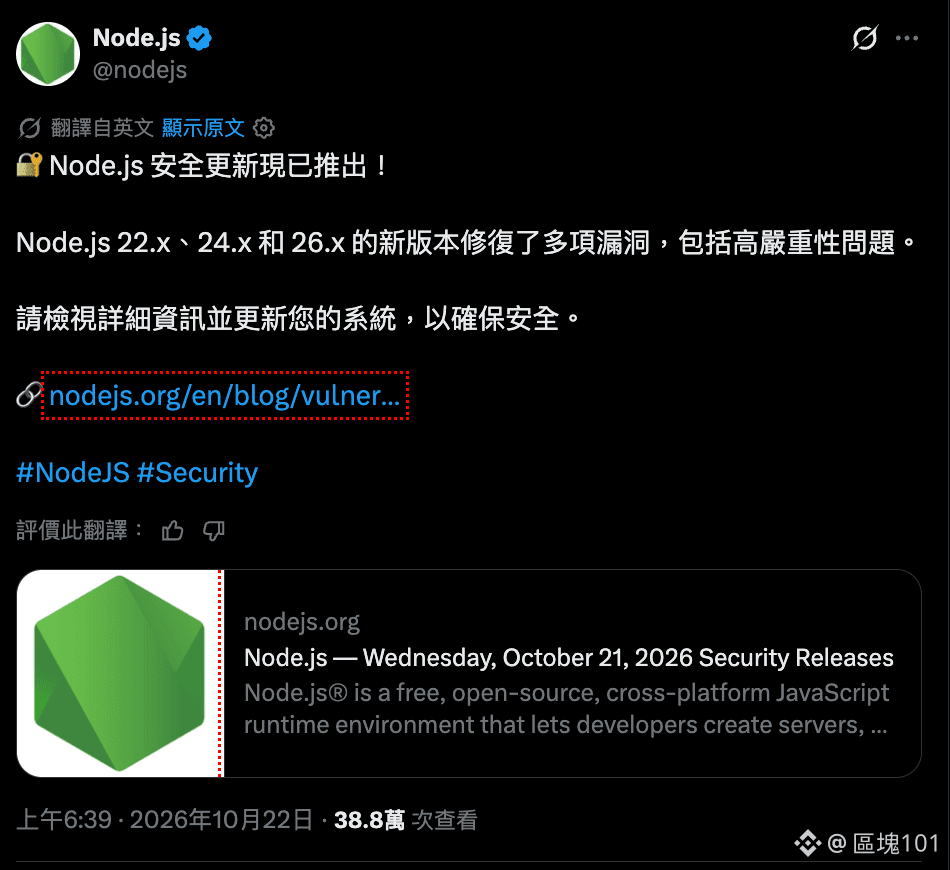
Node.js lança correção de emergência para vulnerabilidade de alto risco; alguns servidores podem estar expostos à execução remota de código!
Em 21 de outubro, a equipe oficial do Node.js publicou uma atualização de segurança que afeta as séries 22.x, 24.x e 26.x.
Esta atualização inclui cinco detalhes importantes:
1. O componente de descompressão Brotli apresenta uma vulnerabilidade de escrita na memória, identificada como CVE-2026-111497.
2. A equipe oficial classificou a vulnerabilidade como High, ou seja, de alto risco.
3. A vulnerabilidade pode ser acionada se determinadas aplicações processarem dados comprimidos fornecidos por um atacante.
4. A mesma atualização também corrige problemas relacionados a TLS, DNS, geração de números aleatórios criptográficos e controle de permissões.
5. Já foram lançadas as versões corrigidas 22.23.4, 24.22.1 e 26.12.1.
No setor das criptomoedas, plataformas de negociação, serviços de carteira, ferramentas on-chain e back-ends de API podem utilizar Node.js.
No entanto, a existência de riscos depende da versão efetivamente utilizada e da arquitetura do programa; não se deve concluir que todos os serviços relacionados sejam vulneráveis.
As equipes de desenvolvimento que utilizam Node.js devem verificar as versões e priorizar a atualização.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.js lança correção de emergência para vulnerabilidade de alto risco; alguns servidores podem estar expostos à execução remota de código!
Em 21 de outubro, a equipe oficial do Node.js publicou uma atualização de segurança que afeta as séries 22.x, 24.x e 26.x.
Esta atualização inclui cinco detalhes importantes:
1. O componente de descompressão Brotli apresenta uma vulnerabilidade de escrita na memória, identificada como CVE-2026-111497.
2. A equipe oficial classificou a vulnerabilidade como High, ou seja, de alto risco.
3. A vulnerabilidade pode ser acionada se determinadas aplicações processarem dados comprimidos fornecidos por um atacante.
4. A mesma atualização também corrige problemas relacionados a TLS, DNS, geração de números aleatórios criptográficos e controle de permissões.
5. Já foram lançadas as versões corrigidas 22.23.4, 24.22.1 e 26.12.1.
No setor das criptomoedas, plataformas de negociação, serviços de carteira, ferramentas on-chain e back-ends de API podem utilizar Node.js.
No entanto, a existência de riscos depende da versão efetivamente utilizada e da arquitetura do programa; não se deve concluir que todos os serviços relacionados sejam vulneráveis.
As equipes de desenvolvimento que utilizam Node.js devem verificar as versões e priorizar a atualização.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Em 21 de outubro, a equipe oficial do Node.js publicou uma atualização de segurança que afeta as séries 22.x, 24.x e 26.x.
Esta atualização inclui cinco detalhes importantes:
1. O componente de descompressão Brotli apresenta uma vulnerabilidade de escrita na memória, identificada como CVE-2026-111497.
2. A equipe oficial classificou a vulnerabilidade como High, ou seja, de alto risco.
3. A vulnerabilidade pode ser acionada se determinadas aplicações processarem dados comprimidos fornecidos por um atacante.
4. A mesma atualização também corrige problemas relacionados a TLS, DNS, geração de números aleatórios criptográficos e controle de permissões.
5. Já foram lançadas as versões corrigidas 22.23.4, 24.22.1 e 26.12.1.
No setor das criptomoedas, plataformas de negociação, serviços de carteira, ferramentas on-chain e back-ends de API podem utilizar Node.js.
No entanto, a existência de riscos depende da versão efetivamente utilizada e da arquitetura do programa; não se deve concluir que todos os serviços relacionados sejam vulneráveis.
As equipes de desenvolvimento que utilizam Node.js devem verificar as versões e priorizar a atualização.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH ALERTA DE INFRAESTRUTURA DE DEV: PATCH CRÍTICO DO NODE.JS PARA A SEGURANÇA DE DAPPS 💥
A equipa principal do Node.js lançou uma atualização crítica de segurança a 21 de outubro, corrigindo dez vulnerabilidades nas versões 26.x, 24.x e 22.x. A vulnerabilidade em destaque, CVE‑2026‑111497, é uma escrita fora dos limites no descodificador Brotli que pode permitir a execução remota de código — um vetor que pode comprometer qualquer backend de dApp que ainda esteja a utilizar ambientes de execução antigos. 🦈
Três falhas de gravidade elevada também afetam o tratamento de caracteres nulos no DNS e a verificação do nome do anfitrião em TLS, enquanto erros de gravidade média expõem fugas de ligações persistentes e duplicação da cache de números aleatórios. 📊 Os programadores que mantêm serviços on-chain devem atualizar imediatamente para a versão 26.12.1, 24.22.1 ou 22.23.4, caso contrário arriscam-se a ser o próximo alvo de liquidez dos caçadores de exploits. 💡
Os protocolos de smart money já migraram para as versões corrigidas; os nós antigos continuam vulneráveis a agentes maliciosos. 📌 A infraestrutura dos seus contratos está numa versão vulnerável? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a gestão do seu risco. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH ALERTA DE INFRAESTRUTURA DE DEV: PATCH CRÍTICO DO NODE.JS PARA A SEGURANÇA DE DAPPS 💥
A equipa principal do Node.js lançou uma atualização crítica de segurança a 21 de outubro, corrigindo dez vulnerabilidades nas versões 26.x, 24.x e 22.x. A vulnerabilidade em destaque, CVE‑2026‑111497, é uma escrita fora dos limites no descodificador Brotli que pode permitir a execução remota de código — um vetor que pode comprometer qualquer backend de dApp que ainda esteja a utilizar ambientes de execução antigos. 🦈
Três falhas de gravidade elevada também afetam o tratamento de caracteres nulos no DNS e a verificação do nome do anfitrião em TLS, enquanto erros de gravidade média expõem fugas de ligações persistentes e duplicação da cache de números aleatórios. 📊 Os programadores que mantêm serviços on-chain devem atualizar imediatamente para a versão 26.12.1, 24.22.1 ou 22.23.4, caso contrário arriscam-se a ser o próximo alvo de liquidez dos caçadores de exploits. 💡
Os protocolos de smart money já migraram para as versões corrigidas; os nós antigos continuam vulneráveis a agentes maliciosos. 📌 A infraestrutura dos seus contratos está numa versão vulnerável? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a gestão do seu risco. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
A equipa principal do Node.js lançou uma atualização crítica de segurança a 21 de outubro, corrigindo dez vulnerabilidades nas versões 26.x, 24.x e 22.x. A vulnerabilidade em destaque, CVE‑2026‑111497, é uma escrita fora dos limites no descodificador Brotli que pode permitir a execução remota de código — um vetor que pode comprometer qualquer backend de dApp que ainda esteja a utilizar ambientes de execução antigos. 🦈
Três falhas de gravidade elevada também afetam o tratamento de caracteres nulos no DNS e a verificação do nome do anfitrião em TLS, enquanto erros de gravidade média expõem fugas de ligações persistentes e duplicação da cache de números aleatórios. 📊 Os programadores que mantêm serviços on-chain devem atualizar imediatamente para a versão 26.12.1, 24.22.1 ou 22.23.4, caso contrário arriscam-se a ser o próximo alvo de liquidez dos caçadores de exploits. 💡
Os protocolos de smart money já migraram para as versões corrigidas; os nós antigos continuam vulneráveis a agentes maliciosos. 📌 A infraestrutura dos seus contratos está numa versão vulnerável? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a gestão do seu risco. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
Em Alta
🤖 Por que o Trading Manual Está Desaparecendo em 2026: A Ascensão do Alpha Autônomo
A complexidade do panorama cripto atual oficialmente superou o tempo de reação humano.
⚠️ Com mudanças geopolíticas influenciando fluxos de liquidez em segundos, confiar na execução manual não é mais uma estratégia viável para resultados consistentes.
O verdadeiro "Alpha" neste mercado é encontrado na interseção de:
✅ Automação impulsionada por IA
✅ Integridade de dados em tempo real
Ao utilizar estruturas de alto desempenho e troca de APIs multi-modelo, agora podemos filtrar o ruído do sinal com precisão cirúrgica.
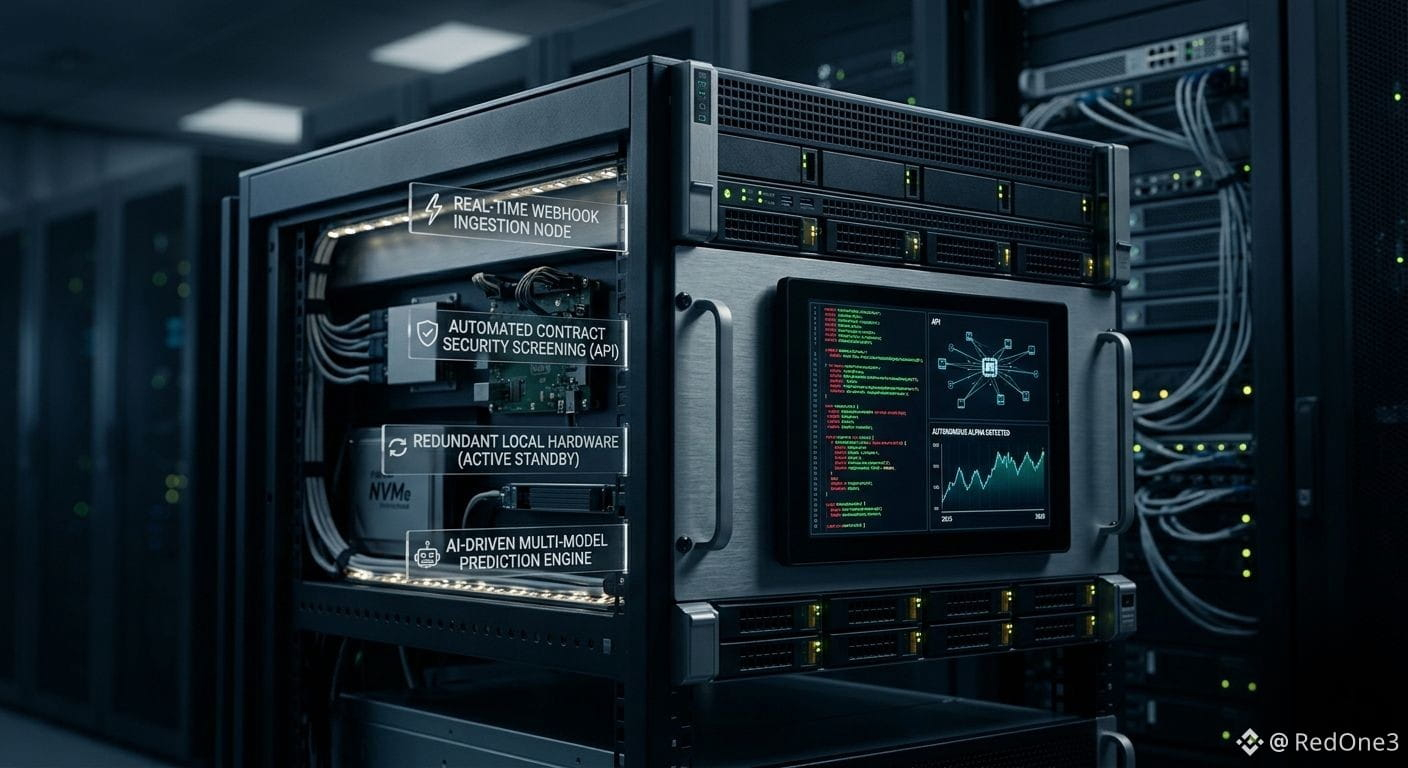
📌 A Lógica da Configuração Moderna:
⚡ Webhooks em Tempo Real
Capturando eventos on-chain no milissegundo em que acontecem.
🛡️ Triagem de Segurança
Auditorias automatizadas de contratos inteligentes para detectar bandeiras de risco ocultas antes da implantação.
🔄 Redundância
Mudando de ambientes em nuvem instáveis para hardware local dedicado com uptime 24/7.
💡 Em um mercado que nunca dorme, suas ferramentas também não deveriam.
O objetivo não é apenas negociar — é construir um sistema que identifique oportunidades enquanto você está longe da tela.
A velocidade dos dados é a única moeda que importa.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 Por que o Trading Manual Está Desaparecendo em 2026: A Ascensão do Alpha Autônomo
A complexidade do panorama cripto atual oficialmente superou o tempo de reação humano.
⚠️ Com mudanças geopolíticas influenciando fluxos de liquidez em segundos, confiar na execução manual não é mais uma estratégia viável para resultados consistentes.
O verdadeiro "Alpha" neste mercado é encontrado na interseção de:
✅ Automação impulsionada por IA
✅ Integridade de dados em tempo real
Ao utilizar estruturas de alto desempenho e troca de APIs multi-modelo, agora podemos filtrar o ruído do sinal com precisão cirúrgica.
📌 A Lógica da Configuração Moderna:
⚡ Webhooks em Tempo Real
Capturando eventos on-chain no milissegundo em que acontecem.
🛡️ Triagem de Segurança
Auditorias automatizadas de contratos inteligentes para detectar bandeiras de risco ocultas antes da implantação.
🔄 Redundância
Mudando de ambientes em nuvem instáveis para hardware local dedicado com uptime 24/7.
💡 Em um mercado que nunca dorme, suas ferramentas também não deveriam.
O objetivo não é apenas negociar — é construir um sistema que identifique oportunidades enquanto você está longe da tela.
A velocidade dos dados é a única moeda que importa.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
A complexidade do panorama cripto atual oficialmente superou o tempo de reação humano.
⚠️ Com mudanças geopolíticas influenciando fluxos de liquidez em segundos, confiar na execução manual não é mais uma estratégia viável para resultados consistentes.
O verdadeiro "Alpha" neste mercado é encontrado na interseção de:
✅ Automação impulsionada por IA
✅ Integridade de dados em tempo real
Ao utilizar estruturas de alto desempenho e troca de APIs multi-modelo, agora podemos filtrar o ruído do sinal com precisão cirúrgica.
📌 A Lógica da Configuração Moderna:
⚡ Webhooks em Tempo Real
Capturando eventos on-chain no milissegundo em que acontecem.
🛡️ Triagem de Segurança
Auditorias automatizadas de contratos inteligentes para detectar bandeiras de risco ocultas antes da implantação.
🔄 Redundância
Mudando de ambientes em nuvem instáveis para hardware local dedicado com uptime 24/7.
💡 Em um mercado que nunca dorme, suas ferramentas também não deveriam.
O objetivo não é apenas negociar — é construir um sistema que identifique oportunidades enquanto você está longe da tela.
A velocidade dos dados é a única moeda que importa.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#WhoWillSucceedJensenHuangatNvidia?
139,522 visualizações
1,519 a discutir
2
#WhatWillDriveCryptoandStocks’NextRebound?
532,013 visualizações
3,371 a discutir
3
#BitcoinActiveSupplyInProfitDropsBelow45%
60,059 visualizações
635 a discutir
4
#KavaSaysAbnormalActivityLimitedToKavaLend
32,042 visualizações
357 a discutir
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
24,350 visualizações
311 a discutir
6
#USPPIMissMayEaseBTCPressure
271,435 visualizações
2,204 a discutir
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
8,858 visualizações
86 a discutir
8
#TONStrategyReports$23.97MQ3NetLoss
9,341 visualizações
42 a discutir
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
25,441 visualizações
284 a discutir
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
22,268 visualizações
240 a discutir