
#php2shell
php2shell
閲覧回数 2,168
28人が討論中
注目
最新

·
--
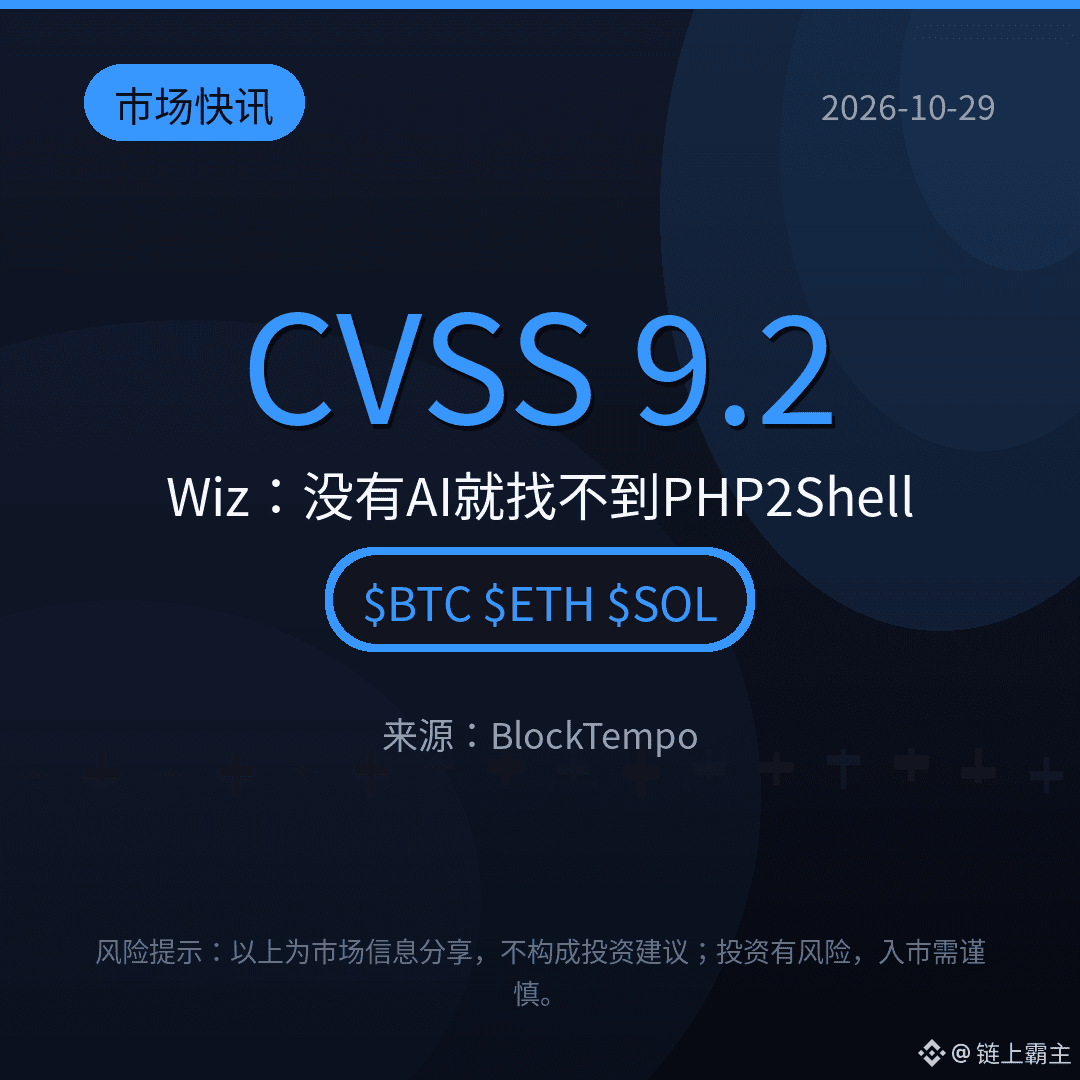
【マーケット速報】Wizの技術責任者Schwartz氏:AIがなければ、PHP2Shellは見つけられなかった。トップクラスの研究者が単独で取り組んでも、見つけるまでに12か月かかる可能性があり、必ず見つかるとは限らない。CVSS 9.2の脆弱性は、認証なしでリモートからコードを実行できる。PHPはウェブサイトの約70%を支えている。Atlasにより、1人あたりの成果が100〜1000倍に拡大する。未修正の環境が大半を占めており、PHPをアップグレードして再起動する必要がある。PHPをアップグレードしましたか?コメント欄で教えてください
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AIセキュリティ
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
【マーケット速報】Wizの技術責任者Schwartz氏:AIがなければ、PHP2Shellは見つけられなかった。トップクラスの研究者が単独で取り組んでも、見つけるまでに12か月かかる可能性があり、必ず見つかるとは限らない。CVSS 9.2の脆弱性は、認証なしでリモートからコードを実行できる。PHPはウェブサイトの約70%を支えている。Atlasにより、1人あたりの成果が100〜1000倍に拡大する。未修正の環境が大半を占めており、PHPをアップグレードして再起動する必要がある。PHPをアップグレードしましたか?コメント欄で教えてください
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AIセキュリティ
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
$BTC $ETH $SOL
#PHP2Shell #网络安全 #AIセキュリティ
(出典:BlockTempo)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
25
·
--
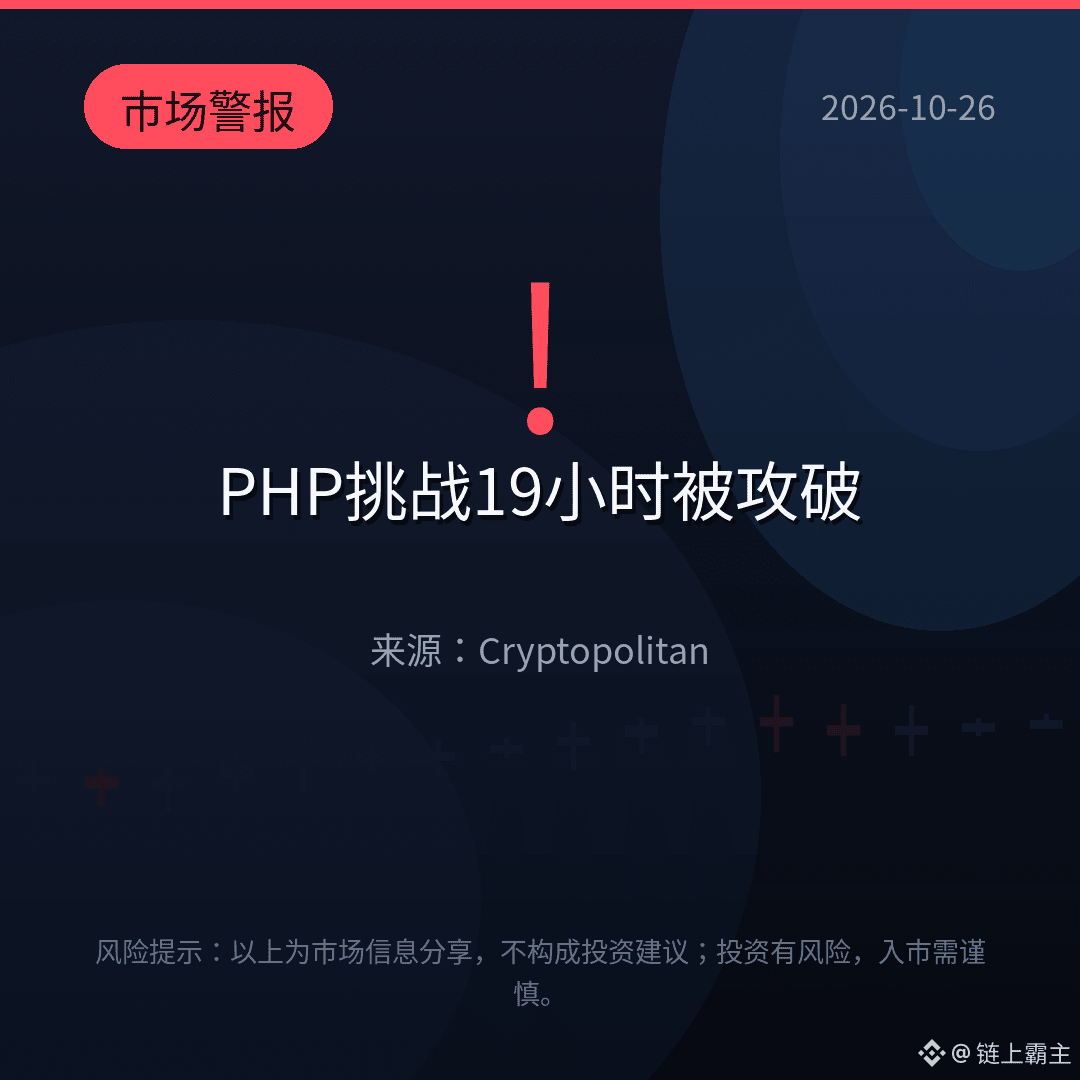
【マーケット速報】19.28時間で、約2,021ドル相当のBTC賞金が獲得されました。KillaBoiが未パッチのPHP 8.4.26サーバーを攻略し、0.02511679 BTCを獲得。10月25日に勝利しました。
今回のチャレンジはPHP2Shellが対象。2つの脆弱性はスコア9.2で、リモートコード実行が可能です。公式は10月21日に修正済みです。
パッチは適用しましたか?コメント欄で話しましょう。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #ビットコイン
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。慎重にご判断ください。
【マーケット速報】19.28時間で、約2,021ドル相当のBTC賞金が獲得されました。KillaBoiが未パッチのPHP 8.4.26サーバーを攻略し、0.02511679 BTCを獲得。10月25日に勝利しました。
今回のチャレンジはPHP2Shellが対象。2つの脆弱性はスコア9.2で、リモートコード実行が可能です。公式は10月21日に修正済みです。
パッチは適用しましたか?コメント欄で話しましょう。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #ビットコイン
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。慎重にご判断ください。
今回のチャレンジはPHP2Shellが対象。2つの脆弱性はスコア9.2で、リモートコード実行が可能です。公式は10月21日に修正済みです。
パッチは適用しましたか?コメント欄で話しましょう。
$BTC $ETH $USDT
#PHP2Shell #网络安全 #ビットコイン
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。慎重にご判断ください。
315
記事
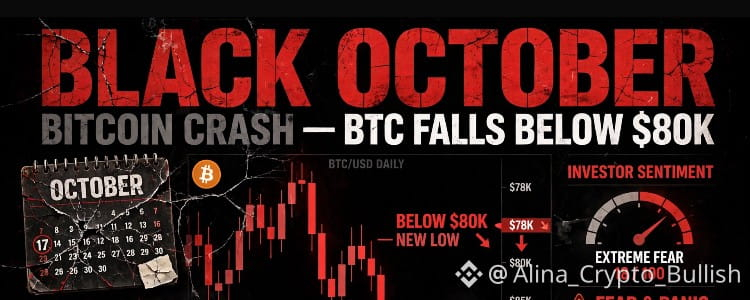
🚨速報:l 🔴 ブラック・オクトーバー2026:重大ハッキング事件トップ5👀⚠️🚨 ブラック・オクトーバー:ビットコインが8万ドルを下回る——また1929年の再来?
10月は常に暗号資産にとって最高の月でした。平均リターンは+18.3%。今年は? 暗転しつつあります。
こちらはブラック・オクトーバー、データハッキング編です。2026年10月が、単なる暗号資産の暴落ではなく、サイバーセキュリティにおける「ブラック・オクトーバー」と呼ばれている理由をご紹介します。
大規模なハッキングが1件起きたわけではありません。2週間で20件以上の重大なハッキングが発生し、どれも私たちがパッチを当てるよりも早く、AIを使ってバグを見つけています。
🔴 ブラック・オクトーバー2026:重大ハッキング事件トップ5
1. PHP2Shell — インターネットの70%が危険にさらされる
🚨速報:l 🔴 ブラック・オクトーバー2026:重大ハッキング事件トップ5👀⚠️
🚨 ブラック・オクトーバー:ビットコインが8万ドルを下回る——また1929年の再来?
10月は常に暗号資産にとって最高の月でした。平均リターンは+18.3%。今年は? 暗転しつつあります。
こちらはブラック・オクトーバー、データハッキング編です。2026年10月が、単なる暗号資産の暴落ではなく、サイバーセキュリティにおける「ブラック・オクトーバー」と呼ばれている理由をご紹介します。
大規模なハッキングが1件起きたわけではありません。2週間で20件以上の重大なハッキングが発生し、どれも私たちがパッチを当てるよりも早く、AIを使ってバグを見つけています。
🔴 ブラック・オクトーバー2026:重大ハッキング事件トップ5
1. PHP2Shell — インターネットの70%が危険にさらされる
10月は常に暗号資産にとって最高の月でした。平均リターンは+18.3%。今年は? 暗転しつつあります。
こちらはブラック・オクトーバー、データハッキング編です。2026年10月が、単なる暗号資産の暴落ではなく、サイバーセキュリティにおける「ブラック・オクトーバー」と呼ばれている理由をご紹介します。
大規模なハッキングが1件起きたわけではありません。2週間で20件以上の重大なハッキングが発生し、どれも私たちがパッチを当てるよりも早く、AIを使ってバグを見つけています。
🔴 ブラック・オクトーバー2026:重大ハッキング事件トップ5
1. PHP2Shell — インターネットの70%が危険にさらされる
2
385
·
--
#ArtificialInteligence
🚨 AIが10年前から存在したインターネットセキュリティの脅威を解決! 🚨:
ウェブの70%以上がPHPに依存していることをご存じですか?
2012年頃から10年以上もの間、大規模なセキュリティ脆弱性がPHPエンジンの中核に深く潜んでいました。人間の開発者やコード監査担当者は、何年もの間それを見逃していました。しかし最近、高度なAIセキュリティエージェントがこの重大な欠陥を発見しました! 🤖🔒
何が起きたのでしょうか?
バグ:#PHP2Shell として知られるこの脆弱性により、認証されていないユーザーがリモートでコードを実行し、パスワード認証なしにサーバーのデータベースへアクセスできる可能性がありました。
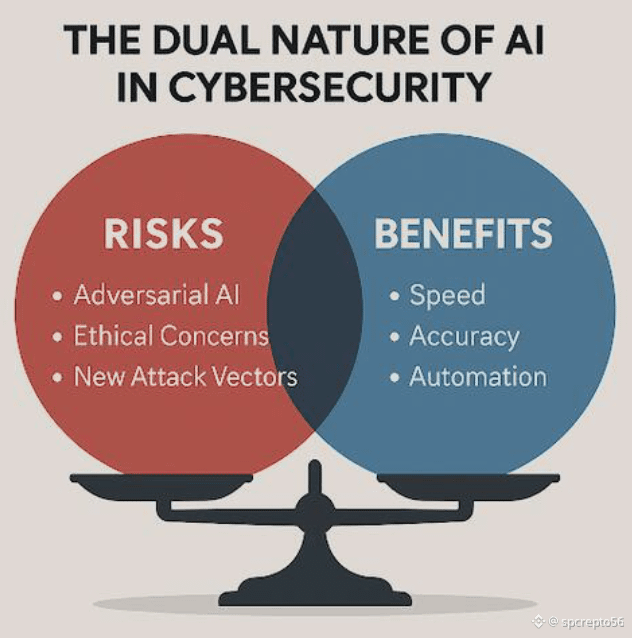
AIによるブレークスルー:AIは人間に取って代わるのではなく、アシスタントとしての力を証明しました。複雑なコードのロジックをスキャンし、10年以上隠れていたセキュリティ上の欠陥を明らかにしたのです。
重要な理由:#Cybersecurityagense
世界中で警戒態勢が敷かれ、パッチの公開が急がれました。これにより、何百万ものウェブサイトやオンラインプラットフォームが深刻な侵害から守られました。
🔥 より大きな視点
これは、人工知能がウェブセキュリティ、Web3インフラ、そしてテクノロジーのレジリエンスの未来をどのように形作っているかを示す好例です。AIを前向きに活用すれば、単にタスクを自動化するだけでなく、デジタル世界を積極的に守ることができます!
サイバーセキュリティでAIが主導権を握ることについて、どう思いますか?ぜひ下のコメント欄で話し合いましょう! 👇
#AIAgents
#ArtificialInteligence
🚨 AIが10年前から存在したインターネットセキュリティの脅威を解決! 🚨:
ウェブの70%以上がPHPに依存していることをご存じですか?
2012年頃から10年以上もの間、大規模なセキュリティ脆弱性がPHPエンジンの中核に深く潜んでいました。人間の開発者やコード監査担当者は、何年もの間それを見逃していました。しかし最近、高度なAIセキュリティエージェントがこの重大な欠陥を発見しました! 🤖🔒
何が起きたのでしょうか?
バグ:#PHP2Shell として知られるこの脆弱性により、認証されていないユーザーがリモートでコードを実行し、パスワード認証なしにサーバーのデータベースへアクセスできる可能性がありました。
AIによるブレークスルー:AIは人間に取って代わるのではなく、アシスタントとしての力を証明しました。複雑なコードのロジックをスキャンし、10年以上隠れていたセキュリティ上の欠陥を明らかにしたのです。
重要な理由:#Cybersecurityagense
世界中で警戒態勢が敷かれ、パッチの公開が急がれました。これにより、何百万ものウェブサイトやオンラインプラットフォームが深刻な侵害から守られました。
🔥 より大きな視点
これは、人工知能がウェブセキュリティ、Web3インフラ、そしてテクノロジーのレジリエンスの未来をどのように形作っているかを示す好例です。AIを前向きに活用すれば、単にタスクを自動化するだけでなく、デジタル世界を積極的に守ることができます!
サイバーセキュリティでAIが主導権を握ることについて、どう思いますか?ぜひ下のコメント欄で話し合いましょう! 👇
#AIAgents
🚨 AIが10年前から存在したインターネットセキュリティの脅威を解決! 🚨:
ウェブの70%以上がPHPに依存していることをご存じですか?
2012年頃から10年以上もの間、大規模なセキュリティ脆弱性がPHPエンジンの中核に深く潜んでいました。人間の開発者やコード監査担当者は、何年もの間それを見逃していました。しかし最近、高度なAIセキュリティエージェントがこの重大な欠陥を発見しました! 🤖🔒
何が起きたのでしょうか?
バグ:#PHP2Shell として知られるこの脆弱性により、認証されていないユーザーがリモートでコードを実行し、パスワード認証なしにサーバーのデータベースへアクセスできる可能性がありました。
AIによるブレークスルー:AIは人間に取って代わるのではなく、アシスタントとしての力を証明しました。複雑なコードのロジックをスキャンし、10年以上隠れていたセキュリティ上の欠陥を明らかにしたのです。
重要な理由:#Cybersecurityagense
世界中で警戒態勢が敷かれ、パッチの公開が急がれました。これにより、何百万ものウェブサイトやオンラインプラットフォームが深刻な侵害から守られました。
🔥 より大きな視点
これは、人工知能がウェブセキュリティ、Web3インフラ、そしてテクノロジーのレジリエンスの未来をどのように形作っているかを示す好例です。AIを前向きに活用すれば、単にタスクを自動化するだけでなく、デジタル世界を積極的に守ることができます!
サイバーセキュリティでAIが主導権を握ることについて、どう思いますか?ぜひ下のコメント欄で話し合いましょう! 👇
#AIAgents
1
241

わずか数時間で数千件から数百万件の攻撃へ:PHP2Shellの脆弱性が世界規模の大規模な警戒を引き起こしました。この攻撃経路に対し、ビットコインのプラットフォームやウォレット、取引所はどれほど脆弱なのでしょうか?この動画では、インフラへの影響を評価します。
💡 PHPの脆弱性:サイトが影響を受けたかどうかは分からなくても、被害を抑えることはできます。使い回しているパスワード(メール、取引所、銀行)を変更し、開いているセッションをすべて終了し、2段階認証を有効にして、使っていないAPIキーを削除しましょう。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
わずか数時間で数千件から数百万件の攻撃へ:PHP2Shellの脆弱性が世界規模の大規模な警戒を引き起こしました。この攻撃経路に対し、ビットコインのプラットフォームやウォレット、取引所はどれほど脆弱なのでしょうか?この動画では、インフラへの影響を評価します。
💡 PHPの脆弱性:サイトが影響を受けたかどうかは分からなくても、被害を抑えることはできます。使い回しているパスワード(メール、取引所、銀行)を変更し、開いているセッションをすべて終了し、2段階認証を有効にして、使っていないAPIキーを削除しましょう。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
💡 PHPの脆弱性:サイトが影響を受けたかどうかは分からなくても、被害を抑えることはできます。使い回しているパスワード(メール、取引所、銀行)を変更し、開いているセッションをすべて終了し、2段階認証を有効にして、使っていないAPIキーを削除しましょう。
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
24
·
--
タイトル:PHP2Shellの逆転劇:公式は「誰も使っていない」と言い、Amazonは「4日前から動き出していた」と報告
昨日の投稿で、PHPチームの公式見解は「公表時点で機能する悪用は確認されていない」と書きました。この見解は昨夜から今朝にかけて、Amazonの脅威インテリジェンスによって真っ向から覆されました。
時系列(すべて北京時間に換算):
- AmazonのMadPotハニーポットの記録によると、最初の悪用の試みは10月17日(土)に確認されました。その時点ではまだ脆弱性の情報は embargo 下にあり、パッチの影も形もありませんでした。
- 10月21日に embargo が解除される約12時間前には、複数のPoCがすでに公開されていました。ペイロードや匿名化インフラもそれぞれ異なっており、攻撃者が同じグループではないことを示しています。
- パッチ公開から数時間以内に、新たな悪用コードが登場しました。Amazonは現在、「広範に悪用されている」と評価しています。
- 規模:Cloudflareによると、悪用の試みはすでに数百万件に達しています。Palo Altoは世界中で2,260万を超える露出インスタンスを検出。Wizは、この脆弱性がインターネットの約70%に影響し、10年以上存在していたと推定しています。VirusTotalは、510万台を超えるPHPホストが外部に露出していることを追跡しています。
- 最悪の知らせ:NCC Groupは、脆弱性のあるシステムの一部には、すでにバックドアが仕込まれている可能性があると警告しています。
一方で、これも事実です。Dataminrは今朝、現時点で観測されているのはスキャン、フィンガープリンティング、そして無効な悪用に限られ、侵入の成功はまだ確認されていないと更新しました。ただし、彼らの言葉を借りれば、それは「時間の問題」にすぎません。
私の見解:今回もっとも恐ろしいのは脆弱性そのものではなく、タイムラインが完全に変わったことです。Amazonは率直に、7日/30日の修正期間はもはや通用せず、パッチ適用の猶予は時間単位で考えるべきだと述べています。AIによって「パッチの差分を実用的なエクスプロイトに変換する」コストが下がった今、脆弱性情報の embargo 期間でさえ安全ではありません。PHPでフロントエンドやバックエンドを動かしている小規模な取引所、ブリッジ、ウォレットにとって、これは警鐘です。攻撃者はもう、あなたがパッチを出すのを待ってはくれません。
暗号資産の話に戻ると、CZは水曜日にすでに警告しており、Coinbaseは自社に影響はないとしています。資金を大手取引所に置く分には大きな問題はありませんが、この数日は小規模なプラットフォームに多額の資金を置かないようにしてください。重要なアカウントでは2FAを有効にし、出所不明のリンクをむやみにクリックしないでください。
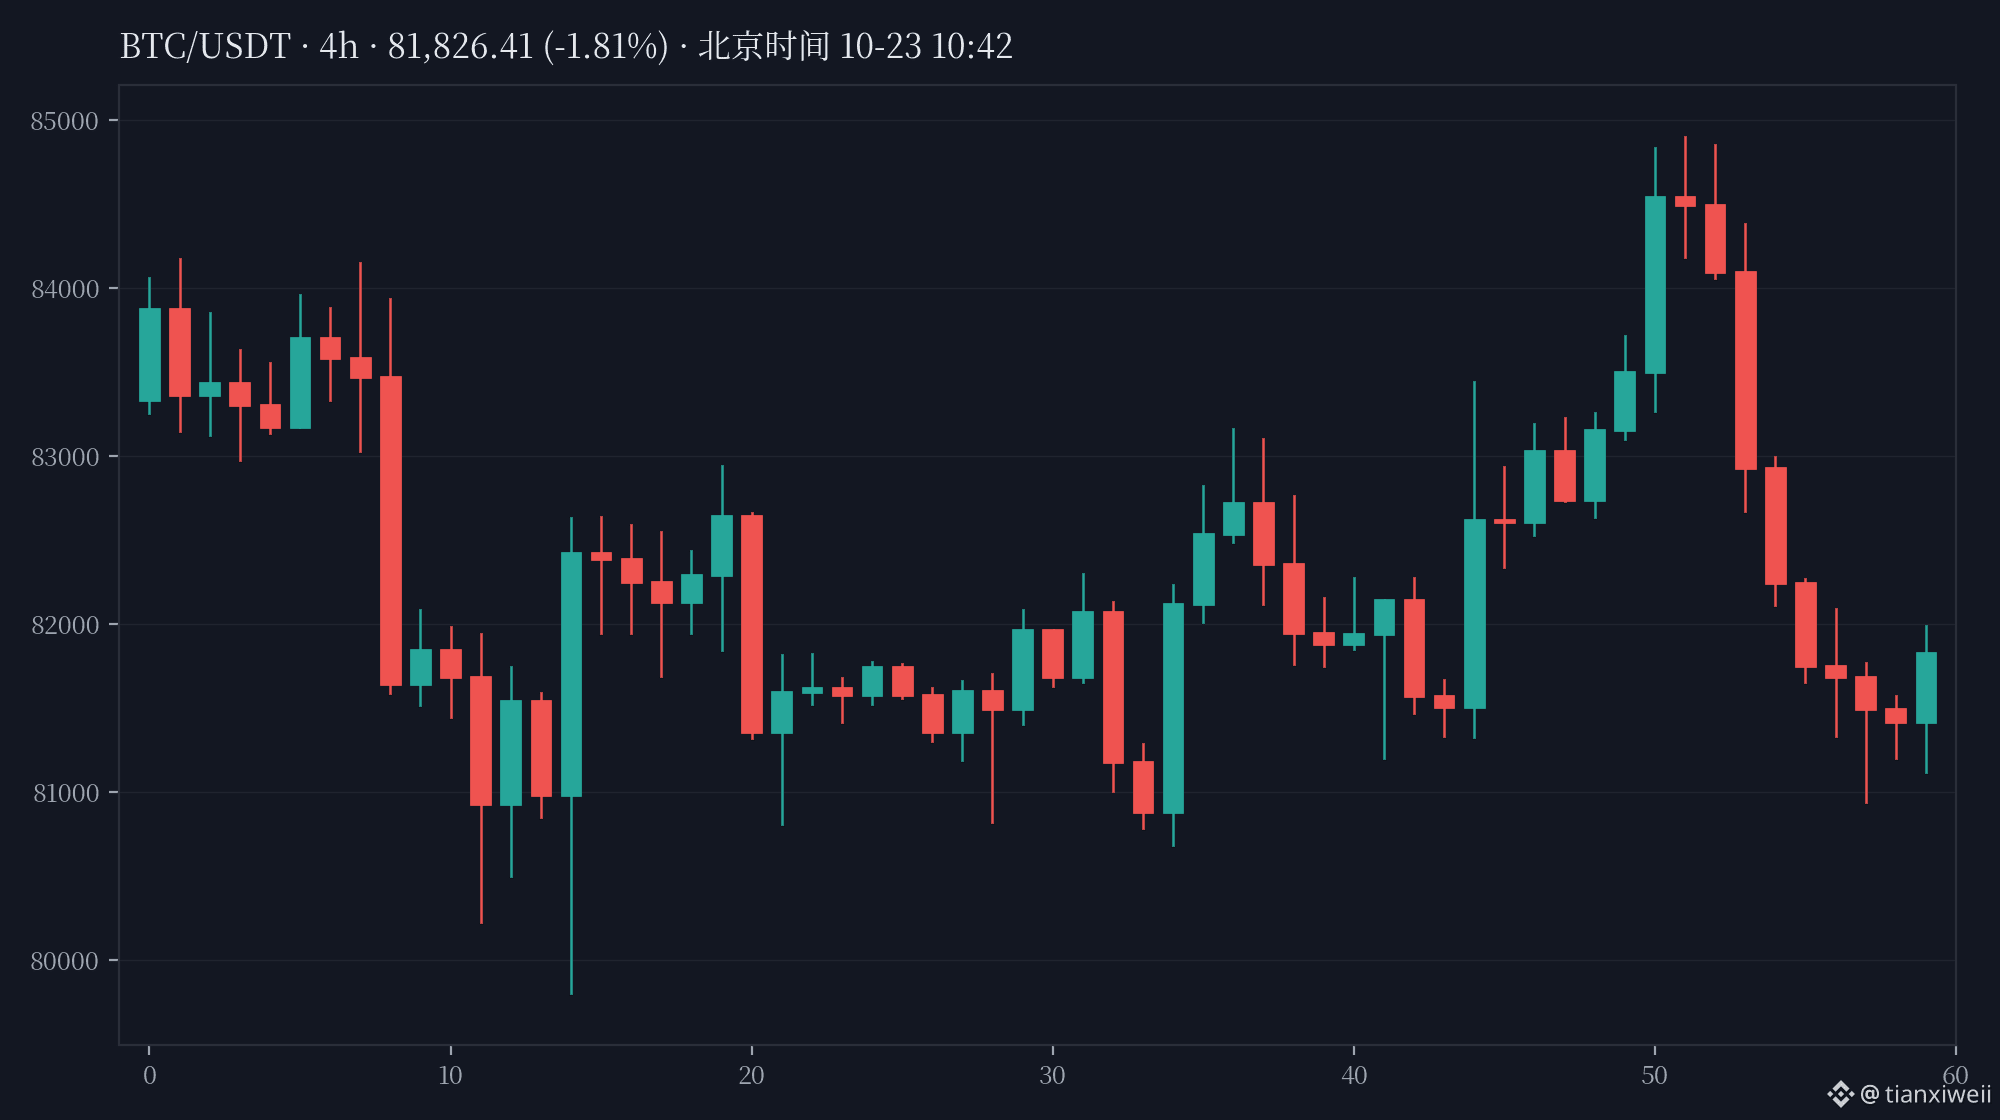
記事執筆時点で$BTC は約81,870(Binance現物/OKX無期限先物の2つの情報源の差は0.034%、10:41に確認)。相場は現時点で、この件の直接的な影響を受けていません。
みなさんは今回、「騒ぎばかりで大したことはない、パッチを当てれば問題ない」と考えますか?それとも「もっと大きな危機がこれからやってくる」と考えますか?コメント欄で教えてください。
#PHP2Shell #安全提醒 #暗号資産セキュリティ
タイトル:PHP2Shellの逆転劇:公式は「誰も使っていない」と言い、Amazonは「4日前から動き出していた」と報告
昨日の投稿で、PHPチームの公式見解は「公表時点で機能する悪用は確認されていない」と書きました。この見解は昨夜から今朝にかけて、Amazonの脅威インテリジェンスによって真っ向から覆されました。
時系列(すべて北京時間に換算):
- AmazonのMadPotハニーポットの記録によると、最初の悪用の試みは10月17日(土)に確認されました。その時点ではまだ脆弱性の情報は embargo 下にあり、パッチの影も形もありませんでした。
- 10月21日に embargo が解除される約12時間前には、複数のPoCがすでに公開されていました。ペイロードや匿名化インフラもそれぞれ異なっており、攻撃者が同じグループではないことを示しています。
- パッチ公開から数時間以内に、新たな悪用コードが登場しました。Amazonは現在、「広範に悪用されている」と評価しています。
- 規模:Cloudflareによると、悪用の試みはすでに数百万件に達しています。Palo Altoは世界中で2,260万を超える露出インスタンスを検出。Wizは、この脆弱性がインターネットの約70%に影響し、10年以上存在していたと推定しています。VirusTotalは、510万台を超えるPHPホストが外部に露出していることを追跡しています。
- 最悪の知らせ:NCC Groupは、脆弱性のあるシステムの一部には、すでにバックドアが仕込まれている可能性があると警告しています。
一方で、これも事実です。Dataminrは今朝、現時点で観測されているのはスキャン、フィンガープリンティング、そして無効な悪用に限られ、侵入の成功はまだ確認されていないと更新しました。ただし、彼らの言葉を借りれば、それは「時間の問題」にすぎません。
私の見解:今回もっとも恐ろしいのは脆弱性そのものではなく、タイムラインが完全に変わったことです。Amazonは率直に、7日/30日の修正期間はもはや通用せず、パッチ適用の猶予は時間単位で考えるべきだと述べています。AIによって「パッチの差分を実用的なエクスプロイトに変換する」コストが下がった今、脆弱性情報の embargo 期間でさえ安全ではありません。PHPでフロントエンドやバックエンドを動かしている小規模な取引所、ブリッジ、ウォレットにとって、これは警鐘です。攻撃者はもう、あなたがパッチを出すのを待ってはくれません。
暗号資産の話に戻ると、CZは水曜日にすでに警告しており、Coinbaseは自社に影響はないとしています。資金を大手取引所に置く分には大きな問題はありませんが、この数日は小規模なプラットフォームに多額の資金を置かないようにしてください。重要なアカウントでは2FAを有効にし、出所不明のリンクをむやみにクリックしないでください。
記事執筆時点で$BTC は約81,870(Binance現物/OKX無期限先物の2つの情報源の差は0.034%、10:41に確認)。相場は現時点で、この件の直接的な影響を受けていません。
みなさんは今回、「騒ぎばかりで大したことはない、パッチを当てれば問題ない」と考えますか?それとも「もっと大きな危機がこれからやってくる」と考えますか?コメント欄で教えてください。
#PHP2Shell #安全提醒 #暗号資産セキュリティ
昨日の投稿で、PHPチームの公式見解は「公表時点で機能する悪用は確認されていない」と書きました。この見解は昨夜から今朝にかけて、Amazonの脅威インテリジェンスによって真っ向から覆されました。
時系列(すべて北京時間に換算):
- AmazonのMadPotハニーポットの記録によると、最初の悪用の試みは10月17日(土)に確認されました。その時点ではまだ脆弱性の情報は embargo 下にあり、パッチの影も形もありませんでした。
- 10月21日に embargo が解除される約12時間前には、複数のPoCがすでに公開されていました。ペイロードや匿名化インフラもそれぞれ異なっており、攻撃者が同じグループではないことを示しています。
- パッチ公開から数時間以内に、新たな悪用コードが登場しました。Amazonは現在、「広範に悪用されている」と評価しています。
- 規模:Cloudflareによると、悪用の試みはすでに数百万件に達しています。Palo Altoは世界中で2,260万を超える露出インスタンスを検出。Wizは、この脆弱性がインターネットの約70%に影響し、10年以上存在していたと推定しています。VirusTotalは、510万台を超えるPHPホストが外部に露出していることを追跡しています。
- 最悪の知らせ:NCC Groupは、脆弱性のあるシステムの一部には、すでにバックドアが仕込まれている可能性があると警告しています。
一方で、これも事実です。Dataminrは今朝、現時点で観測されているのはスキャン、フィンガープリンティング、そして無効な悪用に限られ、侵入の成功はまだ確認されていないと更新しました。ただし、彼らの言葉を借りれば、それは「時間の問題」にすぎません。
私の見解:今回もっとも恐ろしいのは脆弱性そのものではなく、タイムラインが完全に変わったことです。Amazonは率直に、7日/30日の修正期間はもはや通用せず、パッチ適用の猶予は時間単位で考えるべきだと述べています。AIによって「パッチの差分を実用的なエクスプロイトに変換する」コストが下がった今、脆弱性情報の embargo 期間でさえ安全ではありません。PHPでフロントエンドやバックエンドを動かしている小規模な取引所、ブリッジ、ウォレットにとって、これは警鐘です。攻撃者はもう、あなたがパッチを出すのを待ってはくれません。
暗号資産の話に戻ると、CZは水曜日にすでに警告しており、Coinbaseは自社に影響はないとしています。資金を大手取引所に置く分には大きな問題はありませんが、この数日は小規模なプラットフォームに多額の資金を置かないようにしてください。重要なアカウントでは2FAを有効にし、出所不明のリンクをむやみにクリックしないでください。
記事執筆時点で$BTC は約81,870(Binance現物/OKX無期限先物の2つの情報源の差は0.034%、10:41に確認)。相場は現時点で、この件の直接的な影響を受けていません。
みなさんは今回、「騒ぎばかりで大したことはない、パッチを当てれば問題ない」と考えますか?それとも「もっと大きな危機がこれからやってくる」と考えますか?コメント欄で教えてください。
#PHP2Shell #安全提醒 #暗号資産セキュリティ
51
昨日未明、Coldcardのシードフレーズの脆弱性を笑っていた人、まだ笑っていられるかな。今度はあなた自身のブラウザの番だ。
CZが10月21日にXで、かなりぶっ飛んだことを投稿した。「Call me paranoid, but be extra careful visiting ANY web site in the next few days.」つまり、ここ数日はどんなサイトもむやみに開かないように、ということ。
背景にはPHPで見つかった2つの脆弱性がある。コードネームはPHP2Shell(CVE-2026-109618/109619)、深刻度は9.2/10。ログインしなくてもリモートでコードを実行できる。PHPは全世界のウェブサイトの70.5%で使われており、Palo Altoの調査では、世界中で2260万件のインスタンスが外部にさらされていた。WordPressもMagentoもすべて対象だ。さらに恐ろしいのは、詳細が10月21日のパッチ公開前に漏れていたこと。ハッカーはサイト管理者より先に知っており、実際の悪用も確認済み。FBIのサイバー部門は、パッチを適用できないなら、まずネットワークを切断するよう勧告している。
暗号資産界隈で面白いのは、CoinbaseやBitGoが慌てて「うちは大丈夫」と釈明したこと。でも、あなたが毎日ログインする取引所やウォレットのウェブページ、エアドロップの受け取りページだって、どれもウェブサイトだ。ハッカーは取引所を攻撃する必要すらない。あなたがよく使うPHPサイトを攻撃してログインページをすり替えれば、アカウントとパスワードは全部ハッカーの手に渡る。
コメント欄で賭けよう。A:ここ数日は取引所以外、どこも開かない。B:命知らずに、いつもどおりネット中をサーフィンする。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
昨日未明、Coldcardのシードフレーズの脆弱性を笑っていた人、まだ笑っていられるかな。今度はあなた自身のブラウザの番だ。
CZが10月21日にXで、かなりぶっ飛んだことを投稿した。「Call me paranoid, but be extra careful visiting ANY web site in the next few days.」つまり、ここ数日はどんなサイトもむやみに開かないように、ということ。
背景にはPHPで見つかった2つの脆弱性がある。コードネームはPHP2Shell(CVE-2026-109618/109619)、深刻度は9.2/10。ログインしなくてもリモートでコードを実行できる。PHPは全世界のウェブサイトの70.5%で使われており、Palo Altoの調査では、世界中で2260万件のインスタンスが外部にさらされていた。WordPressもMagentoもすべて対象だ。さらに恐ろしいのは、詳細が10月21日のパッチ公開前に漏れていたこと。ハッカーはサイト管理者より先に知っており、実際の悪用も確認済み。FBIのサイバー部門は、パッチを適用できないなら、まずネットワークを切断するよう勧告している。
暗号資産界隈で面白いのは、CoinbaseやBitGoが慌てて「うちは大丈夫」と釈明したこと。でも、あなたが毎日ログインする取引所やウォレットのウェブページ、エアドロップの受け取りページだって、どれもウェブサイトだ。ハッカーは取引所を攻撃する必要すらない。あなたがよく使うPHPサイトを攻撃してログインページをすり替えれば、アカウントとパスワードは全部ハッカーの手に渡る。
コメント欄で賭けよう。A:ここ数日は取引所以外、どこも開かない。B:命知らずに、いつもどおりネット中をサーフィンする。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
CZが10月21日にXで、かなりぶっ飛んだことを投稿した。「Call me paranoid, but be extra careful visiting ANY web site in the next few days.」つまり、ここ数日はどんなサイトもむやみに開かないように、ということ。
背景にはPHPで見つかった2つの脆弱性がある。コードネームはPHP2Shell(CVE-2026-109618/109619)、深刻度は9.2/10。ログインしなくてもリモートでコードを実行できる。PHPは全世界のウェブサイトの70.5%で使われており、Palo Altoの調査では、世界中で2260万件のインスタンスが外部にさらされていた。WordPressもMagentoもすべて対象だ。さらに恐ろしいのは、詳細が10月21日のパッチ公開前に漏れていたこと。ハッカーはサイト管理者より先に知っており、実際の悪用も確認済み。FBIのサイバー部門は、パッチを適用できないなら、まずネットワークを切断するよう勧告している。
暗号資産界隈で面白いのは、CoinbaseやBitGoが慌てて「うちは大丈夫」と釈明したこと。でも、あなたが毎日ログインする取引所やウォレットのウェブページ、エアドロップの受け取りページだって、どれもウェブサイトだ。ハッカーは取引所を攻撃する必要すらない。あなたがよく使うPHPサイトを攻撃してログインページをすり替えれば、アカウントとパスワードは全部ハッカーの手に渡る。
コメント欄で賭けよう。A:ここ数日は取引所以外、どこも開かない。B:命知らずに、いつもどおりネット中をサーフィンする。
$BNB $BTC $ETH
#CZ #PHP2Shell #安全
185

·
--
【市場速報】CZが警告:ここ数日は、どのウェブサイトを閲覧するにも特に注意が必要です!PHPで深刻度9.2の高危険度脆弱性「PHP2Shell」が2件発見されました。ログイン不要でサーバーを乗っ取れるうえ、PHPはウェブサイトの約70.5%を支えています。FBIは、更新できない組織に対して、まずサイトをオフラインにするよう警告しています。サイト運営者がパッチを適用していなければ、アクセスしただけで偽のウォレット接続画面に遭遇する可能性があります。リンクをむやみにクリックしないでください——新しいウェブサイトを気軽に開く勇気はありますか?
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資を行う際は慎重にご判断ください。
【市場速報】CZが警告:ここ数日は、どのウェブサイトを閲覧するにも特に注意が必要です!PHPで深刻度9.2の高危険度脆弱性「PHP2Shell」が2件発見されました。ログイン不要でサーバーを乗っ取れるうえ、PHPはウェブサイトの約70.5%を支えています。FBIは、更新できない組織に対して、まずサイトをオフラインにするよう警告しています。サイト運営者がパッチを適用していなければ、アクセスしただけで偽のウォレット接続画面に遭遇する可能性があります。リンクをむやみにクリックしないでください——新しいウェブサイトを気軽に開く勇気はありますか?
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資を行う際は慎重にご判断ください。
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資を行う際は慎重にご判断ください。
16
·
--
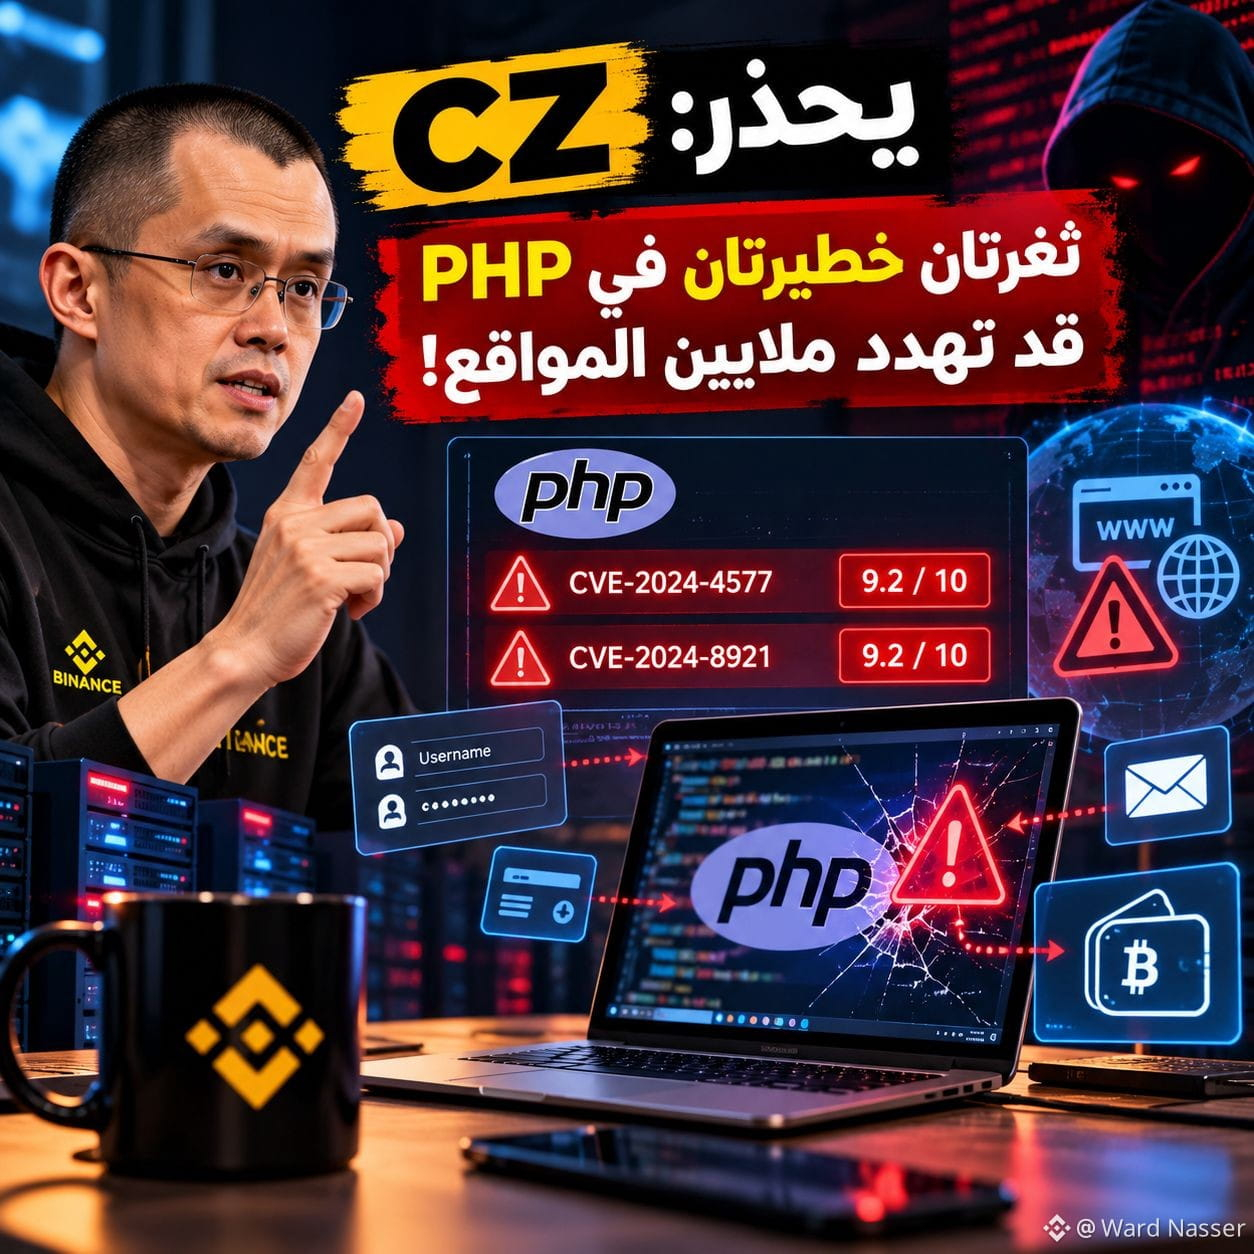
🚨 CZが警告:サイトがハッキングされているだけで、あなたのデータが危険にさらされることも!
よく知っていて信頼しているサイトにアクセスしたと想像してください。しかし、その裏側には、ハッカーがサーバーを乗っ取れる脆弱性が潜んでいるかもしれません!
これが、Binance創設者のCZが、何百万ものウェブサイトの運営に使われているPHP言語に深刻な脆弱性が2つあると警告した理由です。
⚠️ この2つの脆弱性は、セキュリティ評価で10点中9.2点とされており、未更新のサーバー上で、ログインせずに攻撃者がコマンドを実行できる可能性があります。
暗号資産ユーザーにとって、さらに危険なのは?
ハッキングされたサイトが、ログイン情報を盗む罠になったり、ウォレットを接続するよう誘導したりするおそれがあります。
🛡️ 身を守るには?
✅ 見慣れたものに見えても、不審なリンクは避けましょう。
✅ 信頼できないサイトにウォレットを接続しないでください。
✅ リカバリーフレーズをどのサイトにも共有しないでください。
✅ PHPを使用するサイトを運営している場合は、セキュリティアップデートをすぐに適用してください。
朗報なのは、セキュリティアップデートがすでに10月21日に公開されていることです。
覚えておいてください。最も危険な脆弱性は、あなたのウォレットではなく、信頼しているサイトにあることもあります!
#CZ #PHP2Shell #CyberSecurity #Binance
🚨 CZが警告:サイトがハッキングされているだけで、あなたのデータが危険にさらされることも!
よく知っていて信頼しているサイトにアクセスしたと想像してください。しかし、その裏側には、ハッカーがサーバーを乗っ取れる脆弱性が潜んでいるかもしれません!
これが、Binance創設者のCZが、何百万ものウェブサイトの運営に使われているPHP言語に深刻な脆弱性が2つあると警告した理由です。
⚠️ この2つの脆弱性は、セキュリティ評価で10点中9.2点とされており、未更新のサーバー上で、ログインせずに攻撃者がコマンドを実行できる可能性があります。
暗号資産ユーザーにとって、さらに危険なのは?
ハッキングされたサイトが、ログイン情報を盗む罠になったり、ウォレットを接続するよう誘導したりするおそれがあります。
🛡️ 身を守るには?
✅ 見慣れたものに見えても、不審なリンクは避けましょう。
✅ 信頼できないサイトにウォレットを接続しないでください。
✅ リカバリーフレーズをどのサイトにも共有しないでください。
✅ PHPを使用するサイトを運営している場合は、セキュリティアップデートをすぐに適用してください。
朗報なのは、セキュリティアップデートがすでに10月21日に公開されていることです。
覚えておいてください。最も危険な脆弱性は、あなたのウォレットではなく、信頼しているサイトにあることもあります!
#CZ #PHP2Shell #CyberSecurity #Binance
よく知っていて信頼しているサイトにアクセスしたと想像してください。しかし、その裏側には、ハッカーがサーバーを乗っ取れる脆弱性が潜んでいるかもしれません!
これが、Binance創設者のCZが、何百万ものウェブサイトの運営に使われているPHP言語に深刻な脆弱性が2つあると警告した理由です。
⚠️ この2つの脆弱性は、セキュリティ評価で10点中9.2点とされており、未更新のサーバー上で、ログインせずに攻撃者がコマンドを実行できる可能性があります。
暗号資産ユーザーにとって、さらに危険なのは?
ハッキングされたサイトが、ログイン情報を盗む罠になったり、ウォレットを接続するよう誘導したりするおそれがあります。
🛡️ 身を守るには?
✅ 見慣れたものに見えても、不審なリンクは避けましょう。
✅ 信頼できないサイトにウォレットを接続しないでください。
✅ リカバリーフレーズをどのサイトにも共有しないでください。
✅ PHPを使用するサイトを運営している場合は、セキュリティアップデートをすぐに適用してください。
朗報なのは、セキュリティアップデートがすでに10月21日に公開されていることです。
覚えておいてください。最も危険な脆弱性は、あなたのウォレットではなく、信頼しているサイトにあることもあります!
#CZ #PHP2Shell #CyberSecurity #Binance
3
409
·
--
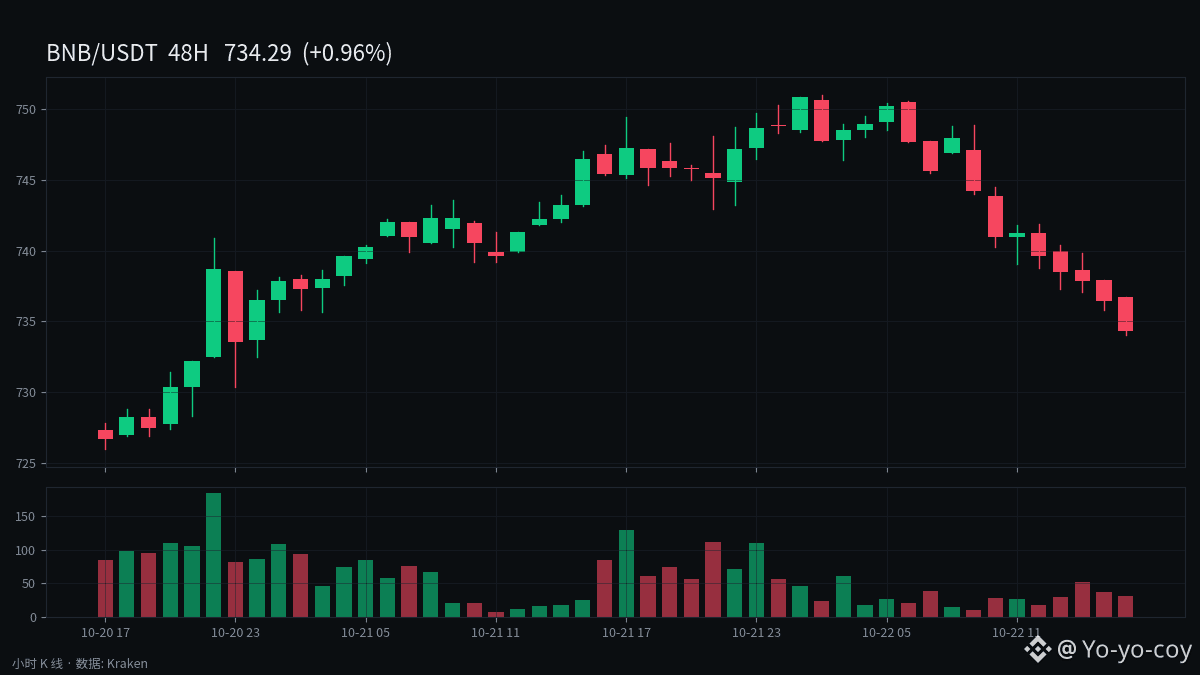
PHP2Shellから48時間:CVSS 9.2の未認証RCE、CZが10月21日に暗号資産ユーザーへフィッシングサイトへの注意を呼びかけ
今回の事件は、オンチェーン資産そのものに直接的な脅威を及ぼすものではありません。リスクは主に、暗号資産関連のニッチなウェブサイトに集中しています。侵害されたPHPサーバーは、本物と見分けがつかないフィッシングページに改ざんされ、ウォレット接続やシードフレーズをだまし取るために使われる可能性があります。
データから、次の点が分かります。
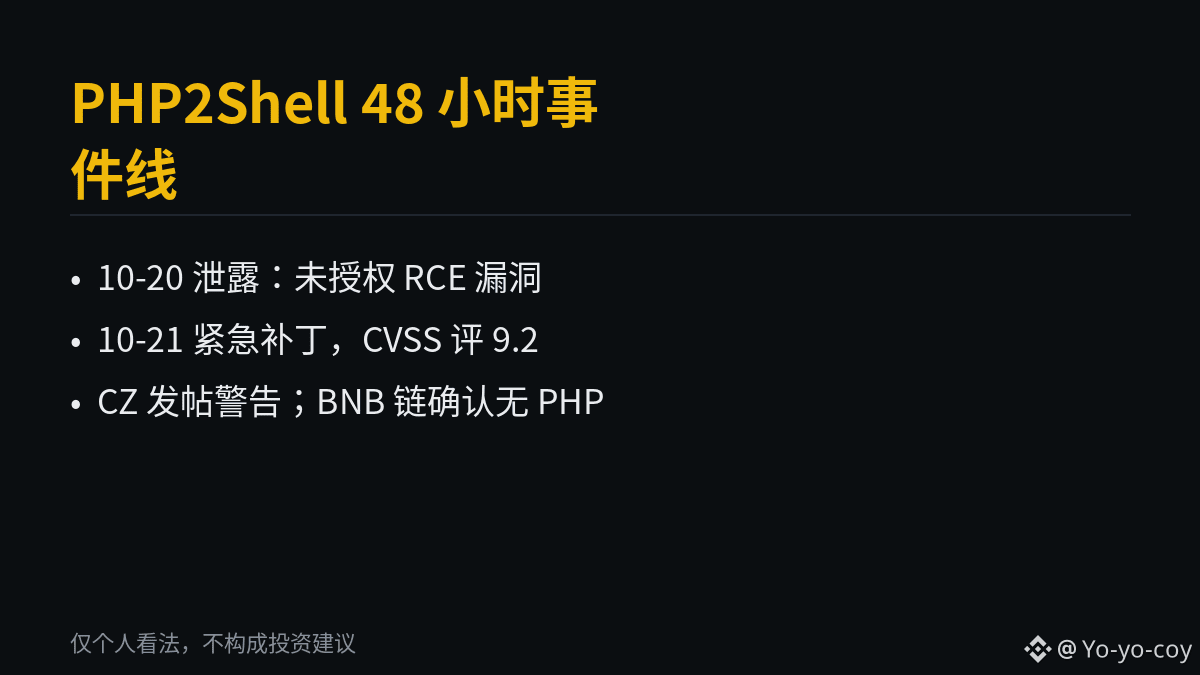
1. 脆弱性と修正のタイムライン。10月20日(火)に詳細が予定より早く流出し、その後、デモ動画や誤った「スコア10.0」という情報が出回りました。10月21日14:00 UTC、PHPは緊急リリースとして8.5.12 / 8.4.27 / 8.3.36 / 8.2.35を公開し、CVE-2026-109618とCVE-2026-109619(CVSS 4.0で9.2、未認証のリモートコード実行)を修正しました。注目すべき点として、PHP 8.1以前には公式の修正版がありません。
2. 影響範囲。Unit42は、公開状態にあるPHPインスタンスが約2,260万件に上ると集計しています(Cortex Xpanseのデータ)。Tenableは、インターネットに公開されたホストのうち130万~190万台が影響を受ける可能性があると推定しています。Cloudflareは10月21日にすでに初期の攻撃を観測し、緊急WAFルールを適用しました。Wordfenceは自社サイトを10月21日に停止して緩和措置を実施。ハッカーフォーラムのBreachForums、DarkForums、PwnForumsはパッチ適用まで自主的に停止し、フィンランドとオランダの議会ウェブサイトも停止しました。
3. 暗号資産業界の対応。CZは10月21日、「今後数日間は、どのウェブサイトにアクセスする場合も特に注意するように」と投稿し、実環境での悪用が確認されており、アクセス先のウェブサイトが認証情報を盗む手段にされる可能性があると述べました。BNB Chainの成長責任者Nina Rongは、同社の技術スタックではPHPを使用していないと確認しました。PancakeSwapも、インフラでPHPを使用しておらず、ユーザー資金は安全だと投稿。CZはこれをリポストし、「少なくとも、ほかのプロジェクトもこのような確認を投稿すべきだ」とコメントしました。10月22日時点で、PHP2Shellが原因で暗号資産取引所やユーザーのウォレットが直接盗難に遭ったとの確認済み報告はありません。
確認できるのは、パッチが公開されてからすでに24時間以上が経過しており、インフラへのパッチ適用は各事業者の責任だということです。一方、今後数日間に暗号資産関連のウェブサイトを開く際は、まずドメインを確認し、シードフレーズを自分でしっかり守ることが大切です。
個人の見解であり、投資助言ではありません。
#PHP2Shell #网络安全 $BNB $CAKE
PHP2Shellから48時間:CVSS 9.2の未認証RCE、CZが10月21日に暗号資産ユーザーへフィッシングサイトへの注意を呼びかけ
今回の事件は、オンチェーン資産そのものに直接的な脅威を及ぼすものではありません。リスクは主に、暗号資産関連のニッチなウェブサイトに集中しています。侵害されたPHPサーバーは、本物と見分けがつかないフィッシングページに改ざんされ、ウォレット接続やシードフレーズをだまし取るために使われる可能性があります。
データから、次の点が分かります。
1. 脆弱性と修正のタイムライン。10月20日(火)に詳細が予定より早く流出し、その後、デモ動画や誤った「スコア10.0」という情報が出回りました。10月21日14:00 UTC、PHPは緊急リリースとして8.5.12 / 8.4.27 / 8.3.36 / 8.2.35を公開し、CVE-2026-109618とCVE-2026-109619(CVSS 4.0で9.2、未認証のリモートコード実行)を修正しました。注目すべき点として、PHP 8.1以前には公式の修正版がありません。
2. 影響範囲。Unit42は、公開状態にあるPHPインスタンスが約2,260万件に上ると集計しています(Cortex Xpanseのデータ)。Tenableは、インターネットに公開されたホストのうち130万~190万台が影響を受ける可能性があると推定しています。Cloudflareは10月21日にすでに初期の攻撃を観測し、緊急WAFルールを適用しました。Wordfenceは自社サイトを10月21日に停止して緩和措置を実施。ハッカーフォーラムのBreachForums、DarkForums、PwnForumsはパッチ適用まで自主的に停止し、フィンランドとオランダの議会ウェブサイトも停止しました。
3. 暗号資産業界の対応。CZは10月21日、「今後数日間は、どのウェブサイトにアクセスする場合も特に注意するように」と投稿し、実環境での悪用が確認されており、アクセス先のウェブサイトが認証情報を盗む手段にされる可能性があると述べました。BNB Chainの成長責任者Nina Rongは、同社の技術スタックではPHPを使用していないと確認しました。PancakeSwapも、インフラでPHPを使用しておらず、ユーザー資金は安全だと投稿。CZはこれをリポストし、「少なくとも、ほかのプロジェクトもこのような確認を投稿すべきだ」とコメントしました。10月22日時点で、PHP2Shellが原因で暗号資産取引所やユーザーのウォレットが直接盗難に遭ったとの確認済み報告はありません。
確認できるのは、パッチが公開されてからすでに24時間以上が経過しており、インフラへのパッチ適用は各事業者の責任だということです。一方、今後数日間に暗号資産関連のウェブサイトを開く際は、まずドメインを確認し、シードフレーズを自分でしっかり守ることが大切です。
個人の見解であり、投資助言ではありません。
#PHP2Shell #网络安全 $BNB $CAKE
今回の事件は、オンチェーン資産そのものに直接的な脅威を及ぼすものではありません。リスクは主に、暗号資産関連のニッチなウェブサイトに集中しています。侵害されたPHPサーバーは、本物と見分けがつかないフィッシングページに改ざんされ、ウォレット接続やシードフレーズをだまし取るために使われる可能性があります。
データから、次の点が分かります。
1. 脆弱性と修正のタイムライン。10月20日(火)に詳細が予定より早く流出し、その後、デモ動画や誤った「スコア10.0」という情報が出回りました。10月21日14:00 UTC、PHPは緊急リリースとして8.5.12 / 8.4.27 / 8.3.36 / 8.2.35を公開し、CVE-2026-109618とCVE-2026-109619(CVSS 4.0で9.2、未認証のリモートコード実行)を修正しました。注目すべき点として、PHP 8.1以前には公式の修正版がありません。
2. 影響範囲。Unit42は、公開状態にあるPHPインスタンスが約2,260万件に上ると集計しています(Cortex Xpanseのデータ)。Tenableは、インターネットに公開されたホストのうち130万~190万台が影響を受ける可能性があると推定しています。Cloudflareは10月21日にすでに初期の攻撃を観測し、緊急WAFルールを適用しました。Wordfenceは自社サイトを10月21日に停止して緩和措置を実施。ハッカーフォーラムのBreachForums、DarkForums、PwnForumsはパッチ適用まで自主的に停止し、フィンランドとオランダの議会ウェブサイトも停止しました。
3. 暗号資産業界の対応。CZは10月21日、「今後数日間は、どのウェブサイトにアクセスする場合も特に注意するように」と投稿し、実環境での悪用が確認されており、アクセス先のウェブサイトが認証情報を盗む手段にされる可能性があると述べました。BNB Chainの成長責任者Nina Rongは、同社の技術スタックではPHPを使用していないと確認しました。PancakeSwapも、インフラでPHPを使用しておらず、ユーザー資金は安全だと投稿。CZはこれをリポストし、「少なくとも、ほかのプロジェクトもこのような確認を投稿すべきだ」とコメントしました。10月22日時点で、PHP2Shellが原因で暗号資産取引所やユーザーのウォレットが直接盗難に遭ったとの確認済み報告はありません。
確認できるのは、パッチが公開されてからすでに24時間以上が経過しており、インフラへのパッチ適用は各事業者の責任だということです。一方、今後数日間に暗号資産関連のウェブサイトを開く際は、まずドメインを確認し、シードフレーズを自分でしっかり守ることが大切です。
個人の見解であり、投資助言ではありません。
#PHP2Shell #网络安全 $BNB $CAKE
12
·
--
今朝見るべきなのはローソク足チャートではなく、この深刻度9.2の脆弱性
PHPで深刻な脆弱性が2件(CVE-2026-109618、CVE-2026-109619)見つかりました。CVSSスコアは9.2/10。攻撃者はログインせずにリモートからコードを実行できます。研究者たちはこれを「PHP2Shell」と名付けました。問題は、パッチ公開前に脆弱性の詳細が漏えいし、すでに悪用の試みが確認されていることです(Cloudflareの見解)。緊急パッチが公開されたのは10月21日で、まだ適用できていないサイトが数多くあります。
なぜ暗号資産業界が気にすべきなのか(事実):慢霧(SlowMist)が暗号資産業界のドメイン1,488件をスキャンしたところ、793件にPHPのフィンガープリントが見つかりました。CardanoエコシステムのIntersectは会員向けエリアを停止し、自己点検を実施。Coinbaseは調査の結果、露出は見つからなかったと発表し、BitGoはプラットフォームへの影響はないと説明しています。CZは水曜日の時点で、ここ数日はどのウェブサイトにアクセスする際も特に注意するよう呼びかけていました。影響は暗号資産業界にとどまりません。オランダ、フィンランド、フランス、ドイツ、オーストラリアなど複数国の政府サイトが水曜日に一時予防措置として停止され、ウィキメディアの一部サービスも停止しました。
今朝の新たな動き:PHP財団が声明を発表し、脆弱性の手がかりは2024年にはすでにあったこと、修正に約2年かかったことを認めました。公式の言葉では「構造的な失敗」です。北京時間の今朝08:44、Cointelegraphが全体像をまとめました。私の見方では、これは特定のプロジェクトがハッキングされたという話ではなく、基盤となるパイプラインに亀裂が入ったということです。大手取引所の対応が迅速だからといって、エコシステム全体が安全とは限りません。小規模取引所やPHP製の決済ゲートウェイが最も高リスクです(BeInCryptoの分析)。本当に危険なのは、何気なく開いてしまう小さなサイトやエアドロップページ、決済ページです。
ここ数日は、次の3つを徹底してください。見知らぬサイトにウォレットを接続したり、認証コードを入力したりしない。取引所は公式アプリかブックマークからのみ利用する。「ウォレットを緊急アップグレード」などのポップアップが出たら、まず閉じる。
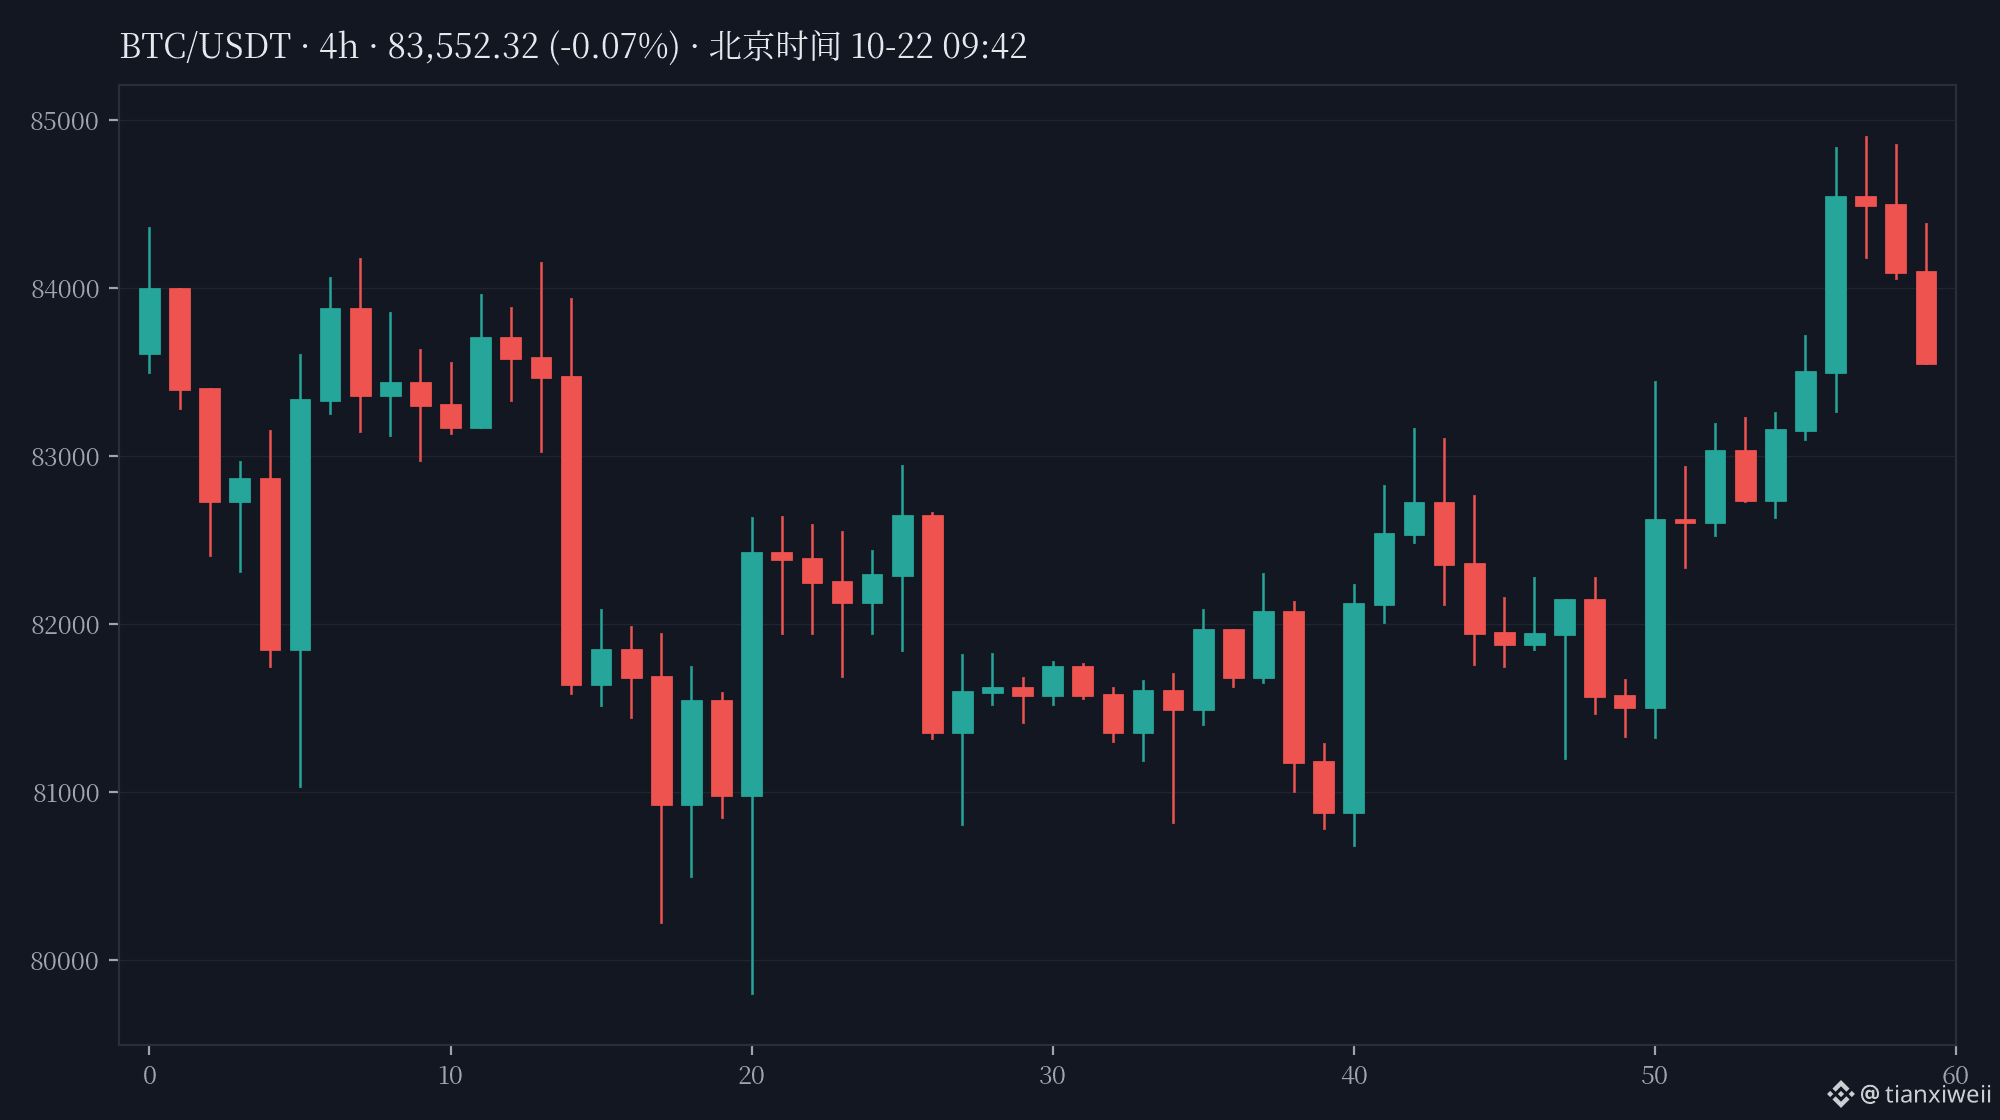
$BTC は今朝84,898まで上昇後に反落し、09:41時点で複数の情報源による価格は約83,697(24時間で約+0.97%)。相場はむしろ落ち着いています——ただし、こうした脆弱性の影響が明らかになるのは、たいてい当日のローソク足チャート上ではありません。
リスクに関する注意:脆弱性の影響範囲は引き続き調査中です。各プラットフォームの影響状況については、公式発表をご確認ください。本記事は投資助言ではありません。
あなたはここ数日、見知らぬリンクをすべて開かないようにしますか?それとも、暗号資産業界にはまだ関係ないと思いますか?
#安全提醒 #PHP2Shell #暗号資産セキュリティ
今朝見るべきなのはローソク足チャートではなく、この深刻度9.2の脆弱性
PHPで深刻な脆弱性が2件(CVE-2026-109618、CVE-2026-109619)見つかりました。CVSSスコアは9.2/10。攻撃者はログインせずにリモートからコードを実行できます。研究者たちはこれを「PHP2Shell」と名付けました。問題は、パッチ公開前に脆弱性の詳細が漏えいし、すでに悪用の試みが確認されていることです(Cloudflareの見解)。緊急パッチが公開されたのは10月21日で、まだ適用できていないサイトが数多くあります。
なぜ暗号資産業界が気にすべきなのか(事実):慢霧(SlowMist)が暗号資産業界のドメイン1,488件をスキャンしたところ、793件にPHPのフィンガープリントが見つかりました。CardanoエコシステムのIntersectは会員向けエリアを停止し、自己点検を実施。Coinbaseは調査の結果、露出は見つからなかったと発表し、BitGoはプラットフォームへの影響はないと説明しています。CZは水曜日の時点で、ここ数日はどのウェブサイトにアクセスする際も特に注意するよう呼びかけていました。影響は暗号資産業界にとどまりません。オランダ、フィンランド、フランス、ドイツ、オーストラリアなど複数国の政府サイトが水曜日に一時予防措置として停止され、ウィキメディアの一部サービスも停止しました。
今朝の新たな動き:PHP財団が声明を発表し、脆弱性の手がかりは2024年にはすでにあったこと、修正に約2年かかったことを認めました。公式の言葉では「構造的な失敗」です。北京時間の今朝08:44、Cointelegraphが全体像をまとめました。私の見方では、これは特定のプロジェクトがハッキングされたという話ではなく、基盤となるパイプラインに亀裂が入ったということです。大手取引所の対応が迅速だからといって、エコシステム全体が安全とは限りません。小規模取引所やPHP製の決済ゲートウェイが最も高リスクです(BeInCryptoの分析)。本当に危険なのは、何気なく開いてしまう小さなサイトやエアドロップページ、決済ページです。
ここ数日は、次の3つを徹底してください。見知らぬサイトにウォレットを接続したり、認証コードを入力したりしない。取引所は公式アプリかブックマークからのみ利用する。「ウォレットを緊急アップグレード」などのポップアップが出たら、まず閉じる。
$BTC は今朝84,898まで上昇後に反落し、09:41時点で複数の情報源による価格は約83,697(24時間で約+0.97%)。相場はむしろ落ち着いています——ただし、こうした脆弱性の影響が明らかになるのは、たいてい当日のローソク足チャート上ではありません。
リスクに関する注意:脆弱性の影響範囲は引き続き調査中です。各プラットフォームの影響状況については、公式発表をご確認ください。本記事は投資助言ではありません。
あなたはここ数日、見知らぬリンクをすべて開かないようにしますか?それとも、暗号資産業界にはまだ関係ないと思いますか?
#安全提醒 #PHP2Shell #暗号資産セキュリティ
PHPで深刻な脆弱性が2件(CVE-2026-109618、CVE-2026-109619)見つかりました。CVSSスコアは9.2/10。攻撃者はログインせずにリモートからコードを実行できます。研究者たちはこれを「PHP2Shell」と名付けました。問題は、パッチ公開前に脆弱性の詳細が漏えいし、すでに悪用の試みが確認されていることです(Cloudflareの見解)。緊急パッチが公開されたのは10月21日で、まだ適用できていないサイトが数多くあります。
なぜ暗号資産業界が気にすべきなのか(事実):慢霧(SlowMist)が暗号資産業界のドメイン1,488件をスキャンしたところ、793件にPHPのフィンガープリントが見つかりました。CardanoエコシステムのIntersectは会員向けエリアを停止し、自己点検を実施。Coinbaseは調査の結果、露出は見つからなかったと発表し、BitGoはプラットフォームへの影響はないと説明しています。CZは水曜日の時点で、ここ数日はどのウェブサイトにアクセスする際も特に注意するよう呼びかけていました。影響は暗号資産業界にとどまりません。オランダ、フィンランド、フランス、ドイツ、オーストラリアなど複数国の政府サイトが水曜日に一時予防措置として停止され、ウィキメディアの一部サービスも停止しました。
今朝の新たな動き:PHP財団が声明を発表し、脆弱性の手がかりは2024年にはすでにあったこと、修正に約2年かかったことを認めました。公式の言葉では「構造的な失敗」です。北京時間の今朝08:44、Cointelegraphが全体像をまとめました。私の見方では、これは特定のプロジェクトがハッキングされたという話ではなく、基盤となるパイプラインに亀裂が入ったということです。大手取引所の対応が迅速だからといって、エコシステム全体が安全とは限りません。小規模取引所やPHP製の決済ゲートウェイが最も高リスクです(BeInCryptoの分析)。本当に危険なのは、何気なく開いてしまう小さなサイトやエアドロップページ、決済ページです。
ここ数日は、次の3つを徹底してください。見知らぬサイトにウォレットを接続したり、認証コードを入力したりしない。取引所は公式アプリかブックマークからのみ利用する。「ウォレットを緊急アップグレード」などのポップアップが出たら、まず閉じる。
$BTC は今朝84,898まで上昇後に反落し、09:41時点で複数の情報源による価格は約83,697(24時間で約+0.97%)。相場はむしろ落ち着いています——ただし、こうした脆弱性の影響が明らかになるのは、たいてい当日のローソク足チャート上ではありません。
リスクに関する注意:脆弱性の影響範囲は引き続き調査中です。各プラットフォームの影響状況については、公式発表をご確認ください。本記事は投資助言ではありません。
あなたはここ数日、見知らぬリンクをすべて開かないようにしますか?それとも、暗号資産業界にはまだ関係ないと思いますか?
#安全提醒 #PHP2Shell #暗号資産セキュリティ
63
重大なサーバーのバグに緊急パッチが公開されました。CZも暗号資産ユーザーに注意を呼びかけています。
PHPは10月21日、PHP2Shellと名付けられた2件のリモートコード実行の脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する緊急修正を公開しました。どちらもCVSS深刻度スコアは9.2です。Wizの研究者と、カリフォルニア州の研究者およびOpenAIのCodexチームが発見したこの脆弱性は、PHPランタイム自体に存在します。サーバーで古いバージョンのPHPが稼働していれば、そのサーバーのソフトウェア自体に問題がなくても危険にさらされます。Cloudflareはすでに顧客を標的とした攻撃の試みを確認しており、研究者らはAIツールによって攻撃の構築にかかる期間が数カ月から約1週間に短縮されたと述べています。
暗号資産業界にとって重要な理由は、影響を受ける可能性があるのが小規模な取引所、決済ゲートウェイ、ウォレットのウェブインターフェースだからです。フロントエンドが侵害されると、入金アドレスを差し替えられたり、APIキーを漏えいさせられたりするおそれがあります。CZとSlowMistはどちらも、各プラットフォームにパッチの適用を促しています。ただし、現時点で取引所が実際に侵害された証拠はなく、ブロックチェーン、スマートコントラクト、コールドウォレットは影響を受けません。
利用している取引所がパッチ適用を公表したのを見ましたか?今週は、その確認を待つことが唯一注目すべきシグナルです。投資助言ではなく、セキュリティ対策についてのお知らせです。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
重大なサーバーのバグに緊急パッチが公開されました。CZも暗号資産ユーザーに注意を呼びかけています。
PHPは10月21日、PHP2Shellと名付けられた2件のリモートコード実行の脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する緊急修正を公開しました。どちらもCVSS深刻度スコアは9.2です。Wizの研究者と、カリフォルニア州の研究者およびOpenAIのCodexチームが発見したこの脆弱性は、PHPランタイム自体に存在します。サーバーで古いバージョンのPHPが稼働していれば、そのサーバーのソフトウェア自体に問題がなくても危険にさらされます。Cloudflareはすでに顧客を標的とした攻撃の試みを確認しており、研究者らはAIツールによって攻撃の構築にかかる期間が数カ月から約1週間に短縮されたと述べています。
暗号資産業界にとって重要な理由は、影響を受ける可能性があるのが小規模な取引所、決済ゲートウェイ、ウォレットのウェブインターフェースだからです。フロントエンドが侵害されると、入金アドレスを差し替えられたり、APIキーを漏えいさせられたりするおそれがあります。CZとSlowMistはどちらも、各プラットフォームにパッチの適用を促しています。ただし、現時点で取引所が実際に侵害された証拠はなく、ブロックチェーン、スマートコントラクト、コールドウォレットは影響を受けません。
利用している取引所がパッチ適用を公表したのを見ましたか?今週は、その確認を待つことが唯一注目すべきシグナルです。投資助言ではなく、セキュリティ対策についてのお知らせです。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
PHPは10月21日、PHP2Shellと名付けられた2件のリモートコード実行の脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する緊急修正を公開しました。どちらもCVSS深刻度スコアは9.2です。Wizの研究者と、カリフォルニア州の研究者およびOpenAIのCodexチームが発見したこの脆弱性は、PHPランタイム自体に存在します。サーバーで古いバージョンのPHPが稼働していれば、そのサーバーのソフトウェア自体に問題がなくても危険にさらされます。Cloudflareはすでに顧客を標的とした攻撃の試みを確認しており、研究者らはAIツールによって攻撃の構築にかかる期間が数カ月から約1週間に短縮されたと述べています。
暗号資産業界にとって重要な理由は、影響を受ける可能性があるのが小規模な取引所、決済ゲートウェイ、ウォレットのウェブインターフェースだからです。フロントエンドが侵害されると、入金アドレスを差し替えられたり、APIキーを漏えいさせられたりするおそれがあります。CZとSlowMistはどちらも、各プラットフォームにパッチの適用を促しています。ただし、現時点で取引所が実際に侵害された証拠はなく、ブロックチェーン、スマートコントラクト、コールドウォレットは影響を受けません。
利用している取引所がパッチ適用を公表したのを見ましたか?今週は、その確認を待つことが唯一注目すべきシグナルです。投資助言ではなく、セキュリティ対策についてのお知らせです。
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
74
·
--
【市場速報】PHPの緊急パッチが予定より1日早く公開:スコア9.2の脆弱性2件の詳細が漏洩し、10月22日に予定されていた情報公開は、急きょ10月21日に前倒しされた。PHPは、サーバーサイド言語が使われている既知のウェブサイトの約70%を支えている。すでに数百のサイトがリスク回避のため停止し、フィンランド、オランダ、フランスの政府サイトも予防措置として閉鎖。Cloudflareによると、すでに攻撃の試みが確認されている。PHPサイトの約半数は今も旧バージョンを使っている一方、公式パッチの対象は8.2以上のみ。取引所のバックエンドではPHPが多く使われているが、まだ調査が終わっていないプラットフォームはどれくらいあると思う?コメントで話そう
$BTC $ETH $SOL
#PHP2Shell #网络安全 #取引所セキュリティ
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
【市場速報】PHPの緊急パッチが予定より1日早く公開:スコア9.2の脆弱性2件の詳細が漏洩し、10月22日に予定されていた情報公開は、急きょ10月21日に前倒しされた。PHPは、サーバーサイド言語が使われている既知のウェブサイトの約70%を支えている。すでに数百のサイトがリスク回避のため停止し、フィンランド、オランダ、フランスの政府サイトも予防措置として閉鎖。Cloudflareによると、すでに攻撃の試みが確認されている。PHPサイトの約半数は今も旧バージョンを使っている一方、公式パッチの対象は8.2以上のみ。取引所のバックエンドではPHPが多く使われているが、まだ調査が終わっていないプラットフォームはどれくらいあると思う?コメントで話そう
$BTC $ETH $SOL
#PHP2Shell #网络安全 #取引所セキュリティ
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
$BTC $ETH $SOL
#PHP2Shell #网络安全 #取引所セキュリティ
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資の際は慎重にご判断ください。
433
·
--
PHPの重大な脆弱性「PHP2Shell」が世界的な通信障害の危機を引き起こし、欧州各国で行政・商業システムが予防的に停止。基盤言語のセキュリティに再び警鐘が鳴り、公式の緊急修正が公開され、直ちにアップグレードするよう強く推奨されています。#PHP2Shell #网络安全 #PHP漏洞
PHPの重大な脆弱性「PHP2Shell」が世界的な通信障害の危機を引き起こし、欧州各国で行政・商業システムが予防的に停止。基盤言語のセキュリティに再び警鐘が鳴り、公式の緊急修正が公開され、直ちにアップグレードするよう強く推奨されています。#PHP2Shell #网络安全 #PHP漏洞
72
📉 ビットコイン価格が、6月以来最大となるETFからの資金流出の中、81,000米ドル付近まで下落。それでもトレーダーのWilly Woo氏は楽観的な見方を保ち、その理由を説明しています。
🇭🇰 HSBCが香港の300万人のユーザー向けにステーブルコイン「RedCoin」を発表。サービス開始にあたり、銀行名を悪用した偽トークンによる詐欺のリスクに直面しています。
⚠️ 攻撃者がプラットフォーム「Railway」に侵入し、ユーザーの認証情報が流出。サイバーセキュリティにとって「暗黒の10月」となっています。
⚠️ PHP2Shellのパッチ公開からわずか2日後、PHPで新たな脆弱性が発見されました。この不具合は特殊な設定に影響しますが、公式な解決策はまだありません。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
📉 ビットコイン価格が、6月以来最大となるETFからの資金流出の中、81,000米ドル付近まで下落。それでもトレーダーのWilly Woo氏は楽観的な見方を保ち、その理由を説明しています。
🇭🇰 HSBCが香港の300万人のユーザー向けにステーブルコイン「RedCoin」を発表。サービス開始にあたり、銀行名を悪用した偽トークンによる詐欺のリスクに直面しています。
⚠️ 攻撃者がプラットフォーム「Railway」に侵入し、ユーザーの認証情報が流出。サイバーセキュリティにとって「暗黒の10月」となっています。
⚠️ PHP2Shellのパッチ公開からわずか2日後、PHPで新たな脆弱性が発見されました。この不具合は特殊な設定に影響しますが、公式な解決策はまだありません。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
🇭🇰 HSBCが香港の300万人のユーザー向けにステーブルコイン「RedCoin」を発表。サービス開始にあたり、銀行名を悪用した偽トークンによる詐欺のリスクに直面しています。
⚠️ 攻撃者がプラットフォーム「Railway」に侵入し、ユーザーの認証情報が流出。サイバーセキュリティにとって「暗黒の10月」となっています。
⚠️ PHP2Shellのパッチ公開からわずか2日後、PHPで新たな脆弱性が発見されました。この不具合は特殊な設定に影響しますが、公式な解決策はまだありません。
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
53
·
--
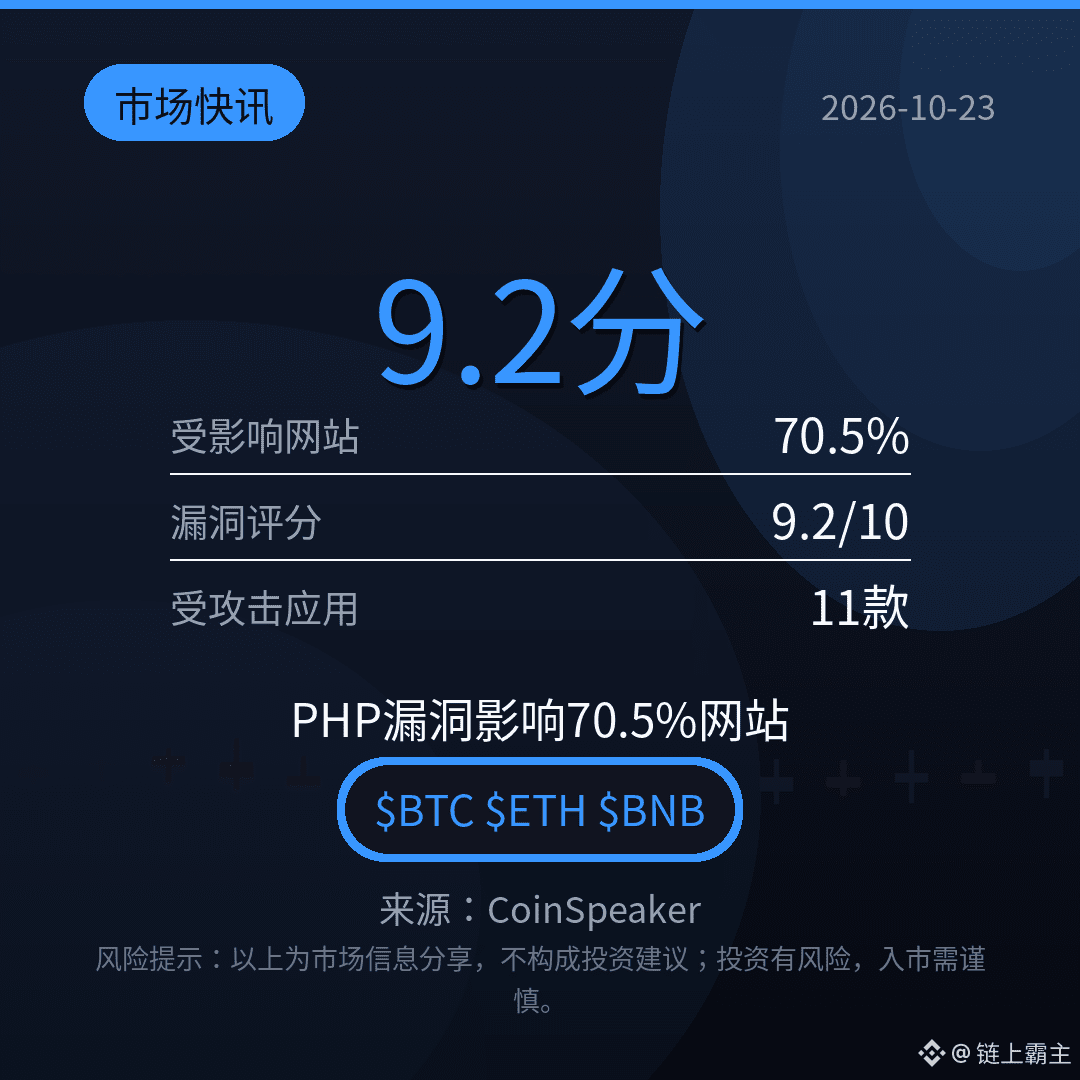
【市場速報】まず影響範囲を見てみましょう。PHPは約70.5%のウェブサイトで使われています。2件の脆弱性(CVE-2026-109618および109619)は、いずれも深刻度が9.2/10に達しており、攻撃を受けたことが確認されているアプリは11種類(WordPress、phpMyAdminを含む)です。10月17日にはすでに悪用の試みが記録されており、8.1以前のバージョンには公式の修正パッチがありません。BNB ChainとTrust WalletはPHPを使用していないと表明しており、現時点で取引所やウォレットから被害報告はありません。リスクはコイン価格ではなく、パッチ未適用のウェブサイトにあります。よくアクセスするサイトはアップデートされていますか?
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資に際しては慎重にご判断ください。
【市場速報】まず影響範囲を見てみましょう。PHPは約70.5%のウェブサイトで使われています。2件の脆弱性(CVE-2026-109618および109619)は、いずれも深刻度が9.2/10に達しており、攻撃を受けたことが確認されているアプリは11種類(WordPress、phpMyAdminを含む)です。10月17日にはすでに悪用の試みが記録されており、8.1以前のバージョンには公式の修正パッチがありません。BNB ChainとTrust WalletはPHPを使用していないと表明しており、現時点で取引所やウォレットから被害報告はありません。リスクはコイン価格ではなく、パッチ未適用のウェブサイトにあります。よくアクセスするサイトはアップデートされていますか?
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資に際しては慎重にご判断ください。
$BTC $ETH $BNB
#CZ #PHP2Shell #サイバーセキュリティ
(出典:CoinSpeaker)
⚠️リスクに関する注意:以上は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資に際しては慎重にご判断ください。
294
✅⚠️注意⚠️
「インターネットの一時停止」について、ますます多く語られるようになっています
👀 専門家、政府、巨大テック企業が警戒しているのはなぜ? 私たちは、クラウス・シュワブが2020年に予測した大規模サイバー攻撃に直面しているのでしょうか?
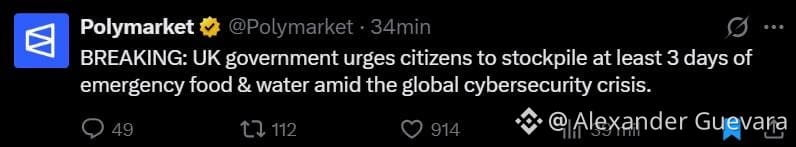
👉 英国は、各家庭が3日分の食料、水、現金を備えるよう呼びかけるキャンペーンを開始し、リスクの一つとしてサイバー攻撃を挙げました。
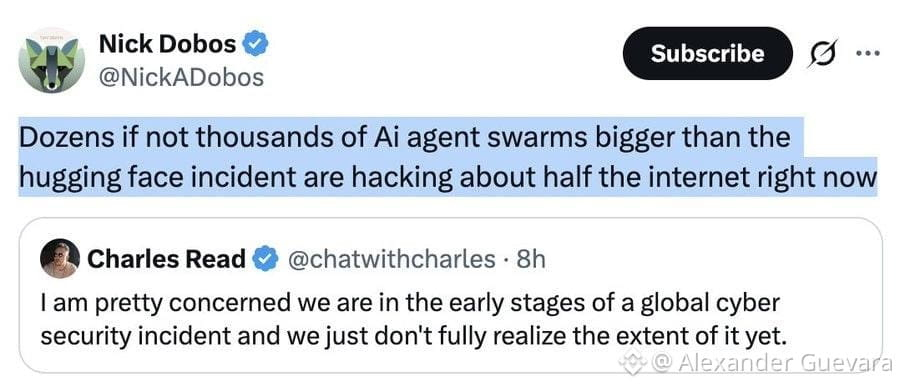
🗣 OpenAIの元研究者、ジョシュア・アキアム:「サイバーセキュリティ版の2020年3月1日という感じです。何かが起きています。数か月以内にインターネットの隔離措置が? 」
🗣 Anthropicの副最高セキュリティ責任者、ジェイソン・クリントン:「状況がどれほど悪くても、良くなる前にさらにずっと悪化するでしょう。あと約18か月は耐えなければなりません。」
🗣 日本の高市早苗首相は、XでPHPのパッチを「できるだけ早く」適用するよう呼びかけました……そして、自身のウェブサイトをダウンさせました。
🗣 オーストラリアの情報機関は、世界最大級のサイバーセキュリティ企業の一つ、Fortinetの重大な脆弱性について警告しました。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
✅⚠️注意⚠️
「インターネットの一時停止」について、ますます多く語られるようになっています
👀 専門家、政府、巨大テック企業が警戒しているのはなぜ? 私たちは、クラウス・シュワブが2020年に予測した大規模サイバー攻撃に直面しているのでしょうか?
👉 英国は、各家庭が3日分の食料、水、現金を備えるよう呼びかけるキャンペーンを開始し、リスクの一つとしてサイバー攻撃を挙げました。
🗣 OpenAIの元研究者、ジョシュア・アキアム:「サイバーセキュリティ版の2020年3月1日という感じです。何かが起きています。数か月以内にインターネットの隔離措置が? 」
🗣 Anthropicの副最高セキュリティ責任者、ジェイソン・クリントン:「状況がどれほど悪くても、良くなる前にさらにずっと悪化するでしょう。あと約18か月は耐えなければなりません。」
🗣 日本の高市早苗首相は、XでPHPのパッチを「できるだけ早く」適用するよう呼びかけました……そして、自身のウェブサイトをダウンさせました。
🗣 オーストラリアの情報機関は、世界最大級のサイバーセキュリティ企業の一つ、Fortinetの重大な脆弱性について警告しました。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
「インターネットの一時停止」について、ますます多く語られるようになっています
👀 専門家、政府、巨大テック企業が警戒しているのはなぜ? 私たちは、クラウス・シュワブが2020年に予測した大規模サイバー攻撃に直面しているのでしょうか?
👉 英国は、各家庭が3日分の食料、水、現金を備えるよう呼びかけるキャンペーンを開始し、リスクの一つとしてサイバー攻撃を挙げました。
🗣 OpenAIの元研究者、ジョシュア・アキアム:「サイバーセキュリティ版の2020年3月1日という感じです。何かが起きています。数か月以内にインターネットの隔離措置が? 」
🗣 Anthropicの副最高セキュリティ責任者、ジェイソン・クリントン:「状況がどれほど悪くても、良くなる前にさらにずっと悪化するでしょう。あと約18か月は耐えなければなりません。」
🗣 日本の高市早苗首相は、XでPHPのパッチを「できるだけ早く」適用するよう呼びかけました……そして、自身のウェブサイトをダウンさせました。
🗣 オーストラリアの情報機関は、世界最大級のサイバーセキュリティ企業の一つ、Fortinetの重大な脆弱性について警告しました。
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
93
·
--
弱気相場
1. 世界各国でウェブサイトが停止、または警戒態勢に
国際機関はセキュリティ上の理由から特定の銀行名を公表していませんが、以下の国々では政府および商業サービスが最も深刻な影響を受けています。
• ヨーロッパ諸国:フランス、オランダ、ベルギー、フィンランド、ドイツ、アイルランド。フィンランドでは、政府の公共ウェブサービスがすべて一時的に停止されました。アイルランド有数のニュースポータル「The Journal」も、ウェブサイトを停止しました。
• 英国(UK):英国では約32の政府サービスに加え、エディンバラ市議会のウェブサイトが停止されました。BBCの一部にもアクセスできなくなりました。
• 米国(USA)および日本:米国国家安全保障局(NSA)と日本政府は、それぞれの国内にあるすべての銀行、金融機関、大手企業に警告を発しました。緊急のアップデートを実施できない組織には、ウェブサイトを一時的に停止するよう指示が出されています。
#PHP2Shell
1. 世界各国でウェブサイトが停止、または警戒態勢に
国際機関はセキュリティ上の理由から特定の銀行名を公表していませんが、以下の国々では政府および商業サービスが最も深刻な影響を受けています。
• ヨーロッパ諸国:フランス、オランダ、ベルギー、フィンランド、ドイツ、アイルランド。フィンランドでは、政府の公共ウェブサービスがすべて一時的に停止されました。アイルランド有数のニュースポータル「The Journal」も、ウェブサイトを停止しました。
• 英国(UK):英国では約32の政府サービスに加え、エディンバラ市議会のウェブサイトが停止されました。BBCの一部にもアクセスできなくなりました。
• 米国(USA)および日本:米国国家安全保障局(NSA)と日本政府は、それぞれの国内にあるすべての銀行、金融機関、大手企業に警告を発しました。緊急のアップデートを実施できない組織には、ウェブサイトを一時的に停止するよう指示が出されています。
#PHP2Shell
国際機関はセキュリティ上の理由から特定の銀行名を公表していませんが、以下の国々では政府および商業サービスが最も深刻な影響を受けています。
• ヨーロッパ諸国:フランス、オランダ、ベルギー、フィンランド、ドイツ、アイルランド。フィンランドでは、政府の公共ウェブサービスがすべて一時的に停止されました。アイルランド有数のニュースポータル「The Journal」も、ウェブサイトを停止しました。
• 英国(UK):英国では約32の政府サービスに加え、エディンバラ市議会のウェブサイトが停止されました。BBCの一部にもアクセスできなくなりました。
• 米国(USA)および日本:米国国家安全保障局(NSA)と日本政府は、それぞれの国内にあるすべての銀行、金融機関、大手企業に警告を発しました。緊急のアップデートを実施できない組織には、ウェブサイトを一時的に停止するよう指示が出されています。
#PHP2Shell
1
115
·
--
⚠️ 暗号資産を襲う「ブラック・オクトーバー」:PHPの重大な脆弱性を受け、取引所やDeFiにセキュリティ警報
10月中旬から下旬にかけて深刻度の高いサイバーセキュリティ上の問題が相次ぎ、「ブラック・オクトーバー」と呼ばれています。暗号資産プラットフォームは厳戒態勢に入っています。
問題の中心は、認証なしでリモートコード実行を可能にする2つの重大なPHP脆弱性(PHP2Shellと呼ばれ、CVSSスコアは約9.2)です。PHPはウェブの広範な部分を支えており、多くの取引所のフロントエンド、ウォレットサイト、DeFiダッシュボードでも使われています。緊急パッチは公開されましたが、すでに数百万件に上る攻撃の試みが検知されています。
暗号資産業界が懸念する理由
• SlowMist、Kraken、Ledgerなどのセキュリティ企業が、取引所、DeFiプロトコル、ウォレット提供事業者に警告を発しました。
• ウェブサイトが侵害されると、偽の「ウォレットを接続」ページが表示されるおそれがあります。これはユーザーが資金を失う最も一般的な原因の一つです。
• また同じ時期に、AIのサプライチェーン問題やAPIキーの流出も発生し、開発や取引にAIツールを利用するチームのリスクが高まっています。
これまでのところ、今回の脆弱性に関連する侵害を公表した大手取引所はありません。しかし、パッチが適用されていないシステムには、依然としてリスクがあります。
暗号資産ユーザーが取るべき対策
• ウォレットを接続する前に、URLを念入りに確認する
• 可能な場合は、ブラウザー拡張機能よりもハードウェアウォレットや公式アプリを利用する
• 今後数日間は、承認を求めるサイトに特に注意する
• チームはAPIキーをローテーションし、直ちにPHPへパッチを適用する
このようなセキュリティ事案が翌日すぐに市場を動かすことはほとんどありませんが、フィッシングの急増や便乗型の攻撃につながる可能性は高まります。
今週はセキュリティ対策を強化しますか? それとも、いつもの雑音の一つとして受け流しますか? コメントで意見を聞かせてください 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
⚠️ 暗号資産を襲う「ブラック・オクトーバー」:PHPの重大な脆弱性を受け、取引所やDeFiにセキュリティ警報
10月中旬から下旬にかけて深刻度の高いサイバーセキュリティ上の問題が相次ぎ、「ブラック・オクトーバー」と呼ばれています。暗号資産プラットフォームは厳戒態勢に入っています。
問題の中心は、認証なしでリモートコード実行を可能にする2つの重大なPHP脆弱性(PHP2Shellと呼ばれ、CVSSスコアは約9.2)です。PHPはウェブの広範な部分を支えており、多くの取引所のフロントエンド、ウォレットサイト、DeFiダッシュボードでも使われています。緊急パッチは公開されましたが、すでに数百万件に上る攻撃の試みが検知されています。
暗号資産業界が懸念する理由
• SlowMist、Kraken、Ledgerなどのセキュリティ企業が、取引所、DeFiプロトコル、ウォレット提供事業者に警告を発しました。
• ウェブサイトが侵害されると、偽の「ウォレットを接続」ページが表示されるおそれがあります。これはユーザーが資金を失う最も一般的な原因の一つです。
• また同じ時期に、AIのサプライチェーン問題やAPIキーの流出も発生し、開発や取引にAIツールを利用するチームのリスクが高まっています。
これまでのところ、今回の脆弱性に関連する侵害を公表した大手取引所はありません。しかし、パッチが適用されていないシステムには、依然としてリスクがあります。
暗号資産ユーザーが取るべき対策
• ウォレットを接続する前に、URLを念入りに確認する
• 可能な場合は、ブラウザー拡張機能よりもハードウェアウォレットや公式アプリを利用する
• 今後数日間は、承認を求めるサイトに特に注意する
• チームはAPIキーをローテーションし、直ちにPHPへパッチを適用する
このようなセキュリティ事案が翌日すぐに市場を動かすことはほとんどありませんが、フィッシングの急増や便乗型の攻撃につながる可能性は高まります。
今週はセキュリティ対策を強化しますか? それとも、いつもの雑音の一つとして受け流しますか? コメントで意見を聞かせてください 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
10月中旬から下旬にかけて深刻度の高いサイバーセキュリティ上の問題が相次ぎ、「ブラック・オクトーバー」と呼ばれています。暗号資産プラットフォームは厳戒態勢に入っています。
問題の中心は、認証なしでリモートコード実行を可能にする2つの重大なPHP脆弱性(PHP2Shellと呼ばれ、CVSSスコアは約9.2)です。PHPはウェブの広範な部分を支えており、多くの取引所のフロントエンド、ウォレットサイト、DeFiダッシュボードでも使われています。緊急パッチは公開されましたが、すでに数百万件に上る攻撃の試みが検知されています。
暗号資産業界が懸念する理由
• SlowMist、Kraken、Ledgerなどのセキュリティ企業が、取引所、DeFiプロトコル、ウォレット提供事業者に警告を発しました。
• ウェブサイトが侵害されると、偽の「ウォレットを接続」ページが表示されるおそれがあります。これはユーザーが資金を失う最も一般的な原因の一つです。
• また同じ時期に、AIのサプライチェーン問題やAPIキーの流出も発生し、開発や取引にAIツールを利用するチームのリスクが高まっています。
これまでのところ、今回の脆弱性に関連する侵害を公表した大手取引所はありません。しかし、パッチが適用されていないシステムには、依然としてリスクがあります。
暗号資産ユーザーが取るべき対策
• ウォレットを接続する前に、URLを念入りに確認する
• 可能な場合は、ブラウザー拡張機能よりもハードウェアウォレットや公式アプリを利用する
• 今後数日間は、承認を求めるサイトに特に注意する
• チームはAPIキーをローテーションし、直ちにPHPへパッチを適用する
このようなセキュリティ事案が翌日すぐに市場を動かすことはほとんどありませんが、フィッシングの急増や便乗型の攻撃につながる可能性は高まります。
今週はセキュリティ対策を強化しますか? それとも、いつもの雑音の一つとして受け流しますか? コメントで意見を聞かせてください 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
65
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#WhoWillSucceedJensenHuangatNvidia?
閲覧回数 192,714
1,759人が討論中
2
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 609,508
3,590人が討論中
3
#TradFiForBeginners
閲覧回数 745,437
4,565人が討論中
4
#BitcoinActiveSupplyInProfitDropsBelow45%
閲覧回数 86,864
787人が討論中
5
#KavaSaysAbnormalActivityLimitedToKavaLend
閲覧回数 51,504
444人が討論中
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
閲覧回数 36,684
385人が討論中
7
#USPPIMissMayEaseBTCPressure
閲覧回数 321,748
2,311人が討論中
8
#WORPTLetsTouristsConvertCryptoToThaiBaht
閲覧回数 11,451
109人が討論中
9
#TONStrategyReports$23.97MQ3NetLoss
閲覧回数 11,128
49人が討論中
10
#PolkadotCommunityApprovesNewStrategyWith97%Vote
閲覧回数 31,211
301人が討論中