
#nodejs
nodejs
閲覧回数 574
5人が討論中
注目
最新
·
--
Node.jsが重大な脆弱性を緊急修正、一部のサーバーでリモートコード実行のリスク!
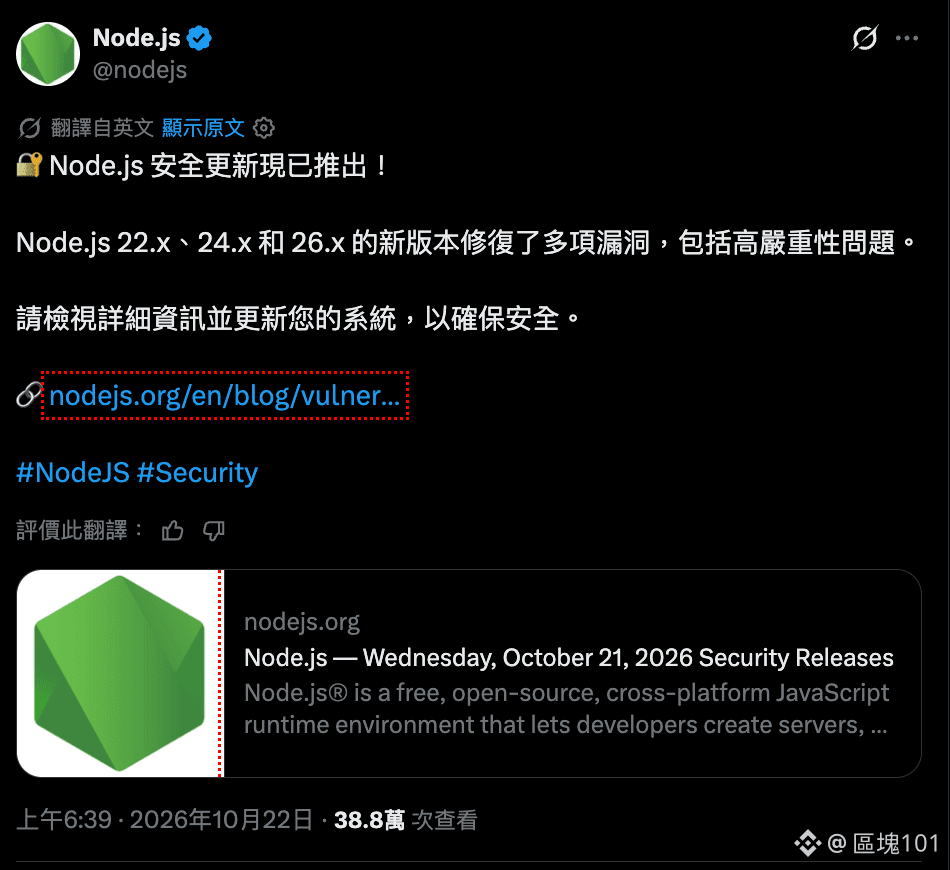
10月21日、Node.js公式がセキュリティアップデートを公開し、22.x、24.x、26.xの3つのバージョン系列に影響します。
今回の重要なポイントは5つです。
1. Brotliの解凍コンポーネントにメモリ書き込みの脆弱性があり、CVE-2026-111497として登録されています。
2. 公式はこの脆弱性をHigh(高)と評価しています。
3. 攻撃者が用意した圧縮データを処理する特定のアプリケーションで、脆弱性が悪用される可能性があります。
4. 同時に公開されたアップデートでは、TLS、DNS、暗号学的乱数、アクセス制御に関する問題も修正されています。
5. 公式は修正版として22.23.4、24.22.1、26.12.1を公開しました。
暗号資産業界では、取引プラットフォーム、ウォレットサービス、オンチェーンツール、APIバックエンドなどでNode.jsが使われている可能性があります。
ただし、影響を受けるかどうかは実際のバージョンやプログラムの構成によって異なるため、関連するすべてのサービスに脆弱性があると断定することはできません。
Node.jsを使用している開発チームは、まずバージョンを確認し、更新を計画してください。
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.jsが重大な脆弱性を緊急修正、一部のサーバーでリモートコード実行のリスク!
10月21日、Node.js公式がセキュリティアップデートを公開し、22.x、24.x、26.xの3つのバージョン系列に影響します。
今回の重要なポイントは5つです。
1. Brotliの解凍コンポーネントにメモリ書き込みの脆弱性があり、CVE-2026-111497として登録されています。
2. 公式はこの脆弱性をHigh(高)と評価しています。
3. 攻撃者が用意した圧縮データを処理する特定のアプリケーションで、脆弱性が悪用される可能性があります。
4. 同時に公開されたアップデートでは、TLS、DNS、暗号学的乱数、アクセス制御に関する問題も修正されています。
5. 公式は修正版として22.23.4、24.22.1、26.12.1を公開しました。
暗号資産業界では、取引プラットフォーム、ウォレットサービス、オンチェーンツール、APIバックエンドなどでNode.jsが使われている可能性があります。
ただし、影響を受けるかどうかは実際のバージョンやプログラムの構成によって異なるため、関連するすべてのサービスに脆弱性があると断定することはできません。
Node.jsを使用している開発チームは、まずバージョンを確認し、更新を計画してください。
#NodeJS #Cybersecurity #Crypto #Web3 #Security
10月21日、Node.js公式がセキュリティアップデートを公開し、22.x、24.x、26.xの3つのバージョン系列に影響します。
今回の重要なポイントは5つです。
1. Brotliの解凍コンポーネントにメモリ書き込みの脆弱性があり、CVE-2026-111497として登録されています。
2. 公式はこの脆弱性をHigh(高)と評価しています。
3. 攻撃者が用意した圧縮データを処理する特定のアプリケーションで、脆弱性が悪用される可能性があります。
4. 同時に公開されたアップデートでは、TLS、DNS、暗号学的乱数、アクセス制御に関する問題も修正されています。
5. 公式は修正版として22.23.4、24.22.1、26.12.1を公開しました。
暗号資産業界では、取引プラットフォーム、ウォレットサービス、オンチェーンツール、APIバックエンドなどでNode.jsが使われている可能性があります。
ただし、影響を受けるかどうかは実際のバージョンやプログラムの構成によって異なるため、関連するすべてのサービスに脆弱性があると断定することはできません。
Node.jsを使用している開発チームは、まずバージョンを確認し、更新を計画してください。
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH 開発インフラ警告:dAppのセキュリティ確保にNode.jsの緊急パッチが必要 💥
Node.jsコアチームは10月21日、26.x、24.x、22.xの各ブランチにわたる10件の脆弱性を修正する、重要なセキュリティアップデートを公開しました。注目すべきCVE‑2026‑111497は、Brotliデコーダーにおける境界外書き込みの脆弱性で、リモートコード実行につながるおそれがあります。古いランタイムを使い続けているdAppのバックエンドが侵害される可能性もあります。🦈
さらに、重大度の高い脆弱性3件は、DNSでのヌル文字の処理とTLSのホスト名検証にも影響します。一方、中程度の深刻度のバグにより、持続的接続のリークや乱数キャッシュの重複が発生するおそれがあります。📊 オンチェーンサービスを稼働させている開発者は、直ちに26.12.1、24.22.1、または22.23.4へアップグレードしてください。さもなければ、エクスプロイトを狙う攻撃者にとって次の格好の標的となるリスクがあります。💡
スマートマネーを扱うプロトコルはすでにパッチ適用済みのリリースへ移行していますが、古いノードは依然として攻撃者に狙われやすい状態です。📌 あなたのインフラのコントラクトは、脆弱なブランチ上にありませんか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH 開発インフラ警告:dAppのセキュリティ確保にNode.jsの緊急パッチが必要 💥
Node.jsコアチームは10月21日、26.x、24.x、22.xの各ブランチにわたる10件の脆弱性を修正する、重要なセキュリティアップデートを公開しました。注目すべきCVE‑2026‑111497は、Brotliデコーダーにおける境界外書き込みの脆弱性で、リモートコード実行につながるおそれがあります。古いランタイムを使い続けているdAppのバックエンドが侵害される可能性もあります。🦈
さらに、重大度の高い脆弱性3件は、DNSでのヌル文字の処理とTLSのホスト名検証にも影響します。一方、中程度の深刻度のバグにより、持続的接続のリークや乱数キャッシュの重複が発生するおそれがあります。📊 オンチェーンサービスを稼働させている開発者は、直ちに26.12.1、24.22.1、または22.23.4へアップグレードしてください。さもなければ、エクスプロイトを狙う攻撃者にとって次の格好の標的となるリスクがあります。💡
スマートマネーを扱うプロトコルはすでにパッチ適用済みのリリースへ移行していますが、古いノードは依然として攻撃者に狙われやすい状態です。📌 あなたのインフラのコントラクトは、脆弱なブランチ上にありませんか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
Node.jsコアチームは10月21日、26.x、24.x、22.xの各ブランチにわたる10件の脆弱性を修正する、重要なセキュリティアップデートを公開しました。注目すべきCVE‑2026‑111497は、Brotliデコーダーにおける境界外書き込みの脆弱性で、リモートコード実行につながるおそれがあります。古いランタイムを使い続けているdAppのバックエンドが侵害される可能性もあります。🦈
さらに、重大度の高い脆弱性3件は、DNSでのヌル文字の処理とTLSのホスト名検証にも影響します。一方、中程度の深刻度のバグにより、持続的接続のリークや乱数キャッシュの重複が発生するおそれがあります。📊 オンチェーンサービスを稼働させている開発者は、直ちに26.12.1、24.22.1、または22.23.4へアップグレードしてください。さもなければ、エクスプロイトを狙う攻撃者にとって次の格好の標的となるリスクがあります。💡
スマートマネーを扱うプロトコルはすでにパッチ適用済みのリリースへ移行していますが、古いノードは依然として攻撃者に狙われやすい状態です。📌 あなたのインフラのコントラクトは、脆弱なブランチ上にありませんか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
ブリッシュ
🤖 2026年にマニュアルトレーディングが衰退する理由:自律的アルファの台頭
今日のクリプト市場の複雑さは、もはや人間の反応時間を超えてしまいました。
⚠️ 地政学的な変動が流動性の流れに秒単位で影響を与える中、マニュアル実行に依存することは、一貫した結果を得るための実行可能な戦略ではなくなりました。
この市場における真の「アルファ」は以下の交差点に見出されます:
✅ AI駆動の自動化
✅ リアルタイムデータの整合性
高性能フレームワークとマルチモデルAPIスイッチングを利用することで、信号からノイズを外科的な精度でフィルタリングできるようになりました。
📌 現代のセットアップの論理:
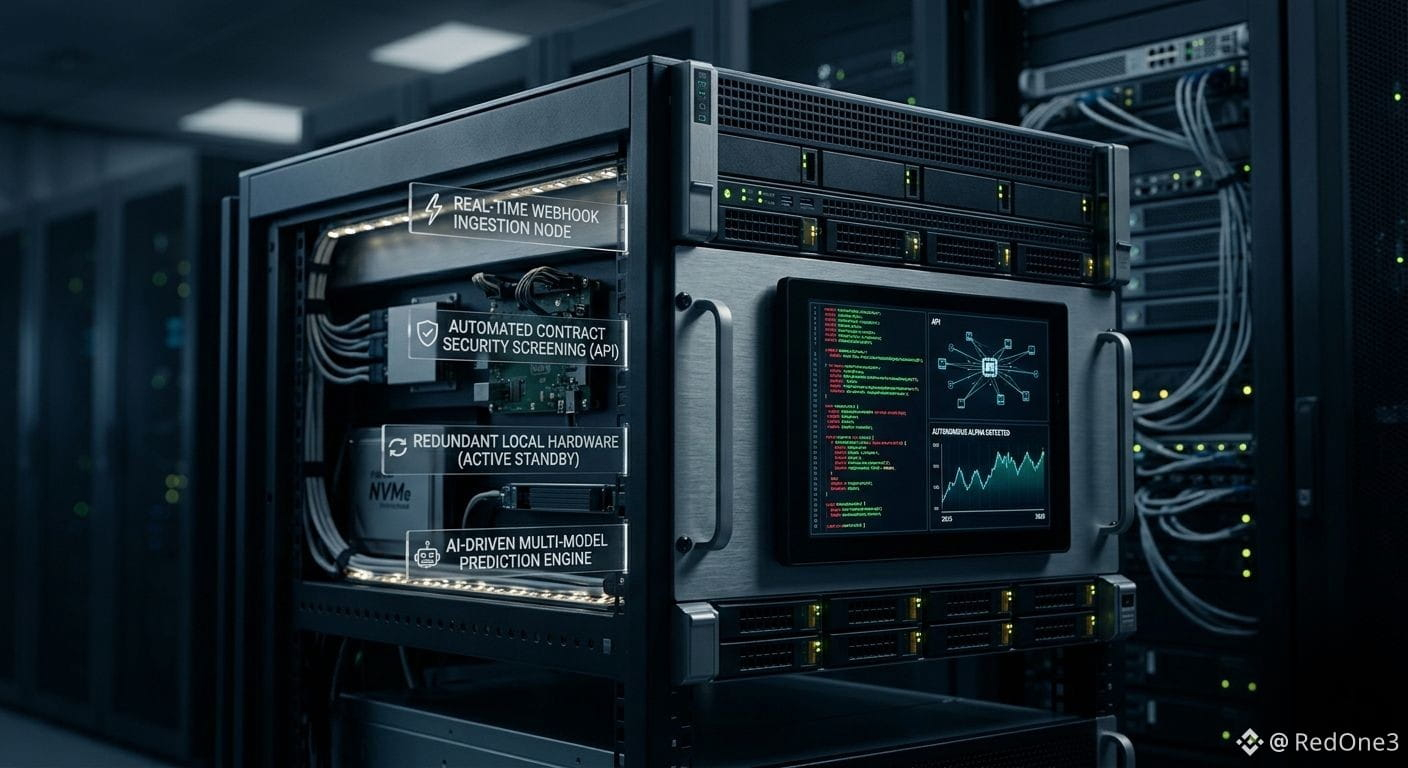
⚡ リアルタイムWebhook
チェーン上のイベントをミリ秒単位でキャッチします。
🛡️ セキュリティスクリーニング
デプロイ前に隠れたリスクフラグを検出するためのスマートコントラクトの自動監査。
🔄 冗長性
不安定なクラウド環境から、24/7稼働を実現する専用ローカルハードウェアへ移行。
💡 眠らない市場では、あなたのツールも眠ってはいけません。
目標は単に取引することではなく、画面から離れている間に機会を特定するシステムを構築することです。
データの速度こそが唯一の重要な通貨です。
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 2026年にマニュアルトレーディングが衰退する理由:自律的アルファの台頭
今日のクリプト市場の複雑さは、もはや人間の反応時間を超えてしまいました。
⚠️ 地政学的な変動が流動性の流れに秒単位で影響を与える中、マニュアル実行に依存することは、一貫した結果を得るための実行可能な戦略ではなくなりました。
この市場における真の「アルファ」は以下の交差点に見出されます:
✅ AI駆動の自動化
✅ リアルタイムデータの整合性
高性能フレームワークとマルチモデルAPIスイッチングを利用することで、信号からノイズを外科的な精度でフィルタリングできるようになりました。
📌 現代のセットアップの論理:
⚡ リアルタイムWebhook
チェーン上のイベントをミリ秒単位でキャッチします。
🛡️ セキュリティスクリーニング
デプロイ前に隠れたリスクフラグを検出するためのスマートコントラクトの自動監査。
🔄 冗長性
不安定なクラウド環境から、24/7稼働を実現する専用ローカルハードウェアへ移行。
💡 眠らない市場では、あなたのツールも眠ってはいけません。
目標は単に取引することではなく、画面から離れている間に機会を特定するシステムを構築することです。
データの速度こそが唯一の重要な通貨です。
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
今日のクリプト市場の複雑さは、もはや人間の反応時間を超えてしまいました。
⚠️ 地政学的な変動が流動性の流れに秒単位で影響を与える中、マニュアル実行に依存することは、一貫した結果を得るための実行可能な戦略ではなくなりました。
この市場における真の「アルファ」は以下の交差点に見出されます:
✅ AI駆動の自動化
✅ リアルタイムデータの整合性
高性能フレームワークとマルチモデルAPIスイッチングを利用することで、信号からノイズを外科的な精度でフィルタリングできるようになりました。
📌 現代のセットアップの論理:
⚡ リアルタイムWebhook
チェーン上のイベントをミリ秒単位でキャッチします。
🛡️ セキュリティスクリーニング
デプロイ前に隠れたリスクフラグを検出するためのスマートコントラクトの自動監査。
🔄 冗長性
不安定なクラウド環境から、24/7稼働を実現する専用ローカルハードウェアへ移行。
💡 眠らない市場では、あなたのツールも眠ってはいけません。
目標は単に取引することではなく、画面から離れている間に機会を特定するシステムを構築することです。
データの速度こそが唯一の重要な通貨です。
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#WhoWillSucceedJensenHuangatNvidia?
閲覧回数 139,522
1,519人が討論中
2
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 532,013
3,371人が討論中
3
#BitcoinActiveSupplyInProfitDropsBelow45%
閲覧回数 60,059
635人が討論中
4
#KavaSaysAbnormalActivityLimitedToKavaLend
閲覧回数 32,711
357人が討論中
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
閲覧回数 24,350
311人が討論中
6
#USPPIMissMayEaseBTCPressure
閲覧回数 271,435
2,204人が討論中
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
閲覧回数 8,858
86人が討論中
8
#TONStrategyReports$23.97MQ3NetLoss
閲覧回数 9,341
42人が討論中
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
閲覧回数 25,441
284人が討論中
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
閲覧回数 22,268
240人が討論中