
#php2shell
php2shell
2,168 penayangan
28 Berdiskusi
Populer
Terbaru

·
--
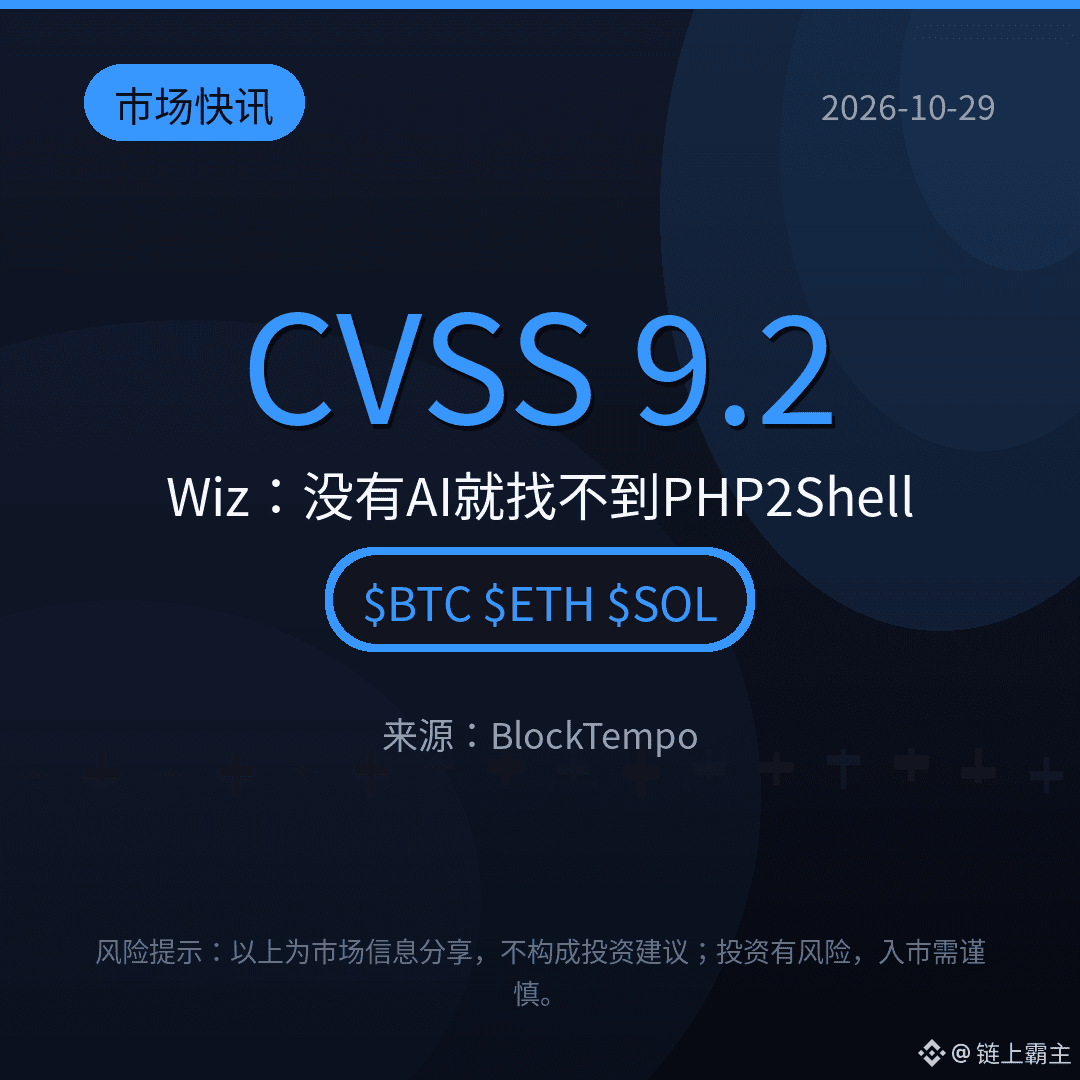
【Kilasan Pasar】CTO Wiz Schwartz: Tanpa AI, PHP2Shell tidak akan ditemukan. Peneliti terbaik yang bekerja sendiri mungkin membutuhkan 12 bulan, dan belum tentu berhasil menemukannya. Kerentanan CVSS 9.2 memungkinkan eksekusi kode jarak jauh tanpa kata sandi. PHP mendukung sekitar 70% situs web; Atlas meningkatkan produktivitas individu 100 hingga 1.000 kali lipat. Sebagian besar sistem belum ditambal; PHP harus diperbarui dan server dimulai ulang. Sudahkah Anda memperbarui PHP? Mari berbincang di kolom komentar
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananAI
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi pasar di atas hanya untuk dibagikan dan bukan merupakan saran investasi. Investasi memiliki risiko; berhati-hatilah saat memasuki pasar.
【Kilasan Pasar】CTO Wiz Schwartz: Tanpa AI, PHP2Shell tidak akan ditemukan. Peneliti terbaik yang bekerja sendiri mungkin membutuhkan 12 bulan, dan belum tentu berhasil menemukannya. Kerentanan CVSS 9.2 memungkinkan eksekusi kode jarak jauh tanpa kata sandi. PHP mendukung sekitar 70% situs web; Atlas meningkatkan produktivitas individu 100 hingga 1.000 kali lipat. Sebagian besar sistem belum ditambal; PHP harus diperbarui dan server dimulai ulang. Sudahkah Anda memperbarui PHP? Mari berbincang di kolom komentar
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananAI
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi pasar di atas hanya untuk dibagikan dan bukan merupakan saran investasi. Investasi memiliki risiko; berhati-hatilah saat memasuki pasar.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananAI
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi pasar di atas hanya untuk dibagikan dan bukan merupakan saran investasi. Investasi memiliki risiko; berhati-hatilah saat memasuki pasar.
25
·
--
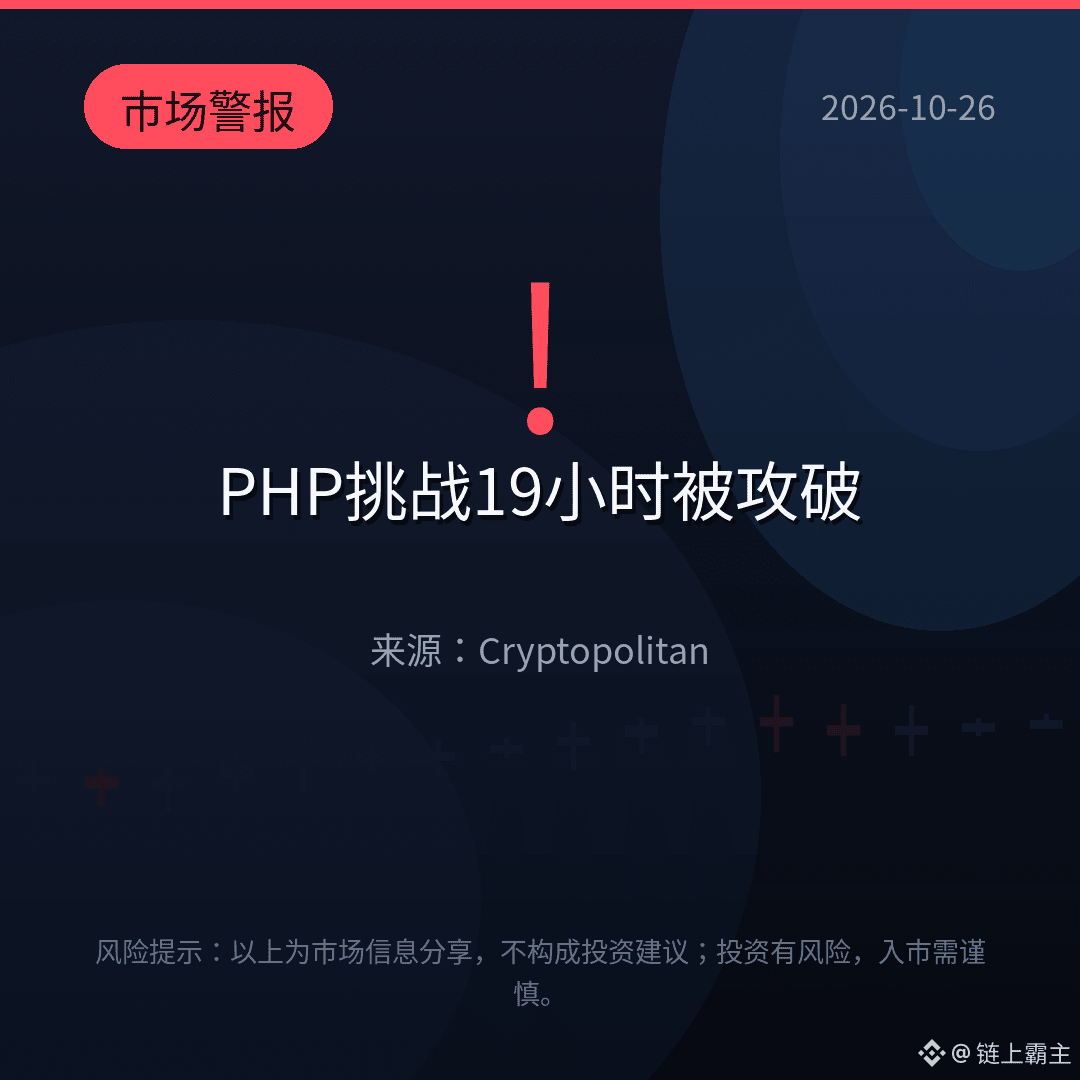
【Berita Pasar】Dalam 19,28 jam, hadiah BTC senilai sekitar 2.021 dolar AS berhasil dibawa pulang: KillaBoi membobol server PHP 8.4.26 yang belum ditambal dan meraih 0.02511679 BTC. Kemenangan diraih pada 25 Oktober.
Tantangan ini menargetkan PHP2Shell: dua kerentanan dengan skor 9,2 memungkinkan eksekusi kode jarak jauh. Pihak resmi telah memperbaikinya pada 21 Oktober.
Sudah memasang patch? Mari bahas di kolom komentar.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
【Berita Pasar】Dalam 19,28 jam, hadiah BTC senilai sekitar 2.021 dolar AS berhasil dibawa pulang: KillaBoi membobol server PHP 8.4.26 yang belum ditambal dan meraih 0.02511679 BTC. Kemenangan diraih pada 25 Oktober.
Tantangan ini menargetkan PHP2Shell: dua kerentanan dengan skor 9,2 memungkinkan eksekusi kode jarak jauh. Pihak resmi telah memperbaikinya pada 21 Oktober.
Sudah memasang patch? Mari bahas di kolom komentar.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
Tantangan ini menargetkan PHP2Shell: dua kerentanan dengan skor 9,2 memungkinkan eksekusi kode jarak jauh. Pihak resmi telah memperbaikinya pada 21 Oktober.
Sudah memasang patch? Mari bahas di kolom komentar.
$BTC $ETH $USDT
#PHP2Shell #网络安全 #Bitcoin
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
315
Artikel
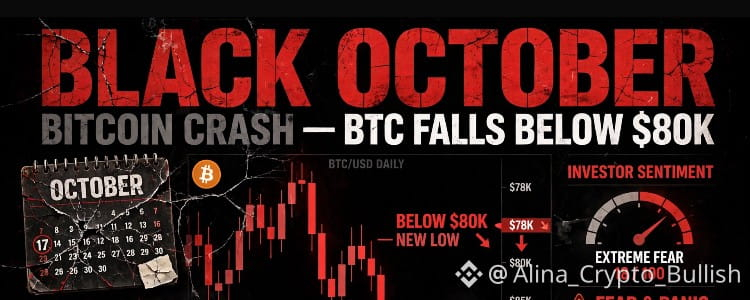
🚨Berita terkini:l 🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:👀⚠️🚨 BLACK OCTOBER: Bitcoin Jatuh di Bawah $80 Ribu — Apakah Ini Kejadian 1929 Terulang Lagi?
Oktober selalu menjadi bulan terbaik bagi kripto. Imbal hasil rata-rata: +18,3%. Tahun ini? Oktober berubah menjadi KELAM.
Inilah Black October — edisi PERETASAN DATA. Inilah alasan Oktober 2026 disebut Black October dalam keamanan siber, bukan sekadar akibat kejatuhan kripto:
Ini BUKAN satu peretasan besar — melainkan 20+ peretasan besar dalam 2 minggu, semuanya menggunakan AI untuk menemukan bug lebih cepat daripada kemampuan kita menambalnya.
🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:
1. PHP2Shell — 70% internet berisiko
🚨Berita terkini:l 🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:👀⚠️
🚨 BLACK OCTOBER: Bitcoin Jatuh di Bawah $80 Ribu — Apakah Ini Kejadian 1929 Terulang Lagi?
Oktober selalu menjadi bulan terbaik bagi kripto. Imbal hasil rata-rata: +18,3%. Tahun ini? Oktober berubah menjadi KELAM.
Inilah Black October — edisi PERETASAN DATA. Inilah alasan Oktober 2026 disebut Black October dalam keamanan siber, bukan sekadar akibat kejatuhan kripto:
Ini BUKAN satu peretasan besar — melainkan 20+ peretasan besar dalam 2 minggu, semuanya menggunakan AI untuk menemukan bug lebih cepat daripada kemampuan kita menambalnya.
🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:
1. PHP2Shell — 70% internet berisiko
Oktober selalu menjadi bulan terbaik bagi kripto. Imbal hasil rata-rata: +18,3%. Tahun ini? Oktober berubah menjadi KELAM.
Inilah Black October — edisi PERETASAN DATA. Inilah alasan Oktober 2026 disebut Black October dalam keamanan siber, bukan sekadar akibat kejatuhan kripto:
Ini BUKAN satu peretasan besar — melainkan 20+ peretasan besar dalam 2 minggu, semuanya menggunakan AI untuk menemukan bug lebih cepat daripada kemampuan kita menambalnya.
🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:
1. PHP2Shell — 70% internet berisiko
2
385
·
--
#ArtificialInteligence
🚨 AI Baru Saja Mengatasi Ancaman Keamanan Internet Berusia 10 Tahun! 🚨:
Tahukah Anda bahwa lebih dari 70% web bergantung pada PHP?
Selama lebih dari satu dekade (sejak sekitar 2012), kerentanan keamanan besar tersembunyi jauh di dalam mesin inti PHP. Para pengembang dan auditor kode manusia luput menemukannya selama bertahun-tahun. Namun, baru-baru ini, Agen Keamanan AI canggih berhasil mengungkap celah kritis ini! 🤖🔒
Apa yang Terjadi?
Bug-nya: Dikenal sebagai #PHP2Shell , celah ini dapat memungkinkan eksekusi kode jarak jauh tanpa izin, sehingga peretas berpotensi mengakses basis data server tanpa verifikasi kata sandi.
Terobosan AI: Alih-alih menggantikan manusia, AI menunjukkan betapa hebatnya perannya sebagai asisten—memindai logika kode yang kompleks dan mengungkap celah keamanan yang tersembunyi selama lebih dari 10 tahun.
Mengapa Ini Penting:#Cybersecurityagense
di seluruh dunia siaga tinggi untuk menerbitkan patch, melindungi jutaan situs web dan platform online dari pembobolan serius.
🔥 Gambaran Besarnya
Ini adalah contoh nyata bagaimana kecerdasan buatan membentuk masa depan keamanan web, infrastruktur Web3, dan ketahanan teknologi. Jika digunakan secara positif, AI tidak hanya mengotomatiskan tugas—AI juga secara aktif menjaga keamanan dunia digital!
Apa pendapat Anda tentang AI yang mengambil peran utama dalam keamanan siber? Mari berdiskusi di bawah! 👇
#AIAgents
#ArtificialInteligence
🚨 AI Baru Saja Mengatasi Ancaman Keamanan Internet Berusia 10 Tahun! 🚨:
Tahukah Anda bahwa lebih dari 70% web bergantung pada PHP?
Selama lebih dari satu dekade (sejak sekitar 2012), kerentanan keamanan besar tersembunyi jauh di dalam mesin inti PHP. Para pengembang dan auditor kode manusia luput menemukannya selama bertahun-tahun. Namun, baru-baru ini, Agen Keamanan AI canggih berhasil mengungkap celah kritis ini! 🤖🔒
Apa yang Terjadi?
Bug-nya: Dikenal sebagai #PHP2Shell , celah ini dapat memungkinkan eksekusi kode jarak jauh tanpa izin, sehingga peretas berpotensi mengakses basis data server tanpa verifikasi kata sandi.
Terobosan AI: Alih-alih menggantikan manusia, AI menunjukkan betapa hebatnya perannya sebagai asisten—memindai logika kode yang kompleks dan mengungkap celah keamanan yang tersembunyi selama lebih dari 10 tahun.
Mengapa Ini Penting:#Cybersecurityagense
di seluruh dunia siaga tinggi untuk menerbitkan patch, melindungi jutaan situs web dan platform online dari pembobolan serius.
🔥 Gambaran Besarnya
Ini adalah contoh nyata bagaimana kecerdasan buatan membentuk masa depan keamanan web, infrastruktur Web3, dan ketahanan teknologi. Jika digunakan secara positif, AI tidak hanya mengotomatiskan tugas—AI juga secara aktif menjaga keamanan dunia digital!
Apa pendapat Anda tentang AI yang mengambil peran utama dalam keamanan siber? Mari berdiskusi di bawah! 👇
#AIAgents
🚨 AI Baru Saja Mengatasi Ancaman Keamanan Internet Berusia 10 Tahun! 🚨:
Tahukah Anda bahwa lebih dari 70% web bergantung pada PHP?
Selama lebih dari satu dekade (sejak sekitar 2012), kerentanan keamanan besar tersembunyi jauh di dalam mesin inti PHP. Para pengembang dan auditor kode manusia luput menemukannya selama bertahun-tahun. Namun, baru-baru ini, Agen Keamanan AI canggih berhasil mengungkap celah kritis ini! 🤖🔒
Apa yang Terjadi?
Bug-nya: Dikenal sebagai #PHP2Shell , celah ini dapat memungkinkan eksekusi kode jarak jauh tanpa izin, sehingga peretas berpotensi mengakses basis data server tanpa verifikasi kata sandi.
Terobosan AI: Alih-alih menggantikan manusia, AI menunjukkan betapa hebatnya perannya sebagai asisten—memindai logika kode yang kompleks dan mengungkap celah keamanan yang tersembunyi selama lebih dari 10 tahun.
Mengapa Ini Penting:#Cybersecurityagense
di seluruh dunia siaga tinggi untuk menerbitkan patch, melindungi jutaan situs web dan platform online dari pembobolan serius.
🔥 Gambaran Besarnya
Ini adalah contoh nyata bagaimana kecerdasan buatan membentuk masa depan keamanan web, infrastruktur Web3, dan ketahanan teknologi. Jika digunakan secara positif, AI tidak hanya mengotomatiskan tugas—AI juga secara aktif menjaga keamanan dunia digital!
Apa pendapat Anda tentang AI yang mengambil peran utama dalam keamanan siber? Mari berdiskusi di bawah! 👇
#AIAgents
1
241

Dari ribuan hingga jutaan serangan hanya dalam beberapa jam: celah PHP2Shell memicu peringatan global berskala masif. Seberapa rentan platform Bitcoin, wallet, dan exchange terhadap vektor serangan ini? Kami mengevaluasi dampaknya terhadap infrastruktur dalam video ini.
💡 Celah keamanan PHP: Anda tidak bisa mengetahui apakah sebuah situs terdampak, tetapi Anda bisa membatasi kerusakan. Ganti kata sandi yang digunakan berulang kali (email, exchange, dan bank), keluarkan akun dari sesi yang masih terbuka, aktifkan verifikasi dua langkah, dan hapus kunci API yang tidak digunakan.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
Dari ribuan hingga jutaan serangan hanya dalam beberapa jam: celah PHP2Shell memicu peringatan global berskala masif. Seberapa rentan platform Bitcoin, wallet, dan exchange terhadap vektor serangan ini? Kami mengevaluasi dampaknya terhadap infrastruktur dalam video ini.
💡 Celah keamanan PHP: Anda tidak bisa mengetahui apakah sebuah situs terdampak, tetapi Anda bisa membatasi kerusakan. Ganti kata sandi yang digunakan berulang kali (email, exchange, dan bank), keluarkan akun dari sesi yang masih terbuka, aktifkan verifikasi dua langkah, dan hapus kunci API yang tidak digunakan.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
💡 Celah keamanan PHP: Anda tidak bisa mengetahui apakah sebuah situs terdampak, tetapi Anda bisa membatasi kerusakan. Ganti kata sandi yang digunakan berulang kali (email, exchange, dan bank), keluarkan akun dari sesi yang masih terbuka, aktifkan verifikasi dua langkah, dan hapus kunci API yang tidak digunakan.
#PHP2Shell #PHP #exchange #Gmail #banco $GOOGL
1
24
·
--
Judul: Pembalikan PHP2Shell: Resminya bilang “belum ada yang memakainya”, Amazon bilang “serangan sudah dimulai 4 hari sebelumnya”
Di postingan kemarin saya menulis bahwa pernyataan resmi tim PHP adalah “tidak ditemukan eksploitasi fungsional saat pengungkapan”. Pernyataan itu langsung dibantah oleh intelijen ancaman Amazon tadi malam hingga pagi ini.
Kronologi faktual (semuanya dikonversi ke waktu Beijing):
- Catatan honeypot Amazon MadPot: upaya eksploitasi paling awal terjadi pada 17 Oktober (Sabtu)—saat itu kerentanan masih dalam masa embargo, bahkan bayangan patch pun belum ada.
- Sekitar 12 jam sebelum embargo dicabut pada 21 Oktober, beberapa PoC sudah tersedia, dengan payload dan infrastruktur anonim yang berbeda-beda. Ini menunjukkan pelakunya bukan kelompok yang sama.
- Dalam beberapa jam setelah patch dirilis, kode eksploitasi baru langsung bermunculan. Kesimpulan Amazon saat ini: kerentanan sedang dieksploitasi secara luas.
- Skala: menurut Cloudflare, upaya eksploitasi telah mencapai jutaan kali; Palo Alto menemukan lebih dari 22,6 juta instans yang terekspos di seluruh dunia; Wiz memperkirakan kerentanan ini berdampak pada sekitar 70% internet dan telah ada selama lebih dari sepuluh tahun; VirusTotal melacak lebih dari 5,1 juta host PHP yang terekspos.
- Kabar terburuk: NCC Group memperingatkan bahwa sebagian sistem yang rentan mungkin sudah ditanami backdoor.
Sebagai penyeimbang (ini juga fakta): Dataminr memperbarui laporannya pagi ini dan mengatakan bahwa yang teramati sejauh ini masih sebatas pemindaian, pengambilan sidik jari, dan eksploitasi yang tidak berhasil; belum ada intrusi yang berhasil dikonfirmasi—tetapi mereka mengatakan, “ini hanya masalah waktu”.
Pandangan saya: hal paling menakutkan dari gelombang ini bukanlah kerentanannya, melainkan linimasa yang sudah berubah total. Amazon blak-blakan mengatakan: jendela perbaikan 7/30 hari sudah tidak berlaku; waktu untuk menambal kini harus dihitung dalam hitungan jam. Setelah AI menurunkan biaya untuk “mengubah diff patch menjadi exploit yang bisa digunakan”, bahkan masa embargo pun tak lagi aman. Ini menjadi peringatan bagi semua firma kecil, bridge kecil, dan wallet kecil yang masih menggunakan PHP untuk frontend/backend—penyerang tak lagi menunggu Anda merilis patch.
Kembali ke dunia kripto: CZ sudah memperingatkan pada Rabu, sementara Coinbase mengatakan mereka tidak terekspos. Menyimpan uang di bursa besar seharusnya tidak masalah, tetapi selama beberapa hari ini jangan simpan dana besar di platform kecil, aktifkan 2FA untuk akun penting, dan jangan sembarangan mengeklik tautan dari sumber yang tidak jelas.
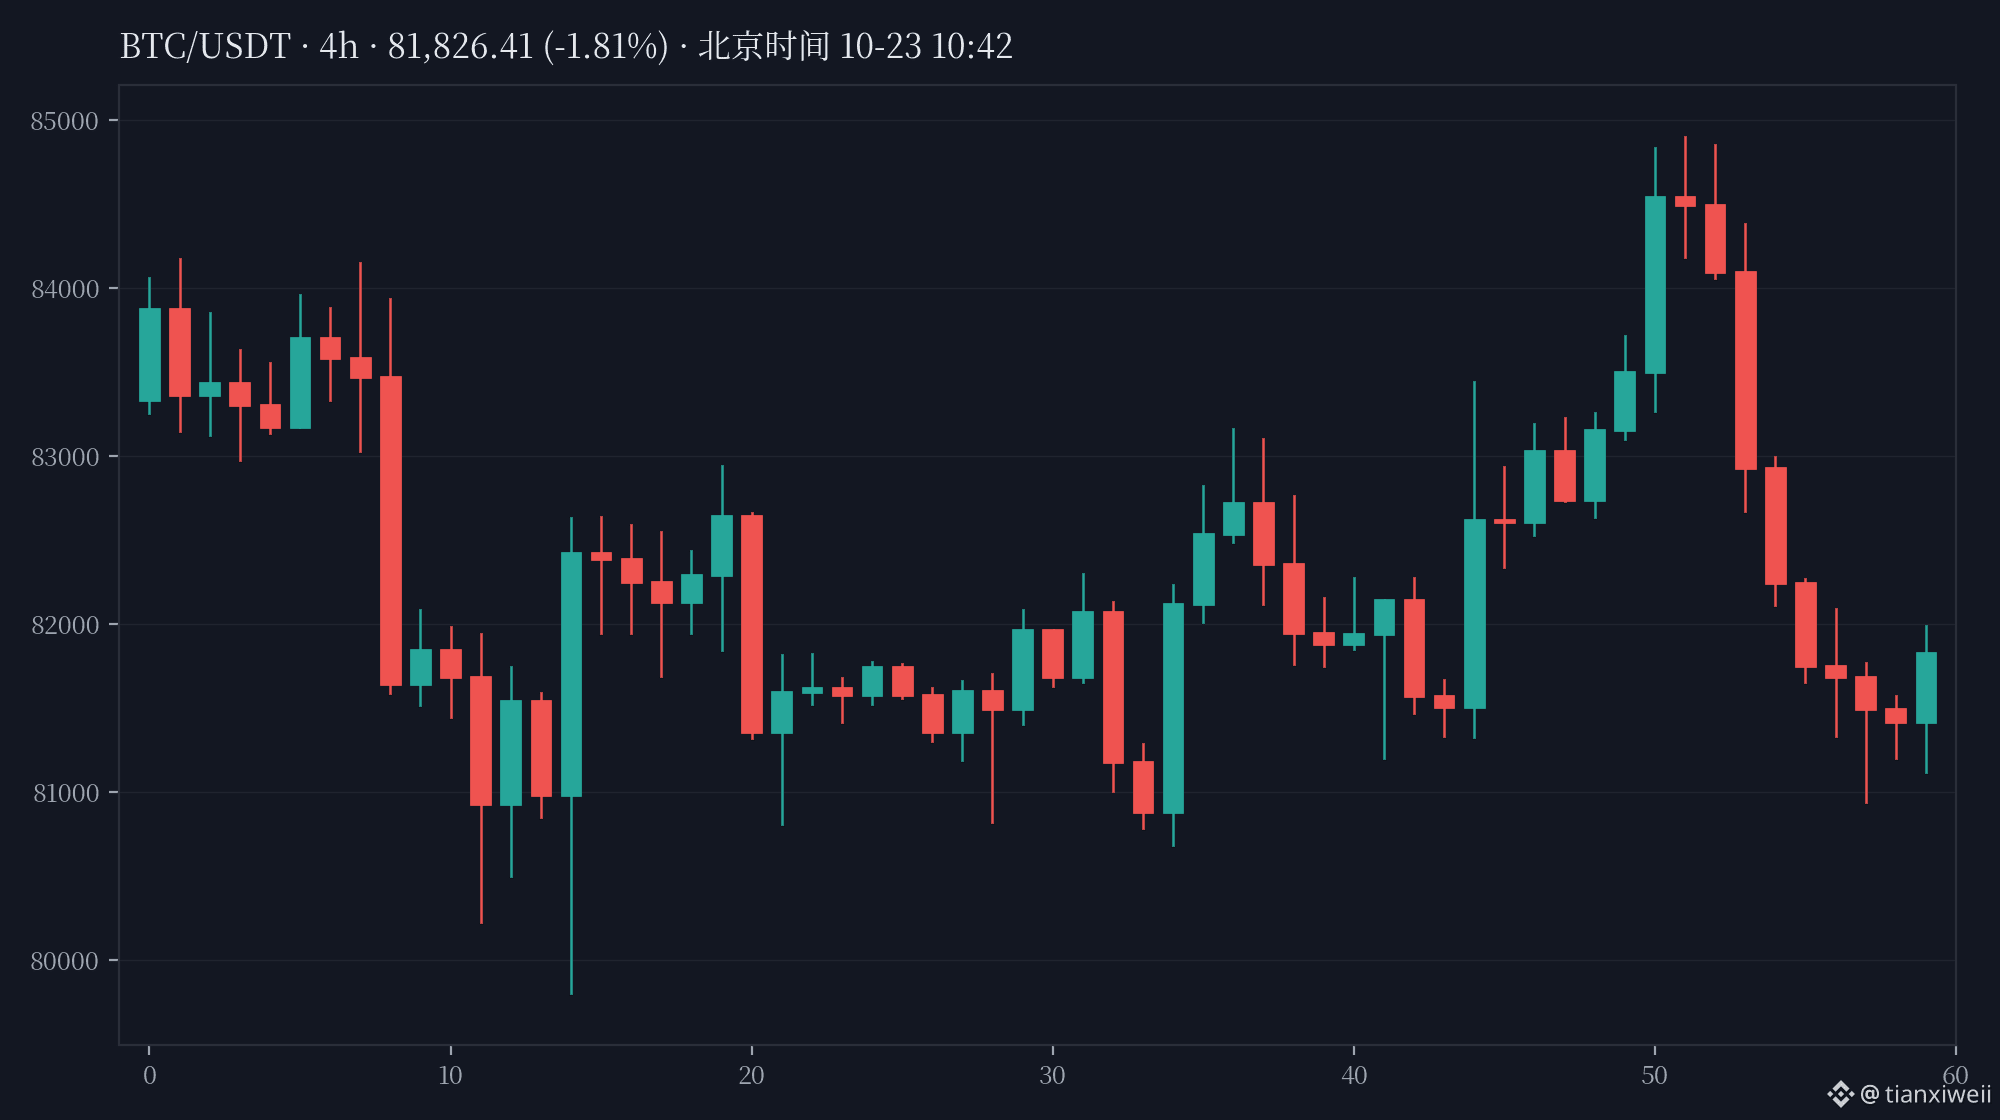
Saat artikel ini ditulis, $BTC sekitar 81.870 (harga spot Binance/perpetual OKX, selisih antara dua sumber 0,034%, diverifikasi pukul 10.41); pasar sejauh ini belum terdampak langsung oleh peristiwa ini.
Diskusi: menurut Anda, apakah ini “heboh saja, setelah ditambal semuanya beres”, atau “ancaman yang lebih besar masih akan datang”? Sampai jumpa di kolom komentar.
#PHP2Shell #安全提醒 #KeamananKripto
Judul: Pembalikan PHP2Shell: Resminya bilang “belum ada yang memakainya”, Amazon bilang “serangan sudah dimulai 4 hari sebelumnya”
Di postingan kemarin saya menulis bahwa pernyataan resmi tim PHP adalah “tidak ditemukan eksploitasi fungsional saat pengungkapan”. Pernyataan itu langsung dibantah oleh intelijen ancaman Amazon tadi malam hingga pagi ini.
Kronologi faktual (semuanya dikonversi ke waktu Beijing):
- Catatan honeypot Amazon MadPot: upaya eksploitasi paling awal terjadi pada 17 Oktober (Sabtu)—saat itu kerentanan masih dalam masa embargo, bahkan bayangan patch pun belum ada.
- Sekitar 12 jam sebelum embargo dicabut pada 21 Oktober, beberapa PoC sudah tersedia, dengan payload dan infrastruktur anonim yang berbeda-beda. Ini menunjukkan pelakunya bukan kelompok yang sama.
- Dalam beberapa jam setelah patch dirilis, kode eksploitasi baru langsung bermunculan. Kesimpulan Amazon saat ini: kerentanan sedang dieksploitasi secara luas.
- Skala: menurut Cloudflare, upaya eksploitasi telah mencapai jutaan kali; Palo Alto menemukan lebih dari 22,6 juta instans yang terekspos di seluruh dunia; Wiz memperkirakan kerentanan ini berdampak pada sekitar 70% internet dan telah ada selama lebih dari sepuluh tahun; VirusTotal melacak lebih dari 5,1 juta host PHP yang terekspos.
- Kabar terburuk: NCC Group memperingatkan bahwa sebagian sistem yang rentan mungkin sudah ditanami backdoor.
Sebagai penyeimbang (ini juga fakta): Dataminr memperbarui laporannya pagi ini dan mengatakan bahwa yang teramati sejauh ini masih sebatas pemindaian, pengambilan sidik jari, dan eksploitasi yang tidak berhasil; belum ada intrusi yang berhasil dikonfirmasi—tetapi mereka mengatakan, “ini hanya masalah waktu”.
Pandangan saya: hal paling menakutkan dari gelombang ini bukanlah kerentanannya, melainkan linimasa yang sudah berubah total. Amazon blak-blakan mengatakan: jendela perbaikan 7/30 hari sudah tidak berlaku; waktu untuk menambal kini harus dihitung dalam hitungan jam. Setelah AI menurunkan biaya untuk “mengubah diff patch menjadi exploit yang bisa digunakan”, bahkan masa embargo pun tak lagi aman. Ini menjadi peringatan bagi semua firma kecil, bridge kecil, dan wallet kecil yang masih menggunakan PHP untuk frontend/backend—penyerang tak lagi menunggu Anda merilis patch.
Kembali ke dunia kripto: CZ sudah memperingatkan pada Rabu, sementara Coinbase mengatakan mereka tidak terekspos. Menyimpan uang di bursa besar seharusnya tidak masalah, tetapi selama beberapa hari ini jangan simpan dana besar di platform kecil, aktifkan 2FA untuk akun penting, dan jangan sembarangan mengeklik tautan dari sumber yang tidak jelas.
Saat artikel ini ditulis, $BTC sekitar 81.870 (harga spot Binance/perpetual OKX, selisih antara dua sumber 0,034%, diverifikasi pukul 10.41); pasar sejauh ini belum terdampak langsung oleh peristiwa ini.
Diskusi: menurut Anda, apakah ini “heboh saja, setelah ditambal semuanya beres”, atau “ancaman yang lebih besar masih akan datang”? Sampai jumpa di kolom komentar.
#PHP2Shell #安全提醒 #KeamananKripto
Di postingan kemarin saya menulis bahwa pernyataan resmi tim PHP adalah “tidak ditemukan eksploitasi fungsional saat pengungkapan”. Pernyataan itu langsung dibantah oleh intelijen ancaman Amazon tadi malam hingga pagi ini.
Kronologi faktual (semuanya dikonversi ke waktu Beijing):
- Catatan honeypot Amazon MadPot: upaya eksploitasi paling awal terjadi pada 17 Oktober (Sabtu)—saat itu kerentanan masih dalam masa embargo, bahkan bayangan patch pun belum ada.
- Sekitar 12 jam sebelum embargo dicabut pada 21 Oktober, beberapa PoC sudah tersedia, dengan payload dan infrastruktur anonim yang berbeda-beda. Ini menunjukkan pelakunya bukan kelompok yang sama.
- Dalam beberapa jam setelah patch dirilis, kode eksploitasi baru langsung bermunculan. Kesimpulan Amazon saat ini: kerentanan sedang dieksploitasi secara luas.
- Skala: menurut Cloudflare, upaya eksploitasi telah mencapai jutaan kali; Palo Alto menemukan lebih dari 22,6 juta instans yang terekspos di seluruh dunia; Wiz memperkirakan kerentanan ini berdampak pada sekitar 70% internet dan telah ada selama lebih dari sepuluh tahun; VirusTotal melacak lebih dari 5,1 juta host PHP yang terekspos.
- Kabar terburuk: NCC Group memperingatkan bahwa sebagian sistem yang rentan mungkin sudah ditanami backdoor.
Sebagai penyeimbang (ini juga fakta): Dataminr memperbarui laporannya pagi ini dan mengatakan bahwa yang teramati sejauh ini masih sebatas pemindaian, pengambilan sidik jari, dan eksploitasi yang tidak berhasil; belum ada intrusi yang berhasil dikonfirmasi—tetapi mereka mengatakan, “ini hanya masalah waktu”.
Pandangan saya: hal paling menakutkan dari gelombang ini bukanlah kerentanannya, melainkan linimasa yang sudah berubah total. Amazon blak-blakan mengatakan: jendela perbaikan 7/30 hari sudah tidak berlaku; waktu untuk menambal kini harus dihitung dalam hitungan jam. Setelah AI menurunkan biaya untuk “mengubah diff patch menjadi exploit yang bisa digunakan”, bahkan masa embargo pun tak lagi aman. Ini menjadi peringatan bagi semua firma kecil, bridge kecil, dan wallet kecil yang masih menggunakan PHP untuk frontend/backend—penyerang tak lagi menunggu Anda merilis patch.
Kembali ke dunia kripto: CZ sudah memperingatkan pada Rabu, sementara Coinbase mengatakan mereka tidak terekspos. Menyimpan uang di bursa besar seharusnya tidak masalah, tetapi selama beberapa hari ini jangan simpan dana besar di platform kecil, aktifkan 2FA untuk akun penting, dan jangan sembarangan mengeklik tautan dari sumber yang tidak jelas.
Saat artikel ini ditulis, $BTC sekitar 81.870 (harga spot Binance/perpetual OKX, selisih antara dua sumber 0,034%, diverifikasi pukul 10.41); pasar sejauh ini belum terdampak langsung oleh peristiwa ini.
Diskusi: menurut Anda, apakah ini “heboh saja, setelah ditambal semuanya beres”, atau “ancaman yang lebih besar masih akan datang”? Sampai jumpa di kolom komentar.
#PHP2Shell #安全提醒 #KeamananKripto
51
Yang kemarin dini hari masih menertawakan celah seed phrase Coldcard, jangan tertawa dulu—sekarang giliran browser kalian sendiri.
Pada 21 Oktober, CZ menulis sesuatu yang cukup absurd di X: "Anggap saja aku paranoid, tapi ekstra hati-hati saat mengunjungi SITUS WEB apa pun dalam beberapa hari ke depan." Artinya: beberapa hari ini, jangan sembarangan mengeklik situs web.
Latar belakangnya, PHP mengalami dua celah keamanan dengan nama kode PHP2Shell (CVE-2026-109618/109619), tingkat keparahan 9,2/10. Celah ini memungkinkan eksekusi kode jarak jauh tanpa perlu login. PHP menjalankan 70,5% situs web di seluruh dunia, dan Palo Alto mendapati 22,6 juta instans terekspos. WordPress dan Magento juga terdampak. Yang lebih gila lagi, detail celahnya bocor sebelum patch dirilis pada 21 Oktober—peretas sudah tahu lebih dulu daripada pengelola situs. Eksploitasi di dunia nyata sudah dikonfirmasi, dan divisi siber FBI langsung menyarankan: kalau belum bisa memasang patch, putuskan koneksi internet dulu.
Yang menarik di dunia kripto: Coinbase dan BitGo buru-buru muncul untuk membuktikan bahwa mereka aman-aman saja. Tapi bursa, halaman web dompet, dan halaman klaim airdrop yang kalian kunjungi setiap hari—semuanya situs web, kan? Peretas bahkan tak perlu menyerang bursa. Cukup meretas situs PHP yang biasa kalian gunakan, mengganti halaman login, lalu kata sandi akun kalian masuk ke kantong mereka.
Buka taruhan di kolom komentar: A, beberapa hari ini cuma buka bursa, tidak mengeklik situs lain; B, tetap berselancar di seluruh internet dan bertaruh nasib bakal mujur.
$BNB $BTC $ETH
#CZ #PHP2Shell #Keamanan
Yang kemarin dini hari masih menertawakan celah seed phrase Coldcard, jangan tertawa dulu—sekarang giliran browser kalian sendiri.
Pada 21 Oktober, CZ menulis sesuatu yang cukup absurd di X: "Anggap saja aku paranoid, tapi ekstra hati-hati saat mengunjungi SITUS WEB apa pun dalam beberapa hari ke depan." Artinya: beberapa hari ini, jangan sembarangan mengeklik situs web.
Latar belakangnya, PHP mengalami dua celah keamanan dengan nama kode PHP2Shell (CVE-2026-109618/109619), tingkat keparahan 9,2/10. Celah ini memungkinkan eksekusi kode jarak jauh tanpa perlu login. PHP menjalankan 70,5% situs web di seluruh dunia, dan Palo Alto mendapati 22,6 juta instans terekspos. WordPress dan Magento juga terdampak. Yang lebih gila lagi, detail celahnya bocor sebelum patch dirilis pada 21 Oktober—peretas sudah tahu lebih dulu daripada pengelola situs. Eksploitasi di dunia nyata sudah dikonfirmasi, dan divisi siber FBI langsung menyarankan: kalau belum bisa memasang patch, putuskan koneksi internet dulu.
Yang menarik di dunia kripto: Coinbase dan BitGo buru-buru muncul untuk membuktikan bahwa mereka aman-aman saja. Tapi bursa, halaman web dompet, dan halaman klaim airdrop yang kalian kunjungi setiap hari—semuanya situs web, kan? Peretas bahkan tak perlu menyerang bursa. Cukup meretas situs PHP yang biasa kalian gunakan, mengganti halaman login, lalu kata sandi akun kalian masuk ke kantong mereka.
Buka taruhan di kolom komentar: A, beberapa hari ini cuma buka bursa, tidak mengeklik situs lain; B, tetap berselancar di seluruh internet dan bertaruh nasib bakal mujur.
$BNB $BTC $ETH
#CZ #PHP2Shell #Keamanan
Pada 21 Oktober, CZ menulis sesuatu yang cukup absurd di X: "Anggap saja aku paranoid, tapi ekstra hati-hati saat mengunjungi SITUS WEB apa pun dalam beberapa hari ke depan." Artinya: beberapa hari ini, jangan sembarangan mengeklik situs web.
Latar belakangnya, PHP mengalami dua celah keamanan dengan nama kode PHP2Shell (CVE-2026-109618/109619), tingkat keparahan 9,2/10. Celah ini memungkinkan eksekusi kode jarak jauh tanpa perlu login. PHP menjalankan 70,5% situs web di seluruh dunia, dan Palo Alto mendapati 22,6 juta instans terekspos. WordPress dan Magento juga terdampak. Yang lebih gila lagi, detail celahnya bocor sebelum patch dirilis pada 21 Oktober—peretas sudah tahu lebih dulu daripada pengelola situs. Eksploitasi di dunia nyata sudah dikonfirmasi, dan divisi siber FBI langsung menyarankan: kalau belum bisa memasang patch, putuskan koneksi internet dulu.
Yang menarik di dunia kripto: Coinbase dan BitGo buru-buru muncul untuk membuktikan bahwa mereka aman-aman saja. Tapi bursa, halaman web dompet, dan halaman klaim airdrop yang kalian kunjungi setiap hari—semuanya situs web, kan? Peretas bahkan tak perlu menyerang bursa. Cukup meretas situs PHP yang biasa kalian gunakan, mengganti halaman login, lalu kata sandi akun kalian masuk ke kantong mereka.
Buka taruhan di kolom komentar: A, beberapa hari ini cuma buka bursa, tidak mengeklik situs lain; B, tetap berselancar di seluruh internet dan bertaruh nasib bakal mujur.
$BNB $BTC $ETH
#CZ #PHP2Shell #Keamanan
185

·
--
【Kilas Berita Pasar】CZ mengingatkan: Berhati-hatilah saat mengunjungi situs web apa pun dalam beberapa hari ke depan! PHP dilaporkan memiliki dua kerentanan berisiko tinggi dengan skor 9,2, yaitu PHP2Shell, yang memungkinkan server diambil alih tanpa perlu login. PHP digunakan oleh sekitar 70,5% situs web, dan FBI memperingatkan lembaga yang tidak dapat melakukan pembaruan agar menonaktifkan situsnya terlebih dahulu. Jika situs belum memasang patch, mengekliknya bisa membuat Anda terjebak di halaman palsu untuk menghubungkan dompet. Jangan sembarangan mengeklik tautan—apa Anda masih berani mengunjungi situs baru begitu saja?
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati sebelum berinvestasi.
【Kilas Berita Pasar】CZ mengingatkan: Berhati-hatilah saat mengunjungi situs web apa pun dalam beberapa hari ke depan! PHP dilaporkan memiliki dua kerentanan berisiko tinggi dengan skor 9,2, yaitu PHP2Shell, yang memungkinkan server diambil alih tanpa perlu login. PHP digunakan oleh sekitar 70,5% situs web, dan FBI memperingatkan lembaga yang tidak dapat melakukan pembaruan agar menonaktifkan situsnya terlebih dahulu. Jika situs belum memasang patch, mengekliknya bisa membuat Anda terjebak di halaman palsu untuk menghubungkan dompet. Jangan sembarangan mengeklik tautan—apa Anda masih berani mengunjungi situs baru begitu saja?
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati sebelum berinvestasi.
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati sebelum berinvestasi.
16
·
--
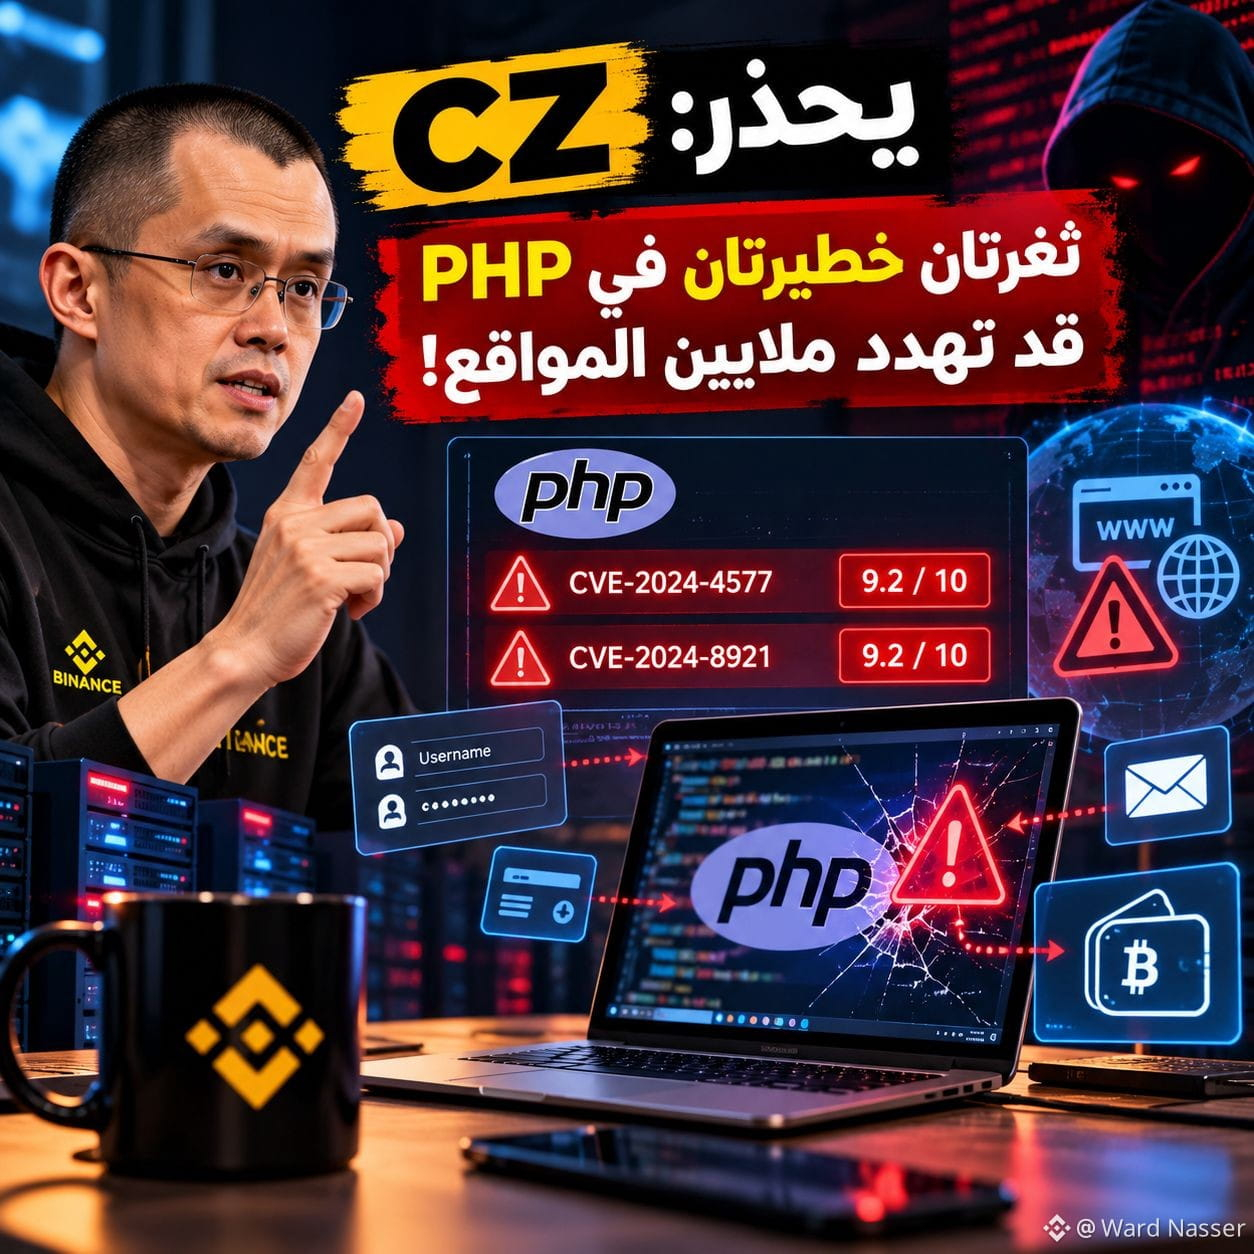
🚨 CZ memperingatkan: Terkadang, situs yang diretas saja sudah cukup untuk membahayakan data Anda!
Bayangkan Anda mengunjungi situs yang Anda kenal dan percayai, tetapi di balik layar ada celah yang memungkinkan peretas mengambil alih servernya!
Inilah alasan pendiri Binance, CZ, memperingatkan tentang dua kerentanan serius dalam bahasa PHP, yang digunakan untuk menjalankan jutaan situs.
⚠️ Kedua kerentanan tersebut memiliki peringkat keamanan 9,2 dari 10, dan dapat memungkinkan penyerang menjalankan perintah pada server yang belum diperbarui tanpa perlu masuk.
Yang lebih mengkhawatirkan bagi pengguna kripto?
Situs yang diretas dapat menjadi perangkap untuk mencuri data login atau mengelabui Anda agar menghubungkan dompet.
🛡️ Bagaimana cara melindungi diri?
✅ Hindari tautan mencurigakan, meskipun tampak familier.
✅ Jangan hubungkan dompet Anda ke situs yang tidak tepercaya.
✅ Jangan bagikan frasa pemulihan kepada situs mana pun.
✅ Jika Anda mengelola situs yang menggunakan PHP, segera pasang pembaruan keamanan.
Kabar baiknya, pembaruan keamanan telah dirilis pada 21 Oktober.
Ingat: Terkadang, kerentanan paling berbahaya bukan ada di dompet Anda, melainkan di situs yang Anda percayai!
#CZ #PHP2Shell #CyberSecurity #Binance
🚨 CZ memperingatkan: Terkadang, situs yang diretas saja sudah cukup untuk membahayakan data Anda!
Bayangkan Anda mengunjungi situs yang Anda kenal dan percayai, tetapi di balik layar ada celah yang memungkinkan peretas mengambil alih servernya!
Inilah alasan pendiri Binance, CZ, memperingatkan tentang dua kerentanan serius dalam bahasa PHP, yang digunakan untuk menjalankan jutaan situs.
⚠️ Kedua kerentanan tersebut memiliki peringkat keamanan 9,2 dari 10, dan dapat memungkinkan penyerang menjalankan perintah pada server yang belum diperbarui tanpa perlu masuk.
Yang lebih mengkhawatirkan bagi pengguna kripto?
Situs yang diretas dapat menjadi perangkap untuk mencuri data login atau mengelabui Anda agar menghubungkan dompet.
🛡️ Bagaimana cara melindungi diri?
✅ Hindari tautan mencurigakan, meskipun tampak familier.
✅ Jangan hubungkan dompet Anda ke situs yang tidak tepercaya.
✅ Jangan bagikan frasa pemulihan kepada situs mana pun.
✅ Jika Anda mengelola situs yang menggunakan PHP, segera pasang pembaruan keamanan.
Kabar baiknya, pembaruan keamanan telah dirilis pada 21 Oktober.
Ingat: Terkadang, kerentanan paling berbahaya bukan ada di dompet Anda, melainkan di situs yang Anda percayai!
#CZ #PHP2Shell #CyberSecurity #Binance
Bayangkan Anda mengunjungi situs yang Anda kenal dan percayai, tetapi di balik layar ada celah yang memungkinkan peretas mengambil alih servernya!
Inilah alasan pendiri Binance, CZ, memperingatkan tentang dua kerentanan serius dalam bahasa PHP, yang digunakan untuk menjalankan jutaan situs.
⚠️ Kedua kerentanan tersebut memiliki peringkat keamanan 9,2 dari 10, dan dapat memungkinkan penyerang menjalankan perintah pada server yang belum diperbarui tanpa perlu masuk.
Yang lebih mengkhawatirkan bagi pengguna kripto?
Situs yang diretas dapat menjadi perangkap untuk mencuri data login atau mengelabui Anda agar menghubungkan dompet.
🛡️ Bagaimana cara melindungi diri?
✅ Hindari tautan mencurigakan, meskipun tampak familier.
✅ Jangan hubungkan dompet Anda ke situs yang tidak tepercaya.
✅ Jangan bagikan frasa pemulihan kepada situs mana pun.
✅ Jika Anda mengelola situs yang menggunakan PHP, segera pasang pembaruan keamanan.
Kabar baiknya, pembaruan keamanan telah dirilis pada 21 Oktober.
Ingat: Terkadang, kerentanan paling berbahaya bukan ada di dompet Anda, melainkan di situs yang Anda percayai!
#CZ #PHP2Shell #CyberSecurity #Binance
3
409
·
--
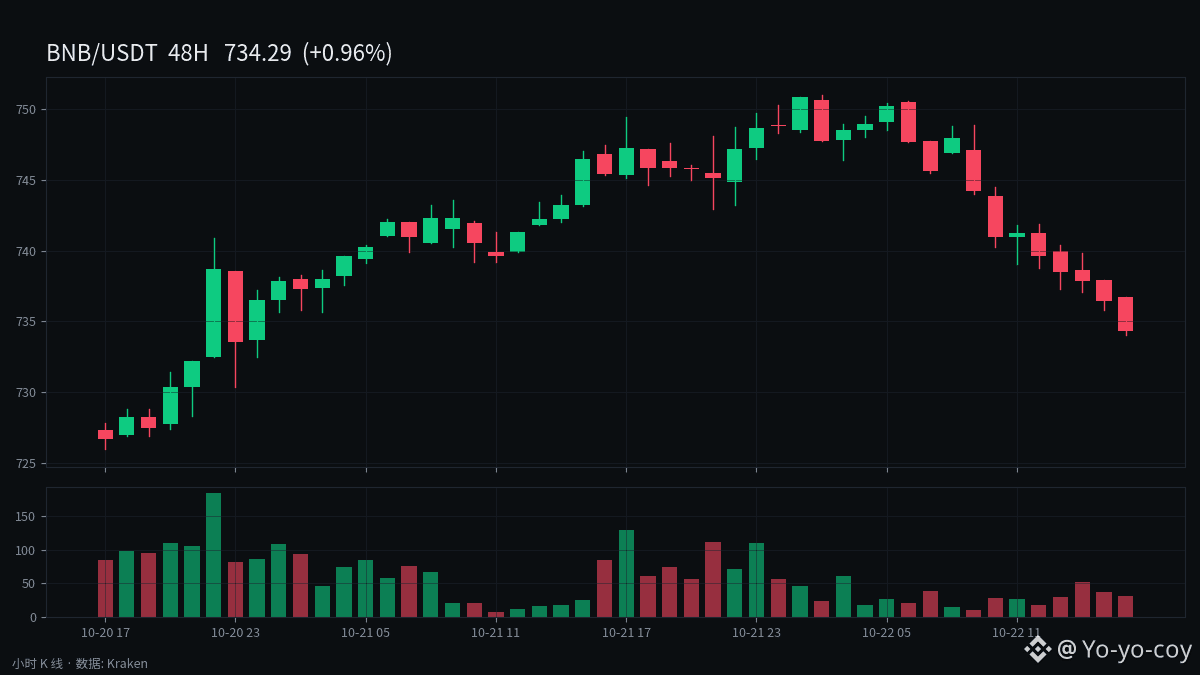
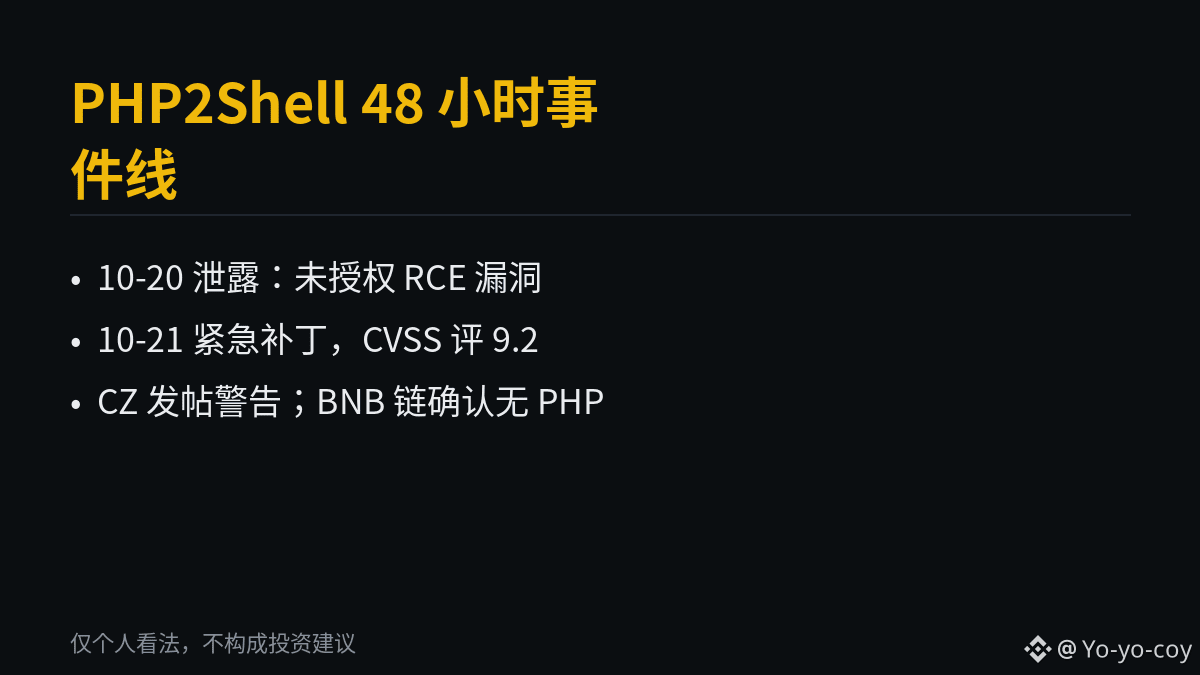
48 Jam PHP2Shell: RCE tanpa autentikasi dengan CVSS 9.2, CZ memperingatkan pengguna kripto agar waspada terhadap situs phishing pada 21 Oktober
Insiden ini tidak menimbulkan ancaman langsung terhadap aset on-chain. Risikonya terkonsentrasi pada situs-situs terkait kripto yang jumlahnya sangat banyak dan jarang diperhatikan—server PHP yang telah diretas dapat diubah menjadi halaman phishing yang persis sama, untuk menipu pengguna agar menghubungkan dompet dan memberikan frasa pemulihan.
Data menunjukkan beberapa hal:
1. Linimasa kerentanan dan perbaikan. Pada 20 Oktober (Selasa), detailnya bocor lebih awal, kemudian muncul video demonstrasi dan klaim keliru bahwa skornya 10.0; pada 21 Oktober pukul 14:00 UTC, PHP merilis versi darurat 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 untuk memperbaiki CVE-2026-109618 dan CVE-2026-109619 (CVSS 4.0 9.2, eksekusi kode jarak jauh tanpa autentikasi). Perlu dicatat bahwa PHP 8.1 dan versi yang lebih lama tidak memiliki versi perbaikan resmi.
2. Cakupan dampak. Unit42 menghitung sekitar 22,6 juta instans PHP yang terekspos (data Cortex Xpanse), sementara Tenable memperkirakan 1,3–1,9 juta host yang terekspos ke internet mungkin terdampak. Cloudflare mengamati serangan awal pada 21 Oktober dan segera menerapkan aturan WAF darurat; situs Wordfence sendiri sempat berhenti beroperasi pada 21 Oktober untuk melakukan mitigasi; tiga forum peretas—BreachForums, DarkForums, dan PwnForums—secara sukarela menonaktifkan layanan sambil menunggu patch; situs parlemen Finlandia dan Belanda juga dinonaktifkan.
3. Tindakan di dunia kripto. Pada 21 Oktober, CZ mengingatkan lewat sebuah unggahan agar "lebih berhati-hati saat mengunjungi situs mana pun dalam beberapa hari ke depan", dan mengatakan bahwa eksploitasi di dunia nyata yang telah dikonfirmasi dapat membuat situs yang dikunjungi menjadi sarana pencurian kredensial; Nina Rong, kepala pertumbuhan BNB Chain, mengonfirmasi bahwa tumpukan teknologinya tidak menggunakan PHP; PancakeSwap mengunggah konfirmasi bahwa infrastrukturnya tidak menggunakan PHP dan dana pengguna aman. CZ membagikan ulang unggahan itu dan berkomentar, "Sebagian besar proyek setidaknya harus mengunggah konfirmasi seperti ini." Hingga 22 Oktober, belum ada laporan terkonfirmasi bahwa bursa kripto atau dompet pengguna diretas secara langsung akibat PHP2Shell.
Yang bisa kita amati: patch sudah dirilis lebih dari 24 jam yang lalu, dan memperbarui infrastruktur adalah tanggung jawab mereka; tetapi untuk beberapa hari ke depan, setiap kali membuka situs terkait kripto, periksa kembali nama domainnya—menjaga frasa pemulihan tetap aman adalah tanggung jawab kita sendiri.
Ini hanya pendapat pribadi dan bukan saran investasi.
#PHP2Shell #网络安全 $BNB $CAKE
48 Jam PHP2Shell: RCE tanpa autentikasi dengan CVSS 9.2, CZ memperingatkan pengguna kripto agar waspada terhadap situs phishing pada 21 Oktober
Insiden ini tidak menimbulkan ancaman langsung terhadap aset on-chain. Risikonya terkonsentrasi pada situs-situs terkait kripto yang jumlahnya sangat banyak dan jarang diperhatikan—server PHP yang telah diretas dapat diubah menjadi halaman phishing yang persis sama, untuk menipu pengguna agar menghubungkan dompet dan memberikan frasa pemulihan.
Data menunjukkan beberapa hal:
1. Linimasa kerentanan dan perbaikan. Pada 20 Oktober (Selasa), detailnya bocor lebih awal, kemudian muncul video demonstrasi dan klaim keliru bahwa skornya 10.0; pada 21 Oktober pukul 14:00 UTC, PHP merilis versi darurat 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 untuk memperbaiki CVE-2026-109618 dan CVE-2026-109619 (CVSS 4.0 9.2, eksekusi kode jarak jauh tanpa autentikasi). Perlu dicatat bahwa PHP 8.1 dan versi yang lebih lama tidak memiliki versi perbaikan resmi.
2. Cakupan dampak. Unit42 menghitung sekitar 22,6 juta instans PHP yang terekspos (data Cortex Xpanse), sementara Tenable memperkirakan 1,3–1,9 juta host yang terekspos ke internet mungkin terdampak. Cloudflare mengamati serangan awal pada 21 Oktober dan segera menerapkan aturan WAF darurat; situs Wordfence sendiri sempat berhenti beroperasi pada 21 Oktober untuk melakukan mitigasi; tiga forum peretas—BreachForums, DarkForums, dan PwnForums—secara sukarela menonaktifkan layanan sambil menunggu patch; situs parlemen Finlandia dan Belanda juga dinonaktifkan.
3. Tindakan di dunia kripto. Pada 21 Oktober, CZ mengingatkan lewat sebuah unggahan agar "lebih berhati-hati saat mengunjungi situs mana pun dalam beberapa hari ke depan", dan mengatakan bahwa eksploitasi di dunia nyata yang telah dikonfirmasi dapat membuat situs yang dikunjungi menjadi sarana pencurian kredensial; Nina Rong, kepala pertumbuhan BNB Chain, mengonfirmasi bahwa tumpukan teknologinya tidak menggunakan PHP; PancakeSwap mengunggah konfirmasi bahwa infrastrukturnya tidak menggunakan PHP dan dana pengguna aman. CZ membagikan ulang unggahan itu dan berkomentar, "Sebagian besar proyek setidaknya harus mengunggah konfirmasi seperti ini." Hingga 22 Oktober, belum ada laporan terkonfirmasi bahwa bursa kripto atau dompet pengguna diretas secara langsung akibat PHP2Shell.
Yang bisa kita amati: patch sudah dirilis lebih dari 24 jam yang lalu, dan memperbarui infrastruktur adalah tanggung jawab mereka; tetapi untuk beberapa hari ke depan, setiap kali membuka situs terkait kripto, periksa kembali nama domainnya—menjaga frasa pemulihan tetap aman adalah tanggung jawab kita sendiri.
Ini hanya pendapat pribadi dan bukan saran investasi.
#PHP2Shell #网络安全 $BNB $CAKE
Insiden ini tidak menimbulkan ancaman langsung terhadap aset on-chain. Risikonya terkonsentrasi pada situs-situs terkait kripto yang jumlahnya sangat banyak dan jarang diperhatikan—server PHP yang telah diretas dapat diubah menjadi halaman phishing yang persis sama, untuk menipu pengguna agar menghubungkan dompet dan memberikan frasa pemulihan.
Data menunjukkan beberapa hal:
1. Linimasa kerentanan dan perbaikan. Pada 20 Oktober (Selasa), detailnya bocor lebih awal, kemudian muncul video demonstrasi dan klaim keliru bahwa skornya 10.0; pada 21 Oktober pukul 14:00 UTC, PHP merilis versi darurat 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 untuk memperbaiki CVE-2026-109618 dan CVE-2026-109619 (CVSS 4.0 9.2, eksekusi kode jarak jauh tanpa autentikasi). Perlu dicatat bahwa PHP 8.1 dan versi yang lebih lama tidak memiliki versi perbaikan resmi.
2. Cakupan dampak. Unit42 menghitung sekitar 22,6 juta instans PHP yang terekspos (data Cortex Xpanse), sementara Tenable memperkirakan 1,3–1,9 juta host yang terekspos ke internet mungkin terdampak. Cloudflare mengamati serangan awal pada 21 Oktober dan segera menerapkan aturan WAF darurat; situs Wordfence sendiri sempat berhenti beroperasi pada 21 Oktober untuk melakukan mitigasi; tiga forum peretas—BreachForums, DarkForums, dan PwnForums—secara sukarela menonaktifkan layanan sambil menunggu patch; situs parlemen Finlandia dan Belanda juga dinonaktifkan.
3. Tindakan di dunia kripto. Pada 21 Oktober, CZ mengingatkan lewat sebuah unggahan agar "lebih berhati-hati saat mengunjungi situs mana pun dalam beberapa hari ke depan", dan mengatakan bahwa eksploitasi di dunia nyata yang telah dikonfirmasi dapat membuat situs yang dikunjungi menjadi sarana pencurian kredensial; Nina Rong, kepala pertumbuhan BNB Chain, mengonfirmasi bahwa tumpukan teknologinya tidak menggunakan PHP; PancakeSwap mengunggah konfirmasi bahwa infrastrukturnya tidak menggunakan PHP dan dana pengguna aman. CZ membagikan ulang unggahan itu dan berkomentar, "Sebagian besar proyek setidaknya harus mengunggah konfirmasi seperti ini." Hingga 22 Oktober, belum ada laporan terkonfirmasi bahwa bursa kripto atau dompet pengguna diretas secara langsung akibat PHP2Shell.
Yang bisa kita amati: patch sudah dirilis lebih dari 24 jam yang lalu, dan memperbarui infrastruktur adalah tanggung jawab mereka; tetapi untuk beberapa hari ke depan, setiap kali membuka situs terkait kripto, periksa kembali nama domainnya—menjaga frasa pemulihan tetap aman adalah tanggung jawab kita sendiri.
Ini hanya pendapat pribadi dan bukan saran investasi.
#PHP2Shell #网络安全 $BNB $CAKE
12
·
--
Pagi ini, yang paling perlu diperhatikan bukan grafik K-line, melainkan celah dengan skor 9,2 ini
Dua kerentanan serius baru saja ditemukan di PHP (CVE-2026-109618 dan CVE-2026-109619), dengan skor CVSS 9,2/10. Penyerang dapat mengeksekusi kode dari jarak jauh tanpa perlu masuk. Para peneliti menamainya PHP2Shell. Masalahnya, detail kerentanan bocor sebelum patch dirilis, dan upaya eksploitasi sudah terdeteksi (menurut Cloudflare). Patch darurat baru dirilis pada 21 Oktober, sementara banyak situs belum sempat memasangnya.
Mengapa dunia kripto perlu menanggapinya dengan serius (fakta): SlowMist memindai 1.488 domain di dunia kripto dan menemukan 793 di antaranya memiliki sidik jari PHP; Intersect dari ekosistem Cardano telah menonaktifkan area keanggotaan untuk melakukan pemeriksaan; Coinbase menyatakan pemeriksaan mandiri tidak menemukan paparan, sementara BitGo mengatakan platformnya tidak terdampak; CZ sudah mengingatkan pada Rabu agar ekstra berhati-hati saat mengakses situs web apa pun selama beberapa hari ke depan. Dampaknya juga tidak terbatas pada dunia kripto: situs pemerintah di Belanda, Finlandia, Prancis, Jerman, dan Australia sempat dinonaktifkan sebagai tindakan pencegahan pada Rabu, dan sebagian layanan Wikimedia juga dihentikan.
Perkembangan terbaru pagi ini: PHP Foundation mengakui dalam sebuah unggahan bahwa petunjuk tentang kerentanan ini sudah ada sejak 2024, tetapi perbaikannya tertunda sekitar dua tahun. Pernyataan resmi mereka menyebutnya sebagai “kegagalan struktural”; pada pukul 08:44 waktu Beijing pagi ini, Cointelegraph telah merangkum gambaran lengkapnya. Menurut saya, ini bukan soal satu proyek yang diretas, melainkan retakan pada infrastruktur dasar. Pernyataan cepat dari bursa besar bukan berarti ekosistem aman. Risiko tertinggi ada pada bursa kecil dan gateway pembayaran berbasis PHP (menurut analisis BeInCrypto). Yang benar-benar berbahaya adalah situs kecil, halaman airdrop, dan halaman pembayaran yang sembarangan Anda buka.
Untuk beberapa hari ke depan, lakukan tiga hal ini: jangan hubungkan dompet atau memasukkan kode verifikasi di situs yang tidak dikenal; akses bursa hanya melalui aplikasi resmi dan bookmark; jika muncul pop-up seperti “pembaruan dompet darurat”, tutup dulu.
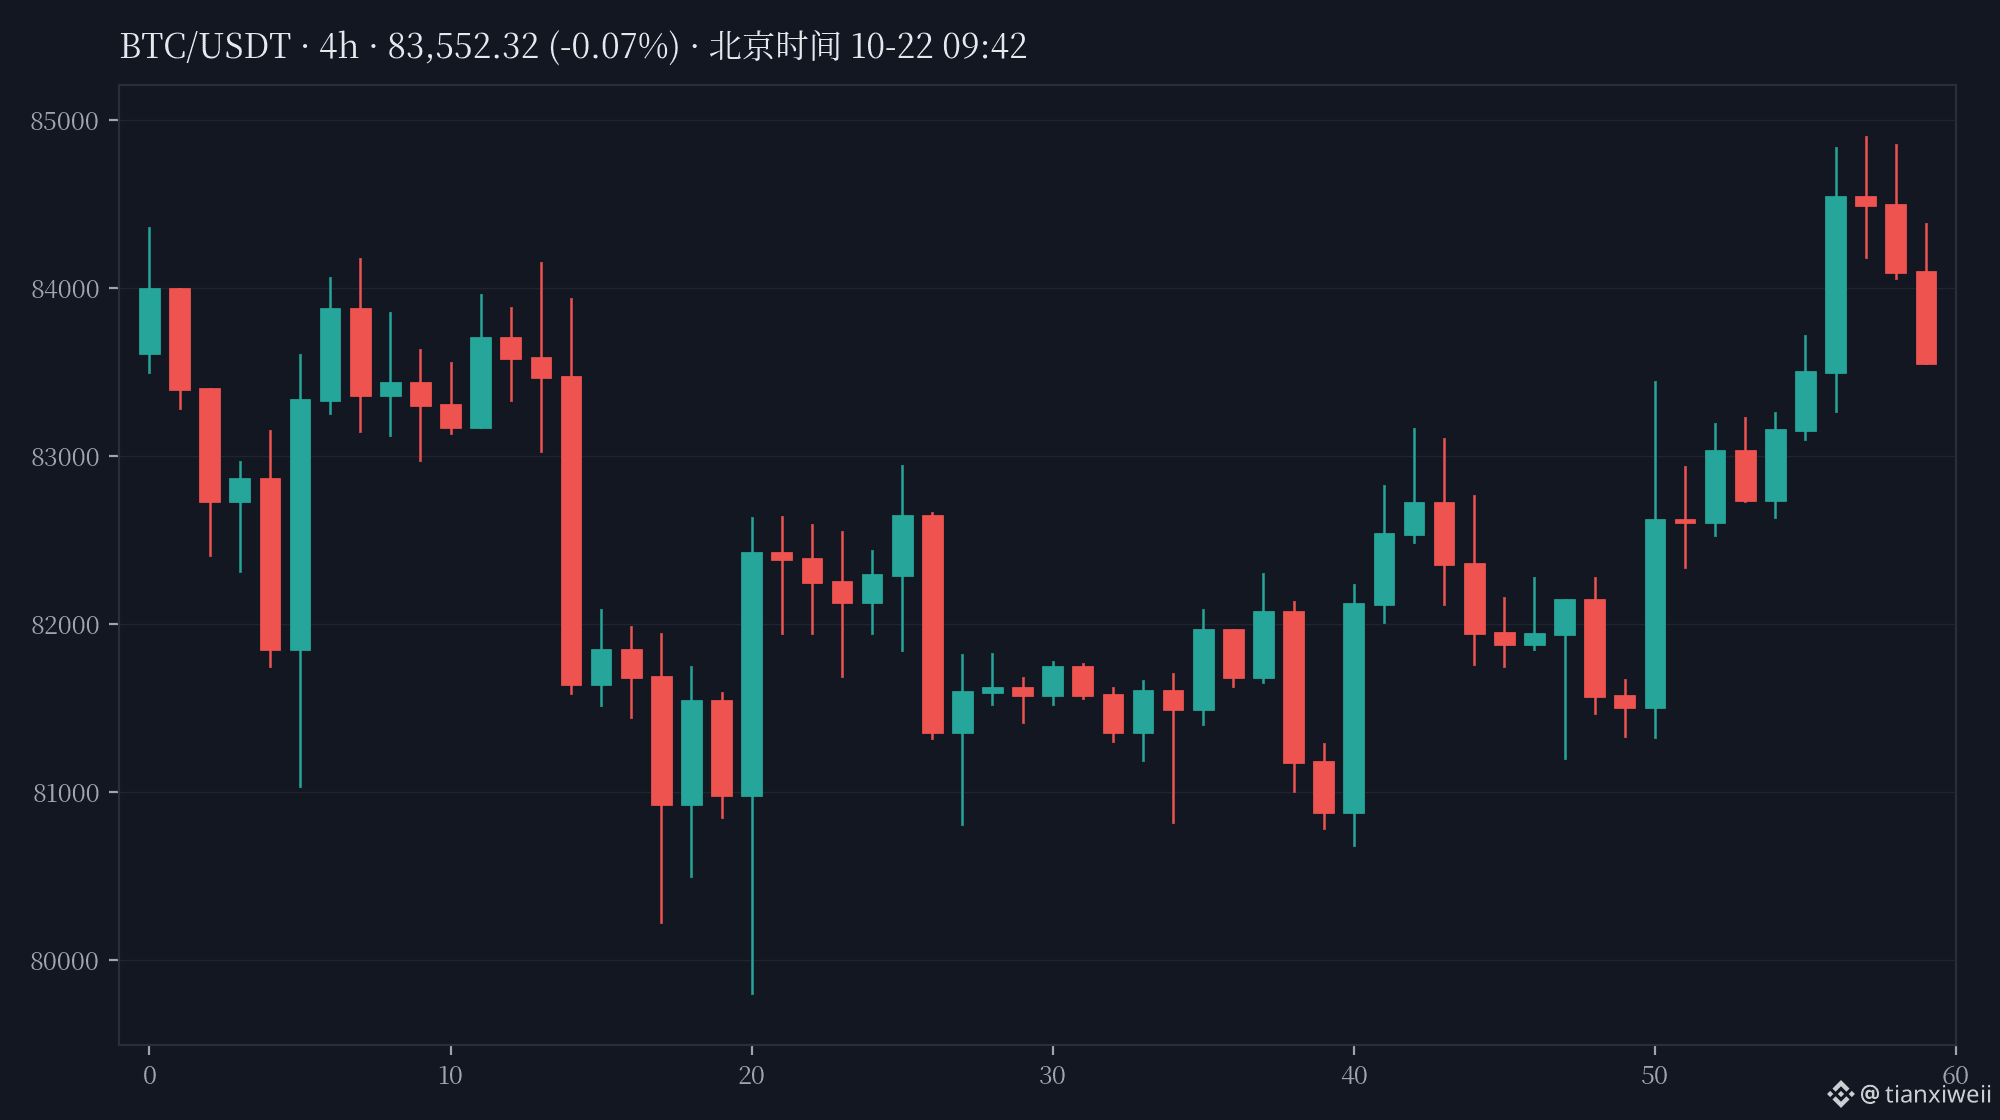
$BTC naik ke 84.898 pagi ini, lalu turun kembali. Pada 09:41, dua sumber menunjukkan angka sekitar 83.697 (sekitar +0,97% dalam 24 jam). Pasar justru terlihat tenang—tetapi dampak celah seperti ini sering kali tidak tercermin pada grafik K-line hari itu juga.
Peringatan risiko: Cakupan dampak kerentanan masih diselidiki. Kondisi paparan di setiap platform mengacu pada pengumuman resmi; artikel ini bukan merupakan saran investasi.
Dalam beberapa hari ini, apakah Anda akan lebih dulu berhenti membuka semua tautan yang tidak dikenal, atau merasa risikonya masih jauh dari dunia kripto?
#安全提醒 #PHP2Shell #KeamananKripto
Pagi ini, yang paling perlu diperhatikan bukan grafik K-line, melainkan celah dengan skor 9,2 ini
Dua kerentanan serius baru saja ditemukan di PHP (CVE-2026-109618 dan CVE-2026-109619), dengan skor CVSS 9,2/10. Penyerang dapat mengeksekusi kode dari jarak jauh tanpa perlu masuk. Para peneliti menamainya PHP2Shell. Masalahnya, detail kerentanan bocor sebelum patch dirilis, dan upaya eksploitasi sudah terdeteksi (menurut Cloudflare). Patch darurat baru dirilis pada 21 Oktober, sementara banyak situs belum sempat memasangnya.
Mengapa dunia kripto perlu menanggapinya dengan serius (fakta): SlowMist memindai 1.488 domain di dunia kripto dan menemukan 793 di antaranya memiliki sidik jari PHP; Intersect dari ekosistem Cardano telah menonaktifkan area keanggotaan untuk melakukan pemeriksaan; Coinbase menyatakan pemeriksaan mandiri tidak menemukan paparan, sementara BitGo mengatakan platformnya tidak terdampak; CZ sudah mengingatkan pada Rabu agar ekstra berhati-hati saat mengakses situs web apa pun selama beberapa hari ke depan. Dampaknya juga tidak terbatas pada dunia kripto: situs pemerintah di Belanda, Finlandia, Prancis, Jerman, dan Australia sempat dinonaktifkan sebagai tindakan pencegahan pada Rabu, dan sebagian layanan Wikimedia juga dihentikan.
Perkembangan terbaru pagi ini: PHP Foundation mengakui dalam sebuah unggahan bahwa petunjuk tentang kerentanan ini sudah ada sejak 2024, tetapi perbaikannya tertunda sekitar dua tahun. Pernyataan resmi mereka menyebutnya sebagai “kegagalan struktural”; pada pukul 08:44 waktu Beijing pagi ini, Cointelegraph telah merangkum gambaran lengkapnya. Menurut saya, ini bukan soal satu proyek yang diretas, melainkan retakan pada infrastruktur dasar. Pernyataan cepat dari bursa besar bukan berarti ekosistem aman. Risiko tertinggi ada pada bursa kecil dan gateway pembayaran berbasis PHP (menurut analisis BeInCrypto). Yang benar-benar berbahaya adalah situs kecil, halaman airdrop, dan halaman pembayaran yang sembarangan Anda buka.
Untuk beberapa hari ke depan, lakukan tiga hal ini: jangan hubungkan dompet atau memasukkan kode verifikasi di situs yang tidak dikenal; akses bursa hanya melalui aplikasi resmi dan bookmark; jika muncul pop-up seperti “pembaruan dompet darurat”, tutup dulu.
$BTC naik ke 84.898 pagi ini, lalu turun kembali. Pada 09:41, dua sumber menunjukkan angka sekitar 83.697 (sekitar +0,97% dalam 24 jam). Pasar justru terlihat tenang—tetapi dampak celah seperti ini sering kali tidak tercermin pada grafik K-line hari itu juga.
Peringatan risiko: Cakupan dampak kerentanan masih diselidiki. Kondisi paparan di setiap platform mengacu pada pengumuman resmi; artikel ini bukan merupakan saran investasi.
Dalam beberapa hari ini, apakah Anda akan lebih dulu berhenti membuka semua tautan yang tidak dikenal, atau merasa risikonya masih jauh dari dunia kripto?
#安全提醒 #PHP2Shell #KeamananKripto
Dua kerentanan serius baru saja ditemukan di PHP (CVE-2026-109618 dan CVE-2026-109619), dengan skor CVSS 9,2/10. Penyerang dapat mengeksekusi kode dari jarak jauh tanpa perlu masuk. Para peneliti menamainya PHP2Shell. Masalahnya, detail kerentanan bocor sebelum patch dirilis, dan upaya eksploitasi sudah terdeteksi (menurut Cloudflare). Patch darurat baru dirilis pada 21 Oktober, sementara banyak situs belum sempat memasangnya.
Mengapa dunia kripto perlu menanggapinya dengan serius (fakta): SlowMist memindai 1.488 domain di dunia kripto dan menemukan 793 di antaranya memiliki sidik jari PHP; Intersect dari ekosistem Cardano telah menonaktifkan area keanggotaan untuk melakukan pemeriksaan; Coinbase menyatakan pemeriksaan mandiri tidak menemukan paparan, sementara BitGo mengatakan platformnya tidak terdampak; CZ sudah mengingatkan pada Rabu agar ekstra berhati-hati saat mengakses situs web apa pun selama beberapa hari ke depan. Dampaknya juga tidak terbatas pada dunia kripto: situs pemerintah di Belanda, Finlandia, Prancis, Jerman, dan Australia sempat dinonaktifkan sebagai tindakan pencegahan pada Rabu, dan sebagian layanan Wikimedia juga dihentikan.
Perkembangan terbaru pagi ini: PHP Foundation mengakui dalam sebuah unggahan bahwa petunjuk tentang kerentanan ini sudah ada sejak 2024, tetapi perbaikannya tertunda sekitar dua tahun. Pernyataan resmi mereka menyebutnya sebagai “kegagalan struktural”; pada pukul 08:44 waktu Beijing pagi ini, Cointelegraph telah merangkum gambaran lengkapnya. Menurut saya, ini bukan soal satu proyek yang diretas, melainkan retakan pada infrastruktur dasar. Pernyataan cepat dari bursa besar bukan berarti ekosistem aman. Risiko tertinggi ada pada bursa kecil dan gateway pembayaran berbasis PHP (menurut analisis BeInCrypto). Yang benar-benar berbahaya adalah situs kecil, halaman airdrop, dan halaman pembayaran yang sembarangan Anda buka.
Untuk beberapa hari ke depan, lakukan tiga hal ini: jangan hubungkan dompet atau memasukkan kode verifikasi di situs yang tidak dikenal; akses bursa hanya melalui aplikasi resmi dan bookmark; jika muncul pop-up seperti “pembaruan dompet darurat”, tutup dulu.
$BTC naik ke 84.898 pagi ini, lalu turun kembali. Pada 09:41, dua sumber menunjukkan angka sekitar 83.697 (sekitar +0,97% dalam 24 jam). Pasar justru terlihat tenang—tetapi dampak celah seperti ini sering kali tidak tercermin pada grafik K-line hari itu juga.
Peringatan risiko: Cakupan dampak kerentanan masih diselidiki. Kondisi paparan di setiap platform mengacu pada pengumuman resmi; artikel ini bukan merupakan saran investasi.
Dalam beberapa hari ini, apakah Anda akan lebih dulu berhenti membuka semua tautan yang tidak dikenal, atau merasa risikonya masih jauh dari dunia kripto?
#安全提醒 #PHP2Shell #KeamananKripto
63
Bug server kritis baru saja mendapat patch darurat — dan bahkan CZ mengimbau pengguna kripto agar tetap berhati-hati.
PHP merilis perbaikan darurat pada 21 Oktober untuk dua celah eksekusi kode jarak jauh yang dijuluki PHP2Shell (CVE-2026-109618 dan CVE-2026-109619), keduanya mendapat skor 9,2 pada skala tingkat keparahan CVSS. Celah ini ditemukan oleh para peneliti di Wiz, Calif, dan tim Codex OpenAI. Celah tersebut berada di dalam runtime PHP itu sendiri — server yang menjalankan PHP versi lama tetap rentan meskipun perangkat lunaknya sendiri aman. Cloudflare sudah melihat upaya eksploitasi yang menargetkan para pelanggannya, dan para peneliti mengatakan alat AI memangkas waktu pembuatan serangan dari berbulan-bulan menjadi sekitar satu minggu.
Mengapa ini penting bagi dunia kripto: kategori yang rentan mencakup bursa kecil, gerbang pembayaran, dan antarmuka web dompet — kompromi pada antarmuka depan dapat mengganti alamat deposit atau membocorkan kunci API. CZ dan SlowMist sama-sama telah mendesak platform untuk memasang patch. Namun, perlu dicatat: belum ada bukti bahwa bursa mana pun benar-benar telah dibobol, dan blockchain, kontrak pintar, serta dompet dingin tidak terdampak.
Apakah Anda melihat bursa Anda mengumumkan konfirmasi pemasangan patch? Itulah satu-satunya sinyal yang layak ditunggu minggu ini. Ini bukan saran trading — hanya praktik keamanan.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
Bug server kritis baru saja mendapat patch darurat — dan bahkan CZ mengimbau pengguna kripto agar tetap berhati-hati.
PHP merilis perbaikan darurat pada 21 Oktober untuk dua celah eksekusi kode jarak jauh yang dijuluki PHP2Shell (CVE-2026-109618 dan CVE-2026-109619), keduanya mendapat skor 9,2 pada skala tingkat keparahan CVSS. Celah ini ditemukan oleh para peneliti di Wiz, Calif, dan tim Codex OpenAI. Celah tersebut berada di dalam runtime PHP itu sendiri — server yang menjalankan PHP versi lama tetap rentan meskipun perangkat lunaknya sendiri aman. Cloudflare sudah melihat upaya eksploitasi yang menargetkan para pelanggannya, dan para peneliti mengatakan alat AI memangkas waktu pembuatan serangan dari berbulan-bulan menjadi sekitar satu minggu.
Mengapa ini penting bagi dunia kripto: kategori yang rentan mencakup bursa kecil, gerbang pembayaran, dan antarmuka web dompet — kompromi pada antarmuka depan dapat mengganti alamat deposit atau membocorkan kunci API. CZ dan SlowMist sama-sama telah mendesak platform untuk memasang patch. Namun, perlu dicatat: belum ada bukti bahwa bursa mana pun benar-benar telah dibobol, dan blockchain, kontrak pintar, serta dompet dingin tidak terdampak.
Apakah Anda melihat bursa Anda mengumumkan konfirmasi pemasangan patch? Itulah satu-satunya sinyal yang layak ditunggu minggu ini. Ini bukan saran trading — hanya praktik keamanan.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
PHP merilis perbaikan darurat pada 21 Oktober untuk dua celah eksekusi kode jarak jauh yang dijuluki PHP2Shell (CVE-2026-109618 dan CVE-2026-109619), keduanya mendapat skor 9,2 pada skala tingkat keparahan CVSS. Celah ini ditemukan oleh para peneliti di Wiz, Calif, dan tim Codex OpenAI. Celah tersebut berada di dalam runtime PHP itu sendiri — server yang menjalankan PHP versi lama tetap rentan meskipun perangkat lunaknya sendiri aman. Cloudflare sudah melihat upaya eksploitasi yang menargetkan para pelanggannya, dan para peneliti mengatakan alat AI memangkas waktu pembuatan serangan dari berbulan-bulan menjadi sekitar satu minggu.
Mengapa ini penting bagi dunia kripto: kategori yang rentan mencakup bursa kecil, gerbang pembayaran, dan antarmuka web dompet — kompromi pada antarmuka depan dapat mengganti alamat deposit atau membocorkan kunci API. CZ dan SlowMist sama-sama telah mendesak platform untuk memasang patch. Namun, perlu dicatat: belum ada bukti bahwa bursa mana pun benar-benar telah dibobol, dan blockchain, kontrak pintar, serta dompet dingin tidak terdampak.
Apakah Anda melihat bursa Anda mengumumkan konfirmasi pemasangan patch? Itulah satu-satunya sinyal yang layak ditunggu minggu ini. Ini bukan saran trading — hanya praktik keamanan.
#CryptoNews #Cybersecurity #CryptoSecurity #PHP2Shell
74
·
--
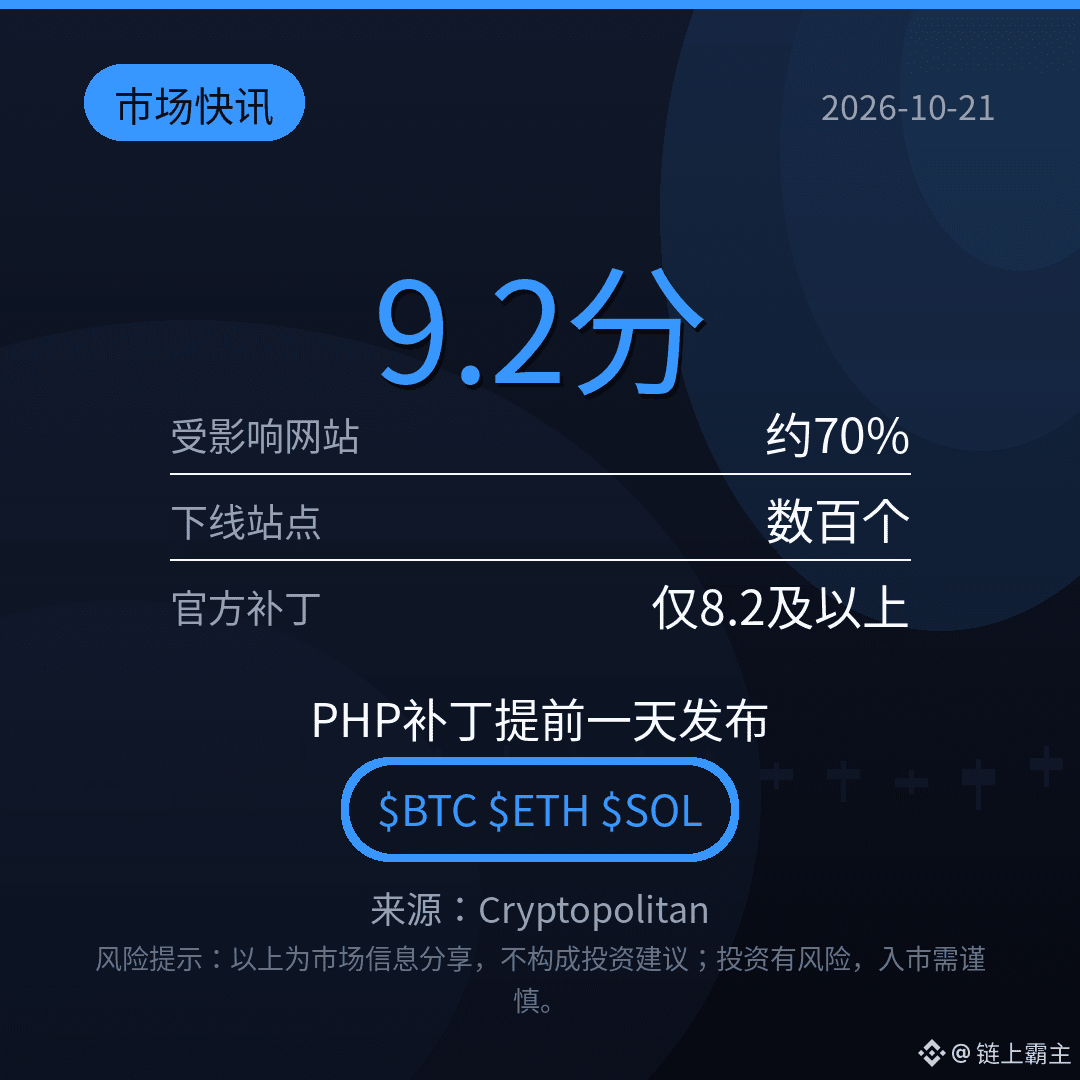
【Kilas Pasar】Patch darurat PHP dirilis sehari lebih awal: detail dua kerentanan dengan skor 9,2 bocor, sehingga pengungkapan yang semula dijadwalkan pada 22 Oktober terpaksa dimajukan ke 21 Oktober. PHP mendukung sekitar 70% situs web yang diketahui menggunakan bahasa sisi server. Ratusan situs telah dinonaktifkan untuk menghindari risiko, sementara situs pemerintah Finlandia, Belanda, dan Prancis ditutup sebagai tindakan pencegahan. Cloudflare menyatakan telah mendeteksi upaya serangan. Sekitar separuh situs PHP masih menggunakan versi lama, sedangkan patch resmi hanya mencakup versi 8.2 ke atas. Banyak backend bursa menggunakan PHP—menurut Anda, berapa banyak platform yang belum selesai diperiksa? Mari diskusikan di kolom komentar.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananBursa
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk memberikan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat memasuki pasar.
【Kilas Pasar】Patch darurat PHP dirilis sehari lebih awal: detail dua kerentanan dengan skor 9,2 bocor, sehingga pengungkapan yang semula dijadwalkan pada 22 Oktober terpaksa dimajukan ke 21 Oktober. PHP mendukung sekitar 70% situs web yang diketahui menggunakan bahasa sisi server. Ratusan situs telah dinonaktifkan untuk menghindari risiko, sementara situs pemerintah Finlandia, Belanda, dan Prancis ditutup sebagai tindakan pencegahan. Cloudflare menyatakan telah mendeteksi upaya serangan. Sekitar separuh situs PHP masih menggunakan versi lama, sedangkan patch resmi hanya mencakup versi 8.2 ke atas. Banyak backend bursa menggunakan PHP—menurut Anda, berapa banyak platform yang belum selesai diperiksa? Mari diskusikan di kolom komentar.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananBursa
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk memberikan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat memasuki pasar.
$BTC $ETH $SOL
#PHP2Shell #网络安全 #KeamananBursa
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan untuk memberikan informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat memasuki pasar.
433
·
--
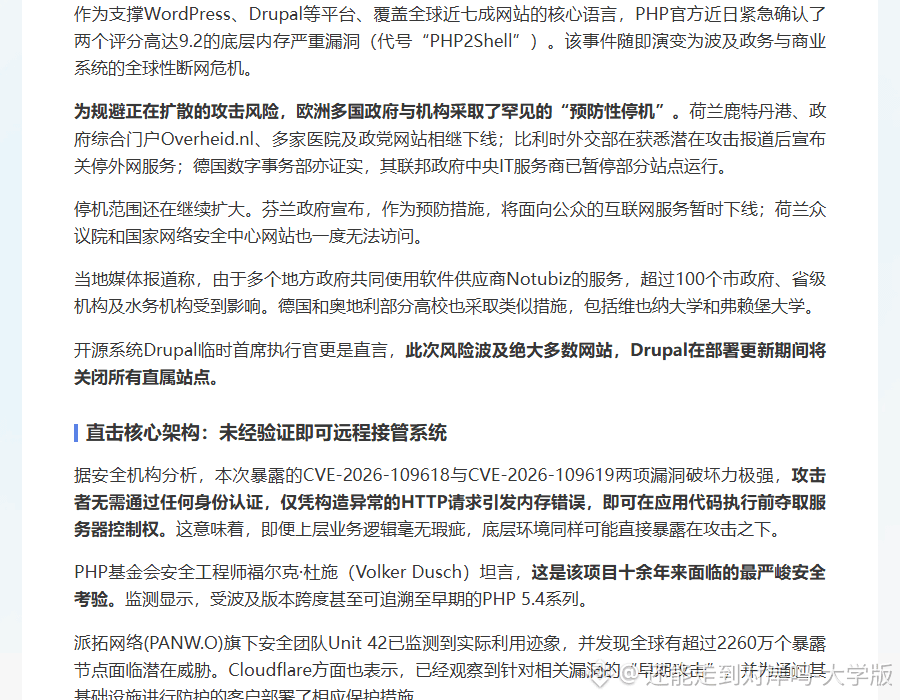
Kerentanan berisiko tinggi “PHP2Shell” memicu krisis pemadaman internet global. Sistem pemerintahan dan bisnis di sejumlah negara Eropa dimatikan sebagai tindakan pencegahan. Alarm keamanan bahasa pemrograman tingkat rendah kembali berbunyi. Pihak berwenang segera merilis perbaikan dan sangat menyarankan pengguna untuk segera melakukan upgrade. #PHP2Shell #网络安全 #KerentananPHP
Kerentanan berisiko tinggi “PHP2Shell” memicu krisis pemadaman internet global. Sistem pemerintahan dan bisnis di sejumlah negara Eropa dimatikan sebagai tindakan pencegahan. Alarm keamanan bahasa pemrograman tingkat rendah kembali berbunyi. Pihak berwenang segera merilis perbaikan dan sangat menyarankan pengguna untuk segera melakukan upgrade. #PHP2Shell #网络安全 #KerentananPHP
72
📉 Harga bitcoin turun ke kisaran USD 81.000 di tengah arus keluar modal dari ETF terbesar sejak Juni. Meski begitu, trader Willy Woo tetap optimistis dan menjelaskan alasannya.
🇭🇰 HSBC meluncurkan stablecoin RedCoin untuk 3 juta pengguna di Hong Kong. Peluncurannya dibayangi risiko token palsu yang sebelumnya menggunakan nama bank tersebut untuk menipu.
⚠️ Penyerang membobol platform Railway dan kunci pengguna terekspos. Dunia keamanan siber sedang mengalami “Oktober hitam”.
⚠️ Kerentanan lain ditemukan di PHP dua hari setelah patch untuk PHP2Shell dirilis. Celah ini memengaruhi konfigurasi yang tidak biasa dan belum memiliki solusi resmi.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
📉 Harga bitcoin turun ke kisaran USD 81.000 di tengah arus keluar modal dari ETF terbesar sejak Juni. Meski begitu, trader Willy Woo tetap optimistis dan menjelaskan alasannya.
🇭🇰 HSBC meluncurkan stablecoin RedCoin untuk 3 juta pengguna di Hong Kong. Peluncurannya dibayangi risiko token palsu yang sebelumnya menggunakan nama bank tersebut untuk menipu.
⚠️ Penyerang membobol platform Railway dan kunci pengguna terekspos. Dunia keamanan siber sedang mengalami “Oktober hitam”.
⚠️ Kerentanan lain ditemukan di PHP dua hari setelah patch untuk PHP2Shell dirilis. Celah ini memengaruhi konfigurasi yang tidak biasa dan belum memiliki solusi resmi.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
🇭🇰 HSBC meluncurkan stablecoin RedCoin untuk 3 juta pengguna di Hong Kong. Peluncurannya dibayangi risiko token palsu yang sebelumnya menggunakan nama bank tersebut untuk menipu.
⚠️ Penyerang membobol platform Railway dan kunci pengguna terekspos. Dunia keamanan siber sedang mengalami “Oktober hitam”.
⚠️ Kerentanan lain ditemukan di PHP dua hari setelah patch untuk PHP2Shell dirilis. Celah ini memengaruhi konfigurasi yang tidak biasa dan belum memiliki solusi resmi.
#PHP2Shell #PHP #HSBCCrypto #HongKong #BTC $BTC
53
·
--
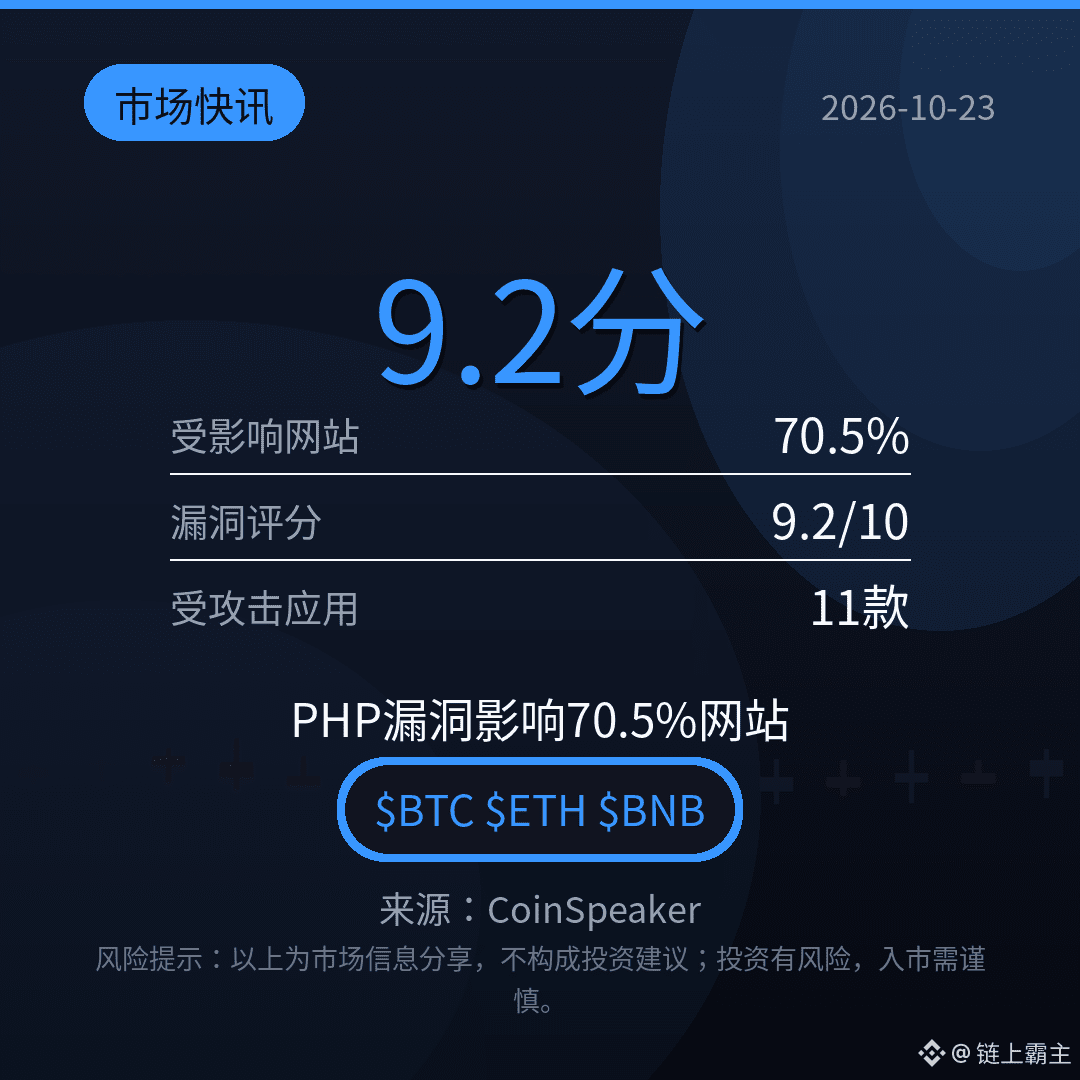
【Kilasan Pasar】Lihat dulu dampaknya: PHP mendukung sekitar 70,5% situs web. Dua kerentanan, CVE-2026-109618 dan 109619, sama-sama memiliki tingkat keparahan 9,2/10. Sebanyak 11 aplikasi yang terdampak serangan telah dikonfirmasi (termasuk WordPress dan phpMyAdmin); upaya eksploitasi telah tercatat pada 17 Oktober, dan versi 8.1 serta yang lebih lama belum memiliki perbaikan resmi. BNB Chain dan Trust Wallet telah menyatakan bahwa mereka tidak menggunakan PHP, dan sejauh ini belum ada laporan kerugian dari bursa atau dompet kripto. Risikonya bukan pada harga koin, melainkan pada situs web yang belum ditambal—sudahkah situs yang biasa Anda kunjungi diperbarui?
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat berinvestasi.
【Kilasan Pasar】Lihat dulu dampaknya: PHP mendukung sekitar 70,5% situs web. Dua kerentanan, CVE-2026-109618 dan 109619, sama-sama memiliki tingkat keparahan 9,2/10. Sebanyak 11 aplikasi yang terdampak serangan telah dikonfirmasi (termasuk WordPress dan phpMyAdmin); upaya eksploitasi telah tercatat pada 17 Oktober, dan versi 8.1 serta yang lebih lama belum memiliki perbaikan resmi. BNB Chain dan Trust Wallet telah menyatakan bahwa mereka tidak menggunakan PHP, dan sejauh ini belum ada laporan kerugian dari bursa atau dompet kripto. Risikonya bukan pada harga koin, melainkan pada situs web yang belum ditambal—sudahkah situs yang biasa Anda kunjungi diperbarui?
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat berinvestasi.
$BTC $ETH $BNB
#CZ #PHP2Shell #KeamananSiber
(Sumber: CoinSpeaker)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat berinvestasi.
294
✅⚠️PERHATIAN⚠️
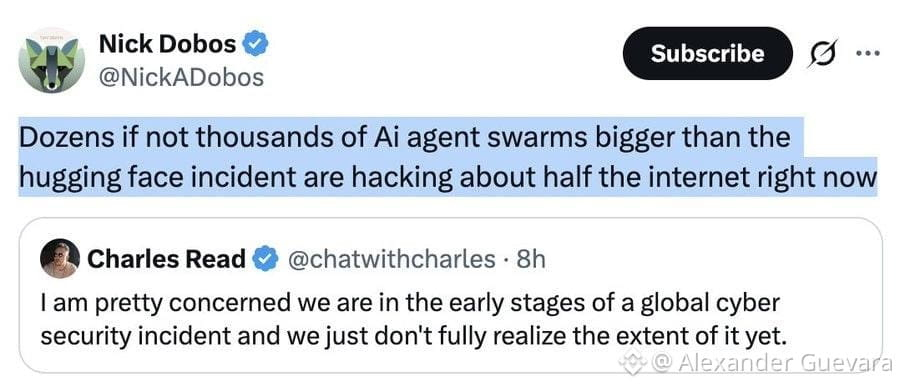
SEMAKIN BANYAK YANG MEMBICARAKAN "PEMUTUSAN INTERNET SEMENTARA"
👀 Mengapa para ahli, pemerintah, dan raksasa teknologi waspada? Apakah kita sedang menghadapi SERANGAN SIBER BESAR yang diprediksi Klaus Schwab pada 2020?
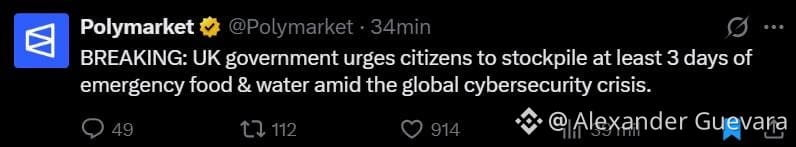
👉 Inggris meluncurkan kampanye agar setiap rumah memiliki persediaan makanan, air, dan uang tunai untuk 3 hari, serta menyebut serangan siber sebagai salah satu risikonya.
🗣 Joshua Achiam, mantan peneliti OpenAI: "Rasanya seperti 1 Maret 2020, tetapi dalam bidang keamanan siber. Ada sesuatu yang sedang terjadi. Karantina internet dalam beberapa bulan ke depan?"
🗣 Jason Clinton, wakil kepala keamanan Anthropic: "Seburuk apa pun keadaan saat ini, situasinya akan jauh lebih buruk sebelum membaik. Kita harus bertahan sekitar 18 bulan."
🗣 Sanae Takaichi, perdana menteri Jepang, meminta melalui X agar patch PHP diterapkan "sesegera mungkin"... lalu situs webnya sendiri malah down.
🗣 Badan intelijen Australia memperingatkan adanya kerentanan kritis di Fortinet, salah satu penyedia keamanan siber terbesar di dunia.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
✅⚠️PERHATIAN⚠️
SEMAKIN BANYAK YANG MEMBICARAKAN "PEMUTUSAN INTERNET SEMENTARA"
👀 Mengapa para ahli, pemerintah, dan raksasa teknologi waspada? Apakah kita sedang menghadapi SERANGAN SIBER BESAR yang diprediksi Klaus Schwab pada 2020?
👉 Inggris meluncurkan kampanye agar setiap rumah memiliki persediaan makanan, air, dan uang tunai untuk 3 hari, serta menyebut serangan siber sebagai salah satu risikonya.
🗣 Joshua Achiam, mantan peneliti OpenAI: "Rasanya seperti 1 Maret 2020, tetapi dalam bidang keamanan siber. Ada sesuatu yang sedang terjadi. Karantina internet dalam beberapa bulan ke depan?"
🗣 Jason Clinton, wakil kepala keamanan Anthropic: "Seburuk apa pun keadaan saat ini, situasinya akan jauh lebih buruk sebelum membaik. Kita harus bertahan sekitar 18 bulan."
🗣 Sanae Takaichi, perdana menteri Jepang, meminta melalui X agar patch PHP diterapkan "sesegera mungkin"... lalu situs webnya sendiri malah down.
🗣 Badan intelijen Australia memperingatkan adanya kerentanan kritis di Fortinet, salah satu penyedia keamanan siber terbesar di dunia.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
SEMAKIN BANYAK YANG MEMBICARAKAN "PEMUTUSAN INTERNET SEMENTARA"
👀 Mengapa para ahli, pemerintah, dan raksasa teknologi waspada? Apakah kita sedang menghadapi SERANGAN SIBER BESAR yang diprediksi Klaus Schwab pada 2020?
👉 Inggris meluncurkan kampanye agar setiap rumah memiliki persediaan makanan, air, dan uang tunai untuk 3 hari, serta menyebut serangan siber sebagai salah satu risikonya.
🗣 Joshua Achiam, mantan peneliti OpenAI: "Rasanya seperti 1 Maret 2020, tetapi dalam bidang keamanan siber. Ada sesuatu yang sedang terjadi. Karantina internet dalam beberapa bulan ke depan?"
🗣 Jason Clinton, wakil kepala keamanan Anthropic: "Seburuk apa pun keadaan saat ini, situasinya akan jauh lebih buruk sebelum membaik. Kita harus bertahan sekitar 18 bulan."
🗣 Sanae Takaichi, perdana menteri Jepang, meminta melalui X agar patch PHP diterapkan "sesegera mungkin"... lalu situs webnya sendiri malah down.
🗣 Badan intelijen Australia memperingatkan adanya kerentanan kritis di Fortinet, salah satu penyedia keamanan siber terbesar di dunia.
#PHP #PHP2Shell #ReinoUnido #Internet #Twitter $BTC
93
·
--
Bearish
1. Negara-negara di seluruh dunia yang situs webnya dinonaktifkan atau berada dalam status siaga
Demi alasan keamanan, organisasi internasional belum mengungkapkan nama bank tertentu. Namun, layanan pemerintah dan komersial di negara-negara berikut terkena dampak paling parah:
• Negara-negara Eropa: Prancis, Belanda, Belgia, Finlandia, Jerman, dan Irlandia. Finlandia untuk sementara menonaktifkan semua layanan web pemerintahnya. 'The Journal', salah satu portal berita terkemuka di Irlandia, juga menonaktifkan situsnya.
• Britania Raya (UK): Sekitar 32 layanan pemerintah di UK, serta situs web Dewan Edinburgh, telah dinonaktifkan. Bahkan, beberapa bagian BBC tidak dapat diakses.
• Amerika Serikat (USA) dan Jepang: Badan Keamanan Nasional AS (NSA) dan pemerintah Jepang telah mengeluarkan peringatan kepada semua bank, lembaga keuangan, dan perusahaan besar di negara masing-masing. Entitas yang tidak dapat segera melakukan pembaruan telah diinstruksikan untuk menonaktifkan situs web mereka sementara waktu.
#PHP2Shell
1. Negara-negara di seluruh dunia yang situs webnya dinonaktifkan atau berada dalam status siaga
Demi alasan keamanan, organisasi internasional belum mengungkapkan nama bank tertentu. Namun, layanan pemerintah dan komersial di negara-negara berikut terkena dampak paling parah:
• Negara-negara Eropa: Prancis, Belanda, Belgia, Finlandia, Jerman, dan Irlandia. Finlandia untuk sementara menonaktifkan semua layanan web pemerintahnya. 'The Journal', salah satu portal berita terkemuka di Irlandia, juga menonaktifkan situsnya.
• Britania Raya (UK): Sekitar 32 layanan pemerintah di UK, serta situs web Dewan Edinburgh, telah dinonaktifkan. Bahkan, beberapa bagian BBC tidak dapat diakses.
• Amerika Serikat (USA) dan Jepang: Badan Keamanan Nasional AS (NSA) dan pemerintah Jepang telah mengeluarkan peringatan kepada semua bank, lembaga keuangan, dan perusahaan besar di negara masing-masing. Entitas yang tidak dapat segera melakukan pembaruan telah diinstruksikan untuk menonaktifkan situs web mereka sementara waktu.
#PHP2Shell
Demi alasan keamanan, organisasi internasional belum mengungkapkan nama bank tertentu. Namun, layanan pemerintah dan komersial di negara-negara berikut terkena dampak paling parah:
• Negara-negara Eropa: Prancis, Belanda, Belgia, Finlandia, Jerman, dan Irlandia. Finlandia untuk sementara menonaktifkan semua layanan web pemerintahnya. 'The Journal', salah satu portal berita terkemuka di Irlandia, juga menonaktifkan situsnya.
• Britania Raya (UK): Sekitar 32 layanan pemerintah di UK, serta situs web Dewan Edinburgh, telah dinonaktifkan. Bahkan, beberapa bagian BBC tidak dapat diakses.
• Amerika Serikat (USA) dan Jepang: Badan Keamanan Nasional AS (NSA) dan pemerintah Jepang telah mengeluarkan peringatan kepada semua bank, lembaga keuangan, dan perusahaan besar di negara masing-masing. Entitas yang tidak dapat segera melakukan pembaruan telah diinstruksikan untuk menonaktifkan situs web mereka sementara waktu.
#PHP2Shell
1
115
·
--
⚠️ “Oktober Hitam” Melanda Kripto: Celah Kritis PHP Picu Peringatan Keamanan di Bursa & DeFi
Gelombang masalah keamanan siber berlevel tinggi pada pertengahan hingga akhir Oktober disebut “Oktober Hitam” — dan platform kripto berada dalam status siaga tinggi.
Masalah utamanya: dua kerentanan kritis PHP (dijuluki PHP2Shell, CVSS ~9.2) yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. PHP mendukung sebagian besar web, termasuk banyak tampilan depan bursa, situs dompet, dan dasbor DeFi. Patch darurat telah dirilis, tetapi upaya eksploitasi aktif yang jumlahnya mencapai jutaan sudah terdeteksi.
Mengapa Ini Penting bagi Kripto
• Perusahaan keamanan, termasuk SlowMist, Kraken, dan Ledger, mengeluarkan peringatan kepada bursa, protokol DeFi, dan penyedia dompet.
• Situs web yang telah disusupi dapat menampilkan halaman “Hubungkan Dompet” palsu — salah satu cara paling umum yang membuat pengguna kehilangan dana.
• Secara terpisah, pada periode yang sama juga terjadi masalah rantai pasokan AI dan kebocoran kunci API, yang meningkatkan risiko bagi tim yang menggunakan alat AI dalam pengembangan dan perdagangan.
Sejauh ini, belum ada bursa besar yang secara terbuka mengonfirmasi adanya kebocoran terkait celah-celah ini. Namun, jendela risiko masih terbuka bagi sistem apa pun yang belum diperbarui.
Langkah Praktis bagi Pengguna Kripto
• Periksa ulang URL sebelum menghubungkan dompet
• Jika memungkinkan, utamakan dompet perangkat keras dan aplikasi resmi daripada ekstensi browser
• Berhati-hatilah ekstra terhadap situs apa pun yang meminta persetujuan dalam beberapa hari mendatang
• Tim sebaiknya mengganti kunci API dan segera memperbarui PHP
Peristiwa keamanan seperti ini jarang menggerakkan pasar dalam semalam, tetapi meningkatkan kemungkinan terjadinya gelombang phishing dan serangan oportunistis.
Apakah Anda memperketat praktik keamanan minggu ini, atau menganggapnya sekadar isu lain yang tidak perlu dikhawatirkan? Sampaikan pendapat Anda di bawah 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
⚠️ “Oktober Hitam” Melanda Kripto: Celah Kritis PHP Picu Peringatan Keamanan di Bursa & DeFi
Gelombang masalah keamanan siber berlevel tinggi pada pertengahan hingga akhir Oktober disebut “Oktober Hitam” — dan platform kripto berada dalam status siaga tinggi.
Masalah utamanya: dua kerentanan kritis PHP (dijuluki PHP2Shell, CVSS ~9.2) yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. PHP mendukung sebagian besar web, termasuk banyak tampilan depan bursa, situs dompet, dan dasbor DeFi. Patch darurat telah dirilis, tetapi upaya eksploitasi aktif yang jumlahnya mencapai jutaan sudah terdeteksi.
Mengapa Ini Penting bagi Kripto
• Perusahaan keamanan, termasuk SlowMist, Kraken, dan Ledger, mengeluarkan peringatan kepada bursa, protokol DeFi, dan penyedia dompet.
• Situs web yang telah disusupi dapat menampilkan halaman “Hubungkan Dompet” palsu — salah satu cara paling umum yang membuat pengguna kehilangan dana.
• Secara terpisah, pada periode yang sama juga terjadi masalah rantai pasokan AI dan kebocoran kunci API, yang meningkatkan risiko bagi tim yang menggunakan alat AI dalam pengembangan dan perdagangan.
Sejauh ini, belum ada bursa besar yang secara terbuka mengonfirmasi adanya kebocoran terkait celah-celah ini. Namun, jendela risiko masih terbuka bagi sistem apa pun yang belum diperbarui.
Langkah Praktis bagi Pengguna Kripto
• Periksa ulang URL sebelum menghubungkan dompet
• Jika memungkinkan, utamakan dompet perangkat keras dan aplikasi resmi daripada ekstensi browser
• Berhati-hatilah ekstra terhadap situs apa pun yang meminta persetujuan dalam beberapa hari mendatang
• Tim sebaiknya mengganti kunci API dan segera memperbarui PHP
Peristiwa keamanan seperti ini jarang menggerakkan pasar dalam semalam, tetapi meningkatkan kemungkinan terjadinya gelombang phishing dan serangan oportunistis.
Apakah Anda memperketat praktik keamanan minggu ini, atau menganggapnya sekadar isu lain yang tidak perlu dikhawatirkan? Sampaikan pendapat Anda di bawah 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
Gelombang masalah keamanan siber berlevel tinggi pada pertengahan hingga akhir Oktober disebut “Oktober Hitam” — dan platform kripto berada dalam status siaga tinggi.
Masalah utamanya: dua kerentanan kritis PHP (dijuluki PHP2Shell, CVSS ~9.2) yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. PHP mendukung sebagian besar web, termasuk banyak tampilan depan bursa, situs dompet, dan dasbor DeFi. Patch darurat telah dirilis, tetapi upaya eksploitasi aktif yang jumlahnya mencapai jutaan sudah terdeteksi.
Mengapa Ini Penting bagi Kripto
• Perusahaan keamanan, termasuk SlowMist, Kraken, dan Ledger, mengeluarkan peringatan kepada bursa, protokol DeFi, dan penyedia dompet.
• Situs web yang telah disusupi dapat menampilkan halaman “Hubungkan Dompet” palsu — salah satu cara paling umum yang membuat pengguna kehilangan dana.
• Secara terpisah, pada periode yang sama juga terjadi masalah rantai pasokan AI dan kebocoran kunci API, yang meningkatkan risiko bagi tim yang menggunakan alat AI dalam pengembangan dan perdagangan.
Sejauh ini, belum ada bursa besar yang secara terbuka mengonfirmasi adanya kebocoran terkait celah-celah ini. Namun, jendela risiko masih terbuka bagi sistem apa pun yang belum diperbarui.
Langkah Praktis bagi Pengguna Kripto
• Periksa ulang URL sebelum menghubungkan dompet
• Jika memungkinkan, utamakan dompet perangkat keras dan aplikasi resmi daripada ekstensi browser
• Berhati-hatilah ekstra terhadap situs apa pun yang meminta persetujuan dalam beberapa hari mendatang
• Tim sebaiknya mengganti kunci API dan segera memperbarui PHP
Peristiwa keamanan seperti ini jarang menggerakkan pasar dalam semalam, tetapi meningkatkan kemungkinan terjadinya gelombang phishing dan serangan oportunistis.
Apakah Anda memperketat praktik keamanan minggu ini, atau menganggapnya sekadar isu lain yang tidak perlu dikhawatirkan? Sampaikan pendapat Anda di bawah 👇
#CryptoSecurity #PHP2Shell #BlackOctober #DeFi #CryptoMarket
65
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#WhoWillSucceedJensenHuangatNvidia?
192,714 penayangan
1,760 Berdiskusi
2
#WhatWillDriveCryptoandStocks’NextRebound?
609,508 penayangan
3,590 Berdiskusi
3
#TradFiForBeginners
745,437 penayangan
4,565 Berdiskusi
4
#BitcoinActiveSupplyInProfitDropsBelow45%
86,864 penayangan
792 Berdiskusi
5
#KavaSaysAbnormalActivityLimitedToKavaLend
51,504 penayangan
445 Berdiskusi
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
36,684 penayangan
386 Berdiskusi
7
#USPPIMissMayEaseBTCPressure
321,748 penayangan
2,311 Berdiskusi
8
#WORPTLetsTouristsConvertCryptoToThaiBaht
11,451 penayangan
110 Berdiskusi
9
#TONStrategyReports$23.97MQ3NetLoss
11,128 penayangan
49 Berdiskusi
10
#PolkadotCommunityApprovesNewStrategyWith97%Vote
31,211 penayangan
303 Berdiskusi