
#nodejs
nodejs
574 penayangan
5 Berdiskusi
Populer
Terbaru
·
--
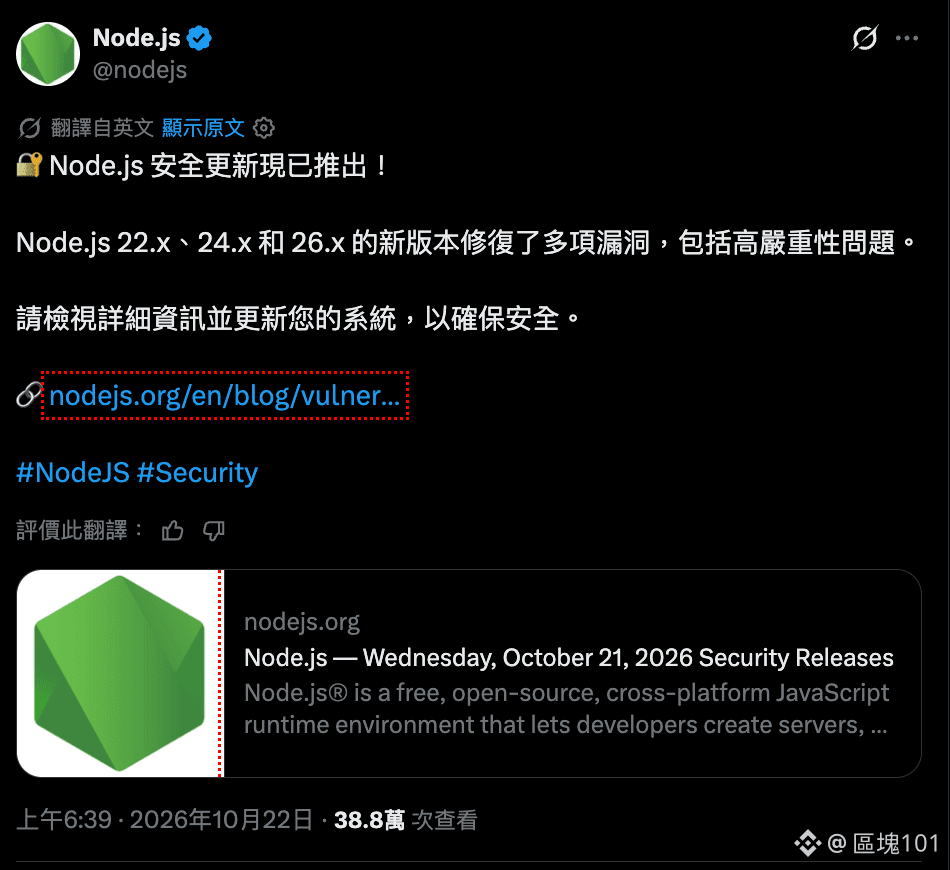
Node.js merilis patch darurat untuk kerentanan berisiko tinggi; beberapa server mungkin menghadapi risiko eksekusi kode jarak jauh!
Pada 21 Oktober, tim resmi Node.js merilis pembaruan keamanan yang memengaruhi tiga seri versi: 22.x, 24.x, dan 26.x.
Ada lima detail penting dalam pembaruan ini:
1. Komponen dekompresi Brotli memiliki kerentanan penulisan memori, dengan nomor CVE-2026-111497.
2. Tim resmi memberi kerentanan ini tingkat High atau risiko tinggi.
3. Kerentanan dapat terpicu jika aplikasi tertentu memproses data terkompresi yang disediakan oleh penyerang.
4. Pembaruan yang sama juga memperbaiki masalah TLS, DNS, angka acak kriptografis, dan kontrol izin.
5. Tim resmi telah merilis versi patch 22.23.4, 24.22.1, dan 26.12.1.
Di industri mata uang kripto, platform perdagangan, layanan dompet, perangkat on-chain, dan backend API mungkin menggunakan Node.js.
Namun, dampaknya tetap bergantung pada versi yang digunakan dan arsitektur program. Tidak dapat langsung disimpulkan bahwa semua layanan terkait memiliki kerentanan.
Tim pengembang yang menggunakan Node.js sebaiknya segera memeriksa versi dan menjadwalkan pembaruan.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.js merilis patch darurat untuk kerentanan berisiko tinggi; beberapa server mungkin menghadapi risiko eksekusi kode jarak jauh!
Pada 21 Oktober, tim resmi Node.js merilis pembaruan keamanan yang memengaruhi tiga seri versi: 22.x, 24.x, dan 26.x.
Ada lima detail penting dalam pembaruan ini:
1. Komponen dekompresi Brotli memiliki kerentanan penulisan memori, dengan nomor CVE-2026-111497.
2. Tim resmi memberi kerentanan ini tingkat High atau risiko tinggi.
3. Kerentanan dapat terpicu jika aplikasi tertentu memproses data terkompresi yang disediakan oleh penyerang.
4. Pembaruan yang sama juga memperbaiki masalah TLS, DNS, angka acak kriptografis, dan kontrol izin.
5. Tim resmi telah merilis versi patch 22.23.4, 24.22.1, dan 26.12.1.
Di industri mata uang kripto, platform perdagangan, layanan dompet, perangkat on-chain, dan backend API mungkin menggunakan Node.js.
Namun, dampaknya tetap bergantung pada versi yang digunakan dan arsitektur program. Tidak dapat langsung disimpulkan bahwa semua layanan terkait memiliki kerentanan.
Tim pengembang yang menggunakan Node.js sebaiknya segera memeriksa versi dan menjadwalkan pembaruan.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Pada 21 Oktober, tim resmi Node.js merilis pembaruan keamanan yang memengaruhi tiga seri versi: 22.x, 24.x, dan 26.x.
Ada lima detail penting dalam pembaruan ini:
1. Komponen dekompresi Brotli memiliki kerentanan penulisan memori, dengan nomor CVE-2026-111497.
2. Tim resmi memberi kerentanan ini tingkat High atau risiko tinggi.
3. Kerentanan dapat terpicu jika aplikasi tertentu memproses data terkompresi yang disediakan oleh penyerang.
4. Pembaruan yang sama juga memperbaiki masalah TLS, DNS, angka acak kriptografis, dan kontrol izin.
5. Tim resmi telah merilis versi patch 22.23.4, 24.22.1, dan 26.12.1.
Di industri mata uang kripto, platform perdagangan, layanan dompet, perangkat on-chain, dan backend API mungkin menggunakan Node.js.
Namun, dampaknya tetap bergantung pada versi yang digunakan dan arsitektur program. Tidak dapat langsung disimpulkan bahwa semua layanan terkait memiliki kerentanan.
Tim pengembang yang menggunakan Node.js sebaiknya segera memeriksa versi dan menjadwalkan pembaruan.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH PERINGATAN INFRASTRUKTUR DEV: PATCH NODE.JS SANGAT PENTING UNTUK KEAMANAN DAPP 💥
Tim inti Node.js merilis pembaruan keamanan kritis pada 21 Okt., menambal sepuluh kerentanan di cabang 26.x, 24.x, dan 22.x. CVE‑2026‑111497 yang paling menonjol adalah penulisan di luar batas pada dekoder Brotli yang dapat memicu eksekusi kode jarak jauh—vektor serangan yang dapat membahayakan backend dApp mana pun yang masih menjalankan runtime lawas. 🦈
Tiga celah berkeparahan tinggi juga berkaitan dengan penanganan karakter null DNS dan verifikasi nama host TLS, sementara bug tingkat menengah dapat menyebabkan kebocoran koneksi persisten dan duplikasi cache angka acak. 📊 Pengembang yang menjalankan layanan on-chain harus segera memperbarui ke 26.12.1, 24.22.1, atau 22.23.4, atau berisiko menjadi sasaran berikutnya bagi para pemburu eksploit. 💡
Protokol yang dikelola oleh investor berpengalaman sudah bermigrasi ke rilis yang telah ditambal; node lawas masih menjadi titik lemah bagi pelaku serangan. 📌 Apakah kontrak infrastruktur Anda masih menggunakan cabang yang rentan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH PERINGATAN INFRASTRUKTUR DEV: PATCH NODE.JS SANGAT PENTING UNTUK KEAMANAN DAPP 💥
Tim inti Node.js merilis pembaruan keamanan kritis pada 21 Okt., menambal sepuluh kerentanan di cabang 26.x, 24.x, dan 22.x. CVE‑2026‑111497 yang paling menonjol adalah penulisan di luar batas pada dekoder Brotli yang dapat memicu eksekusi kode jarak jauh—vektor serangan yang dapat membahayakan backend dApp mana pun yang masih menjalankan runtime lawas. 🦈
Tiga celah berkeparahan tinggi juga berkaitan dengan penanganan karakter null DNS dan verifikasi nama host TLS, sementara bug tingkat menengah dapat menyebabkan kebocoran koneksi persisten dan duplikasi cache angka acak. 📊 Pengembang yang menjalankan layanan on-chain harus segera memperbarui ke 26.12.1, 24.22.1, atau 22.23.4, atau berisiko menjadi sasaran berikutnya bagi para pemburu eksploit. 💡
Protokol yang dikelola oleh investor berpengalaman sudah bermigrasi ke rilis yang telah ditambal; node lawas masih menjadi titik lemah bagi pelaku serangan. 📌 Apakah kontrak infrastruktur Anda masih menggunakan cabang yang rentan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
Tim inti Node.js merilis pembaruan keamanan kritis pada 21 Okt., menambal sepuluh kerentanan di cabang 26.x, 24.x, dan 22.x. CVE‑2026‑111497 yang paling menonjol adalah penulisan di luar batas pada dekoder Brotli yang dapat memicu eksekusi kode jarak jauh—vektor serangan yang dapat membahayakan backend dApp mana pun yang masih menjalankan runtime lawas. 🦈
Tiga celah berkeparahan tinggi juga berkaitan dengan penanganan karakter null DNS dan verifikasi nama host TLS, sementara bug tingkat menengah dapat menyebabkan kebocoran koneksi persisten dan duplikasi cache angka acak. 📊 Pengembang yang menjalankan layanan on-chain harus segera memperbarui ke 26.12.1, 24.22.1, atau 22.23.4, atau berisiko menjadi sasaran berikutnya bagi para pemburu eksploit. 💡
Protokol yang dikelola oleh investor berpengalaman sudah bermigrasi ke rilis yang telah ditambal; node lawas masih menjadi titik lemah bagi pelaku serangan. 📌 Apakah kontrak infrastruktur Anda masih menggunakan cabang yang rentan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
Bullish
🤖 Mengapa Trading Manual Memudar di 2026: Kebangkitan Alpha Otonom
Kompleksitas lanskap crypto saat ini telah resmi melampaui waktu reaksi manusia.
⚠️ Dengan pergeseran geopolitik yang mempengaruhi aliran likuiditas dalam hitungan detik, mengandalkan eksekusi manual tidak lagi menjadi strategi yang layak untuk hasil yang konsisten.
"Alpha" sejati di pasar ini ditemukan di persimpangan:
✅ Automasi berbasis AI
✅ Integritas data waktu nyata
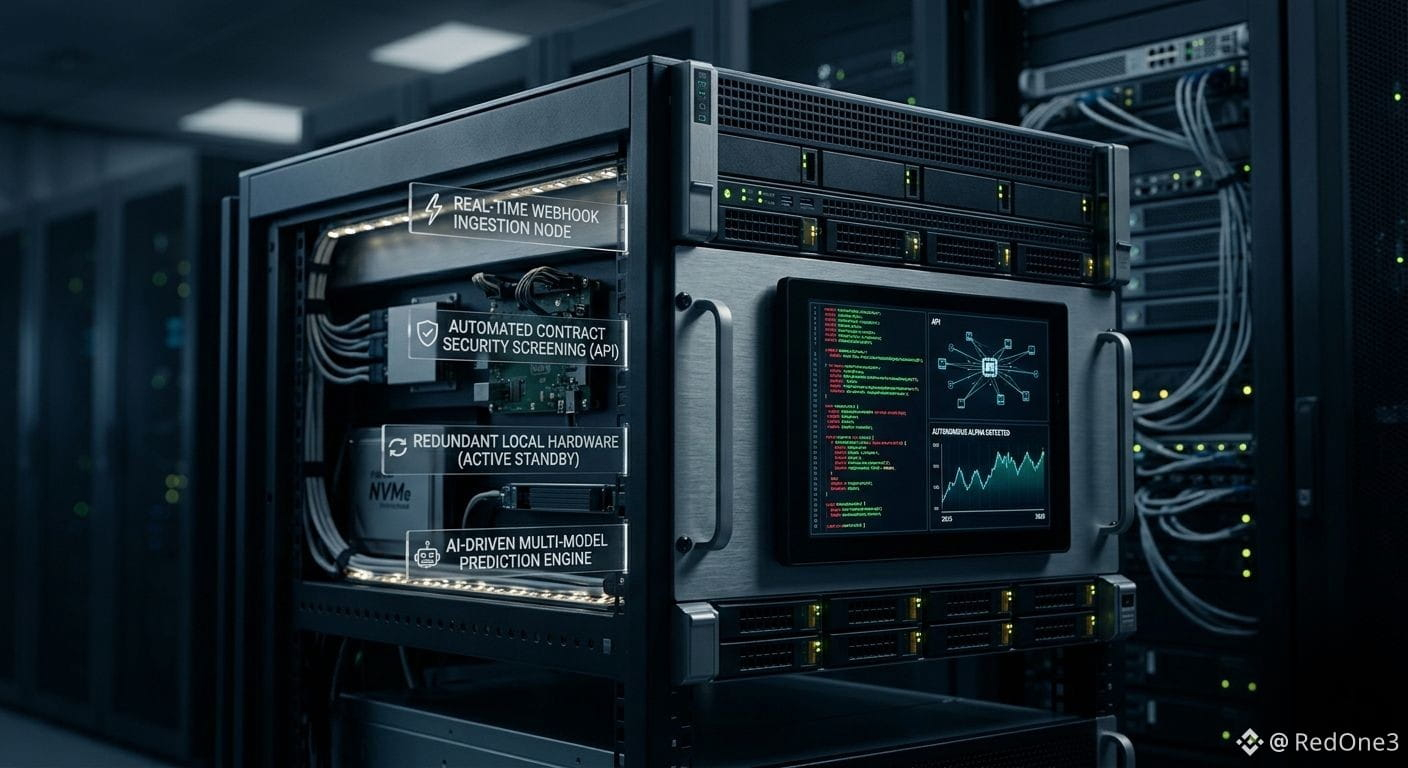
Dengan memanfaatkan kerangka kerja berkinerja tinggi dan switching API multi-model, kita sekarang dapat memfilter noise dari sinyal dengan presisi bedah.
📌 Logika Setup Modern:
⚡ Webhook Waktu Nyata
Menangkap peristiwa on-chain saat mereka terjadi dalam milidetik.
🛡️ Penyaringan Keamanan
Audit otomatis dari kontrak pintar untuk mendeteksi bendera risiko tersembunyi sebelum penerapan.
🔄 Redundansi
Beralih dari lingkungan cloud yang tidak stabil ke perangkat keras lokal yang didedikasikan untuk uptime 24/7.
💡 Di pasar yang tidak pernah tidur, alatmu seharusnya tidak tidur juga.
Tujuannya bukan hanya untuk trading — tetapi untuk membangun sistem yang mengidentifikasi peluang saat kamu jauh dari layar.
Kecepatan data adalah satu-satunya mata uang yang penting.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 Mengapa Trading Manual Memudar di 2026: Kebangkitan Alpha Otonom
Kompleksitas lanskap crypto saat ini telah resmi melampaui waktu reaksi manusia.
⚠️ Dengan pergeseran geopolitik yang mempengaruhi aliran likuiditas dalam hitungan detik, mengandalkan eksekusi manual tidak lagi menjadi strategi yang layak untuk hasil yang konsisten.
"Alpha" sejati di pasar ini ditemukan di persimpangan:
✅ Automasi berbasis AI
✅ Integritas data waktu nyata
Dengan memanfaatkan kerangka kerja berkinerja tinggi dan switching API multi-model, kita sekarang dapat memfilter noise dari sinyal dengan presisi bedah.
📌 Logika Setup Modern:
⚡ Webhook Waktu Nyata
Menangkap peristiwa on-chain saat mereka terjadi dalam milidetik.
🛡️ Penyaringan Keamanan
Audit otomatis dari kontrak pintar untuk mendeteksi bendera risiko tersembunyi sebelum penerapan.
🔄 Redundansi
Beralih dari lingkungan cloud yang tidak stabil ke perangkat keras lokal yang didedikasikan untuk uptime 24/7.
💡 Di pasar yang tidak pernah tidur, alatmu seharusnya tidak tidur juga.
Tujuannya bukan hanya untuk trading — tetapi untuk membangun sistem yang mengidentifikasi peluang saat kamu jauh dari layar.
Kecepatan data adalah satu-satunya mata uang yang penting.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
Kompleksitas lanskap crypto saat ini telah resmi melampaui waktu reaksi manusia.
⚠️ Dengan pergeseran geopolitik yang mempengaruhi aliran likuiditas dalam hitungan detik, mengandalkan eksekusi manual tidak lagi menjadi strategi yang layak untuk hasil yang konsisten.
"Alpha" sejati di pasar ini ditemukan di persimpangan:
✅ Automasi berbasis AI
✅ Integritas data waktu nyata
Dengan memanfaatkan kerangka kerja berkinerja tinggi dan switching API multi-model, kita sekarang dapat memfilter noise dari sinyal dengan presisi bedah.
📌 Logika Setup Modern:
⚡ Webhook Waktu Nyata
Menangkap peristiwa on-chain saat mereka terjadi dalam milidetik.
🛡️ Penyaringan Keamanan
Audit otomatis dari kontrak pintar untuk mendeteksi bendera risiko tersembunyi sebelum penerapan.
🔄 Redundansi
Beralih dari lingkungan cloud yang tidak stabil ke perangkat keras lokal yang didedikasikan untuk uptime 24/7.
💡 Di pasar yang tidak pernah tidur, alatmu seharusnya tidak tidur juga.
Tujuannya bukan hanya untuk trading — tetapi untuk membangun sistem yang mengidentifikasi peluang saat kamu jauh dari layar.
Kecepatan data adalah satu-satunya mata uang yang penting.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#WhoWillSucceedJensenHuangatNvidia?
142,890 penayangan
1,547 Berdiskusi
2
#WhatWillDriveCryptoandStocks’NextRebound?
537,000 penayangan
3,387 Berdiskusi
3
#BitcoinActiveSupplyInProfitDropsBelow45%
61,539 penayangan
652 Berdiskusi
4
#KavaSaysAbnormalActivityLimitedToKavaLend
33,406 penayangan
365 Berdiskusi
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
25,443 penayangan
320 Berdiskusi
6
#USPPIMissMayEaseBTCPressure
275,301 penayangan
2,214 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
9,075 penayangan
87 Berdiskusi
8
#TONStrategyReports$23.97MQ3NetLoss
9,668 penayangan
42 Berdiskusi
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
25,831 penayangan
285 Berdiskusi
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
23,059 penayangan
243 Berdiskusi