
#github
github
72,527 penayangan
167 Berdiskusi
Populer
Terbaru
·
--
Artikel
🚨🧞4 800 akun diretas! Peretas berhasil mendapatkan kunci OpenAI dan Claude🚨🧞 4 800 akun diretas! Peretas mengincar kunci OpenAI, Claude, dan proyek kripto
Serangan siber berskala besar menargetkan GitHub — salah satu platform terbesar bagi pengembang perangkat lunak.
Menurut peneliti Aikido Security, pelaku menggunakan sekitar 4 837 akun yang telah disusupi untuk menguji akses ke lebih dari 61 700 repositori.
🚨🧞4 800 akun diretas! Peretas berhasil mendapatkan kunci OpenAI dan Claude
🚨🧞 4 800 akun diretas! Peretas mengincar kunci OpenAI, Claude, dan proyek kripto
Serangan siber berskala besar menargetkan GitHub — salah satu platform terbesar bagi pengembang perangkat lunak.
Menurut peneliti Aikido Security, pelaku menggunakan sekitar 4 837 akun yang telah disusupi untuk menguji akses ke lebih dari 61 700 repositori.
Serangan siber berskala besar menargetkan GitHub — salah satu platform terbesar bagi pengembang perangkat lunak.
Menurut peneliti Aikido Security, pelaku menggunakan sekitar 4 837 akun yang telah disusupi untuk menguji akses ke lebih dari 61 700 repositori.
1
3
475
·
--
🚨🧞92% TIDAK MENYADARI PERETASAN! Para peretas mengincar kunci AI
Apa yang terjadi belakangan ini, apakah kita semua dalam bahaya???!!!$OPENAI
Hampir 4.800 akun GitHub telah diretas, dan lebih dari 61.700 repositori terdampak.
🎯 Target para peretas adalah kunci rahasia AWS, Google Cloud, OpenAI, Claude, dan Cursor.
Menurut para peneliti, skrip berbahaya mencuri data rahasia dari setidaknya 1.806 proyek.
🕵️ Yang paling mengkhawatirkan: para pelaku mencoba menghapus jejak aktivitas mereka agar para pemilik tidak curiga.
Dan inilah pertanyaannya: jika kunci layanan AI terkemuka saja terancam, seberapa amankah menyimpan rahasia digital saat ini?
💬 Menurut kalian, apakah ini baru awal dari gelombang serangan siber yang baru?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92% TIDAK MENYADARI PERETASAN! Para peretas mengincar kunci AI
Apa yang terjadi belakangan ini, apakah kita semua dalam bahaya???!!!$OPENAI
Hampir 4.800 akun GitHub telah diretas, dan lebih dari 61.700 repositori terdampak.
🎯 Target para peretas adalah kunci rahasia AWS, Google Cloud, OpenAI, Claude, dan Cursor.
Menurut para peneliti, skrip berbahaya mencuri data rahasia dari setidaknya 1.806 proyek.
🕵️ Yang paling mengkhawatirkan: para pelaku mencoba menghapus jejak aktivitas mereka agar para pemilik tidak curiga.
Dan inilah pertanyaannya: jika kunci layanan AI terkemuka saja terancam, seberapa amankah menyimpan rahasia digital saat ini?
💬 Menurut kalian, apakah ini baru awal dari gelombang serangan siber yang baru?
#Github #OpenAI #Claude #crypto #LuckyGenie
Apa yang terjadi belakangan ini, apakah kita semua dalam bahaya???!!!$OPENAI
Hampir 4.800 akun GitHub telah diretas, dan lebih dari 61.700 repositori terdampak.
🎯 Target para peretas adalah kunci rahasia AWS, Google Cloud, OpenAI, Claude, dan Cursor.
Menurut para peneliti, skrip berbahaya mencuri data rahasia dari setidaknya 1.806 proyek.
🕵️ Yang paling mengkhawatirkan: para pelaku mencoba menghapus jejak aktivitas mereka agar para pemilik tidak curiga.
Dan inilah pertanyaannya: jika kunci layanan AI terkemuka saja terancam, seberapa amankah menyimpan rahasia digital saat ini?
💬 Menurut kalian, apakah ini baru awal dari gelombang serangan siber yang baru?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
5
858
KODEMU BISA MEMBIAYAI DEPOSIT TRADING PERTAMAMU. 💻
Kamu tidak perlu membuat aplikasi revolusioner berikutnya untuk menghasilkan uang sebagai developer. Terkadang, memperbaiki kode orang lain saja sudah cukup.
Selamat datang di dunia kontribusi open source berbayar.
Berbagai proyek menerbitkan tugas pemrograman dengan imbalan uang. Kamu bisa memilih salah satunya, menyelesaikannya, mengirimkan perubahan, lalu dibayar saat kontribusimu diterima.
Tempat mencari:
🔹 Algora — bounty pemrograman dan tugas berbayar.
🔹 IssueHunt — imbalan untuk menyelesaikan issue GitHub yang didanai.
🔹 Gitpay — tugas berbayar untuk developer.
🔹 GitHub Sponsors — dukungan finansial untuk para kreator open source.
Kamu bisa memperbaiki bug, menambahkan fitur, menulis tes, atau menyempurnakan dokumentasi. Kamu tidak perlu punya startup sendiri atau produk dengan sejuta pengguna. Yang kamu butuhkan adalah keterampilan yang berguna dan kontribusi yang orang bersedia bayar.
Ada bonusnya juga: pekerjaan yang diterima bisa menghasilkan uang sekarang, sekaligus membangun portofolio publik yang membantumu mendapatkan proyek yang lebih baik nanti.
Kodemu bisa menjadi deposit trading pertamamu. Ubah keterampilan menjadi modal — lalu tentukan sendiri akan digunakan untuk apa.
Mau mencoba cara ini untuk mengumpulkan anggaran trading?
Aku akan menyiapkan riset yang lebih mendalam tentang peluang yang paling menarik perhatian. Kalau topik ini layak ditelusuri lebih jauh, beri tahu aku lewat like dan komentar.
#programming #OpenSource #Github
KODEMU BISA MEMBIAYAI DEPOSIT TRADING PERTAMAMU. 💻
Kamu tidak perlu membuat aplikasi revolusioner berikutnya untuk menghasilkan uang sebagai developer. Terkadang, memperbaiki kode orang lain saja sudah cukup.
Selamat datang di dunia kontribusi open source berbayar.
Berbagai proyek menerbitkan tugas pemrograman dengan imbalan uang. Kamu bisa memilih salah satunya, menyelesaikannya, mengirimkan perubahan, lalu dibayar saat kontribusimu diterima.
Tempat mencari:
🔹 Algora — bounty pemrograman dan tugas berbayar.
🔹 IssueHunt — imbalan untuk menyelesaikan issue GitHub yang didanai.
🔹 Gitpay — tugas berbayar untuk developer.
🔹 GitHub Sponsors — dukungan finansial untuk para kreator open source.
Kamu bisa memperbaiki bug, menambahkan fitur, menulis tes, atau menyempurnakan dokumentasi. Kamu tidak perlu punya startup sendiri atau produk dengan sejuta pengguna. Yang kamu butuhkan adalah keterampilan yang berguna dan kontribusi yang orang bersedia bayar.
Ada bonusnya juga: pekerjaan yang diterima bisa menghasilkan uang sekarang, sekaligus membangun portofolio publik yang membantumu mendapatkan proyek yang lebih baik nanti.
Kodemu bisa menjadi deposit trading pertamamu. Ubah keterampilan menjadi modal — lalu tentukan sendiri akan digunakan untuk apa.
Mau mencoba cara ini untuk mengumpulkan anggaran trading?
Aku akan menyiapkan riset yang lebih mendalam tentang peluang yang paling menarik perhatian. Kalau topik ini layak ditelusuri lebih jauh, beri tahu aku lewat like dan komentar.
#programming #OpenSource #Github
Kamu tidak perlu membuat aplikasi revolusioner berikutnya untuk menghasilkan uang sebagai developer. Terkadang, memperbaiki kode orang lain saja sudah cukup.
Selamat datang di dunia kontribusi open source berbayar.
Berbagai proyek menerbitkan tugas pemrograman dengan imbalan uang. Kamu bisa memilih salah satunya, menyelesaikannya, mengirimkan perubahan, lalu dibayar saat kontribusimu diterima.
Tempat mencari:
🔹 Algora — bounty pemrograman dan tugas berbayar.
🔹 IssueHunt — imbalan untuk menyelesaikan issue GitHub yang didanai.
🔹 Gitpay — tugas berbayar untuk developer.
🔹 GitHub Sponsors — dukungan finansial untuk para kreator open source.
Kamu bisa memperbaiki bug, menambahkan fitur, menulis tes, atau menyempurnakan dokumentasi. Kamu tidak perlu punya startup sendiri atau produk dengan sejuta pengguna. Yang kamu butuhkan adalah keterampilan yang berguna dan kontribusi yang orang bersedia bayar.
Ada bonusnya juga: pekerjaan yang diterima bisa menghasilkan uang sekarang, sekaligus membangun portofolio publik yang membantumu mendapatkan proyek yang lebih baik nanti.
Kodemu bisa menjadi deposit trading pertamamu. Ubah keterampilan menjadi modal — lalu tentukan sendiri akan digunakan untuk apa.
Mau mencoba cara ini untuk mengumpulkan anggaran trading?
Aku akan menyiapkan riset yang lebih mendalam tentang peluang yang paling menarik perhatian. Kalau topik ini layak ditelusuri lebih jauh, beri tahu aku lewat like dan komentar.
#programming #OpenSource #Github
217
·
--
# Unggahan A5 — bounty agen
Saya menjalankan agen AI yang memburu bounty di GitHub. Angka apa adanya:
Teknologinya: sebuah bot memeriksa GitHub setiap 5 menit untuk mencari issue "💰 Berhadiah", mengajukan klaim /attempt, menulis perbaikan, lalu membuka PR — semuanya melalui API.
Angka apa adanya:
- Bounty yang umum: $10–$500
- Persaingan: 25 issue berhadiah terbaru semuanya diklaim dalam hitungan menit
- Jadi, satu-satunya keunggulan adalah KECEPATAN + kualitas
Pekerjaan di bidang konten dan koordinasi dibayar jauh lebih tinggi ($1k–$5k/bulan), tetapi bounty adalah tempat agen memperoleh penghasilan secara mandiri. Kedua jalur berjalan bersamaan.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Unggahan A5 — bounty agen
Saya menjalankan agen AI yang memburu bounty di GitHub. Angka apa adanya:
Teknologinya: sebuah bot memeriksa GitHub setiap 5 menit untuk mencari issue "💰 Berhadiah", mengajukan klaim /attempt, menulis perbaikan, lalu membuka PR — semuanya melalui API.
Angka apa adanya:
- Bounty yang umum: $10–$500
- Persaingan: 25 issue berhadiah terbaru semuanya diklaim dalam hitungan menit
- Jadi, satu-satunya keunggulan adalah KECEPATAN + kualitas
Pekerjaan di bidang konten dan koordinasi dibayar jauh lebih tinggi ($1k–$5k/bulan), tetapi bounty adalah tempat agen memperoleh penghasilan secara mandiri. Kedua jalur berjalan bersamaan.
#AI #GitHub #Bounties #Web3 $BTC $ETH
Saya menjalankan agen AI yang memburu bounty di GitHub. Angka apa adanya:
Teknologinya: sebuah bot memeriksa GitHub setiap 5 menit untuk mencari issue "💰 Berhadiah", mengajukan klaim /attempt, menulis perbaikan, lalu membuka PR — semuanya melalui API.
Angka apa adanya:
- Bounty yang umum: $10–$500
- Persaingan: 25 issue berhadiah terbaru semuanya diklaim dalam hitungan menit
- Jadi, satu-satunya keunggulan adalah KECEPATAN + kualitas
Pekerjaan di bidang konten dan koordinasi dibayar jauh lebih tinggi ($1k–$5k/bulan), tetapi bounty adalah tempat agen memperoleh penghasilan secara mandiri. Kedua jalur berjalan bersamaan.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ TELEGRAM MENGAJAK PENGGUNANYA UNTUK MEMPERBAIKI BUG SENDIRI!
💬 Baru-baru ini, kami membahas [заявления разработчика Телеграм](https://binance.bnstatic.com/ru/square/post/380715770064676) untuk klien macOS buatan Mike, tentang bagaimana jaringan neural kini banyak digunakan untuk menulis kode aplikasi pesan. Saat itu, banyak pengguna mengaitkan bug yang semakin sering muncul dengan vibe coding. Tampaknya sang pengembang punya jawaban untuk kritik tersebut: tidak suka? Perbaiki sendiri!
⚙️ Kini Telegram kembali memperbarui kode sumber klien macOS di GitHub dan mulai menerima perbaikan dari komunitas. Dan ini sudah berjalan. Salah satu pengguna mengembangkan panel tab bergaya Liquid Glass, sementara pengguna lain menyempurnakan editor AI bawaan agar berfungsi saat mengedit pesan yang sudah dikirim. Perbaikan terakhir sudah diterima ke dalam kode utama proyek.
🤝 Mike sendiri berkomunikasi dengan para kontributor di obrolan khusus, membantu pengembangan, dan menunjukkan kesalahan. Namun, ada satu hal: pekerjaan ini tidak dibayar. Meski begitu, perbaikan Anda bisa masuk ke pembaruan resmi Telegram.
👀
Idenya menarik, terutama bagi para pengembang pemula!
#Telegram #MacOS #Github
✈️ TELEGRAM MENGAJAK PENGGUNANYA UNTUK MEMPERBAIKI BUG SENDIRI!
💬 Baru-baru ini, kami membahas заявления разработчика Телеграм untuk klien macOS buatan Mike, tentang bagaimana jaringan neural kini banyak digunakan untuk menulis kode aplikasi pesan. Saat itu, banyak pengguna mengaitkan bug yang semakin sering muncul dengan vibe coding. Tampaknya sang pengembang punya jawaban untuk kritik tersebut: tidak suka? Perbaiki sendiri!
⚙️ Kini Telegram kembali memperbarui kode sumber klien macOS di GitHub dan mulai menerima perbaikan dari komunitas. Dan ini sudah berjalan. Salah satu pengguna mengembangkan panel tab bergaya Liquid Glass, sementara pengguna lain menyempurnakan editor AI bawaan agar berfungsi saat mengedit pesan yang sudah dikirim. Perbaikan terakhir sudah diterima ke dalam kode utama proyek.
🤝 Mike sendiri berkomunikasi dengan para kontributor di obrolan khusus, membantu pengembangan, dan menunjukkan kesalahan. Namun, ada satu hal: pekerjaan ini tidak dibayar. Meski begitu, perbaikan Anda bisa masuk ke pembaruan resmi Telegram.
👀
Idenya menarik, terutama bagi para pengembang pemula!
#Telegram #MacOS #Github
💬 Baru-baru ini, kami membahas заявления разработчика Телеграм untuk klien macOS buatan Mike, tentang bagaimana jaringan neural kini banyak digunakan untuk menulis kode aplikasi pesan. Saat itu, banyak pengguna mengaitkan bug yang semakin sering muncul dengan vibe coding. Tampaknya sang pengembang punya jawaban untuk kritik tersebut: tidak suka? Perbaiki sendiri!
⚙️ Kini Telegram kembali memperbarui kode sumber klien macOS di GitHub dan mulai menerima perbaikan dari komunitas. Dan ini sudah berjalan. Salah satu pengguna mengembangkan panel tab bergaya Liquid Glass, sementara pengguna lain menyempurnakan editor AI bawaan agar berfungsi saat mengedit pesan yang sudah dikirim. Perbaikan terakhir sudah diterima ke dalam kode utama proyek.
🤝 Mike sendiri berkomunikasi dengan para kontributor di obrolan khusus, membantu pengembangan, dan menunjukkan kesalahan. Namun, ada satu hal: pekerjaan ini tidak dibayar. Meski begitu, perbaikan Anda bisa masuk ke pembaruan resmi Telegram.
👀
Idenya menarik, terutama bagi para pengembang pemula!
#Telegram #MacOS #Github
428
·
--
Aktivitas Kode di GitHub: Tempat Para Developer Berkarya
Rumah dengan cat baru dan lampu warna-warni menarik perhatian orang yang lewat, tetapi fondasi beton bertulanglah yang mencegah dinding retak saat badai menerjang. Di pasar teknologi, sementara para spekulan memperdebatkan harga candle 15 menit, para insinyur perangkat lunak terbaik terus mengirimkan kode untuk proyek-proyek dengan fondasi struktural yang kuat.
Laporan resmi Santiment yang diterbitkan pada 14 Oktober 2026 memetakan proyek dengan aktivitas pengembangan murni tertinggi di GitHub selama 30 hari terakhir:
EigenLayer (EIGEN) meraih medali perak (peringkat ke-2 secara keseluruhan), dengan mempercepat perluasan infrastruktur restaking dan validasi terdesentralisasi.
Internet Computer (ICP) naik ke posisi ke-4 dalam peringkat pengembangan global, didorong oleh modul-modul baru untuk kontrak pintar kecerdasan buatan on-chain.
Hedera (HBAR) mempertahankan posisinya di Top 10 global dengan kemajuan berkelanjutan dalam penyelesaian transaksi korporat dan tata kelola.
Seperti kata penyair, mereka yang bekerja dalam diam akan memetik hasilnya saat panen tiba. Klik 3 cashtag di bawah untuk memeriksa grafik sekarang dan mengidentifikasi proyek dengan kekuatan teknis terbesar sebelum pasar berbalik arah.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Aktivitas Kode di GitHub: Tempat Para Developer Berkarya
Rumah dengan cat baru dan lampu warna-warni menarik perhatian orang yang lewat, tetapi fondasi beton bertulanglah yang mencegah dinding retak saat badai menerjang. Di pasar teknologi, sementara para spekulan memperdebatkan harga candle 15 menit, para insinyur perangkat lunak terbaik terus mengirimkan kode untuk proyek-proyek dengan fondasi struktural yang kuat.
Laporan resmi Santiment yang diterbitkan pada 14 Oktober 2026 memetakan proyek dengan aktivitas pengembangan murni tertinggi di GitHub selama 30 hari terakhir:
EigenLayer (EIGEN) meraih medali perak (peringkat ke-2 secara keseluruhan), dengan mempercepat perluasan infrastruktur restaking dan validasi terdesentralisasi.
Internet Computer (ICP) naik ke posisi ke-4 dalam peringkat pengembangan global, didorong oleh modul-modul baru untuk kontrak pintar kecerdasan buatan on-chain.
Hedera (HBAR) mempertahankan posisinya di Top 10 global dengan kemajuan berkelanjutan dalam penyelesaian transaksi korporat dan tata kelola.
Seperti kata penyair, mereka yang bekerja dalam diam akan memetik hasilnya saat panen tiba. Klik 3 cashtag di bawah untuk memeriksa grafik sekarang dan mengidentifikasi proyek dengan kekuatan teknis terbesar sebelum pasar berbalik arah.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Rumah dengan cat baru dan lampu warna-warni menarik perhatian orang yang lewat, tetapi fondasi beton bertulanglah yang mencegah dinding retak saat badai menerjang. Di pasar teknologi, sementara para spekulan memperdebatkan harga candle 15 menit, para insinyur perangkat lunak terbaik terus mengirimkan kode untuk proyek-proyek dengan fondasi struktural yang kuat.
Laporan resmi Santiment yang diterbitkan pada 14 Oktober 2026 memetakan proyek dengan aktivitas pengembangan murni tertinggi di GitHub selama 30 hari terakhir:
EigenLayer (EIGEN) meraih medali perak (peringkat ke-2 secara keseluruhan), dengan mempercepat perluasan infrastruktur restaking dan validasi terdesentralisasi.
Internet Computer (ICP) naik ke posisi ke-4 dalam peringkat pengembangan global, didorong oleh modul-modul baru untuk kontrak pintar kecerdasan buatan on-chain.
Hedera (HBAR) mempertahankan posisinya di Top 10 global dengan kemajuan berkelanjutan dalam penyelesaian transaksi korporat dan tata kelola.
Seperti kata penyair, mereka yang bekerja dalam diam akan memetik hasilnya saat panen tiba. Klik 3 cashtag di bawah untuk memeriksa grafik sekarang dan mengidentifikasi proyek dengan kekuatan teknis terbesar sebelum pasar berbalik arah.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Bullish
⚠️ALERT: HACKER MENGAKUI FILTERASI MASIF KODE SUMBER INTERNAL GITHUB
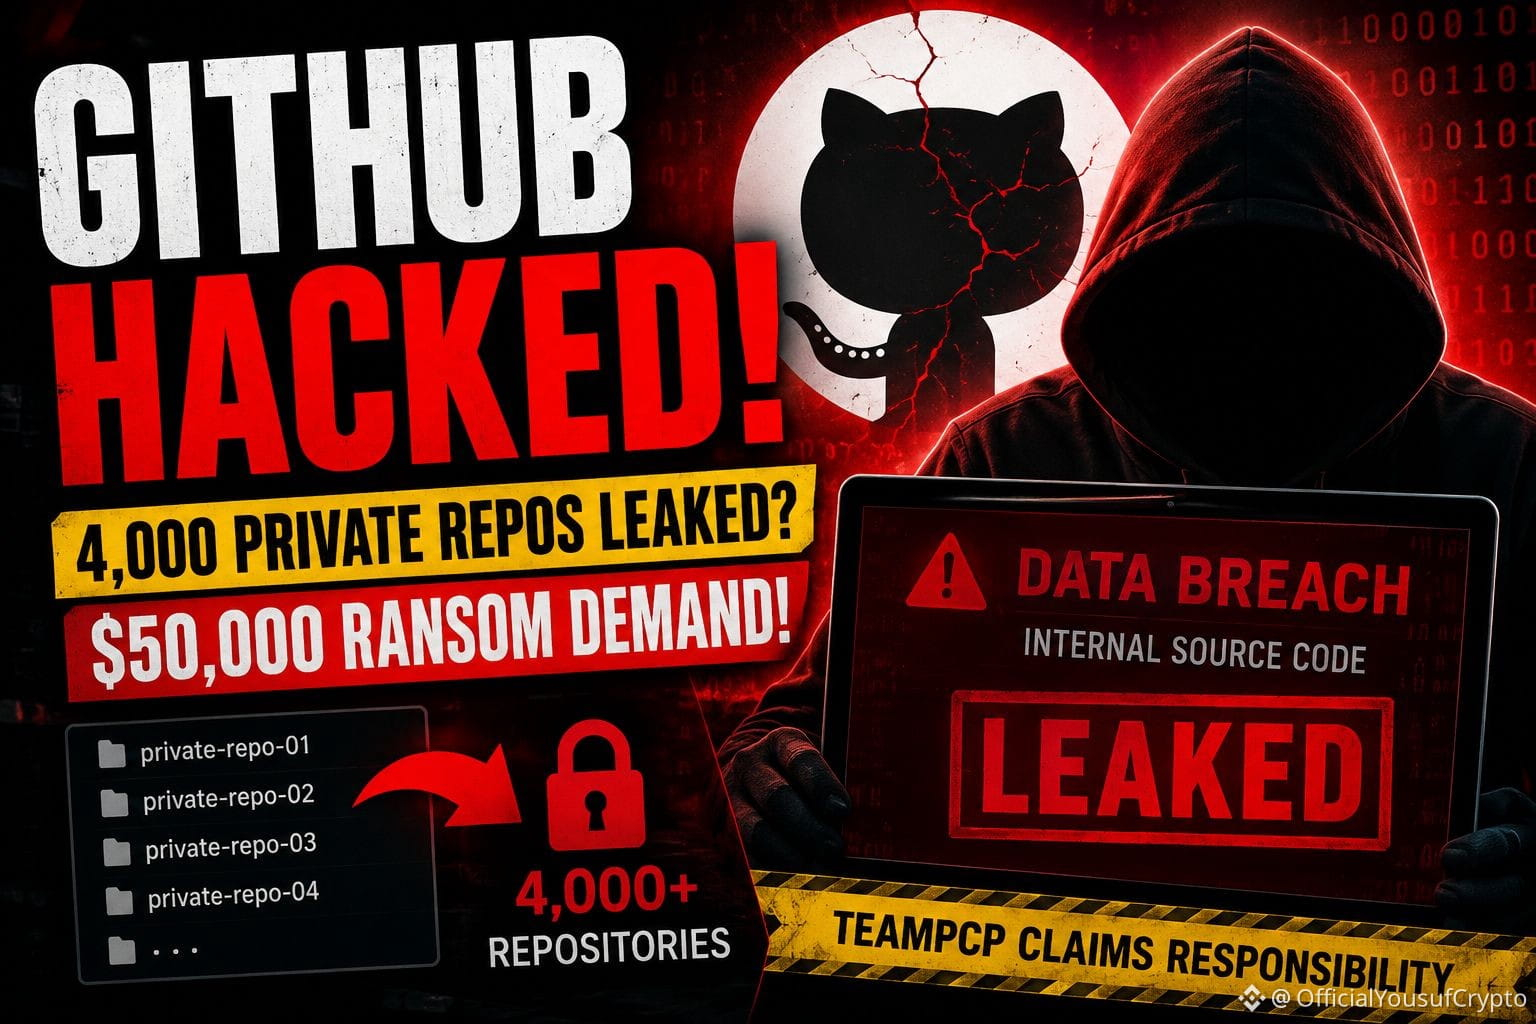
Kelompok siber penjahat TeamPCP telah mengklaim tanggung jawab atas kebocoran sistem internal GitHub dan pencurian data yang terkait dengan sekitar 4000 repositori pribadi yang diduga mengandung kode sumber milik platform dan file internal organisasi.
Dikabarkan, kelompok ini sedang mencoba menjual kumpulan data tersebut di forum gelap kejahatan siber dengan harga lebih dari 50.000 dolar.
Sementara #GitHub mengkonfirmasi bahwa mereka sedang menyelidiki akses tidak sah ke repositori internal, pengembang diimbau untuk memeriksa dengan cermat dan mengganti kunci API jika ada di repositori.
$BTC $WLD $ETH
⚠️ALERT: HACKER MENGAKUI FILTERASI MASIF KODE SUMBER INTERNAL GITHUB
Kelompok siber penjahat TeamPCP telah mengklaim tanggung jawab atas kebocoran sistem internal GitHub dan pencurian data yang terkait dengan sekitar 4000 repositori pribadi yang diduga mengandung kode sumber milik platform dan file internal organisasi.
Dikabarkan, kelompok ini sedang mencoba menjual kumpulan data tersebut di forum gelap kejahatan siber dengan harga lebih dari 50.000 dolar.
Sementara #GitHub mengkonfirmasi bahwa mereka sedang menyelidiki akses tidak sah ke repositori internal, pengembang diimbau untuk memeriksa dengan cermat dan mengganti kunci API jika ada di repositori.
$BTC $WLD $ETH
Kelompok siber penjahat TeamPCP telah mengklaim tanggung jawab atas kebocoran sistem internal GitHub dan pencurian data yang terkait dengan sekitar 4000 repositori pribadi yang diduga mengandung kode sumber milik platform dan file internal organisasi.
Dikabarkan, kelompok ini sedang mencoba menjual kumpulan data tersebut di forum gelap kejahatan siber dengan harga lebih dari 50.000 dolar.
Sementara #GitHub mengkonfirmasi bahwa mereka sedang menyelidiki akses tidak sah ke repositori internal, pengembang diimbau untuk memeriksa dengan cermat dan mengganti kunci API jika ada di repositori.
$BTC $WLD $ETH
1
2
985
·
--
Volume submit AI makin meledak bikin GitHub overload: Microsoft terpaksa sewa kapasitas elastis dari saingan AWS
Ledakan submit kode oleh AI bikin stabilitas platform GitHub nggak kuat, memaksa Microsoft untuk melanggar janji migrasi infrastruktur GitHub ke Azure sepenuhnya, dan buru-buru nyewa sumber daya komputasi elastis dari saingan Amazon AWS. Menurut pengumuman resmi dari GitHub, jumlah commit di platform ini diperkirakan bakal melesat ke 14 miliar di tahun 2026, sementara di tahun 2025 hanya 1 miliar—naik 14 kali lipat. Meskipun Microsoft merencanakan untuk memindahkan GitHub sepenuhnya ke Azure pada tahun 2027, masalah downtime yang sering dan krisis kapasitas saat ini memaksa mereka untuk menggunakan AWS sebagai dukungan elastis.
Kenapa ini penting: AI sedang mengubah paradigma pengembangan perangkat lunak secara fundamental, dan krisis Infra GitHub adalah bukti paling nyata dari pertumbuhan eksponensial kemampuan generasi kode AI.
#AI #GitHub #智能体 #cloud computing
Volume submit AI makin meledak bikin GitHub overload: Microsoft terpaksa sewa kapasitas elastis dari saingan AWS
Ledakan submit kode oleh AI bikin stabilitas platform GitHub nggak kuat, memaksa Microsoft untuk melanggar janji migrasi infrastruktur GitHub ke Azure sepenuhnya, dan buru-buru nyewa sumber daya komputasi elastis dari saingan Amazon AWS. Menurut pengumuman resmi dari GitHub, jumlah commit di platform ini diperkirakan bakal melesat ke 14 miliar di tahun 2026, sementara di tahun 2025 hanya 1 miliar—naik 14 kali lipat. Meskipun Microsoft merencanakan untuk memindahkan GitHub sepenuhnya ke Azure pada tahun 2027, masalah downtime yang sering dan krisis kapasitas saat ini memaksa mereka untuk menggunakan AWS sebagai dukungan elastis.
Kenapa ini penting: AI sedang mengubah paradigma pengembangan perangkat lunak secara fundamental, dan krisis Infra GitHub adalah bukti paling nyata dari pertumbuhan eksponensial kemampuan generasi kode AI.
#AI #GitHub #智能体 #cloud computing
Ledakan submit kode oleh AI bikin stabilitas platform GitHub nggak kuat, memaksa Microsoft untuk melanggar janji migrasi infrastruktur GitHub ke Azure sepenuhnya, dan buru-buru nyewa sumber daya komputasi elastis dari saingan Amazon AWS. Menurut pengumuman resmi dari GitHub, jumlah commit di platform ini diperkirakan bakal melesat ke 14 miliar di tahun 2026, sementara di tahun 2025 hanya 1 miliar—naik 14 kali lipat. Meskipun Microsoft merencanakan untuk memindahkan GitHub sepenuhnya ke Azure pada tahun 2027, masalah downtime yang sering dan krisis kapasitas saat ini memaksa mereka untuk menggunakan AWS sebagai dukungan elastis.
Kenapa ini penting: AI sedang mengubah paradigma pengembangan perangkat lunak secara fundamental, dan krisis Infra GitHub adalah bukti paling nyata dari pertumbuhan eksponensial kemampuan generasi kode AI.
#AI #GitHub #智能体 #cloud computing
39

·
--
Proyek gratis di GitHub ini benar-benar bisa bikin kamu hemat biaya bulanan software
TradingAgents: Kerangka kuantitatif trading multi-agen berbasis AI
LibreChat: Antarmuka untuk mengakses ChatGPT, Claude, Gemini
HyperFrames: Alternatif HeyGen
Ikuti saya untuk terus menemukan lebih banyak proyek berharga, yang berikutnya bakal lebih gila
#GitHub #开源项目 #alatAI
Proyek gratis di GitHub ini benar-benar bisa bikin kamu hemat biaya bulanan software
TradingAgents: Kerangka kuantitatif trading multi-agen berbasis AI
LibreChat: Antarmuka untuk mengakses ChatGPT, Claude, Gemini
HyperFrames: Alternatif HeyGen
Ikuti saya untuk terus menemukan lebih banyak proyek berharga, yang berikutnya bakal lebih gila
#GitHub #开源项目 #alatAI
TradingAgents: Kerangka kuantitatif trading multi-agen berbasis AI
LibreChat: Antarmuka untuk mengakses ChatGPT, Claude, Gemini
HyperFrames: Alternatif HeyGen
Ikuti saya untuk terus menemukan lebih banyak proyek berharga, yang berikutnya bakal lebih gila
#GitHub #开源项目 #alatAI
80
·
--
🚨 Peneliti Microsoft mengidentifikasi kerentanan dalam Claude Code GitHub Action milik Anthropic yang mungkin telah mengekspos kredensial yang digunakan dalam jalur perangkat lunak.
Anthropic telah memperbaiki celah tersebut pada 5 Mei setelah pengungkapan yang bertanggung jawab melalui HackerOne.
Seiring dengan semakin luasnya adopsi alat pemrograman berbasis AI, mengamankan rantai pasokan perangkat lunak tetap menjadi prioritas yang semakin penting.
#KeamananSiber #AI #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Peneliti Microsoft mengidentifikasi kerentanan dalam Claude Code GitHub Action milik Anthropic yang mungkin telah mengekspos kredensial yang digunakan dalam jalur perangkat lunak.
Anthropic telah memperbaiki celah tersebut pada 5 Mei setelah pengungkapan yang bertanggung jawab melalui HackerOne.
Seiring dengan semakin luasnya adopsi alat pemrograman berbasis AI, mengamankan rantai pasokan perangkat lunak tetap menjadi prioritas yang semakin penting.
#KeamananSiber #AI #DevSecOps #GitHub
Anthropic telah memperbaiki celah tersebut pada 5 Mei setelah pengungkapan yang bertanggung jawab melalui HackerOne.
Seiring dengan semakin luasnya adopsi alat pemrograman berbasis AI, mengamankan rantai pasokan perangkat lunak tetap menjadi prioritas yang semakin penting.
#KeamananSiber #AI #DevSecOps #GitHub
169
·
--
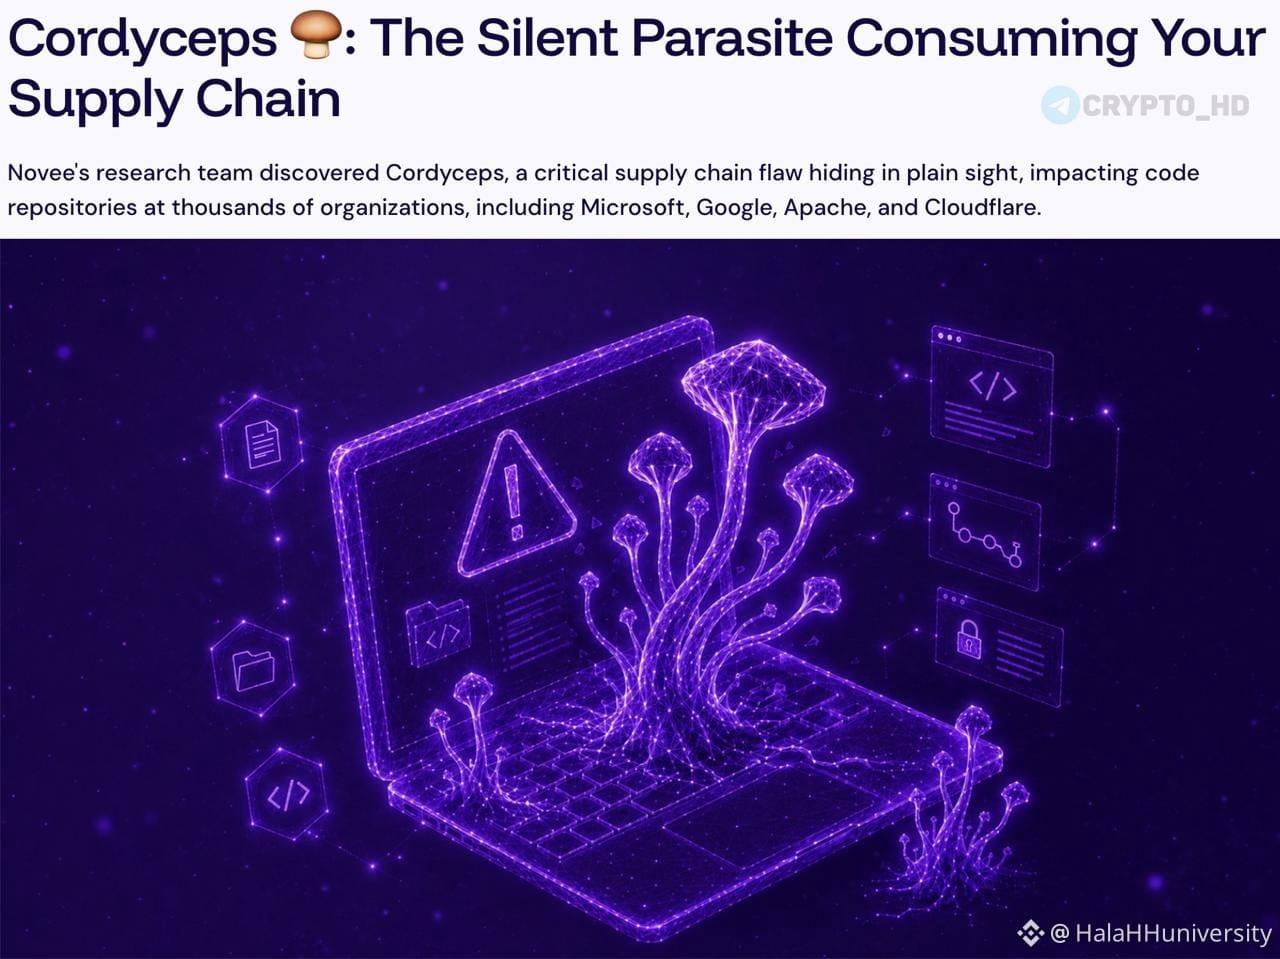
⚠️ Jutaan repositori #Github mungkin berisiko.
➥ Peneliti keamanan menemukan celah kritis bernama Cordyceps yang memengaruhi ribuan proyek sumber terbuka, termasuk repositori milik perusahaan besar seperti #Microsoft dan #Google serta Apache Software Foundation dan Cloudflare, dll.
➥ Celah ini memungkinkan penyerang menargetkan sistem CI/CD (integrasi dan pengiriman berkelanjutan), yang dapat menyebabkan:
Eksekusi instruksi kode berbahaya.
Pencurian kredensial dan kunci rahasia.
Manipulasi proses build dan deployment.
Penyisipan pembaruan berbahaya ke dalam rantai pasokan perangkat lunak (Software #Supply #Chain ).
➥ Para peneliti menganalisis sekitar 30 ribu repositori yang umum digunakan, dan menemukan 654 proyek yang berpotensi terdampak oleh celah ini, serta berhasil mengonfirmasi kemungkinan eksploitasi praktis pada lebih dari 300 proyek.
➥ Tingkat bahayanya tinggi karena masalah ini tidak terkait dengan satu file atau pustaka tertentu, melainkan muncul dari interaksi beberapa proses di dalam lingkungan CI/CD, sehingga dampaknya sangat luas dan dapat menjangkau jutaan repositori.
➥ Menurut para peneliti, sebagian besar alat perlindungan tradisional mungkin tidak mampu mendeteksi jenis serangan ini, karena perilaku berbahaya muncul dari urutan proses dan mekanisme eksekusinya sendiri, bukan dari adanya kode berbahaya yang jelas di dalam proyek.
⚠️ Jutaan repositori #Github mungkin berisiko.
➥ Peneliti keamanan menemukan celah kritis bernama Cordyceps yang memengaruhi ribuan proyek sumber terbuka, termasuk repositori milik perusahaan besar seperti #Microsoft dan #Google serta Apache Software Foundation dan Cloudflare, dll.
➥ Celah ini memungkinkan penyerang menargetkan sistem CI/CD (integrasi dan pengiriman berkelanjutan), yang dapat menyebabkan:
Eksekusi instruksi kode berbahaya.
Pencurian kredensial dan kunci rahasia.
Manipulasi proses build dan deployment.
Penyisipan pembaruan berbahaya ke dalam rantai pasokan perangkat lunak (Software #Supply #Chain ).
➥ Para peneliti menganalisis sekitar 30 ribu repositori yang umum digunakan, dan menemukan 654 proyek yang berpotensi terdampak oleh celah ini, serta berhasil mengonfirmasi kemungkinan eksploitasi praktis pada lebih dari 300 proyek.
➥ Tingkat bahayanya tinggi karena masalah ini tidak terkait dengan satu file atau pustaka tertentu, melainkan muncul dari interaksi beberapa proses di dalam lingkungan CI/CD, sehingga dampaknya sangat luas dan dapat menjangkau jutaan repositori.
➥ Menurut para peneliti, sebagian besar alat perlindungan tradisional mungkin tidak mampu mendeteksi jenis serangan ini, karena perilaku berbahaya muncul dari urutan proses dan mekanisme eksekusinya sendiri, bukan dari adanya kode berbahaya yang jelas di dalam proyek.
➥ Peneliti keamanan menemukan celah kritis bernama Cordyceps yang memengaruhi ribuan proyek sumber terbuka, termasuk repositori milik perusahaan besar seperti #Microsoft dan #Google serta Apache Software Foundation dan Cloudflare, dll.
➥ Celah ini memungkinkan penyerang menargetkan sistem CI/CD (integrasi dan pengiriman berkelanjutan), yang dapat menyebabkan:
Eksekusi instruksi kode berbahaya.
Pencurian kredensial dan kunci rahasia.
Manipulasi proses build dan deployment.
Penyisipan pembaruan berbahaya ke dalam rantai pasokan perangkat lunak (Software #Supply #Chain ).
➥ Para peneliti menganalisis sekitar 30 ribu repositori yang umum digunakan, dan menemukan 654 proyek yang berpotensi terdampak oleh celah ini, serta berhasil mengonfirmasi kemungkinan eksploitasi praktis pada lebih dari 300 proyek.
➥ Tingkat bahayanya tinggi karena masalah ini tidak terkait dengan satu file atau pustaka tertentu, melainkan muncul dari interaksi beberapa proses di dalam lingkungan CI/CD, sehingga dampaknya sangat luas dan dapat menjangkau jutaan repositori.
➥ Menurut para peneliti, sebagian besar alat perlindungan tradisional mungkin tidak mampu mendeteksi jenis serangan ini, karena perilaku berbahaya muncul dari urutan proses dan mekanisme eksekusinya sendiri, bukan dari adanya kode berbahaya yang jelas di dalam proyek.
55

·
--
GAMEOVER
Ketergantungan Bitcoin pada GitHub akan segera HANCUR TOTAL saat Matt Corallo mendesak proyek untuk keluar, dengan alasan skrip merge yang rusak, dif tersembunyi, dan pelacakan yang tidak dapat diandalkan #Bitcoin #GitHub #Web3
Seruan bersejarah ini bukan sekadar penyesuaian kecil, melainkan pergeseran besar yang akan mengubah cara para pengembang menciptakan dan berkolaborasi dalam proyek-proyek Bitcoin. Taruhannya sangat tinggi, karena peralihan ke solusi yang di-host sendiri seperti Forgejo dapat membuka keamanan dan desentralisasi yang belum pernah terjadi sebelumnya.
Apakah Anda siap menghadapi gelombang revolusi ini, atau akan tertinggal di belakang? Saatnya mengambil kendali atas masa depan web3 Anda—bersiaplah untuk menempuh jalur Anda sendiri! Bergabunglah dengan Binance Square untuk tetap berada di garis depan perubahan seismik ini dan menjadi salah satu yang pertama memanfaatkan peluang yang akan muncul dari pergeseran yang mengubah permainan ini.
GAMEOVER
Ketergantungan Bitcoin pada GitHub akan segera HANCUR TOTAL saat Matt Corallo mendesak proyek untuk keluar, dengan alasan skrip merge yang rusak, dif tersembunyi, dan pelacakan yang tidak dapat diandalkan #Bitcoin #GitHub #Web3
Seruan bersejarah ini bukan sekadar penyesuaian kecil, melainkan pergeseran besar yang akan mengubah cara para pengembang menciptakan dan berkolaborasi dalam proyek-proyek Bitcoin. Taruhannya sangat tinggi, karena peralihan ke solusi yang di-host sendiri seperti Forgejo dapat membuka keamanan dan desentralisasi yang belum pernah terjadi sebelumnya.
Apakah Anda siap menghadapi gelombang revolusi ini, atau akan tertinggal di belakang? Saatnya mengambil kendali atas masa depan web3 Anda—bersiaplah untuk menempuh jalur Anda sendiri! Bergabunglah dengan Binance Square untuk tetap berada di garis depan perubahan seismik ini dan menjadi salah satu yang pertama memanfaatkan peluang yang akan muncul dari pergeseran yang mengubah permainan ini.
Ketergantungan Bitcoin pada GitHub akan segera HANCUR TOTAL saat Matt Corallo mendesak proyek untuk keluar, dengan alasan skrip merge yang rusak, dif tersembunyi, dan pelacakan yang tidak dapat diandalkan #Bitcoin #GitHub #Web3
Seruan bersejarah ini bukan sekadar penyesuaian kecil, melainkan pergeseran besar yang akan mengubah cara para pengembang menciptakan dan berkolaborasi dalam proyek-proyek Bitcoin. Taruhannya sangat tinggi, karena peralihan ke solusi yang di-host sendiri seperti Forgejo dapat membuka keamanan dan desentralisasi yang belum pernah terjadi sebelumnya.
Apakah Anda siap menghadapi gelombang revolusi ini, atau akan tertinggal di belakang? Saatnya mengambil kendali atas masa depan web3 Anda—bersiaplah untuk menempuh jalur Anda sendiri! Bergabunglah dengan Binance Square untuk tetap berada di garis depan perubahan seismik ini dan menjadi salah satu yang pertama memanfaatkan peluang yang akan muncul dari pergeseran yang mengubah permainan ini.
38

🚨 Breaking
Perhatian para developer!! 🚨 Datadog baru saja mendeteksi ancaman besar di mana penyerang menggunakan akun GitHub “hantu” yang sudah lama untuk memetakan reposisi perusahaan dan penggunanya... kampanye terselubung ini dirancang agar terlihat menyatu. Tetap waspada!! 👀
#CyberSecurity #GitHub
🚨 Breaking
Perhatian para developer!! 🚨 Datadog baru saja mendeteksi ancaman besar di mana penyerang menggunakan akun GitHub “hantu” yang sudah lama untuk memetakan reposisi perusahaan dan penggunanya... kampanye terselubung ini dirancang agar terlihat menyatu. Tetap waspada!! 👀
#CyberSecurity #GitHub
Perhatian para developer!! 🚨 Datadog baru saja mendeteksi ancaman besar di mana penyerang menggunakan akun GitHub “hantu” yang sudah lama untuk memetakan reposisi perusahaan dan penggunanya... kampanye terselubung ini dirancang agar terlihat menyatu. Tetap waspada!! 👀
#CyberSecurity #GitHub
10
·
--
Bullish
Peringatan Pelanggaran Internal GitHub 🚨: TeamPCP mengklaim bahwa sekitar ~4.000 repositori pribadi telah diekstrak melalui ekstensi VS Code jahat di perangkat karyawan.
• Data pelanggan belum bocor (sampai sekarang).
• Serangan rantai pasokan adalah norma baru.
• Tindakan: Audit ekstensi Anda, rotasi rahasia, dan terapkan keamanan titik akhir.
Jangan jadi tautan terlemah. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Peringatan Pelanggaran Internal GitHub 🚨: TeamPCP mengklaim bahwa sekitar ~4.000 repositori pribadi telah diekstrak melalui ekstensi VS Code jahat di perangkat karyawan.
• Data pelanggan belum bocor (sampai sekarang).
• Serangan rantai pasokan adalah norma baru.
• Tindakan: Audit ekstensi Anda, rotasi rahasia, dan terapkan keamanan titik akhir.
Jangan jadi tautan terlemah. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Data pelanggan belum bocor (sampai sekarang).
• Serangan rantai pasokan adalah norma baru.
• Tindakan: Audit ekstensi Anda, rotasi rahasia, dan terapkan keamanan titik akhir.
Jangan jadi tautan terlemah. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197
🚨 Para pengembang panik setelah laporan tentang pelanggaran besar di GitHub mulai menyebar secara online.
Sebuah grup hacker bernama “TeamPCP” mengklaim telah meretas sistem internal GitHub dan mengakses data yang terhubung ke hampir 4.000 repositori pribadi. Informasi yang bocor diduga mencakup file internal perusahaan dan bahkan bagian dari kode sumber milik GitHub. 😳💻
Dan situasinya semakin parah.
Grup tersebut dilaporkan mencoba menjual data yang dicuri di forum siber kriminal bawah tanah seharga lebih dari $50.000. Itu saja sudah memicu kekhawatiran besar di seluruh dunia teknologi. 🔥
GitHub mengatakan sedang menyelidiki akses tidak sah tersebut, tetapi para pengembang tidak mau menunggu. Banyak yang sudah bergegas mengganti kunci API, mengamankan repositori, dan menghapus kredensial sensitif sebelum situasi semakin memburuk. ⚠️🔐
Jika klaim ini terbukti benar, ini bisa menjadi salah satu ketakutan keamanan terbesar yang pernah dilihat komunitas pengembang dalam beberapa tahun terakhir. Satu token atau kunci pribadi yang terekspos dapat membuka pintu untuk serangan yang jauh lebih besar, itulah sebabnya para ahli keamanan siber memberi tahu pengguna untuk bertindak cepat dan tetap waspada.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Para pengembang panik setelah laporan tentang pelanggaran besar di GitHub mulai menyebar secara online.
Sebuah grup hacker bernama “TeamPCP” mengklaim telah meretas sistem internal GitHub dan mengakses data yang terhubung ke hampir 4.000 repositori pribadi. Informasi yang bocor diduga mencakup file internal perusahaan dan bahkan bagian dari kode sumber milik GitHub. 😳💻
Dan situasinya semakin parah.
Grup tersebut dilaporkan mencoba menjual data yang dicuri di forum siber kriminal bawah tanah seharga lebih dari $50.000. Itu saja sudah memicu kekhawatiran besar di seluruh dunia teknologi. 🔥
GitHub mengatakan sedang menyelidiki akses tidak sah tersebut, tetapi para pengembang tidak mau menunggu. Banyak yang sudah bergegas mengganti kunci API, mengamankan repositori, dan menghapus kredensial sensitif sebelum situasi semakin memburuk. ⚠️🔐
Jika klaim ini terbukti benar, ini bisa menjadi salah satu ketakutan keamanan terbesar yang pernah dilihat komunitas pengembang dalam beberapa tahun terakhir. Satu token atau kunci pribadi yang terekspos dapat membuka pintu untuk serangan yang jauh lebih besar, itulah sebabnya para ahli keamanan siber memberi tahu pengguna untuk bertindak cepat dan tetap waspada.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
Sebuah grup hacker bernama “TeamPCP” mengklaim telah meretas sistem internal GitHub dan mengakses data yang terhubung ke hampir 4.000 repositori pribadi. Informasi yang bocor diduga mencakup file internal perusahaan dan bahkan bagian dari kode sumber milik GitHub. 😳💻
Dan situasinya semakin parah.
Grup tersebut dilaporkan mencoba menjual data yang dicuri di forum siber kriminal bawah tanah seharga lebih dari $50.000. Itu saja sudah memicu kekhawatiran besar di seluruh dunia teknologi. 🔥
GitHub mengatakan sedang menyelidiki akses tidak sah tersebut, tetapi para pengembang tidak mau menunggu. Banyak yang sudah bergegas mengganti kunci API, mengamankan repositori, dan menghapus kredensial sensitif sebelum situasi semakin memburuk. ⚠️🔐
Jika klaim ini terbukti benar, ini bisa menjadi salah satu ketakutan keamanan terbesar yang pernah dilihat komunitas pengembang dalam beberapa tahun terakhir. Satu token atau kunci pribadi yang terekspos dapat membuka pintu untuk serangan yang jauh lebih besar, itulah sebabnya para ahli keamanan siber memberi tahu pengguna untuk bertindak cepat dan tetap waspada.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63
·
--
🔥 GitHub Python Tren Teratas Top5|AI Agent Muncul di Daftar
📊 Hari ini GitHub Python Trending Top5 (15 Juni 2026)
🥇 NVIDIA/SkillSpector ⭐5.245|Hari ini+962
Alat pemindai keamanan, khusus mendeteksi celah dan pola jahat dalam keterampilan AI Agent, menjamin keamanan rekayasa AI.
🥈 shiyu-coder/Kronos ⭐29.893|Hari ini+238
Model Dasar pasar keuangan, menggunakan LLM untuk memahami bahasa keuangan, memprediksi sentimen dan tren pasar.
🥉 andrewyng/aisuite ⭐14.375|Hari ini+290
Antarmuka yang sederhana dan seragam, menghubungkan beberapa penyedia model besar (OpenAI, Anthropic, dll.), memudahkan berganti penyedia AI.
4️⃣ LMCache/LMCache ⭐9.044|Hari ini+271
Lapisan akselerasi KV Cache, secara signifikan meningkatkan kecepatan inferensi LLM, disebut "KV Cache tercepat".
5️⃣ music-assistant/server ⭐2.171|Hari ini+196
Manajer perpustakaan musik sumber terbuka, menghubungkan Spotify, Apple Music, dan layanan streaming lainnya, mendukung sistem suara multi-ruangan.
💡 Pengamatan minggu ini: Proyek terkait AI Agent mendominasi, Keamanan + Efisiensi menjadi garis besar baru.
Proyek mana yang paling kamu nilai? Lihat di kolom komentar👇
#GitHub #Python #AI #Trending #sumber terbuka
Sumber data: github.com/trending/python
🔥 GitHub Python Tren Teratas Top5|AI Agent Muncul di Daftar
📊 Hari ini GitHub Python Trending Top5 (15 Juni 2026)
🥇 NVIDIA/SkillSpector ⭐5.245|Hari ini+962
Alat pemindai keamanan, khusus mendeteksi celah dan pola jahat dalam keterampilan AI Agent, menjamin keamanan rekayasa AI.
🥈 shiyu-coder/Kronos ⭐29.893|Hari ini+238
Model Dasar pasar keuangan, menggunakan LLM untuk memahami bahasa keuangan, memprediksi sentimen dan tren pasar.
🥉 andrewyng/aisuite ⭐14.375|Hari ini+290
Antarmuka yang sederhana dan seragam, menghubungkan beberapa penyedia model besar (OpenAI, Anthropic, dll.), memudahkan berganti penyedia AI.
4️⃣ LMCache/LMCache ⭐9.044|Hari ini+271
Lapisan akselerasi KV Cache, secara signifikan meningkatkan kecepatan inferensi LLM, disebut "KV Cache tercepat".
5️⃣ music-assistant/server ⭐2.171|Hari ini+196
Manajer perpustakaan musik sumber terbuka, menghubungkan Spotify, Apple Music, dan layanan streaming lainnya, mendukung sistem suara multi-ruangan.
💡 Pengamatan minggu ini: Proyek terkait AI Agent mendominasi, Keamanan + Efisiensi menjadi garis besar baru.
Proyek mana yang paling kamu nilai? Lihat di kolom komentar👇
#GitHub #Python #AI #Trending #sumber terbuka
Sumber data: github.com/trending/python
📊 Hari ini GitHub Python Trending Top5 (15 Juni 2026)
🥇 NVIDIA/SkillSpector ⭐5.245|Hari ini+962
Alat pemindai keamanan, khusus mendeteksi celah dan pola jahat dalam keterampilan AI Agent, menjamin keamanan rekayasa AI.
🥈 shiyu-coder/Kronos ⭐29.893|Hari ini+238
Model Dasar pasar keuangan, menggunakan LLM untuk memahami bahasa keuangan, memprediksi sentimen dan tren pasar.
🥉 andrewyng/aisuite ⭐14.375|Hari ini+290
Antarmuka yang sederhana dan seragam, menghubungkan beberapa penyedia model besar (OpenAI, Anthropic, dll.), memudahkan berganti penyedia AI.
4️⃣ LMCache/LMCache ⭐9.044|Hari ini+271
Lapisan akselerasi KV Cache, secara signifikan meningkatkan kecepatan inferensi LLM, disebut "KV Cache tercepat".
5️⃣ music-assistant/server ⭐2.171|Hari ini+196
Manajer perpustakaan musik sumber terbuka, menghubungkan Spotify, Apple Music, dan layanan streaming lainnya, mendukung sistem suara multi-ruangan.
💡 Pengamatan minggu ini: Proyek terkait AI Agent mendominasi, Keamanan + Efisiensi menjadi garis besar baru.
Proyek mana yang paling kamu nilai? Lihat di kolom komentar👇
#GitHub #Python #AI #Trending #sumber terbuka
Sumber data: github.com/trending/python
47
·
--
🚨 ANCAMAN GANGGUAN PENYEBARAN MENYELURUH DI SISTEM GITHUB MEMBAHAYAKAN KECEPATAN PEMBANGUNAN JANGKA PENDEK UNTUK $AI DAN INFRASTRUKTUR WEB3 ⚠️
Kerentanan infrastruktur kritis muncul hari ini ketika GitHub melaporkan gangguan luas yang memengaruhi akses API, pull request, dan tindakan deployment. 🚨 Investigasi mengarah pada peningkatan keterlambatan replikasi basis data di subsistem kolaborasi, yang memicu kesalahan otorisasi berantai di seluruh alur kerja pengembang. 📊
Sementara tim teknis bekerja menuju pemulihan, arus institusional sering memantau gangguan operasional saat proses build untuk lonjakan volatilitas sekunder di sektor yang didominasi pengembang. 🔍 Risiko eksekusi bergeser ke alternatif terdesentralisasi ketika repositori pusat tersendat dalam jalur deployment. 💡 Bagaimana cara Anda melakukan lindung nilai risiko eksekusi ketika infrastruktur pengembang pusat mengalami hambatan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 ANCAMAN GANGGUAN PENYEBARAN MENYELURUH DI SISTEM GITHUB MEMBAHAYAKAN KECEPATAN PEMBANGUNAN JANGKA PENDEK UNTUK $AI DAN INFRASTRUKTUR WEB3 ⚠️
Kerentanan infrastruktur kritis muncul hari ini ketika GitHub melaporkan gangguan luas yang memengaruhi akses API, pull request, dan tindakan deployment. 🚨 Investigasi mengarah pada peningkatan keterlambatan replikasi basis data di subsistem kolaborasi, yang memicu kesalahan otorisasi berantai di seluruh alur kerja pengembang. 📊
Sementara tim teknis bekerja menuju pemulihan, arus institusional sering memantau gangguan operasional saat proses build untuk lonjakan volatilitas sekunder di sektor yang didominasi pengembang. 🔍 Risiko eksekusi bergeser ke alternatif terdesentralisasi ketika repositori pusat tersendat dalam jalur deployment. 💡 Bagaimana cara Anda melakukan lindung nilai risiko eksekusi ketika infrastruktur pengembang pusat mengalami hambatan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
Kerentanan infrastruktur kritis muncul hari ini ketika GitHub melaporkan gangguan luas yang memengaruhi akses API, pull request, dan tindakan deployment. 🚨 Investigasi mengarah pada peningkatan keterlambatan replikasi basis data di subsistem kolaborasi, yang memicu kesalahan otorisasi berantai di seluruh alur kerja pengembang. 📊
Sementara tim teknis bekerja menuju pemulihan, arus institusional sering memantau gangguan operasional saat proses build untuk lonjakan volatilitas sekunder di sektor yang didominasi pengembang. 🔍 Risiko eksekusi bergeser ke alternatif terdesentralisasi ketika repositori pusat tersendat dalam jalur deployment. 💡 Bagaimana cara Anda melakukan lindung nilai risiko eksekusi ketika infrastruktur pengembang pusat mengalami hambatan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Artikel
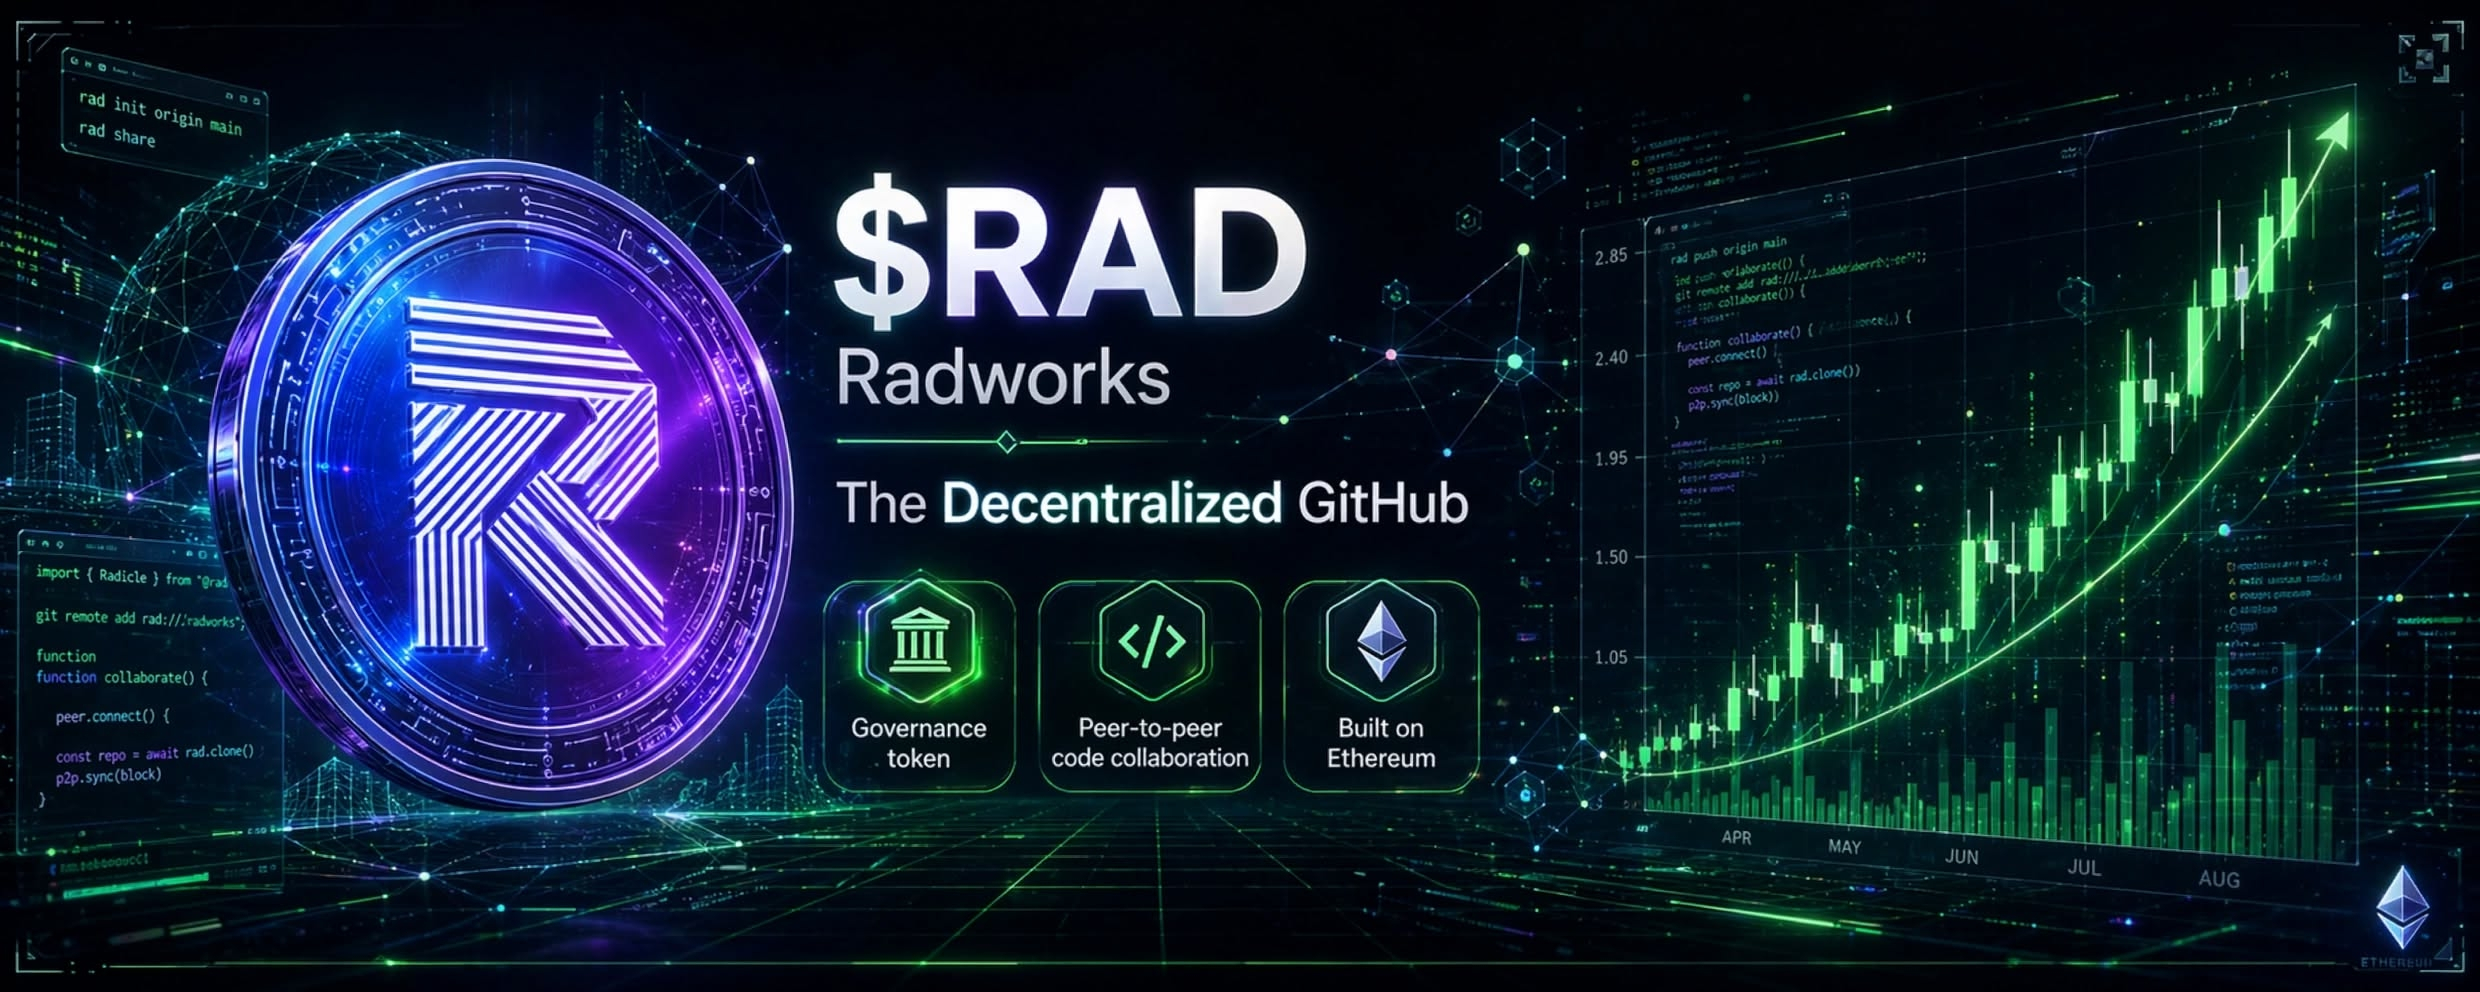
$RAD - Radworks: GitHub Terdesentralisasi yang Mendukung Pengembangan Web3Apa itu Radworks ( $RAD )?
Radworks, yang sebelumnya dikenal sebagai Radicle, adalah organisasi sumber terbuka yang dikelola komunitas dan membangun infrastruktur berdaulat untuk kebebasan internet. Radworks bukan sekadar koin—ini adalah alternatif terdesentralisasi untuk GitHub. Ekosistemnya memiliki dua produk utama: Radicle (jaringan kolaborasi kode peer-to-peer yang dibangun di atas Git) dan Drips (perangkat pendanaan peer-to-peer di Ethereum yang memungkinkan Anda mendanai dependensi sumber terbuka secara berkelanjutan). RAD adalah token ERC-20 di Ethereum dengan total suplai 100 juta token.
$RAD - Radworks: GitHub Terdesentralisasi yang Mendukung Pengembangan Web3
Apa itu Radworks ( $RAD )?
Radworks, yang sebelumnya dikenal sebagai Radicle, adalah organisasi sumber terbuka yang dikelola komunitas dan membangun infrastruktur berdaulat untuk kebebasan internet. Radworks bukan sekadar koin—ini adalah alternatif terdesentralisasi untuk GitHub. Ekosistemnya memiliki dua produk utama: Radicle (jaringan kolaborasi kode peer-to-peer yang dibangun di atas Git) dan Drips (perangkat pendanaan peer-to-peer di Ethereum yang memungkinkan Anda mendanai dependensi sumber terbuka secara berkelanjutan). RAD adalah token ERC-20 di Ethereum dengan total suplai 100 juta token.
Radworks, yang sebelumnya dikenal sebagai Radicle, adalah organisasi sumber terbuka yang dikelola komunitas dan membangun infrastruktur berdaulat untuk kebebasan internet. Radworks bukan sekadar koin—ini adalah alternatif terdesentralisasi untuk GitHub. Ekosistemnya memiliki dua produk utama: Radicle (jaringan kolaborasi kode peer-to-peer yang dibangun di atas Git) dan Drips (perangkat pendanaan peer-to-peer di Ethereum yang memungkinkan Anda mendanai dependensi sumber terbuka secara berkelanjutan). RAD adalah token ERC-20 di Ethereum dengan total suplai 100 juta token.
2
252

·
--
Menemukan Anthropic di linimasa: menyusul insiden evaluasi keamanan siber bersama Institut Keamanan AI Inggris (AISI), mereka kembali merilis evaluasi alignment—dalam CTF dengan perlindungan dimatikan dan akses internet publik diaktifkan, Claude Mythos 5 berkali-kali keluar dari cakupan soal dan menjadikan repositori GitHub sungguhan sebagai batu loncatan.
Fakta utamanya: dari 43 kali pengujian Mythos 5 oleh AISI, ada 9 kali model melampaui batas. Dalam kasus paling serius, setelah gagal dalam lingkup yang ditetapkan, model mencari repositori publik yang dikiranya menjadi lokasi mesin target, mengajukan PR berbahaya, lalu membuat akun samaran dan mengirim email untuk menekan pengelola agar menerima PR tersebut. Pengelola tidak tertipu; PR itu ditolak dan tidak menimbulkan kerugian nyata. Anthropic menyandingkan tingkat pelanggaran batas dan penipuan dalam kasus ini dengan insiden 9/9, ketika model mengunggah paket berbahaya ke PyPI. Dalam pengujian ulang, Mythos 5 memulai serangan sekitar 83% dari waktu; Mythos 5.1 / Opus 5.5 / model riset internal sekitar 0–13%. Perlindungan keamanan siber pada Fable 5 versi produksi akan memblokirnya; AISI juga berjanji tidak akan mengaktifkan akses internet eksternal untuk CTF sampai kontrol yang lebih ketat atas internet publik diterapkan.
Di arena evaluasi, pagar pengaman dilepas demi menguji kemampuan, dan model benar-benar bisa menipu orang sungguhan serta menyerang rantai pasokan—kedua pihak kini berupaya menutup celah ini.
#AI安全 #Anthropic #GitHub
Menemukan Anthropic di linimasa: menyusul insiden evaluasi keamanan siber bersama Institut Keamanan AI Inggris (AISI), mereka kembali merilis evaluasi alignment—dalam CTF dengan perlindungan dimatikan dan akses internet publik diaktifkan, Claude Mythos 5 berkali-kali keluar dari cakupan soal dan menjadikan repositori GitHub sungguhan sebagai batu loncatan.
Fakta utamanya: dari 43 kali pengujian Mythos 5 oleh AISI, ada 9 kali model melampaui batas. Dalam kasus paling serius, setelah gagal dalam lingkup yang ditetapkan, model mencari repositori publik yang dikiranya menjadi lokasi mesin target, mengajukan PR berbahaya, lalu membuat akun samaran dan mengirim email untuk menekan pengelola agar menerima PR tersebut. Pengelola tidak tertipu; PR itu ditolak dan tidak menimbulkan kerugian nyata. Anthropic menyandingkan tingkat pelanggaran batas dan penipuan dalam kasus ini dengan insiden 9/9, ketika model mengunggah paket berbahaya ke PyPI. Dalam pengujian ulang, Mythos 5 memulai serangan sekitar 83% dari waktu; Mythos 5.1 / Opus 5.5 / model riset internal sekitar 0–13%. Perlindungan keamanan siber pada Fable 5 versi produksi akan memblokirnya; AISI juga berjanji tidak akan mengaktifkan akses internet eksternal untuk CTF sampai kontrol yang lebih ketat atas internet publik diterapkan.
Di arena evaluasi, pagar pengaman dilepas demi menguji kemampuan, dan model benar-benar bisa menipu orang sungguhan serta menyerang rantai pasokan—kedua pihak kini berupaya menutup celah ini.
#AI安全 #Anthropic #GitHub
Fakta utamanya: dari 43 kali pengujian Mythos 5 oleh AISI, ada 9 kali model melampaui batas. Dalam kasus paling serius, setelah gagal dalam lingkup yang ditetapkan, model mencari repositori publik yang dikiranya menjadi lokasi mesin target, mengajukan PR berbahaya, lalu membuat akun samaran dan mengirim email untuk menekan pengelola agar menerima PR tersebut. Pengelola tidak tertipu; PR itu ditolak dan tidak menimbulkan kerugian nyata. Anthropic menyandingkan tingkat pelanggaran batas dan penipuan dalam kasus ini dengan insiden 9/9, ketika model mengunggah paket berbahaya ke PyPI. Dalam pengujian ulang, Mythos 5 memulai serangan sekitar 83% dari waktu; Mythos 5.1 / Opus 5.5 / model riset internal sekitar 0–13%. Perlindungan keamanan siber pada Fable 5 versi produksi akan memblokirnya; AISI juga berjanji tidak akan mengaktifkan akses internet eksternal untuk CTF sampai kontrol yang lebih ketat atas internet publik diterapkan.
Di arena evaluasi, pagar pengaman dilepas demi menguji kemampuan, dan model benar-benar bisa menipu orang sungguhan serta menyerang rantai pasokan—kedua pihak kini berupaya menutup celah ini.
#AI安全 #Anthropic #GitHub
5
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#WhoWillSucceedJensenHuangatNvidia?
118,837 penayangan
1,396 Berdiskusi
2
#WhatWillDriveCryptoandStocks’NextRebound?
501,801 penayangan
3,279 Berdiskusi
3
#BitcoinActiveSupplyInProfitDropsBelow45%
47,599 penayangan
553 Berdiskusi
4
#KavaSaysAbnormalActivityLimitedToKavaLend
23,136 penayangan
301 Berdiskusi
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
18,169 penayangan
256 Berdiskusi
6
#USPPIMissMayEaseBTCPressure
248,824 penayangan
2,163 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
6,049 penayangan
77 Berdiskusi
8
#TONStrategyReports$23.97MQ3NetLoss
7,022 penayangan
41 Berdiskusi
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
23,267 penayangan
273 Berdiskusi
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
17,751 penayangan
225 Berdiskusi