
#securitypatch
securitypatch
31 vues
5 mentions
Populaire
Récents

🚨 $IOST LES CORRECTIFS PROVOQUENT UNE BRÈVE VOLATILITÉ – LES CRYPTOS À FORTE COMPOSANTE TECHNOLOGIQUE VONT-ELLES REBONDIR ? ⚡
🦈 Le récent correctif qui remédie à deux vulnérabilités de PHP, le socle d’environ 75 % des ressources Web, a éliminé du jour au lendemain un important vecteur de risque. Les outils de surveillance institutionnels signalent un bref manque de liquidité tandis que les vendeurs à découvert se précipitent. 📊
Les indicateurs on-chain montrent une baisse de la pression vendeuse sur les jetons à forte composante technologique, mais le récit de la résolution des problèmes pourrait alimenter une nouvelle accumulation à la hausse. Un rebond rapide est à prévoir si les volumes se stabilisent et que la confiance revient, mais restez vigilants : un nouveau repli pourrait survenir pendant que le marché assimile la correction. 💬 Le correctif déclenchera-t-il un rebond rapide ou accentuera-t-il la baisse ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
🚨 $IOST LES CORRECTIFS PROVOQUENT UNE BRÈVE VOLATILITÉ – LES CRYPTOS À FORTE COMPOSANTE TECHNOLOGIQUE VONT-ELLES REBONDIR ? ⚡
🦈 Le récent correctif qui remédie à deux vulnérabilités de PHP, le socle d’environ 75 % des ressources Web, a éliminé du jour au lendemain un important vecteur de risque. Les outils de surveillance institutionnels signalent un bref manque de liquidité tandis que les vendeurs à découvert se précipitent. 📊
Les indicateurs on-chain montrent une baisse de la pression vendeuse sur les jetons à forte composante technologique, mais le récit de la résolution des problèmes pourrait alimenter une nouvelle accumulation à la hausse. Un rebond rapide est à prévoir si les volumes se stabilisent et que la confiance revient, mais restez vigilants : un nouveau repli pourrait survenir pendant que le marché assimile la correction. 💬 Le correctif déclenchera-t-il un rebond rapide ou accentuera-t-il la baisse ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
🦈 Le récent correctif qui remédie à deux vulnérabilités de PHP, le socle d’environ 75 % des ressources Web, a éliminé du jour au lendemain un important vecteur de risque. Les outils de surveillance institutionnels signalent un bref manque de liquidité tandis que les vendeurs à découvert se précipitent. 📊
Les indicateurs on-chain montrent une baisse de la pression vendeuse sur les jetons à forte composante technologique, mais le récit de la résolution des problèmes pourrait alimenter une nouvelle accumulation à la hausse. Un rebond rapide est à prévoir si les volumes se stabilisent et que la confiance revient, mais restez vigilants : un nouveau repli pourrait survenir pendant que le marché assimile la correction. 💬 Le correctif déclenchera-t-il un rebond rapide ou accentuera-t-il la baisse ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
5

🚨 $BTC TRAINS DE FOUDRE ENFREINTS — LES OPÉRATEURS DE NŒUD SONT DRAINÉS MAINTENANT 🩸
L’équipe de BTCPay Server vient de publier un avis de sécurité d’urgence qui change la donne pour chaque opérateur Lightning. Les versions antérieures à 2.4.2 contiennent une faille critique qui permet à un attaquant non authentifié de récupérer le fichier .macaroon de LND et de déplacer des fonds à sa guise. 🔍
Ce n’est pas un simple avertissement — c’est un drainage en cours. Les utilisateurs sont déjà touchés et, avec des dizaines de milliers d’instances BTCPay en service dans le monde entier, l’impact est bien réel. Votre portefeuille on-chain reste en sécurité, mais la liquidité Lightning est une proie facile ici. 🛡️
Mettez à jour vers BTCPay Server 2.4.2 et LND 0.21.1 avant que votre nœud ne devienne le prochain chiffre de la liste. 💬 Si vous opérez un nœud Lightning, à quel point votre protocole de mise à jour est-il rigoureux en ce moment ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
🚨 $BTC TRAINS DE FOUDRE ENFREINTS — LES OPÉRATEURS DE NŒUD SONT DRAINÉS MAINTENANT 🩸
L’équipe de BTCPay Server vient de publier un avis de sécurité d’urgence qui change la donne pour chaque opérateur Lightning. Les versions antérieures à 2.4.2 contiennent une faille critique qui permet à un attaquant non authentifié de récupérer le fichier .macaroon de LND et de déplacer des fonds à sa guise. 🔍
Ce n’est pas un simple avertissement — c’est un drainage en cours. Les utilisateurs sont déjà touchés et, avec des dizaines de milliers d’instances BTCPay en service dans le monde entier, l’impact est bien réel. Votre portefeuille on-chain reste en sécurité, mais la liquidité Lightning est une proie facile ici. 🛡️
Mettez à jour vers BTCPay Server 2.4.2 et LND 0.21.1 avant que votre nœud ne devienne le prochain chiffre de la liste. 💬 Si vous opérez un nœud Lightning, à quel point votre protocole de mise à jour est-il rigoureux en ce moment ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
L’équipe de BTCPay Server vient de publier un avis de sécurité d’urgence qui change la donne pour chaque opérateur Lightning. Les versions antérieures à 2.4.2 contiennent une faille critique qui permet à un attaquant non authentifié de récupérer le fichier .macaroon de LND et de déplacer des fonds à sa guise. 🔍
Ce n’est pas un simple avertissement — c’est un drainage en cours. Les utilisateurs sont déjà touchés et, avec des dizaines de milliers d’instances BTCPay en service dans le monde entier, l’impact est bien réel. Votre portefeuille on-chain reste en sécurité, mais la liquidité Lightning est une proie facile ici. 🛡️
Mettez à jour vers BTCPay Server 2.4.2 et LND 0.21.1 avant que votre nœud ne devienne le prochain chiffre de la liste. 💬 Si vous opérez un nœud Lightning, à quel point votre protocole de mise à jour est-il rigoureux en ce moment ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
40

🚨 $ETH DEV ALERTE INFRASTRUCTURE : MISE À JOUR CRITIQUE DE NODE.JS POUR LA SÉCURITÉ DES DAPP 💥
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH DEV ALERTE INFRASTRUCTURE : MISE À JOUR CRITIQUE DE NODE.JS POUR LA SÉCURITÉ DES DAPP 💥
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
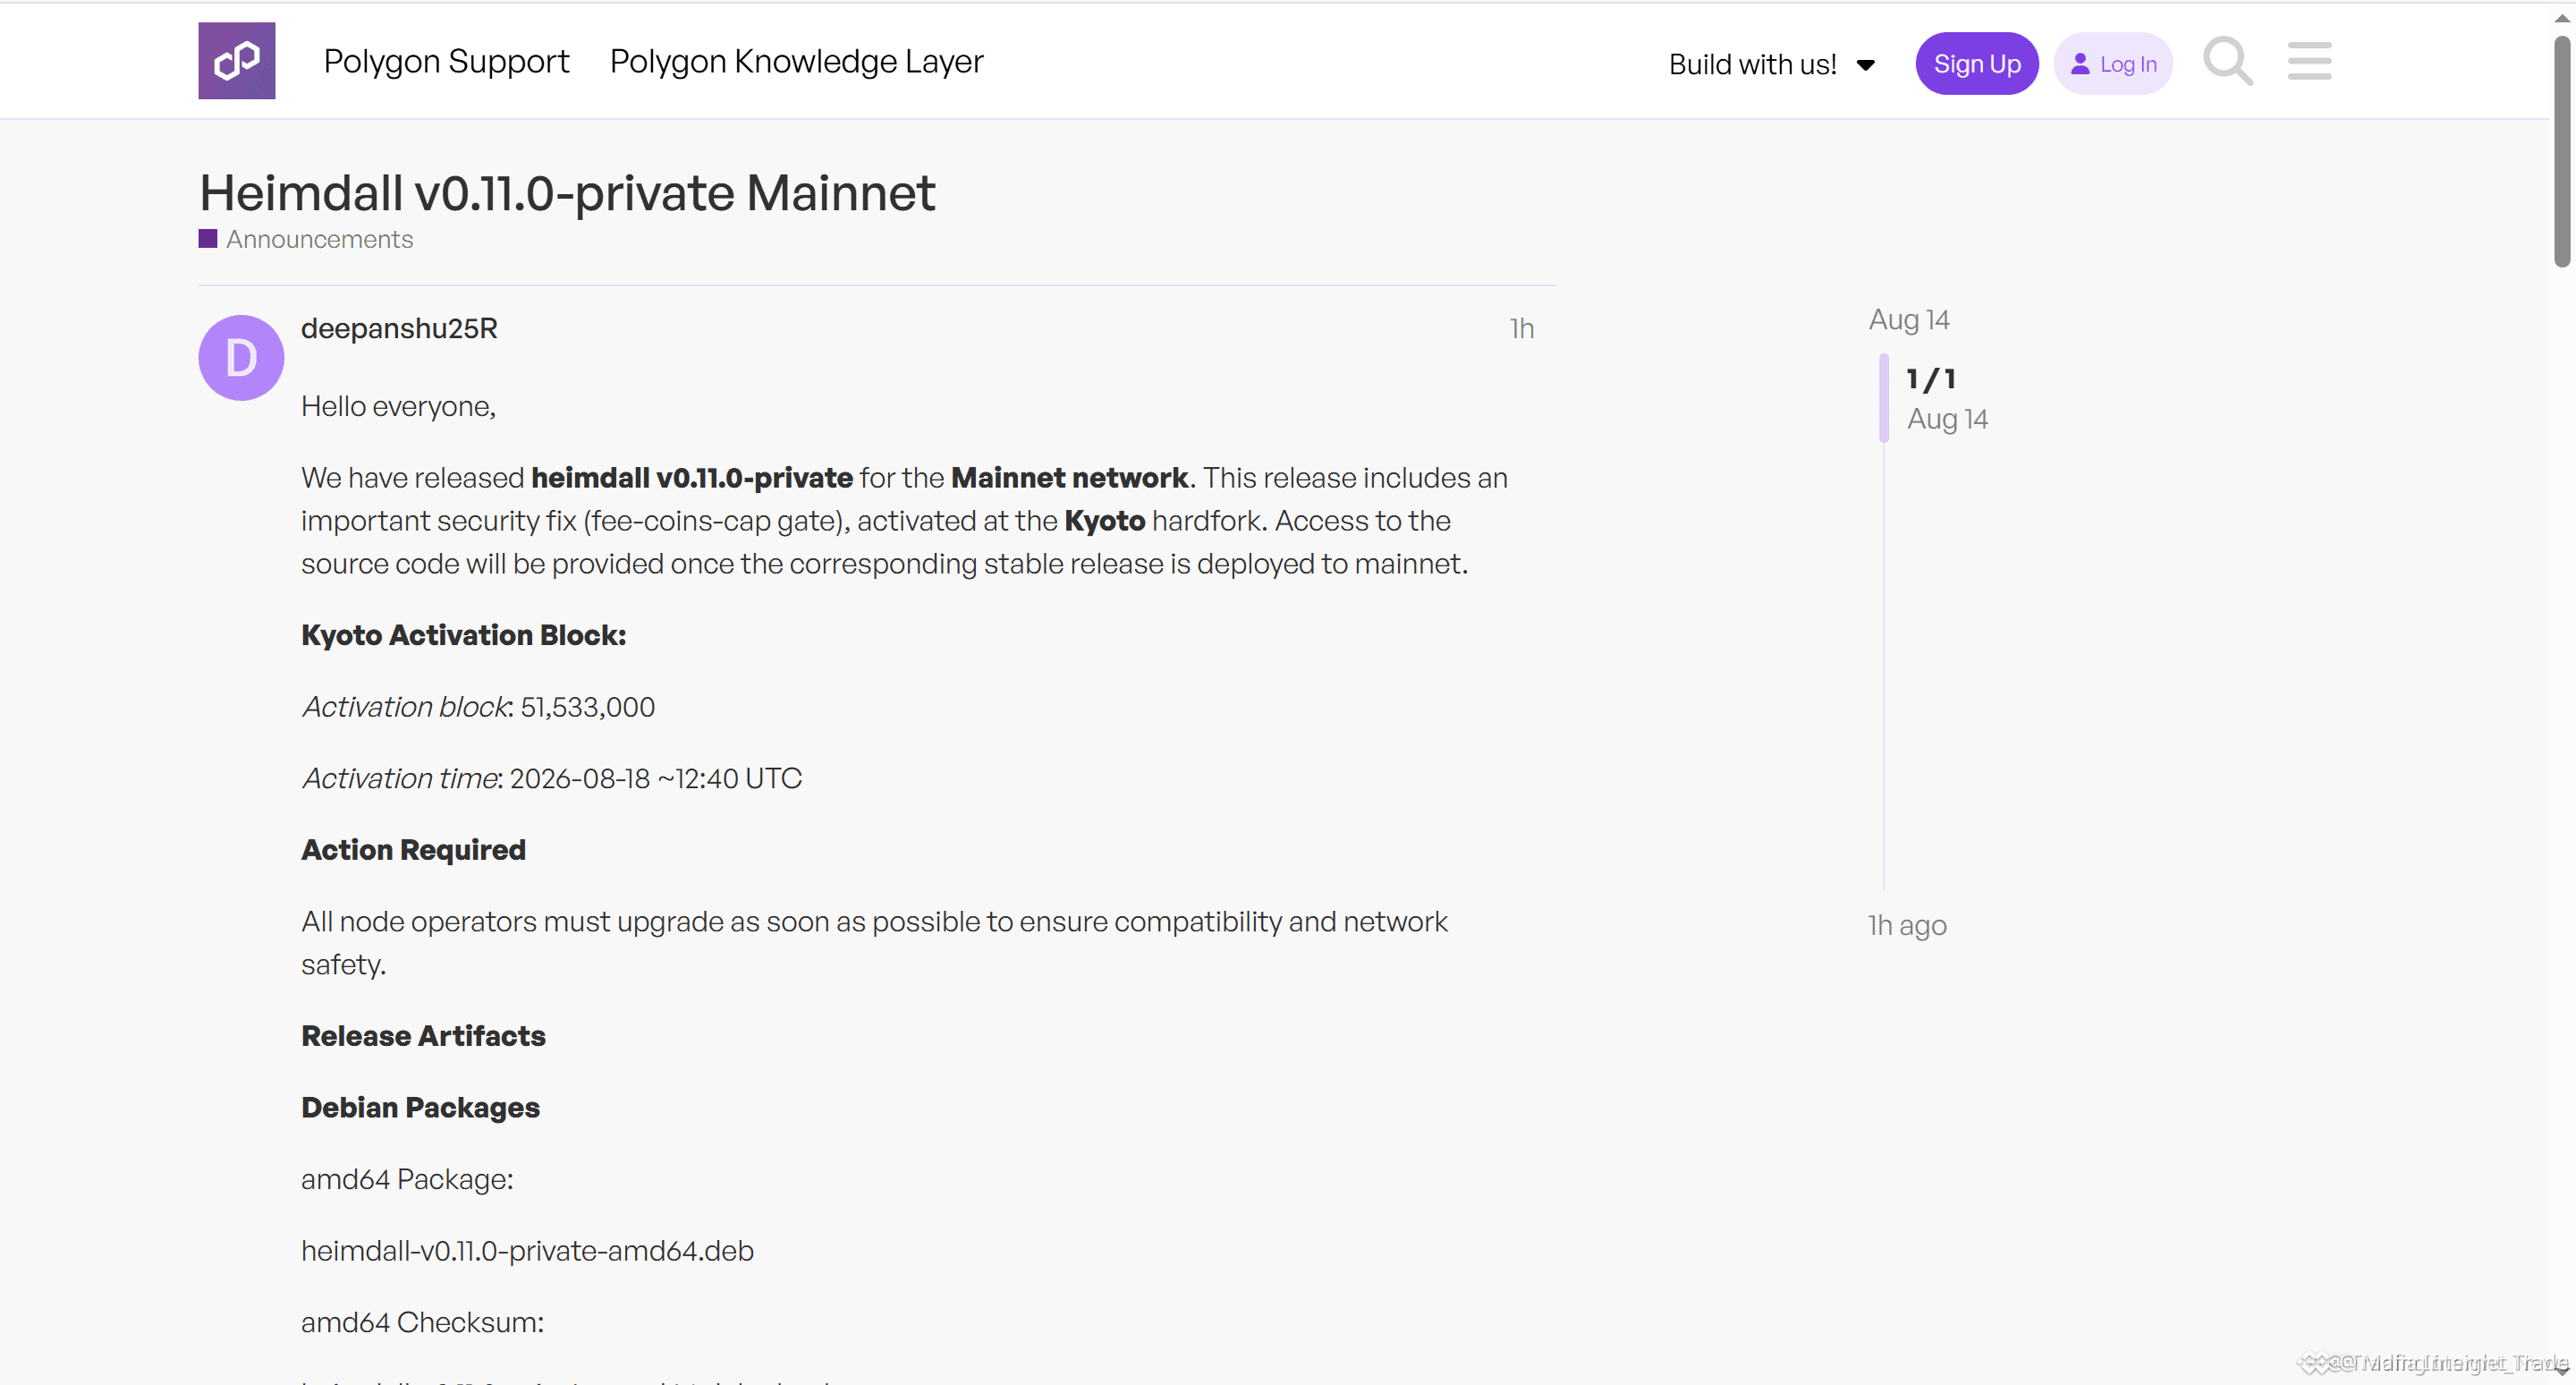
🚨 $POL PATCH CRITIQUE EXPOSE UN RISQUE DE CONSENSUS — HARD FORK KYOTO PRÉVU POUR LE 18 AOÛT
📌 La diffusion discrète d’un correctif de sécurité privé raconte la vraie histoire : quelqu’un a repéré une faille dans la couche de consensus et l’équipe se dépêche de la colmater avant qu’elle ne soit exploitée. 💣 Les détails restent verrouillés jusqu’au hard fork : protocole d’urgence type quand on lutte contre la montre.
⚡ C’est une mise à niveau imposée, pas une simple recommandation. Chaque opérateur de nœud a désormais une échéance ferme au bloc 51,533,000 pour rester conforme. Le hard fork Kyoto n’est pas seulement une nouvelle fonctionnalité — c’est la fenêtre de correctif qui détermine qui reste dans le consensus.
💬 Vous exécutez un nœud POL ? Avez-vous déjà mis à jour Heimdall vers la v0.11.0 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
🚨 $POL PATCH CRITIQUE EXPOSE UN RISQUE DE CONSENSUS — HARD FORK KYOTO PRÉVU POUR LE 18 AOÛT
📌 La diffusion discrète d’un correctif de sécurité privé raconte la vraie histoire : quelqu’un a repéré une faille dans la couche de consensus et l’équipe se dépêche de la colmater avant qu’elle ne soit exploitée. 💣 Les détails restent verrouillés jusqu’au hard fork : protocole d’urgence type quand on lutte contre la montre.
⚡ C’est une mise à niveau imposée, pas une simple recommandation. Chaque opérateur de nœud a désormais une échéance ferme au bloc 51,533,000 pour rester conforme. Le hard fork Kyoto n’est pas seulement une nouvelle fonctionnalité — c’est la fenêtre de correctif qui détermine qui reste dans le consensus.
💬 Vous exécutez un nœud POL ? Avez-vous déjà mis à jour Heimdall vers la v0.11.0 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
📌 La diffusion discrète d’un correctif de sécurité privé raconte la vraie histoire : quelqu’un a repéré une faille dans la couche de consensus et l’équipe se dépêche de la colmater avant qu’elle ne soit exploitée. 💣 Les détails restent verrouillés jusqu’au hard fork : protocole d’urgence type quand on lutte contre la montre.
⚡ C’est une mise à niveau imposée, pas une simple recommandation. Chaque opérateur de nœud a désormais une échéance ferme au bloc 51,533,000 pour rester conforme. Le hard fork Kyoto n’est pas seulement une nouvelle fonctionnalité — c’est la fenêtre de correctif qui détermine qui reste dans le consensus.
💬 Vous exécutez un nœud POL ? Avez-vous déjà mis à jour Heimdall vers la v0.11.0 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
42
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhoWillSucceedJensenHuangatNvidia?
135,148 vues
1,500 mentions
2
#WhatWillDriveCryptoandStocks’NextRebound?
526,205 vues
3,355 mentions
3
#BitcoinActiveSupplyInProfitDropsBelow45%
57,880 vues
623 mentions
4
#KavaSaysAbnormalActivityLimitedToKavaLend
30,275 vues
350 mentions
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
23,057 vues
302 mentions
6
#USPPIMissMayEaseBTCPressure
267,163 vues
2,193 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
8,461 vues
83 mentions
8
#TONStrategyReports$23.97MQ3NetLoss
8,844 vues
41 mentions
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
25,251 vues
282 mentions
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
21,383 vues
237 mentions