
#nodejs
nodejs
574 vues
5 mentions
Populaire
Récents
·
--
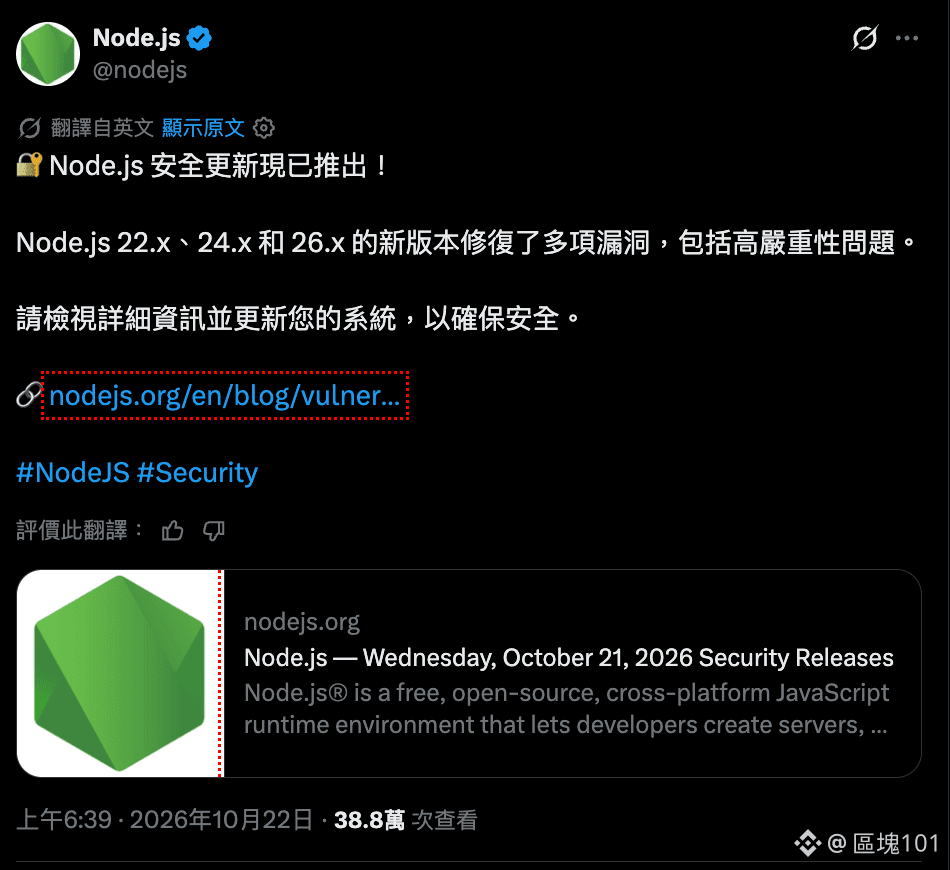
Node.js publie un correctif d’urgence pour une vulnérabilité critique ; certains serveurs pourraient être exposés à un risque d’exécution de code à distance !
Le 21 octobre, l’équipe officielle de Node.js a publié une mise à jour de sécurité qui concerne les trois branches de versions 22.x, 24.x et 26.x.
Cette mise à jour comporte cinq points importants :
1. Le composant de décompression Brotli présente une vulnérabilité d’écriture en mémoire, référencée CVE-2026-111497.
2. L’équipe officielle a classé cette vulnérabilité comme « High », soit de niveau élevé.
3. La vulnérabilité peut être déclenchée par certaines applications qui traitent des données compressées fournies par un attaquant.
4. La même mise à jour corrige également des problèmes liés à TLS, au DNS, aux nombres aléatoires cryptographiques et au contrôle des autorisations.
5. Les versions correctives 22.23.4, 24.22.1 et 26.12.1 sont désormais disponibles.
Dans le secteur des cryptomonnaies, les plateformes d’échange, les services de portefeuille, les outils on-chain et les backends d’API peuvent tous utiliser Node.js.
Toutefois, l’existence d’un risque dépend des versions utilisées et de l’architecture du programme ; on ne peut pas en conclure que tous les services concernés sont vulnérables.
Les équipes de développement qui utilisent Node.js devraient vérifier leurs versions en priorité et planifier la mise à jour.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.js publie un correctif d’urgence pour une vulnérabilité critique ; certains serveurs pourraient être exposés à un risque d’exécution de code à distance !
Le 21 octobre, l’équipe officielle de Node.js a publié une mise à jour de sécurité qui concerne les trois branches de versions 22.x, 24.x et 26.x.
Cette mise à jour comporte cinq points importants :
1. Le composant de décompression Brotli présente une vulnérabilité d’écriture en mémoire, référencée CVE-2026-111497.
2. L’équipe officielle a classé cette vulnérabilité comme « High », soit de niveau élevé.
3. La vulnérabilité peut être déclenchée par certaines applications qui traitent des données compressées fournies par un attaquant.
4. La même mise à jour corrige également des problèmes liés à TLS, au DNS, aux nombres aléatoires cryptographiques et au contrôle des autorisations.
5. Les versions correctives 22.23.4, 24.22.1 et 26.12.1 sont désormais disponibles.
Dans le secteur des cryptomonnaies, les plateformes d’échange, les services de portefeuille, les outils on-chain et les backends d’API peuvent tous utiliser Node.js.
Toutefois, l’existence d’un risque dépend des versions utilisées et de l’architecture du programme ; on ne peut pas en conclure que tous les services concernés sont vulnérables.
Les équipes de développement qui utilisent Node.js devraient vérifier leurs versions en priorité et planifier la mise à jour.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Le 21 octobre, l’équipe officielle de Node.js a publié une mise à jour de sécurité qui concerne les trois branches de versions 22.x, 24.x et 26.x.
Cette mise à jour comporte cinq points importants :
1. Le composant de décompression Brotli présente une vulnérabilité d’écriture en mémoire, référencée CVE-2026-111497.
2. L’équipe officielle a classé cette vulnérabilité comme « High », soit de niveau élevé.
3. La vulnérabilité peut être déclenchée par certaines applications qui traitent des données compressées fournies par un attaquant.
4. La même mise à jour corrige également des problèmes liés à TLS, au DNS, aux nombres aléatoires cryptographiques et au contrôle des autorisations.
5. Les versions correctives 22.23.4, 24.22.1 et 26.12.1 sont désormais disponibles.
Dans le secteur des cryptomonnaies, les plateformes d’échange, les services de portefeuille, les outils on-chain et les backends d’API peuvent tous utiliser Node.js.
Toutefois, l’existence d’un risque dépend des versions utilisées et de l’architecture du programme ; on ne peut pas en conclure que tous les services concernés sont vulnérables.
Les équipes de développement qui utilisent Node.js devraient vérifier leurs versions en priorité et planifier la mise à jour.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH DEV ALERTE INFRASTRUCTURE : MISE À JOUR CRITIQUE DE NODE.JS POUR LA SÉCURITÉ DES DAPP 💥
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH DEV ALERTE INFRASTRUCTURE : MISE À JOUR CRITIQUE DE NODE.JS POUR LA SÉCURITÉ DES DAPP 💥
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
L’équipe principale de Node.js a publié une mise à jour de sécurité critique le 21 octobre, corrigeant dix vulnérabilités dans les branches 26.x, 24.x et 22.x. La CVE‑2026‑111497, particulièrement notable, concerne une écriture hors limites dans le décodeur Brotli, susceptible de permettre l’exécution de code à distance — un vecteur qui pourrait compromettre tout backend de dApp utilisant encore des environnements d’exécution obsolètes. 🦈
Trois autres failles de gravité élevée touchent également la gestion des caractères nuls dans le DNS et la vérification des noms d’hôte TLS, tandis que des bogues de gravité moyenne exposent à des fuites de connexions persistantes et à la duplication du cache de nombres aléatoires. 📊 Les développeurs qui alimentent des services on-chain devraient immédiatement passer aux versions 26.12.1, 24.22.1 ou 22.23.4, au risque de devenir la prochaine cible des chasseurs d’exploits et de voir leur liquidité s’évaporer. 💡
Les protocoles des investisseurs avisés ont déjà migré vers les versions corrigées ; les nœuds obsolètes restent des points faibles pour les acteurs malveillants. 📌 Votre infrastructure repose-t-elle encore sur une branche vulnérable ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
Haussier
🤖 Pourquoi le trading manuel s'efface en 2026 : L'essor de l'Alpha autonome
La complexité du paysage crypto d'aujourd'hui a officiellement dépassé le temps de réaction humain.
⚠️ Avec les changements géopolitiques influençant les flux de liquidités en quelques secondes, compter sur l'exécution manuelle n'est plus une stratégie viable pour des résultats cohérents.
Le véritable "Alpha" sur ce marché se trouve à l'intersection de :
✅ Automatisation pilotée par l'IA
✅ Intégrité des données en temps réel
En utilisant des frameworks haute performance et un switching multi-modèle API, nous pouvons désormais filtrer le bruit du signal avec une précision chirurgicale.
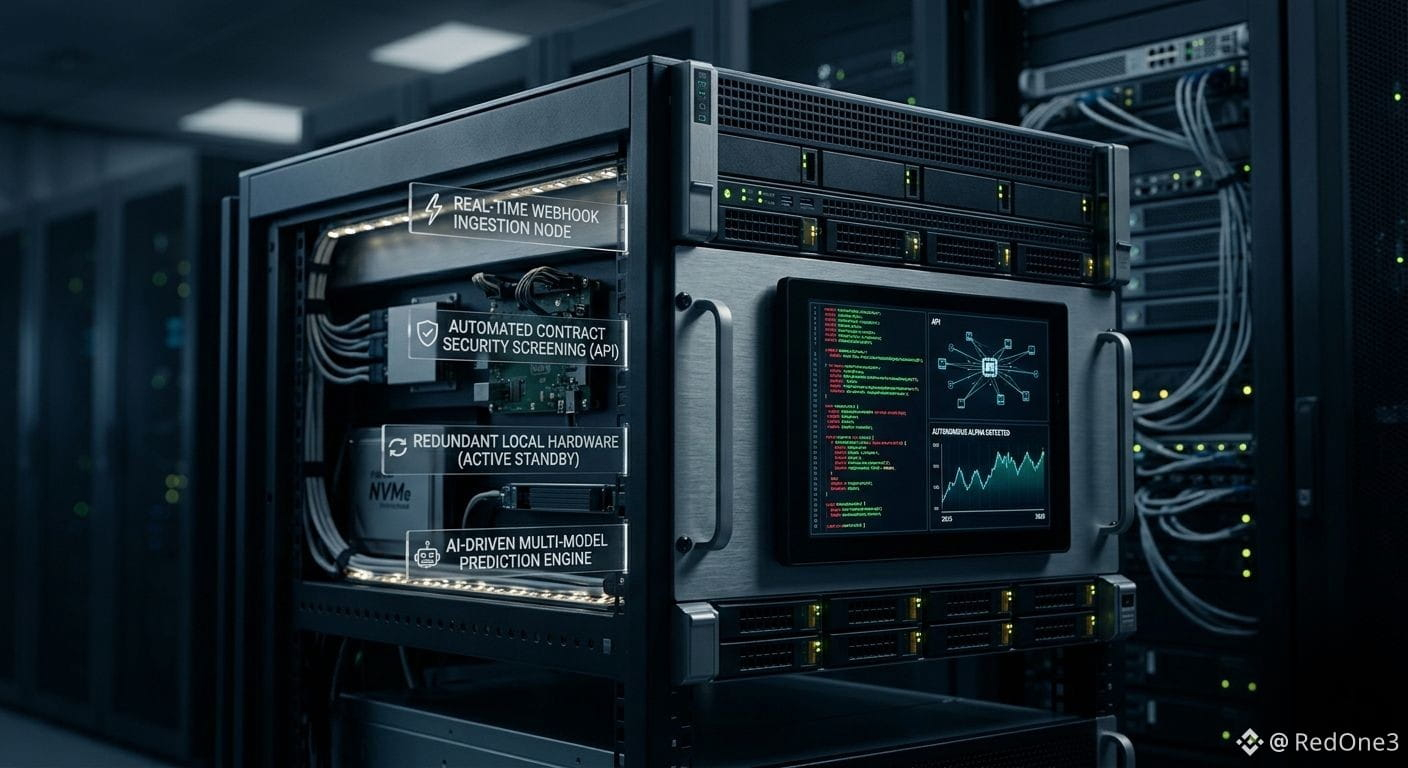
📌 La logique de la configuration moderne :
⚡ Webhooks en temps réel
Capturant les événements on-chain à la milliseconde où ils se produisent.
🛡️ Vérification de sécurité
Audits automatiques des contrats intelligents pour détecter les drapeaux de risque cachés avant le déploiement.
🔄 Redondance
Passer d'environnements cloud instables à du matériel local dédié pour un temps de disponibilité 24/7.
💡 Dans un marché qui ne dort jamais, vos outils ne devraient pas non plus.
L'objectif n'est pas seulement de trader — c'est de construire un système qui identifie les opportunités pendant que vous êtes loin de l'écran.
La vitesse des données est la seule monnaie qui compte.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 Pourquoi le trading manuel s'efface en 2026 : L'essor de l'Alpha autonome
La complexité du paysage crypto d'aujourd'hui a officiellement dépassé le temps de réaction humain.
⚠️ Avec les changements géopolitiques influençant les flux de liquidités en quelques secondes, compter sur l'exécution manuelle n'est plus une stratégie viable pour des résultats cohérents.
Le véritable "Alpha" sur ce marché se trouve à l'intersection de :
✅ Automatisation pilotée par l'IA
✅ Intégrité des données en temps réel
En utilisant des frameworks haute performance et un switching multi-modèle API, nous pouvons désormais filtrer le bruit du signal avec une précision chirurgicale.
📌 La logique de la configuration moderne :
⚡ Webhooks en temps réel
Capturant les événements on-chain à la milliseconde où ils se produisent.
🛡️ Vérification de sécurité
Audits automatiques des contrats intelligents pour détecter les drapeaux de risque cachés avant le déploiement.
🔄 Redondance
Passer d'environnements cloud instables à du matériel local dédié pour un temps de disponibilité 24/7.
💡 Dans un marché qui ne dort jamais, vos outils ne devraient pas non plus.
L'objectif n'est pas seulement de trader — c'est de construire un système qui identifie les opportunités pendant que vous êtes loin de l'écran.
La vitesse des données est la seule monnaie qui compte.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
La complexité du paysage crypto d'aujourd'hui a officiellement dépassé le temps de réaction humain.
⚠️ Avec les changements géopolitiques influençant les flux de liquidités en quelques secondes, compter sur l'exécution manuelle n'est plus une stratégie viable pour des résultats cohérents.
Le véritable "Alpha" sur ce marché se trouve à l'intersection de :
✅ Automatisation pilotée par l'IA
✅ Intégrité des données en temps réel
En utilisant des frameworks haute performance et un switching multi-modèle API, nous pouvons désormais filtrer le bruit du signal avec une précision chirurgicale.
📌 La logique de la configuration moderne :
⚡ Webhooks en temps réel
Capturant les événements on-chain à la milliseconde où ils se produisent.
🛡️ Vérification de sécurité
Audits automatiques des contrats intelligents pour détecter les drapeaux de risque cachés avant le déploiement.
🔄 Redondance
Passer d'environnements cloud instables à du matériel local dédié pour un temps de disponibilité 24/7.
💡 Dans un marché qui ne dort jamais, vos outils ne devraient pas non plus.
L'objectif n'est pas seulement de trader — c'est de construire un système qui identifie les opportunités pendant que vous êtes loin de l'écran.
La vitesse des données est la seule monnaie qui compte.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhoWillSucceedJensenHuangatNvidia?
156,193 vues
1,593 mentions
2
#WhatWillDriveCryptoandStocks’NextRebound?
552,570 vues
3,427 mentions
3
#BitcoinActiveSupplyInProfitDropsBelow45%
68,593 vues
674 mentions
4
#KavaSaysAbnormalActivityLimitedToKavaLend
37,189 vues
375 mentions
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
28,935 vues
329 mentions
6
#USPPIMissMayEaseBTCPressure
287,647 vues
2,232 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
9,656 vues
89 mentions
8
#TONStrategyReports$23.97MQ3NetLoss
10,300 vues
43 mentions
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
27,313 vues
286 mentions
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
25,477 vues
246 mentions