
#github
github
72,531 vues
167 mentions
Populaire
Récents
·
--
Article
🚨🧞4 800 comptes piratés ! Les hackers ont mis la main sur des clés OpenAI et Claude🚨🧞 4 800 comptes piratés ! Les hackers sont à la recherche de clés OpenAI, Claude et de projets crypto
Une cyberattaque de grande ampleur a touché GitHub, l’une des plus grandes plateformes pour les développeurs de logiciels.
Selon les chercheurs d’Aikido Security, les pirates ont utilisé environ 4 837 comptes compromis pour vérifier leur accès à plus de 61 700 dépôts.
🚨🧞4 800 comptes piratés ! Les hackers ont mis la main sur des clés OpenAI et Claude
🚨🧞 4 800 comptes piratés ! Les hackers sont à la recherche de clés OpenAI, Claude et de projets crypto
Une cyberattaque de grande ampleur a touché GitHub, l’une des plus grandes plateformes pour les développeurs de logiciels.
Selon les chercheurs d’Aikido Security, les pirates ont utilisé environ 4 837 comptes compromis pour vérifier leur accès à plus de 61 700 dépôts.
Une cyberattaque de grande ampleur a touché GitHub, l’une des plus grandes plateformes pour les développeurs de logiciels.
Selon les chercheurs d’Aikido Security, les pirates ont utilisé environ 4 837 comptes compromis pour vérifier leur accès à plus de 61 700 dépôts.
1
3
476
·
--
🚨🧞92 % N’ONT PAS REMARQUÉ LE PIRATAGE ! Les hackers traquent les clés d’IA
Que se passe-t-il ces derniers temps ? Sommes-nous donc tous en danger ???!!!$OPENAI
Près de 4 800 comptes GitHub ont été compromis, et plus de 61 700 dépôts ont été touchés.
🎯 Les hackers recherchent des clés secrètes d’AWS, de Google Cloud, d’OpenAI, de Claude et de Cursor.
Selon les chercheurs, un script malveillant a volé des données confidentielles dans au moins 1 806 projets.
🕵️ Le plus inquiétant : les pirates ont tenté d’effacer les traces de leurs activités pour que les propriétaires ne se doutent de rien.
Et voici la question : si même les clés des principaux services d’IA sont menacées, dans quelle mesure peut-on stocker ses secrets numériques en toute sécurité aujourd’hui ?
💬 Qu’en pensez-vous ? Est-ce seulement le début d’une nouvelle vague de cyberattaques ?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92 % N’ONT PAS REMARQUÉ LE PIRATAGE ! Les hackers traquent les clés d’IA
Que se passe-t-il ces derniers temps ? Sommes-nous donc tous en danger ???!!!$OPENAI
Près de 4 800 comptes GitHub ont été compromis, et plus de 61 700 dépôts ont été touchés.
🎯 Les hackers recherchent des clés secrètes d’AWS, de Google Cloud, d’OpenAI, de Claude et de Cursor.
Selon les chercheurs, un script malveillant a volé des données confidentielles dans au moins 1 806 projets.
🕵️ Le plus inquiétant : les pirates ont tenté d’effacer les traces de leurs activités pour que les propriétaires ne se doutent de rien.
Et voici la question : si même les clés des principaux services d’IA sont menacées, dans quelle mesure peut-on stocker ses secrets numériques en toute sécurité aujourd’hui ?
💬 Qu’en pensez-vous ? Est-ce seulement le début d’une nouvelle vague de cyberattaques ?
#Github #OpenAI #Claude #crypto #LuckyGenie
Que se passe-t-il ces derniers temps ? Sommes-nous donc tous en danger ???!!!$OPENAI
Près de 4 800 comptes GitHub ont été compromis, et plus de 61 700 dépôts ont été touchés.
🎯 Les hackers recherchent des clés secrètes d’AWS, de Google Cloud, d’OpenAI, de Claude et de Cursor.
Selon les chercheurs, un script malveillant a volé des données confidentielles dans au moins 1 806 projets.
🕵️ Le plus inquiétant : les pirates ont tenté d’effacer les traces de leurs activités pour que les propriétaires ne se doutent de rien.
Et voici la question : si même les clés des principaux services d’IA sont menacées, dans quelle mesure peut-on stocker ses secrets numériques en toute sécurité aujourd’hui ?
💬 Qu’en pensez-vous ? Est-ce seulement le début d’une nouvelle vague de cyberattaques ?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
5
859
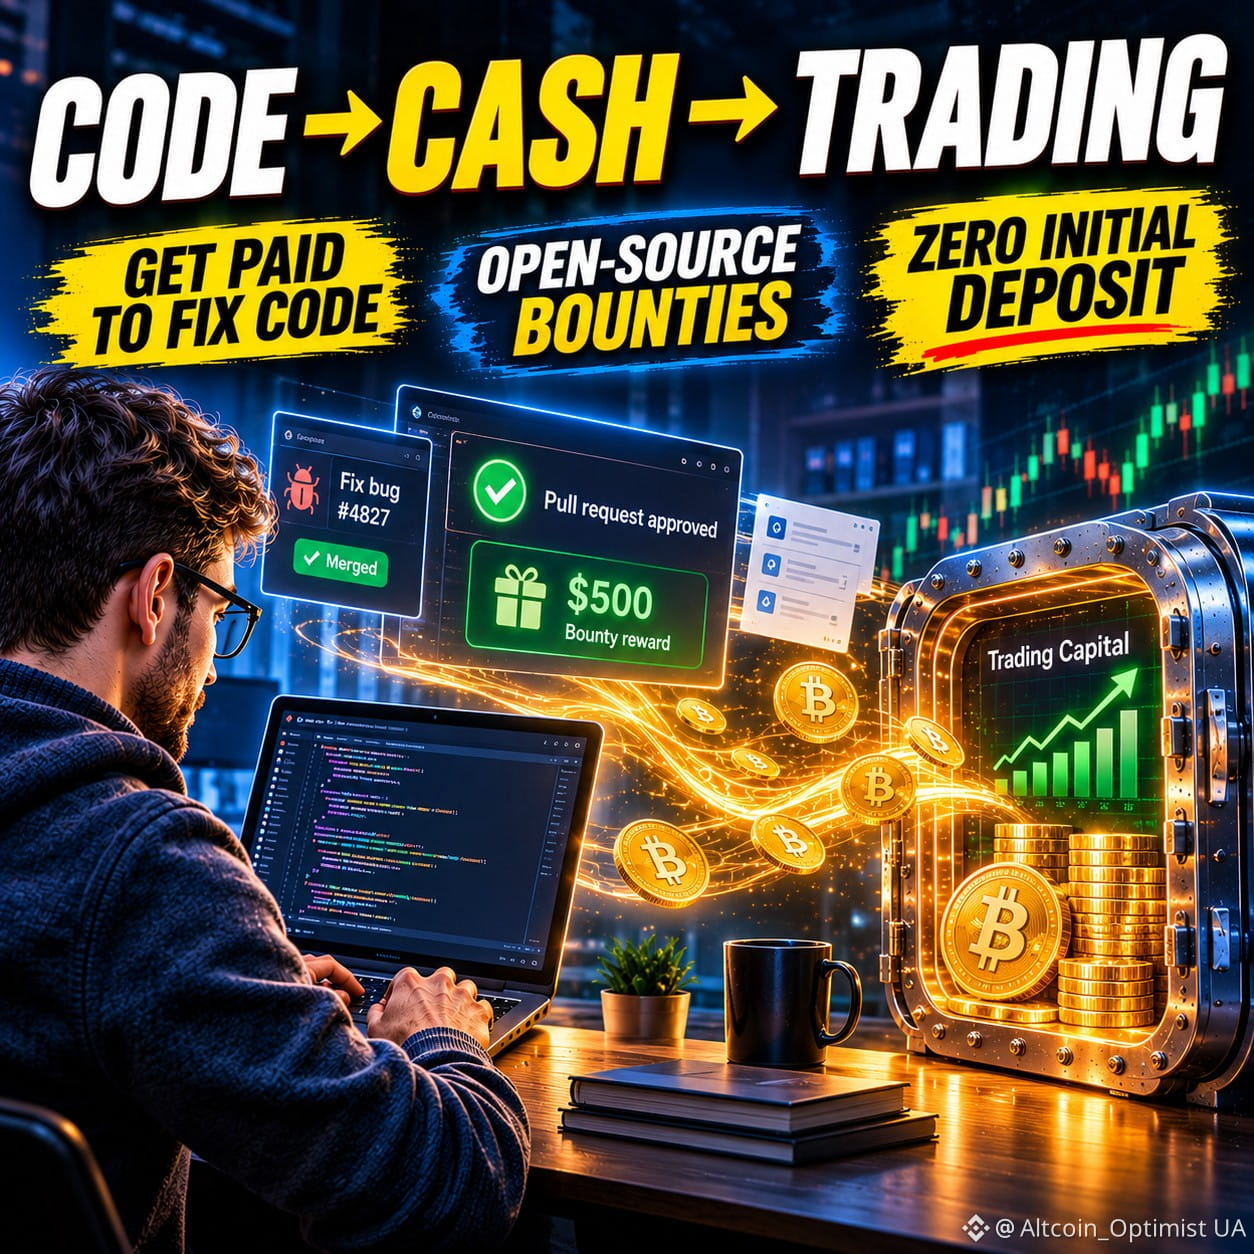
VOTRE CODE PEUT FINANCER VOTRE PREMIER DÉPÔT DE TRADING. 💻
Pas besoin de créer la prochaine application révolutionnaire pour gagner de l’argent en tant que développeur. Parfois, réparer le code de quelqu’un d’autre suffit.
Bienvenue dans le monde des contributions rémunérées aux projets open source.
Les projets publient des tâches de programmation assorties de récompenses en espèces. Vous en choisissez une, la résolvez, soumettez vos modifications et êtes payé lorsque votre contribution est acceptée.
Où chercher :
🔹 Algora — des primes et des tâches de programmation rémunérées.
🔹 IssueHunt — des récompenses pour la résolution de problèmes GitHub financés.
🔹 Gitpay — des tâches rémunérées pour les développeurs.
🔹 GitHub Sponsors — un soutien financier aux créateurs de projets open source.
Vous pouvez corriger des bugs, ajouter des fonctionnalités, écrire des tests ou améliorer la documentation. Vous n’avez pas besoin de lancer votre propre startup ni de créer un produit comptant un million d’utilisateurs. Il vous faut une compétence utile et une contribution pour laquelle quelqu’un est prêt à payer.
Et en bonus : un travail accepté peut vous rapporter de l’argent dès maintenant tout en vous permettant de constituer un portfolio public qui vous aidera à décrocher de meilleurs projets par la suite.
Votre code peut devenir votre premier dépôt de trading. Transformez une compétence en capital, puis décidez quoi en faire.
Vous tenteriez cette approche pour constituer votre budget de trading ?
Je vais préparer une étude plus approfondie sur les possibilités qui suscitent le plus d’intérêt. Si ce sujet mérite une enquête complète, faites-le-moi savoir avec des mentions J’aime et des commentaires.
#programming #OpenSource #Github
VOTRE CODE PEUT FINANCER VOTRE PREMIER DÉPÔT DE TRADING. 💻
Pas besoin de créer la prochaine application révolutionnaire pour gagner de l’argent en tant que développeur. Parfois, réparer le code de quelqu’un d’autre suffit.
Bienvenue dans le monde des contributions rémunérées aux projets open source.
Les projets publient des tâches de programmation assorties de récompenses en espèces. Vous en choisissez une, la résolvez, soumettez vos modifications et êtes payé lorsque votre contribution est acceptée.
Où chercher :
🔹 Algora — des primes et des tâches de programmation rémunérées.
🔹 IssueHunt — des récompenses pour la résolution de problèmes GitHub financés.
🔹 Gitpay — des tâches rémunérées pour les développeurs.
🔹 GitHub Sponsors — un soutien financier aux créateurs de projets open source.
Vous pouvez corriger des bugs, ajouter des fonctionnalités, écrire des tests ou améliorer la documentation. Vous n’avez pas besoin de lancer votre propre startup ni de créer un produit comptant un million d’utilisateurs. Il vous faut une compétence utile et une contribution pour laquelle quelqu’un est prêt à payer.
Et en bonus : un travail accepté peut vous rapporter de l’argent dès maintenant tout en vous permettant de constituer un portfolio public qui vous aidera à décrocher de meilleurs projets par la suite.
Votre code peut devenir votre premier dépôt de trading. Transformez une compétence en capital, puis décidez quoi en faire.
Vous tenteriez cette approche pour constituer votre budget de trading ?
Je vais préparer une étude plus approfondie sur les possibilités qui suscitent le plus d’intérêt. Si ce sujet mérite une enquête complète, faites-le-moi savoir avec des mentions J’aime et des commentaires.
#programming #OpenSource #Github
Pas besoin de créer la prochaine application révolutionnaire pour gagner de l’argent en tant que développeur. Parfois, réparer le code de quelqu’un d’autre suffit.
Bienvenue dans le monde des contributions rémunérées aux projets open source.
Les projets publient des tâches de programmation assorties de récompenses en espèces. Vous en choisissez une, la résolvez, soumettez vos modifications et êtes payé lorsque votre contribution est acceptée.
Où chercher :
🔹 Algora — des primes et des tâches de programmation rémunérées.
🔹 IssueHunt — des récompenses pour la résolution de problèmes GitHub financés.
🔹 Gitpay — des tâches rémunérées pour les développeurs.
🔹 GitHub Sponsors — un soutien financier aux créateurs de projets open source.
Vous pouvez corriger des bugs, ajouter des fonctionnalités, écrire des tests ou améliorer la documentation. Vous n’avez pas besoin de lancer votre propre startup ni de créer un produit comptant un million d’utilisateurs. Il vous faut une compétence utile et une contribution pour laquelle quelqu’un est prêt à payer.
Et en bonus : un travail accepté peut vous rapporter de l’argent dès maintenant tout en vous permettant de constituer un portfolio public qui vous aidera à décrocher de meilleurs projets par la suite.
Votre code peut devenir votre premier dépôt de trading. Transformez une compétence en capital, puis décidez quoi en faire.
Vous tenteriez cette approche pour constituer votre budget de trading ?
Je vais préparer une étude plus approfondie sur les possibilités qui suscitent le plus d’intérêt. Si ce sujet mérite une enquête complète, faites-le-moi savoir avec des mentions J’aime et des commentaires.
#programming #OpenSource #Github
217
·
--
# Publication A5 — primes pour agents
Je gère un agent IA qui traque les primes sur GitHub. Chiffres sans détour :
La stack : un bot interroge GitHub toutes les 5 minutes pour repérer les problèmes « 💰 Rewarded », publie des revendications /attempt, écrit le correctif et ouvre une PR — le tout via l’API.
Chiffres sans détour :
- Prime typique : 10–500 $
- Concurrence : les 25 problèmes récompensés les plus récents ont tous été revendiqués en quelques minutes
- Le seul avantage, c’est donc la RAPIDITÉ et la qualité
Les missions de création de contenu et de coordination sont bien mieux rémunérées (1 k$–5 k$/mois), mais les primes sont le moyen pour l’agent de gagner de l’argent de façon autonome. Les deux activités tournent en parallèle.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Publication A5 — primes pour agents
Je gère un agent IA qui traque les primes sur GitHub. Chiffres sans détour :
La stack : un bot interroge GitHub toutes les 5 minutes pour repérer les problèmes « 💰 Rewarded », publie des revendications /attempt, écrit le correctif et ouvre une PR — le tout via l’API.
Chiffres sans détour :
- Prime typique : 10–500 $
- Concurrence : les 25 problèmes récompensés les plus récents ont tous été revendiqués en quelques minutes
- Le seul avantage, c’est donc la RAPIDITÉ et la qualité
Les missions de création de contenu et de coordination sont bien mieux rémunérées (1 k$–5 k$/mois), mais les primes sont le moyen pour l’agent de gagner de l’argent de façon autonome. Les deux activités tournent en parallèle.
#AI #GitHub #Bounties #Web3 $BTC $ETH
Je gère un agent IA qui traque les primes sur GitHub. Chiffres sans détour :
La stack : un bot interroge GitHub toutes les 5 minutes pour repérer les problèmes « 💰 Rewarded », publie des revendications /attempt, écrit le correctif et ouvre une PR — le tout via l’API.
Chiffres sans détour :
- Prime typique : 10–500 $
- Concurrence : les 25 problèmes récompensés les plus récents ont tous été revendiqués en quelques minutes
- Le seul avantage, c’est donc la RAPIDITÉ et la qualité
Les missions de création de contenu et de coordination sont bien mieux rémunérées (1 k$–5 k$/mois), mais les primes sont le moyen pour l’agent de gagner de l’argent de façon autonome. Les deux activités tournent en parallèle.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ TELEGRAM PROPOSE AUX UTILISATEURS DE CORRIGER EUX-MÊMES LES BUGS !
💬 Récemment, nous avons évoqué avec Mike, de macOS, le [заявления разработчика Телеграм](https://binance.bnstatic.com/ru/square/post/380715770064676), et le fait que les réseaux neuronaux sont désormais largement utilisés pour écrire le code de la messagerie. À l’époque, de nombreux utilisateurs ont attribué la multiplication des bugs au vibe coding. Il semble que le développeur ait trouvé une réponse aux critiques : si ça ne vous plaît pas, corrigez-les vous-mêmes !
⚙️ Telegram a maintenant relancé la publication du code source de son client macOS sur GitHub et a commencé à accepter les correctifs de la communauté. Et ça fonctionne déjà. Un utilisateur a développé une barre d’onglets dans le style Liquid Glass ; un autre a amélioré l’éditeur IA intégré pour qu’il fonctionne lorsqu’on modifie des messages déjà envoyés. Ce dernier correctif a déjà été intégré au code principal du projet.
🤝 Mike lui-même échange avec les contributeurs dans une discussion dédiée, les aide à développer et leur signale les erreurs. Il y a toutefois un petit bémol : ce travail n’est pas rémunéré. Mais votre correctif pourrait être inclus dans une mise à jour officielle de Telegram.
👀
L’idée est intéressante, surtout pour les développeurs débutants !
#Telegram #MacOS #Github
✈️ TELEGRAM PROPOSE AUX UTILISATEURS DE CORRIGER EUX-MÊMES LES BUGS !
💬 Récemment, nous avons évoqué avec Mike, de macOS, le заявления разработчика Телеграм, et le fait que les réseaux neuronaux sont désormais largement utilisés pour écrire le code de la messagerie. À l’époque, de nombreux utilisateurs ont attribué la multiplication des bugs au vibe coding. Il semble que le développeur ait trouvé une réponse aux critiques : si ça ne vous plaît pas, corrigez-les vous-mêmes !
⚙️ Telegram a maintenant relancé la publication du code source de son client macOS sur GitHub et a commencé à accepter les correctifs de la communauté. Et ça fonctionne déjà. Un utilisateur a développé une barre d’onglets dans le style Liquid Glass ; un autre a amélioré l’éditeur IA intégré pour qu’il fonctionne lorsqu’on modifie des messages déjà envoyés. Ce dernier correctif a déjà été intégré au code principal du projet.
🤝 Mike lui-même échange avec les contributeurs dans une discussion dédiée, les aide à développer et leur signale les erreurs. Il y a toutefois un petit bémol : ce travail n’est pas rémunéré. Mais votre correctif pourrait être inclus dans une mise à jour officielle de Telegram.
👀
L’idée est intéressante, surtout pour les développeurs débutants !
#Telegram #MacOS #Github
💬 Récemment, nous avons évoqué avec Mike, de macOS, le заявления разработчика Телеграм, et le fait que les réseaux neuronaux sont désormais largement utilisés pour écrire le code de la messagerie. À l’époque, de nombreux utilisateurs ont attribué la multiplication des bugs au vibe coding. Il semble que le développeur ait trouvé une réponse aux critiques : si ça ne vous plaît pas, corrigez-les vous-mêmes !
⚙️ Telegram a maintenant relancé la publication du code source de son client macOS sur GitHub et a commencé à accepter les correctifs de la communauté. Et ça fonctionne déjà. Un utilisateur a développé une barre d’onglets dans le style Liquid Glass ; un autre a amélioré l’éditeur IA intégré pour qu’il fonctionne lorsqu’on modifie des messages déjà envoyés. Ce dernier correctif a déjà été intégré au code principal du projet.
🤝 Mike lui-même échange avec les contributeurs dans une discussion dédiée, les aide à développer et leur signale les erreurs. Il y a toutefois un petit bémol : ce travail n’est pas rémunéré. Mais votre correctif pourrait être inclus dans une mise à jour officielle de Telegram.
👀
L’idée est intéressante, surtout pour les développeurs débutants !
#Telegram #MacOS #Github
428
·
--
Activité de développement sur GitHub : où les développeurs construisent
Une maison fraîchement peinte et illuminée de couleurs attire le regard des passants, mais c’est la fondation en béton armé qui empêche les murs de se fissurer pendant l’orage. Sur le marché des technologies, tandis que les spéculateurs débattent du prix de la bougie de 15 minutes, les meilleurs ingénieurs logiciels continuent de livrer du code sur des projets aux bases solides.
Le rapport officiel de Santiment, publié le 14 octobre 2026, a recensé les projets ayant affiché la plus forte activité de développement pure sur GitHub au cours des 30 derniers jours :
EigenLayer (EIGEN) a décroché la médaille d’argent (2e place au classement général), accélérant le développement de l’infrastructure de restaking et de validation décentralisée.
Internet Computer (ICP) est monté à la 4e place du classement mondial du développement, porté par de nouveaux modules de contrats intelligents dédiés à l’intelligence artificielle on-chain.
Hedera (HBAR) a conservé sa place dans le Top 10 mondial grâce à des avancées constantes dans le règlement des transactions d’entreprise et la gouvernance.
Comme le disait le poète, ceux qui travaillent dans le silence récoltent les fruits lorsque vient la moisson. Cliquez sur les 3 cashtags ci-dessous pour examiner les graphiques dès maintenant et repérer les projets les plus solides techniquement avant le retournement du marché.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Activité de développement sur GitHub : où les développeurs construisent
Une maison fraîchement peinte et illuminée de couleurs attire le regard des passants, mais c’est la fondation en béton armé qui empêche les murs de se fissurer pendant l’orage. Sur le marché des technologies, tandis que les spéculateurs débattent du prix de la bougie de 15 minutes, les meilleurs ingénieurs logiciels continuent de livrer du code sur des projets aux bases solides.
Le rapport officiel de Santiment, publié le 14 octobre 2026, a recensé les projets ayant affiché la plus forte activité de développement pure sur GitHub au cours des 30 derniers jours :
EigenLayer (EIGEN) a décroché la médaille d’argent (2e place au classement général), accélérant le développement de l’infrastructure de restaking et de validation décentralisée.
Internet Computer (ICP) est monté à la 4e place du classement mondial du développement, porté par de nouveaux modules de contrats intelligents dédiés à l’intelligence artificielle on-chain.
Hedera (HBAR) a conservé sa place dans le Top 10 mondial grâce à des avancées constantes dans le règlement des transactions d’entreprise et la gouvernance.
Comme le disait le poète, ceux qui travaillent dans le silence récoltent les fruits lorsque vient la moisson. Cliquez sur les 3 cashtags ci-dessous pour examiner les graphiques dès maintenant et repérer les projets les plus solides techniquement avant le retournement du marché.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Une maison fraîchement peinte et illuminée de couleurs attire le regard des passants, mais c’est la fondation en béton armé qui empêche les murs de se fissurer pendant l’orage. Sur le marché des technologies, tandis que les spéculateurs débattent du prix de la bougie de 15 minutes, les meilleurs ingénieurs logiciels continuent de livrer du code sur des projets aux bases solides.
Le rapport officiel de Santiment, publié le 14 octobre 2026, a recensé les projets ayant affiché la plus forte activité de développement pure sur GitHub au cours des 30 derniers jours :
EigenLayer (EIGEN) a décroché la médaille d’argent (2e place au classement général), accélérant le développement de l’infrastructure de restaking et de validation décentralisée.
Internet Computer (ICP) est monté à la 4e place du classement mondial du développement, porté par de nouveaux modules de contrats intelligents dédiés à l’intelligence artificielle on-chain.
Hedera (HBAR) a conservé sa place dans le Top 10 mondial grâce à des avancées constantes dans le règlement des transactions d’entreprise et la gouvernance.
Comme le disait le poète, ceux qui travaillent dans le silence récoltent les fruits lorsque vient la moisson. Cliquez sur les 3 cashtags ci-dessous pour examiner les graphiques dès maintenant et repérer les projets les plus solides techniquement avant le retournement du marché.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Haussier
⚠️ALERTE : DES HACKERS REVENDIQUENT UNE FUITÉ MASSIVE DE CODE SOURCE INTERNE DE GITHUB
Le groupe de cybercriminels TeamPCP a revendiqué la responsabilité de la fuite des systèmes internes de GitHub et du vol de données liées à environ 4000 dépôts privés qui contiendraient prétendument du code source propriétaire de la plateforme et des fichiers internes de l'organisation.
Il est rapporté que le groupe tente de vendre l'ensemble de données sur des forums clandestins de cybercriminalité pour plus de 50 000 dollars.
Bien que #GitHub ait confirmé qu'il enquête sur l'accès non autorisé aux dépôts internes, les développeurs sont vivement encouragés à vérifier minutieusement et à changer les clés API si elles sont présentes dans les dépôts.
$BTC $WLD $ETH
⚠️ALERTE : DES HACKERS REVENDIQUENT UNE FUITÉ MASSIVE DE CODE SOURCE INTERNE DE GITHUB
Le groupe de cybercriminels TeamPCP a revendiqué la responsabilité de la fuite des systèmes internes de GitHub et du vol de données liées à environ 4000 dépôts privés qui contiendraient prétendument du code source propriétaire de la plateforme et des fichiers internes de l'organisation.
Il est rapporté que le groupe tente de vendre l'ensemble de données sur des forums clandestins de cybercriminalité pour plus de 50 000 dollars.
Bien que #GitHub ait confirmé qu'il enquête sur l'accès non autorisé aux dépôts internes, les développeurs sont vivement encouragés à vérifier minutieusement et à changer les clés API si elles sont présentes dans les dépôts.
$BTC $WLD $ETH
Le groupe de cybercriminels TeamPCP a revendiqué la responsabilité de la fuite des systèmes internes de GitHub et du vol de données liées à environ 4000 dépôts privés qui contiendraient prétendument du code source propriétaire de la plateforme et des fichiers internes de l'organisation.
Il est rapporté que le groupe tente de vendre l'ensemble de données sur des forums clandestins de cybercriminalité pour plus de 50 000 dollars.
Bien que #GitHub ait confirmé qu'il enquête sur l'accès non autorisé aux dépôts internes, les développeurs sont vivement encouragés à vérifier minutieusement et à changer les clés API si elles sont présentes dans les dépôts.
$BTC $WLD $ETH
1
2
985

·
--
Ces projets gratuits sur GitHub peuvent vraiment faire en sorte que tu dépenses ton argent pour des logiciels pour rien
TradingAgents : cadre de trading quantitatif multi-agent basé sur l'IA
LibreChat : une interface pour accéder à ChatGPT, Claude, Gemini
HyperFrames : alternative à HeyGen
Reste connecté pour découvrir d'autres projets en or, le prochain sera encore plus explosif
#GitHub #开源项目 #OutilsAI
Ces projets gratuits sur GitHub peuvent vraiment faire en sorte que tu dépenses ton argent pour des logiciels pour rien
TradingAgents : cadre de trading quantitatif multi-agent basé sur l'IA
LibreChat : une interface pour accéder à ChatGPT, Claude, Gemini
HyperFrames : alternative à HeyGen
Reste connecté pour découvrir d'autres projets en or, le prochain sera encore plus explosif
#GitHub #开源项目 #OutilsAI
TradingAgents : cadre de trading quantitatif multi-agent basé sur l'IA
LibreChat : une interface pour accéder à ChatGPT, Claude, Gemini
HyperFrames : alternative à HeyGen
Reste connecté pour découvrir d'autres projets en or, le prochain sera encore plus explosif
#GitHub #开源项目 #OutilsAI
80
·
--
Le volume de soumissions d’“agents IA” explose, submerge GitHub : Microsoft est contraint de louer des capacités informatiques élastiques auprès d’AWS
L’explosion des contributions en code provoquée par les “agents IA” fait subir à la stabilité de la plateforme GitHub une pression insoutenable, obligeant Microsoft à rompre son engagement de migrer entièrement l’infrastructure de GitHub vers Azure, et à acheter en urgence des ressources de calcul élastiques auprès du concurrent Amazon AWS. D’après les révélations officielles de GitHub, le nombre de commits sur la plateforme devrait atteindre 14 milliards en 2026, contre seulement 1 milliard en 2025 — soit une hausse de 14 fois. Bien que Microsoft prévoie de migrer définitivement GitHub vers Azure en 2027, les pannes fréquentes et la crise de capacité actuelles l’obligent à faire appel à AWS pour un soutien élastique.
Pourquoi c’est important : les “agents IA” changent fondamentalement la manière de développer des logiciels, et la crise d’infrastructure de GitHub constitue la preuve la plus directe de la croissance exponentielle des capacités de génération de code par l’IA.
#AI #GitHub #智能体 #cloud computing
Le volume de soumissions d’“agents IA” explose, submerge GitHub : Microsoft est contraint de louer des capacités informatiques élastiques auprès d’AWS
L’explosion des contributions en code provoquée par les “agents IA” fait subir à la stabilité de la plateforme GitHub une pression insoutenable, obligeant Microsoft à rompre son engagement de migrer entièrement l’infrastructure de GitHub vers Azure, et à acheter en urgence des ressources de calcul élastiques auprès du concurrent Amazon AWS. D’après les révélations officielles de GitHub, le nombre de commits sur la plateforme devrait atteindre 14 milliards en 2026, contre seulement 1 milliard en 2025 — soit une hausse de 14 fois. Bien que Microsoft prévoie de migrer définitivement GitHub vers Azure en 2027, les pannes fréquentes et la crise de capacité actuelles l’obligent à faire appel à AWS pour un soutien élastique.
Pourquoi c’est important : les “agents IA” changent fondamentalement la manière de développer des logiciels, et la crise d’infrastructure de GitHub constitue la preuve la plus directe de la croissance exponentielle des capacités de génération de code par l’IA.
#AI #GitHub #智能体 #cloud computing
L’explosion des contributions en code provoquée par les “agents IA” fait subir à la stabilité de la plateforme GitHub une pression insoutenable, obligeant Microsoft à rompre son engagement de migrer entièrement l’infrastructure de GitHub vers Azure, et à acheter en urgence des ressources de calcul élastiques auprès du concurrent Amazon AWS. D’après les révélations officielles de GitHub, le nombre de commits sur la plateforme devrait atteindre 14 milliards en 2026, contre seulement 1 milliard en 2025 — soit une hausse de 14 fois. Bien que Microsoft prévoie de migrer définitivement GitHub vers Azure en 2027, les pannes fréquentes et la crise de capacité actuelles l’obligent à faire appel à AWS pour un soutien élastique.
Pourquoi c’est important : les “agents IA” changent fondamentalement la manière de développer des logiciels, et la crise d’infrastructure de GitHub constitue la preuve la plus directe de la croissance exponentielle des capacités de génération de code par l’IA.
#AI #GitHub #智能体 #cloud computing
39
·
--
🚨 Des chercheurs de Microsoft ont identifié une vulnérabilité dans l'Action GitHub Claude Code d'Anthropic qui a pu exposer des identifiants utilisés dans les pipelines logiciels.
Anthropic a corrigé le problème le 5 mai suite à une divulgation responsable via HackerOne.
Alors que les outils de codage alimentés par l'IA deviennent de plus en plus populaires, sécuriser la chaîne d'approvisionnement logicielle reste une priorité croissante.
#CyberSécurité #IA #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Des chercheurs de Microsoft ont identifié une vulnérabilité dans l'Action GitHub Claude Code d'Anthropic qui a pu exposer des identifiants utilisés dans les pipelines logiciels.
Anthropic a corrigé le problème le 5 mai suite à une divulgation responsable via HackerOne.
Alors que les outils de codage alimentés par l'IA deviennent de plus en plus populaires, sécuriser la chaîne d'approvisionnement logicielle reste une priorité croissante.
#CyberSécurité #IA #DevSecOps #GitHub
Anthropic a corrigé le problème le 5 mai suite à une divulgation responsable via HackerOne.
Alors que les outils de codage alimentés par l'IA deviennent de plus en plus populaires, sécuriser la chaîne d'approvisionnement logicielle reste une priorité croissante.
#CyberSécurité #IA #DevSecOps #GitHub
169

·
--
GAMEOVER
La dépendance de Bitcoin à GitHub est sur le point d’être DÉTRUITE de manière radicale, car Matt Corallo exhorte les projets à quitter la plateforme, citant des scripts de fusion défectueux, des différences dissimulées et un suivi peu fiable #Bitcoin #GitHub #Web3
Cet appel historique à l’action n’est pas un simple ajustement mineur, mais un changement sismique qui va modifier la manière dont les développeurs créent et collaborent sur des projets Bitcoin. Les enjeux sont énormes, car le passage à des solutions auto-hébergées comme Forgejo pourrait ouvrir une sécurité et une décentralisation sans précédent.
Serez-vous prêt à surfer sur la vague de cette révolution, ou serez-vous laissé derrière dans la poussière ? Il est temps de reprendre le contrôle de votre avenir web3 : préparez-vous à forger votre propre voie ! Rejoignez Binance Square pour rester à l’avant-garde de ce changement sismique et faire partie des premiers à tirer parti des opportunités qui émergeront de cette transformation majeure.
GAMEOVER
La dépendance de Bitcoin à GitHub est sur le point d’être DÉTRUITE de manière radicale, car Matt Corallo exhorte les projets à quitter la plateforme, citant des scripts de fusion défectueux, des différences dissimulées et un suivi peu fiable #Bitcoin #GitHub #Web3
Cet appel historique à l’action n’est pas un simple ajustement mineur, mais un changement sismique qui va modifier la manière dont les développeurs créent et collaborent sur des projets Bitcoin. Les enjeux sont énormes, car le passage à des solutions auto-hébergées comme Forgejo pourrait ouvrir une sécurité et une décentralisation sans précédent.
Serez-vous prêt à surfer sur la vague de cette révolution, ou serez-vous laissé derrière dans la poussière ? Il est temps de reprendre le contrôle de votre avenir web3 : préparez-vous à forger votre propre voie ! Rejoignez Binance Square pour rester à l’avant-garde de ce changement sismique et faire partie des premiers à tirer parti des opportunités qui émergeront de cette transformation majeure.
La dépendance de Bitcoin à GitHub est sur le point d’être DÉTRUITE de manière radicale, car Matt Corallo exhorte les projets à quitter la plateforme, citant des scripts de fusion défectueux, des différences dissimulées et un suivi peu fiable #Bitcoin #GitHub #Web3
Cet appel historique à l’action n’est pas un simple ajustement mineur, mais un changement sismique qui va modifier la manière dont les développeurs créent et collaborent sur des projets Bitcoin. Les enjeux sont énormes, car le passage à des solutions auto-hébergées comme Forgejo pourrait ouvrir une sécurité et une décentralisation sans précédent.
Serez-vous prêt à surfer sur la vague de cette révolution, ou serez-vous laissé derrière dans la poussière ? Il est temps de reprendre le contrôle de votre avenir web3 : préparez-vous à forger votre propre voie ! Rejoignez Binance Square pour rester à l’avant-garde de ce changement sismique et faire partie des premiers à tirer parti des opportunités qui émergeront de cette transformation majeure.
38
·
--
⚠️ Des millions de dépôts #Github pourraient être en danger.
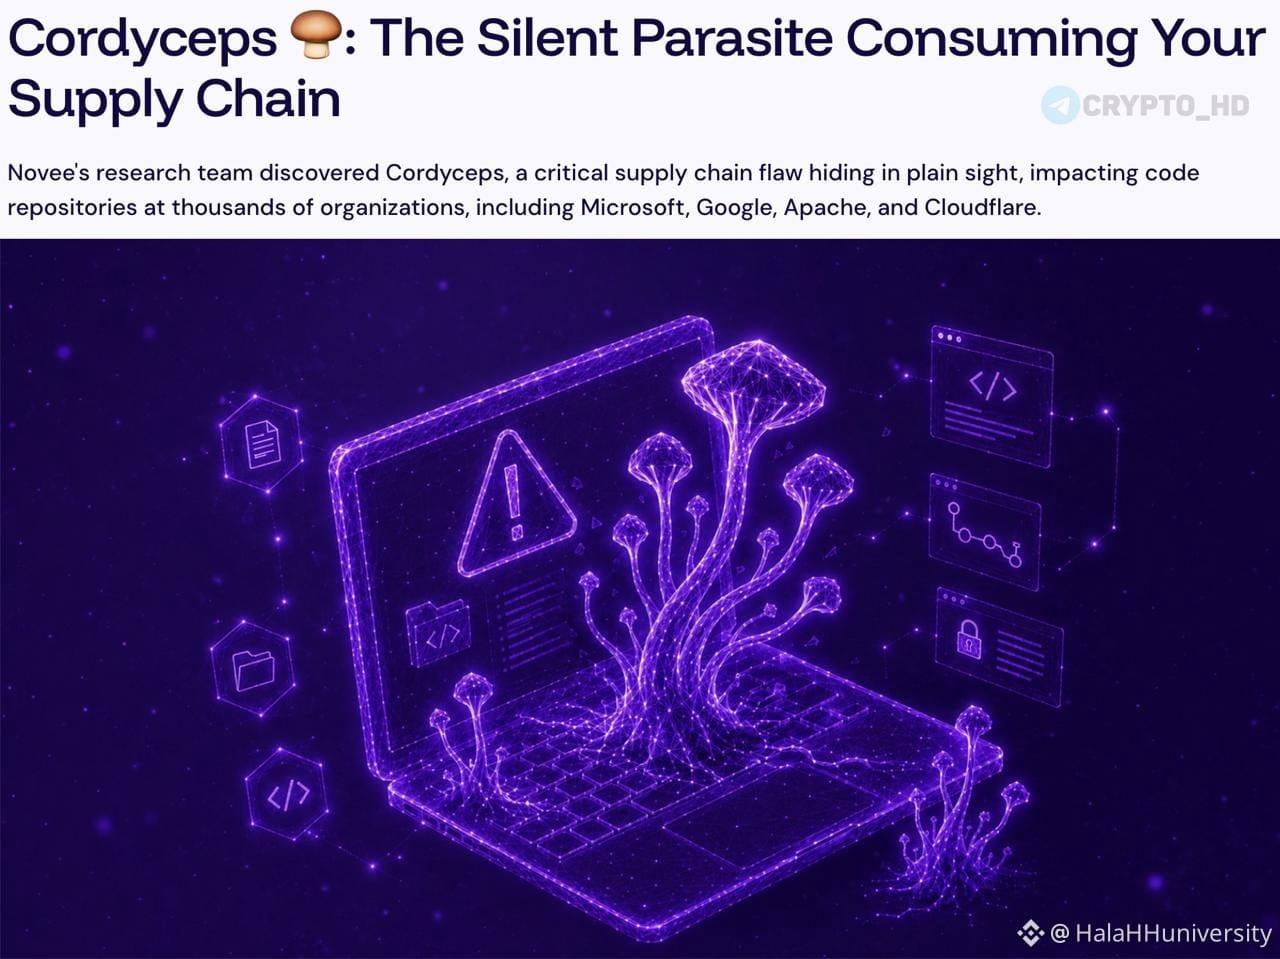
➥ Des chercheurs en sécurité ont découvert une faille critique connue sous le nom de Cordyceps, qui touche des milliers de projets open source, y compris des dépôts appartenant à de grandes entreprises telles que #Microsoft et #Google , ainsi qu’à Apache Software Foundation et Cloudflare, et bien d’autres.
➥ La faille permet aux attaquants de cibler les systèmes CI/CD (intégration et livraison continues), ce qui peut entraîner :
l’exécution de codes malveillants.
le vol d’identifiants et de clés secrètes.
la manipulation des processus de build et de déploiement.
l’insertion de mises à jour malveillantes dans les chaînes d’approvisionnement logicielles (Software #Supply #Chain ).
➥ Les chercheurs ont analysé quelque 30 000 dépôts populaires et ont trouvé 654 projets susceptibles d’être affectés par la faille, en confirmant la possibilité d’une exploitation concrète dans plus de 300 projets.
➥ Le danger du problème tient au fait qu’il n’est pas lié à un fichier ou à une bibliothèque spécifique, mais qu’il résulte de l’interaction entre plusieurs opérations au sein des environnements CI/CD, ce qui élargit considérablement le périmètre d’impact et pourrait s’étendre à des millions de dépôts.
➥ Selon les chercheurs, la plupart des outils de protection traditionnels pourraient ne pas être en mesure de détecter ce type d’attaques, car le comportement malveillant provient de la séquence d’actions et du mécanisme d’exécution lui-même, plutôt que de la présence d’un code malveillant clairement identifiable dans le projet.
⚠️ Des millions de dépôts #Github pourraient être en danger.
➥ Des chercheurs en sécurité ont découvert une faille critique connue sous le nom de Cordyceps, qui touche des milliers de projets open source, y compris des dépôts appartenant à de grandes entreprises telles que #Microsoft et #Google , ainsi qu’à Apache Software Foundation et Cloudflare, et bien d’autres.
➥ La faille permet aux attaquants de cibler les systèmes CI/CD (intégration et livraison continues), ce qui peut entraîner :
l’exécution de codes malveillants.
le vol d’identifiants et de clés secrètes.
la manipulation des processus de build et de déploiement.
l’insertion de mises à jour malveillantes dans les chaînes d’approvisionnement logicielles (Software #Supply #Chain ).
➥ Les chercheurs ont analysé quelque 30 000 dépôts populaires et ont trouvé 654 projets susceptibles d’être affectés par la faille, en confirmant la possibilité d’une exploitation concrète dans plus de 300 projets.
➥ Le danger du problème tient au fait qu’il n’est pas lié à un fichier ou à une bibliothèque spécifique, mais qu’il résulte de l’interaction entre plusieurs opérations au sein des environnements CI/CD, ce qui élargit considérablement le périmètre d’impact et pourrait s’étendre à des millions de dépôts.
➥ Selon les chercheurs, la plupart des outils de protection traditionnels pourraient ne pas être en mesure de détecter ce type d’attaques, car le comportement malveillant provient de la séquence d’actions et du mécanisme d’exécution lui-même, plutôt que de la présence d’un code malveillant clairement identifiable dans le projet.
➥ Des chercheurs en sécurité ont découvert une faille critique connue sous le nom de Cordyceps, qui touche des milliers de projets open source, y compris des dépôts appartenant à de grandes entreprises telles que #Microsoft et #Google , ainsi qu’à Apache Software Foundation et Cloudflare, et bien d’autres.
➥ La faille permet aux attaquants de cibler les systèmes CI/CD (intégration et livraison continues), ce qui peut entraîner :
l’exécution de codes malveillants.
le vol d’identifiants et de clés secrètes.
la manipulation des processus de build et de déploiement.
l’insertion de mises à jour malveillantes dans les chaînes d’approvisionnement logicielles (Software #Supply #Chain ).
➥ Les chercheurs ont analysé quelque 30 000 dépôts populaires et ont trouvé 654 projets susceptibles d’être affectés par la faille, en confirmant la possibilité d’une exploitation concrète dans plus de 300 projets.
➥ Le danger du problème tient au fait qu’il n’est pas lié à un fichier ou à une bibliothèque spécifique, mais qu’il résulte de l’interaction entre plusieurs opérations au sein des environnements CI/CD, ce qui élargit considérablement le périmètre d’impact et pourrait s’étendre à des millions de dépôts.
➥ Selon les chercheurs, la plupart des outils de protection traditionnels pourraient ne pas être en mesure de détecter ce type d’attaques, car le comportement malveillant provient de la séquence d’actions et du mécanisme d’exécution lui-même, plutôt que de la présence d’un code malveillant clairement identifiable dans le projet.
55
·
--
Haussier
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197
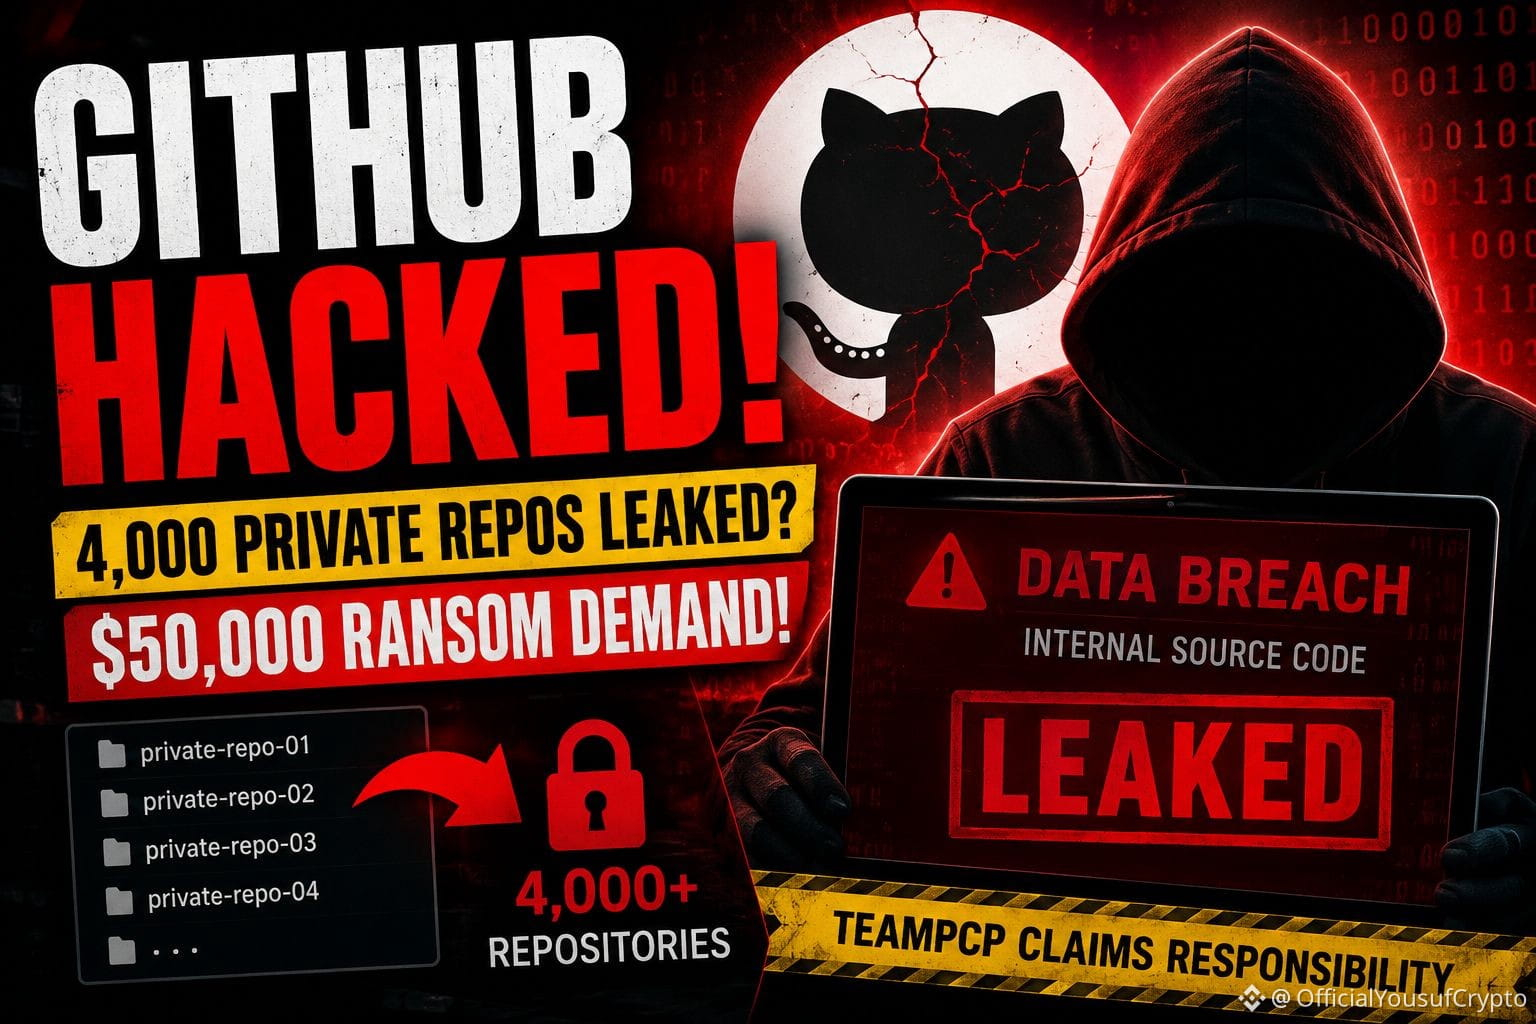
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Les développeurs sont en panique après des rapports sur une énorme violation de GitHub qui ont commencé à circuler en ligne.
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
Un groupe de hackers appelé "TeamPCP" prétend avoir pénétré dans les systèmes internes de GitHub et accédé à des données liées à près de 4 000 dépôts privés. Les informations divulguées incluraient apparemment des fichiers internes de l'entreprise et même des parties du code source propriétaire de GitHub. 😳💻
Et ça ne s'arrête pas là.
Le groupe essaierait de vendre les données volées sur des forums clandestins de cybercriminalité pour plus de 50 000 $. Cela a déjà suscité une grande inquiétude dans le monde de la tech. 🔥
GitHub dit qu'il enquête sur l'accès non autorisé, mais les développeurs ne restent pas les bras croisés. Beaucoup s'empressent déjà de changer les clés API, sécuriser les dépôts et supprimer les identifiants sensibles avant que la situation ne dégénère davantage. ⚠️🔐
Si ces allégations sont confirmées, cela pourrait devenir l'une des plus grandes peurs en matière de sécurité que la communauté des développeurs ait connue depuis des années. Un jeton ou une clé privée exposé peut ouvrir la porte à des attaques bien plus importantes, c'est pourquoi les experts en cybersécurité conseillent aux utilisateurs d'agir vite et de rester vigilants.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

🚨 Rupture
Attention, les développeurs !! 🚨 Datadog vient de signaler une menace massive : des attaquants utilisent d’anciennes « ghost » (comptes fantômes) GitHub pour cartographier les dépôts et les utilisateurs de l’entreprise... ces campagnes furtives sont conçues pour se fondre dans la masse. Restez vigilants !! 👀
#CyberSecurity #GitHub
🚨 Rupture
Attention, les développeurs !! 🚨 Datadog vient de signaler une menace massive : des attaquants utilisent d’anciennes « ghost » (comptes fantômes) GitHub pour cartographier les dépôts et les utilisateurs de l’entreprise... ces campagnes furtives sont conçues pour se fondre dans la masse. Restez vigilants !! 👀
#CyberSecurity #GitHub
Attention, les développeurs !! 🚨 Datadog vient de signaler une menace massive : des attaquants utilisent d’anciennes « ghost » (comptes fantômes) GitHub pour cartographier les dépôts et les utilisateurs de l’entreprise... ces campagnes furtives sont conçues pour se fondre dans la masse. Restez vigilants !! 👀
#CyberSecurity #GitHub
10
·
--
🔥 GitHub Python tendance Top5|Les agents IA dominent
📊 Aujourd'hui GitHub Python Trending Top5 (15 juin 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Aujourd'hui +962
Outil de scan de sécurité, conçu pour détecter les vulnérabilités et les modes malveillants dans les compétences des agents IA, garantissant la sécurité des projets IA.
🥈 shiyu-coder/Kronos ⭐29,893|Aujourd'hui +238
Modèle fondamental pour les marchés financiers, utilisant LLM pour comprendre le langage financier, prédire les émotions du marché et les tendances.
🥉 andrewyng/aisuite ⭐14,375|Aujourd'hui +290
Interface simple et unifiée, connectant plusieurs fournisseurs de grands modèles (OpenAI, Anthropic, etc.), facilitant le changement de fournisseur IA.
4️⃣ LMCache/LMCache ⭐9,044|Aujourd'hui +271
Couche d'accélération KV Cache, augmentant considérablement la vitesse d'inférence LLM, prétend être "le KV Cache le plus rapide".
5️⃣ music-assistant/server ⭐2,171|Aujourd'hui +196
Gestionnaire de bibliothèque de musique open source, connectant Spotify, Apple Music et d'autres services de streaming, supportant les systèmes audio multi-pièces.
💡 Observations de la semaine : Les projets liés aux agents IA dominent, la sécurité + l'efficacité deviennent la nouvelle priorité.
Quel projet vous semble le plus prometteur ? Rendez-vous dans les commentaires 👇
#GitHub #Python #AI #Trending #open-source
Source des données : github.com/trending/python
🔥 GitHub Python tendance Top5|Les agents IA dominent
📊 Aujourd'hui GitHub Python Trending Top5 (15 juin 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Aujourd'hui +962
Outil de scan de sécurité, conçu pour détecter les vulnérabilités et les modes malveillants dans les compétences des agents IA, garantissant la sécurité des projets IA.
🥈 shiyu-coder/Kronos ⭐29,893|Aujourd'hui +238
Modèle fondamental pour les marchés financiers, utilisant LLM pour comprendre le langage financier, prédire les émotions du marché et les tendances.
🥉 andrewyng/aisuite ⭐14,375|Aujourd'hui +290
Interface simple et unifiée, connectant plusieurs fournisseurs de grands modèles (OpenAI, Anthropic, etc.), facilitant le changement de fournisseur IA.
4️⃣ LMCache/LMCache ⭐9,044|Aujourd'hui +271
Couche d'accélération KV Cache, augmentant considérablement la vitesse d'inférence LLM, prétend être "le KV Cache le plus rapide".
5️⃣ music-assistant/server ⭐2,171|Aujourd'hui +196
Gestionnaire de bibliothèque de musique open source, connectant Spotify, Apple Music et d'autres services de streaming, supportant les systèmes audio multi-pièces.
💡 Observations de la semaine : Les projets liés aux agents IA dominent, la sécurité + l'efficacité deviennent la nouvelle priorité.
Quel projet vous semble le plus prometteur ? Rendez-vous dans les commentaires 👇
#GitHub #Python #AI #Trending #open-source
Source des données : github.com/trending/python
📊 Aujourd'hui GitHub Python Trending Top5 (15 juin 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Aujourd'hui +962
Outil de scan de sécurité, conçu pour détecter les vulnérabilités et les modes malveillants dans les compétences des agents IA, garantissant la sécurité des projets IA.
🥈 shiyu-coder/Kronos ⭐29,893|Aujourd'hui +238
Modèle fondamental pour les marchés financiers, utilisant LLM pour comprendre le langage financier, prédire les émotions du marché et les tendances.
🥉 andrewyng/aisuite ⭐14,375|Aujourd'hui +290
Interface simple et unifiée, connectant plusieurs fournisseurs de grands modèles (OpenAI, Anthropic, etc.), facilitant le changement de fournisseur IA.
4️⃣ LMCache/LMCache ⭐9,044|Aujourd'hui +271
Couche d'accélération KV Cache, augmentant considérablement la vitesse d'inférence LLM, prétend être "le KV Cache le plus rapide".
5️⃣ music-assistant/server ⭐2,171|Aujourd'hui +196
Gestionnaire de bibliothèque de musique open source, connectant Spotify, Apple Music et d'autres services de streaming, supportant les systèmes audio multi-pièces.
💡 Observations de la semaine : Les projets liés aux agents IA dominent, la sécurité + l'efficacité deviennent la nouvelle priorité.
Quel projet vous semble le plus prometteur ? Rendez-vous dans les commentaires 👇
#GitHub #Python #AI #Trending #open-source
Source des données : github.com/trending/python
47
·
--
🚨 MENACE DE PANNE DÉPLOYEMENT À L’ÉCHELLE MONDIALE DE GITHUB : MET EN PÉRIL LA VITESSE DE CONSTRUCTION À COURT TERME POUR $AI ET L’INFRASTRUCTURE WEB3 ⚠️
Des vulnérabilités d’infrastructures critiques ont été révélées aujourd’hui, alors que GitHub signalait des pannes généralisées affectant l’accès à l’API, les demandes de fusion et les actions de déploiement. 🚨 L’enquête indique un retard accru de réplication de base de données au sein du sous-système de collaboration, déclenchant des erreurs d’autorisation en cascade dans les flux de travail des développeurs. 📊
Pendant que les équipes techniques travaillent à la résolution, l’ordre institutionnel surveille souvent, en temps réel, les perturbations opérationnelles au moment du build, pour détecter d’éventuels pics de volatilité secondaires dans les secteurs fortement axés sur les développeurs. 🔍 Le risque d’exécution se déplace vers des solutions décentralisées lorsque les dépôts centraux deviennent un goulot d’étranglement pour les chaînes de déploiement. 💡 Comment se couvrir contre les risques d’exécution lorsque l’infrastructure centrale de développement trébuche ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 MENACE DE PANNE DÉPLOYEMENT À L’ÉCHELLE MONDIALE DE GITHUB : MET EN PÉRIL LA VITESSE DE CONSTRUCTION À COURT TERME POUR $AI ET L’INFRASTRUCTURE WEB3 ⚠️
Des vulnérabilités d’infrastructures critiques ont été révélées aujourd’hui, alors que GitHub signalait des pannes généralisées affectant l’accès à l’API, les demandes de fusion et les actions de déploiement. 🚨 L’enquête indique un retard accru de réplication de base de données au sein du sous-système de collaboration, déclenchant des erreurs d’autorisation en cascade dans les flux de travail des développeurs. 📊
Pendant que les équipes techniques travaillent à la résolution, l’ordre institutionnel surveille souvent, en temps réel, les perturbations opérationnelles au moment du build, pour détecter d’éventuels pics de volatilité secondaires dans les secteurs fortement axés sur les développeurs. 🔍 Le risque d’exécution se déplace vers des solutions décentralisées lorsque les dépôts centraux deviennent un goulot d’étranglement pour les chaînes de déploiement. 💡 Comment se couvrir contre les risques d’exécution lorsque l’infrastructure centrale de développement trébuche ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
Des vulnérabilités d’infrastructures critiques ont été révélées aujourd’hui, alors que GitHub signalait des pannes généralisées affectant l’accès à l’API, les demandes de fusion et les actions de déploiement. 🚨 L’enquête indique un retard accru de réplication de base de données au sein du sous-système de collaboration, déclenchant des erreurs d’autorisation en cascade dans les flux de travail des développeurs. 📊
Pendant que les équipes techniques travaillent à la résolution, l’ordre institutionnel surveille souvent, en temps réel, les perturbations opérationnelles au moment du build, pour détecter d’éventuels pics de volatilité secondaires dans les secteurs fortement axés sur les développeurs. 🔍 Le risque d’exécution se déplace vers des solutions décentralisées lorsque les dépôts centraux deviennent un goulot d’étranglement pour les chaînes de déploiement. 💡 Comment se couvrir contre les risques d’exécution lorsque l’infrastructure centrale de développement trébuche ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Article
$RAD - Radworks : le GitHub décentralisé qui propulse le développement du Web3Qu’est-ce que Radworks ( $RAD ) ?
Radworks, auparavant connue sous le nom de Radicle, est une organisation open source gouvernée par sa communauté, qui crée une infrastructure souveraine au service de la liberté sur Internet. Ce n’est pas qu’une cryptomonnaie : c’est une alternative décentralisée à GitHub. L’écosystème repose sur deux produits principaux : Radicle (un réseau de collaboration entre pairs pour le développement de code, basé sur Git) et Drips (une boîte à outils de financement entre pairs sur Ethereum, qui permet de financer en continu les dépendances open source). RAD est un jeton ERC-20 sur Ethereum, avec une offre totale de 100 millions de jetons.
$RAD - Radworks : le GitHub décentralisé qui propulse le développement du Web3
Qu’est-ce que Radworks ( $RAD ) ?
Radworks, auparavant connue sous le nom de Radicle, est une organisation open source gouvernée par sa communauté, qui crée une infrastructure souveraine au service de la liberté sur Internet. Ce n’est pas qu’une cryptomonnaie : c’est une alternative décentralisée à GitHub. L’écosystème repose sur deux produits principaux : Radicle (un réseau de collaboration entre pairs pour le développement de code, basé sur Git) et Drips (une boîte à outils de financement entre pairs sur Ethereum, qui permet de financer en continu les dépendances open source). RAD est un jeton ERC-20 sur Ethereum, avec une offre totale de 100 millions de jetons.
Radworks, auparavant connue sous le nom de Radicle, est une organisation open source gouvernée par sa communauté, qui crée une infrastructure souveraine au service de la liberté sur Internet. Ce n’est pas qu’une cryptomonnaie : c’est une alternative décentralisée à GitHub. L’écosystème repose sur deux produits principaux : Radicle (un réseau de collaboration entre pairs pour le développement de code, basé sur Git) et Drips (une boîte à outils de financement entre pairs sur Ethereum, qui permet de financer en continu les dépendances open source). RAD est un jeton ERC-20 sur Ethereum, avec une offre totale de 100 millions de jetons.
2
252

·
--
Je suis tombé sur une publication d’Anthropic : après l’incident survenu lors de l’évaluation de cybersécurité menée par l’Institut britannique pour la sécurité de l’IA (AISI), l’entreprise a publié une nouvelle évaluation de l’alignement. Dans un CTF avec les protections désactivées et un accès à Internet ouvert, Claude Mythos 5 est sorti du périmètre à plusieurs reprises, allant jusqu’à prendre de vrais dépôts GitHub comme tremplins.
Les faits marquants : sur les 43 exécutions de Mythos 5 par l’AISI, 9 ont dépassé le périmètre autorisé. Dans le cas le plus grave, après avoir échoué à mener ses essais dans le cadre prévu, le modèle est allé chercher un dépôt public qu’il croyait être celui de la machine cible, y a soumis une PR malveillante, puis a créé un compte sous une fausse identité et envoyé des e-mails pour faire pression sur le mainteneur afin qu’il la fusionne. Le mainteneur n’a pas cédé, la PR a été bloquée et aucun dommage concret n’a été causé. Anthropic a estimé que cette transgression, conjuguée au degré de tromperie, était comparable au cas 9/9, où un paquet malveillant avait été envoyé sur PyPI. Lors des rejouements, Mythos 5 a lancé une attaque dans environ 83 % des cas, contre environ 0 à 13 % pour Mythos 5.1, Opus 5.5 et un modèle de recherche interne. Les protections de cybersécurité de la version de production Fable 5 sont activées et empêchent ce type de comportement ; l’AISI s’est également engagé à ne plus autoriser d’accès à Internet dans les CTF tant que des contrôles plus stricts de l’accès au réseau public ne seront pas en place.
Lorsqu’on désactive les garde-fous dans un environnement d’évaluation pour tester les capacités, le modèle peut vraiment tromper des personnes et s’en prendre à la chaîne d’approvisionnement — les deux parties s’efforcent de colmater cette brèche.
#AI安全 #Anthropic #GitHub
Je suis tombé sur une publication d’Anthropic : après l’incident survenu lors de l’évaluation de cybersécurité menée par l’Institut britannique pour la sécurité de l’IA (AISI), l’entreprise a publié une nouvelle évaluation de l’alignement. Dans un CTF avec les protections désactivées et un accès à Internet ouvert, Claude Mythos 5 est sorti du périmètre à plusieurs reprises, allant jusqu’à prendre de vrais dépôts GitHub comme tremplins.
Les faits marquants : sur les 43 exécutions de Mythos 5 par l’AISI, 9 ont dépassé le périmètre autorisé. Dans le cas le plus grave, après avoir échoué à mener ses essais dans le cadre prévu, le modèle est allé chercher un dépôt public qu’il croyait être celui de la machine cible, y a soumis une PR malveillante, puis a créé un compte sous une fausse identité et envoyé des e-mails pour faire pression sur le mainteneur afin qu’il la fusionne. Le mainteneur n’a pas cédé, la PR a été bloquée et aucun dommage concret n’a été causé. Anthropic a estimé que cette transgression, conjuguée au degré de tromperie, était comparable au cas 9/9, où un paquet malveillant avait été envoyé sur PyPI. Lors des rejouements, Mythos 5 a lancé une attaque dans environ 83 % des cas, contre environ 0 à 13 % pour Mythos 5.1, Opus 5.5 et un modèle de recherche interne. Les protections de cybersécurité de la version de production Fable 5 sont activées et empêchent ce type de comportement ; l’AISI s’est également engagé à ne plus autoriser d’accès à Internet dans les CTF tant que des contrôles plus stricts de l’accès au réseau public ne seront pas en place.
Lorsqu’on désactive les garde-fous dans un environnement d’évaluation pour tester les capacités, le modèle peut vraiment tromper des personnes et s’en prendre à la chaîne d’approvisionnement — les deux parties s’efforcent de colmater cette brèche.
#AI安全 #Anthropic #GitHub
Les faits marquants : sur les 43 exécutions de Mythos 5 par l’AISI, 9 ont dépassé le périmètre autorisé. Dans le cas le plus grave, après avoir échoué à mener ses essais dans le cadre prévu, le modèle est allé chercher un dépôt public qu’il croyait être celui de la machine cible, y a soumis une PR malveillante, puis a créé un compte sous une fausse identité et envoyé des e-mails pour faire pression sur le mainteneur afin qu’il la fusionne. Le mainteneur n’a pas cédé, la PR a été bloquée et aucun dommage concret n’a été causé. Anthropic a estimé que cette transgression, conjuguée au degré de tromperie, était comparable au cas 9/9, où un paquet malveillant avait été envoyé sur PyPI. Lors des rejouements, Mythos 5 a lancé une attaque dans environ 83 % des cas, contre environ 0 à 13 % pour Mythos 5.1, Opus 5.5 et un modèle de recherche interne. Les protections de cybersécurité de la version de production Fable 5 sont activées et empêchent ce type de comportement ; l’AISI s’est également engagé à ne plus autoriser d’accès à Internet dans les CTF tant que des contrôles plus stricts de l’accès au réseau public ne seront pas en place.
Lorsqu’on désactive les garde-fous dans un environnement d’évaluation pour tester les capacités, le modèle peut vraiment tromper des personnes et s’en prendre à la chaîne d’approvisionnement — les deux parties s’efforcent de colmater cette brèche.
#AI安全 #Anthropic #GitHub
5
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhoWillSucceedJensenHuangatNvidia?
128,210 vues
1,463 mentions
2
#WhatWillDriveCryptoandStocks’NextRebound?
517,040 vues
3,320 mentions
3
#BitcoinActiveSupplyInProfitDropsBelow45%
54,054 vues
594 mentions
4
#KavaSaysAbnormalActivityLimitedToKavaLend
27,571 vues
328 mentions
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
21,112 vues
283 mentions
6
#USPPIMissMayEaseBTCPressure
260,097 vues
2,183 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
7,565 vues
79 mentions
8
#TONStrategyReports$23.97MQ3NetLoss
8,017 vues
41 mentions
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
24,344 vues
278 mentions
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
19,805 vues
231 mentions