
#securitypatch
securitypatch
31 Aufrufe
5 Kommentare
Hot
Zuletzt

🚨 $IOST PATCHES SORGEN FÜR KURZFRISTIGE UNRUHE – ERHOLEN SICH TECH-LASTIGE COINS? ⚡
🦈 Der kürzlich veröffentlichte Patch gegen zwei Sicherheitslücken in PHP, der Grundlage von rund 75 % aller Webangebote, hat über Nacht eine erhebliche Risikquelle beseitigt. Institutionelle Scanner melden eine kurzzeitige Liquiditätslücke, während Leerverkäufer in Eile geraten. 📊
On-Chain-Kennzahlen zeigen einen Rückgang des Verkaufsdrucks bei Tech-lastigen Tokens. Gleichzeitig schürt die Behebung der Schwachstellen Hoffnungen auf eine erneute Akkumulation mit Aufwärtspotenzial. Eine schnelle Erholung ist zu erwarten, wenn sich das Handelsvolumen stabilisiert und das Vertrauen zurückkehrt. Bleib jedoch wachsam: Während der Markt die Fehlerbehebung verarbeitet, könnte es zu einem Rücksetzer in einer zweiten Welle kommen. 💬 Löst der Patch eine rasche Erholung aus oder verstärkt er den Rückgang?
⚠️ Keine Anlageberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
🚨 $IOST PATCHES SORGEN FÜR KURZFRISTIGE UNRUHE – ERHOLEN SICH TECH-LASTIGE COINS? ⚡
🦈 Der kürzlich veröffentlichte Patch gegen zwei Sicherheitslücken in PHP, der Grundlage von rund 75 % aller Webangebote, hat über Nacht eine erhebliche Risikquelle beseitigt. Institutionelle Scanner melden eine kurzzeitige Liquiditätslücke, während Leerverkäufer in Eile geraten. 📊
On-Chain-Kennzahlen zeigen einen Rückgang des Verkaufsdrucks bei Tech-lastigen Tokens. Gleichzeitig schürt die Behebung der Schwachstellen Hoffnungen auf eine erneute Akkumulation mit Aufwärtspotenzial. Eine schnelle Erholung ist zu erwarten, wenn sich das Handelsvolumen stabilisiert und das Vertrauen zurückkehrt. Bleib jedoch wachsam: Während der Markt die Fehlerbehebung verarbeitet, könnte es zu einem Rücksetzer in einer zweiten Welle kommen. 💬 Löst der Patch eine rasche Erholung aus oder verstärkt er den Rückgang?
⚠️ Keine Anlageberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
🦈 Der kürzlich veröffentlichte Patch gegen zwei Sicherheitslücken in PHP, der Grundlage von rund 75 % aller Webangebote, hat über Nacht eine erhebliche Risikquelle beseitigt. Institutionelle Scanner melden eine kurzzeitige Liquiditätslücke, während Leerverkäufer in Eile geraten. 📊
On-Chain-Kennzahlen zeigen einen Rückgang des Verkaufsdrucks bei Tech-lastigen Tokens. Gleichzeitig schürt die Behebung der Schwachstellen Hoffnungen auf eine erneute Akkumulation mit Aufwärtspotenzial. Eine schnelle Erholung ist zu erwarten, wenn sich das Handelsvolumen stabilisiert und das Vertrauen zurückkehrt. Bleib jedoch wachsam: Während der Markt die Fehlerbehebung verarbeitet, könnte es zu einem Rücksetzer in einer zweiten Welle kommen. 💬 Löst der Patch eine rasche Erholung aus oder verstärkt er den Rückgang?
⚠️ Keine Anlageberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #IOST #SecurityPatch #TechCrypto #ShortTerm
🔥 💎
5

🚨 $BTC BLITZBAHN-GLEISE DURCHBROCHEN — KNOTENBETREIBER WERDEN JETZT AUSGEBLUTET 🩸
Das BTCPay Server-Team hat gerade eine Notfall-Sicherheitswarnung veröffentlicht, die das Spiel für jeden Lightning-Betreiber verändert. Versionen unter 2.4.2 enthalten einen kritischen Fehler, der es einem nicht authentifizierten Angreifer ermöglicht, die LND .macaroon-Datei zu stehlen und Gelder nach Belieben zu bewegen. 🔍
Das ist keine Warnung — es ist ein aktives Ausbluten. Nutzer werden bereits getroffen, und mit zehntausenden BTCPay-Instanzen weltweit ist der Wirkungskreis real. Dein On-Chain-Wallet bleibt sicher, aber Lightning-Liquidität ist hier die leichte Beute. 🛡️
Patch für BTCPay Server 2.4.2 und LND 0.21.1, bevor dein Node zur nächsten Statistik wird. 💬 Wenn du einen Lightning-Node betreibst: Wie streng ist dein Upgrade-Protokoll aktuell? 👇
⚠️ Keine Finanzberatung. Kümmere dich immer um dein Risikomanagement. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
🚨 $BTC BLITZBAHN-GLEISE DURCHBROCHEN — KNOTENBETREIBER WERDEN JETZT AUSGEBLUTET 🩸
Das BTCPay Server-Team hat gerade eine Notfall-Sicherheitswarnung veröffentlicht, die das Spiel für jeden Lightning-Betreiber verändert. Versionen unter 2.4.2 enthalten einen kritischen Fehler, der es einem nicht authentifizierten Angreifer ermöglicht, die LND .macaroon-Datei zu stehlen und Gelder nach Belieben zu bewegen. 🔍
Das ist keine Warnung — es ist ein aktives Ausbluten. Nutzer werden bereits getroffen, und mit zehntausenden BTCPay-Instanzen weltweit ist der Wirkungskreis real. Dein On-Chain-Wallet bleibt sicher, aber Lightning-Liquidität ist hier die leichte Beute. 🛡️
Patch für BTCPay Server 2.4.2 und LND 0.21.1, bevor dein Node zur nächsten Statistik wird. 💬 Wenn du einen Lightning-Node betreibst: Wie streng ist dein Upgrade-Protokoll aktuell? 👇
⚠️ Keine Finanzberatung. Kümmere dich immer um dein Risikomanagement. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
Das BTCPay Server-Team hat gerade eine Notfall-Sicherheitswarnung veröffentlicht, die das Spiel für jeden Lightning-Betreiber verändert. Versionen unter 2.4.2 enthalten einen kritischen Fehler, der es einem nicht authentifizierten Angreifer ermöglicht, die LND .macaroon-Datei zu stehlen und Gelder nach Belieben zu bewegen. 🔍
Das ist keine Warnung — es ist ein aktives Ausbluten. Nutzer werden bereits getroffen, und mit zehntausenden BTCPay-Instanzen weltweit ist der Wirkungskreis real. Dein On-Chain-Wallet bleibt sicher, aber Lightning-Liquidität ist hier die leichte Beute. 🛡️
Patch für BTCPay Server 2.4.2 und LND 0.21.1, bevor dein Node zur nächsten Statistik wird. 💬 Wenn du einen Lightning-Node betreibst: Wie streng ist dein Upgrade-Protokoll aktuell? 👇
⚠️ Keine Finanzberatung. Kümmere dich immer um dein Risikomanagement. 🛡️
🏷️ #BTC #LightningNetwork #SecurityPatch #CryptoAlert
🛡️ ⚡
40

🚨 $ETH WARNUNG ZUR DEV-INFRASTRUKTUR: NODE.JS-PATCH FÜR DAPP-SICHERHEIT KRITISCH 💥
Das Node.js-Kernteam hat am 21. Okt. ein kritisches Sicherheitsupdate veröffentlicht und zehn Schwachstellen in den Zweigen 26.x, 24.x und 22.x geschlossen. Die herausragende CVE‑2026‑111497 ist ein Schreibzugriff außerhalb des zulässigen Speicherbereichs im Brotli-Decoder, der die Ausführung von Remote-Code ermöglichen kann – ein Angriffsvektor, der jedes dApp-Backend gefährden könnte, auf dem noch veraltete Laufzeitumgebungen laufen. 🦈
Drei weitere Schwachstellen mit hohem Schweregrad betreffen den Umgang mit Nullzeichen bei DNS und die TLS-Hostname-Verifizierung. Fehler mittleren Schweregrads legen unterdessen Verbindungslecks bei persistenten Verbindungen und doppelte Zufallszahlen-Cache-Einträge offen. 📊 Entwickler, die On-Chain-Dienste betreiben, sollten umgehend auf 26.12.1, 24.22.1 oder 22.23.4 aktualisieren – andernfalls riskieren sie, zum nächsten Liquiditätsziel von Exploit-Jägern zu werden. 💡
Smart-Money-Protokolle sind bereits auf die gepatchten Versionen umgestiegen; veraltete Nodes bleiben eine Schwachstelle für Angreifer. 📌 Läuft eure Infrastruktur noch auf einem anfälligen Zweig? 👇
⚠️ Keine Finanzberatung. Geht stets umsichtig mit eurem Risiko um. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH WARNUNG ZUR DEV-INFRASTRUKTUR: NODE.JS-PATCH FÜR DAPP-SICHERHEIT KRITISCH 💥
Das Node.js-Kernteam hat am 21. Okt. ein kritisches Sicherheitsupdate veröffentlicht und zehn Schwachstellen in den Zweigen 26.x, 24.x und 22.x geschlossen. Die herausragende CVE‑2026‑111497 ist ein Schreibzugriff außerhalb des zulässigen Speicherbereichs im Brotli-Decoder, der die Ausführung von Remote-Code ermöglichen kann – ein Angriffsvektor, der jedes dApp-Backend gefährden könnte, auf dem noch veraltete Laufzeitumgebungen laufen. 🦈
Drei weitere Schwachstellen mit hohem Schweregrad betreffen den Umgang mit Nullzeichen bei DNS und die TLS-Hostname-Verifizierung. Fehler mittleren Schweregrads legen unterdessen Verbindungslecks bei persistenten Verbindungen und doppelte Zufallszahlen-Cache-Einträge offen. 📊 Entwickler, die On-Chain-Dienste betreiben, sollten umgehend auf 26.12.1, 24.22.1 oder 22.23.4 aktualisieren – andernfalls riskieren sie, zum nächsten Liquiditätsziel von Exploit-Jägern zu werden. 💡
Smart-Money-Protokolle sind bereits auf die gepatchten Versionen umgestiegen; veraltete Nodes bleiben eine Schwachstelle für Angreifer. 📌 Läuft eure Infrastruktur noch auf einem anfälligen Zweig? 👇
⚠️ Keine Finanzberatung. Geht stets umsichtig mit eurem Risiko um. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
Das Node.js-Kernteam hat am 21. Okt. ein kritisches Sicherheitsupdate veröffentlicht und zehn Schwachstellen in den Zweigen 26.x, 24.x und 22.x geschlossen. Die herausragende CVE‑2026‑111497 ist ein Schreibzugriff außerhalb des zulässigen Speicherbereichs im Brotli-Decoder, der die Ausführung von Remote-Code ermöglichen kann – ein Angriffsvektor, der jedes dApp-Backend gefährden könnte, auf dem noch veraltete Laufzeitumgebungen laufen. 🦈
Drei weitere Schwachstellen mit hohem Schweregrad betreffen den Umgang mit Nullzeichen bei DNS und die TLS-Hostname-Verifizierung. Fehler mittleren Schweregrads legen unterdessen Verbindungslecks bei persistenten Verbindungen und doppelte Zufallszahlen-Cache-Einträge offen. 📊 Entwickler, die On-Chain-Dienste betreiben, sollten umgehend auf 26.12.1, 24.22.1 oder 22.23.4 aktualisieren – andernfalls riskieren sie, zum nächsten Liquiditätsziel von Exploit-Jägern zu werden. 💡
Smart-Money-Protokolle sind bereits auf die gepatchten Versionen umgestiegen; veraltete Nodes bleiben eine Schwachstelle für Angreifer. 📌 Läuft eure Infrastruktur noch auf einem anfälligen Zweig? 👇
⚠️ Keine Finanzberatung. Geht stets umsichtig mit eurem Risiko um. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $POL CRITICAL PATCH ENTHÜLLT KONSENSrisiko — KYOTO-HARD FORK AM 18. AUGUST GEPLANT
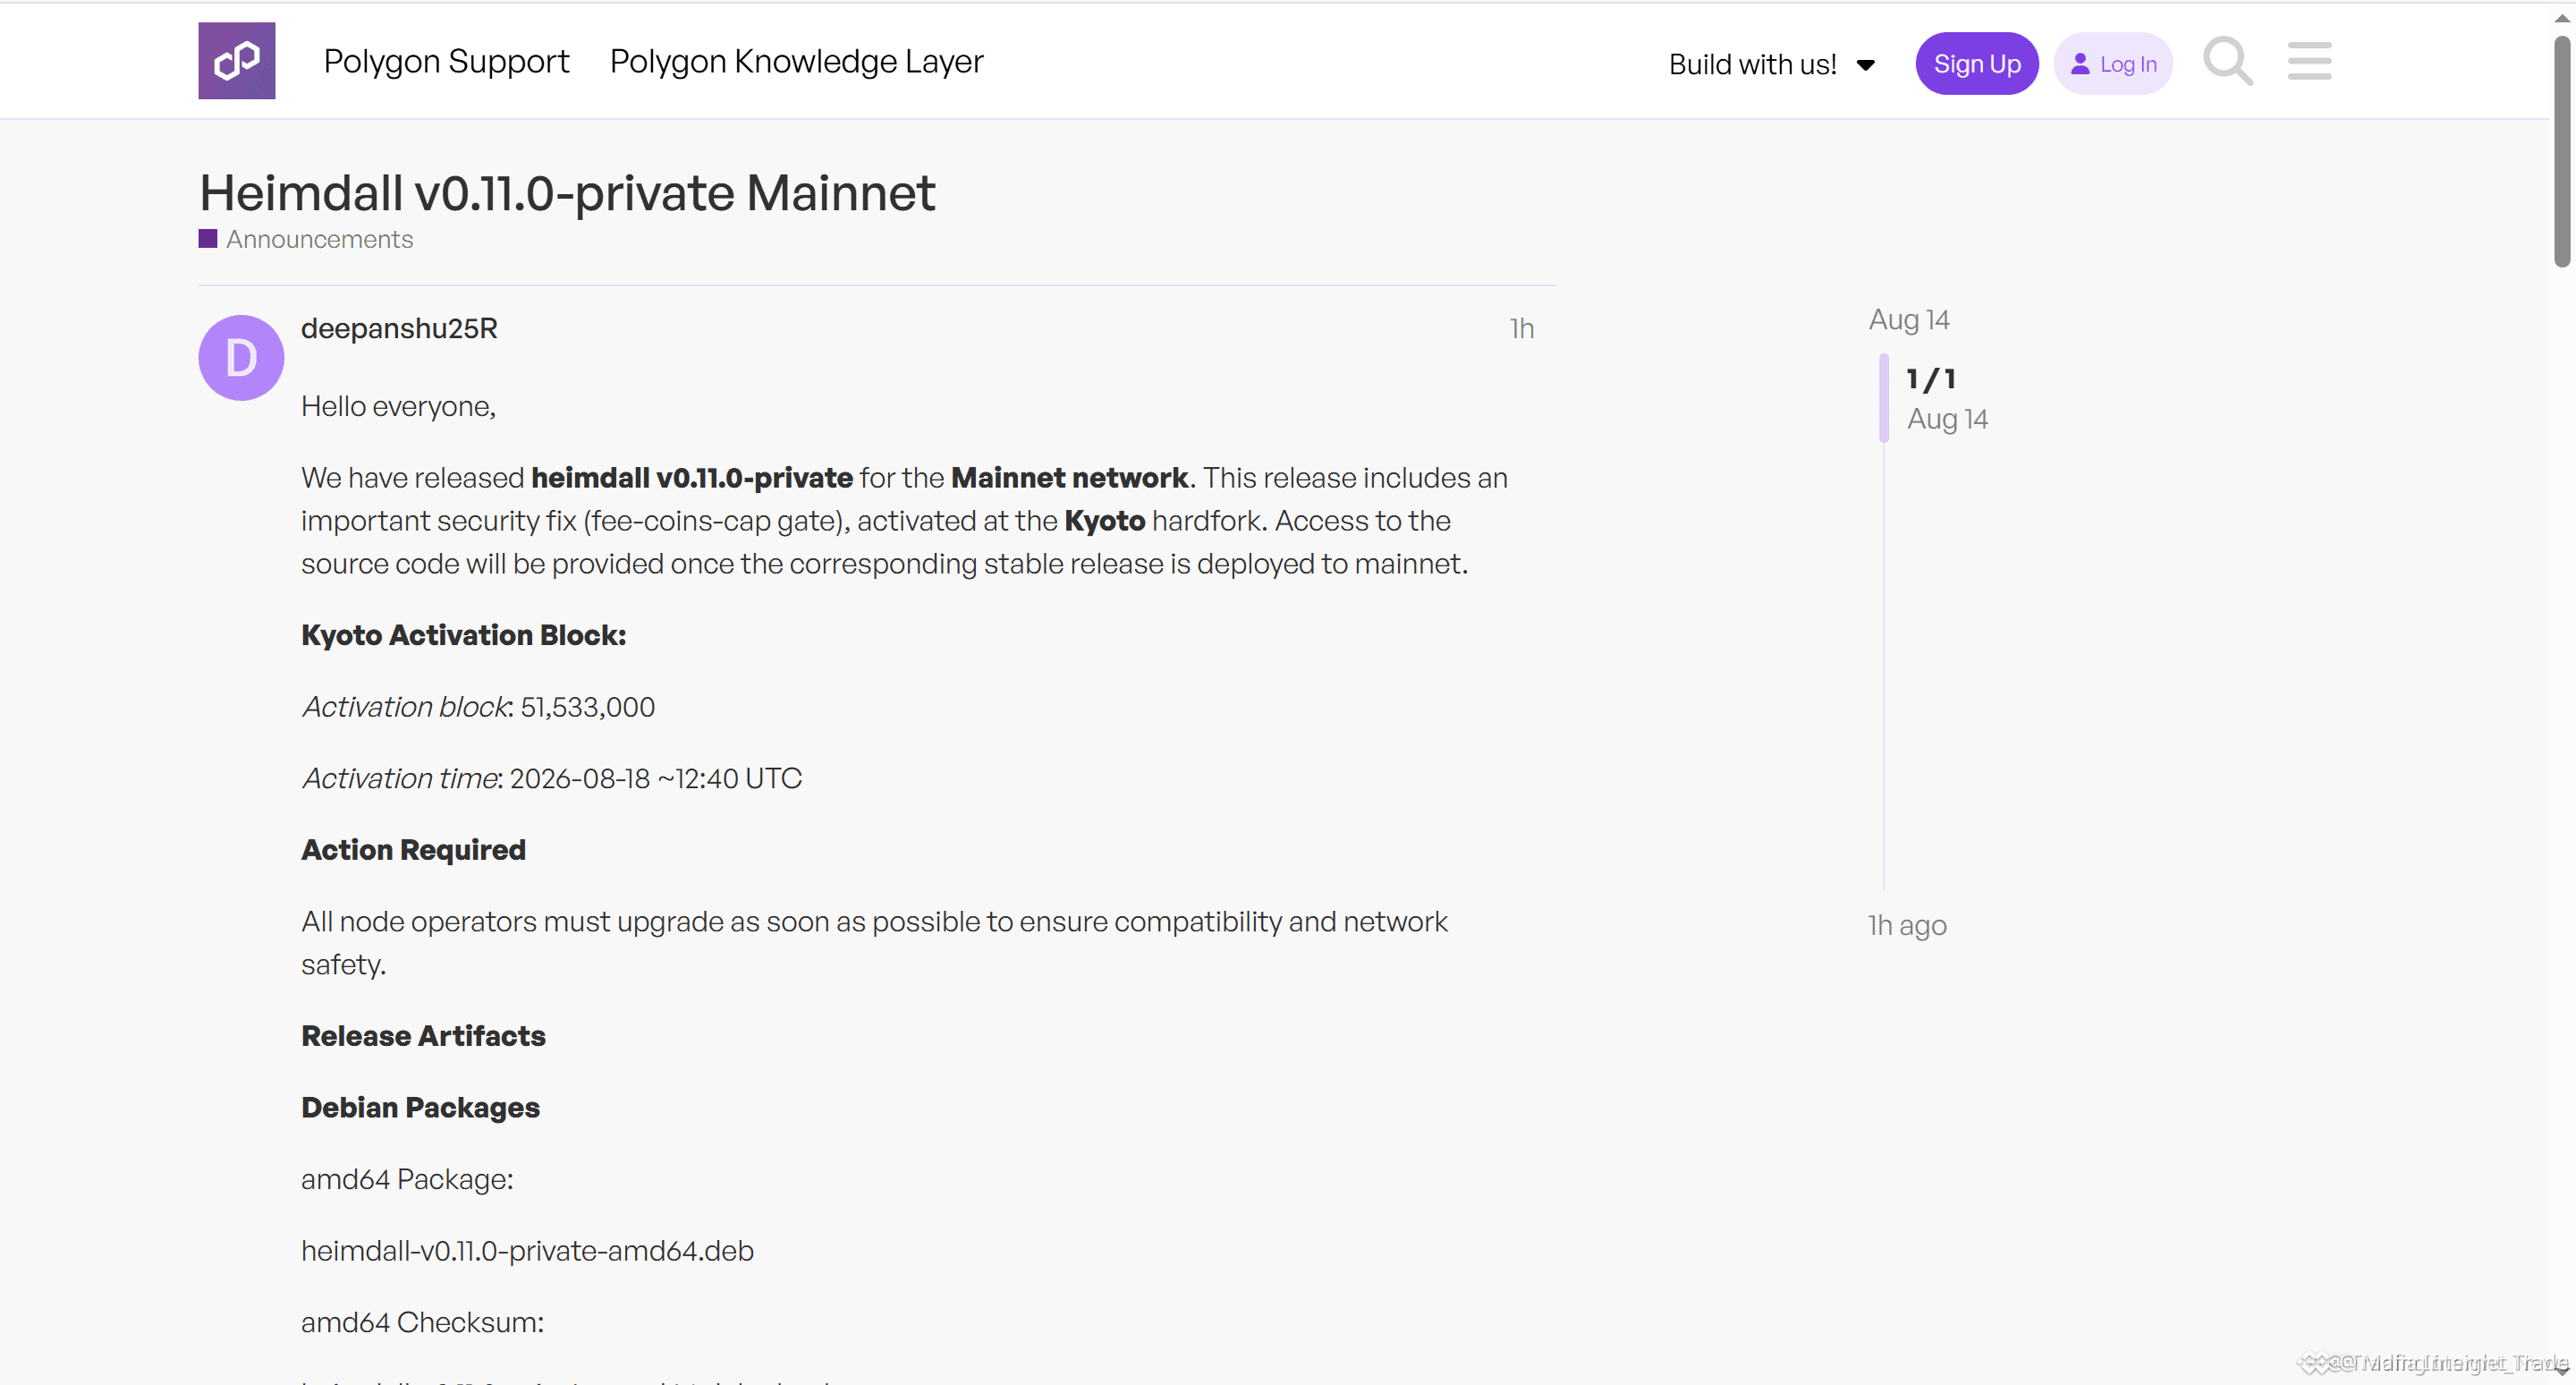
📌 Die stille Veröffentlichung eines privaten Sicherheitspatches erzählt die wahre Geschichte — jemand hat eine Lücke in der Konsensschicht gefunden, und das Team ist dabei, sie zu schließen, bevor sie missbraucht wird. 💣 Details bleiben bis zum Hard Fork gesperrt — ein Lehrbuch-Beispiel für Notfallprotokolle, wenn man gegen die Uhr kämpft.
⚡ Dies ist ein erzwungenes Upgrade, keine Empfehlung. Jeder Node-Betreiber hat jetzt eine harte Frist bei Block 51.533.000, um konform zu bleiben. Der Kyoto-Hard Fork ist nicht nur ein Feature-Release — es ist das Patch-Fenster, das entscheidet, wer im Konsens bleibt.
💬 Betreiben Sie einen POL-Node? Haben Sie Heimdall bereits auf v0.11.0 aktualisiert? 👇
⚠️ Keine Finanzberatung. Verwalten Sie immer Ihr Risiko. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
🚨 $POL CRITICAL PATCH ENTHÜLLT KONSENSrisiko — KYOTO-HARD FORK AM 18. AUGUST GEPLANT
📌 Die stille Veröffentlichung eines privaten Sicherheitspatches erzählt die wahre Geschichte — jemand hat eine Lücke in der Konsensschicht gefunden, und das Team ist dabei, sie zu schließen, bevor sie missbraucht wird. 💣 Details bleiben bis zum Hard Fork gesperrt — ein Lehrbuch-Beispiel für Notfallprotokolle, wenn man gegen die Uhr kämpft.
⚡ Dies ist ein erzwungenes Upgrade, keine Empfehlung. Jeder Node-Betreiber hat jetzt eine harte Frist bei Block 51.533.000, um konform zu bleiben. Der Kyoto-Hard Fork ist nicht nur ein Feature-Release — es ist das Patch-Fenster, das entscheidet, wer im Konsens bleibt.
💬 Betreiben Sie einen POL-Node? Haben Sie Heimdall bereits auf v0.11.0 aktualisiert? 👇
⚠️ Keine Finanzberatung. Verwalten Sie immer Ihr Risiko. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
📌 Die stille Veröffentlichung eines privaten Sicherheitspatches erzählt die wahre Geschichte — jemand hat eine Lücke in der Konsensschicht gefunden, und das Team ist dabei, sie zu schließen, bevor sie missbraucht wird. 💣 Details bleiben bis zum Hard Fork gesperrt — ein Lehrbuch-Beispiel für Notfallprotokolle, wenn man gegen die Uhr kämpft.
⚡ Dies ist ein erzwungenes Upgrade, keine Empfehlung. Jeder Node-Betreiber hat jetzt eine harte Frist bei Block 51.533.000, um konform zu bleiben. Der Kyoto-Hard Fork ist nicht nur ein Feature-Release — es ist das Patch-Fenster, das entscheidet, wer im Konsens bleibt.
💬 Betreiben Sie einen POL-Node? Haben Sie Heimdall bereits auf v0.11.0 aktualisiert? 👇
⚠️ Keine Finanzberatung. Verwalten Sie immer Ihr Risiko. 🛡️
🏷️ #POL #Polygon #KyotoHardFork #SecurityPatch #Crypto
⚡ 🛡️
42
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhoWillSucceedJensenHuangatNvidia?
130,150 Aufrufe
1,474 Kommentare
2
#WhatWillDriveCryptoandStocks’NextRebound?
517,040 Aufrufe
3,324 Kommentare
3
#BitcoinActiveSupplyInProfitDropsBelow45%
55,054 Aufrufe
606 Kommentare
4
#KavaSaysAbnormalActivityLimitedToKavaLend
28,280 Aufrufe
337 Kommentare
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
21,643 Aufrufe
289 Kommentare
6
#USPPIMissMayEaseBTCPressure
260,097 Aufrufe
2,183 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
7,810 Aufrufe
80 Kommentare
8
#TONStrategyReports$23.97MQ3NetLoss
8,219 Aufrufe
41 Kommentare
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
24,515 Aufrufe
279 Kommentare
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
20,255 Aufrufe
232 Kommentare